
NIS2-guiden: krav, frister og hvem der er omfattet
Hvem NIS2 omfatter, hvad det kræver, og hvilke frister der gælder, herunder den danske NIS2-lov, som har været i kraft siden 1. juli 2025.

Sidst opdateret: 15. november 2026
NIS2 er EU-direktivet (2022/2555) om cybersikkerhed for mellemstore og store organisationer i 18 kritiske sektorer, fx energi, transport, sundhed, digital infrastruktur og offentlig forvaltning. Det kræver risikostyring, hændelsesrapportering inden for 24 timer, ledelsesansvar og sikkerhed i leverandørkæden. I Danmark har NIS2-loven været i kraft siden 1. juli 2025 og gælder for både private og offentlige enheder.
Guiden gennemgår, hvem der er omfattet, kravene område for område, frister og bøder, hvordan NIS2 fungerer i Danmark, hvordan det hænger sammen med GDPR og ISO 27001, og hvordan I kommer i gang.
Hvem er omfattet af NIS2?
To ting afgør, om en organisation er omfattet: sektoren og størrelsen.
- Sektor. Direktivets bilag I lister de højkritiske sektorer: energi, transport, bankvirksomhed, finansielle markedsinfrastrukturer, sundhed, drikkevand, spildevand, digital infrastruktur, forvaltning af IKT-tjenester (business-to-business), offentlig forvaltning og rummet. Bilag II lister andre kritiske sektorer: post- og kurertjenester, affaldshåndtering, kemikalier, fødevarer, fremstilling (fx medicinsk udstyr, elektronik, maskiner og køretøjer), digitale udbydere og forskning.
- Størrelse. Som udgangspunkt omfatter NIS2 mellemstore og store organisationer: mindst 50 ansatte eller en årlig omsætning og balance over 10 mio. EUR.
Nogle enheder er omfattet uanset størrelse, fx udbydere af offentlige elektroniske kommunikationsnet, tillidstjenesteudbydere, DNS-tjenesteudbydere og registre for topdomænenavne. Myndighederne kan også udpege en enhed, der er kritisk for samfundet.
Væsentlige og vigtige enheder
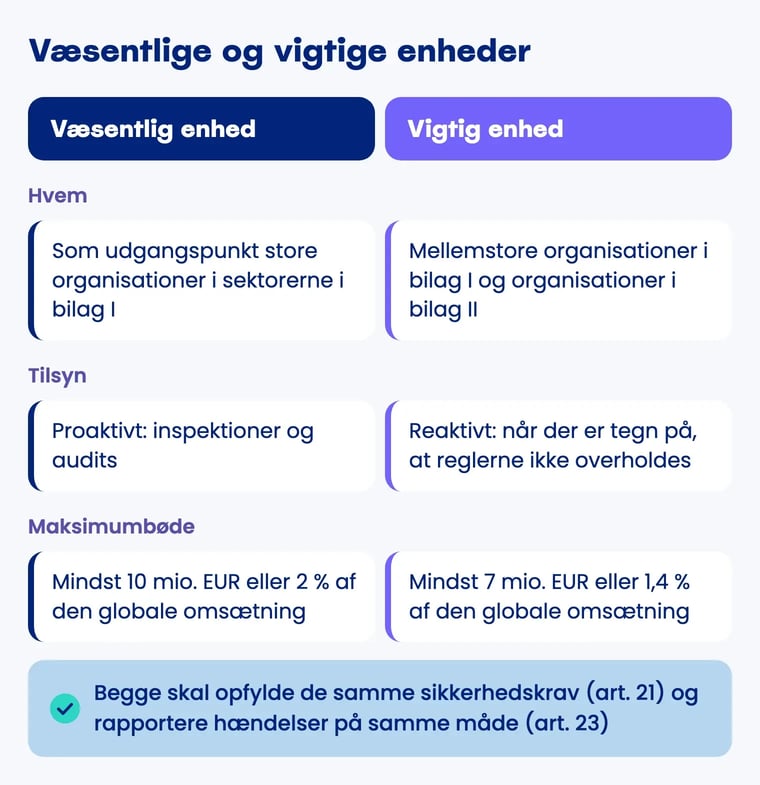
En omfattet organisation er enten en væsentlig enhed eller en vigtig enhed. Som udgangspunkt er store organisationer i sektorerne i bilag I væsentlige. Mellemstore organisationer i bilag I og organisationer i bilag II er vigtige. Begge skal leve op til de samme sikkerhedskrav. Forskellen ligger i, hvordan de er under tilsyn, og hvor høje bøderne kan blive.
Leverandører er ikke omfattet, blot fordi de leverer til en omfattet enhed. De mærker NIS2 gennem kundernes krav til leverandørkæden, medmindre de selv hører til en sektor, som fx leverandører af administrerede it-tjenester gør.
Hver organisation skal selv vurdere, om den er omfattet. I Danmark udgiver Styrelsen for Samfundssikkerhed (SAMSIK) vejledning om NIS2-lovens anvendelsesområde, og den er stedet at starte, hvis I er i tvivl.
NIS2-kravene område for område
Direktivets artikel 21 fastsætter ti minimumsforanstaltninger. De er risikobaserede: foranstaltningerne skal være passende og stå i forhold til de risici, organisationen står over for. I praksis falder kravene i fem områder.
Risikostyring (artikel 21)
I skal have politikker for risikoanalyse og informationssystemers sikkerhed og foranstaltninger, der følger af dem: adgangsstyring, styring af aktiver, kryptografi, håndtering af sårbarheder, sikker udvikling og vedligeholdelse og multifaktorautentificering, hvor det er relevant. I skal også vurdere, om foranstaltningerne virker. Vores guide til NIS2-risikovurdering viser, hvordan I gør det trin for trin.
Hændelsesrapportering (artikel 23)
En væsentlig hændelse skal rapporteres i tre trin: en tidlig varsling inden for 24 timer, efter at I er blevet opmærksomme på den, en hændelsesunderretning inden for 72 timer og en endelig rapport inden for en måned. Læs mere om hændelsesrapportering under NIS2. I Danmark anmelder man via virk.dk.
Sikkerhed i leverandørkæden
I skal håndtere sikkerheden i forholdet til jeres direkte leverandører og tjenesteudbydere, herunder de sårbarheder, der er særlige for hver leverandør, og kvaliteten af deres sikkerhedspraksis. Vores guide til leverandørstyring under NIS2 viser, hvordan I klassificerer leverandørerne og følger op på dem.
Ledelsesansvar og uddannelse (artikel 20)
Ledelsesorganet skal godkende sikkerhedsforanstaltningerne, føre tilsyn med gennemførelsen og kan holdes ansvarligt for overtrædelser. Medlemmerne af ledelsesorganet skal gennemgå uddannelse, og organisationen bør jævnligt tilbyde medarbejderne tilsvarende uddannelse. Se ledelsesansvar og NIS2-uddannelseskravene.
Forretningskontinuitet
I skal kunne holde driften i gang og komme på fode igen efter en hændelse: backup, katastrofeberedskab og krisestyring er en del af minimumsforanstaltningerne.
NIS2-frister og bøder
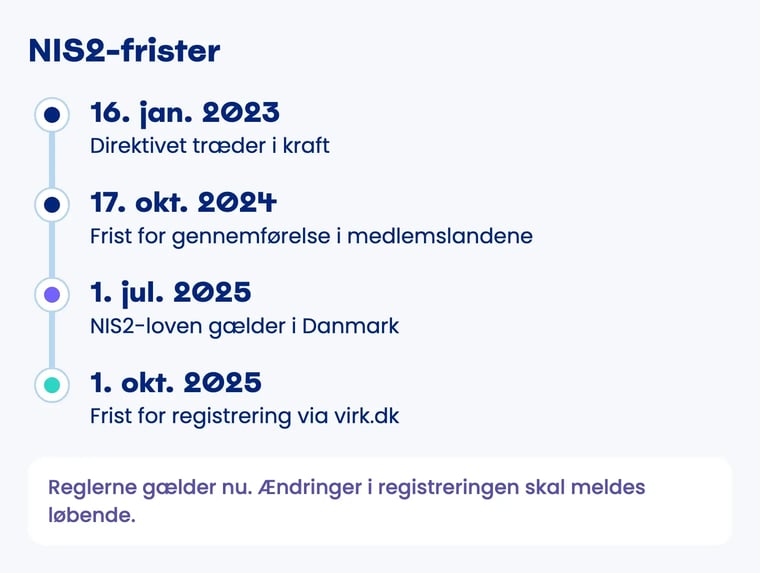
NIS2 er ikke på vej. Reglerne gælder nu.
NIS2-guiden
Lær mere om NIS2
Guides, begreber, videoer og eksempler fra platformen, samlet ét sted.
Guides og artikler
-
 NIS2-vejledning: Sådan implementerer du kravene i 12 trin
Gratis NIS2-vejledning uden formular. Få 12 konkrete trin med leverancer, NIS2-kravene i § 6, fristerne for registrering og indberetning og en samlet tjekliste bygget på SAMSIK's vejledninger.
Læs artiklen
-
 NIS2 vs ISO 27001
NIS2 er obligatorisk lov for omfattede virksomheder, ISO 27001 er frivillig standard. Men ISO 27001 dækker 70-80% af NIS2's krav. Se komplet mapping, gaps og praktisk vejledning til compliance.
Læs artiklen
-
 NIS2 Risikovurderinger
Lær hvordan du laver en NIS2-compliant risikovurdering trin-for-trin. Praktisk guide til at identificere trusler, vurdere risici og beskytte kritiske tjenester. Download skabelon.
Læs artiklen
-
 NIS2-uddannelseskrav
Hvem skal uddannes efter NIS2, hvad skal uddannelsen kunne, og hvordan dokumenterer I den? Ledelsesorganet efter artikel 20, stk. 2 og alle medarbejdere efter artikel 21, stk. 2, litra g.
Læs artiklen
-
 NIS2 leverandørstyring: den komplette guide til forsyningsselskaber
Sådan vurderer vand-, spildevands-, fjernvarme- og energiselskaber deres leverandører, skriver kontrakter der holder efter NIS2, og når 24-timersfristen, når hændelsen starter hos en leverandør.
Læs artiklen
-
 NIS2-loven
Sådan er NIS2 gennemført i Danmark: NIS2-loven, bekendtgørelsen, energiens og teles egne regler, registrering på virk.dk og hvilken myndighed der fører tilsyn med jer.
Læs artiklen
-
 NIS2, DORA og CER
NIS2 er den brede regel om cybersikkerhed, DORA gælder den finansielle sektor, og CER handler om kritiske enheders modstandsdygtighed. Her kan I se, hvilken der gælder for jer, og hvornår mere end én gør.
Læs artiklen
NIS2-begreber i ordbogen
Se det i platformen



.legal compliance platform
Se, hvordan .legal dækker NIS2-kravene
-
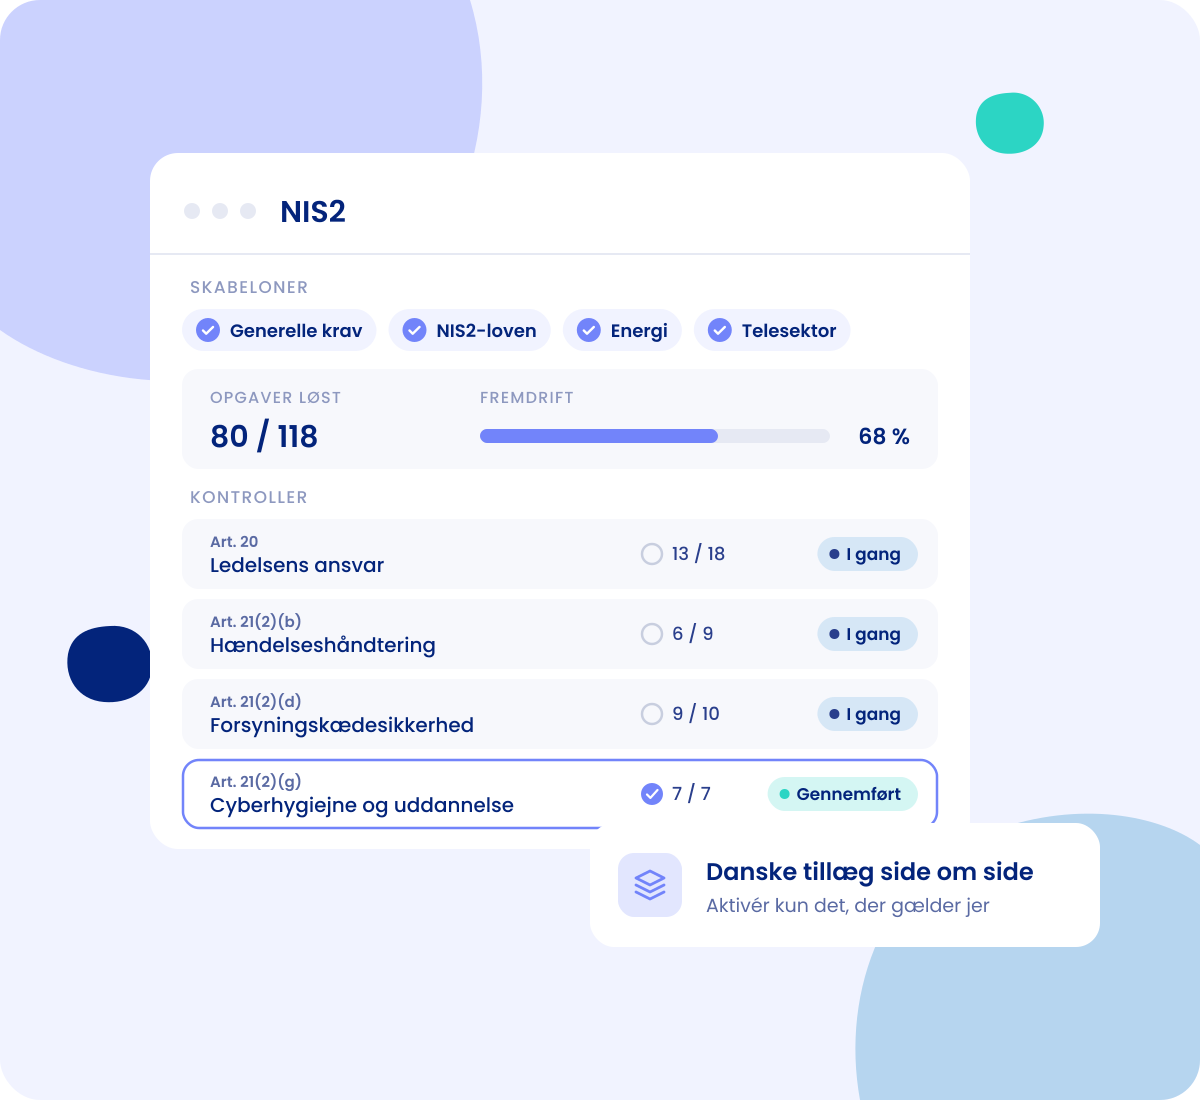
Aktivér grundpakken og de danske tillæg side om side
-
Arbejd med kontroller, der svarer 1:1 til kildeteksten
-
Risikovurdér kritiske aktiver med NIS2-scenarier
-
Registrér NIS2-hændelser, og hvornår de blev anmeldt
-
Følg fremdriften pr. kontrol og pr. framework

























