Digital Compliance
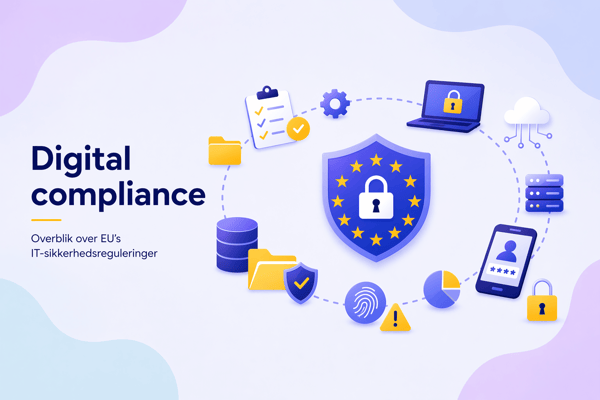
De seneste år er der kommet flere nye EU-regler, som stiller krav til organisationers IT-sikkerhed. Få et samlet overblik over GDPR, NIS2, AI-forordningen, CRA, Data Act og DORA.
Læs mere
De seneste år er der kommet flere nye EU-regler, som stiller krav til organisationers IT-sikkerhed. Få et samlet overblik over GDPR, NIS2, AI-forordningen, CRA, Data Act og DORA.
Læs mere
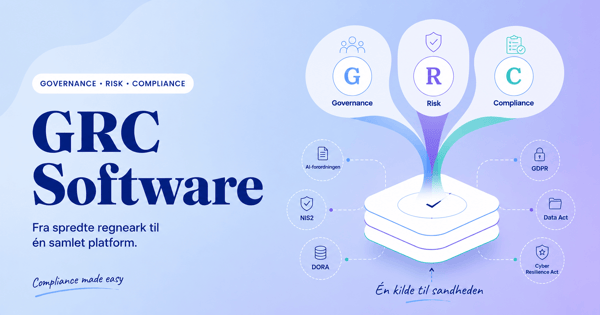
GRC-software samler governance, risiko og compliance i én platform, så én opgave kan dække GDPR, NIS2, ISO 27001 og AI-forordningen på én gang. Få styr på, hvad GRC-software gør, hvorfor det slår regneark, og hvordan du vælger den rigtige.
Læs mere
Det er almindelig praksis, at organisationer bruger software til at understøtte deres GDPR compliance.
Læs Mere
I denne artikel vil vi udfolde, hvordan GDPR compliance software kan være med til at strømline din compliance-proces. Vi vil også forsøge at hjælpe dig med at vurdere, om det er en nødvendig investering for din organisation.
Læs Mere
Hvilke features bør GDPR software have - og matcher disse dine behov?
Læs Mere
Du køber ikke kun ind på pris og features.. Når du først har bundet dig til en bestemt udbyder af compliance-software, kan det være svært at skifte senere.
Læs Mere
Listepriser på GRC-systemer kan ikke sammenlignes direkte. Stil de samme syv spørgsmål til alle leverandører, saml svarene i ét ark, og regn ud, hvad I reelt kommer til at betale over tre år.
Læs mere
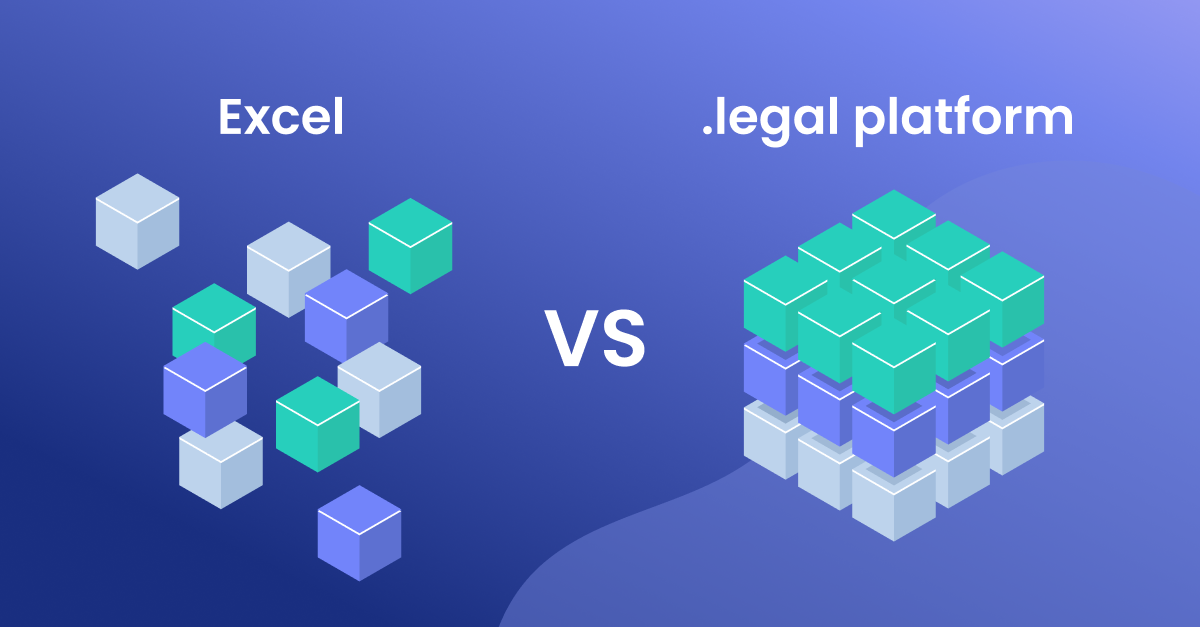
Arbejder du med GDPR Compliance og håndterer din dokumentation i Excel? Er det svært at holde strukturen og overblikket - og dermed holde dokumentationen opdateret?
Læs Mere
Det store dilemma. Vi skal alle overholde GDPR. Her er der ikke så meget at diskutere. Men der er mange veje til compliance, og ingen virksomheder er ens, når det kommer til Privacy. Der indsamles forskellige personoplysninger på forskellige måder og til forskellige formål.
Læs Mere
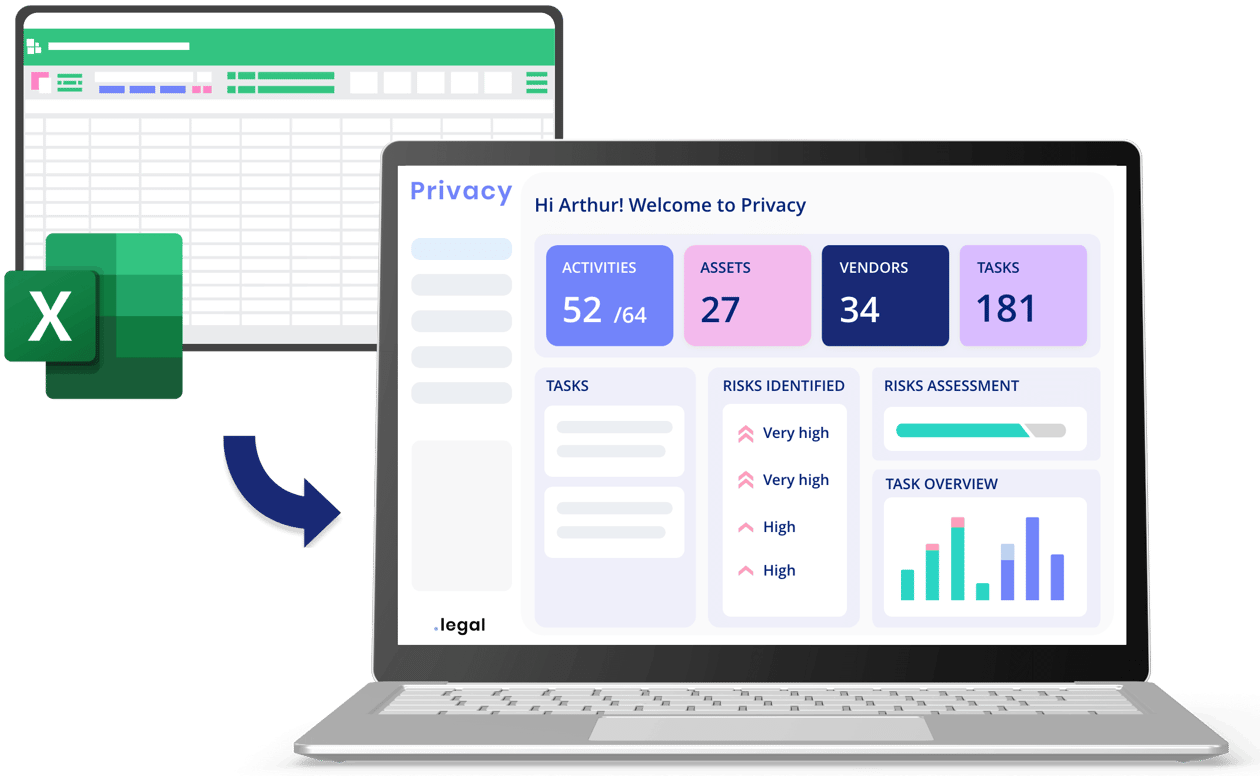
Hvis du er på udkig efter en ny udbyder af compliance-software, er denne artikel noget for dig. I denne artikel lærer du, hvordan du migrerer fra din nuværende udbyder til .legal-platformen.
Læs Mere
GRC står for Governance, Risk og Compliance - tre sammenhængende elementer der danner fundamentet for effektiv virksomhedsledelse. Når du forstår hvad GRC betyder, kan du styrke din virksomheds modstandskraft og sikre bæredygtig vækst
Læs Mere
De fleste GRC-implementeringer går i stå af organisatoriske grunde, ikke på grund af softwaren. Guiden viser, hvordan klart ejerskab, enklere processer og dokumentation, der kan vedligeholdes, holder jeres i gang, med RACI, køreplan og nøgletal koblet til NIS2, DORA, GDPR og ISO 27001.
Læs mere
Digital suverænitet handler om kontrol over din digitale fremtid. Lær hvordan GDPR, NIS2, Dataforordningen og DORA hjælper din organisation med at reducere afhængighed af tredjelandes teknologi og styrke digital robusthed.
Læs Mere
Hvad er et sikkerhedsbrud? Forstå forskellen mellem GDPR persondatabrud og NIS2 hændelser. Se tidsfrister, anmeldelseskrav og procedure for korrekt håndtering.
Læs mere
Hvilken GRC-platform skal du kigge på? Start med det, der driver købet, find den type platform, der passer, og test alle leverandører med de samme ti demo-scenarier. Sådan laver du en shortlist på en uge.
Læs mere