Governance, risiko og compliance (GRC): hvad det betyder, og hvad loven kræver af ledelsen
Governance, risiko og compliance (GRC) er evnen til at nå sine mål, håndtere usikkerhed og overholde sine forpligtelser. Få definitionerne fra OCEG, ISO og COSO, forskellen på risikoappetit og risikoprofil, og hvad selskabsloven, NIS2-loven og DORA kræver af ledelsen.

GRC er et af de begreber, alle i compliance bruger, men få definerer ens. For nogle er det et softwareprodukt. For andre er det en afdeling, et rammeværk eller bare et nyt navn for risikostyring. Den uklarhed koster, fordi den skjuler det spørgsmål, der faktisk betyder noget: hvem beslutter, hvor meget risiko I vil acceptere, og hvem kan dokumentere, at I holder jer inden for grænsen?
Denne artikel giver dig definitionerne fra dem, der har formuleret dem: OCEG, ISO, COSO og The Institute of Internal Auditors. Derefter viser vi, hvordan selskabsloven, GDPR, NIS2-loven og DORA lægger ansvaret for governance, risiko og compliance direkte hos ledelsen, og vi gennemgår et fiktivt eksempel, hvor én risiko rammer tre regelsæt på én gang. Leder du efter hjælp til at vælge et system, har vi en særskilt guide til GRC-software.
Det korte svar: hvad er governance, risiko og compliance (GRC)?
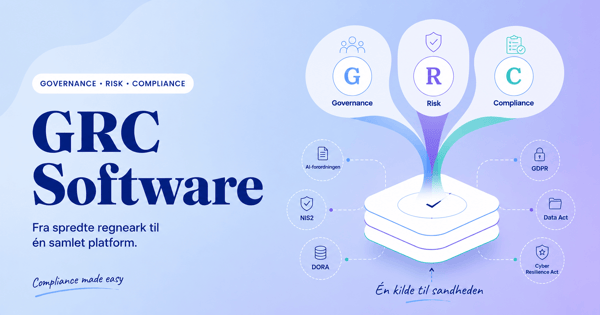
Governance, risiko og compliance (GRC) er den samlede evne til at styre en organisation mod sine mål, håndtere usikkerheden undervejs og overholde de regler og løfter, den er bundet af. Den mest citerede definition kommer fra OCEG: GRC er den kapabilitet, eller samling af kapabiliteter, der gør en organisation i stand til pålideligt at nå sine mål, håndtere usikkerhed og handle med integritet.
De tre ord dækker tre spørgsmål. Governance svarer på, hvem der bestemmer, og hvem der står til ansvar. Risiko svarer på, hvad der kan komme i vejen for målene, og hvor meget I vil acceptere. Compliance svarer på, hvilke forpligtelser I har, og om I kan vise, at I opfylder dem. GRC er ikke en lov, ikke en standard og ikke et system. Det er måden, de tre discipliner arbejder sammen på. Siden 1. juli 2025 har det også været et lovkrav for NIS2-omfattede virksomheder i Danmark, at ledelsen godkender og fører tilsyn med risikostyringen.
Hvad GRC er, og hvad det ikke er
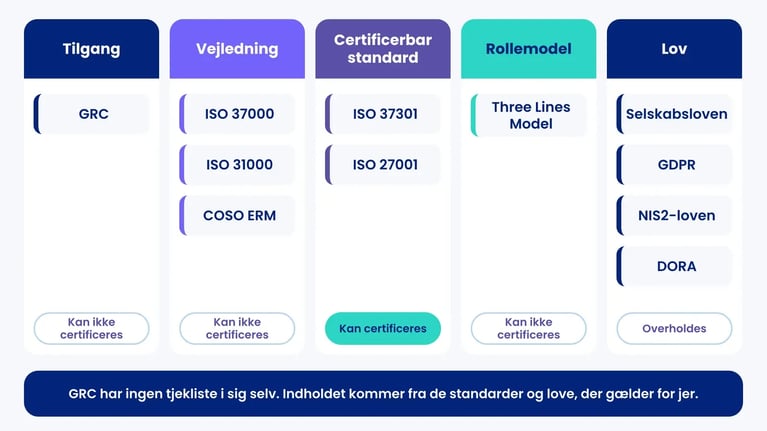
Mange søgninger på GRC blander begreber fra forskellige kategorier. En standard, en lov og en rollemodel bliver nævnt i samme sætning, som om de kunne erstatte hinanden. Det kan de ikke. Tabellen sorterer de mest brugte begreber, så du kan se, hvad der er frivilligt, hvad der er lovpligtigt, og hvad man kan blive certificeret efter.
| Begreb | Hvad det er | Kan man certificeres? |
|---|---|---|
| GRC | En tilgang og en samlet kapabilitet, defineret af OCEG | Nej. OCEG certificerer personer, ikke organisationer |
| ISO 37000:2021 | Vejledning i governance af organisationer, 11 principper | Nej, vejledende standard |
| ISO 31000:2018 | Retningslinjer for risikostyring, 8 principper | Nej, vejledende standard |
| COSO ERM (2017) | Rammeværk for virksomhedsrisikostyring, 5 komponenter og 20 principper | Nej |
| ISO 37301:2021 | Krav til et ledelsessystem for compliance | Ja |
| ISO/IEC 27001:2022 | Krav til et ledelsessystem for informationssikkerhed (ISMS) | Ja |
| Three Lines Model (IIA, 2020) | Model for roller i governance og risikostyring | Nej |
| Selskabsloven, GDPR, NIS2-loven, DORA | Lovgivning med konkrete pligter for ledelsen | Nej. Loven overholder man |
| GRC-software | Værktøj til at dokumentere og følge op på arbejdet | Nej |
Den vigtigste pointe er, at GRC ikke har en tjekliste i sig selv. Indholdet kommer fra de standarder og love, der gælder for jer. GRC er limen, der sikrer, at de bliver håndteret ét sted, med samme metode og med et klart ansvar.
Hvor kommer begrebet GRC fra?
Forkortelsen er tæt knyttet til Open Compliance and Ethics Group (OCEG), en nonprofitorganisation stiftet i 2002. OCEG skriver selv, at idéerne bag GRC blev udviklet i organisationen i begyndelsen af 2000'erne, og at et panel af eksperter siden har formaliseret definitionen. Den første videnskabelige artikel om begrebet blev publiceret i 2007 af OCEG's stifter, Scott L. Mitchell, i International Journal of Disclosure and Governance.
Det centrale ord hos OCEG er principled performance, som man kan oversætte til principfast præstation. Den opnår en organisation, når den pålideligt når sine mål, håndterer usikkerhed og handler med integritet. Formuleringen er værd at hæfte sig ved, fordi den starter med målene. GRC handler ikke primært om at undgå bøder. Det handler om at nå det, organisationen vil, uden at gå på kompromis med love, værdier og løfter. OCEG's åbne GRC Capability Model, kaldet Red Book, beskriver, hvordan det gøres i praksis. Læs OCEG's egen beskrivelse af GRC.
Governance: hvem bestemmer, og hvem står til ansvar?
Governance betyder på dansk nærmest ledelse og styring, men ordet dækker mere end det, direktionen gør til daglig. ISO 37000:2021, den første internationale standard for governance af organisationer, beskriver god governance som et menneskebaseret system, hvormed en organisation ledes, overvåges og holdes ansvarlig for at opfylde sit formål på en etisk og ansvarlig måde. Standarden udkom 15. september 2021 og samler området i 11 principper, med formål som det første og bærende. Blandt de øvrige er tilsyn, ansvarlighed og risikogovernance. Se ISO's omtale af ISO 37000.
I Danmark er governance ikke kun anbefalinger. Selskabslovens § 115 pålægger bestyrelsen i kapitalselskaber at sikre en forsvarlig organisation af virksomheden og at påse, at der er etableret de fornødne procedurer for risikostyring og interne kontroller (nr. 2). Bestemmelsen findes i den gældende selskabslov på retsinformation.dk. For børsnoterede selskaber kommer Anbefalinger for god Selskabsledelse fra 2. december 2020 oveni. De følges efter følg-eller-forklar-princippet via redegørelsen i årsregnskabslovens § 107 b og har et selvstændigt afsnit om risikostyring.
I praksis består governance i en GRC-sammenhæng af fire ting:
- En klar fordeling af beslutningskompetence, så det er tydeligt, hvem der må acceptere en risiko.
- Politikker, der er godkendt på det rette niveau og faktisk bliver gennemgået.
- Rapportering, der når bestyrelsen i en form, den kan handle på.
- Et tilsyn, der kan påvise, at det hele virker, ikke kun at det er skrevet ned.
Risiko: fra usikkerhed til beslutning
ISO definerer risiko som virkningen af usikkerhed på mål. Definitionen står i ISO 31000:2018 og i ordbogen ISO 31073:2022, der afløste ISO Guide 73:2009. Bemærk, at virkningen kan være både positiv og negativ. Risikostyring handler derfor ikke kun om at undgå tab, men om at træffe beslutninger med åbne øjne.
De to toneangivende rammer er ISO 31000 og COSO. ISO 31000:2018 blev udgivet 14. februar 2018 og består af principper, en ramme og en proces. Standarden er under revision, og et udkast (ISO/CD 31000) var i høring frem til 1. marts 2026, så hold øje med en ny udgave. COSO's rammeværk Enterprise Risk Management: Integrating with Strategy and Performance fra juni 2017 har fem komponenter: governance og kultur, strategi og målsætning, performance, gennemgang og revision samt information, kommunikation og rapportering. Læg mærke til, at governance er COSO's første komponent. Risikostyring uden governance er bare en liste.
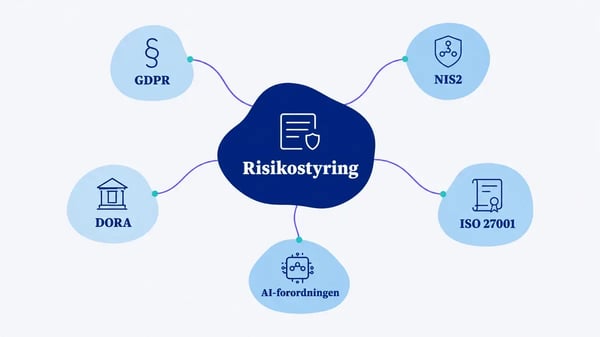
Vil du gå i dybden med metoden, gennemgår vores artikel om risikostyring på tværs af GDPR, NIS2, DORA og ISO 27001, hvordan én metode kan dække flere regelsæt.
Risikoappetit, risikotolerance og risikoprofil er ikke det samme
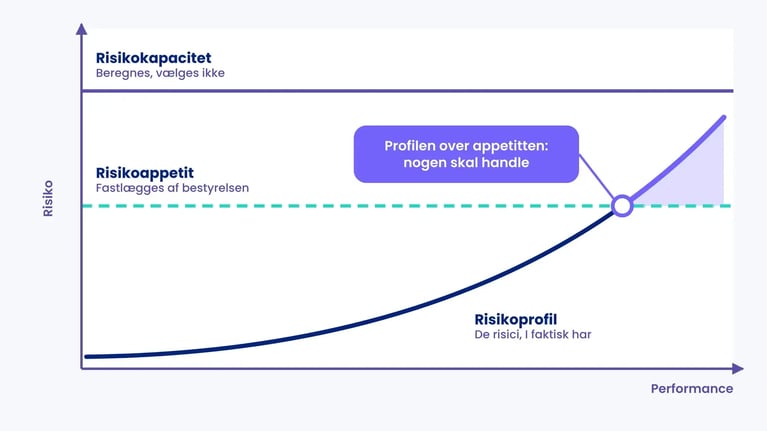
Den mest udbredte fejl i danske GRC-tekster er at kalde risikoprofilen for det niveau af risiko, virksomheden er villig til at acceptere. Det er risikoappetitten. Risikoprofilen er beskrivelsen af de risici, I faktisk har. Forskellen er ikke ordkløveri. Hele pointen med styring er at sammenligne de to: Ligger profilen over appetitten, skal nogen handle.
| Begreb | Betydning | Hvem fastlægger det? | Eksempel |
|---|---|---|---|
| Risikoappetit | Mængden og typen af risiko, organisationen er villig til at forfølge eller bære (ISO 31073) | Bestyrelsen eller det øverste ledelsesorgan | "Vi accepterer ingen høje risici for patientsikkerhed." |
| Risikotolerance | Den acceptable afvigelse omkring et konkret mål. COSO knytter tolerance til målene | Direktionen inden for bestyrelsens appetit | "Kritiske systemer må højst være nede i 4 timer." |
| Risikokapacitet | Den største risiko, organisationen kan bære, før den ikke længere kan nå sine mål | Beregnes, ikke vælges | Likviditet til 10 dages produktionsstop |
| Risikoprofil | Det samlede billede af de risici, organisationen faktisk har, på et givent niveau (COSO) | Resultatet af risikovurderingen | "14 risici, heraf 3 over appetit." |
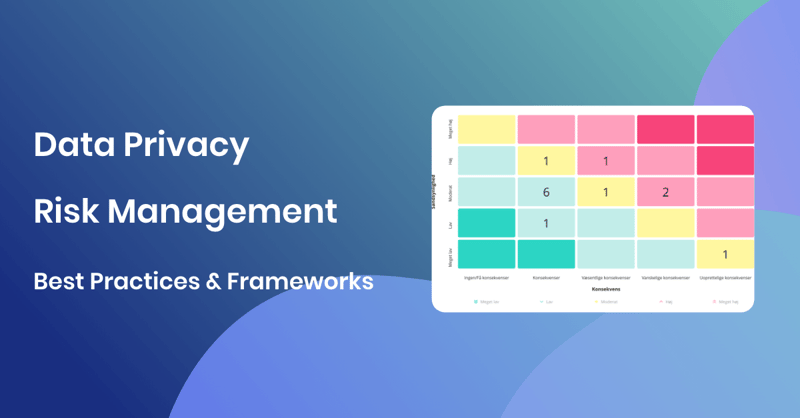
COSO beskriver risikoprofilen som det sammensatte billede af risici knyttet til en bestemt strategi eller et forretningsmål på et bestemt niveau i organisationen. Appetitten tegnes som en linje, og profilen som en kurve. Hvor kurven krydser linjen, begynder risikoen at blive for stor. Den sammenligning er det, bestyrelsen skal kunne se.
Compliance: forpligtelser, ikke kun love
Compliance betyder overholdelse, men i GRC er begrebet bredere end lovgivning. ISO 37301:2021 om ledelsessystemer for compliance taler om compliance-forpligtelser. Det dækker både de krav, organisationen er tvunget til at opfylde, og dem, den frivilligt har påtaget sig, for eksempel kontrakter med kunder, brancheregler eller egne politikker. En databehandleraftale eller et løfte i et udbud er lige så meget en compliance-forpligtelse som GDPR.
ISO 37301 udkom 13. april 2021, erstattede ISO 19600:2014 og er, modsat forgængeren, en kravstandard, som man kan blive certificeret efter. Den følger samme struktur som ISO 27001, så organisationer med et ISMS genkender opbygningen med kontekst, lederskab, planlægning, drift, evaluering og forbedring. Standarden fik i 2024 et tillæg om klimahensyn, ligesom de andre ISO-ledelsessystemer.
For de fleste virksomheder med 50+ ansatte består compliance-porteføljen af en håndfuld regelsæt: GDPR-compliance, NIS2 for dem, der er omfattet, ISO 27001 hvis kunderne kræver det, samt kontraktlige krav og branchekrav. Opgaven er at vide, hvilke der gælder, hvem der ejer dem, og hvordan I dokumenterer, at de er opfyldt.
Sådan hænger de tre sammen: tre linjer
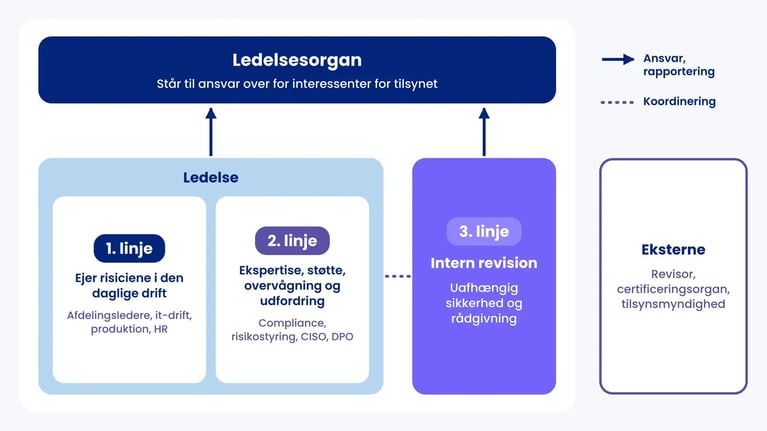
Den mest anvendte model for, hvordan governance, risiko og compliance fordeler sig på roller, er The Institute of Internal Auditors' Three Lines Model. Den blev udgivet i juli 2020 og afløste den ældre Three Lines of Defense. Den nye model bygger på seks principper og understreger, at linjerne ikke er organisationsdiagrammer, men en nyttig adskillelse af roller. Læs IIA's Three Lines Model.
| Rolle | Opgave i modellen | Typisk i en dansk virksomhed |
|---|---|---|
| Ledelsesorgan | Står til ansvar over for interessenter for tilsynet med organisationen | Bestyrelse, i ejerledede selskaber ofte direktionen |
| 1. linje | Leder aktiviteterne og ejer risiciene i den daglige drift | Afdelingsledere, it-drift, produktion, HR |
| 2. linje | Supplerende ekspertise, støtte, overvågning og udfordring | Compliance, risikostyring, CISO, databeskyttelsesrådgiver (DPO) |
| 3. linje | Uafhængig sikkerhed og rådgivning, refererer til ledelsesorganet | Intern revision, i mindre virksomheder ofte en ekstern part |
| Eksterne | Yderligere sikkerhed, der opfylder lov- og myndighedskrav | Revisor, certificeringsorgan, tilsynsmyndighed |
Bemærk, at DPO'en hører til anden linje som rådgiver. Det er den dataansvarlige, der har pligten til at føre fortegnelse og anmelde brud, ikke DPO'en. Og i mange virksomheder under 250 ansatte findes der ingen intern revision. Så må tredje linje løses med ekstern gennemgang, eller ledelsen må acceptere, at den uafhængige sikkerhed er begrænset.
Hvad loven kræver af ledelsen inden for governance, risiko og compliance
For ti år siden kunne man diskutere, om GRC var god praksis eller et konsulentbegreb. Den diskussion er overhalet af lovgivningen. Flere regelsæt lægger nu ansvaret for risikostyring direkte hos ledelsesorganet, og nogle af dem giver myndighederne mulighed for at gå efter ledelsen personligt.
| Regelsæt | Bestemmelse | Hvad ledelsen skal | Gælder for |
|---|---|---|---|
| Selskabsloven | § 115, nr. 2 | Påse, at der er de fornødne procedurer for risikostyring og interne kontroller | Bestyrelser i kapitalselskaber |
| GDPR | Art. 5, stk. 2, og art. 24, stk. 1 | Den dataansvarlige skal kunne påvise overholdelse og gennemføre passende foranstaltninger | Alle dataansvarlige |
| NIS2-loven | § 7 (NIS2 art. 20) | Godkende foranstaltningerne efter § 6, føre tilsyn med gennemførelsen og deltage i kurser | Væsentlige og vigtige enheder, fra 1. juli 2025 |
| NIS2-loven | § 23, stk. 1, nr. 2 | Myndigheden kan midlertidigt forbyde en direktør at udøve ledelsesfunktioner | Væsentlige enheder |
| DORA | Art. 5, stk. 2, litra a | Ledelsesorganet bærer det endelige ansvar for styringen af IKT-risiko | Finansielle enheder, fra 17. januar 2025 |
| ISO/IEC 27001:2022 | Kl. 5.1 og 9.3 | Topledelsen skal udvise lederskab og gennemføre ledelsens evaluering | Frivilligt, men krav ved certificering |
NIS2-reglerne er de skarpeste. Direktivets artikel 20, stk. 1, kræver, at medlemsstaterne sikrer, at ledelsesorganer godkender foranstaltningerne til styring af cybersikkerhedsrisici, fører tilsyn med gennemførelsen og kan holdes ansvarlige for overtrædelser. I Danmark er det gennemført i NIS2-loven (lov nr. 434 af 6. maj 2025). Efter § 7, stk. 2, skal ledelsesorganets medlemmer deltage i relevante kurser om styring af cybersikkerhedsrisici. Vores artikel om NIS2-uddannelseskrav uddyber, hvad det indebærer. Direktivets artikel 34 sætter bødeloftet til mindst 10 mio. euro eller 2 % af den globale omsætning for væsentlige enheder og 7 mio. euro eller 1,4 % for vigtige enheder. I den danske lov er sanktionen bødestraf efter § 32.
For finansielle enheder er DORA endnu mere direkte. Efter artikel 5, stk. 2, skal ledelsesorganet fastlægge, godkende, føre tilsyn med og være ansvarligt for alle ordninger i rammen for IKT-risikostyring. GDPR er mindre eksplicit om bestyrelsen, men princippet om ansvarlighed i artikel 5, stk. 2, og den dataansvarliges ansvar i artikel 24 kræver i praksis en governance-struktur, der kan dokumentere, hvem der har besluttet hvad.
Er I i tvivl om, hvorvidt I er omfattet, gennemgår vores NIS2-overblik kriterierne. Kort fortalt er en virksomhed i en sektor i lovens bilag 1 eller 2 vigtig, når den har mindst 50 ansatte eller en omsætning og balance over 10 mio. euro (§ 5), og væsentlig, hvis den er i bilag 1 og har mindst 250 ansatte eller en omsætning over 50 mio. euro og en balance over 43 mio. euro (§ 4).
Et eksempel: én risiko, tre regelsæt
Kystlab Medical A/S og CFO'en Mette Holm er fiktive. Vi har opfundet dem til denne artikel.
Kystlab Medical A/S har 240 ansatte og fremstiller medicinsk udstyr. Fremstilling af medicinsk udstyr står i NIS2-lovens bilag 2, og med mere end 50 ansatte er Kystlab en vigtig enhed efter § 5. Virksomheden behandler personoplysninger om patienter i forbindelse med klagesager og om egne medarbejdere. En stor hospitalskunde kræver ISO 27001-certificering i kontrakten.
Indtil i år har tre personer arbejdet med den samme risiko uden at vide det. It-chefen havde "ransomware på produktionsserveren" i ISO 27001-risikoregistret. DPO'en havde "tab af tilgængelighed til klagesager" i GDPR-risikovurderingen. Og produktionschefen havde "stop på samlelinjen over 24 timer" i driftskontinuitetsplanen. Tre registre, tre skalaer, tre ejere og tre rapporter til bestyrelsen.
Mette Holm fik opgaven at samle det. Først fik bestyrelsen vedtaget en risikoappetit på én side:
- Patientsikkerhed og produktkvalitet: ingen risici over middel accepteres.
- Personoplysninger: ingen høje risici for de registrerede accepteres uden en konsekvensanalyse.
- Drift: kritiske produktionssystemer må højst være nede i 24 timer. Administrative systemer må være nede i op til 3 arbejdsdage.
Derefter blev de tre risici slået sammen til én risiko med én ejer, produktionschefen, og vurderet på én fælles skala. Resultatet blev en samlet risikoprofil med 14 risici, hvoraf 3 lå over appetitten. Ransomware-risikoen var den største: sandsynlighed 3 af 5, konsekvens 5 af 5. Den ene kontrol, der skulle reducere den, var testet offline backup med genetablering inden for 24 timer. Den ene kontrol dækkede tre forpligtelser:
| Forpligtelse | Bestemmelse | Hvad kontrollen dokumenterer |
|---|---|---|
| NIS2-loven | § 6, stk. 1, om driftskontinuitet og backupstyring | Backup og reetablering efter en katastrofe |
| GDPR | Art. 32, stk. 1, litra c | Evnen til rettidigt at genoprette tilgængeligheden af personoplysninger |
| ISO/IEC 27001:2022 | Annex A 8.13 (backup af information) | Backup vedligeholdes og testes efter en aftalt politik |
Bestyrelsen fik én rapport i stedet for tre. Den viste, at risikoen lå over appetitten, at kontrollen var besluttet, at første test var planlagt til november, og hvem der ejede den. Det er præcis det, NIS2-lovens § 7 beder ledelsesorganet om: at godkende foranstaltningerne og føre tilsyn med, at de bliver gennemført. Kystlab brugte samme metode som i vores guide til risikomatricen, men kun én gang.
Pointen i eksemplet er ikke, at én kontrol dækker alt. Det gør den ikke. GDPR's krav om behandlingsgrundlag eller NIS2's frister for hændelsesrapportering bliver ikke opfyldt af en backup. Pointen er, at risikoen kun skal vurderes, ejes og rapporteres én gang.
Sådan kommer I i gang med GRC i seks trin
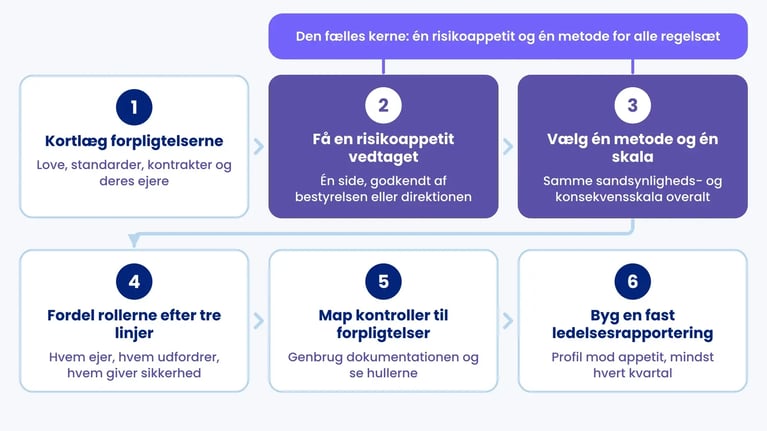
GRC bliver sjældent et stort projekt, der starter på én dag. Det begynder oftest med, at nogen opdager, at det samme bliver gjort tre gange. Disse seks trin giver en realistisk rækkefølge for en virksomhed med 50 til 500 ansatte:
- Kortlæg forpligtelserne. Lav en liste over de love, standarder og kontrakter, der gælder for jer, og hvem der ejer hver af dem. Tjek for eksempel, om I er omfattet af NIS2 eller DORA.
- Få en risikoappetit vedtaget. Én side, godkendt af bestyrelsen eller direktionen, med appetit pr. risikotype. Uden den kan ingen afgøre, om en risiko er for stor.
- Vælg én metode og én skala. Brug samme sandsynligheds- og konsekvensskala på tværs af GDPR, informationssikkerhed og drift. ISO 31000 eller COSO kan være udgangspunktet.
- Fordel rollerne efter tre linjer. Afklar, hvem der ejer risiciene (første linje), hvem der rådgiver og udfordrer (anden linje), og hvem der giver uafhængig sikkerhed (tredje linje).
- Map kontroller til forpligtelser. Knyt hver kontrol til alle de krav, den dækker, så I kan genbruge dokumentationen og se hullerne.
- Byg en fast ledelsesrapportering. Rapportér risikoprofil mod appetit, status på kontroller og afvigelser mindst hvert kvartal, og læg ledelsens evaluering ind i et årshjul.
Hvad GRC ikke løser
Det er let at oversælge GRC. Tre forbehold er værd at kende, før I går i gang.
- GRC er ikke en afdeling. OCEG understreger selv, at integreret GRC ikke betyder én stor GRC-afdeling eller ét system til alt. Det betyder, at de rigtige personer får de rigtige oplysninger på det rigtige tidspunkt.
- Et samlet register kan skjule forskelle. GDPR ser på risikoen for de registrerede, mens ISO 27001 og NIS2 ser på risikoen for organisationen og dens tjenester. En fælles skala må ikke få jer til at glemme, at en lav forretningsrisiko kan være en høj risiko for en patient.
- Tre linjer forudsætter ressourcer. I en virksomhed med 80 ansatte er CISO, compliance og DPO ofte den samme person. Så er uafhængigheden mellem anden og tredje linje en illusion, og det bør ledelsen vide.
Risikomatricer har også kendte svagheder, blandt andet at de kan give samme score til meget forskellige risici. Det gennemgår vi i artiklen om risikostyring. Og en certificering er ikke det samme som compliance. Et ISO 27001-certifikat viser, at jeres ledelsessystem virker, men det fritager jer ikke fra NIS2 eller GDPR.
Sådan understøtter .legal governance, risiko og compliance
Den praktiske udfordring er sjældent at forstå GRC. Den er at holde forpligtelser, risici, kontroller og beslutninger samlet, så én risiko ikke lever i tre regneark.
I .legal-platformens Frameworks mapper I én kontrol til flere regelsæt, for eksempel GDPR, NIS2 og ISO 27001, og ser, hvor I mangler dokumentation. Risikovurderingen bruger én metode på tværs af områder, og modulet til informationssikkerhed samler aktiver, risici og kontroller til jeres ISMS. Leverandører styrer I i Vendor Management, og tilbagevendende opgaver som ledelsens evaluering, politikgennemgang og kontroltest lægges i compliance-årshjulet.
Platformen træffer ikke beslutningerne for jer, og den gør jer ikke compliante i sig selv. Risikoappetitten skal stadig vedtages af ledelsen, og kontrollerne skal stadig virke i praksis. Det, platformen giver, er strukturen og sporbarheden, så I kan vise, hvem der har besluttet hvad. Vil I se, hvordan det ser ud, kan I booke en demo.

.legal compliance platform
Saml din GRC med dotlegals complianceplatform
-
Integreret governance, risiko og compliance styring
-
Automatiserede risikovurderinger og politikstyring
-
Realtids-dashboards og compliancerapportering
-
Rammeunderstøttelse for ISO 27001, GDPR og mere