Informationssikkerhed vs. cybersikkerhed: forskellen, og hvorfor den betyder noget
Informationssikkerhed beskytter al information, også papir, samtaler og viden i hovedet på medarbejderne. Cybersikkerhed beskytter net- og informationssystemer mod digitale trusler. Se definitionerne fra ISO og EU-retten, hvad loven faktisk kræver, og hvordan I organiserer arbejdet.

I mange organisationer bruges ordene informationssikkerhed, cybersikkerhed og it-sikkerhed, som om de betyder det samme. I bestyrelsesreferater står der "cyber", i ISO 27001-dokumentationen står der "informationssikkerhed", og i it-afdelingen hedder det bare "sikkerhed". Det er sjældent et problem i hverdagen. Det bliver et problem, når nogen skal afgøre, hvem der ejer en risiko, hvad et sikkerhedsprogram skal dække, og hvilken myndighed der skal have besked, når noget går galt.
Denne artikel giver dig definitionerne fra dem, der faktisk definerer begreberne: ISO/IEC 27000-serien, EU's cybersikkerhedsforordning, NIS2-direktivet og den danske NIS2-lov. Derefter viser vi, hvor de to discipliner overlapper, hvad lovgivningen reelt kræver, og hvorfor de fleste brud i Danmark slet ikke er cyberangreb. Til sidst får du et fiktivt eksempel og en konkret fremgangsmåde til at organisere arbejdet.
Det korte svar: hvad er forskellen på informationssikkerhed og cybersikkerhed?
Informationssikkerhed handler om at beskytte fortrolighed, integritet og tilgængelighed af al information, uanset form. Det gælder data i systemer, men også papirer i et arkiv, en samtale i et mødelokale og den viden, en nøglemedarbejder har i hovedet. Cybersikkerhed handler om at beskytte net- og informationssystemer, deres brugere og andre berørte personer mod cybertrusler. Fokus er det digitale og det netværksforbundne.
I praksis er cybersikkerhed derfor mest en del af informationssikkerheden, men ikke helt. Cybersikkerhed dækker også systemer, hvor skaden ikke primært rammer information, for eksempel et styringssystem i et vandværk. Og den største del af de brud, danske organisationer anmelder til Datatilsynet, handler ikke om hackere, men om information, der ender hos den forkerte modtager. Den vigtigste pointe er juridisk: selv den danske lov, der har "cybersikkerhed" i titlen, kræver foranstaltninger, der også omfatter det fysiske miljø og personalesikkerhed. Et sikkerhedsprogram, der kun er "cyber", opfylder altså ikke kravene.
Tre begreber, der ofte bliver blandet sammen
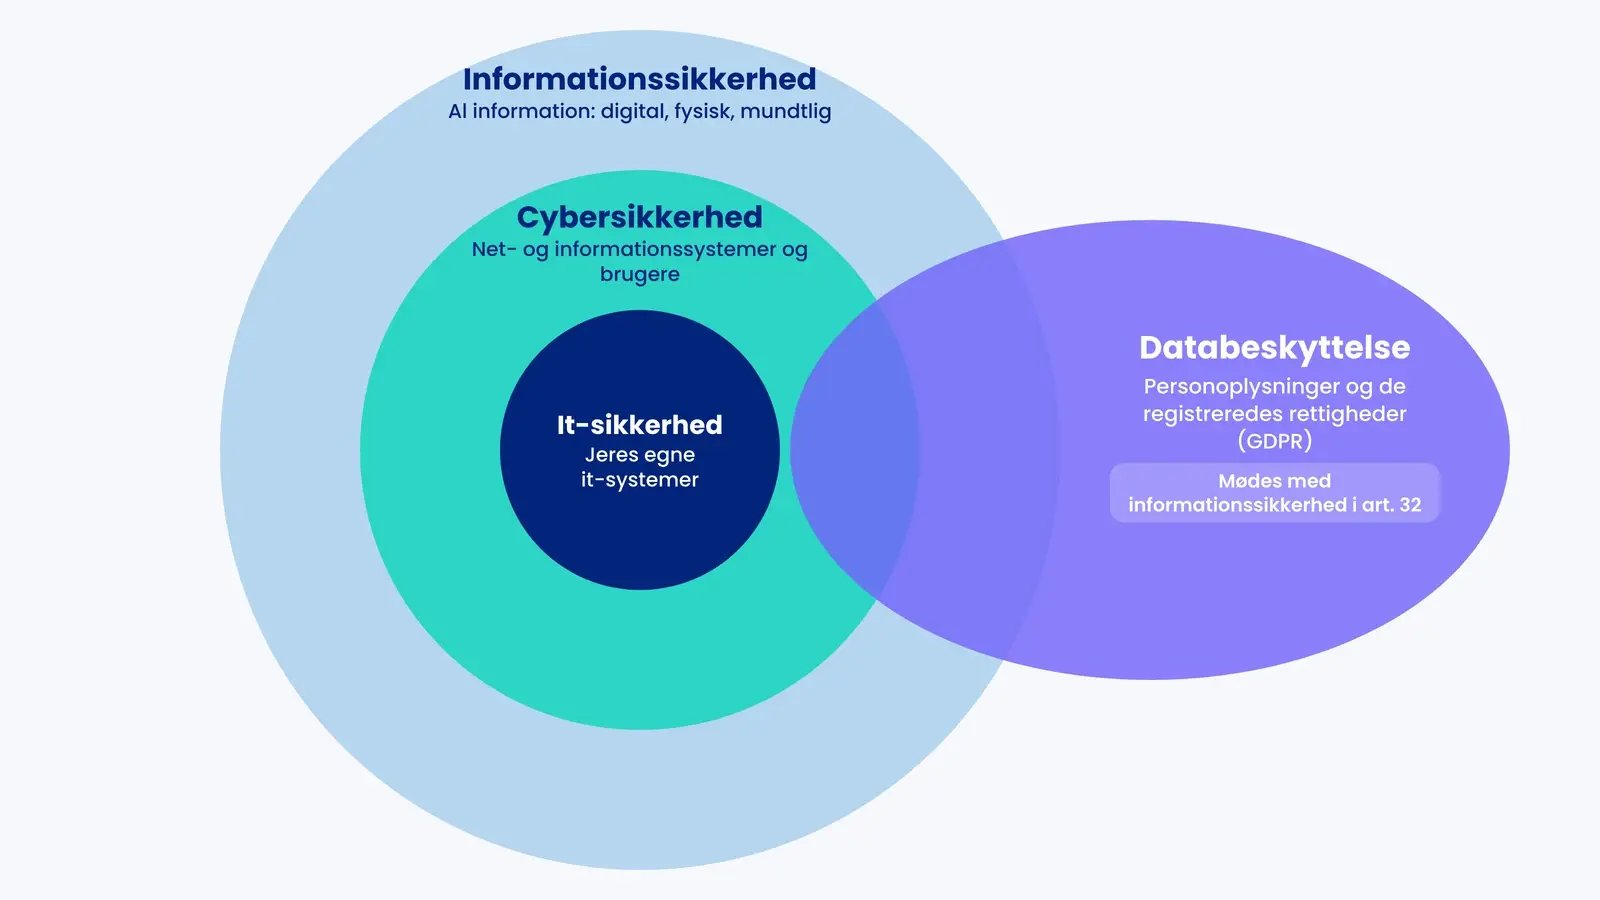
Søgninger på emnet blander typisk tre ord. Før vi sammenligner, er det nyttigt at placere dem hver for sig. Databeskyttelse tager vi med som et fjerde, fordi det ofte er GDPR, der rejser spørgsmålet i første omgang.
| Begreb | Hvad det beskytter | Typisk ramme |
|---|---|---|
| Informationssikkerhed | Al information i organisationen, digital, fysisk og mundtlig | ISO/IEC 27001 og et ledelsessystem (ISMS) |
| Cybersikkerhed | Net- og informationssystemer, deres brugere og andre berørte personer | NIS2-loven, cybersikkerhedsforordningen, ISO/IEC 27032 |
| It-sikkerhed | Organisationens egne it-systemer, hardware, software og drift | Tekniske kontroller og driftsprocedurer i it-afdelingen |
| Databeskyttelse | Personoplysninger og de registreredes rettigheder | GDPR og databeskyttelsesloven |
Hvad er it-sikkerhed så? Det er den mest tekniske og den smalleste af de tre. It-sikkerhed handler om, at jeres egne systemer er opdaterede, konfigureret korrekt, overvåget og til at genskabe. Styrelsen for Samfundssikkerhed beskriver i sine ordforklaringer cybersikkerhed som it-sikkerhed for netværksforbundne it-systemer. It-sikkerhed er altså byggestenen, cybersikkerhed er it-sikkerhed set i lyset af truslerne fra nettet, og informationssikkerhed er den samlede disciplin, der også omfatter mennesker, processer og fysiske forhold.
Databeskyttelse er noget andet igen. GDPR beskytter personer, ikke information som sådan. Men databeskyttelse og informationssikkerhed mødes i artikel 32 om behandlingssikkerhed, og det vender vi tilbage til.
Hvad er informationssikkerhed?
Den mest brugte definition kommer fra ISO/IEC 27000, grundstandarden i ISO 27000-serien. I 2018-udgaven er informationssikkerhed defineret som bevarelse af informationers fortrolighed, integritet og tilgængelighed (punkt 3.28). Standarden tilføjer, at også ægthed, ansvarlighed, uafviselighed og pålidelighed kan indgå. Den amerikanske standardiseringsorganisation NIST bruger en næsten enslydende definition: beskyttelse af information og informationssystemer mod uautoriseret adgang, brug, videregivelse, forstyrrelse, ændring eller ødelæggelse.
Læg mærke til, at ingen af definitionerne siger noget om, at informationen skal være digital. En ansøgning på papir, en udskrevet lønliste, en whiteboardtegning af den nye produktstrategi og en driftschefs viden om, hvordan nødstrømsanlægget startes, er alle informationsaktiver. Det er derfor, ISO 27001 har kontroller for skrivebords- og skærmpolitik, sikker bortskaffelse af udstyr, fortrolighedsaftaler og screening af medarbejdere.
Tre ting er værd at vide om standarderne i 2026:
- ISO/IEC 27000:2026 blev udgivet 3. juli 2026 som sjette udgave og erstatter 2018-udgaven. Titlen er nu "Information security, cybersecurity and privacy protection. Information security management systems. Overview", og ISO beskriver den som et overblik over begreber og sammenhænge snarere end et terminologidokument.
- ISO/IEC 27001:2022, udgivet i Danmark som DS/EN ISO/IEC 27001:2023, har samme hovedtitel. Standarden er altså ikke "kun" informationssikkerhed. Den er rammen for alle tre.
- Overgangen fra 2013-udgaven lukkede 31. oktober 2025. Et gyldigt certifikat i dag er udstedt efter 2022-udgaven med 93 kontroller i Annex A fordelt på fire temaer: 37 organisatoriske, 8 om mennesker, 14 fysiske og 34 teknologiske.
Fordelingen fortæller noget i sig selv. Kun godt en tredjedel af kontrollerne er teknologiske. Resten handler om ledelse, mennesker og fysiske rammer. Informationssikkerhed styres i praksis gennem et ledelsessystem for informationssikkerhed (ISMS), hvor ledelsen fastlægger omfang, politik, risikovurdering og løbende evaluering.
CIA-triaden i praksis
Fortrolighed, integritet og tilgængelighed kaldes ofte CIA-triaden efter de engelske ord confidentiality, integrity og availability. De gælder for både informationssikkerhed og cybersikkerhed, men eksemplerne ser forskellige ud:
| Egenskab | Hændelse uden for systemerne | Hændelse via net og systemer |
|---|---|---|
| Fortrolighed | Et brev med helbredsoplysninger sendes til en forkert adresse | En angriber stjæler kundedatabasen via en sårbar webserver |
| Integritet | En medarbejder retter i en underskrevet papirkontrakt | Kontonumre i en faktura ændres i en kompromitteret mailboks |
| Tilgængelighed | Den eneste medarbejder, der kender en kritisk procedure, fratræder | Ransomware krypterer filserveren og backuppen |
Hvad er cybersikkerhed?
Cybersikkerhed har, i modsætning til informationssikkerhed, en juridisk definition i EU. Cybersikkerhedsforordningen, forordning (EU) 2019/881, definerer i artikel 2, nr. 1, cybersikkerhed som de aktiviteter, der er nødvendige for at beskytte net- og informationssystemer, brugerne af sådanne systemer og andre personer, der påvirkes af cybertrusler. En cybertrussel er efter artikel 2, nr. 8, enhver potentiel omstændighed, hændelse eller handling, der kan skade, forstyrre eller på anden måde påvirke net- og informationssystemer, deres brugere og andre personer negativt.
NIS2-direktivet (EU) 2022/2555 genbruger definitionen i artikel 6, nr. 3. Direktivet definerer også "net- og informationssystemers sikkerhed" i artikel 6, nr. 2, som systemernes evne til at modstå hændelser, der kan kompromittere tilgængelighed, autenticitet, integritet eller fortrolighed af data eller de tjenester, systemerne leverer. Et net- og informationssystem er efter artikel 6, nr. 1, et elektronisk kommunikationsnet, en enhed, der automatisk behandler digitale data, eller de digitale data, disse elementer lagrer og behandler.
To ting adskiller den definition fra informationssikkerhed. Den er digital fra start til slut. Papir, samtaler og viden er ikke net- og informationssystemer. Og den beskytter mere end information. Den beskytter også brugerne og andre personer, der påvirkes. Når en angriber overtager styringen af et pumpeanlæg, er skaden ikke primært, at information bliver lækket, men at borgerne mangler vand.
På standardsiden findes der to relevante dokumenter. ISO/IEC TS 27100:2020 beskriver begrebet cybersikkerhed og dets forhold til informationssikkerhed og fremhæver, at cybersikkerhed fokuserer på risici i cyberspace, et sammenkoblet digitalt miljø, der går på tværs af organisationers grænser. ISO/IEC 27032:2023 giver retningslinjer for internetsikkerhed. Ingen af dem er certificerbare. Og begrebet er ikke fredeligt. Selv blandt eksperter i ISO 27000-miljøet bliver TS 27100 kritiseret for at gøre forvirringen større frem for mindre, så forvent ikke én endelig definition, alle er enige om.
Informationssikkerhed vs. cybersikkerhed: sammenligningen
Den tidligere version af denne artikel havde en tabel, der modsagde sig selv. Den sagde, at informationssikkerhed er den brede paraply, og samtidig at den kun handler om information, mens cybersikkerhed omfatter både data og information. Det er ikke rigtigt. Begge discipliner beskytter data og information. Forskellen ligger i, hvilke former informationen har, og hvilke trusler man kigger efter.
| Aspekt | Informationssikkerhed | Cybersikkerhed |
|---|---|---|
| Definition | Bevarelse af fortrolighed, integritet og tilgængelighed af information (ISO/IEC 27000:2018, 3.28) | Aktiviteter, der beskytter net- og informationssystemer, brugere og andre berørte mod cybertrusler (forordning 2019/881, art. 2, nr. 1) |
| Hvad beskyttes | Information i enhver form: digital, papir, tale, viden | Digitale systemer, netværk og data, samt de personer, der er afhængige af dem |
| Trusler | Alle: menneskelige fejl, tyveri, brand, insidere, leverandører, angreb | Primært trusler via net og systemer: ransomware, phishing, DDoS, udnyttelse af sårbarheder |
| Typiske kontroller | Politikker, klassifikation, adgangsstyring, fysisk sikring, awareness, leverandørstyring, kontinuitet | MFA, patching, netværkssegmentering, logning og overvågning, EDR, sårbarhedsscanning, hændelsesrespons |
| Standarder | ISO/IEC 27001 og 27002, ISO/IEC 27005 | ISO/IEC 27032, ISO/IEC TS 27100, NIST CSF 2.0, CIS Controls |
| Hvor ordet bruges i lovgivningen | Sjældent som lovbegreb. GDPR taler om behandlingssikkerhed (art. 32) | Cybersikkerhedsforordningen, NIS2, NIS2-loven, Cyber Resilience Act |
| Typisk ejer | CISO eller informationssikkerhedsansvarlig med reference til direktionen | It-sikkerhedschef, SOC eller ekstern driftsleverandør |
| Succes måles på | Risici under ledelsens acceptniveau, dokumenteret og evalueret | Tid til at opdage og inddæmme angreb, patch-niveau, dækning af kontroller |
Tabellen viser ikke to konkurrerende discipliner. Den viser to perspektiver på samme opgave. Informationssikkerhed spørger: hvilken information har vi, hvad er den værd, og hvad kan gå galt? Cybersikkerhed spørger: hvordan kan nogen eller noget via vores netværk og systemer skade os eller dem, der er afhængige af os?
Hvor overlapper de, og hvor gør de ikke?
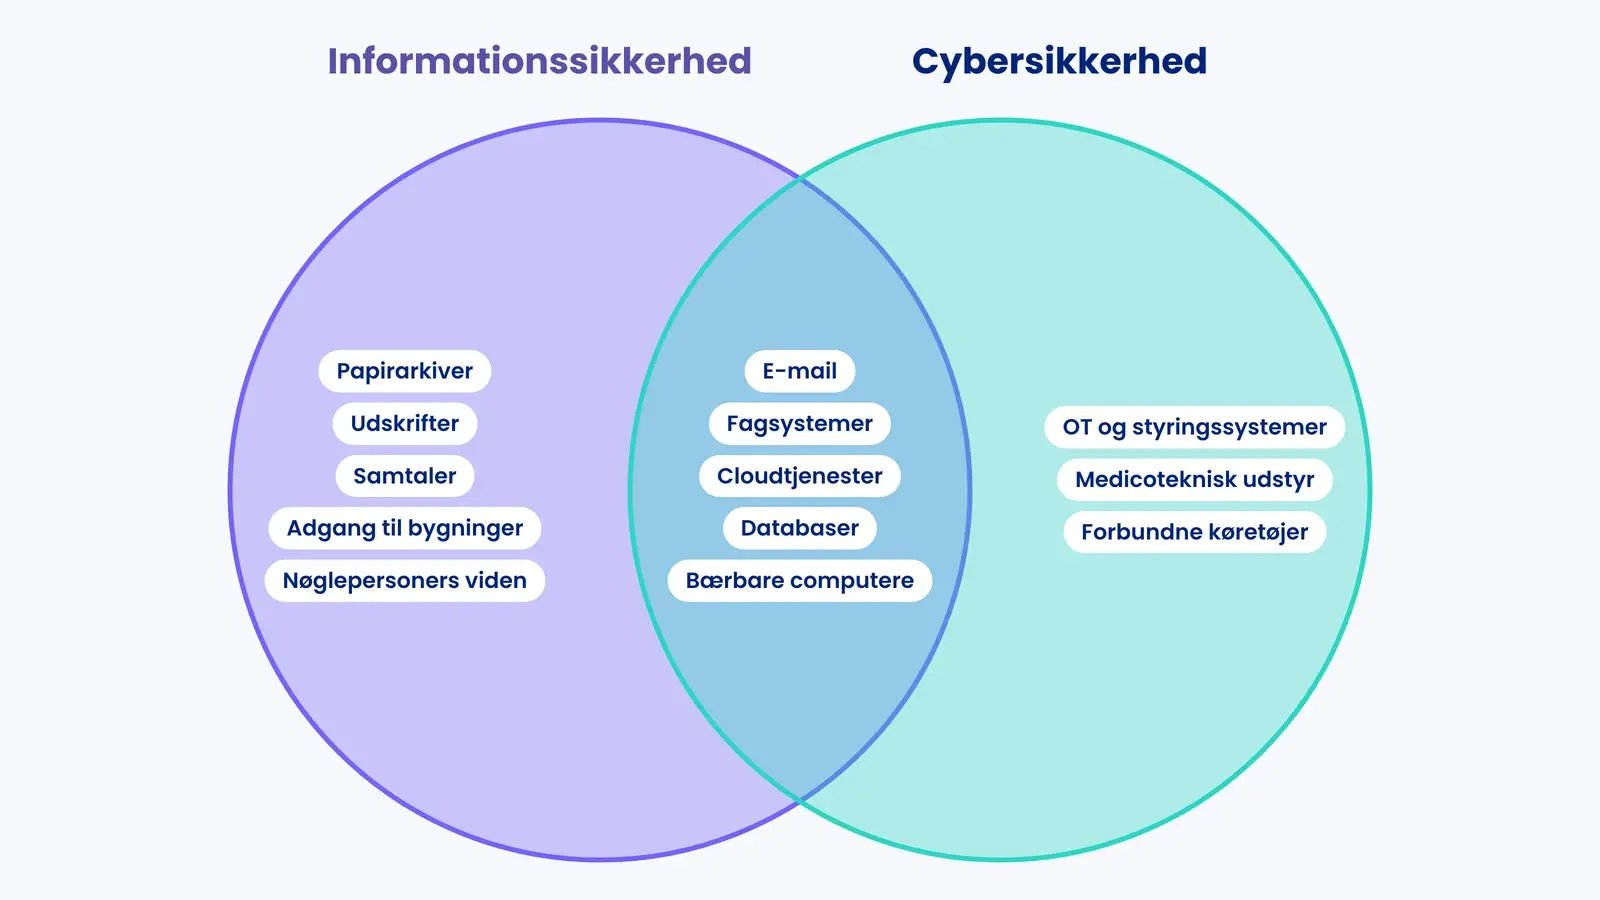
Den gængse forklaring er, at cybersikkerhed er en delmængde af informationssikkerhed. Det passer for de fleste organisationer, men det er mere præcist at tale om tre zoner.
- Kun informationssikkerhed: papirarkiver, udskrifter, samtaler, adgang til bygninger, nøglepersoners viden, fortrolighedsaftaler, bortskaffelse af dokumenter. Ingen af dem involverer net- og informationssystemer.
- Begge: e-mail, fagsystemer, cloudtjenester, databaser, bærbare computere. Her mødes det meste af det daglige arbejde. En fejlsendt e-mail er et informationssikkerhedsbrud, der sker gennem et digitalt system, men uden at nogen angriber noget.
- Kun cybersikkerhed: systemer, hvor det, der står på spil, ikke primært er information. Industrielle styringssystemer (OT), medicoteknisk udstyr, forbundne køretøjer og netværkets egen tilgængelighed. Her handler det om drift, sikkerhed for mennesker og samfundsfunktioner.
For en typisk dansk virksomhed med 50 til 500 ansatte ligger langt det meste i de to første zoner. For forsyning, transport og produktion kan den tredje zone være den mest kritiske. Det er en af grundene til, at "cyber" dominerer i sektorregulering af kritisk infrastruktur, mens "informationssikkerhed" dominerer i standarder og i ledelsessystemer.
Hvad lovgivningen kræver: cyber i titlen, informationssikkerhed i indholdet
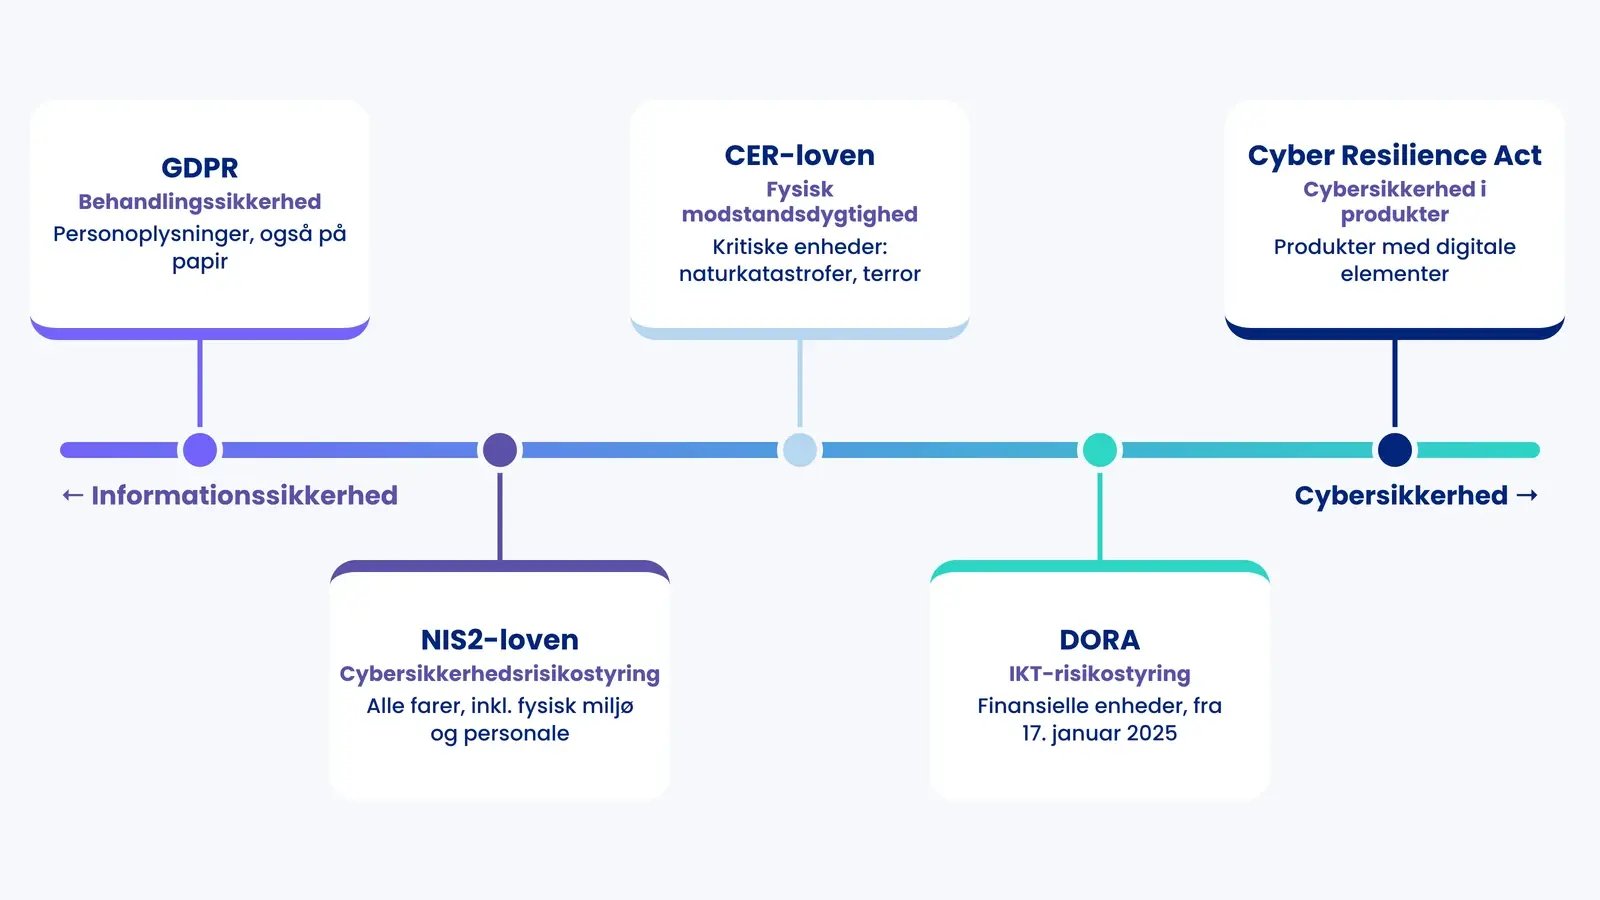
Den største praktiske misforståelse er, at et lovkrav om cybersikkerhed kun handler om det digitale. Se på den danske lov om foranstaltninger til sikring af et højt cybersikkerhedsniveau (NIS2-loven, lov nr. 434 af 6. maj 2025), som trådte i kraft 1. juli 2025. Lovens § 6 gennemfører direktivets artikel 21. Direktivets artikel 21, stk. 2, siger, at foranstaltningerne skal bygge på en tilgang, der omfatter alle farer, og som har til formål at beskytte net- og informationssystemer og det fysiske miljø omkring dem. Listen over minimumsforanstaltninger omfatter blandt andet personalesikkerhed, adgangskontrolpolitikker og forvaltning af aktiver (litra i), forsyningskædesikkerhed (litra d) og driftskontinuitet og krisestyring (litra c).
Det er klassisk informationssikkerhed. Loven hedder "cyber", men I kan ikke opfylde den uden at se på mennesker, bygninger og leverandører. Det er også grunden til, at ISO 27001 er et godt fundament for NIS2, som vi har beskrevet i vores sammenligning af NIS2 og ISO 27001.
| Regelsæt | Begreb, der bruges | Hvad det reelt dækker |
|---|---|---|
| GDPR art. 2, stk. 1, og art. 32 | Behandlingssikkerhed | Personoplysninger, både automatisk behandlet og manuelt i registre. Papir er omfattet |
| GDPR art. 33 og 34 | Brud på persondatasikkerheden | Anmeldelse til Datatilsynet inden 72 timer. De registrerede underrettes uden unødig forsinkelse ved høj risiko |
| NIS2-loven § 6 (NIS2 art. 21) | Cybersikkerhedsrisikostyring | Alle farer, inkl. fysisk miljø, personalesikkerhed, aktiver, leverandører og kontinuitet |
| NIS2 art. 23 | Væsentlige hændelser | Tidlig varsling inden 24 timer, hændelsesunderretning inden 72 timer, endelig rapport senest en måned efter |
| CER-loven | Fysisk modstandsdygtighed | Kritiske enheders fysiske sikring mod naturkatastrofer, terror og tekniske sammenbrud |
| Cyber Resilience Act (EU) 2024/2847 | Cybersikkerhed i produkter | Producenters pligter for produkter med digitale elementer. Indberetning efter art. 14 gælder fra 11. september 2026, øvrige krav fra 11. december 2027 |
| DORA (EU) 2022/2554 | IKT-risikostyring | Finansielle enheders digitale operationelle modstandsdygtighed, gældende fra 17. januar 2025 |
GDPR fortjener en ekstra bemærkning. Forordningen gælder efter artikel 2, stk. 1, både for automatisk behandling og for manuel behandling af personoplysninger, der indgår i et register. Artikel 32 kræver passende tekniske og organisatoriske foranstaltninger, der står mål med risikoen. Kryptering og pseudonymisering nævnes som eksempler, ikke som ufravigelige krav. En GDPR-indsats, der kun ser på cybertrusler, overser altså både papir og de organisatoriske foranstaltninger.
Staten har valgt samme brede tilgang. Statslige myndigheder skal arbejde efter ISO 27001, altså en informationssikkerhedsstandard, og ikke efter en ren cyberramme. Kravet gælder de statslige myndigheder, ikke alle offentlige institutioner.
Der er også ændringer på vej i EU. Kommissionen fremlagde 20. januar 2026 en cybersikkerhedspakke med en revideret cybersikkerhedsforordning og målrettede ændringer af NIS2. Pr. september 2026 er det et forslag under forhandling, så de gældende regler er dem, der er beskrevet ovenfor. Læs mere i vores NIS2-overblik.
Hvad tallene viser: de fleste brud er ikke cyberangreb
Cybertruslen mod Danmark er reel. I trusselsvurderingen Cybertruslen mod Danmark 2025 fra november 2025 vurderer Styrelsen for Samfundssikkerhed truslen fra cyberspionage og cyberkriminalitet som MEGET HØJ, truslen fra cyberaktivisme som HØJ og truslen fra destruktive cyberangreb som MIDDEL. ENISA's Threat Landscape 2026, udgivet 22. september 2026, peger på ransomware som den hændelsestype med størst umiddelbar konsekvens og registrerer mere end 48.000 nye CVE-sårbarheder i 2025, 22 % flere end året før.
Men se på, hvad danske organisationer faktisk anmelder. I 2025 blev der anmeldt 9.849 brud på persondatasikkerheden til Datatilsynet, det højeste antal siden anmeldelsespligten blev indført i 2018 (Datatilsynets årsberetning 2025). Datatilsynet skriver i sin vejledning om de 10 typiske brud, at størstedelen af de anmeldte brud angår utilsigtet deling af personoplysninger med forkerte modtagere.
Går man de 10 typiske brud igennem, ser billedet sådan ud:
| Typisk brud (Datatilsynet) | Årsag | Cyberangreb? |
|---|---|---|
| 1. Forkert adressat flettes ind i udgående post | Proces og fejl | ✗ Nej |
| 2. Beskyttet adresse eksponeres efter ændring i it-system | Ændringsstyring | ✗ Nej |
| 3. Fejludlevering af data ved sagsbehandling | Menneskelig fejl | ✗ Nej |
| 4. Manglende sletning ved brug af digitale værktøjer | Konfiguration og proces | ✗ Nej |
| 5. Auto-complete sender e-mails til forkerte modtagere | Menneskelig fejl | ✗ Nej |
| 6. Tab eller tyveri af enheder med ukrypterede data | Fysisk tab og manglende kryptering | ✗ Nej |
| 7. For bred adgang til netværksdrev | Adgangsstyring | ✗ Nej |
| 8. Uautoriseret adgang pga. dårligt design og kodefejl | Sikker udvikling | Delvist, når fejlen udnyttes |
| 9. Videregivelse af data gemt i skabeloner og blanketter | Proces | ✗ Nej |
| 10. Ransomware medfører tab og misbrug af data | Angreb | ✓ Ja |
Kategoriseringen i højre kolonne er vores egen, ikke Datatilsynets. Men mønstret er tydeligt: kun ét af de ti typiske brud er et klart cyberangreb, og ét er delvist. Resten er informationssikkerhed i klassisk forstand, altså processer, adgange, awareness og fysisk håndtering. Det betyder ikke, at cyberangreb er mindre alvorlige. Et ransomwareangreb kan lamme en virksomhed i uger, mens en fejlsendt e-mail oftest har begrænset rækkevidde. Pointen er, at et program, der kun måler sig på firewall, EDR og patch-niveau, ikke rammer det, der oftest går galt. Vores artikel om sikkerhedsbrud går i dybden med håndteringen.
Et eksempel: tre hændelser, ét program
Nordhavn Logistik A/S og Mette Holm er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
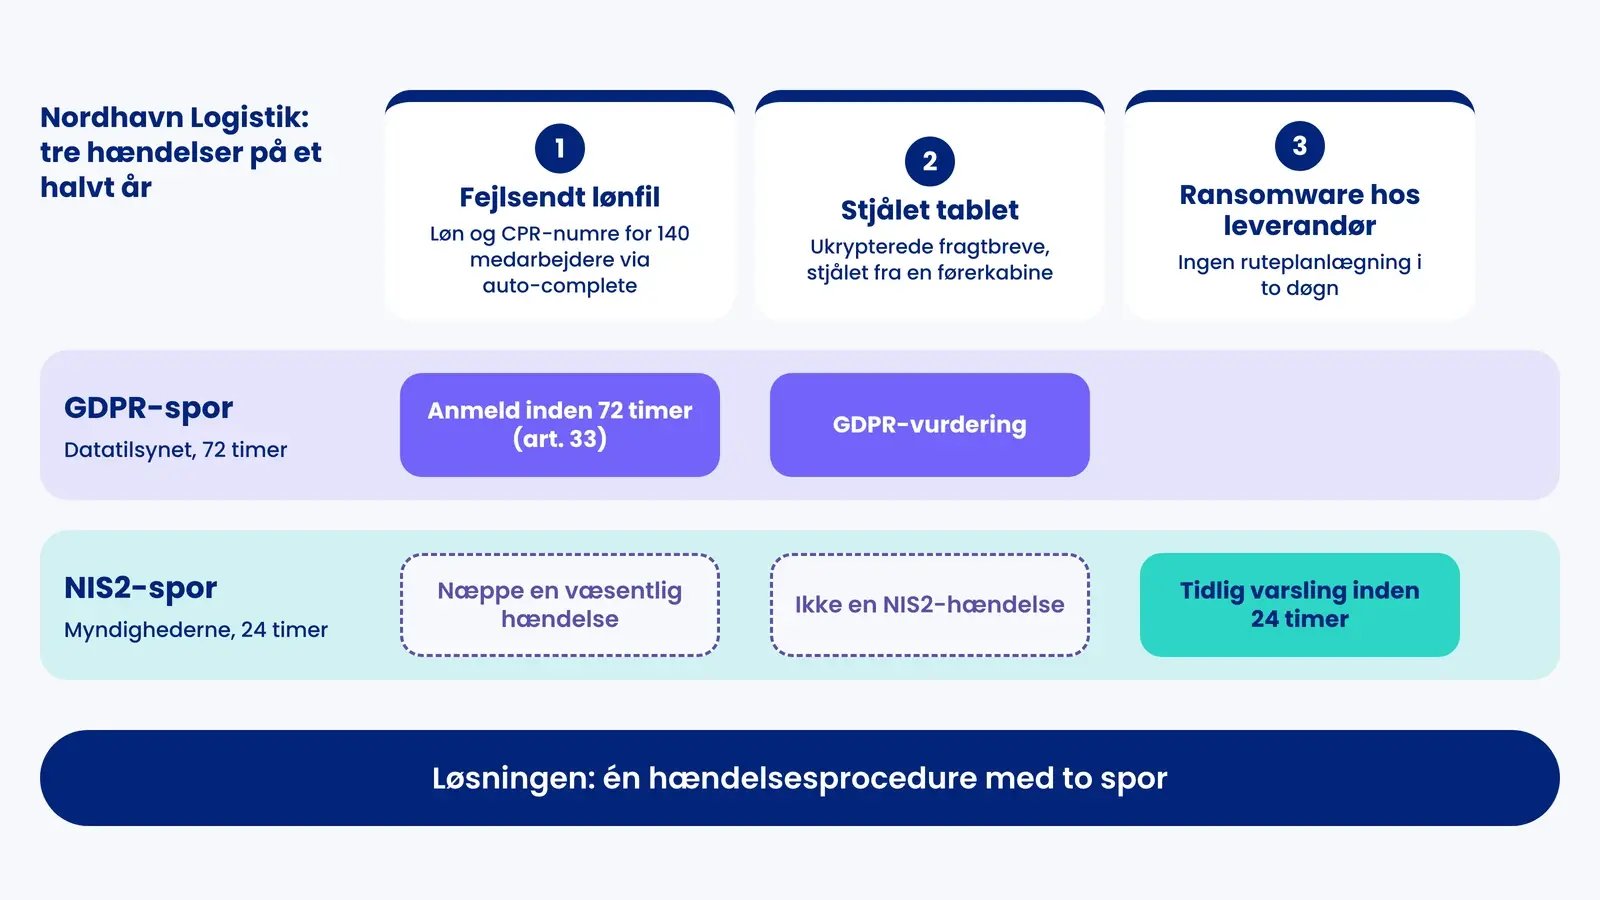
Nordhavn Logistik er en dansk transportvirksomhed med 140 ansatte og er omfattet af NIS2-loven som vigtig enhed. Virksomheden har et velfungerende cybersikkerhedsprogram: MFA på alle konti, EDR på alle endpoints, månedlig patching og en ekstern SOC. It-chefen ejer programmet. Risikoregistret har 38 risici, og 33 af dem er tekniske. Mette Holm er nyansat compliance- og informationssikkerhedsansvarlig.
I løbet af et halvt år sker der tre ting:
- En lønmedarbejder sender en regnearkfil med 140 medarbejderes lønoplysninger og CPR-numre til en forkert ekstern modtager på grund af auto-complete. Ingen angriber er involveret. Det er et brud på persondatasikkerheden efter GDPR art. 4, nr. 12, som skal anmeldes til Datatilsynet inden 72 timer efter art. 33. Det er næppe en væsentlig hændelse efter NIS2, fordi driften ikke påvirkes.
- En chaufførs tablet med ukrypterede fragtbreve og kunders kontaktoplysninger bliver stjålet fra en førerkabine. Det er et fysisk tyveri, men konsekvensen afhænger af en teknisk kontrol, kryptering, som ikke var slået til. Igen en GDPR-vurdering, ikke en NIS2-hændelse.
- Virksomhedens leverandør af ruteplanlægning rammes af ransomware, og Nordhavn kan ikke planlægge ruter i to døgn. Her er der tale om en mulig væsentlig hændelse efter NIS2-lovens regler, med tidlig varsling inden 24 timer, og det rammer forsyningskædekravet i direktivets art. 21, stk. 2, litra d.
Cybersikkerhedsprogrammet var kun relevant for den tredje hændelse, og selv der lå problemet hos en leverandør, som programmet ikke dækkede. Mette tager tre beslutninger. Hun udvider ISMS'ets omfang, så det dækker al information, også papir og mobile enheder i køretøjer. Hun tilføjer 12 ikke-tekniske risici til registret, blandt andet fejlforsendelse, tyveri af enheder og afhængighed af nøglepersoner, så registret nu har 50 risici, hvoraf 17 ikke er tekniske. Og hun laver én fælles hændelsesprocedure med to spor, et GDPR-spor mod Datatilsynet og et NIS2-spor mod myndighederne, så ingen skal gætte i de første timer.
It-chefen ejer stadig de tekniske kontroller. Men Mette ejer helheden, og det er direktionen, der godkender risikostyringsforanstaltningerne, som NIS2 kræver i artikel 20. Pointen med eksemplet er ikke, at cybersikkerhed er overvurderet. Pointen er, at et cyberprogram uden en informationssikkerhedsramme omkring sig efterlader huller, som både GDPR og NIS2 forventer lukket.
Sådan organiserer I informationssikkerhed og cybersikkerhed
Rollerne er den del, der oftest bliver uklar, når begreberne blandes sammen. Her er en arbejdsdeling, der virker i de fleste organisationer med 50 til 1.000 ansatte:
| Rolle | Ejer | Ejer ikke |
|---|---|---|
| Direktion og bestyrelse | Risikoappetit, godkendelse af foranstaltninger (NIS2 art. 20), ledelsens evaluering (ISO 27001 kl. 9.3) | Den daglige drift af kontroller |
| CISO eller informationssikkerhedsansvarlig | ISMS'et, risikovurderingen, politikker, awareness, leverandørkrav, rapportering til ledelsen | Konfiguration af firewall og endpoints |
| It-sikkerhedschef eller SOC | Tekniske kontroller, overvågning, patching, hændelsesrespons i systemerne | Risici uden for systemerne, som papir og fysisk adgang |
| Databeskyttelsesrådgiver (DPO) | Rådgivning og kontrol med GDPR-overholdelse (art. 39) | Fortegnelsen og anmeldelsen af brud, som er den dataansvarliges pligt |
I mindre organisationer er CISO og it-sikkerhedschef ofte samme person, og det er fint. Det vigtige er, at nogen har ansvaret for det, der ligger uden for systemerne. Gør det til en eksplicit opgave, ikke en antagelse.
Seks trin til ét samlet program
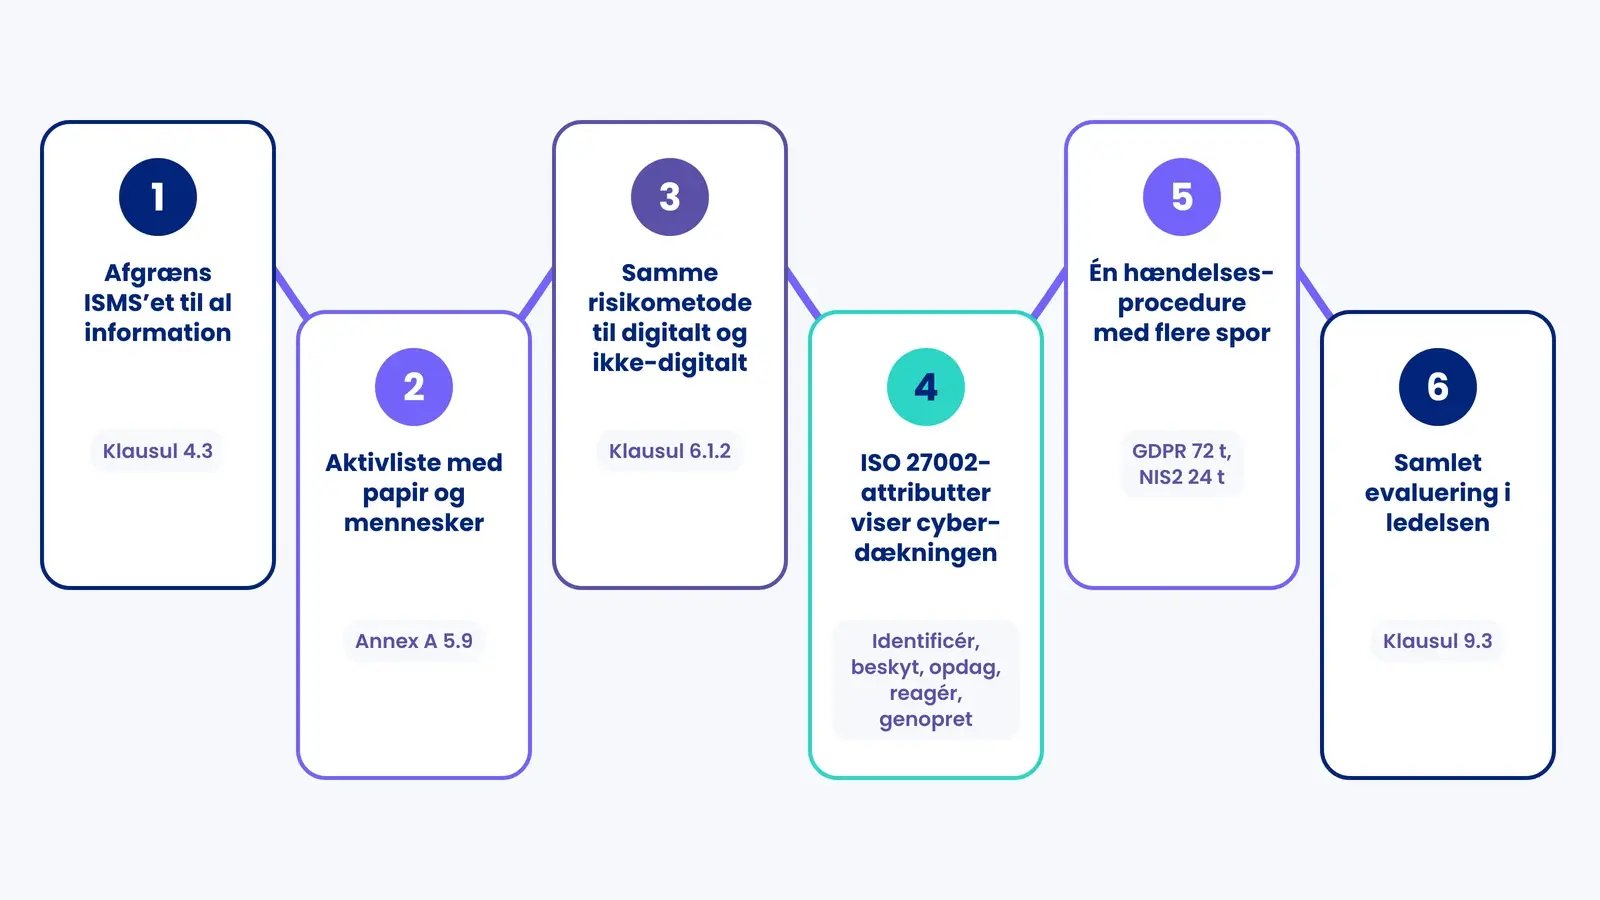
- Afgræns ISMS'et til al information. ISO 27001 kl. 4.3 kræver, at I fastlægger omfanget. Skriv eksplicit, at det omfatter fysisk information, mobile enheder og nøglepersoners viden, ikke kun it-miljøet.
- Lav en aktivliste, der også har papir og mennesker med. Annex A kontrol 5.9 om fortegnelse over information og andre tilknyttede aktiver er ikke begrænset til systemer.
- Risikovurdér både digitale og ikke-digitale scenarier. Brug samme metode til begge efter kl. 6.1.2, så risiciene kan sammenlignes. Vores guide til risikostyring viser, hvordan én metode kan dække GDPR, NIS2 og ISO 27001.
- Brug ISO 27002's attributter til at se jeres cyberdækning. ISO/IEC 27002:2022 mærker hver kontrol med cybersikkerhedskoncepterne identificér, beskyt, opdag, reagér og genopret. Sorterer I jeres kontroller efter dem, ser I hurtigt, om det tekniske lag hænger sammen med resten.
- Byg én hændelsesprocedure med flere spor. Et GDPR-spor med anmeldelse til Datatilsynet inden 72 timer og et NIS2-spor med tidlig varsling inden 24 timer, hvis I er omfattet. Træn begge, for eksempel med awareness-træning og øvelser.
- Evaluer samlet i ledelsen. Ledelsens evaluering efter kl. 9.3 skal dække både tekniske målinger og de ikke-tekniske risici, så direktionen ser hele billedet ét sted.
Arbejder I med leverandører, der har adgang til jeres systemer eller data, hører de også med. Se vores artikel om tilsyn med leverandører.
Hvad begreberne ikke løser
Det er fristende at tro, at den rigtige definition løser opgaven. Det gør den ikke. Tre forbehold:
- Sprogbrugen er ikke ens. Regeringens nationale strategi taler om "cyber- og informationssikkerhed" som ét samlet område, og mange leverandører bruger "cyber" om alt. Aftal jeres egne definitioner og skriv dem ind i sikkerhedspolitikken.
- Standarderne er i bevægelse. ISO/IEC 27000:2026 er netop udkommet og har ændret, hvordan begreberne vedligeholdes. Tjek den konkrete ordlyd, hvis I citerer definitioner i jeres dokumentation.
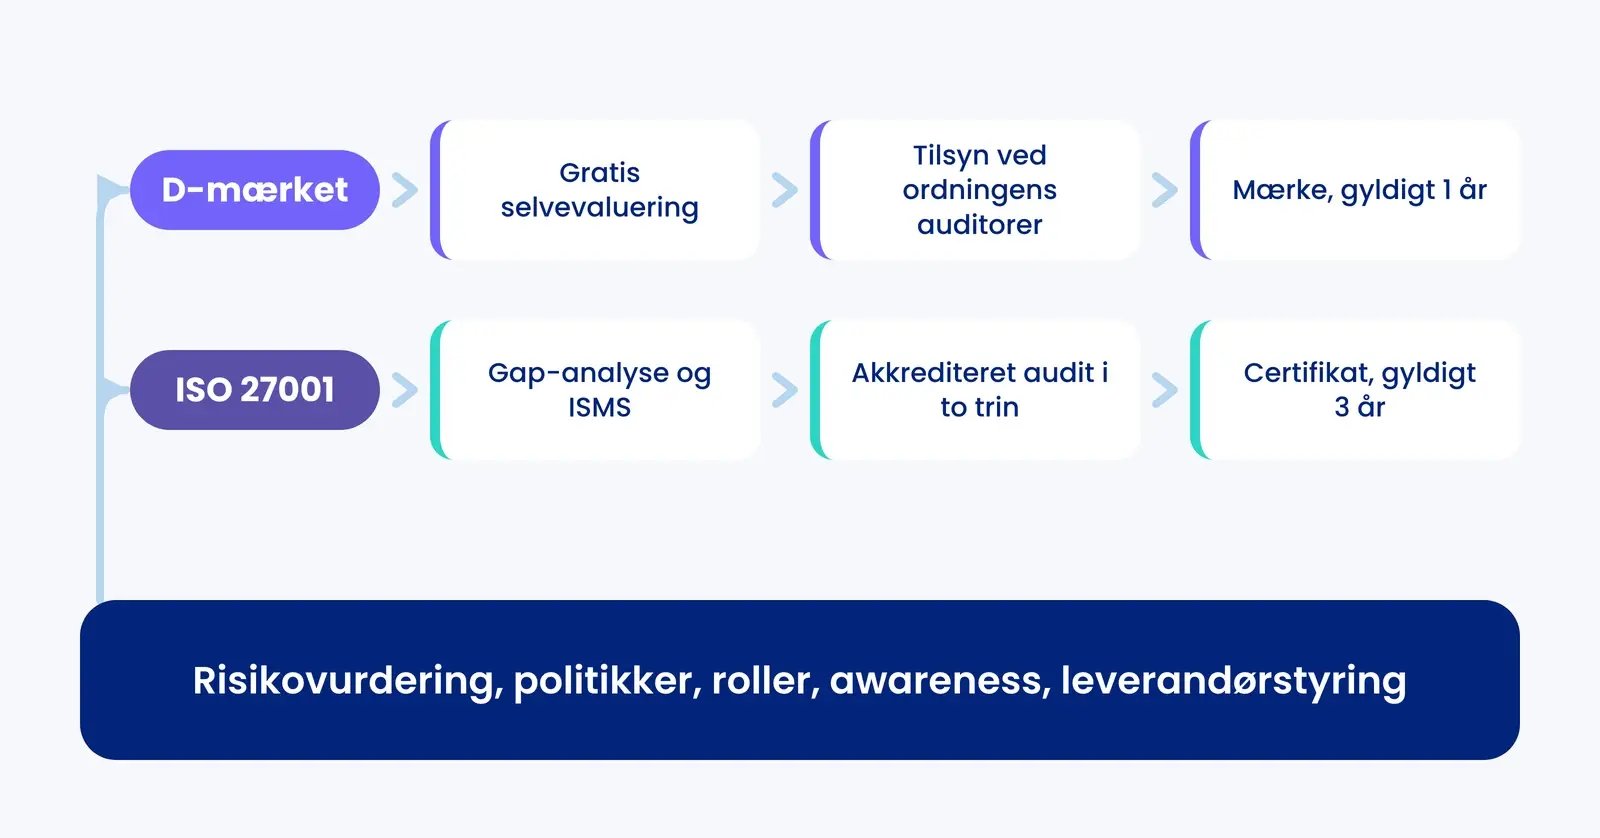
- En certificering er ikke et bevis på lovoverholdelse. Et ISO 27001-certifikat viser, at I har et ledelsessystem, der virker. Det gør jer ikke automatisk compliant med GDPR eller NIS2. Læs mere om ISO 27001-certificering, og hvis I overvejer et dansk alternativ, vores sammenligning af D-mærket og ISO 27001.
Sådan understøtter .legal informationssikkerhed og cybersikkerhed
Den praktiske udfordring er sjældent at forstå forskellen. Den er at holde styr på det hele ét sted, så den fejlsendte e-mail, den stjålne tablet og ransomwareangrebet hos leverandøren ender i samme risikoregister og samme ledelsesrapport.
I .legal-platformens modul til informationssikkerhed registrerer I jeres aktiver, også de ikke-digitale, og kobler dem til risici og kontroller. Risikovurderingen bruger samme metode for digitale og fysiske scenarier. I Frameworks mapper I én kontrol til både ISO 27001 og NIS2, så I ikke dokumenterer det samme to gange. Leverandørerne styrer I i Vendor Management, og tilbagevendende opgaver som awareness, gennemgang af adgange og ledelsens evaluering lægges i compliance-årshjulet.
Platformen erstatter ikke jeres tekniske sikkerhedsværktøjer, og den gør jer ikke compliante i sig selv. Den giver jer strukturen, så arbejdet bliver dokumenteret, fordelt og fulgt op. Vil I se, hvordan det ser ud i praksis, kan I booke en demo.

.legal compliance platform
Administrer informationssikkerhed med .legal
-
Administrer informationssikkerhedspolitikker og -kontroller
-
Spor cybersikkerhedsforanstaltninger
-
Gennemfør risikovurderinger
-
Overvåg compliance på tværs af rammer
-
Generer sikkerhedsrevisionsrapporter