D-mærket eller ISO 27001? Sådan vælger I den rigtige certificering
D-mærket er en dansk mærkningsordning, ISO 27001 er en international standard, og GDPR er en lov, I ikke kan blive certificeret efter. Se hvad de dækker, hvad de to veje koster, og hvilken jeres virksomhed bør vælge.

Indkøbere, udbudsansvarlige og compliance-ansvarlige i danske virksomheder stiller det samme spørgsmål igen og igen: skal vi gå efter D-mærket eller ISO 27001? Spørgsmålet kommer typisk sammen med to andre. Hvordan forholder D-mærket sig til GDPR? Og skal vi i stedet vælge et certificeringsorgan?
Spørgsmålene er rimelige, men de sammenligner ting fra forskellige kategorier. Denne artikel rydder op i kategorierne først, sammenligner derefter de to, der faktisk kan sammenlignes, og slutter med et klart svar på valget. Tallene stammer fra ordningen selv, fra Dansk Standard, fra Datatilsynet og fra vores egne artikler om ISO 27001-certificering, og vi skriver hvilke.
Det korte svar: D-mærket eller ISO 27001?
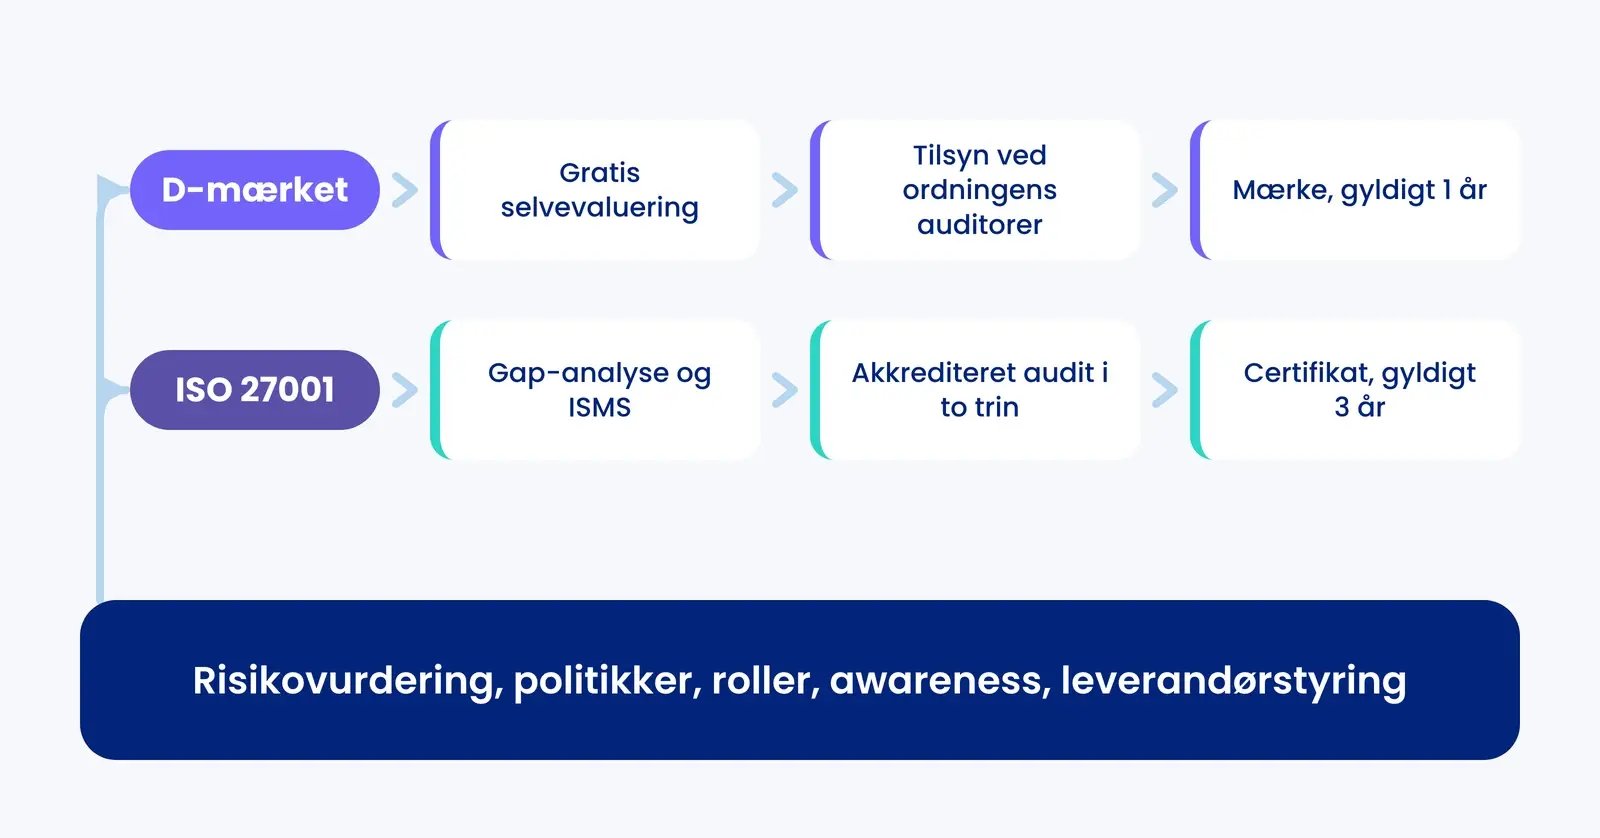
Sælger I primært i Danmark og vil vise kunder, borgere og partnere, at I håndterer data ansvarligt, er D-mærket den hurtigste og billigste vej. Skal I igennem internationale udbud eller leverandørvurderinger, er ISO 27001 det, der bliver bedt om. Skal I begge dele, så tag D-mærket først: selvevalueringen er gratis, og den risikovurdering, de politikker og de roller, I dokumenterer, tæller med, når I senere går efter ISO 27001. Ét forbehold gælder hele vejen: er I omfattet af NIS2, erstatter ingen af de to jeres lovpligtige forpligtelser.
Tre ting, der ofte bliver forvekslet
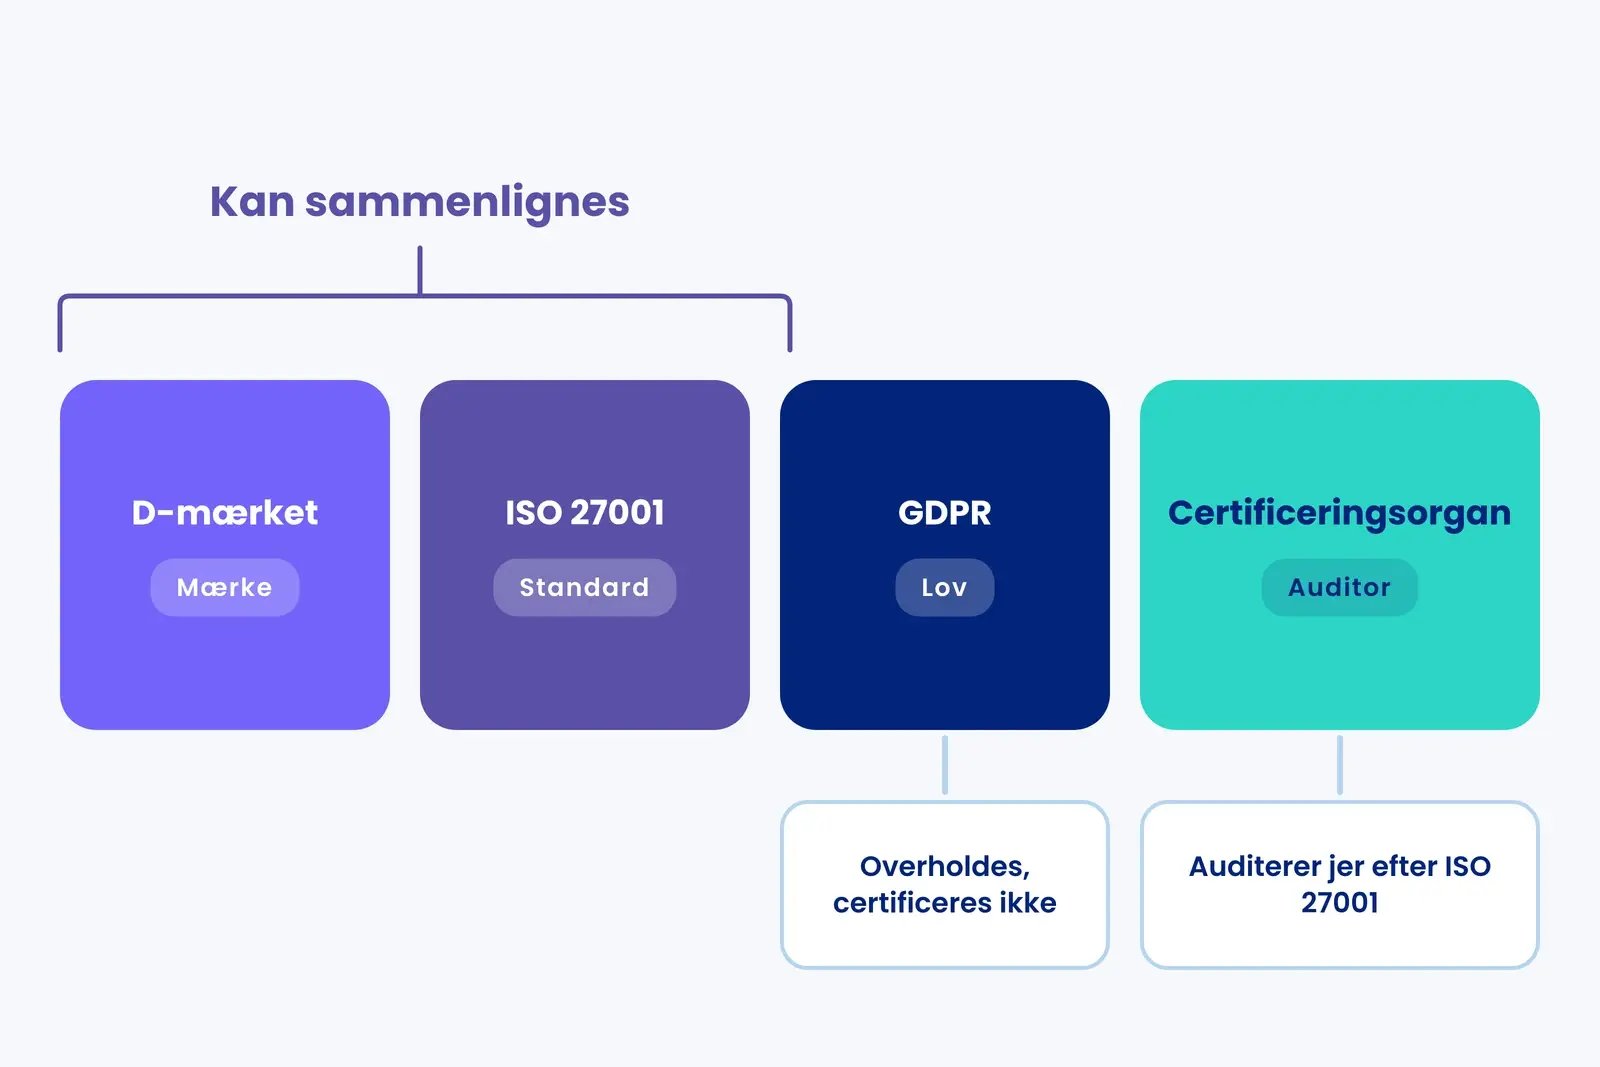
De sammenlignende søgninger, vi ser, stiller D-mærket, ISO 27001 og GDPR op ved siden af hinanden, som om de var tre konkurrerende certificeringer. Det er de ikke. At få dem placeret i de rigtige kategorier er det mest nyttige, denne artikel kan gøre.
| Det, folk sammenligner | Hvad det i virkeligheden er | Kan man blive certificeret efter det? |
|---|---|---|
| D-mærket | En dansk mærkningsordning for it-sikkerhed og ansvarlig dataanvendelse. Et mærke, I kan vise frem. | Ja. Tildeles af ordningens egne auditorer for ét år ad gangen. |
| ISO 27001 | En international standard for et ledelsessystem for informationssikkerhed (ISMS). | Ja. Certificeres af et akkrediteret certificeringsorgan, gyldigt i tre år. |
| GDPR | En lov. Den overholder man, man bliver ikke godkendt efter den. | Ikke i Danmark. Datatilsynet har ikke godkendt nogen certificeringsordning efter GDPR artikel 42. |
En fjerde forveksling optræder i de samme søgninger: D-mærket sammenlignes med enkelte certificeringsorganer. Et certificeringsorgan er den organisation, der auditerer jer efter ISO 27001 og udsteder certifikatet. Det er ikke et alternativ til standarden, og valget af organ er et separat valg, I træffer, efter I har besluttet, hvilken standard I vil certificeres efter. Det vender vi tilbage til.
Tilbage står én sammenligning, der giver mening: D-mærket mod ISO 27001.
Hvad er D-mærket?
D-mærket er Danmarks mærkningsordning for it-sikkerhed og ansvarlig dataanvendelse. Ordningen blev lanceret i september 2021 af Industriens Fond sammen med Dansk Industri, Dansk Erhverv, SMVdanmark og Forbrugerrådet Tænk og med støtte fra Erhvervsstyrelsen. Ordningen beskriver sig selv som den første af sin art i verden, der forbinder it-sikkerhed og ansvarlig dataanvendelse i ét mærke. Industriens Fond har bevilget 20,7 mio. kr. til ordningen for perioden 2026 til 2029.
To ting adskiller D-mærket fra en ren sikkerhedsstandard. Det dækker dataetik og ansvarlig brug af algoritmer og AI, ikke kun informationssikkerhed. Og det er skaleret efter virksomhedens størrelse og rolle, så en rådgivningsvirksomhed med ni ansatte og en softwareleverandør med 500 ikke vurderes efter samme liste.
De otte kriterier
D-mærket bygger på otte kriterier. Kriterium 1 til 5 er obligatoriske for alle virksomheder. Kriterium 6 til 8 er betingede og gælder afhængigt af, hvad virksomheden laver.
| Kriterium | Gælder for |
|---|---|
| 1. Ledelsesforankring | Alle virksomheder |
| 2. Awareness og sikker adfærd | Alle virksomheder |
| 3. Teknisk it-sikkerhed | Alle virksomheder |
| 4. Krav til leverandører | Alle virksomheder |
| 5. Transparens og kontrol med data | Alle virksomheder |
| 6. Privacy og security by design og by default | Virksomheder, der udvikler software |
| 7. Pålidelige algoritmer og AI | Virksomheder, der bruger eller udvikler algoritmer eller AI |
| 8. Dataetik | Primært virksomhedsgruppe II til IV |
Virksomhedsgrupper
Placeringen afhænger af antal ansatte og omsætning og justeres opad, hvis virksomheden er it- eller softwareleverandør eller behandler følsomme personoplysninger. Kravene er kumulative, så en højere gruppe indeholder kontrollerne fra grupperne under.
| Gruppe | Ansatte | Omsætning | Tilsynspris (ekskl. moms) |
|---|---|---|---|
| I | 0 til 9 | Op til 7,9 mio. kr. | 5.000 kr. |
| II | 10 til 49 | 8 til 155,9 mio. kr. | 15.000 kr. |
| III | 50 til 249 | 156 til 313 mio. kr. | 37.000 kr. (56.250 kr. med NIS2-modul) |
| IV | 250 til 999 | Over 313 mio. kr. | 69.750 kr. (83.700 kr. med NIS2-modul) |
| IV+ | 1.000 eller flere | Uanset | Individuel pris |
Priserne er ordningens offentliggjorte tilsynspriser pr. 1. juli 2025, den første prisstigning siden lanceringen. Ældre guider og konkurrenters sider citerer stadig de gamle priser, så tjek den aktuelle prisside, før I budgetterer.
Proces og gyldighed
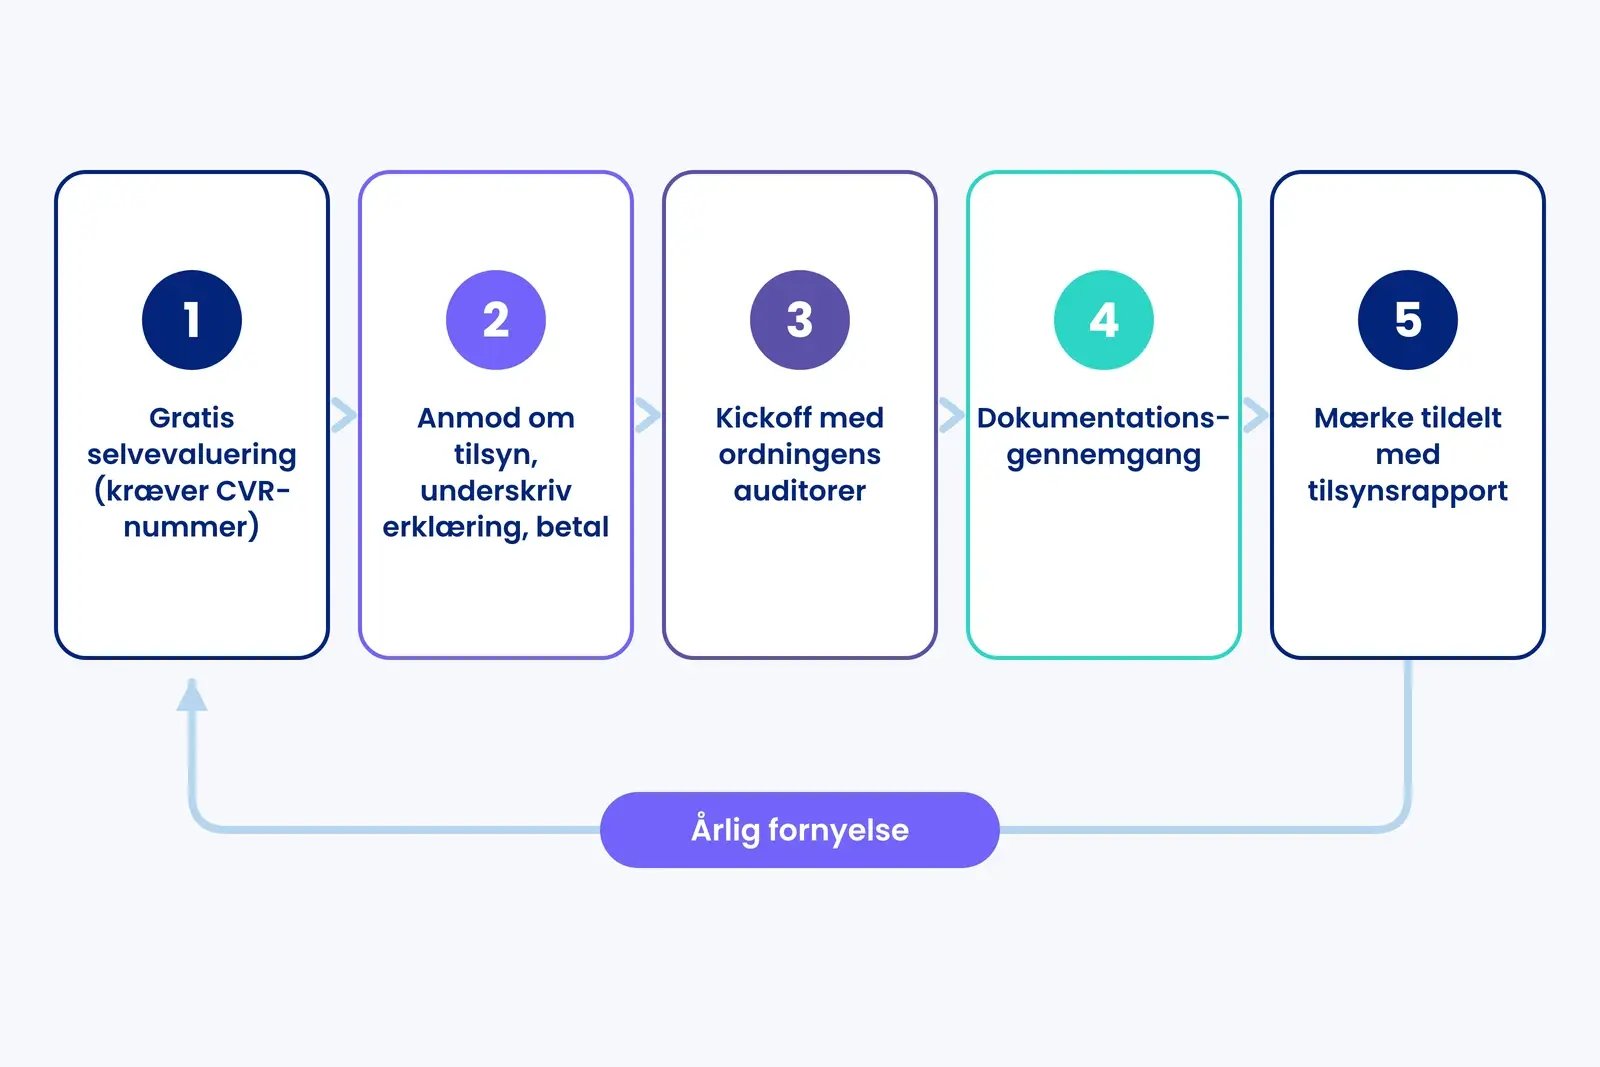
Vejen består af fem trin. I gennemfører den gratis selvevaluering i ordningens onlineværktøj, som kræver et dansk CVR-nummer. Når alle punkter er besvaret og dokumenteret, anmoder I om tilsyn, underskriver en tro- og loveerklæring og betaler fakturaen. Ordningens egne auditorer holder derefter et kickoff-møde, gennemgår jeres dokumentation og tildeler mærket sammen med en tilsynsrapport. Godkendte eksterne rådgivere kan hjælpe jer med forberedelsen, men de udfører ikke tilsynet.
Mærket tildeles for ét år ad gangen. Fornyelse betyder, at I gennemgår selvevalueringen igen, opdaterer det, der har ændret sig, og anmoder om et nyt tilsyn. Der er ingen lettere overvågningsmodel af den type, ISO 27001 bruger.
Ordningen oplyste i sine seneste offentliggjorte tal fra foråret 2025, at over 100 virksomheder havde fået mærket, og at mere end 1.800 arbejdede hen mod det. Alene i 2024 blev der tildelt 69 mærker. D-mærket er en national ordning. Signalværdien er stærk i Danmark og begrænset udenfor.
Hvad er ISO 27001?
ISO/IEC 27001 er den internationale standard for et ledelsessystem for informationssikkerhed. Den gældende version er ISO/IEC 27001:2022, udgivet i Danmark som DS/EN ISO/IEC 27001:2023. Overgangen fra 2013-udgaven lukkede 31. oktober 2025, så ethvert gyldigt certifikat i dag er udstedt efter 2022-revisionen.
Standarden består af to dele. Kapitel 4 til 10 fastlægger kravene til ledelsessystemet: rammer og vilkår, lederskab, planlægning, support, drift, evaluering af performance og forbedring. Annex A indeholder 93 referencekontroller i fire temaer: 37 organisatoriske, 8 om mennesker, 14 fysiske og 34 teknologiske. I vælger kontroller ud fra jeres egen risikovurdering og begrunder valget i en Statement of Applicability. En ændring fra 2024 tilføjede klimaforandringer som en faktor, der skal overvejes under punkt 4.1 og 4.2, uden at Annex A blev ændret.
Certificering udføres af et certificeringsorgan, der i Danmark er akkrediteret af DANAK, i en audit i to trin. Trin 1 gennemgår jeres dokumentation, trin 2 kontrollerer, at systemet virker i praksis. Certifikatet gælder i tre år med en overvågningsaudit hvert år og en fuld recertificering i år tre. Antallet af auditdage skalerer med jeres antal ansatte, og det er derfor, prisen afhænger så meget af størrelse.
Globalt var der 96.709 gyldige ISO 27001-certifikater i den seneste ISO Survey (2024-udgaven). I Danmark er standarden det, større kunder, offentlige udbud og internationale partnere beder om ved navn, og den er den naturlige rygrad for organisationer omfattet af NIS2. Læs vores guides til ISO 27001 compliance og ISO 27001-certificering for det fulde billede.
D-mærket vs ISO 27001: sammenligningen
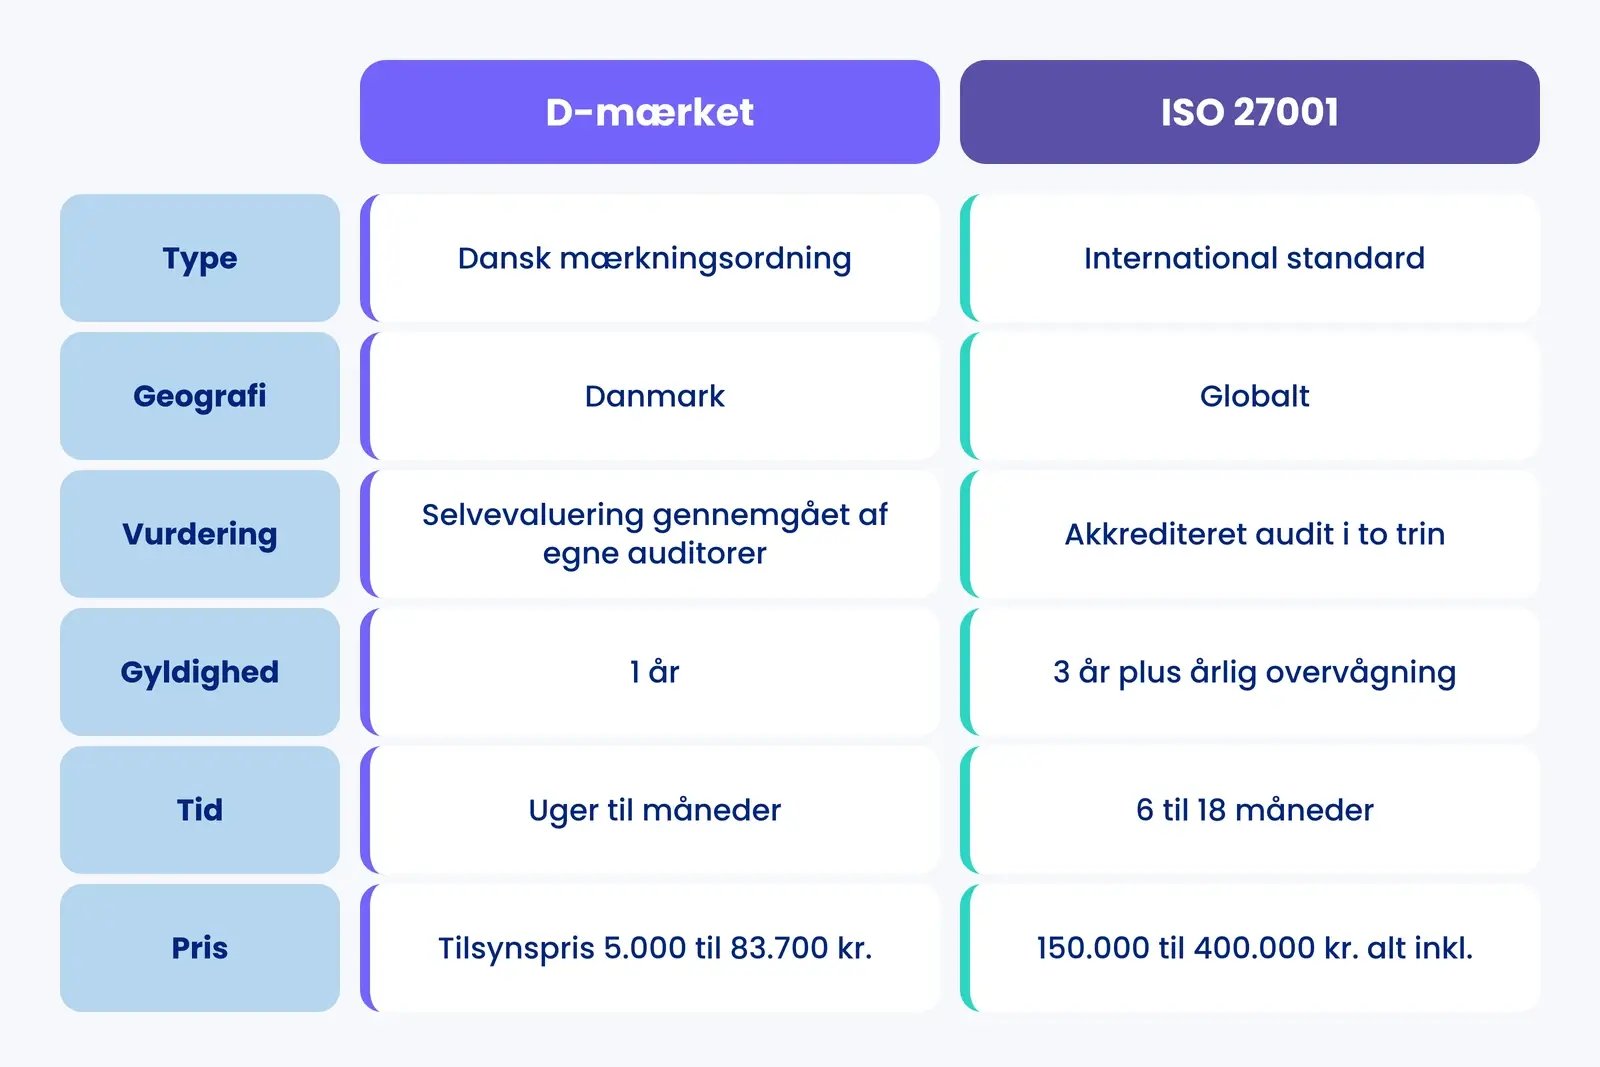
| Aspekt | D-mærket | ISO 27001 |
|---|---|---|
| Type | Dansk mærkningsordning | International ledelsessystemstandard |
| Geografi | Danmark (kræver CVR-nummer) | Anerkendt globalt |
| Obligatorisk? | Nej, frivillig | Nej, frivillig, men ofte et kontraktkrav |
| Dækker | It-sikkerhed, databeskyttelse, dataetik, algoritmer og AI | Informationssikkerhed, risikobaseret |
| Struktur | 8 kriterier: 5 obligatoriske, 3 betingede | Kapitel 4 til 10 plus 93 kontroller i Annex A |
| Skalering | 5 virksomhedsgrupper efter størrelse, rolle og data | Scope defineres af organisationen selv |
| Vurdering | Selvevaluering gennemgået af ordningens egne auditorer | Ekstern audit i to trin fra akkrediteret organ |
| Gyldighed | 1 år, fuld fornyelse hvert år | 3 år, årlig overvågningsaudit |
| Typisk tid | Uger til få måneder for en SMV | 6 til 18 måneder fra bunden for en mellemstor organisation |
| Typisk pris | Gratis selvevaluering, tilsynspris 5.000 til 83.700 kr. ekskl. moms | 150.000 til 400.000 kr. alt inklusive |
| Signalværdi | Stærk i Danmark, ukendt udenfor | Forventet i internationale udbud |
| NIS2 | Valgfrit NIS2-modul, der tilføjer krav til 7 af de 10 minimumsforanstaltninger | Dækker cirka 70 til 80 % af NIS2's krav |
| GDPR | Understøtter og går videre end GDPR på transparens og etik. Ikke en GDPR-certificering | Understøtter sikkerhedskravene i artikel 32. Ikke en GDPR-certificering |
| AI og dataetik | Eksplicitte kriterier (6, 7 og 8) | Ikke dækket. Kræver ISO/IEC 42001 eller 27701 |
Den store forskel i praksis er vurderingsformen. D-mærket bygger på en selvevaluering, som derefter bliver auditeret, og mærket gælder ét år ad gangen. ISO 27001 kræver en ekstern audit i to trin fra et akkrediteret certificeringsorgan, og certifikatet gælder tre år med en overvågningsaudit hvert år. Det er den ene forskel, der driver det meste af afstanden i både pris og tidsforbrug.
Hvad D-mærkets egen mapping til ISO 27001 viser
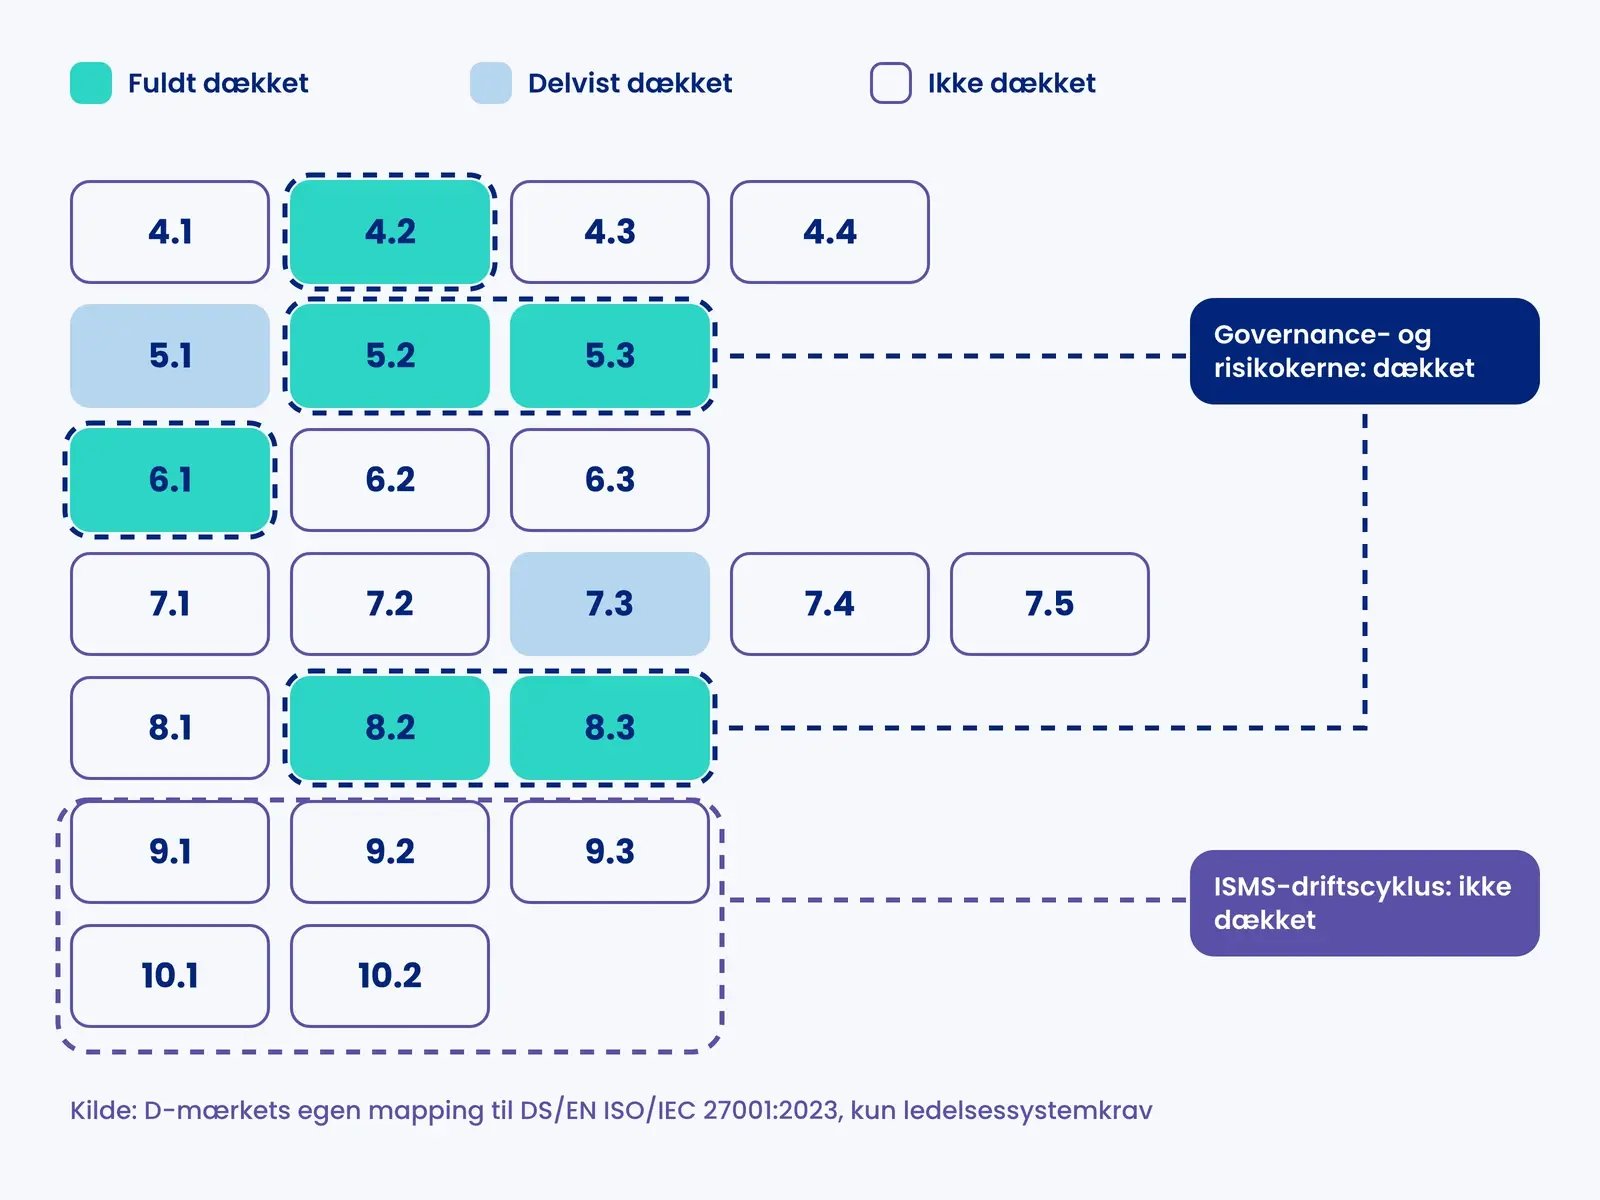
D-mærket offentliggør en mapping af sine kriterier mod andre rammeværk, herunder ISO 27001, GDPR og NIST. Mappingen til ISO 27001 dækker ledelsessystemkravene i kapitel 4 til 10, ikke Annex A, og scorer hvert punkt på en skala med tre trin. Læst som helhed fortæller den præcist, hvad I beholder, og hvad I stadig skal bygge, når I går fra den ene ordning til den anden.
| Krav i ISO 27001 | Dækket af D-mærket? |
|---|---|
| 4.2 Interessenters behov og forventninger | ✓ Fuldt dækket (3/3) |
| 5.2 Politik | ✓ Fuldt dækket (3/3) |
| 5.3 Roller, ansvar og beføjelser | ✓ Fuldt dækket (3/3) |
| 6.1 Håndtering af informationssikkerhedsrisici (6.1.1 til 6.1.3) | ✓ Fuldt dækket (3/3) |
| 8.2 og 8.3 Vurdering og håndtering af risici i drift | ✓ Fuldt dækket (3/3) |
| 5.1 Lederskab og forpligtelse | Delvist dækket (2/3) |
| 7.3 Awareness | Delvist dækket (2/3) |
| 4.1 Rammer og vilkår, 4.3 Omfang, 4.4 Ledelsessystemet | ✗ Ikke dækket |
| 6.2 Målsætninger, 6.3 Planlægning af ændringer | ✗ Ikke dækket |
| 7.1 Ressourcer, 7.2 Kompetencer, 7.4 Kommunikation, 7.5 Styring af dokumenteret information | ✗ Ikke dækket |
| 8.1 Driftsplanlægning og -styring | ✗ Ikke dækket |
| 9.1 Overvågning og måling, 9.2 Intern audit, 9.3 Ledelsens evaluering | ✗ Ikke dækket |
| 10.1 Løbende forbedring, 10.2 Afvigelse og korrigerende handling | ✗ Ikke dækket |
Mønstret er tydeligt. D-mærket dækker governance- og risikokernen i et ledelsessystem: hvem der har ansvaret, hvad politikken siger, hvad risiciene er, og hvordan de håndteres. Det dækker ikke den driftscyklus, der gør ISO 27001 til et ledelsessystem og ikke bare en kontrolliste: målbare målsætninger, intern audit, ledelsens evaluering, korrigerende handlinger og løbende forbedring. Det kræver heller ikke den formelle afgrænsning og dokumentstyring, som en akkrediteret auditor vil lede efter.
Det har en direkte konsekvens for rækkefølgen. En organisation med ISO 27001 opfylder allerede ledelsesdelen af D-mærkets kriterier og skal primært tilføje laget med dataetik, AI og transparens. En organisation med D-mærket har et reelt forspring til ISO 27001, men skal stadig bygge hele ISMS-cyklussen, før en akkrediteret audit kan bestås.
Hvad med GDPR?
Der findes ingen GDPR-certificering i Danmark. GDPR er en lov, I skal overholde, ikke en ordning, I kan blive godkendt efter. Forordningens artikel 42 giver mulighed for certificeringsordninger, men de skal godkendes af den nationale tilsynsmyndighed for at være gyldige i Danmark, og Datatilsynets offentliggjorte holdning er, at der indtil videre ikke foreligger godkendte ordninger på hverken dansk eller europæisk niveau. På EU-niveau er Europrivacy den første ordning anerkendt som europæisk databeskyttelsesmærke, men den leveres gennem kvalificerede certificeringsorganer og er ikke en dansk godkendelse.
Både D-mærket og ISO 27001 understøtter jeres GDPR-arbejde og dokumenterer dele af det. ISO 27001 dækker den behandlingssikkerhed, artikel 32 kræver. D-mærket går videre end GDPR på transparens, kontrol med data og dataetik. Ingen af dem gør jer GDPR-compliante i sig selv.
Hvad med certificeringsorganer?
ISO 27001-certifikater udstedes af certificeringsorganer, der er akkrediteret af DANAK, det danske akkrediteringsorgan. Flere af dem er aktive i Danmark. De auditerer jer efter standarden, men de er ikke standarden, og de er ikke et alternativ til D-mærket. I vælger certificeringsorgan, efter I har besluttet at gå efter ISO 27001, ud fra brancheerfaring, pris og audittilgang. For D-mærket opstår valget ikke, fordi tilsynet udføres af ordningens egne auditorer.
Hvad koster de to veje?
Prisen er den sammenligning, de fleste artikler undgår, så her er de tal, vi kan stå inde for. D-mærkets priser er ordningens offentliggjorte tilsynspriser. Tallene for ISO 27001 er danske markedsestimater fra vores egen artikel om ISO 27001-certificering og fra danske rådgivere, fordi certificering ikke har en fast prisliste.
| Omkostning | D-mærket | ISO 27001 |
|---|---|---|
| Vurderingsværktøj / gap-analyse | Gratis selvevaluering | Gap-analyse, 1 til 2 måneder, typisk med ekstern hjælp |
| Eksterne rådgivere | Valgfrit, godkendte rådgivere | Typisk 100.000 til 300.000 kr. |
| Tilsyn / certificering | 5.000 til 69.750 kr. ekskl. moms efter gruppe, 83.700 kr. for gruppe IV med NIS2 | Aftale med certificeringsorgan på cirka 60.000 til 90.000 kr. over tre år for en lille organisation, mere med flere ansatte |
| Løbende | Fuld fornyelse og tilsynspris hvert år | Årlig overvågningsaudit, recertificering i år tre |
| Indikativt i alt, første gang | Tilsynspris plus interne timer | 150.000 til 400.000 kr. alt inklusive |
To bemærkninger til tabellen. D-mærkets pris ser lav ud, fordi ordningen hviler på jeres egen forberedelse, så den reelle omkostning ligger i interne timer. Og den årlige fornyelse betyder, at D-mærkets tilsynspris kommer igen hvert år, mens ISO 27001's overvågningsaudits er lettere end den første certificering.
Et regneeksempel: valget mellem de to
Fjordbyg Software ApS og Sara Lind er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
Fjordbyg Software er en dansk SaaS-leverandør med 35 ansatte og en omsætning på 40 mio. kr. Kunderne er danske kommuner og boligorganisationer, og virksomheden er netop begyndt at byde på udbud i Sverige og Tyskland. Sara Lind er driftschef og har compliance som ansvarsområde ved siden af sit øvrige arbejde.
Målt på ansatte og omsætning ville Fjordbyg ligge i virksomhedsgruppe II. Fordi den er softwareleverandør, placerer ordningen den i gruppe III, hvor kriterium 6 om privacy og security by design gælder. Ordningen giver 40 % rabat til virksomheder, der af den grund rykkes fra gruppe II til III, så tilsynsprisen ville være 22.200 kr. ekskl. moms i stedet for 37.000 kr. Selvevalueringen koster ingenting.
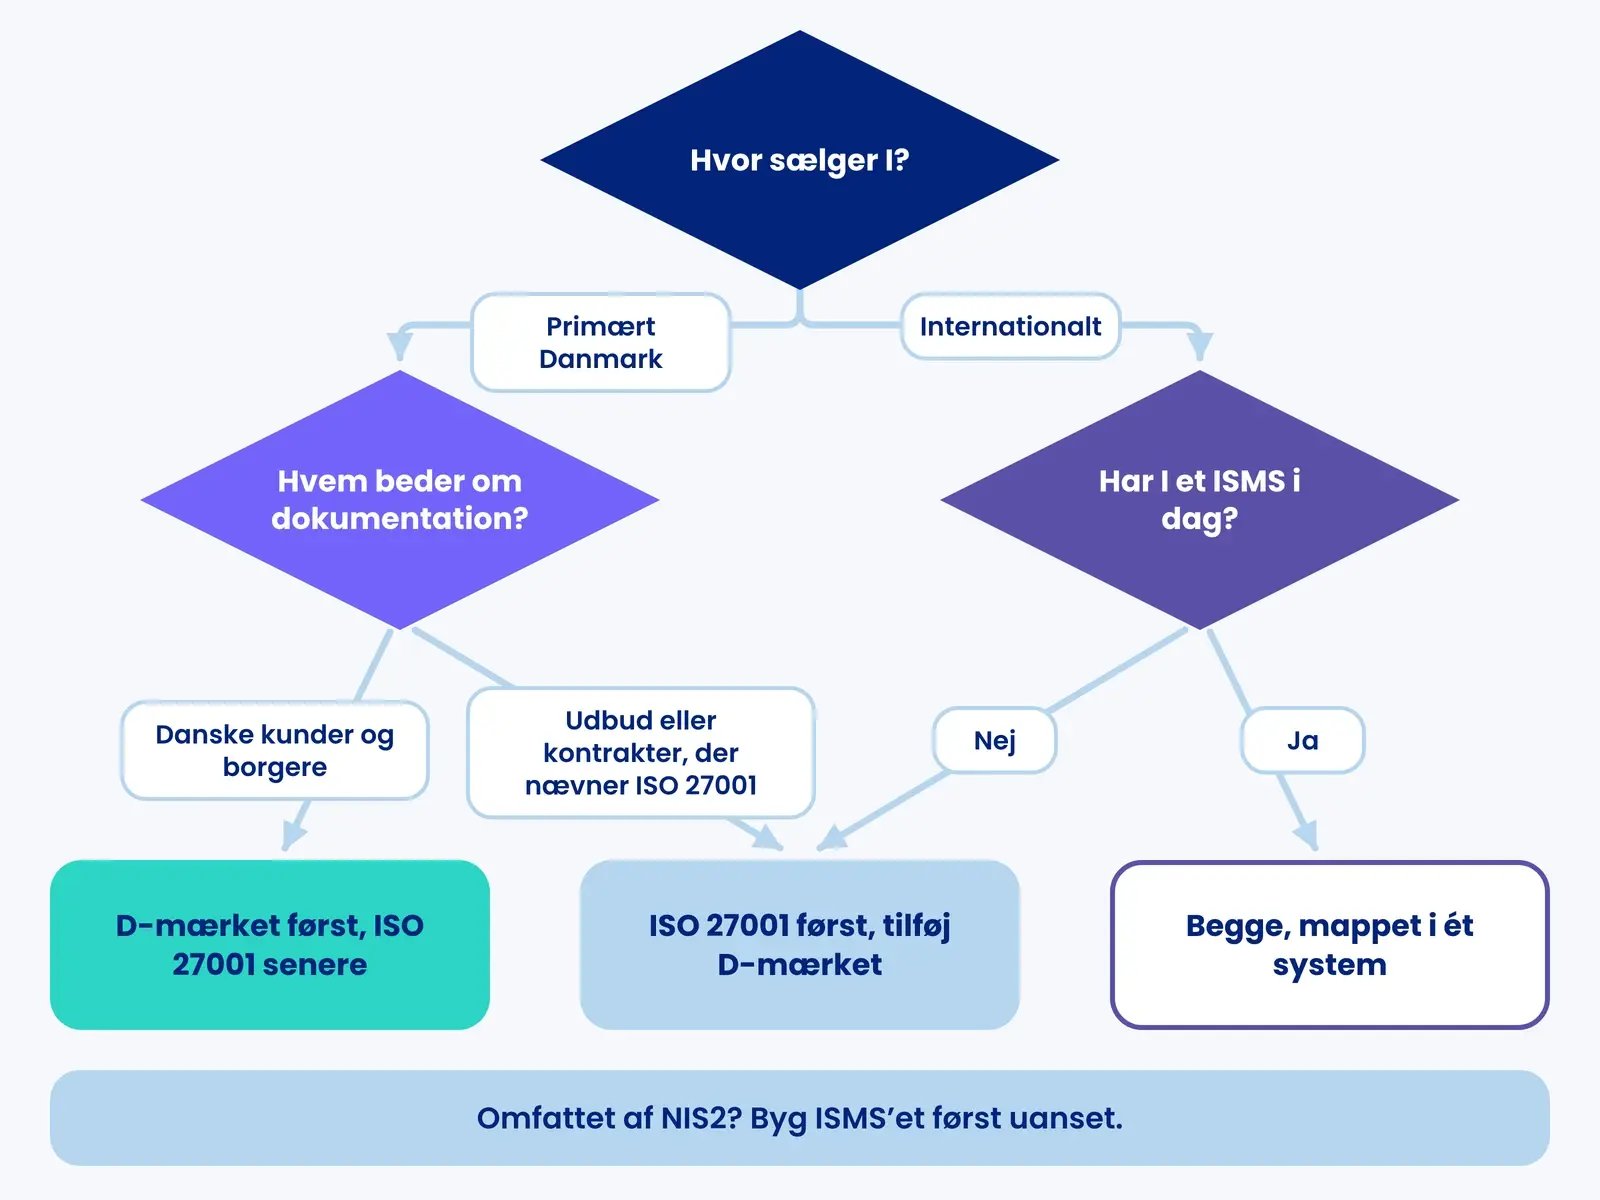
Saras beslutning forløber sådan her. Hendes nuværende kunder er danske offentlige organisationer, der kender D-mærket og i stigende grad spørger til det. Hendes kommende kunder i udlandet beder om ISO 27001 og har aldrig hørt om D-mærket. Hun har ikke noget formelt ISMS i dag. Hun vælger D-mærket først, fordi den gratis selvevaluering tvinger virksomheden til at dokumentere risikovurdering, politikker, roller, leverandørkrav og awareness-program inden for få måneder, og fordi mærket understøtter det danske salg, hun lever af nu. Derefter planlægger hun ISO 27001 inden for 18 måneder, velvidende fra mappingen ovenfor at hendes dokumentation af risikovurdering, politik og roller kan genbruges, og at det arbejde, der stadig venter, er ISMS-cyklussen: målsætninger, intern audit, ledelsens evaluering og løbende forbedring.
Havde Fjordbygs omsætning primært været udenlandsk, eller havde en kunde skrevet ISO 27001 ind i kontrakten, var rækkefølgen vendt om. Pointen med eksemplet er, at svaret afhænger af, hvem der beder om beviset, og hvor.
Kan man have både D-mærket og ISO 27001?
Ja, og for en dansk virksomhed med internationale kunder er det ofte det billigste samlede resultat, fordi arbejdet overlapper. Begge kræver ledelsesforankring, risikovurdering, adgangsstyring, awareness-træning og leverandørstyring. Har I allerede ISO 27001, bliver D-mærkets selvevaluering i høj grad et spørgsmål om at pege på eksisterende dokumentation og tilføje kriterierne om dataetik og AI. Starter I med D-mærket, har I et struktureret første skridt mod ISO 27001 frem for et sidespor.
Den rækkefølge, der oftest virker, er D-mærket først og derefter ISO 27001. Selvevalueringen er gratis, mærket kommer på måneder frem for et år eller mere, og alt, hvad I dokumenterer, tæller med senere. Undtagelsen er, når en kontrakt eller et udbud allerede nævner ISO 27001, eller når I er omfattet af NIS2. Så bygger I ISMS'et først og bruger mærket som dokumentation af det.
Én beslægtet pointe fortjener sin egen sætning. D-mærkets NIS2-modul tilføjer krav til syv af direktivets ti minimumsforanstaltninger. Det er nyttig struktur. Det er ikke det samme som at være NIS2-compliant, og ordningen påstår det heller ikke. Den danske NIS2-lov trådte i kraft 1. juli 2025, og omfattede enheder har deres egne lovpligtige forpligtelser, uanset hvilket mærke de har. Vores sammenligning af NIS2 vs ISO 27001 dækker den side i detaljer, og i vores ordbog finder I en kort definition af NIS2.
Sådan understøtter .legal begge veje
At arbejde hen mod to ordninger skaber ét praktisk problem: at dokumentere den samme kontrol to gange. Vores Frameworks-modul er bygget til at undgå det. I mapper én opgave eller kontrol, for eksempel jeres årlige risikovurdering eller jeres leverandørgennemgang, til det D-mærket-kriterium og det ISO 27001-punkt, den opfylder, og begge rammeværk opdateres, når opgaven er løst. Awareness-træning, underskrift af politikker og årshjulet ligger samme sted, så den interne audit og ledelsens evaluering, som ISO 27001 kræver, bliver fodret af arbejde, I allerede laver for D-mærket.
Se hvordan organisationer bruger platformen til at blive klar til D-mærket, eller book en demo og se mappingen på tværs af rammeværk i praksis.

.legal compliance platform Én mapping, begge ordninger
Map én opgave — jeres årlige risikovurdering, jeres leverandørgennemgang — til det D-mærket-kriterium og det ISO 27001-punkt, den opfylder, og lad begge rammeværk opdatere sig, når arbejdet er løst.
-
Én kontrol mappet til D-mærket og ISO 27001 på én gang
-
Risikovurdering, politikker og roller dokumenteret én gang
-
Awareness-træning, politikunderskrifter og årshjul samme sted
-
EU-hosted og ISAE-certificeret