Data mapping under GDPR: sådan kortlægger I personoplysninger og bygger fortegnelsen
Data mapping er kortlægningen af, hvor personoplysninger kommer fra, hvor de behandles, og hvem de deles med. Se hvad GDPR faktisk kræver, hvad der skal kortlægges, og hvordan ét datakort genbruges i otte forpligtelser.

Når en medarbejder beder om indsigt, når en leverandør melder et brud, eller når Datatilsynet beder om at se jeres fortegnelse, er det første spørgsmål altid det samme. Hvor ligger oplysningerne egentlig? Lønsystemet og CRM'et kender alle. Det fælles drev med gamle ansøgninger, lønbureauets underdatabehandler og den app, en afdeling tog i brug sidste forår, kender færre.
Data mapping er det arbejde, der giver svaret. Denne artikel forklarer, hvad GDPR og Datatilsynet faktisk kræver, rydder op i begreberne, giver en feltliste til jeres datakortlægning og viser med et konkret eksempel, hvordan ét datakort bliver genbrugt i otte forpligtelser. Alle henvisninger går til databeskyttelsesforordningen (GDPR), databeskyttelsesloven eller Datatilsynets vejledninger.
Det korte svar: hvad er data mapping?
Data mapping, eller datakortlægning, er arbejdet med at dokumentere, hvilke personoplysninger organisationen behandler, til hvilke formål, om hvem, i hvilke systemer, hvem der modtager dem, og hvor længe de opbevares. Ordet står ikke i GDPR. Det, forordningen kræver, er en fortegnelse over behandlingsaktiviteter efter artikel 30 og at I kan påvise, at I overholder reglerne (ansvarlighedsprincippet i artikel 5, stk. 2). Ingen af delene kan I leve op til uden at have kortlagt jeres data først.
Et godt datakort bygges én gang omkring behandlingsaktiviteter, ikke omkring systemer, og genbruges derefter til oplysningspligt, indsigtsanmodninger, databehandleraftaler, sikkerhed, brud, konsekvensanalyser og tredjelandsoverførsler. Bruges kortet kun til fortegnelsen, får I en brøkdel af værdien.
Fem begreber, der ofte blandes sammen
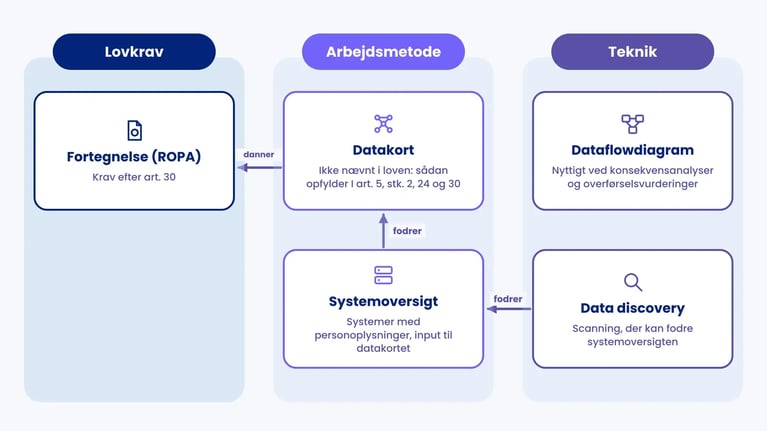
Søgninger på data mapping blander begreber fra forskellige kategorier. Nogle er lovkrav, andre er arbejdsmetoder, og nogle er teknik.
| Begreb | Hvad det er | Kræver GDPR det? |
|---|---|---|
| Fortegnelse (ROPA) | Den skriftlige fortegnelse over behandlingsaktiviteter med de oplysninger, der står i artikel 30, stk. 1 (dataansvarlig) og stk. 2 (databehandler). ROPA er den engelske forkortelse for "record of processing activities". | Ja, artikel 30, medmindre undtagelsen i stk. 5 gælder |
| Datakort (data map) | Arbejdsdokumentationen bag fortegnelsen: aktiviteter koblet til systemer, kategorier, modtagere, behandlingsgrundlag og slettefrister | Ikke ved navn. Det er sådan, I opfylder artikel 5, stk. 2, artikel 24 og artikel 30 i praksis |
| Systemoversigt | En liste over systemer, databaser og drev med personoplysninger, typisk ejet af it | Nej, men et nyttigt input til datakortet |
| Dataflowdiagram | En tegning af, hvordan oplysninger flyder mellem systemer, afdelinger og eksterne parter | Nej. Nyttigt ved konsekvensanalyser og overførselsvurderinger |
| Data discovery | Teknisk scanning, der finder personoplysninger i systemer og på drev | Nej. En teknik, der kan fodre systemoversigten, ikke en erstatning for fortegnelsen |
En scanner kan fortælle jer, at et drev indeholder CPR-numre. Den kan ikke fortælle, hvorfor I har dem, efter hvilket behandlingsgrundlag eller hvor længe. Det er et forretningsspørgsmål, og det er den del af data discovery, der altid kræver et menneske.
Hvad kræver GDPR artikel 30?
Fortegnelsens indhold
Efter GDPR artikel 30, stk. 1 skal den dataansvarlige føre en fortegnelse over de behandlingsaktiviteter, der foretages under dennes ansvar. Fortegnelsen skal indeholde:
- litra a: navn og kontaktoplysninger på den dataansvarlige, eventuelle fælles dataansvarlige, repræsentanten og databeskyttelsesrådgiveren (DPO)
- litra b: formålene med behandlingen
- litra c: en beskrivelse af kategorierne af registrerede og kategorierne af personoplysninger
- litra d: de kategorier af modtagere, som oplysningerne er eller vil blive videregivet til, herunder modtagere i tredjelande og internationale organisationer
- litra e: eventuelle overførsler til tredjelande eller internationale organisationer, herunder hvilket land det drejer sig om og, ved overførsler efter artikel 49, stk. 1, andet afsnit, dokumentation for passende garantier
- litra f: hvis muligt, de forventede tidsfrister for sletning af de forskellige kategorier af oplysninger
- litra g: hvis muligt, en generel beskrivelse af de tekniske og organisatoriske sikkerhedsforanstaltninger i artikel 32, stk. 1
Databehandlere har deres egen, kortere fortegnelse efter stk. 2: databehandlerens og hver dataansvarligs kontaktoplysninger, de kategorier af behandling, der udføres for hver dataansvarlig, tredjelandsoverførsler og, hvis muligt, en beskrivelse af sikkerhedsforanstaltningerne. Fortegnelsen skal foreligge skriftligt, herunder elektronisk (stk. 3), og stilles til rådighed for Datatilsynet på anmodning (stk. 4).
To detaljer overrasker mange. Pligten ligger hos den dataansvarlige, ikke hos DPO'en. DPO'en rådgiver og overvåger, men organisationen ejer fortegnelsen. Og behandlingsgrundlaget er ikke et af felterne i artikel 30, stk. 1, selv om næsten alle seriøse datakort indeholder det. I skal bruge det alligevel til oplysningspligten (artikel 13, stk. 1, litra c) og til at vise, at behandlingen er lovlig efter artikel 6. Vores artikel om fortegnelsen efter artikel 30 går i dybden med selve dokumentet.
Datatilsynets krav om en klar kobling
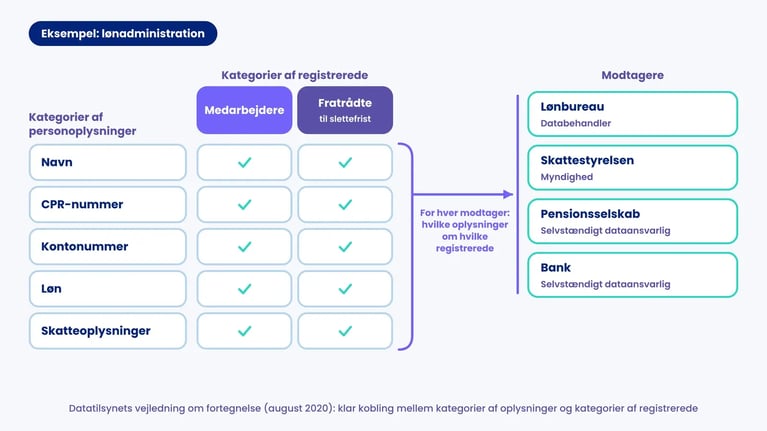
Datatilsynet opdaterede sin vejledning om fortegnelse i august 2020. Den vigtigste præcisering er, at fortegnelsen skal vise en klar kobling mellem, hvilke kategorier af personoplysninger der behandles om hvilke kategorier af registrerede. Ved videregivelse skal det samtidig fremgå, hvilke oplysninger om hvilke registrerede den enkelte modtager får.
Det lyder teknisk, men det har stor betydning for opbygningen. En fortegnelse, der blot lister "medarbejdere, ansøgere, kunder" i én kolonne og "navn, CPR-nummer, helbred, bankoplysninger" i en anden, lever ikke op til vejledningen. Læseren kan ikke se, om det er kunderne eller medarbejderne, der er registreret med helbredsoplysninger. Vejledningen understreger også, at det ikke er nok at skrive "følsomme oplysninger". I skal angive, hvilke kategorier i artikel 9 det drejer sig om.
Tilsynet skriver desuden, at der intet er til hinder for, at I dokumenterer flere oplysninger end minimumskravet, og at almindelige formater som tekstdokumenter og regneark kan bruges. Et regneark er altså lovligt. Spørgsmålet er, om det kan holde koblingen intakt, når kortet vokser. På Datatilsynets side med blanketter og skabeloner ligger et eksempel på en fortegnelse for HR-området, som er et godt sted at se niveauet.
Undtagelsen for under 250 ansatte og forslaget om 750
Artikel 30, stk. 5 fritager virksomheder og organisationer med under 250 ansatte fra at føre fortegnelse. Undtagelsen bortfalder, hvis behandlingen sandsynligvis indebærer en risiko for de registreredes rettigheder, hvis behandlingen ikke er lejlighedsvis, eller hvis den omfatter særlige kategorier (artikel 9, stk. 1) eller oplysninger om straffedomme og lovovertrædelser (artikel 10). Datatilsynet nævner selv sædvanlig personaleadministration som eksempel på behandling, der ikke er lejlighedsvis. I praksis har næsten alle arbejdsgivere derfor pligt til at føre fortegnelse over i hvert fald HR og løn.
Den 21. maj 2025 foreslog Europa-Kommissionen i sin fjerde forenklingspakke (omnibus IV) at hæve grænsen til under 750 ansatte og kun lade undtagelsen falde bort ved behandling med høj risiko i artikel 35's forstand. EDPB og EDPS hilste forenklingen velkommen i en fælles udtalelse af 9. juli 2025, men spurgte til, hvorfor grænsen skal være 750 og ikke 500, og bad om, at offentlige myndigheder holdes uden for. Da denne artikel blev skrevet, var ændringen stadig under behandling, så artikel 30, stk. 5 gælder i sin nuværende form. Tjek EUR-Lex for den vedtagne tekst, før I baserer jer på den nye grænse.
Hvad skal et datakort indeholde? Feltliste til fortegnelse efter GDPR
Den mest udbredte fejl er at starte med systemerne. En systemliste fortæller, hvilken software I kører. GDPR spørger til behandlingsaktiviteter: rekruttering, lønadministration, kundeservice, nyhedsbrev, tv-overvågning. Én aktivitet går ofte på tværs af flere systemer, og ét system understøtter ofte flere aktiviteter. Start med aktiviteten, og kobl systemerne på. Læs mere om at afgrænse behandlingsaktiviteter.
Tabellen viser de felter, vi anbefaler. Den første gruppe følger artikel 30, stk. 1. Den anden gruppe (markeret med lys baggrund) er ikke et krav i artikel 30, men det er den, der gør kortet genbrugeligt.
| Felt | Retskilde | Eksempel (lønadministration) |
|---|---|---|
| Behandlingsaktivitet og ejer | Art. 30, stk. 1, struktur | Lønadministration, ejes af økonomichefen |
| Formål | Art. 30, stk. 1, litra b | Udbetaling af løn, indberetning til Skattestyrelsen og pensionsselskab |
| Registrerede koblet til oplysningskategorier | Art. 30, stk. 1, litra c, Datatilsynets vejledning | Medarbejdere: navn, CPR-nummer, kontonummer, løn, skatteoplysninger. Fratrådte: samme, til slettefrist |
| Særlige kategorier og CPR-nummer | Art. 9, art. 10, databeskyttelsesloven §§ 8 og 11 | Fagforeningsmedlemskab ved kontingenttræk (art. 9). CPR-nummer (§ 11) |
| Modtagere, pr. kategori | Art. 30, stk. 1, litra d | Lønbureau (databehandler), Skattestyrelsen (myndighed), pensionsselskab og bank (selvstændigt dataansvarlige) |
| Tredjelandsoverførsler og overførselsgrundlag | Art. 30, stk. 1, litra e, art. 44-49 | Ingen. Lønbureauet hoster i EU |
| Slettefrist | Art. 30, stk. 1, litra f, art. 5, stk. 1, litra e | Lønbilag 5 år fra udgangen af regnskabsåret (bogføringsloven § 12) |
| Sikkerhedsforanstaltninger | Art. 30, stk. 1, litra g, art. 32, stk. 1 | Rollebaseret adgang, MFA, henvisning til sikkerhedspolitikken |
| Behandlingsgrundlag | Art. 6, stk. 1, art. 9, stk. 2, art. 13, stk. 1, litra c | Art. 6, stk. 1, litra b (ansættelseskontrakten) og litra c (skatte- og bogføringsregler) |
| Systemer og lagringssteder | Art. 15, art. 32, art. 33 | Lønsystem, HR-system, økonomiafdelingens fællesmappe |
| Kilde | Art. 14, stk. 2, litra f, art. 15, stk. 1, litra g | Medarbejderen, Skattestyrelsen (skattekort) |
| Databehandleraftale | Art. 28, stk. 3 | Ja, lønbureau, senest gennemgået marts 2026 |
| Risikomarkering | Art. 35, stk. 1 og 3 | Ingen nye teknologier. Almindelig risiko |
Hold felterne korte og strukturerede, for fritekst kan ikke filtreres. Registrér kategorier, ikke enkelte datapunkter. Og giv hver aktivitet en navngiven ejer i forretningen, for det er forretningen, der ved, når processen ændrer sig. Vil I starte fra en skabelon, har vi samlet en række GDPR-skabeloner, I kan tilpasse.
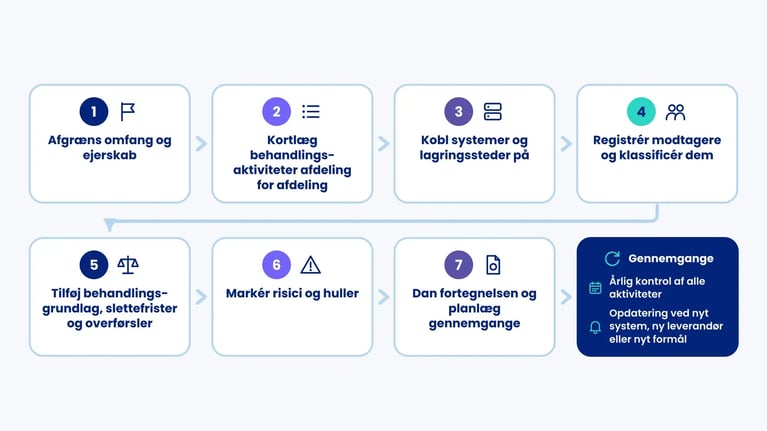
Sådan laver I data mapping i syv trin
Rækkefølgen virker godt i organisationer med 50 til 1.000 ansatte.
1. Afgræns omfang og ejerskab
Beslut, hvilke juridiske enheder der er med. Hver dataansvarlig fører sin egen fortegnelse, også i en koncern. Beslut også, hvem der ejer kortet. Typisk koordinerer DPO'en eller den privacy-ansvarlige, mens hver afdelingsleder ejer aktiviteterne i sit område. Skriv det ned, for kortet forfalder, så snart ejerskabet er uklart.
2. Kortlæg behandlingsaktiviteter afdeling for afdeling
Gå igennem HR, økonomi, salg, marketing, kundeservice, it og facility. Spørg, hvad afdelingen gør med personoplysninger, ikke hvilke systemer den bruger. Start fra en liste med typiske aktiviteter og slet dem, der ikke passer. Det går hurtigere end et blankt ark.
3. Kobl systemer og lagringssteder på
Registrér for hver aktivitet, hvor oplysningerne ligger. Tag de kedelige steder med: fællespostkasser, netværksdrev, lokale regneark og papirarkiver. Her giver it's systemoversigt og eventuelt en data discovery-scanning reel værdi.
4. Registrér modtagere og klassificér dem
List alle, oplysningerne videregives til, og klassificér hver modtager som databehandler, selvstændigt dataansvarlig, fælles dataansvarlig eller offentlig myndighed. Kun databehandlere kræver en aftale efter artikel 28, stk. 3. En revisor, en bank eller et pensionsselskab er typisk selvstændigt dataansvarlig. Se vores artikel om databehandleraftaler for, hvordan I skelner.
5. Tilføj behandlingsgrundlag, slettefrister og overførsler
Det er det juridiske lag. Vælg et af de seks behandlingsgrundlag i artikel 6, stk. 1 for hvert formål, og en undtagelse i artikel 9, stk. 2, når der indgår særlige kategorier. I ansættelsesforhold supplerer databeskyttelsesloven § 12. Samtykke er kun ét af de seks grundlag og ofte det forkerte over for medarbejdere. Fastsæt en slettefrist eller de kriterier, der bestemmer den, og registrér overførselsgrundlaget for modtagere uden for EU/EØS. Vores artikler om hjemmel for almindelige personoplysninger og hjemmel for følsomme personoplysninger hjælper med valget.
6. Markér risici og huller
Markér aktiviteter med særlige kategorier, systematisk overvågning, profilering eller ny teknologi til screening for konsekvensanalyse efter artikel 35. Markér også manglende databehandleraftaler, manglende slettefrister og overførsler uden dokumenteret grundlag. Markeringerne bliver jeres handlingsliste.
7. Dan fortegnelsen og planlæg gennemgange
Lav fortegnelsen ud fra kortet i stedet for at vedligeholde den som et separat dokument. Planlæg derefter to slags gennemgang: en årlig kontrol af alle aktiviteter med ejeren og en hændelsesstyret opdatering, hver gang der kommer et nyt system, en ny leverandør eller et nyt formål. Det er den hændelsesstyrede opdatering, der holder kortet sandt.
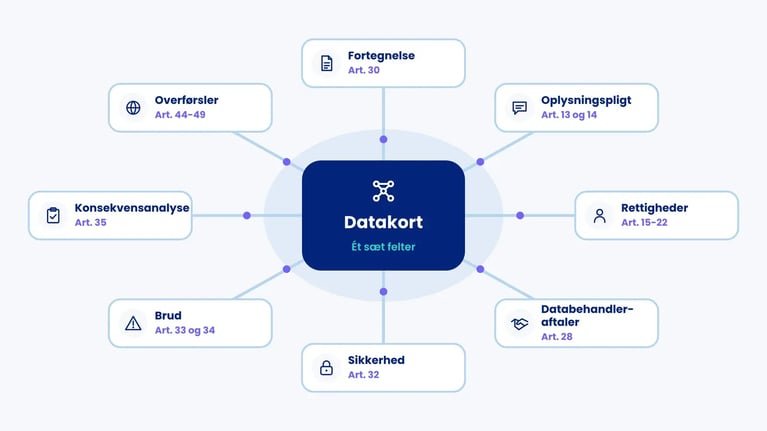
Ét datakort, otte forpligtelser
Det er her, datakortlægning betaler sig, og det er den del, de fleste guides springer over. De samme felter besvarer spørgsmål, der kommer fra vidt forskellige retninger.
| Forpligtelse | Artikel | Felter fra datakortet, der genbruges |
|---|---|---|
| Fortegnelse | Art. 30 | Alle felter i stk. 1 eller stk. 2 |
| Oplysningspligt | Art. 13 og 14 | Formål, behandlingsgrundlag, modtagere, overførsler, slettefrist, kilde |
| Indsigt og øvrige rettigheder | Art. 15-22 | Systemer, kategorier, modtagere, slettefrist, kilde |
| Databehandleraftaler og tilsyn | Art. 28 | Modtagere markeret som databehandlere, aftalestatus |
| Behandlingssikkerhed | Art. 32 | Systemer, kategorier, særlige kategorier, foranstaltninger |
| Brud på persondatasikkerheden | Art. 33 og 34 | Systemer, berørte registrerede, kategorier, involverede databehandlere |
| Screening for konsekvensanalyse | Art. 35 | Risikomarkeringer, særlige kategorier, omfang, ny teknologi |
| Tredjelandsoverførsler | Art. 44-49 | Modtagerland, overførselsgrundlag, status på overførselsvurdering |
Efter artikel 33 skal den dataansvarlige anmelde bruddet til Datatilsynet uden unødig forsinkelse og om muligt inden 72 timer, efter at have fået kendskab til det, medmindre det ikke indebærer en risiko. Efter artikel 34 skal de registrerede underrettes uden unødig forsinkelse, hvis bruddet sandsynligvis indebærer en høj risiko. Begge vurderinger kræver, at I inden for få timer ved, hvilke aktiviteter der brugte det ramte system, hvilke kategorier det indeholdt, og hvor mange personer der er berørt. Med et opdateret kort er det et filter. Uden er det en undersøgelse. Læs mere om at håndtere et sikkerhedsbrud.
Indsigtsanmodninger fungerer på samme måde. Artikel 15 giver den registrerede ret til at få oplyst formål, kategorier, modtagere, opbevaringsperiode og kilde og til at få en kopi. Det er datakortets felter, række for række. Vores guide til indsigtsanmodninger forklarer fristen på én måned i artikel 12, stk. 3, og hvornår den kan forlænges.
Tredjelandsoverførsler kræver særlig omhu
Overførselsfeltet er der, hvor gamle datakort oftest er forkerte. Overførsel til et land med en tilstrækkelighedsafgørelse efter artikel 45 kræver ikke yderligere overførselsgrundlag. Det gælder i dag bl.a. Storbritannien, hvor Kommissionen i december 2025 forlængede afgørelserne til 2031, og amerikanske virksomheder, der er certificeret under EU-US Data Privacy Framework. Rammen blev vedtaget 10. juli 2023 og blev opretholdt af EU-Rettens dom i Latombe mod Kommissionen (T-553/23) den 3. september 2025. Dommen er anket til EU-Domstolen, så hold øje med sagen. Kommissionen har den aktuelle liste over tilstrækkelighedsafgørelser.
Hvis der ikke er en tilstrækkelighedsafgørelse, og I bruger et overførselsgrundlag efter artikel 46, fx EU's standardkontraktbestemmelser, kræver Schrems II-dommen (C-311/18) og EDPB's anbefalinger 01/2020, at I vurderer, om lovgivning og praksis i modtagerlandet undergraver garantierne. Den vurdering kaldes typisk en overførselsvurdering (TIA). Den er knyttet til artikel 46-grundlagene, ikke til alle overførsler uden for EU/EØS. Kortet skal derfor vise, hvilket grundlag der gælder for hver modtager, så I kan se, hvor der skal laves en vurdering. Læs mere om tredjelandsoverførsler af personoplysninger.
Eksempel: en ny app og tre spørgsmål på én eftermiddag
Hedeland Service A/S og Mette Kjær er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
Hedeland Service er en dansk rengørings- og facility-virksomhed med 380 ansatte fordelt på Sjælland og Fyn. Mette Kjær er juridisk konsulent og virksomhedens DPO. I foråret 2026 blev hun færdig med den første strukturerede datakortlægning: 31 behandlingsaktiviteter, 44 systemer og lagringssteder, 19 databehandlere og 3 modtagere uden for EU/EØS.
I august foreslår driftschefen en ny tidsregistreringsapp. Medarbejderne skal tjekke ind og ud på mobilen, og appen gemmer GPS-position ved hvert tjek. Leverandøren er amerikansk og har en supportunderleverandør på Filippinerne. Mette filtrerer datakortet på det nuværende tidsregistreringssystem og har tre svar samme eftermiddag.
- Hvilke aktiviteter bliver berørt? Tre: tidsregistrering, lønadministration (timerne danner grundlag for lønnen) og personaleadministration, hvor fravær og sene fremmøder bruges i samtaler. GPS-positionen er en ny kategori af oplysninger, som ingen af de tre aktiviteter har i dag.
- Hvad skal ændres på papiret? En ny databehandleraftale efter artikel 28, stk. 3 med leverandøren, inkl. underdatabehandlerlisten. Tre rækker i fortegnelsen. Medarbejdernes oplysning efter artikel 13, fordi både kategorier, modtagere og overførsler ændrer sig. Og en vurdering af, om behandlingsgrundlaget for tidsregistrering også dækker lokationsdata.
- Kræver det en konsekvensanalyse og en overførselsvurdering? Formentlig begge. Systematisk overvågning og medarbejdere som registrerede er to af kriterierne i EDPB's retningslinjer for konsekvensanalyser (WP248), og to kriterier betyder som udgangspunkt, at der skal laves en analyse. Leverandøren er certificeret under Data Privacy Framework, så overførslen til USA kræver ikke en vurdering. Overførslen til Filippinerne sker efter standardkontraktbestemmelserne, og dér skal der laves en overførselsvurdering.
Datakortet traf ikke de juridiske beslutninger for hende. Det viste, hvilke beslutninger hun skulle træffe, og det gjorde det, før kontrakten blev underskrevet. Gennemgangen afslørede også, at det nuværende system gemmer tjekdata i 10 år, selv om Hedelands slettepolitik siger 5 år for lønbilag. Det fund kom på handlingslisten under artikel 5, stk. 1, litra e.
Et datakort betaler sig sjældent den dag, det er færdigt. Det betaler sig første gang, noget ændrer sig.
Hvad sker der, hvis fortegnelsen mangler?
Overtrædelser af artikel 30 hører under artikel 83, stk. 4 med bøder på op til 10 mio. EUR eller 2 % af den samlede globale årsomsætning i det foregående regnskabsår, alt efter hvad der er højest. I Danmark udsteder Datatilsynet ikke selv bøder. Tilsynet politianmelder og indstiller til bøde, og det er domstolene, der udmåler den efter databeskyttelsesloven § 41.
Den mest kendte danske sag handler netop om dokumentation. Den 5. april 2022 indstillede Datatilsynet Danske Bank til en bøde på 10 mio. kr., fordi banken ikke kunne dokumentere, at der var fastsat regler for sletning og opbevaring i mere end 400 systemer med oplysninger om flere millioner personer. I december 2024 opgav anklagemyndigheden at føre sagen, fordi en dom ikke ville have øget den straf, banken allerede havde fået i en anden sag. Datatilsynet understregede, at banken dermed ikke var frikendt.
Læren er ikke bødens størrelse. Den er, at en slettefrist, der ikke er koblet til konkrete systemer, ikke kan dokumenteres. Det er præcis den kobling, datakortet skal skabe.
Excel eller data mapping-software?
Begge dele kan opfylde artikel 30. Forordningen kræver kun en skriftlig fortegnelse, herunder elektronisk, og Datatilsynet accepterer regneark. Forskellen viser sig i vedligeholdelse, genbrug og samarbejde, og den vokser med antallet af aktiviteter og personer.
| Forhold | Regneark | Data mapping-software |
|---|---|---|
| Startomkostning | Lav, I har det allerede | Licens, men der findes gratis indgangsniveauer |
| Kobling mellem registrerede, kategorier og modtagere | Svær at holde i ét fladt ark. Kræver mange rækker eller faner | Aktiviteter, systemer og modtagere kobles én gang og genbruges |
| Samarbejde | Versionskonflikter, uklart hvem der har ændret hvad | Uddelegeret ejerskab pr. aktivitet og ændringshistorik |
| Fortegnelsen | Arket er fortegnelsen og vedligeholdes i hånden | Dannes ud fra kortet for både dataansvarlig og databehandler |
| Koncerner | Én kopi pr. selskab, som hurtigt glider fra hinanden | Fælles aktiviteter med en selvstændig fortegnelse pr. selskab |
| Egnet til | Under ca. 20 aktiviteter og én ejer | Flere afdelinger, selskaber eller hyppige ændringer |
Et regneark er et fornuftigt valg for en mindre organisation med få, stabile aktiviteter. Når flere personer vedligeholder kortet, bliver arket typisk årsagen til, at kortet er forældet. Vi sammenligner de to veje grundigere i GDPR i Excel eller software.
Hvad datakortlægning ikke kan
Et datakort beskriver behandlingen. Det gør den ikke lovlig. Valget af behandlingsgrundlag, afvejningen af en legitim interesse og fastsættelsen af en slettefrist er juridiske vurderinger, som kortet registrerer, men ikke kan erstatte.
Kortet er også et øjebliksbillede af det, folk fortæller jer. Det overser den behandling, ingen nævner, og derfor er teknisk data discovery og en løbende afstemning med it's systemliste værd at gøre. Et datakort er heller ikke en sikkerhedsforanstaltning. At vide, at et drev indeholder helbredsoplysninger, er begyndelsen på at beskytte dem, ikke beskyttelsen selv. Den kommer fra artikel 32 og fra databeskyttelse gennem design og standardindstillinger i artikel 25, som er en selvstændig pligt og ikke en del af principperne i artikel 5.
Endelig handler kortet om personoplysninger, som artikel 4, nr. 1 definerer dem. EU-Domstolens dom af 4. september 2025 i sag C-413/23 P (EDPS mod SRB) fastslog, at pseudonymiserede oplysninger ikke nødvendigvis er personoplysninger for en modtager, der ikke har rimelige midler til at identificere personerne, mens de forbliver personoplysninger for den dataansvarlige, der har nøglen. EDPB's retningslinjer 01/2025 om pseudonymisering forklarer praksis. For datakortet betyder det, at I registrerer pseudonymiserede datasæt som personoplysninger hos jer selv og noterer modtagerens situation separat i stedet for at slette rækken.
Sådan understøtter .legal data mapping
Vores data mapping-værktøj er bygget op omkring behandlingsaktiviteter. I registrerer, hvem I behandler oplysninger om, hvilke oplysninger, hvorfor, på hvilket grundlag og hvor længe I opbevarer dem, og kobler de systemer og modtagere på, der indgår. Skabeloner udviklet sammen med advokatfirmaet Bech-Bruun dækker typiske aktiviteter inden for HR, økonomi og drift, så I starter med at redigere i stedet for at skrive fra bunden.
Videregivelser registreres i et delingsflow, hvor hver modtager klassificeres, og platformen gør opmærksom på forhold, der kræver handling, fx en databehandler i et tredjeland uden tilstrækkelighedsafgørelse. Når kortet er vedligeholdt, dannes fortegnelserne efter artikel 30, stk. 1 og stk. 2 ud fra det og kan eksporteres til Excel. Koncerner kan dele aktiviteter, mens hvert selskab beholder sin egen fortegnelse.
Fordi kortet ligger i samme GDPR compliance-platform som tilsyn med databehandlere og compliance-årshjulet, er de databehandlere, I registrerer, de samme, som I fører tilsyn med, og den årlige gennemgang bliver en tilbagevendende opgave med en ejer. Platformen vælger ikke jeres behandlingsgrundlag eller slettefrister for jer. Den samler svarene ét sted og viser, hvor der mangler svar.
I kan komme gratis i gang, eller booke en demo og se et datakort danne en fortegnelse.

.legal compliance platform
Automatisér din GDPR data mapping i dag
-
Automatiserede fortegnelser over behandlingsaktiviteter (ROPA)
-
Visuel kortlægning af datastrømme på tværs af systemer
-
Strømlinet håndtering af indsigtsanmodninger
-
Indbygget leverandør- og tredjepartsstyring