Frameworks
Compliance Framework | Ét centralt overblik på tværs af alle regler
Saml dine compliance-aktiviteter ét sted og dæk flere krav med færre ressourcer


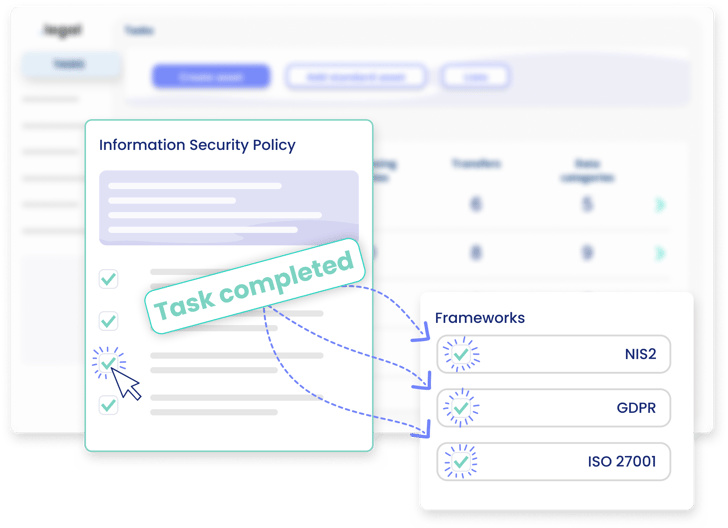
Strømlin dit compliance framework arbejde på tværs af lovgivning
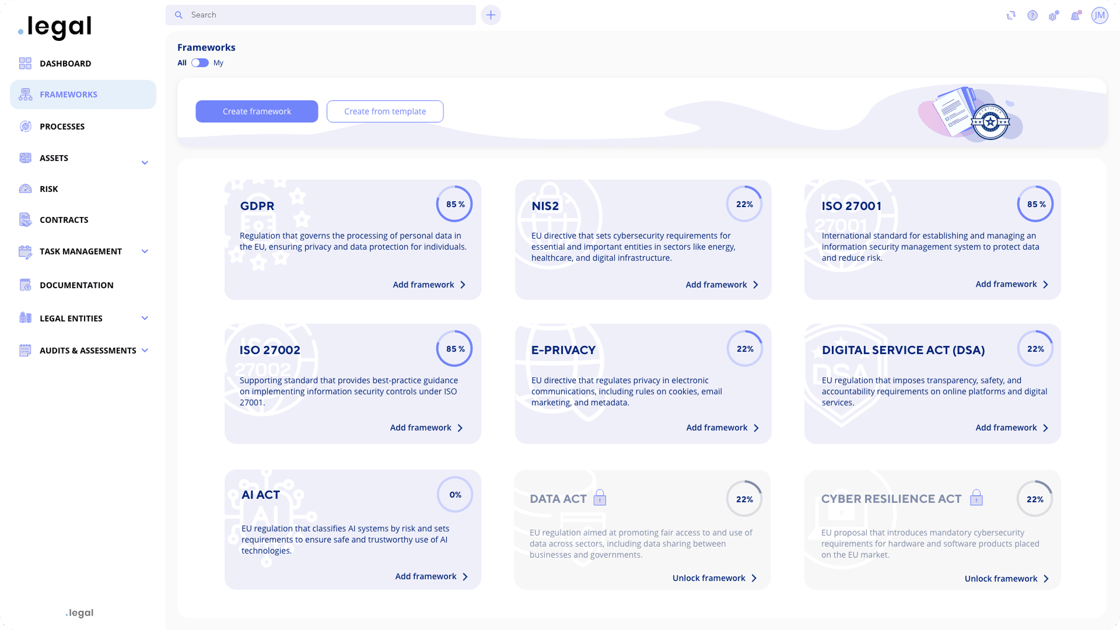
Flere compliance krav stiller ofte de samme opgaver. Med .legals compliance framework bliver dine handlinger automatisk mappet op mod relevante standarder og lovgivning, så du undgår dobbeltarbejde og arbejder målrettet.
-
Ét klik opdaterer din compliance framework status på tværs af alle regler
-
Automatisk mapping til GDPR, NIS2, ISO27001 og andre compliance frameworks
-
Tildel ansvarlige og få påmindelser for dit compliance framework
-
Få besked ved ændringer i lovgivning eller aktivitetsguides
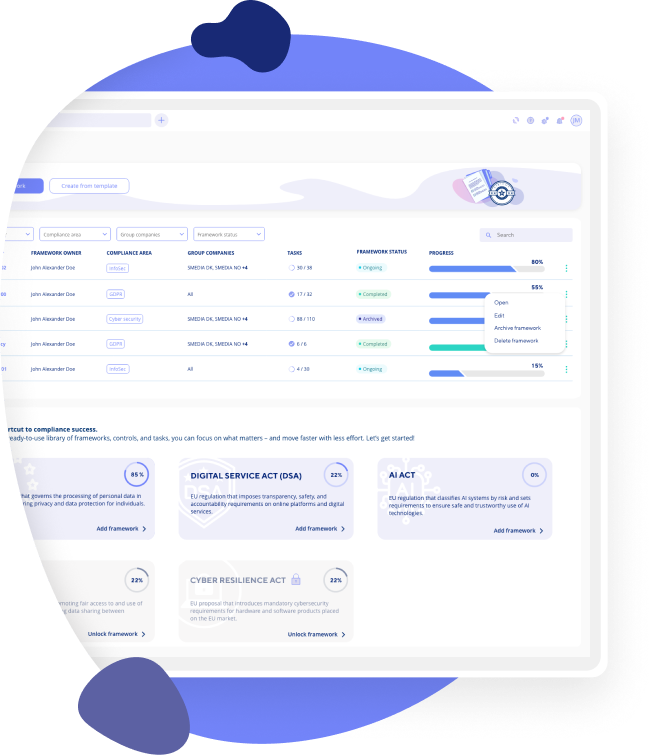
Track dit compliance framework på tværs af aktive og inaktive standarder
Følg din compliance framework status på tværs af både aktive og inaktive frameworks. Systemet vurderer løbende, hvor meget du allerede lever op til og guider dig videre med konkrete opgaver.
-
Visualiser din compliance framework status på tværs af områder
-
Se fremdriften på både aktive og inaktive compliance frameworks
-
Brug aktivitetsguides til at forstå og løse compliance framework opgaver
-
Opret egne compliance frameworks og tilpas dem til dine behov
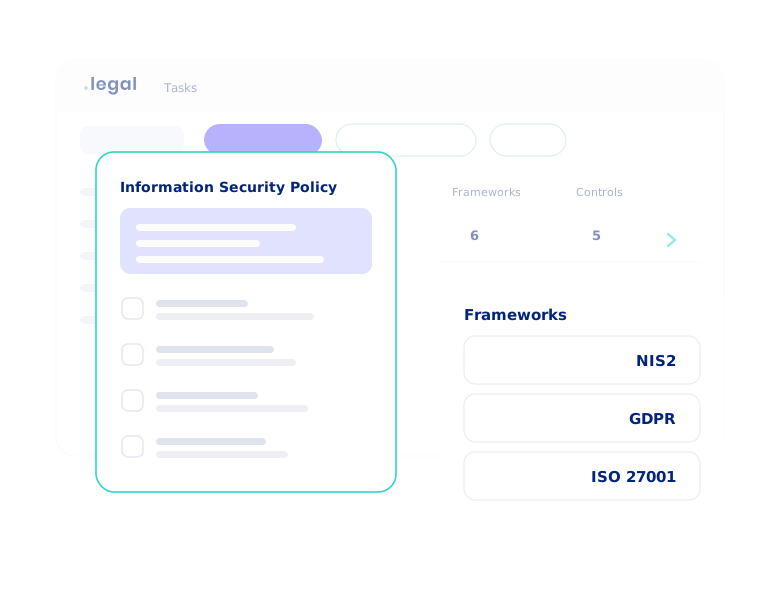
Hvordan fungerer .legal compliance framework i praksis?
-
Cross-framework mapping eliminerer dobbeltarbejde
Vores compliance framework bygger på et aktivitetskatalog med 300+ standardaktiviteter. Hver kontrol i et framework er mappet til operationelle opgaver, så når du løser én opgave, opnår du fremdrift i flere compliance frameworks samtidig. -
Eksempel: NIS2 og ISO 27001 integration
Mange af vores kunder skal være NIS2 compliant. De tager udgangspunkt i ISO 27001 som anerkendt rammeværk, selvom de ikke skal certificeres. Når de har indlæst ISO'en, får de overblik over det gap de mangler for NIS2 compliance framework efterlevelse. -
Eksempel: GDPR til AI Act transition
Kunder der i årevis har arbejdet med GDPR compliance framework og har et kørende årshjul, kan nu også efterleve AI Act. Fra start kan de se hvor meget af deres allerede udførte arbejde der giver fremdrift i AI Act compliance framework.
Præ-definerede Compliance Frameworks i .legal
Få adgang til en række færdigmappede compliance framework skabeloner.
-

ISO/IEC 27001
Et internationalt compliance framework for at beskytte jeres informationer gennem systematisk informationssikkerhed.Læs mere om ISO 27001 frameworket
Inkluderet i: Information and Cyber Security -

NIS2
Et compliance framework til at opfylde kravene i NIS2-direktivet om cybersikkerhed med risikostyring og rapportering.Læs mere om NIS2 frameworket
Inkluderet i: Information and Cyber Security -
AI Act
Et compliance framework for lovlig AI-brug i EU med gennemsigtighed og medarbejdertræning.Læs mere om AI Act frameworket
Inkluderet i: Frameworks og .legal free -
GDPR
Et praktisk compliance framework til EU's databeskyttelsesregler med lovlig behandling af persondata.Læs mere om GDPR frameworket
Inkluderet i: Data Protection -
ePrivacy
Et compliance framework der supplerer GDPR med fokus på cookies og kommunikationsfortrolighed.Læs mere om ePrivacy frameworket
Inkluderet i: .legal free -
Data Act
Læs mere om Data Act frameworketEt compliance framework, hvor du kan kortlægge dine forpligtelser inden for EU's Data Act.
Inkluderet i: Frameworks
-
CIS18
Læs mere om CIS18 frameworketEt praktisk cybersikkerhedsframework med prioriterede kontrolforanstaltninger til at forebygge almindelige cyberangreb baseret på evidens fra IT-eksperter.

-
Lægeforeningen Michael Berner (Advokat).legal har været det helt rigtige valg for os. .legal er både professionelle og imødekommende med dygtige medarbejdere.
-
Min By Media Tinna Schultz (HR-chef)Det fungerer bare! Det er så nemt og brugervenligt, og oversigten over behandlingsaktiviteter, er genial.
-
Bech-Bruun Mikkel Friis Rossa (Partner).legal’s team har konsekvent udvist et engagement i innovation, samtidig med at de har været imødekommende over for vores fælles klienters behov.
-
DMJX Kaspar Rochholz (GDPR-koordinator).legal har virkelig forstået, hvad det vil sige at skabe en brugervenlig og effektiv løsning. Privacy er et attraktivt produkt i forhold til pris og funktionalitet.
-
Molecule Consultancy Nanna Rodian Christensen (HR & Operational Manager)Det gør for det første, at hele arbejdet ikke ligger et sted (hos mig), og for det andet, at forståelsen for GDPR bliver implementeret ud i organisationen.
-
Axel Kaufmann ApS Julie Lundkvist Andreasen (Jurist og kundeservicechef).legal opdaterer løbende platformen for at sikre, at deres kunder altid kan være compliant. I vores øjne ville ethvert andet valg være et skridt tilbage.
-
Fenerum Rasmus Boutrup (Financial Controller)Med .legal har vi fået en mere simpel og overskuelig løsning, der passer bedre til vores behov
-
Novicell Julie Oxenvad (Legal Consultant)Vi er glade for skiftet til .legal – det har styrket vores compliance-arbejde, gjort processerne lettere at håndtere og mere gennemsigtige, samt forbedret samarbejdet på tværs af teams,


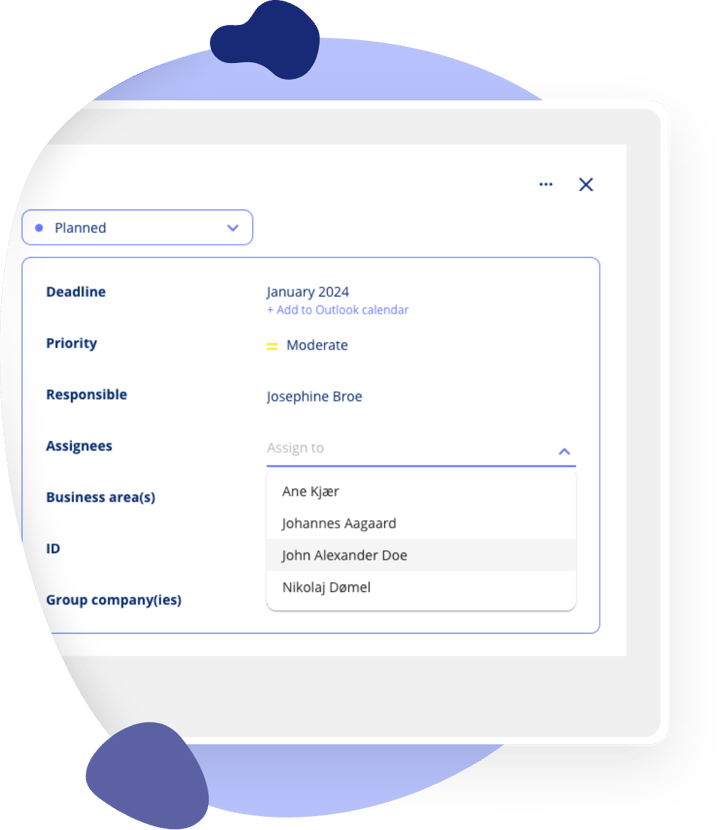
Delegering gjort let: Samarbejd og modtag notifikationer.
Forstærk teamsamarbejdet med opgavedelegering og notifikationer. Vores modul strømliner kommunikationen og sikrer, at alle er på rette spor med deres complianceansvar. På den måde understøtter Frameworks dit GRC arbejde.
Forstå hvad GRC betyder for din virksomhed og hvorfor det er vigtigt
-
Strømlinet samarbejde: Deleger opgaver effektivt.
-
Opdateringer i realtid: Hold dig informeret med øjeblikkelige notifikationer.
-
Ansvarssporing: Sikre ansvarlighed i complianceopgaver.
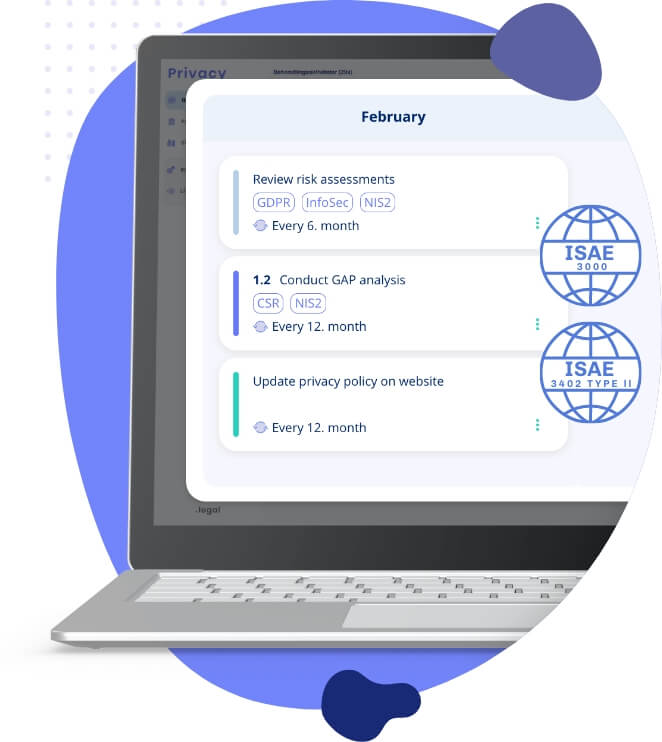
Certificering med dit compliance framework
-
Perfekt til eksisterende certificeringer
Er du allerede certificeret i ISO 27001, ISAE 3000 eller ISAE 3402?
Vores compliance framework giver dig det optimale overblik over din certificering og de kontroller du auditeres på. De operationelle aktiviteter i platformen fungerer som dokumentation, der opfylder auditorernes krav. -
Forbered dig til nye certificeringer
Frameworks modulet hjælper dig med at få struktur på din vej mod certificering. Hver aktivitet kommer med detaljerede beskrivelser og delopgaver, så du ved præcis hvad der skal dokumenteres og hvordan. -
Automatisk audit-dokumentation
Dokumenter dine compliance framework aktiviteter direkte i platformen via Data Mapping, Politikker, Risikovurderinger, og Leverandørstyring – alt sammen accepteret dokumentation til auditorer.

Prøv .legal's Frameworks i dag
Start med vores gratis plan og opgrader hvis/når behovet opstår.
Ubegrænset tid på gratis plan - ingen binding - intet behov for kreditkort


Frameworks
1.500 kr.
pr. måned
-
Ubegrænset antal frameworks
-
Ubegrænset antal brugere
-
Onboarding og support
Månedlig betaling, ingen binding.