Processer og aktiver
Kortlæg, hvordan I arbejder, og hvad det kører på
Dokumentér de processer, I driver, fra NIS2 og DORA til onboarding af medarbejdere, og de systemer, leverandører og behandlingsaktiviteter, der ligger bag. Det hele er koblet sammen, så I kan se, hvad en proces afhænger af, og hvad der er i spil, når noget fejler.
- Processer ud over GDPR
- Aktiver, leverandører og behandlingsaktiviteter koblet
- Risiko pr. proces
















Processer
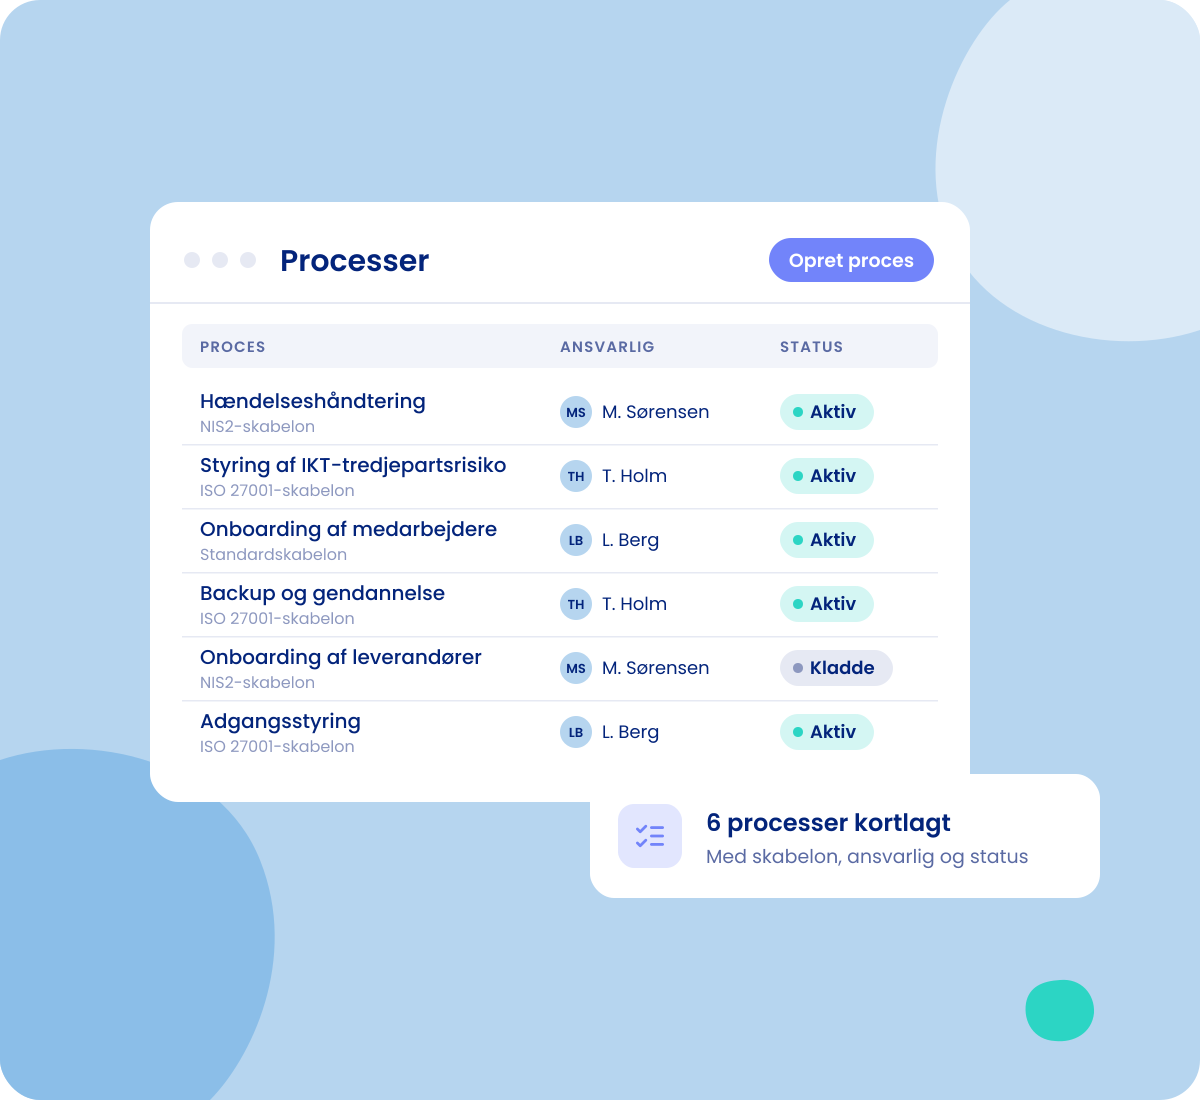
Et sted til de processer, der ikke handler om persondata
Behandlingsaktiviteter er bygget til GDPR. Men hændelseshåndtering, IKT-tredjepartsrisiko eller onboarding af en ny kollega er også processer, og de skal også dokumenteres. Processer giver dem deres eget sted, og når en proces involverer persondata, kobler I behandlingsaktiviteterne på.
-
Processer til NIS2, DORA, ISO 27001 eller jeres egen måde at arbejde på
-
Kobl de behandlingsaktiviteter, en proces involverer
-
Skjul det menupunkt, I ikke bruger, hvis I kun har brug for det ene

Skabeloner
Alle processer følger samme struktur
Hver proces starter fra en skabelon. Standardskabelonen er klar fra første dag, og I kan bygge jeres egne med jeres egne felter, fx én til NIS2 og én til ISO 27001.
-
Vælg hvilke trin en proces har, og træk dem i den rækkefølge, I vil have
-
Bestem hvilke felter der skal udfyldes, også før processen kan oprettes
-
Felter kan være fritekst, dropdowns, tjekbokse, datoer, juridiske enheder eller beregnede felter

Guidet flow
Fra proces til systemerne bag, trin for trin
Et guidet flow tager jer igennem processen: kerneoplysningerne, hvem der har adgang, de aktiver der indgår, de juridiske enheder, behandlingsaktiviteterne og dokumentationen.
-
De aktiver der indgår, med de leverandører der hører til hvert af dem
-
De juridiske enheder med deres underleverandører
-
Dokumenter og opgaver på selve processen

Aktiver
Vid, hvad I kører på, og hvem der leverer det
Registrér jeres IT-systemer, enheder og de værktøjer, I er afhængige af, fra Microsoft 365 til en sensor på lageret. Hvert aktiv holder de oplysninger, en revisor og en risikovurdering vil spørge efter.
-
Start fra et katalog med færdige aktiver
-
Aktivtype, leverandør og underdatabehandlere, supportlokationer og opbevaringsperiode
-
Om det er kritisk, bruger AI eller træner på jeres data
-
Certificeringer som ISO 27001, ISAE 3402 og SOC 2 og sikkerhedsforanstaltninger, der er gennemført eller planlagt

Sammenhænge
Se, hvad der afhænger af hvad
Processer, aktiver, leverandører og behandlingsaktiviteter er koblet sammen, så de samme oplysninger indtastes én gang og bruges overalt.
-
Kobl aktiver sammen i værdikæder, fx frontend, API og database
-
Processer, aktiver og juridiske enheder i relationsgrafen
-
Leverandører, der er markeret som databehandlere på et aktiv, kommer automatisk med på de behandlingsaktiviteter, der bruger det

Risiko
Risiko der, hvor arbejdet foregår
Når processer og aktiver er kortlagt, kan I vurdere risikoen der, hvor den faktisk ligger.
-
Risikovurderinger på en proces med risikoniveauet pr. risikoområde på overblikket
-
Filtrér listen på kritiske aktiver, og markér dem, der skal med i jeres NIS2-risikovurdering
-
Lister med filtre, gemte visninger og eksport, og adgang helt ned på det enkelte felt
Frameworks
Regelsættene bag
Alle rammeværker beder jer kende jeres processer og systemer.
-

NIS2
Se NIS2 i .legalRisikostyringen omfatter systemerne og processerne bag jeres ydelser, herunder styring af aktiver og sikkerhed i leverandørkæden.
-

ISO 27001
Se ISO 27001 i .legalKontrol 5.9 kræver en fortegnelse over information og andre tilknyttede aktiver med ejere.
-

DORA
Se DORA i .legalArtikel 8: identificér, klassificér og dokumentér IKT-understøttede forretningsfunktioner, informationsaktiver og IKT-aktiver.
Demo
Se jeres egne processer i .legal
Tag én proces med, som I kører i dag, så kortlægger vi den sammen med jer i demoen.