Informationssikkerhed i sundhedssektoren: NIS2, GDPR og sundhedsloven i praksis
Informationssikkerhed i sundhedssektoren er et lovkrav efter NIS2-loven, GDPR og sundhedsloven. Se hvem der er omfattet, hvem der fører tilsyn, hvilke frister der løber ved en hændelse, og hvad danske sager viser.

Et hospital kan ikke sætte behandlingen på pause, fordi journalsystemet er nede. Det er den enkle grund til, at informationssikkerhed i sundhedssektoren fylder mere end i de fleste andre brancher. Når data forsvinder eller bliver låst, rammer det ikke kun et regnskab. Det rammer operationer, medicinering og patienter, der er afhængige af, at oplysningerne er korrekte og tilgængelige.
Samtidig er regelsættet blevet tættere. Siden 1. juli 2025 har den danske NIS2-lov gjort cybersikkerhed til en lovpligtig ledelsesopgave for hospitaler, privathospitaler, laboratorier og medicinalvirksomheder over en vis størrelse. GDPR og sundhedsloven gælder stadig ved siden af, og den europæiske forordning om et sundhedsdataområde (EHDS) er på vej.
Denne guide er skrevet til compliance-ansvarlige, databeskyttelsesrådgivere (DPO), CISO'er og it-chefer i sundhedsorganisationer. Du får et overblik over, hvilke regler der gælder for hvem, hvilke frister der løber ved en hændelse, og hvad danske sager viser om, hvor det typisk går galt. Alle paragraffer og tal er tjekket mod lovteksterne og myndighedernes egne sider pr. september 2026.
Det korte svar: hvad kræver informationssikkerhed i sundhedssektoren?
Er I en sundhedstjenesteyder, et laboratorium, en medicinal- eller medicoudstyrsvirksomhed med mindst 50 ansatte eller over 10 mio. EUR i omsætning og balance, er I som udgangspunkt omfattet af NIS2-loven (lov nr. 434 af 6. maj 2025). Så skal ledelsen godkende ti minimumsforanstaltninger, I skal være registreret, og væsentlige hændelser skal meldes til Sundhedsdatastyrelsen og CSIRT'en inden for 24 timer, 72 timer og 1 måned. Behandler I helbredsoplysninger, gælder GDPR oveni, typisk med art. 9, stk. 2, litra h, som grundlag og ikke samtykke. Brud på persondatasikkerheden anmeldes til Datatilsynet inden for 72 timer. Sundhedsloven lægger tavshedspligt og regler for opslag ovenpå. Det praktiske råd er at bygge én risikovurdering og én hændelsesproces, der opfylder alle tre regelsæt på én gang.
Fem regelsæt, der ofte bliver blandet sammen
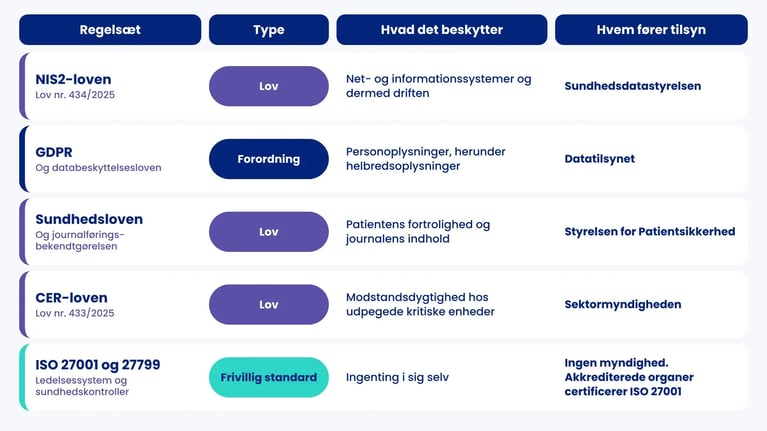
Søger man på informationssikkerhed i sundhedssektoren, får man NIS2, GDPR, sundhedsloven og ISO 27001 serveret i samme afsnit, som om de var alternativer. Det er de ikke. De beskytter forskellige ting, har forskellige tilsynsmyndigheder og udløser forskellige frister. Det første skridt er at få dem i de rigtige kasser.
| Regelsæt | Hvad det beskytter | Hvem fører tilsyn | Hvad det udløser ved en hændelse |
|---|---|---|---|
| NIS2-loven (lov nr. 434/2025) | Net- og informationssystemer og dermed driften af tjenesten | Sundhedsdatastyrelsen for sundhedssektoren og regionerne | Varsling inden for 24 timer, underretning inden for 72 timer, endelig rapport efter 1 måned |
| GDPR og databeskyttelsesloven | Personoplysninger, herunder helbredsoplysninger | Datatilsynet | Anmeldelse inden for 72 timer, underretning af patienter ved høj risiko |
| Sundhedsloven og journalføringsbekendtgørelsen | Patientens fortrolighed og journalens indhold | Styrelsen for Patientsikkerhed | Kan føre til sager om brud på tavshedspligt og uberettigede opslag |
| CER-loven (lov nr. 433/2025) | Fysisk og organisatorisk modstandsdygtighed hos udpegede kritiske enheder | Sektormyndigheden | Underretning om hændelser, der væsentligt forstyrrer tjenesten |
| ISO 27001 og ISO 27799 | Ingenting i sig selv. Det er frivillige standarder for, hvordan I styrer sikkerheden | Ingen myndighed. ISO 27001 certificeres af akkrediterede organer | Kun det, jeres egne procedurer siger |
Standarderne er værktøjer og ikke lovkrav. ISO/IEC 27001 giver ledelsessystemet, og ISO 27799:2025 oversætter kontrollerne i ISO/IEC 27002 til sundhedsfaglige situationer som nødadgang til journaler og deling mellem behandlere. ISO 27799 kan man ikke certificeres efter. Vil I dokumentere jeres ISMS over for andre, er det ISO 27001, der gælder, og det kan I læse mere om i vores guide til ISO 27001-certificering.
Er I omfattet af NIS2 i sundhedssektoren?
NIS2-loven gælder for offentlige og private enheder af de typer, der står i lovens bilag 1 og 2 (§ 1). Sundhed er sektor 5 i bilag 1, altså blandt de højkritiske sektorer. Fremstilling af medicinsk udstyr ligger i bilag 2 under "andre kritiske sektorer". Spørgsmålet "nis2 hvem er omfattet" har derfor to dele: hører jeres type enhed til i bilagene, og er I store nok?
Hvilke sundhedsenheder er omfattet
| Type enhed | Bilag | Danske eksempler |
|---|---|---|
| Sundhedstjenesteydere efter direktiv 2011/24/EU, art. 3, litra g | Bilag 1, pkt. 5 | Regionale hospitaler, privathospitaler, større klinikkæder og tandlægekæder |
| EU-referencelaboratorier efter forordning (EU) 2022/2371, art. 15 | Bilag 1, pkt. 5 | Laboratorier udpeget af Kommissionen |
| Forskning og udvikling af lægemidler | Bilag 1, pkt. 5 | Medicinal- og biotekvirksomheder |
| Fremstilling af farmaceutiske råvarer og præparater (NACE C21) | Bilag 1, pkt. 5 | Lægemiddelproducenter |
| Fremstilling af kritisk medicinsk udstyr til folkesundhedsmæssige krisesituationer | Bilag 1, pkt. 5 | Producenter på EU's liste efter forordning (EU) 2022/123, art. 22 |
| Fremstilling af medicinsk udstyr og in vitro-diagnostisk udstyr | Bilag 2, pkt. 5, litra a | Medicovirksomheder omfattet af MDR og IVDR |
Definitionen af sundhedstjenesteyder er bred. Direktiv 2011/24/EU dækker enhver, der lovligt yder sundhedsydelser, og sundhedsydelser omfatter også ordination og udlevering af lægemidler. Det betyder, at fx apotekskæder og private genoptræningscentre kan være omfattet, hvis de opfylder størrelseskravene. Den enkelte praktiserende læge med ti ansatte er det typisk ikke.
Væsentlig eller vigtig enhed
Størrelsen afgør, hvilken kategori I lander i. En enhed i bilag 1 er væsentlig, hvis den har mindst 250 ansatte, eller hvis den har en årlig omsætning over 50 mio. EUR og en balance over 43 mio. EUR (§ 4, stk. 1). Den er vigtig, hvis den ikke er væsentlig, men har mindst 50 ansatte eller både omsætning og balance over 10 mio. EUR (§ 5). Enheder, der er udpeget som kritiske efter CER-loven, er altid væsentlige (§ 4, stk. 3, nr. 3). Myndighederne skulle identificere de kritiske enheder senest 17. juli 2026, så det er værd at tjekke, om I har fået brev.
Forskellen har betydning for tilsynet. Væsentlige enheder er under proaktivt tilsyn (§ 21), mens vigtige enheder kun får reaktivt tilsyn efter indikationer på overtrædelser (§ 24). Kravene til sikkerhedsforanstaltninger er de samme.
Hvem fører tilsyn
Efter bekendtgørelse nr. 620 af 2. juni 2025 er Sundhedsdatastyrelsen kompetent myndighed for enheder i sektoren sundhed og for regionerne. Kommunerne har Styrelsen for Samfundssikkerhed som tilsynsmyndighed, også for deres sundhedsopgaver. Sundhedsdatastyrelsen beskriver på sin side om lov- og myndighedskrav, at registrering sker på virk.dk med MitID, og at væsentlige hændelser meldes samme sted til både styrelsen og CSIRT'en. Fristen for registrering af eksisterende enheder var 1. oktober 2025 (§ 33, stk. 3).
Én ting er i bevægelse. Lov om Digital Sundhed Danmark samler Sundhedsdatastyrelsen, sundhed.dk, MedCom og dele af regionernes it-drift i en ny organisation, der har kørt som forberedende enhed siden 1. januar 2026 og etableres formelt i 2027. Hold øje med, om tilsynsopgaven flytter med, før I adresserer jeres næste henvendelse.
Den gamle lov nr. 440 af 8. maj 2018 om sikkerhed i net- og informationssystemer i sundhedssektoren blev ophævet, da NIS2-loven trådte i kraft (§ 33, stk. 6). Vil du have hele NIS2-billedet på tværs af sektorer, så læs vores overblik over NIS2.
Hvad NIS2-loven kræver af et hospital, en klinik eller en medicovirksomhed
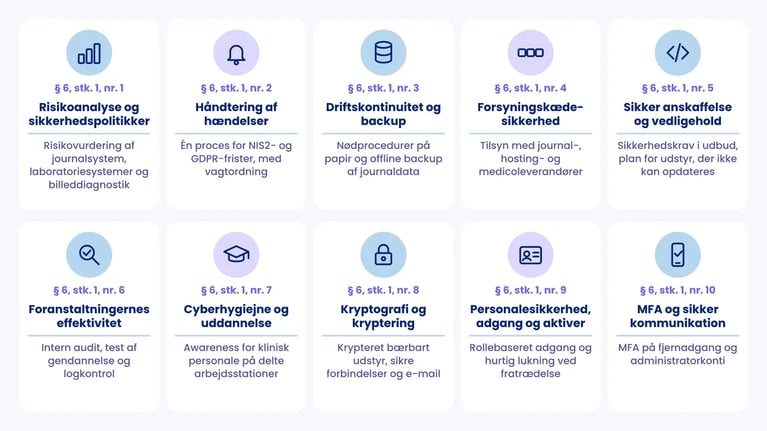
Kernen er § 6. Den kræver passende og forholdsmæssige tekniske, operationelle og organisatoriske foranstaltninger og lister ti områder, der som minimum skal dækkes. Paragraffen gennemfører direktivets art. 21, stk. 2. Tabellen viser, hvad kravene typisk betyder i en sundhedsorganisation.
| § 6, stk. 1 | Krav | Sådan ser det ud i sundhedssektoren |
|---|---|---|
| Nr. 1 | Politikker for risikoanalyse og informationssikkerhed | Risikovurdering af journalsystem, laboratoriesystemer, billeddiagnostik og netværk til medicoudstyr |
| Nr. 2 | Håndtering af hændelser | Én proces, der både rammer NIS2- og GDPR-fristerne, med vagtordning uden for dagtid |
| Nr. 3 | Driftskontinuitet, backup og krisestyring | Nødprocedurer på papir, offline backup af journaldata og øvelser med de kliniske afdelinger |
| Nr. 4 | Forsyningskædesikkerhed | Krav til og tilsyn med journal-, hosting- og medicoleverandører |
| Nr. 5 | Sikkerhed ved anskaffelse, udvikling og vedligehold | Sikkerhedskrav i udbud og plan for sårbarheder i udstyr, der ikke kan opdateres |
| Nr. 6 | Vurdering af foranstaltningernes effektivitet | Intern audit, test af gendannelse og opfølgning på logkontrol |
| Nr. 7 | Cyberhygiejne og uddannelse | Awareness for klinisk personale, der deler arbejdsstationer og arbejder i skift |
| Nr. 8 | Kryptografi og kryptering | Kryptering af bærbart udstyr, forbindelser til praksissektoren og sikker e-mail |
| Nr. 9 | Personalesikkerhed, adgangskontrol og aktivforvaltning | Rollebaseret adgang, hurtig lukning af adgange ved fratrædelse og et komplet aktivregister |
| Nr. 10 | Multifaktorautentificering og sikker kommunikation | MFA på fjernadgang og administratorkonti samt sikre nødkommunikationssystemer |
Foranstaltningerne skal godkendes af ledelsesorganet, som også fører tilsyn med gennemførelsen (§ 7, stk. 1). Medlemmerne af ledelsen skal deltage i relevante kurser om styring af cybersikkerhedsrisici (§ 7, stk. 2). I en region er det et politisk og administrativt spørgsmål, hvem ledelsesorganet er, og det skal afklares skriftligt. Vores artikel om uddannelseskravene i NIS2 går i dybden med, hvad kurset skal indeholde.
Leverandører er ikke direkte omfattet af jeres forpligtelser. De rammes gennem § 6, stk. 1, nr. 4, fordi I skal stille krav og følge op. For et hospital er det ofte her, risikoen reelt ligger, fordi journal, drift og udstyr leveres af få, store leverandører. Læs mere om tilsyn med leverandører.
Overtrædelser straffes med bøde efter § 32, og juridiske personer kan straffes efter straffelovens kapitel 5. Direktivets art. 34 sætter rammen: op til 10 mio. EUR eller 2 % af den globale årsomsætning for væsentlige enheder og op til 7 mio. EUR eller 1,4 % for vigtige enheder. I Danmark er det domstolene, der udmåler bøden.
GDPR og helbredsoplysninger: art. 9, ikke samtykke
Helbredsoplysninger er særlige kategorier af personoplysninger efter GDPR art. 9. Behandlingen er forbudt, medmindre en af undtagelserne i stk. 2 gælder. En udbredt misforståelse er, at et hospital skal have patientens samtykke. Det skal det som regel ikke.
Behandling i forbindelse med forebyggelse, diagnose, pleje og behandling sker typisk efter art. 9, stk. 2, litra h, sammenholdt med stk. 3, som kræver, at oplysningerne behandles af eller under ansvar af en person med tavshedspligt. Det er netop sundhedslovens tavshedspligt, der opfylder den betingelse. Samtykke efter litra a er ét af flere mulige grundlag og bruges typisk til forskningsprojekter eller behandling uden for det lovbestemte. Vi gennemgår grundlagene i artiklen om hjemmel til følsomme personoplysninger.
Tre andre GDPR-krav rammer sundhedssektoren særligt hårdt:
- Art. 32 kræver passende tekniske og organisatoriske foranstaltninger. Kryptering og pseudonymisering er eksempler i bestemmelsen, ikke absolutte krav. Niveauet skal matche risikoen, og for helbredsdata er den høj.
- Art. 35, stk. 3, litra b kræver en konsekvensanalyse ved behandling i stort omfang af særlige kategorier. Et nyt journalsystem eller en ny patientapp kræver derfor næsten altid en konsekvensanalyse (DPIA).
- Art. 37, stk. 1 kræver en databeskyttelsesrådgiver, når kerneaktiviteten er behandling i stort omfang af særlige kategorier (litra c), og altid for offentlige myndigheder (litra a). Regioner og store privathospitaler skal have en DPO.
Overtrædelser af art. 32 kan straffes med bøder op til 10 mio. EUR eller 2 % af omsætningen (art. 83, stk. 4). Overtrædelser af art. 9 hører til den høje ramme på 20 mio. EUR eller 4 % (art. 83, stk. 5). I Danmark indstiller Datatilsynet til bøde, og domstolene afgør sagen.
Sundhedsloven: tavshedspligt, opslag og journalføring
GDPR siger, hvornår I må behandle oplysningerne. Sundhedsloven siger, hvem der må se dem. Efter § 40 har patienten krav på, at sundhedspersoner iagttager tavshed om det, de erfarer om helbredsforhold og andre fortrolige oplysninger. § 42 a tillader sundhedspersoner at slå op i elektroniske systemer i fornødent omfang, når det er nødvendigt til en aktuel behandling. Et opslag uden behandlingsrelation er derfor både et brud på sundhedsloven og en uberettiget behandling efter GDPR.
Journalføringen er reguleret i bekendtgørelse nr. 713 af 12. juni 2024 om autoriserede sundhedspersoners patientjournaler, der trådte i kraft 1. juli 2024. Journalen bør føres elektronisk (§ 9), og læger, tandlæger og jordemødre skal opbevare den i mindst 10 år fra seneste notat, mens andre autoriserede sundhedspersoner skal opbevare i mindst 5 år (§ 35). Det er en minimumsfrist, der skal stemme overens med jeres slettepolitik efter GDPR art. 5, stk. 1, litra e.
For informationssikkerheden betyder det tre ting. I skal have en adgangsmodel, der følger behandlingsrelationen. I skal logge opslag. Og I skal faktisk følge op på loggen. Det sidste er her, danske sager viser, at det går galt.
Når uheldet er ude: tre ure, to myndigheder
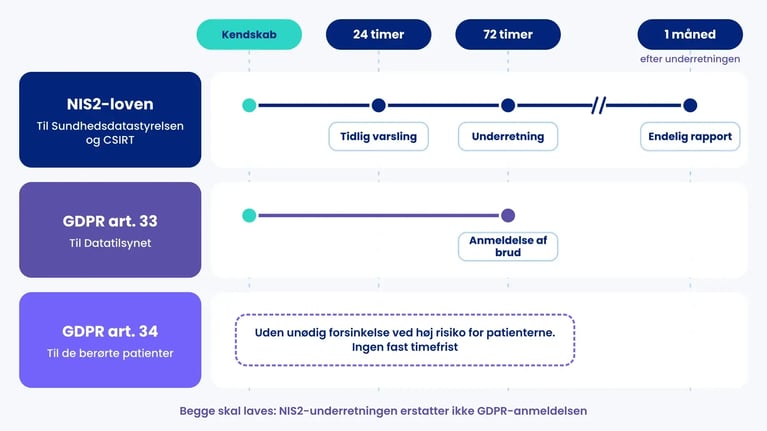
En ransomwarehændelse på et hospital er typisk både en væsentlig hændelse efter NIS2 og et brud på persondatasikkerheden efter GDPR. Så løber der to sæt frister på samme tid, og de går til to forskellige myndigheder.
| Hvornår | Hvad | Til hvem | Retsgrundlag |
|---|---|---|---|
| Senest 24 timer efter kendskab | Tidlig varsling om væsentlig hændelse | Sundhedsdatastyrelsen og CSIRT via virk.dk | NIS2-loven § 13, stk. 1, nr. 1 |
| Senest 72 timer efter kendskab | Hændelsesunderretning med indledende vurdering | Sundhedsdatastyrelsen og CSIRT | NIS2-loven § 13, stk. 1, nr. 2 |
| Uden unødig forsinkelse og om muligt senest 72 timer | Anmeldelse af brud på persondatasikkerheden | Datatilsynet | GDPR art. 33 |
| Uden unødig forsinkelse, ved høj risiko | Underretning af de berørte patienter | De registrerede | GDPR art. 34 |
| Uden unødigt ophold | Underretning af modtagere af jeres tjenester, hvis leveringen sandsynligvis påvirkes | Fx kommuner, praksissektoren og samarbejdspartnere | NIS2-loven § 15 |
| Senest 1 måned efter hændelsesunderretningen | Endelig rapport | Sundhedsdatastyrelsen og CSIRT | NIS2-loven § 13, stk. 1, nr. 4 |
Læg mærke til to ting. 72 timer i GDPR gælder anmeldelsen til Datatilsynet. Patienterne skal underrettes uden unødig forsinkelse, når bruddet sandsynligvis indebærer en høj risiko for dem, og der står ingen fast timefrist i art. 34. Og NIS2-underretningen erstatter ikke GDPR-anmeldelsen. Begge skal laves. Vores artikel om håndtering af sikkerhedsbrud viser, hvordan I dokumenterer vurderingen undervejs.
Trusselsbilledet: hvad danske sager og tal viser
Center for Cybersikkerhed vurderede i sin trusselsvurdering af sundhedssektoren fra maj 2024 truslen fra cyberkriminalitet og cyberspionage som MEGET HØJ, cyberaktivisme som HØJ og destruktive cyberangreb som LAV. Den generelle trussel om destruktive angreb blev hævet til MIDDEL den 4. juni 2024, efter vurderingen var udgivet. Rapporten nævner DDoS-angreb mod Region Hovedstadens hospitalers hjemmesider i februar 2023 og et ransomwareangreb samme år på en hostingleverandør, der ramte et ikke-kritisk system i sektoren.
Datatilsynets bødesager viser, at de største huller i informationssikkerhed i sundhedssektoren sjældent er avancerede angreb. Det er manglende grundlæggende styring:
- Region Midtjylland fik i juni 2025 en bøde på 300.000 kr. ved Retten i Horsens, fordi omkring 100.000 fysiske patientjournaler fra 2016 til 2020 lå i et arkiv, som patienter og medarbejdere på et sundhedscenter kunne få adgang til. Datatilsynet havde indstillet til 400.000 kr.
- Region Syddanmark blev ved Vestre Landsret den 23. marts 2026 idømt en bøde på 500.000 kr. for en sårbarhed i 2020 i en database i børne- og ungdomspsykiatrien i Odense.
- Privathospitalet Capio A/S blev i februar 2024 indstillet til en bøde på mindst 1,5 mio. kr., fordi hospitalet i flere år ikke havde ført tilsyn med sine databehandlere.
- Region Sjælland og Region Hovedstaden oplyste i april 2025, at en læge havde slået op i flere tusinde borgeres journaloplysninger uden behandlingsrelation. Det blev opdaget, fordi borgere selv så opslagene i loggen på sundhed.dk, og regionerne erkendte en fejl i logopfølgningen.
Mønstret passer med det europæiske billede. ENISA's første trusselsbillede for sundhedssektoren fra juli 2023 analyserede 215 offentligt kendte hændelser fra januar 2021 til marts 2023. Ransomware stod for 54 %, hospitaler for 42 % af hændelserne, og patientdata var det hyppigste mål med 30 %.
EHDS: det næste lag, der allerede har datoer
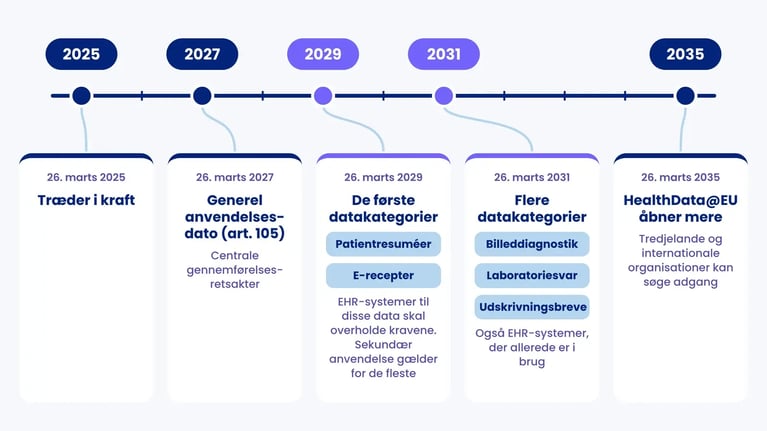
Forordning (EU) 2025/327 om det europæiske sundhedsdataområde blev offentliggjort 5. marts 2025 og trådte i kraft 26. marts 2025. Den giver patienter nye rettigheder til deres elektroniske sundhedsdata og stiller krav til de elektroniske journalsystemer (EHR-systemer), I køber. Forordningen gælder direkte, men anvendes i etaper.
| Dato | Hvad sker der |
|---|---|
| 26. marts 2025 | Forordningen træder i kraft |
| 26. marts 2027 | Generel anvendelsesdato (art. 105). Kommissionen skal have vedtaget centrale gennemførelsesretsakter |
| 26. marts 2029 | Patientresuméer og e-recepter udveksles på tværs af EU. EHR-systemer til disse data skal overholde kravene. Reglerne om sekundær anvendelse (kapitel IV) gælder for de fleste datakategorier |
| 26. marts 2031 | Billeddiagnostik, laboratoriesvar og udskrivningsbreve kommer med. Kravene gælder også EHR-systemer, der allerede er taget i brug |
| 26. marts 2035 | Tredjelande og internationale organisationer kan søge om adgang til HealthData@EU |
To dele af EHDS er direkte relevante for sikkerheden. Art. 9 giver patienter ret til at få oplysning, også som automatiske notifikationer, om enhver adgang til deres data via sundhedspersonalets adgangstjenester. Og EHR-systemer skal have en europæisk logningskomponent, der opfylder sikkerheds- og logningskravene i bilag II, afsnit 3. Det, der i dag er god praksis efter sundhedsloven, bliver et produktkrav. Stil det allerede nu som krav, når I udbyder nye systemer.
Et regneeksempel: privathospitalet, der fik ransomware en fredag
Klinik Nordlys ApS og Mette Holm er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
Klinik Nordlys er et privathospital med 180 ansatte, en omsætning på 210 mio. kr. og en balance på 150 mio. kr. Med en kurs på 7,46 kr. pr. euro svarer omsætningen til cirka 28 mio. EUR. Klinikken er en sundhedstjenesteyder i bilag 1. Den har under 250 ansatte og under 50 mio. EUR i omsætning og er dermed ikke væsentlig efter § 4, stk. 1. Den har over 50 ansatte og er derfor en vigtig enhed efter § 5, stk. 1, nr. 1. Mette Holm er klinikkens it- og sikkerhedschef.
En fredag kl. 14.00 ringer klinikkens hostingleverandør. Serveren med booking og journalnotater er krypteret, og der er tegn på, at data er kopieret ud. Mettes plan ser sådan ud:
| Tidspunkt | Handling | Grundlag |
|---|---|---|
| Fredag kl. 14.00 | Kendskab til hændelsen. Ledelsen og DPO orienteres, beredskabsplanen aktiveres, og operationer planlagt til mandag vurderes | § 6, stk. 1, nr. 2 og 3 |
| Lørdag kl. 14.00 | Seneste tidlige varsling via virk.dk til Sundhedsdatastyrelsen og CSIRT, med angivelse af mistanke om ondsindet handling | NIS2-loven § 13, stk. 1, nr. 1 |
| Lørdag | Vurdering af, om bruddet indebærer høj risiko for patienterne. Svaret er ja, fordi journalnotater kan være lækket | GDPR art. 34 |
| Mandag kl. 14.00 | Seneste hændelsesunderretning til Sundhedsdatastyrelsen og CSIRT og seneste anmeldelse til Datatilsynet | § 13, stk. 1, nr. 2 og GDPR art. 33 |
| Mandag og tirsdag | Patienterne underrettes via digital post. Samarbejdende kommuner orienteres, fordi genoptræningsforløb bliver forsinket | GDPR art. 34 og NIS2-loven § 15 |
| Senest en måned efter mandagens underretning | Endelig rapport med årsag, afbødning og grænseoverskridende virkning | § 13, stk. 1, nr. 4 |
Regnestykket, der betyder noget, er de 24 timer. De udløber en lørdag. Uden en vagtordning og en forhåndsudfyldt skabelon misser klinikken den første frist, før nogen har nået at læse loven. Derfor handler Mettes vigtigste forberedelse ikke om teknik, men om roller: hvem der må trykke send på virk.dk, hvem der vurderer risikoen for patienterne, og hvem der har adgang til leverandørens kontaktperson i weekenden.
Havde Klinik Nordlys haft 260 ansatte, var den blevet væsentlig. Pligterne ved hændelsen var de samme, men klinikken ville være under proaktivt tilsyn og en højere bøderamme.
Sådan kommer I i gang med informationssikkerhed i sundhedssektoren
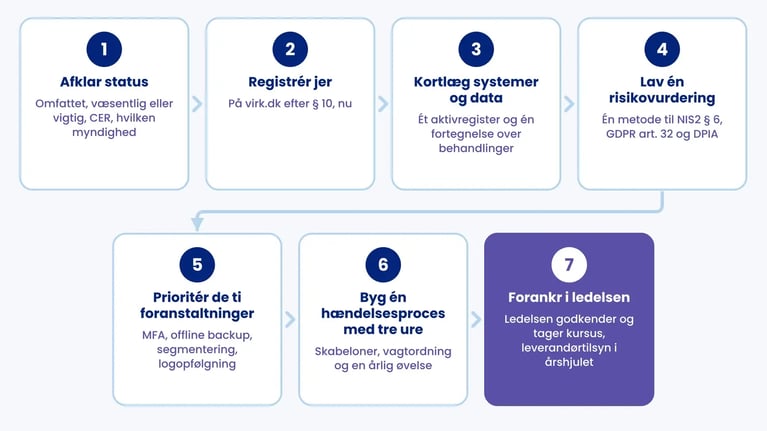
De fleste sundhedsorganisationer har allerede dele af arbejdet. Det, der mangler, er sammenhængen. Syv trin samler det:
- Afklar status. Er I omfattet af NIS2, væsentlig eller vigtig, udpeget efter CER-loven, og hvem er jeres tilsynsmyndighed?
- Registrér jer. Er I ikke registreret på virk.dk, er I i dag i strid med § 10. Gør det nu.
- Kortlæg systemer og data. Lav ét aktivregister for systemer og medicoudstyr og én fortegnelse over behandlingsaktiviteter med helbredsoplysninger.
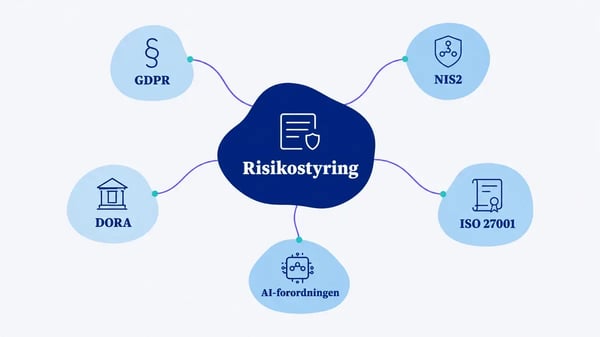
- Lav én risikovurdering. Brug samme metode til NIS2 § 6, GDPR art. 32 og konsekvensanalyser efter art. 35. Se vores guide til risikostyring på tværs af regelsæt.
- Prioritér de ti foranstaltninger. Start typisk med MFA, offline backup, segmentering af netværk til medicoudstyr og systematisk logopfølgning.
- Byg én hændelsesproces med tre ure. Skabeloner til Sundhedsdatastyrelsen, Datatilsynet og patienter, en vagtordning og en årlig øvelse.
- Forankr i ledelsen. Ledelsen godkender foranstaltningerne, gennemfører kursus, og tilsynet med leverandører lægges i et fast årshjul.
Hvad reglerne ikke løser for jer
Compliance er ikke det samme som god informationssikkerhed i sundhedssektoren. Man kan have en godkendt politik og en perfekt registrering og stadig blive ramt, fordi en leverandørkonto uden MFA er åben. Irlands sundhedsvæsen er det tydeligste europæiske eksempel: i maj 2021 blev omkring 80 % af HSE's it-miljø krypteret, otte uger efter en phishingmail åbnede døren.
Der er også grænser for denne artikel. Den dækker ikke producenters cybersikkerhedskrav efter forordningerne om medicinsk udstyr (MDR og IVDR), cyberrobusthedsforordningen eller AI-forordningens krav til højrisiko-AI i diagnostik. Og selvom ISO 27001 og ISO 27799 giver en solid ramme, gør ingen af dem jer automatisk NIS2- eller GDPR-compliante. Myndighederne vurderer, om jeres foranstaltninger passer til jeres risiko, ikke om I har et certifikat.
Sådan understøtter .legal informationssikkerhed i sundhedssektoren
Det tunge i sundhedssektoren er sjældent at forstå reglerne. Det er at holde styr på dokumentationen for tre regelsæt på én gang, på tværs af afdelinger og leverandører. I .legal's modul til informationssikkerhed registrerer I aktiver, vurderer risici og knytter kontroller til dem. Med Frameworks kan den samme kontrol, fx jeres test af gendannelse af backup, mappes til både NIS2-lovens § 6 og ISO 27001, så I ikke dokumenterer den to gange.
Leverandørtilsynet, som Capio-sagen handlede om, kan I styre i Vendor Management, og de tilbagevendende opgaver som ledelsens godkendelse, logopfølgning og beredskabsøvelser kan lægges i compliance-årshjulet. Platformen melder ikke hændelser for jer og erstatter ikke jeres tekniske sikkerhed. Den giver overblik og et dokumentationsspor, I kan vise tilsynet. Book en demo, hvis I vil se, hvordan det ser ud for en sundhedsorganisation.

.legal compliance platform
Sikr sundhedsdata med .legal
-
Dokumenter sundhedssikkerhedspolitikker
-
Spor GDPR-compliance for sundhedsdata
-
Administrer adgangskontrol
-
Overvåg sikkerhedsforanstaltninger
-
Generer compliance-rapporter