Digital compliance: EU's digitale regler, frister og hvem de rammer
Digital compliance i 2026 betyder GDPR, NIS2, DORA, Cyber Resilience Act, AI-forordningen og Data Act. Se de verificerede frister, hvem hver regel rammer, og hvordan I kører dem som ét program.

Spørg fem compliance-ansvarlige, hvad digital compliance dækker, og du får fem forskellige lister. Nogle tænker GDPR. Andre tænker NIS2-direktivet, fordi det er det, ledelsen spørger til. Og i produktvirksomheder er det Cyber Resilience Act, der fylder, efter at indberetningspligten gik i gang 11. september 2026.
Alle har ret, og det er netop problemet. EU har på under ti år vedtaget en hel række digitale regler, som hver især har egne definitioner, egne frister og egne tilsynsmyndigheder. Organisationer med 50 eller flere ansatte er sjældent kun omfattet af én af dem.
Denne artikel giver dig overblikket i tre lag: hvad hver regel regulerer, hvornår den gælder (tjekket mod forordningsteksterne på EUR-Lex), og hvem den rammer. Til sidst viser vi, hvordan I kan køre reglerne som ét program i stedet for syv parallelle projekter.
Det korte svar: hvad kræver digital compliance i 2026?
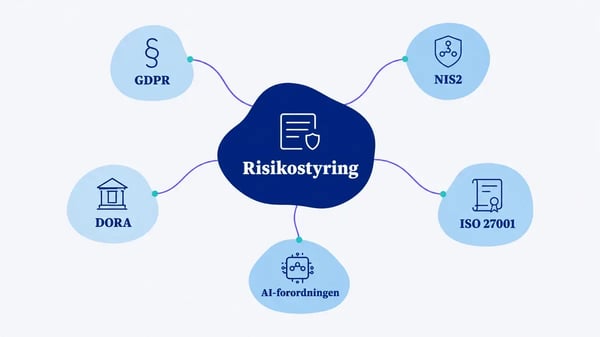
Digital compliance er summen af de EU-regler, der stiller krav til, hvordan en organisation håndterer data, it-systemer, digitale produkter og AI. For de fleste danske organisationer med 50+ ansatte er fire regler relevante i dag: GDPR (altid, hvis I behandler personoplysninger), NIS2 (hvis I ligger i en af direktivets sektorer og har den rette størrelse), AI-forordningen (hvis I bruger eller udvikler AI) og Data Act (hvis I laver forbundne produkter eller køber cloudtjenester). DORA gælder kun finanssektoren, og CER kun enheder, som myndighederne udpeger som kritiske. Cyber Resilience Act rammer alle, der sætter produkter med digitale elementer på EU-markedet, med indberetning fra 11. september 2026 og fulde krav fra 11. december 2027. Det mest effektive svar er ikke syv projekter, men ét program med fælles risikometode, ét aktivregister, én hændelsesproces og ét leverandørprogram.
Tre slags regler, der ofte blandes sammen
De fleste oversigter stiller reglerne op på en lang række, som om de var varianter af det samme. Det er de ikke. De regulerer forskellige ting, og det afgør, hvem i organisationen der ejer dem. Det er det første, I skal have på plads.
| Kategori | Regler | Hvad reguleres | Typisk ejer |
|---|---|---|---|
| Organisationsregler | GDPR, NIS2, CER, DORA | Hvordan organisationen styrer risici, sikkerhed, hændelser og leverandører | DPO, CISO, compliance, direktion |
| Produktregler | Cyber Resilience Act, AI-forordningen (for udbydere) | Om et produkt eller AI-system må sælges i EU, med CE-mærkning og teknisk dokumentation | Produktchef, udvikling, kvalitet |
| Anvendelsesregler | AI-forordningen (for idriftsættere) | Hvordan I bruger AI-systemer, som andre har udviklet | Forretningen, HR, it, DPO |
| Data- og markedsregler | Data Act, DSA, DMA | Adgang til data, skift af cloududbyder, platformes ansvar og konkurrence | Jura, produkt, indkøb |
| Identitetsregler | eIDAS2 | Digital identitet, EU-tegnebogen og tillidstjenester | It, kundeservice, digitalisering |
Sondringen har en praktisk konsekvens. Organisationsregler kræver et ledelsessystem, der kører hele året. Produktregler kræver dokumentation pr. produkt og en sårbarhedsproces, der følger produktet i hele dets levetid.
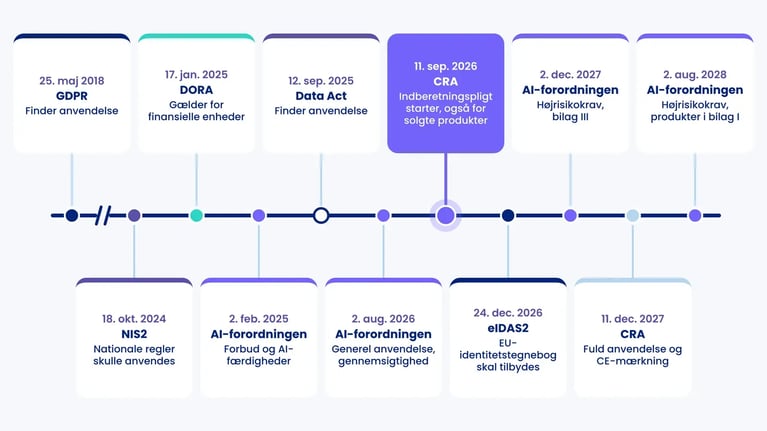
Tidslinjen: frister fra 2018 til 2028
Datoerne nedenfor er tjekket mod forordningsteksterne og, for AI-forordningen, mod ændringsforordningen (EU) 2026/1744 (Digital Omnibus om AI), som blev offentliggjort 24. juli 2026 og trådte i kraft 27. juli 2026. Tabellen er opdateret pr. 24. september 2026.
| Dato | Regel | Hvad sker der |
|---|---|---|
| 25. maj 2018 | GDPR | Forordningen finder anvendelse (vedtaget 27. april 2016, i kraft 24. maj 2016) |
| 17. februar 2024 | DSA | Gælder fuldt ud for alle formidlingstjenester |
| 18. oktober 2024 | NIS2 og CER | Medlemsstaternes regler skulle anvendes fra denne dato |
| 17. januar 2025 | DORA | Forordningen finder anvendelse for finansielle enheder |
| 2. februar 2025 | AI-forordningen | Forbud (art. 5) og krav om AI-færdigheder (art. 4) |
| 1. juli 2025 | NIS2 og CER i Danmark | NIS2-loven og CER-loven træder i kraft |
| 2. august 2025 | AI-forordningen | Regler for AI-modeller til almen brug, myndigheder og sanktioner |
| 12. september 2025 | Data Act | Forordningen finder anvendelse (art. 50) |
| 17. juli 2026 | CER | Frist for medlemsstaternes udpegning af kritiske enheder (art. 6, stk. 1) |
| 2. august 2026 | AI-forordningen | Generel anvendelse, herunder gennemsigtighedskravene i art. 50 |
| 11. september 2026 | Cyber Resilience Act | Indberetning af aktivt udnyttede sårbarheder og alvorlige hændelser (art. 14), også for produkter, der allerede er på markedet |
| 12. september 2026 | Data Act | Krav om dataadgang gennem design (art. 3, stk. 1) for nye forbundne produkter |
| 2. december 2026 | AI-forordningen | Mærkning af AI-genereret indhold for systemer, der var på markedet før 2. august 2026 |
| 24. december 2026 | eIDAS2 | Medlemsstaterne skal stille en europæisk digital identitetstegnebog til rådighed |
| 12. januar 2027 | Data Act | Cloududbydere må ikke længere opkræve gebyrer for skift (art. 29) |
| 2. december 2027 | AI-forordningen | Højrisikokrav for systemer i bilag III (fx rekruttering og kreditvurdering) |
| 11. december 2027 | Cyber Resilience Act | Fuld anvendelse, herunder de væsentlige cybersikkerhedskrav i bilag I og CE-mærkning |
| 24. december 2027 | eIDAS2 | Private tjenester, der skal bruge stærk autentifikation, skal acceptere tegnebogen (art. 5f) |
| 2. august 2028 | AI-forordningen | Højrisikokrav for AI indbygget i produkter efter bilag I (fx maskiner og medicinsk udstyr) |
Læg mærke til to ting. Den oprindelige frist 2. august 2026 for højrisiko-AI eksisterer ikke længere, men gennemsigtighedskravene gælder fra den dato som planlagt. Og CRA-indberetningen gælder allerede nu for produkter, I solgte før 2027 (art. 69, stk. 3), selvom resten af forordningen først gælder fra 11. december 2027.
Hvem rammes af hvad?
Bødeniveauerne er de maksimale administrative bøder efter forordningerne og direktiverne. I Danmark pålægges bøder for de fleste overtrædelser af domstolene efter politianmeldelse, ikke af myndighederne selv.
| Regel | Omfattet | Dansk myndighed | Maksimal bøde |
|---|---|---|---|
| GDPR | Alle dataansvarlige og databehandlere, der behandler personoplysninger om personer i EU/EØS (art. 3) | Datatilsynet | 20 mio. EUR / 4 % (art. 83, stk. 5) |
| NIS2 | Mellemstore og store enheder i sektorerne i bilag I og II, visse uanset størrelse | Styrelsen for Samfundssikkerhed og sektormyndighederne | 10 mio. EUR / 2 % (væsentlige), 7 mio. EUR / 1,4 % (vigtige), art. 34 |
| CER | Enheder, som myndighederne udpeger som kritiske i 11 sektorer | Sektormyndighederne efter CER-loven | Fastsættes nationalt (art. 22) |
| DORA | Banker, forsikring, pension, investering, betaling og flere finansielle enheder (art. 2) | Finanstilsynet | Fastsættes nationalt (art. 50) |
| Cyber Resilience Act | Fabrikanter, importører og distributører af produkter med digitale elementer | Markedsovervågning, CSIRT og ENISA for indberetninger | 15 mio. EUR / 2,5 % (art. 64, stk. 2) |
| AI-forordningen | Udbydere og idriftsættere af AI-systemer, importører og distributører | Digitaliseringsstyrelsen, Datatilsynet for udvalgte forbud | 35 mio. EUR / 7 % for forbudt AI (art. 99, stk. 3) |
| Data Act | Producenter af forbundne produkter, dataindehavere, cloududbydere og deres kunder | Digitaliseringsstyrelsen | Fastsættes nationalt (art. 40) |
Den samme organisation kan være dataansvarlig efter GDPR, vigtig enhed efter NIS2, fabrikant efter CRA, dataindehaver efter Data Act og idriftsætter efter AI-forordningen. Fem roller, fem sæt pligter.
GDPR: fundamentet under det hele
GDPR er den regel, alle andre bygger videre på, og den eneste, der rammer stort set alle organisationer. Kernen er de syv principper i artikel 5, som slutter med ansvarlighed: I skal kunne dokumentere, at I overholder de øvrige seks.
Dokumentationen hviler på den dataansvarliges fortegnelse over behandlingsaktiviteter efter art. 30, på passende tekniske og organisatoriske foranstaltninger efter art. 32 og på databeskyttelse gennem design og standardindstillinger efter art. 25. Brud på persondatasikkerheden skal anmeldes til Datatilsynet senest 72 timer efter, at I er blevet bekendt med det (art. 33). De registrerede underrettes uden unødig forsinkelse, når bruddet sandsynligvis indebærer en høj risiko for dem (art. 34).
Fortegnelsen og risikovurderingerne er det bedste råmateriale, I har, når NIS2, Data Act og AI-forordningen spørger, hvilke systemer og data I har. Data Omnibus-pakken kan ændre dele af GDPR, men forslagene er ikke vedtaget pr. september 2026, og en endelig tekst ventes tidligst i 2027.
NIS2-direktivet og den danske NIS2-lov
NIS2-direktivet (direktiv (EU) 2022/2555) er gennemført i Danmark ved lov om foranstaltninger til sikring af et højt cybersikkerhedsniveau (NIS2-loven), som trådte i kraft 1. juli 2025. Loven er ikke under implementering. Den gælder nu, og tilsynet varetages af sektormyndighederne, koordineret af Styrelsen for Samfundssikkerhed.
Omfanget afgøres af to ting: sektor og størrelse. Enheder i bilag I (fx energi, transport, bank, sundhed, digital infrastruktur og offentlig forvaltning) og bilag II (fx post, affald, fødevarer, fremstilling og digitale udbydere) er omfattet, hvis de er mellemstore eller store, typisk fra 50 ansatte eller en omsætning og balance over 10 mio. EUR. Visse enheder er omfattet uanset størrelse.
Leverandører er ikke direkte omfattet af NIS2. En it-leverandør eller et rengøringsfirma bliver ikke NIS2-enhed, fordi kunden er det. Leverandørerne rammes indirekte, fordi de omfattede enheder efter art. 21, stk. 2, litra d, skal sikre forsyningskæden og derfor stiller krav i kontrakter og leverandørvurderinger. En leverandør kan kun blive direkte omfattet, hvis den selv ligger i en af bilagenes sektorer og har størrelsen til det, fx som udbyder af administrerede tjenester.
Kravene er de ti minimumsforanstaltninger i art. 21, stk. 2, ledelsens ansvar og uddannelsespligt i art. 20 og den tredelte indberetning i art. 23. Vil du gå i dybden, har vi skrevet et overblik over NIS2 og en sammenligning af NIS2 og ISO 27001.
Kommissionen foreslog 20. januar 2026 målrettede ændringer af NIS2, blandt andet en ny kategori for små midcap-virksomheder og et certifikat for cybersikkerhedsniveau på enhedsniveau. Forslaget er ikke vedtaget, så de gældende regler er dem, der står i den danske lov.
CER: NIS2's fysiske tvilling
CER-direktivet (direktiv (EU) 2022/2557) er gennemført ved CER-loven, der ligesom NIS2-loven trådte i kraft 1. juli 2025. Hvor NIS2 handler om net- og informationssystemer, handler CER om fysisk modstandsdygtighed: sabotage, naturkatastrofer, strømsvigt og terror.
CER gælder kun for enheder, som myndighederne udpeger. Fristen for udpegning var 17. juli 2026 (art. 6, stk. 1). Når en enhed har fået besked, har den ni måneder til sin egen risikovurdering (art. 12) og ti måneder til at have modstandsdygtighedsforanstaltninger på plads (art. 13). En enhed, der er udpeget som kritisk efter CER, behandles samtidig som væsentlig enhed efter NIS2.
DORA: finanssektorens særregel
DORA (forordning (EU) 2022/2554) har gældt siden 17. januar 2025 og er særreglen for finansielle enheder. For dem går DORA forud for NIS2's krav til risikostyring og indberetning. I Danmark fører Finanstilsynet tilsyn.
DORA er mere end en it-sikkerhedsstrategi. Forordningen kræver en dokumenteret ramme for IKT-risikostyring, som ledelsesorganet godkender og står til ansvar for (art. 5 og 6), klassificering og indberetning af større IKT-hændelser (art. 17-19), test af digital operationel modstandsdygtighed (art. 24-25) og trusselsbaserede penetrationstest (TLPT) for udvalgte enheder mindst hvert tredje år (art. 26). Dertil kommer styring af IKT-tredjepartsrisiko med et informationsregister og obligatoriske kontraktvilkår (art. 28-30).
De europæiske tilsynsmyndigheder udpegede 18. november 2025 de første 19 kritiske IKT-tredjepartsudbydere, som nu er under direkte EU-tilsyn. Det fritager ikke de finansielle enheder fra selv at styre risikoen ved dem.
Cyber Resilience Act: når produktet selv er reguleret
Cyber Resilience Act (forordning (EU) 2024/2847) trådte i kraft 10. december 2024. Den stiller krav til produkter med digitale elementer, altså hardware og software, der kan forbindes direkte eller indirekte til en enhed eller et netværk. Det gælder alt fra routere og smartmålere til installerbar software og apps.
Ren SaaS er som udgangspunkt ikke omfattet. Fjerndatabehandling er kun med, når den er nødvendig for, at produktet kan udføre en af sine funktioner. Medicinsk udstyr, køretøjer, luftfart og skibsudstyr er undtaget, fordi de har egne regler.
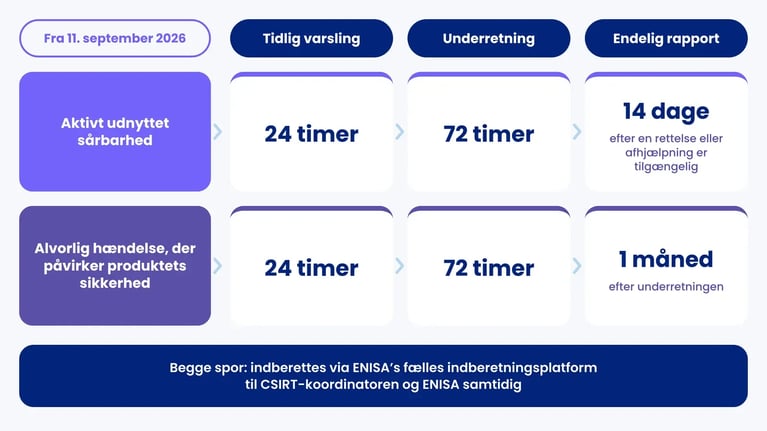
Fra 11. september 2026 skal fabrikanter indberette via ENISA's fælles indberetningsplatform (art. 14). Pligten gælder to ting, og det er vigtigt at få præcist:
- Aktivt udnyttede sårbarheder: tidlig varsling inden 24 timer, sårbarhedsunderretning inden 72 timer og endelig rapport senest 14 dage efter, at en rettelse eller afhjælpning er tilgængelig.
- Alvorlige hændelser, der påvirker produktets sikkerhed: tidlig varsling inden 24 timer, hændelsesunderretning inden 72 timer og endelig rapport senest en måned efter underretningen.
Fristen på 24 timer gælder altså ikke enhver alvorlig sårbarhed, I opdager. Den gælder sårbarheder, der aktivt bliver udnyttet, og hændelser, der er alvorlige i forordningens forstand. Indberetningen går til den CSIRT, der er udpeget som koordinator, og til ENISA samtidig.
Fra 11. december 2027 gælder resten: de væsentlige cybersikkerhedskrav i bilag I, håndtering af sårbarheder i hele supportperioden, teknisk dokumentation, overensstemmelsesvurdering og CE-mærkning. Kritiske produktkategorier kræver tredjepartsvurdering. Bøden for at overtræde de væsentlige krav eller art. 13 og 14 er op til 15 mio. EUR eller 2,5 % af den globale omsætning (art. 64, stk. 2). Styrelsen for Samfundssikkerhed har dansk vejledning om ordningen.
AI-forordningen efter ændringen i 2026
AI-forordningen (forordning (EU) 2024/1689) trådte i kraft 1. august 2024. Den blev ændret ved Digital Omnibus om AI, forordning (EU) 2026/1744 af 8. juli 2026. Ændringen fjerner ingen forpligtelser, men den flytter fristerne for højrisiko-AI og blødgør kravet om AI-færdigheder.
Det betyder følgende i praksis. Forbuddene i art. 5 har gældt siden 2. februar 2025. Art. 4 kræver nu, at udbydere og idriftsættere træffer foranstaltninger, der understøtter AI-færdigheder hos personalet, frem for at sikre et bestemt niveau. Gennemsigtighedskravene i art. 50 gælder fra 2. august 2026. Højrisikokravene gælder fra 2. december 2027 for systemer i bilag III, som fx AI til rekruttering, og fra 2. august 2028 for AI indbygget i produkter efter bilag I.
I Danmark er Digitaliseringsstyrelsen den centrale myndighed efter loven om supplerende bestemmelser til AI-forordningen, mens Datatilsynet fører tilsyn med udvalgte forbud i art. 5. Vores AI Act-guide gennemgår rollerne, og hvis I skal bruge højrisiko-AI i den offentlige sektor eller til kreditvurdering, kræver art. 27 en konsekvensanalyse af grundlæggende rettigheder.
Data Act: ikke en sikkerhedsregel
Data Act (forordning (EU) 2023/2854) hører med i digital compliance, men den handler ikke om it-sikkerhed. Den handler om, hvem der har ret til data fra forbundne produkter, og om retten til at skifte cloududbyder.
Forordningen har gældt siden 12. september 2025. Brugere af forbundne produkter, både forbrugere og virksomheder, kan kræve adgang til de data, produktet genererer, og få dem delt med en tredjepart (art. 4 og 5). Fra 12. september 2026 skal nye produkter være designet, så data er tilgængelige for brugeren som udgangspunkt (art. 3, stk. 1). Cloudkunder har ret til at skifte udbyder, og fra 12. januar 2027 må udbyderne ikke opkræve gebyrer for skiftet (art. 29).
Regler om urimelige kontraktvilkår mellem virksomheder gælder for aftaler indgået efter 12. september 2025 og fra 12. september 2027 også for visse ældre aftaler. Digitaliseringsstyrelsen er kompetent myndighed i Danmark efter datadelingsloven. For compliance betyder Data Act primært arbejde i jura og indkøb: kontrakter, databeskrivelser og exit-vilkår i leverandørkontrakter.
eIDAS2, DSA og DMA kort
eIDAS2 (forordning (EU) 2024/1183) forpligter medlemsstaterne til at tilbyde en europæisk digital identitetstegnebog senest 24. december 2026. Private tjenester, der efter lov eller kontrakt skal bruge stærk autentifikation, fx banker, forsikring, energi og telekommunikation, skal acceptere tegnebogen senest 24. december 2027 (art. 5f). Det er et it- og kundeserviceprojekt mere end et compliance-projekt.
DSA og DMA rammer primært onlineplatforme og de store gatekeepere. Driver I en markedsplads eller en platform med brugerindhold, gælder DSA's regler om ulovligt indhold og gennemsigtighed. Ellers er de to forordninger sjældent jeres primære opgave.
Fem hændelsesure, ét beredskab
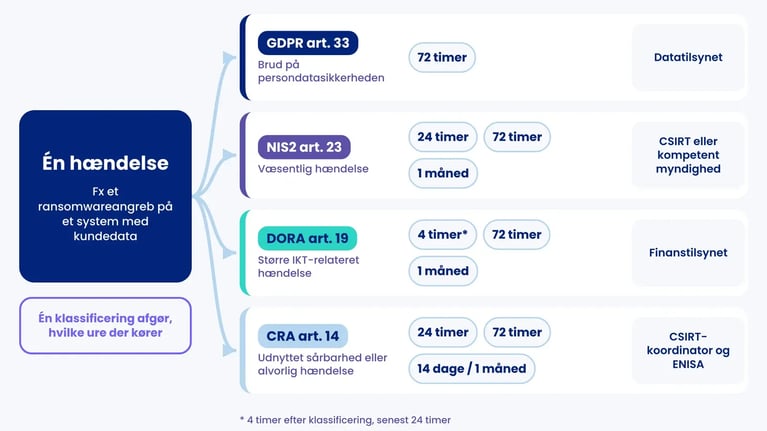
Den samme hændelse, fx et ransomwareangreb på et system med kundedata, kan starte flere ure på én gang, med forskellige modtagere og forskellige definitioner af, hvornår uret starter.
| Regel | Hvad udløser uret | Frister | Modtager |
|---|---|---|---|
| GDPR art. 33 | Brud på persondatasikkerheden | 72 timer | Datatilsynet |
| NIS2 art. 23 | Væsentlig hændelse | 24 timer, 72 timer, 1 måned | CSIRT eller kompetent myndighed |
| DORA art. 19 | Større IKT-relateret hændelse | 4 timer efter klassificering (senest 24 timer), 72 timer, 1 måned | Finanstilsynet |
| CRA art. 14 | Aktivt udnyttet sårbarhed eller alvorlig hændelse i et produkt | 24 timer, 72 timer, 14 dage eller 1 måned | CSIRT-koordinator og ENISA |
| CER art. 15 | Hændelse, der forstyrrer en væsentlig tjeneste | 24 timer, 1 måned | Kompetent myndighed |
DORA-fristerne står i den delegerede forordning (EU) 2025/301. Løsningen er ikke fem procedurer, men én hændelsesproces med én klassificering, der spørger: Er der persondata involveret? Er det en væsentlig hændelse efter NIS2? Er det vores eget produkt? Svarene afgør, hvilke ure der kører. Vores artikel om sikkerhedsbrud går tættere på GDPR-delen.
Digital Omnibus-pakken foreslår et fælles indberetningspunkt på tværs af reglerne. Indtil det er vedtaget og bygget, skal I kunne indberette til hver modtager for sig.
Sådan kører I digital compliance som ét program
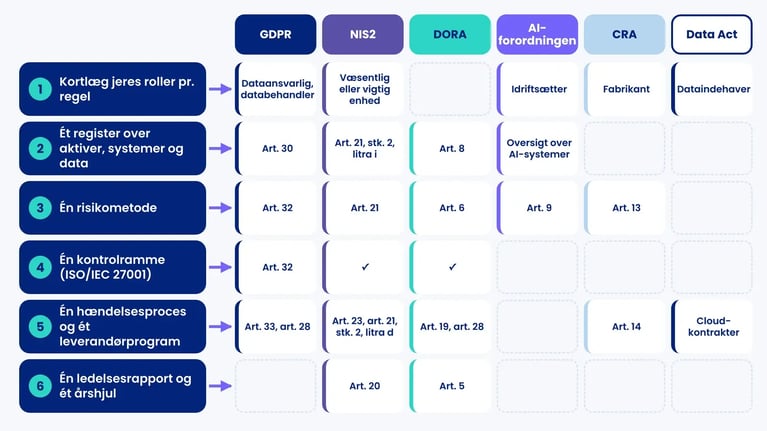
De fleste regler beder om det samme grundarbejde præsenteret på forskellige måder. Her er rækkefølgen, vi ser virke.
1. Kortlæg jeres roller pr. regel
Notér for hver regel, om I er omfattet, og i hvilken rolle: dataansvarlig, databehandler, væsentlig eller vigtig enhed, fabrikant, idriftsætter eller dataindehaver. Rollen afgør pligterne.
2. Byg ét register over aktiver, systemer og data
Fortegnelsen efter GDPR art. 30, aktivstyringen efter NIS2 art. 21, stk. 2, litra i, og DORA art. 8 og oversigten over AI-systemer kan være samme register med forskellige felter. Ét opdateret register slår fire halvt opdaterede.
3. Brug én risikometode
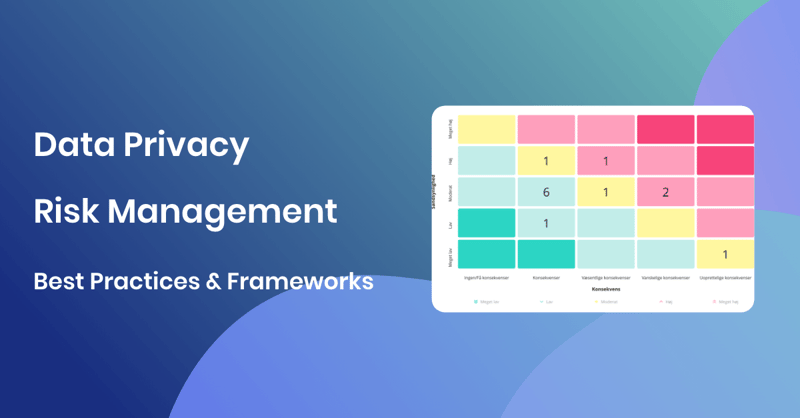
GDPR art. 32, NIS2 art. 21, DORA art. 6, AI-forordningen art. 9 og CRA art. 13 kræver alle risikovurdering. Metoden kan være den samme, typisk baseret på ISO/IEC 27005. Vi har beskrevet, hvordan én risikometode kan dække mange forpligtelser.
4. Vælg en kontrolramme som rygrad
ISO/IEC 27001:2022 er ikke lov, men dens 93 kontroller i Annex A dækker en stor del af de tekniske og organisatoriske krav i NIS2, DORA og GDPR art. 32. ENISA har udgivet en mapping mellem NIS2's gennemførelsesforordning og ISO 27001. Den er et navigationsværktøj, ikke en ækvivalenserklæring. Læs mere om ISO 27001-certificering.
5. Saml hændelser og leverandører i hver sin proces
Én hændelsesproces med urene fra tabellen og ét leverandørprogram, der dækker databehandleraftaler efter GDPR art. 28, forsyningskæden efter NIS2 art. 21, stk. 2, litra d, IKT-tredjepartsrisiko efter DORA art. 28 og cloudkontrakter efter Data Act.
6. Giv ledelsen ét billede og ét årshjul
NIS2 art. 20 og DORA art. 5 lægger ansvaret hos ledelsen. Giv den én rapport på tværs af reglerne og ét årshjul med gennemgange, test, uddannelse og fornyelser, så fristerne i tidslinjen bliver opgaver med en ejer.
Et regneeksempel: fem regler i én virksomhed
Nordvind Måleteknik A/S og Line Holm er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
Nordvind Måleteknik har 180 ansatte og en omsætning på 220 mio. kr. Virksomheden producerer smarte varmemålere til danske fjernvarmeværker og driver en platform, hvor værkerne aflæser forbruget. HR bruger et AI-værktøj til at sortere ansøgninger. Line Holm er compliancechef og har fået til opgave at finde ud af, hvad der gælder.
Hun starter med rollerne. Kundedata om husstandenes forbrug er personoplysninger, så Nordvind er dataansvarlig efter GDPR og databehandler for værkerne. Varmemålerne er produkter med digitale elementer, så Nordvind er fabrikant efter CRA og har indberetningspligt fra 11. september 2026. Målerne er forbundne produkter, så Nordvind er dataindehaver efter Data Act. AI-værktøjet til rekruttering er højrisiko efter bilag III, så Nordvind er idriftsætter med krav fra 2. december 2027.
NIS2 er det spørgsmål, hvor Line først tager fejl. Hun antager, at Nordvind er omfattet, fordi kunderne er fjernvarmeværker. Det er ikke grunden. Leverandører er ikke omfattet i sig selv. Nordvind er omfattet, fordi fremstilling af elektroniske og optiske produkter er en sektor i bilag II, og fordi virksomheden med 180 ansatte er mellemstor. Nordvind er derfor vigtig enhed efter NIS2-loven. Kundernes krav efter art. 21, stk. 2, litra d, kommer oven i.
| Byggeklods | GDPR | NIS2 | CRA | Data Act | AI-forordningen |
|---|---|---|---|---|---|
| Register over systemer og data | ✓ | ✓ | ✓ | ✓ | ✓ |
| Fælles risikometode | ✓ | ✓ | ✓ | ✗ | ✓ |
| Hændelses- og sårbarhedsproces | ✓ | ✓ | ✓ | ✗ | ✗ |
| Leverandør- og kontraktprogram | ✓ | ✓ | ✓ | ✓ | ✓ |
| Uddannelse og ledelsesrapportering | ✓ | ✓ | ✗ | ✗ | ✓ |
Lines konklusion er, at fem regler kræver fem byggeklodser, ikke 25. Hun prioriterer efter fristerne. CRA-indberetningen gælder allerede, så sårbarhedsprocessen for målerne kommer først, koblet til NIS2-hændelsesprocessen. Derefter Data Act-design for næste målergeneration. AI-rekrutteringen og CE-mærkningen efter CRA planlægges begge mod december 2027.
Havde Nordvind haft 40 ansatte og en omsætning under 10 mio. EUR, havde NIS2 ikke gjaldt direkte, men CRA, Data Act og GDPR havde stadig gjort det. Pointen er, at digital compliance afgøres af roller og produkter, ikke af branchebetegnelsen.
Hvad digital compliance ikke er
Tre forbehold, som ofte forsvinder i markedsføringen. En ISO 27001-certificering er ikke NIS2-compliance, og den dækker ikke Data Act eller AI-forordningens krav til dokumentation og menneskeligt tilsyn. D-mærket er en frivillig dansk mærkningsordning, ikke en lov, og vi har sammenlignet D-mærket og ISO 27001 separat.
Ingen software gør jer compliante. Et værktøj kan holde styr på krav, opgaver og dokumentation, men vurderingerne og ansvaret ligger hos jer. Og reglerne ændrer sig. Data Omnibus og NIS2-ændringsforslaget kan flytte på indberetningsfrister og omfang i 2027 og 2028. Byg derfor efter forpligtelserne, og behandl de fremtidige datoer som foreløbige, indtil de står i EU-Tidende.
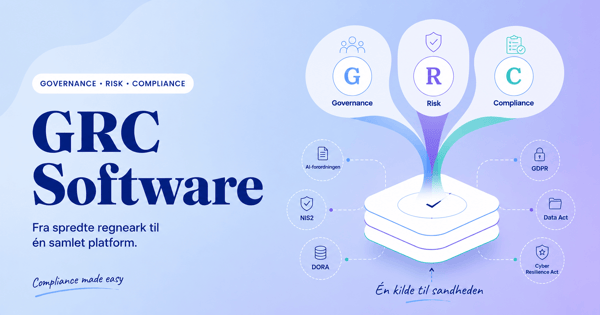
Sådan understøtter .legal ét samlet program
Den praktiske udfordring ved digital compliance er at dokumentere det samme arbejde flere gange. Vores Frameworks-modul lader jer mappe én kontrol eller opgave, fx jeres årlige risikovurdering eller jeres leverandørgennemgang, til de krav i GDPR, NIS2, ISO 27001 og AI-forordningen, den opfylder. Når opgaven er løst, kan I se det på tværs af rammeværkerne.
Risikovurderingerne ligger i risikomodulet, leverandører og databehandlere i Vendor Management, og fristerne fra tidslinjen kan lægges ind i compliance-årshjulet med en ansvarlig pr. opgave. Vil I se, hvordan det ser ud med jeres egne regler, kan I booke en demo.

.legal compliance platform
Mestr digital compliance med .legal
-
Centraliseret styring af flere digitale reguleringer
-
Automatiseret overvågning og compliancesporing
-
Indbyggede rammer for GDPR, DSA og NIS2
-
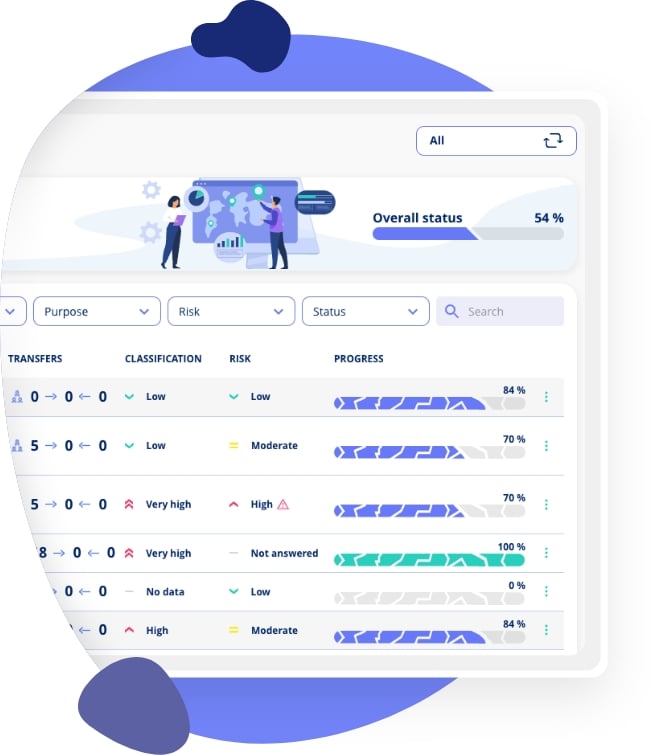
Realtids compliancestatus-dashboards