
NIS2, DORA og CER: hvilken regel gælder hvornår?
NIS2 er den brede regel om cybersikkerhed, DORA gælder den finansielle sektor, og CER handler om kritiske enheders modstandsdygtighed. Her kan I se, hvilken der gælder for jer, og hvornår mere end én gør.

Senest opdateret: 16. november 2026
Meridian Nordic er en dansk energikoncern med et elnetselskab og et datterselskab med tilladelse som betalingsinstitut. Meridian Nordic er fiktivt, men spørgsmålene er virkelige. En forårsmorgen fik compliance-teamet tre af dem på én gang. Er vi omfattet af NIS2? Gælder DORA for betalingsinstituttet? Og vil myndighederne identificere elnetselskabet som kritisk efter CER-direktivet?
De tre regelsæt overlapper hinanden, men de løser ikke den samme opgave. Her gennemgår vi, hvilket der gælder hvornår, og hvor det ene går forud for det andet. Har I brug for det grundlæggende om NIS2 først, så start med NIS2-guiden.
Det korte svar
NIS2 er EU's brede regel om cybersikkerhed for mellemstore og store organisationer i kritiske sektorer. DORA gælder finansielle enheder og går forud for NIS2 som sektorspecifik retsakt. CER handler om kritiske enheders samlede modstandsdygtighed, både fysisk og digitalt, og en enhed, der er identificeret som kritisk efter CER, er altid en væsentlig enhed efter NIS2.
Forordning eller direktiv: hvilken slags regler er det?
Før man sammenligner kravene, er det en god idé at vide, hvilken slags retsakt hver af dem er. Det afgør nemlig, hvor I skal læse de egentlige krav.
| Regel | Retsakt | Type | Sådan gælder den |
|---|---|---|---|
| NIS2 | Direktiv (EU) 2022/2555 af 14. december 2022 | Direktiv | Gennem national lov. Medlemsstaterne skulle anvende deres regler fra 18. oktober 2024 (art. 41) |
| DORA | Forordning (EU) 2022/2554 af 14. december 2022 | Forordning | Direkte i alle medlemsstater fra 17. januar 2025 |
| CER | Direktiv (EU) 2022/2557 af 14. december 2022 | Direktiv | Gennem national lov. Medlemsstaterne skulle anvende deres regler fra 18. oktober 2024 (art. 26) |
I praksis betyder det to ting. For DORA læser I selve forordningen og de tekniske standarder, der hører til. For NIS2 og CER læser I den danske lov, der gennemfører dem, fordi det er den, de danske myndigheder fører tilsyn efter.
NIS2, DORA og CER side om side
| NIS2 | DORA | CER | |
|---|---|---|---|
| Hvem er omfattet | Mellemstore og store enheder i sektorerne i bilag I og II og visse enheder uanset størrelse | Finansielle enheder som kreditinstitutter, betalingsinstitutter, investeringsselskaber, forsikringsselskaber og udbydere af kryptoaktivtjenester (art. 2, stk. 1) | Enheder, som en medlemsstat identificerer som kritiske i sektorerne i bilaget |
| Fokus | Cybersikkerhed i net- og informationssystemer | Digital operationel modstandsdygtighed: IKT-risici, IKT-relaterede hændelser, test af modstandsdygtighed og IKT-tredjepartsrisiko | Modstandsdygtighed bredt: at forebygge hændelser, fysisk beskyttelse, håndtering, genopretning og personalesikkerhed (art. 13) |
| Hændelsesrapportering | Tidlig varsling inden for 24 timer, underretning inden for 72 timer og endelig rapport inden for en måned (art. 23) | Første underretning inden for 4 timer efter, at hændelsen er klassificeret som større, og senest 24 timer efter, at I er blevet opmærksomme på den. Mellemrapport inden for 72 timer og endelig rapport inden for en måned (art. 19 og delegeret forordning (EU) 2025/301, art. 5) | Første underretning senest 24 timer efter, at enheden er blevet opmærksom på hændelsen, og hvor det er relevant en detaljeret rapport senest en måned efter (art. 15) |
| Dansk lov | NIS 2-loven (lov nr. 434 af 6. maj 2025) og sektorlove for energi og tele. For finans lov om finansiel virksomhed, afstemt med DORA | Gælder direkte som forordning | CER-loven (lov nr. 433 af 6. maj 2025) og for energi lov nr. 258 af 6. marts 2025 |
| Myndighed i Danmark | Sektormyndighederne, og SAMSIK koordinerer | Finanstilsynet | De kompetente myndigheder, som også identificerer de kritiske enheder |
Hvilken regel gælder for jer? Tre spørgsmål
- Er I en finansiel enhed efter DORA? Så er det DORA, der styrer jeres IKT-risikostyring og hændelsesrapportering. NIS2-reglerne om de emner gælder ikke for jer, og i Danmark skal I ikke registrere jer efter NIS 2-loven.
- Er I identificeret som kritisk enhed? Så gælder CER, og I er samtidig væsentlig enhed efter NIS2, uanset størrelse. Bankvirksomhed, finansiel markedsinfrastruktur og digital infrastruktur er undtagelsen, fordi store dele af CER ikke gælder dér.
- Er I i en NIS2-sektor og store nok? Så gælder NIS2, enten gennem NIS 2-loven eller en sektorlov som den for energi.
Svaret kan godt være ja til alle tre på én gang, bare i forskellige selskaber i samme koncern. Det er Meridian Nordics situation. Hver organisation skal selv vurdere, om den er omfattet, og SAMSIK's vejledning er det naturlige sted at starte.
NIS2 og DORA: hvornår går DORA forud?
Det er NIS2's art. 4, der afgør det. Kræver en sektorspecifik EU-retsakt, at væsentlige eller vigtige enheder træffer foranstaltninger til styring af cybersikkerhedsrisici eller underretter om væsentlige hændelser, og har kravene mindst tilsvarende virkning, så gælder de tilsvarende bestemmelser i NIS2 ikke for de enheder. Det omfatter også tilsyn og håndhævelse efter kapitel VII.
Art. 4, stk. 2 sætter barren. Foranstaltningerne til risikostyring har tilsvarende virkning, når de mindst svarer til NIS2's art. 21, stk. 1 og 2. Underretningen om hændelser har det, når den mindst svarer til art. 23, stk. 1-6, og NIS2-myndighederne, CSIRT'erne eller de centrale kontaktpunkter får umiddelbar adgang til underretningerne.
DORA giver selv svaret. Ifølge art. 1, stk. 2 anses DORA for en sektorspecifik EU-retsakt efter NIS2's art. 4 for de finansielle enheder, der er identificeret som væsentlige eller vigtige enheder efter de nationale regler, der gennemfører NIS2's art. 3.
NIS2's betragtning 28 siger det samme fra den anden side. DORA's regler om IKT-risikostyring, IKT-relaterede hændelser og indberetning af større hændelser, test af modstandsdygtighed, informationsdeling og IKT-tredjepartsrisiko gælder i stedet for NIS2's. Medlemsstaterne bør derfor ikke anvende NIS2's regler om risikostyring, indberetning, tilsyn og håndhævelse på finansielle enheder, der er omfattet af DORA.
Derfor kalder mange DORA for lex specialis i forhold til NIS2. Udtrykket står ikke i nogen af teksterne, men virkningen er den samme.
Sådan har Danmark gjort
- NIS 2-loven gælder ikke for enheder, der er udpeget efter § 333, stk. 1 i lov om finansiel virksomhed (§ 1, stk. 2), eller hvor sektorspecifikke EU-retsakter har mindst samme virkning (§ 1, stk. 3).
- Ifølge SAMSIK's spørgsmål og svar om NIS2 er finanssektoren gennemført i lov om finansiel virksomhed og afstemt med DORA, og Finanstilsynet er kontakten.
- Registreringspligten efter NIS2 gælder ikke for enheder, der er omfattet af DORA.
Betragtning 28 holder samtidig en bro åben mellem de to regelsæt. DORA-myndighederne kan deltage i NIS2-samarbejdsgruppen, og de bør sende oplysninger om større IKT-relaterede hændelser videre til CSIRT'erne og myndighederne efter NIS2. En bank, der indberetter efter DORA, er altså stadig en del af det nationale billede af cybertruslen.
NIS2 og CER: hvornår gælder begge?
Her går logikken den anden vej. CER erstatter ikke NIS2. CER lægger noget oven i.
NIS2's art. 3, stk. 1, litra f gør enheder, der er identificeret som kritiske enheder efter CER, til væsentlige enheder, og art. 2, stk. 3 lader NIS2 gælde for dem uanset størrelse. Et lille forsyningsselskab, der er identificeret som kritisk, får altså begge dele: CER for modstandsdygtighed i bred forstand og NIS2 for cybersikkerheden som væsentlig enhed.
De to direktiver deler opgaven mellem sig. NIS2 dækker cybersikkerheden i net- og informationssystemer. CER dækker resten af modstandsdygtigheden. Ifølge art. 13 skal kritiske enheder træffe foranstaltninger, der forebygger hændelser, beskytter lokaler og kritisk infrastruktur fysisk, håndterer og genopretter efter hændelser, styrer personalesikkerheden og øger bevidstheden hos medarbejderne. CER kræver også, at de to direktiver gennemføres koordineret.
Der er én vigtig undtagelse. Efter CER's art. 8 gælder art. 11 og kapitel III, IV og VI ikke for kritiske enheder inden for bankvirksomhed, finansiel markedsinfrastruktur og digital infrastruktur, som er punkt 3, 4 og 8 i bilaget.
Hvornår bliver de kritiske enheder identificeret?
Hver medlemsstat skulle identificere sine kritiske enheder senest 17. juli 2026 (CER's art. 6, stk. 1). I Danmark gør de kompetente myndigheder det. Når en kritisk enhed har fået besked om sine forpligtelser, har den ni måneder til at lave sin risikovurdering, og forpligtelserne i CER-lovens §§ 6-9 gælder ti måneder efter (§ 3, stk. 5 og § 5, stk. 3).
Identifikationen sker enhed for enhed. Tror I, at I kan være en af dem, så spørg myndigheden for jeres sektor.
Sådan ser det ud i Danmark
NIS 2-loven og CER-loven er begge fra 6. maj 2025, og begge trådte i kraft 1. juli 2025 sammen med den nye telelov.
| Lov | Hvad den gennemfører | Hvem den gælder |
|---|---|---|
| Lov nr. 434 af 6. maj 2025 (NIS 2-loven) | NIS2 | Enheder i NIS2-sektorerne, der ikke er dækket af en sektorlov |
| Lov nr. 433 af 6. maj 2025 (CER-loven) | CER | Enheder, der er identificeret som kritiske |
| Lov nr. 258 af 6. marts 2025 om styrket beredskab i energisektoren | Både NIS2 og CER | Energisektoren, sammen med bekendtgørelse nr. 260 af 6. marts 2025 |
| Lov nr. 435/2025 (tele) | NIS2 for telesektoren | Telesektoren |
| Lov om finansiel virksomhed | NIS2 for den finansielle sektor, afstemt med DORA | Finansielle enheder, hvor DORA gælder direkte |
Det er i energisektoren, at reglerne mødes tydeligst. Én lov gennemfører både NIS2 og CER for energi, så et dansk energiselskab finder sine krav til cybersikkerhed og sine bredere krav til modstandsdygtighed samme sted. Bliver selskabet også identificeret som kritisk, er det samtidig væsentlig enhed efter NIS2.
For Meridian Nordic ser svaret sådan ud. Elnetselskabet hører under energiloven. Betalingsinstituttet hører under DORA og skal ikke registreres efter NIS 2-loven. Og identificerer myndighederne elnetselskabet som kritisk, får det CER-forpligtelserne oveni som væsentlig enhed efter NIS2.
Her overlapper de tre i praksis
Kravene ligger tættere på hinanden, end den juridiske mekanik giver indtryk af. Alle tre forventer, at I vurderer jeres risici, håndterer og indberetter hændelser og ved, hvad I er afhængige af.
| Område | NIS2 | DORA | CER |
|---|---|---|---|
| Risikostyring | Foranstaltninger til styring af cybersikkerhedsrisici, herunder minimumsområderne i art. 21, stk. 2 | En ramme for styring af IKT-risici (kapitel II) | En risikovurdering og foranstaltninger for modstandsdygtighed (art. 13) |
| Hændelsesrapportering | 24 timer, 72 timer, en måned | 4 timer efter klassificering og senest 24 timer, derefter 72 timer og en måned | 24 timer, derefter en måned |
| Leverandører | Forsyningskædesikkerhed (art. 21, stk. 2, litra d) | IKT-tredjepartsrisiko og et informationsregister over alle IKT-aftaler (art. 28, stk. 3) | Alternative forsyningskæder som en del af genopretningen (art. 13, stk. 1, litra d) |
| Det særlige | Ledelsen godkender og fører tilsyn med foranstaltningerne (art. 20) | Trusselsbaseret penetrationstest mindst hvert tredje år for de udpegede enheder (art. 26) | Fysisk beskyttelse af lokaler og kritisk infrastruktur og personalesikkerhed (art. 13, stk. 1, litra b og e) |
Meget kan genbruges. En metode til risikovurdering, et overblik over aktiver og leverandører, en hændelsesproces med klare tidsstempler og politikker, som ledelsen har godkendt, er nyttige under alle tre. Lav arbejdet én gang, og map det til hver regel.
Noget kan ikke. DORA's informationsregister har sin egen struktur og skal til Finanstilsynet. CER's krav om fysisk beskyttelse og personalesikkerhed rækker langt ud over it. Og fristerne for indberetning er ikke de samme. DORA's første frist løber fra det tidspunkt, hvor I klassificerer en hændelse som større, med en yderste grænse på 24 timer fra, I blev opmærksomme på den. CER udløses af forstyrrelser af væsentlige tjenester, ikke af en cyberhændelse i sig selv.
Én hændelse kan sætte flere frister i gang. For et dansk energiselskab, der er identificeret som kritisk, kan et cyberangreb, der stopper eldistributionen, både være en væsentlig hændelse efter NIS2 og en forstyrrelse efter CER. Hav én hændelseslog, og registrér tidspunktet, hvor I blev opmærksomme, én gang, så hver indberetning tager udgangspunkt i det samme tidsstempel.
Kilder
- Direktiv (EU) 2022/2555 (NIS2), EUR-Lex
- Forordning (EU) 2022/2554 (DORA), EUR-Lex
- Kommissionens delegerede forordning (EU) 2025/301 om indhold og frister for indberetning af hændelser efter DORA, EUR-Lex
- Direktiv (EU) 2022/2557 (CER), EUR-Lex
- Lov nr. 434 af 6. maj 2025 (NIS 2-loven), retsinformation.dk
- Lov nr. 433 af 6. maj 2025 (CER-loven), retsinformation.dk
- SAMSIK's spørgsmål og svar om NIS2 og vejledning om registrering, samsik.dk
Sådan understøtter .legal NIS2, DORA og CER
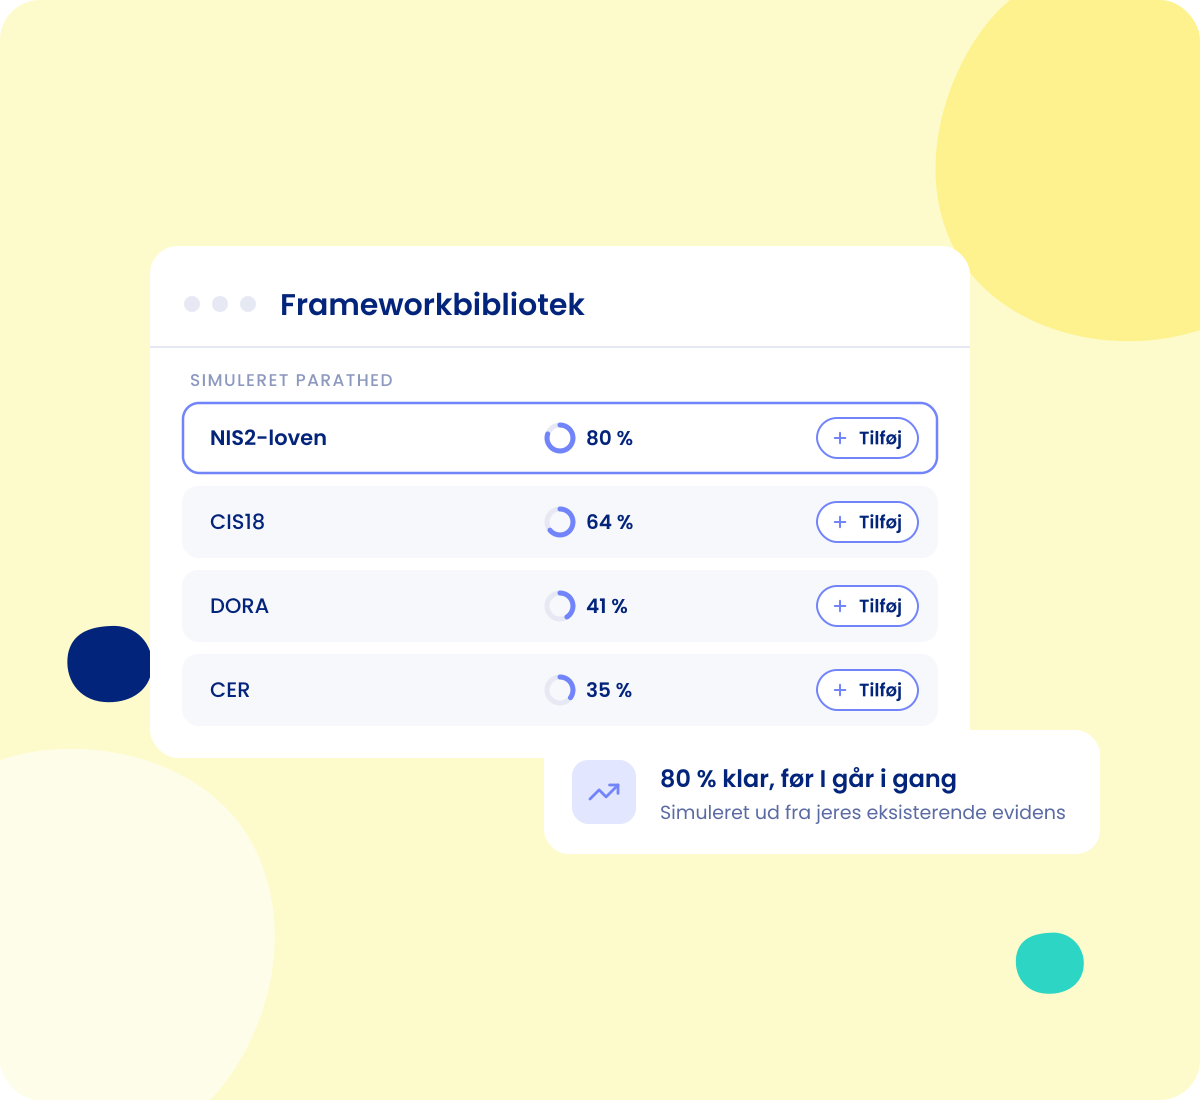
Modulet Informations- og Cybersikkerhed i .legal har framework-skabeloner til NIS2 (blandt andet de generelle krav, energi, tele og NIS 2-loven), CER og DORA. DORA-skabelonen har 43 kontroller og CER-skabelonen 14. Med modulet Frameworks giver en udført opgave fremdrift på alle de kontroller, den er koblet til, også i NIS2 og ISO 27001, så det fælles arbejde kun skal laves én gang.
DORA's informationsregister kan bygges i kontraktmodulet og eksporteres i et struktureret Excel-format. .legal afgør ikke, om I er omfattet af NIS2, DORA eller CER, giver ingen samlet vurdering af, om I overholder reglerne, og indberetter ikke til Finanstilsynet eller andre myndigheder. Læs mere om DORA-skabelonen og NIS2-skabelonerne i .legal.
Har du fortsat spørgsmål?
Spørg Johannes direkte. Book ham her.
Relateret læsning om NIS2

.legal compliance platform
Arbejd med NIS2, DORA og CER samme sted
Aktivér de framework-skabeloner, I har brug for, og kobl hver opgave til de kontroller, den dækker. Med modulet Frameworks giver én udført opgave fremdrift i alle de frameworks, den er koblet til.
-
NIS2-skabeloner, blandt andet NIS 2-loven og energi
-
DORA-skabelon med 43 kontroller
-
CER-skabelon med 14 kontroller
-
Fremdrift på tværs af frameworks fra én udført opgave
-
DORA-informationsregister eksporteret til Excel


























