GDPR-regler for virksomheder: sådan implementerer I GDPR i 10 trin
GDPR-regler for virksomheder handler om ti konkrete pligter, ikke om at "omfavne en kultur". Her får I trinene i den rigtige rækkefølge, med artikelnumre, danske frister, et regneeksempel og status på EU's ændringsforslag pr. september 2026.

De fleste virksomheder, der søger på GDPR-regler for virksomheder, har allerede en privatlivspolitik og et cookiebanner. Det, de mangler, er overblikket: hvilke pligter gælder præcist for os, i hvilken rækkefølge skal vi løse dem, og hvad skal ligge på bordet, den dag Datatilsynet spørger?
Denne guide svarer på det. Den er skrevet til compliance-ansvarlige, jurister, it-chefer og ledere i danske organisationer med 50 ansatte eller flere, og den henviser til den konkrete artikel i databeskyttelsesforordningen, hver gang den siger "skal". Tallene stammer fra Datatilsynets årsrapport for 2025, fra EU-Domstolen og fra forordningsteksten, og vi skriver hvilke. Vi slutter med et fiktivt regneeksempel og en status på EU's ændringsforslag, så I ved, hvad der gælder i dag, og hvad der kun er foreslået.
Det korte svar: GDPR-regler for virksomheder er ti pligter
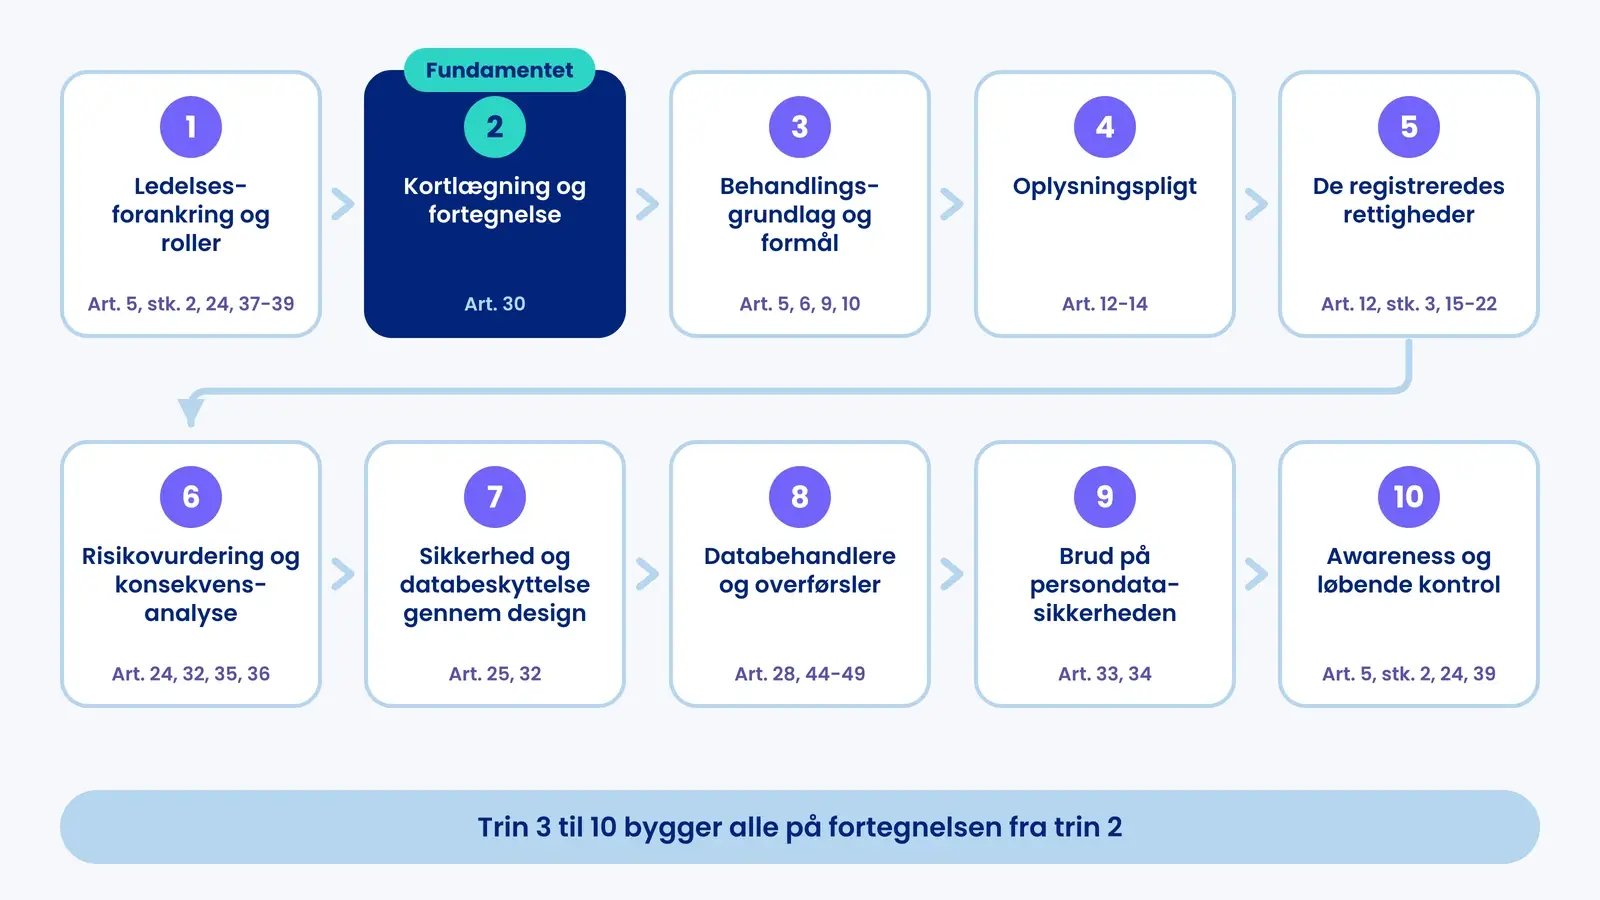
Enhver virksomhed, der behandler personoplysninger om kunder, medarbejdere eller kontaktpersoner, skal kunne dokumentere, at behandlingen er lovlig, begrænset til formålet og sikret, og den skal kunne bevise det (artikel 5, stk. 2, og artikel 24). I praksis betyder det ti pligter: ledelsesforankring og roller, en kortlægning af behandlingsaktiviteter, et behandlingsgrundlag for hver aktivitet, oplysning til de registrerede, procedurer for deres rettigheder, en risikovurdering og eventuelt en konsekvensanalyse, passende sikkerhed, databehandleraftaler med tilsyn, et beredskab for brud og en løbende kontrol. Rækkefølgen betyder noget, fordi trin 2 (kortlægningen) er forudsætningen for alt det efterfølgende. Start der, ikke med sikkerhedssoftware.
Hvilke regler gælder egentlig? GDPR, databeskyttelsesloven og det, der ikke er GDPR
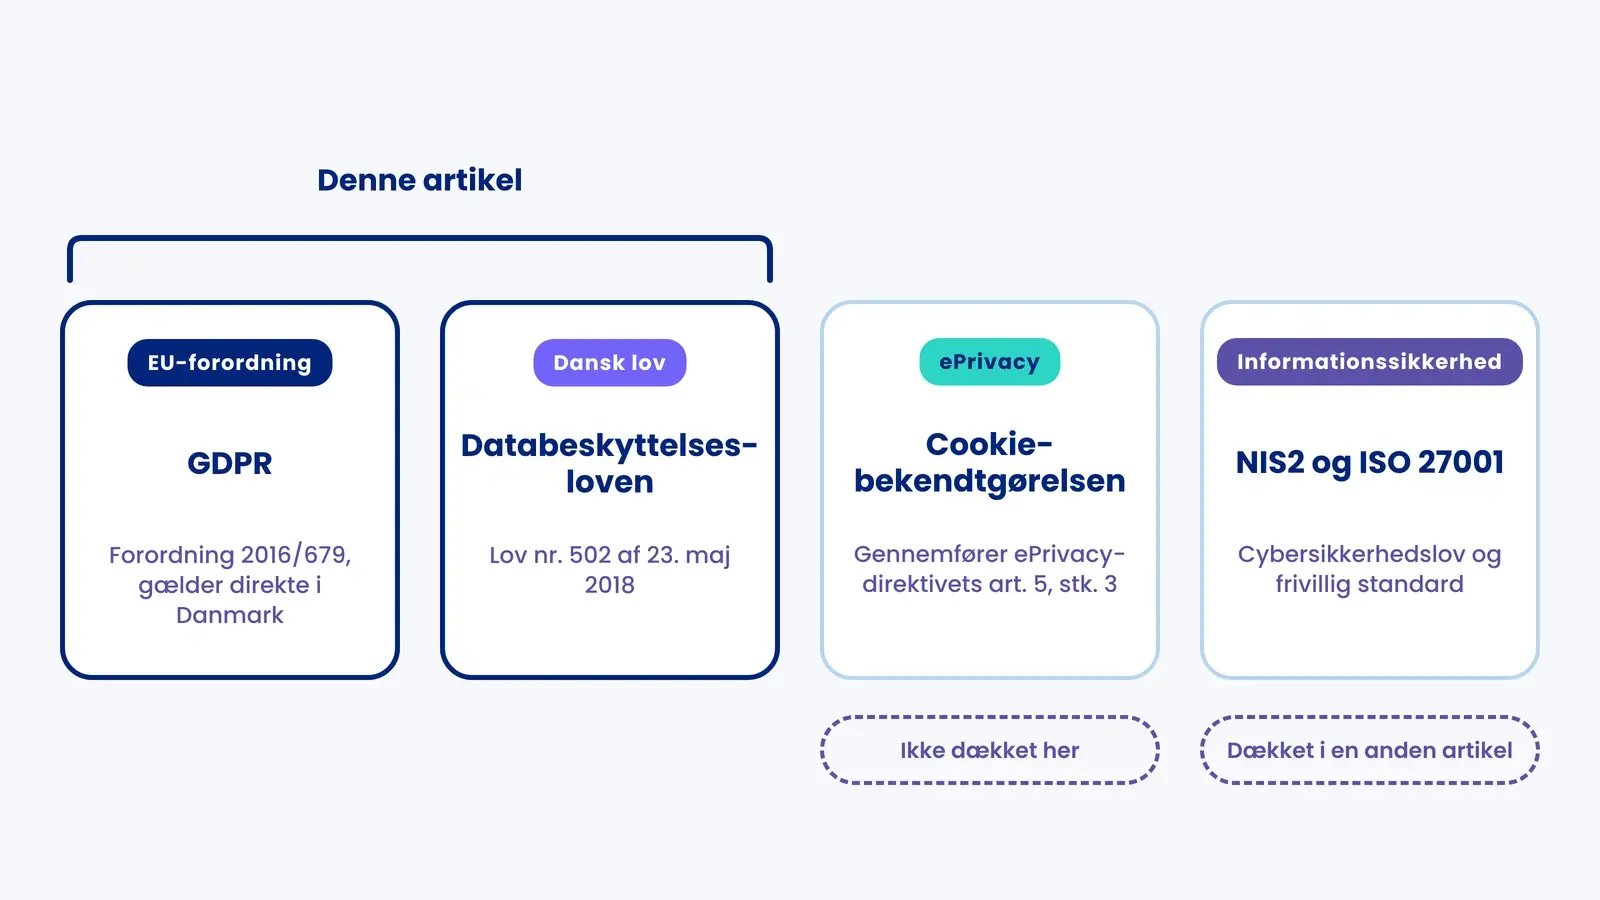
Søgningen på GDPR-regler blander ofte fire regelsæt, der stiller forskellige krav og håndhæves forskelligt. Det er værd at få skilt ad, før I begynder at implementere.
| Regelsæt | Hvad det er | Hvad det regulerer for virksomheder | Tilsyn |
|---|---|---|---|
| Databeskyttelsesforordningen (GDPR) | EU-forordning 2016/679. Vedtaget 27. april 2016, anvendt fra 25. maj 2018. Gælder direkte i Danmark. | Al behandling af personoplysninger om personer i EU/EØS (artikel 3): principper, behandlingsgrundlag, rettigheder, dokumentation, sikkerhed, databehandlere, brud. | Datatilsynet |
| Databeskyttelsesloven | Lov nr. 502 af 23. maj 2018. Dansk supplement til forordningen. | Danske særregler: CPR-numre (§ 11), oplysninger i ansættelsesforhold (§ 12), straffedomme (§ 8), børns samtykke fra 13 år (§ 6, stk. 3), sanktioner mod offentlige myndigheder. | Datatilsynet |
| Cookiebekendtgørelsen | Dansk gennemførelse af ePrivacy-direktivets artikel 5, stk. 3. | Lagring af og adgang til oplysninger på brugerens udstyr, herunder cookies. Kravet om samtykke til cookies kommer herfra, ikke fra GDPR alene. | Erhvervsstyrelsen (cookies), Datatilsynet (den efterfølgende behandling) |
| NIS2 og ISO 27001 | NIS2 er lov om cybersikkerhed for omfattede sektorer, i kraft i Danmark 1. juli 2025. ISO/IEC 27001:2022 er en frivillig standard. | Informationssikkerhed bredt, ikke kun personoplysninger. Overlapper med GDPR artikel 32, men erstatter ikke GDPR-pligterne. | Sektormyndigheder (NIS2), certificeringsorganer (ISO) |
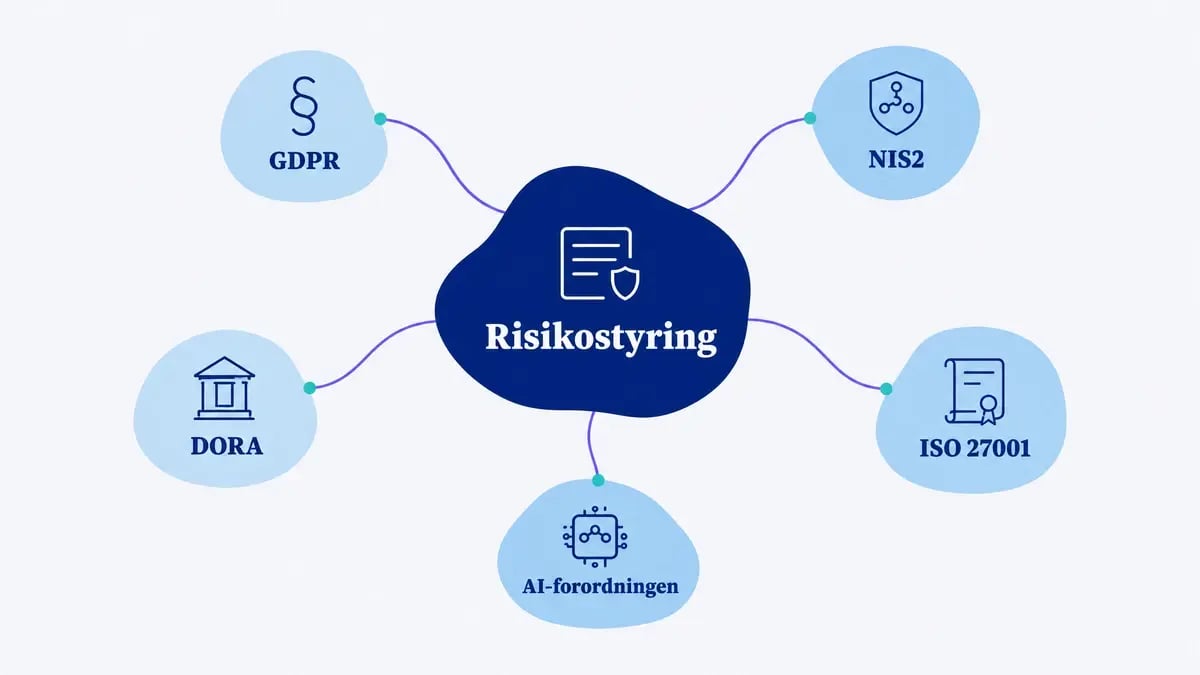
Denne artikel handler om de to første rækker. Cookies dækker vi ikke her, og sammenhængen mellem GDPR og de øvrige rammeværk kan I læse om i vores artikel om risikostyring på tværs af GDPR, NIS2, DORA og ISO 27001.
To afgrænsninger mere. GDPR gælder for personer, der befinder sig i EU/EØS, uanset statsborgerskab, og den gælder også for B2B-virksomheder, fordi kontaktpersoner hos kunder og leverandører er fysiske personer. Og forordningen kender ingen bagatelgrænse for virksomhedsstørrelse. Enkelte pligter er lempet for virksomheder under 250 ansatte, men det vender vi tilbage til i trin 2.
Grundlaget: syv principper og seks behandlingsgrundlag
Alle GDPR-regler for virksomheder er i sidste ende udmøntninger af artikel 5 og artikel 6, og det gælder også de ti trin nedenfor. Artikel 5, stk. 1, opstiller seks principper: lovlighed, rimelighed og gennemsigtighed, formålsbegrænsning, dataminimering, rigtighed, opbevaringsbegrænsning samt integritet og fortrolighed. Artikel 5, stk. 2, tilføjer det syvende, ansvarlighed, som er grunden til, at GDPR-implementering er en dokumentationsopgave og ikke kun en adfærdsopgave. Vi gennemgår dem enkeltvis i artiklen om de syv GDPR-principper.
Artikel 6, stk. 1, giver seks behandlingsgrundlag for almindelige personoplysninger: samtykke, kontrakt, retlig forpligtelse, vitale interesser, samfundsinteresse eller offentlig myndighedsudøvelse, og legitim interesse. Samtykke er ét af de seks, ikke udgangspunktet. En virksomhed, der behandler lønoplysninger, gør det efter retlig forpligtelse og kontrakt, ikke efter samtykke. For særlige kategorier (helbred, fagforening, religion, biometri med flere) kræver artikel 9 desuden en af undtagelserne i artikel 9, stk. 2. Helbredsoplysninger i sundhedssektoren behandles typisk efter artikel 9, stk. 2, litra h.
GDPR-implementering i 10 trin
Trinene oversætter GDPR-reglerne for virksomheder til opgaver og står i den rækkefølge, vi anbefaler at løse dem i. Hvert trin angiver den retskilde, der bærer pligten, det dokument eller den proces, trinnet skal ende med, og den faldgrube, vi oftest ser i danske virksomheder.
| Trin | Retskilde | Leverance | Typisk ansvarlig |
|---|---|---|---|
| 1. Ledelsesforankring og roller | Art. 5, stk. 2, art. 24, art. 37-39 | Mandat, roller, beslutning om DPO | Direktion |
| 2. Kortlægning og fortegnelse | Art. 30 | Fortegnelse over behandlingsaktiviteter | Compliance med afdelingsledere |
| 3. Behandlingsgrundlag og formål | Art. 5, 6, 9, 10, databeskyttelsesloven §§ 7-12 | Grundlag pr. aktivitet, interesseafvejninger | Jura/compliance |
| 4. Oplysningspligt | Art. 12-14 | Privatlivspolitikker til kunder, medarbejdere, ansøgere | Jura, HR, marketing |
| 5. De registreredes rettigheder | Art. 12, stk. 3, art. 15-22 | Procedure og log for anmodninger | Compliance, kundeservice, HR |
| 6. Risikovurdering og konsekvensanalyse | Art. 24, 32, 35, 36 | Risikovurdering pr. aktivitet, DPIA hvor påkrævet | Compliance med it |
| 7. Sikkerhed og databeskyttelse gennem design | Art. 25, 32 | Foranstaltninger, slettefrister, adgangsstyring | It med compliance |
| 8. Databehandlere og overførsler | Art. 28, kapitel V (art. 44-49) | Databehandleraftaler, overførselsgrundlag, tilsynsplan | Indkøb, jura, it |
| 9. Brud på persondatasikkerheden | Art. 33, 34 | Beredskabsprocedure, intern brudlog | It og compliance |
| 10. Awareness og løbende kontrol | Art. 5, stk. 2, art. 24, art. 39, stk. 1, litra b | Træningsplan, årshjul, kontroller | Compliance |
Trin 1: Forankr ansvaret i ledelsen, og afgør spørgsmålet om DPO
Den dataansvarlige er virksomheden, og ansvaret ligger derfor hos ledelsen (artikel 24, stk. 1). Første trin er et skriftligt mandat: hvem ejer GDPR-arbejdet, hvilke ressourcer får de, og hvordan rapporteres der til direktionen? Uden det ender implementeringen som et projekt i juraafdelingen, som resten af organisationen venter på.
Afgør samtidig, om I skal udpege en databeskyttelsesrådgiver (DPO). Artikel 37, stk. 1, gør det obligatorisk i tre situationer: I er en offentlig myndighed, jeres kerneaktivitet er regelmæssig og systematisk overvågning af personer i stort omfang, eller jeres kerneaktivitet er behandling af særlige kategorier eller straffedomme i stort omfang. En almindelig produktions- eller servicevirksomhed er sjældent omfattet. Vælger I frivilligt at udpege en DPO, gælder alle krav i artikel 37-39 alligevel, herunder uafhængighed og anmeldelse til Datatilsynet. Har I ikke pligten, er det ofte klogere at udpege en databeskyttelsesansvarlig uden DPO-titlen. Læs mere i vores artikel om, hvad en DPO er, og hvornår den er et krav.
Trin 2: Kortlæg behandlingsaktiviteterne, og lav fortegnelsen
Dette er det bærende trin. En behandlingsaktivitet er en sammenhængende brug af personoplysninger til et formål, for eksempel rekruttering, lønadministration, kundesupport eller nyhedsbreve. For hver aktivitet skal I vide, hvilke kategorier af personer og oplysninger der indgår, hvor de kommer fra, hvilke systemer de ligger i, hvem de deles med, og hvornår de slettes. Vores guide til behandlingsaktiviteter viser, hvordan I afgrænser dem i praksis.
Kortlægningen samles i fortegnelsen over behandlingsaktiviteter efter artikel 30. Stk. 1 lister de obligatoriske felter for den dataansvarlige, og stk. 2 de tilsvarende felter for databehandlere. Fortegnelsen er den dataansvarliges pligt, ikke DPO'ens, og det er det dokument, Datatilsynet beder om først ved et tilsyn.
Undtagelsen i artikel 30, stk. 5, misforstås ofte. Den fritager virksomheder med færre end 250 ansatte, men kun hvis behandlingen er lejlighedsvis, ikke indebærer en risiko for de registrerede og ikke omfatter særlige kategorier eller straffedomme. Løn- og personaleadministration er ikke lejlighedsvis, så i praksis skal stort set alle virksomheder med ansatte føre en fortegnelse. Se vores artikel om artikel 30-fortegnelsen for skabelon og eksempler. Den praktiske kortlægning af systemer og datastrømme kaldes ofte data mapping, og vores data mapping-modul er bygget til netop den øvelse.
Trin 3: Fastlæg behandlingsgrundlag og formål for hver aktivitet
Med fortegnelsen i hånden går I aktiviteterne igennem én for én og vælger det behandlingsgrundlag i artikel 6, stk. 1, der passer. Vælger I legitim interesse (litra f), skal interesseafvejningen dokumenteres skriftligt, fordi den registrerede kan bede om den (artikel 13, stk. 1, litra d, og artikel 21). Vælger I samtykke, skal I kunne bevise det (artikel 7, stk. 1), og det skal kunne trækkes tilbage lige så let, som det blev givet (artikel 7, stk. 3).
De danske særregler hører til her. CPR-numre kræver hjemmel i databeskyttelseslovens § 11, oplysninger om medarbejdere kan behandles efter § 12, og straffedomme følger § 8. Vores to artikler om hjemmel for almindelige personoplysninger og hjemmel for følsomme personoplysninger gennemgår valget grundlag for grundlag. Fastlæg samtidig en slettefrist pr. aktivitet, for opbevaringsbegrænsningen i artikel 5, stk. 1, litra e, kan kun dokumenteres, hvis fristen er skrevet ned.
Trin 4: Skriv privatlivspolitikkerne, der opfylder oplysningspligten
Artikel 13 gælder, når I indsamler oplysningerne hos personen selv, og artikel 14, når de kommer fra andre. Begge artikler indeholder en fast liste over, hvad der skal oplyses: identitet, formål og behandlingsgrundlag, modtagere, eventuelle tredjelandsoverførsler, opbevaringsperiode, rettigheder, retten til at klage til Datatilsynet og, ved legitim interesse, hvilken interesse. Artikel 12 kræver, at det sker i en kortfattet, gennemsigtig og letforståelig form.
De fleste virksomheder skal have mindst tre politikker: én til kunder og hjemmesidebesøgende, én til medarbejdere og én til ansøgere. Hver politik skal afspejle fortegnelsen, ikke omvendt. Vores guide til oplysningspligten indeholder en tjekliste over de obligatoriske punkter.
Trin 5: Byg en procedure for de registreredes rettigheder
Artikel 15-22 giver den registrerede ret til indsigt, berigtigelse, sletning, begrænsning, dataportabilitet og indsigelse samt beskyttelse mod visse automatiske afgørelser. Artikel 12, stk. 3, sætter fristen: svar uden unødig forsinkelse og senest en måned efter modtagelsen, med mulighed for forlængelse med to måneder i komplekse sager, hvis I giver besked inden for den første måned.
Proceduren skal svare på fire spørgsmål: hvor kommer anmodninger ind, hvem verificerer identiteten, hvem finder oplysningerne i hvilke systemer, og hvem godkender svaret? Indsigtsanmodninger er de hyppigste og de mest arbejdstunge, så læs vores guide til håndtering af indsigtsanmodninger, og hold en log over alle anmodninger. Loggen er jeres bevis for, at fristen blev holdt. Overblikket over alle rettighederne finder I i artiklen om de registreredes rettigheder.
Trin 6: Vurder risikoen, og afgør, om der skal laves konsekvensanalyse
GDPR er risikobaseret. Artikel 24 og artikel 32 kræver, at foranstaltningerne står i forhold til risikoen for de registrerede, og det kan I kun vise, hvis risikoen er vurderet. Risikovurderingen tager udgangspunkt i fortegnelsen: for hver aktivitet vurderer I sandsynligheden for og konsekvensen af tab af fortrolighed, integritet og tilgængelighed set fra den registreredes side, ikke fra virksomhedens. Vores artikel om GDPR-risikovurdering med eksempel viser metoden.
Er risikoen sandsynligvis høj, kræver artikel 35 en konsekvensanalyse (DPIA), før behandlingen starter. Artikel 35, stk. 3, nævner tre situationer, hvor den altid kræves: systematisk og omfattende profilering med retsvirkning, behandling af særlige kategorier i stort omfang og systematisk overvågning af offentligt tilgængelige områder i stort omfang. Datatilsynet har desuden offentliggjort en liste over behandlinger, der altid kræver konsekvensanalyse i Danmark, og de europæiske tilsynsmyndigheders ni kriterier siger, at to opfyldte kriterier normalt udløser pligten. Viser analysen en høj restrisiko, som I ikke kan afbøde, skal Datatilsynet høres, før I går i gang (artikel 36). Læs vores guide til konsekvensanalysen.
Trin 7: Indfør passende sikkerhed og databeskyttelse gennem design
Artikel 32 kræver passende tekniske og organisatoriske foranstaltninger under hensyn til risikoen, det aktuelle tekniske niveau og omkostningerne. Forordningen påbyder ikke bestemte teknologier. Pseudonymisering og kryptering nævnes som eksempler i artikel 32, stk. 1, litra a, ikke som krav. Det, der er et krav, er, at valget af foranstaltninger følger af risikovurderingen i trin 6 og er dokumenteret. Adgangsstyring, logning, backup, flerfaktorgodkendelse og en sletteproces, der faktisk kører, er det, Datatilsynet oftest efterspørger.
Artikel 25 stiller to krav, og begge er obligatoriske. Databeskyttelse gennem design (stk. 1) betyder, at beskyttelsen er indbygget, når I designer eller anskaffer systemer og processer. Databeskyttelse gennem standardindstillinger (stk. 2) betyder, at systemet som udgangspunkt kun behandler de oplysninger, der er nødvendige for formålet. Det er ikke et "hvor det er muligt"-krav. Vores artikel om privacy by design og privacy by default viser, hvordan I indarbejder det i indkøb og udvikling.
Trin 8: Indgå databehandleraftaler, og før tilsyn med databehandlerne
En databehandler er en leverandør, der behandler personoplysninger på jeres vegne og efter jeres instruks, for eksempel et lønbureau, et cloud-baseret CRM eller en hostingleverandør. Artikel 28, stk. 3, kræver en skriftlig aftale med et fast indhold: instruks, fortrolighed, sikkerhed efter artikel 32, regler for underdatabehandlere, bistand til rettigheder og brud, sletning ved ophør og ret til revision. Datatilsynet stiller en standarddatabehandleraftale til rådighed, og vores artikel om databehandleraftaler gennemgår klausulerne.
Den hyppigste fejl er at kræve databehandleraftale med alle, I deler oplysninger med. Aftalen skal kun indgås med databehandlere. Jeres revisor, advokat, bank og offentlige myndigheder er selvstændigt dataansvarlige for deres egen behandling, og med dem skal I ikke have en databehandleraftale. Omvendt er aftalen ikke nok i sig selv. Artikel 28, stk. 1, kræver, at I kun bruger databehandlere, der giver fornødne garantier, og det skal I følge op på med et risikobaseret tilsyn. Se vores guide til tilsyn med leverandører og databehandlere.
Ligger databehandleren eller dens underdatabehandlere uden for EU/EØS, skal der desuden være et overførselsgrundlag efter kapitel V: en tilstrækkelighedsafgørelse (artikel 45), for eksempel EU-U.S. Data Privacy Framework for certificerede amerikanske virksomheder, eller fornødne garantier som Kommissionens standardkontraktbestemmelser (artikel 46) med en vurdering af modtagerlandets lovgivning. Læs mere om tredjelandsoverførsler af personoplysninger.
Trin 9: Hav et beredskab for brud på persondatasikkerheden
Et brud er enhver hændelse, der fører til hændelig eller ulovlig tilintetgørelse, tab, ændring eller uautoriseret videregivelse af eller adgang til personoplysninger (artikel 4, nr. 12). En mail sendt til den forkerte modtager er et brud. Et ransomware-angreb er et brud. Artikel 33 kræver anmeldelse til Datatilsynet uden unødig forsinkelse og om muligt senest 72 timer efter, at I er blevet bekendt med bruddet, medmindre det er usandsynligt, at bruddet indebærer en risiko. Artikel 34 kræver, at de registrerede underrettes uden unødig forsinkelse, hvis bruddet sandsynligvis indebærer en høj risiko. De to frister er forskellige, og de retter sig mod forskellige modtagere.
Artikel 33, stk. 5, kræver, at I dokumenterer alle brud internt, også dem I vurderer ikke skal anmeldes. Den interne brudlog er et af de dokumenter, Datatilsynet spørger til ved tilsyn. Datatilsynet modtog 9.849 anmeldelser om brud i 2025 ifølge sin årsrapport for 2025 (offentliggjort 23. marts 2026), så anmeldelse er en rutine, ikke en katastrofe. Beredskabet skal fastlægge, hvem der vurderer, hvem der anmelder, og hvem der beslutter underretning af de registrerede. Vores artikel om sikkerhedsbrud indeholder en skabelon til vurderingen.
Trin 10: Træn medarbejderne, og gør compliance til en årlig cyklus
De ni første trin etablerer compliance. Det tiende holder den ved lige. Ansvarlighedsprincippet i artikel 5, stk. 2, og artikel 24, stk. 1, kræver, at foranstaltningerne "om nødvendigt" ajourføres, og oplysningskampagner og uddannelse af medarbejdere er en udtrykkelig opgave for DPO'en i artikel 39, stk. 1, litra b. Har I ingen DPO, ligger opgaven hos den dataansvarlige selv.
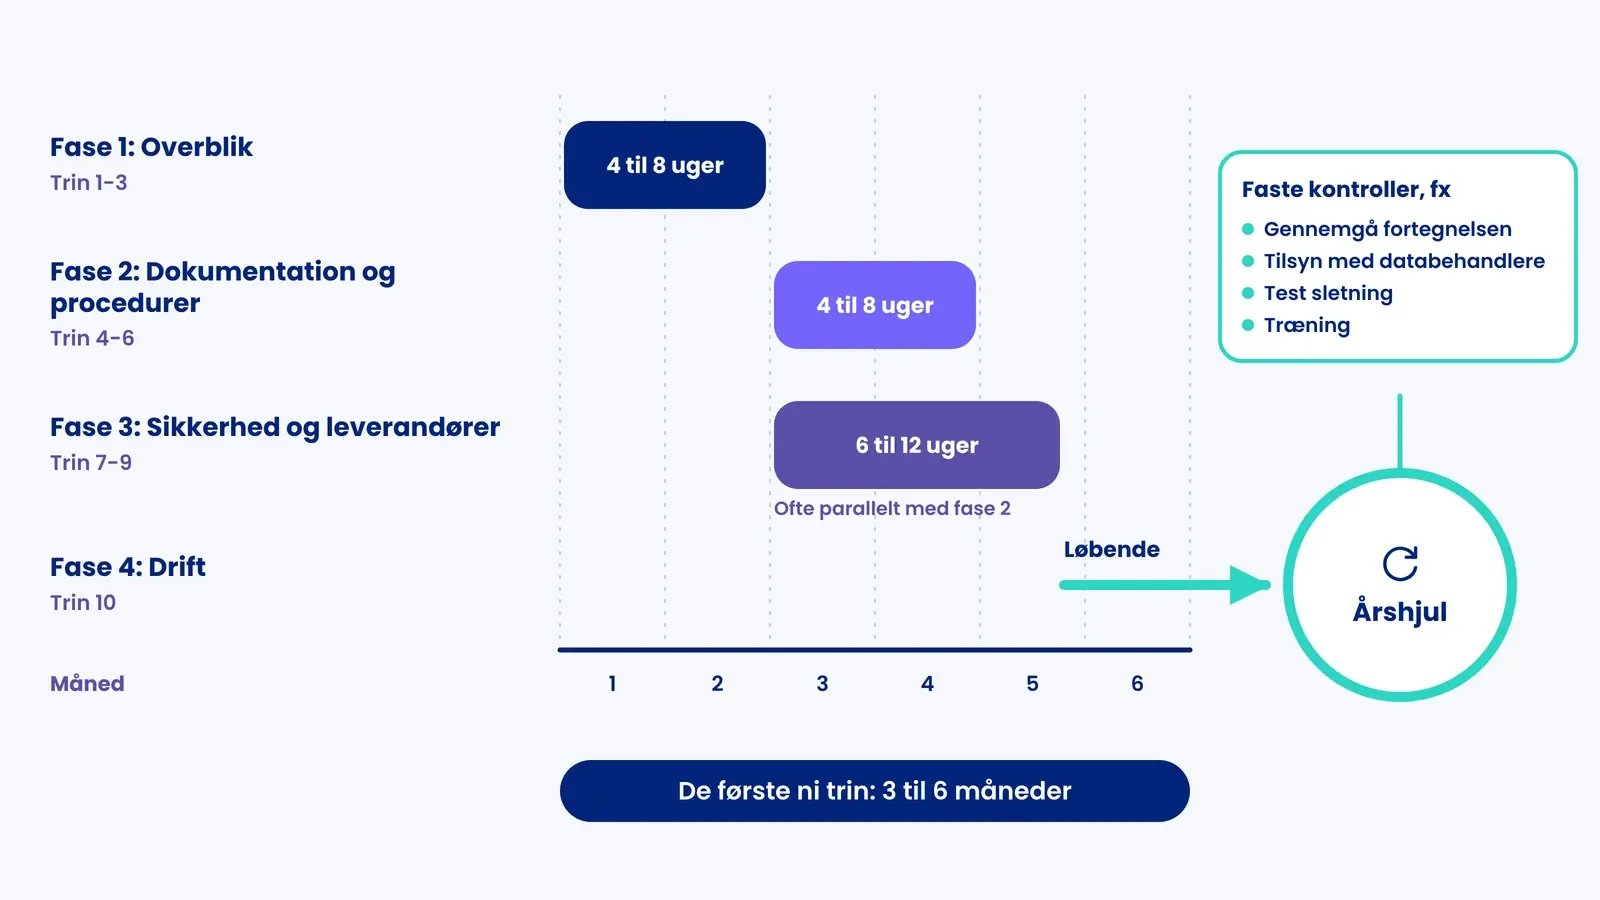
Læg et årshjul med faste kontroller: gennemgang af fortegnelsen, tilsyn med databehandlere, test af sletteprocessen, opdatering af risikovurderinger, awareness-træning og rapportering til ledelsen. Vores tjekliste over løbende GDPR-opgaver lister de tilbagevendende opgaver, og artiklen om awareness-træning viser, hvordan I gør træningen målbar. Fælles for alle kontroller er, at de skal efterlade et spor: en dato, en ansvarlig og et resultat.
Hvor lang tid tager implementering af GDPR?
Der findes ingen officiel tidsramme, og varigheden afhænger af antallet af behandlingsaktiviteter, systemer og leverandører. Tabellen nedenfor er vores erfaringsbaserede skøn for en dansk virksomhed med 50 til 250 ansatte, der starter uden struktureret dokumentation og har én person på opgaven på deltid. Den er et planlægningsværktøj, ikke et løfte.
| Fase | Trin | Typisk varighed | Resultat |
|---|---|---|---|
| Fase 1: Overblik | Trin 1-3 | 4 til 8 uger | Mandat, fortegnelse, behandlingsgrundlag og slettefrister |
| Fase 2: Dokumentation og procedurer | Trin 4-6 | 4 til 8 uger | Privatlivspolitikker, rettighedsprocedure, risikovurdering, DPIA'er |
| Fase 3: Sikkerhed og leverandører | Trin 7-9 | 6 til 12 uger, ofte parallelt med fase 2 | Foranstaltninger, databehandleraftaler, overførselsgrundlag, beredskab |
| Fase 4: Drift | Trin 10 | Løbende, årshjul | Kontroller, træning, ledelsesrapportering |
Regn med tre til seks måneder til de første ni trin. Det, der forlænger forløbet, er næsten altid trin 8: at få databehandleraftaler retur fra leverandører og at afklare underdatabehandlere i tredjelande. Start derfor leverandørdialogen, så snart fortegnelsen viser, hvem databehandlerne er.
Et regneeksempel: Nordkyst Logistik implementerer GDPR
Nordkyst Logistik A/S og Mette Havgaard er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
Nordkyst Logistik er en dansk transportvirksomhed med 180 ansatte, heraf 95 chauffører. Kunderne er B2B, og lønnen kører hos et eksternt lønbureau. Virksomheden bruger Microsoft 365, et rekrutteringssystem, et transportstyringssystem med GPS i alle biler og tv-overvågning på lageret. Mette Havgaard er økonomichef og får GDPR som ansvarsområde ved siden af sit øvrige arbejde. Sådan falder hendes beslutninger.
Fortegnelse: Nordkyst har under 250 ansatte, men løn, personaleadministration og kundehåndtering er ikke lejlighedsvis behandling, så undtagelsen i artikel 30, stk. 5, falder bort. Kortlægningen ender med 23 behandlingsaktiviteter, hvoraf 11 ligger i HR. DPO: Nordkyst er ikke en offentlig myndighed, og kerneaktiviteten er transport, ikke overvågning. GPS-sporing af 95 chauffører vurderer Mette ikke som "stort omfang". Hun udpeger sig selv som databeskyttelsesansvarlig uden DPO-titel og skriver begrundelsen ned, så den kan fremvises.
Konsekvensanalyse: GPS-sporingen er systematisk overvågning af medarbejdere, som de europæiske tilsynsmyndigheder regner som sårbare registrerede. Det er to kriterier, så Mette gennemfører en DPIA, der ender med at begrænse sporingen til arbejdstiden og indføre en slettefrist på 90 dage for positionsdata. Tv-overvågningen på lageret vurderes særskilt og kræver opslag efter tv-overvågningsloven ud over GDPR.
Databehandlere: Af 14 leverandører, der modtager personoplysninger, er 9 databehandlere. Revisoren, banken, Skattestyrelsen og pensionsselskabet er selvstændigt dataansvarlige og får ingen databehandleraftale. Microsoft er certificeret under EU-U.S. Data Privacy Framework, og rekrutteringssystemets underdatabehandler i USA er dækket af standardkontraktbestemmelser, som Mette indhenter sammen med leverandørens vurdering af amerikansk lovgivning. Slettefrister: ansøgninger slettes efter 6 måneder, medmindre kandidaten samtykker til længere opbevaring, bogføringsmateriale opbevares 5 år efter bogføringsloven, og positionsdata 90 dage. Forløbet tager 16 uger, og den længste ventetid er de tre uger, det tager lønbureauet at returnere en underskrevet databehandleraftale.
Bøder og håndhævelse i Danmark
Håndhævelsen af GDPR-regler for virksomheder i Danmark følger artikel 83, som har to bødeniveauer. Overtrædelser af pligterne i artikel 8, 11, 25-39, 42 og 43, herunder manglende fortegnelse, manglende databehandleraftale og manglende DPO, kan koste op til 10 mio. EUR eller 2 % af den samlede globale årsomsætning (artikel 83, stk. 4). Overtrædelser af principperne, behandlingsgrundlagene, rettighederne og overførselsreglerne kan koste op til 20 mio. EUR eller 4 % (artikel 83, stk. 5). I begge tilfælde gælder det højeste beløb.
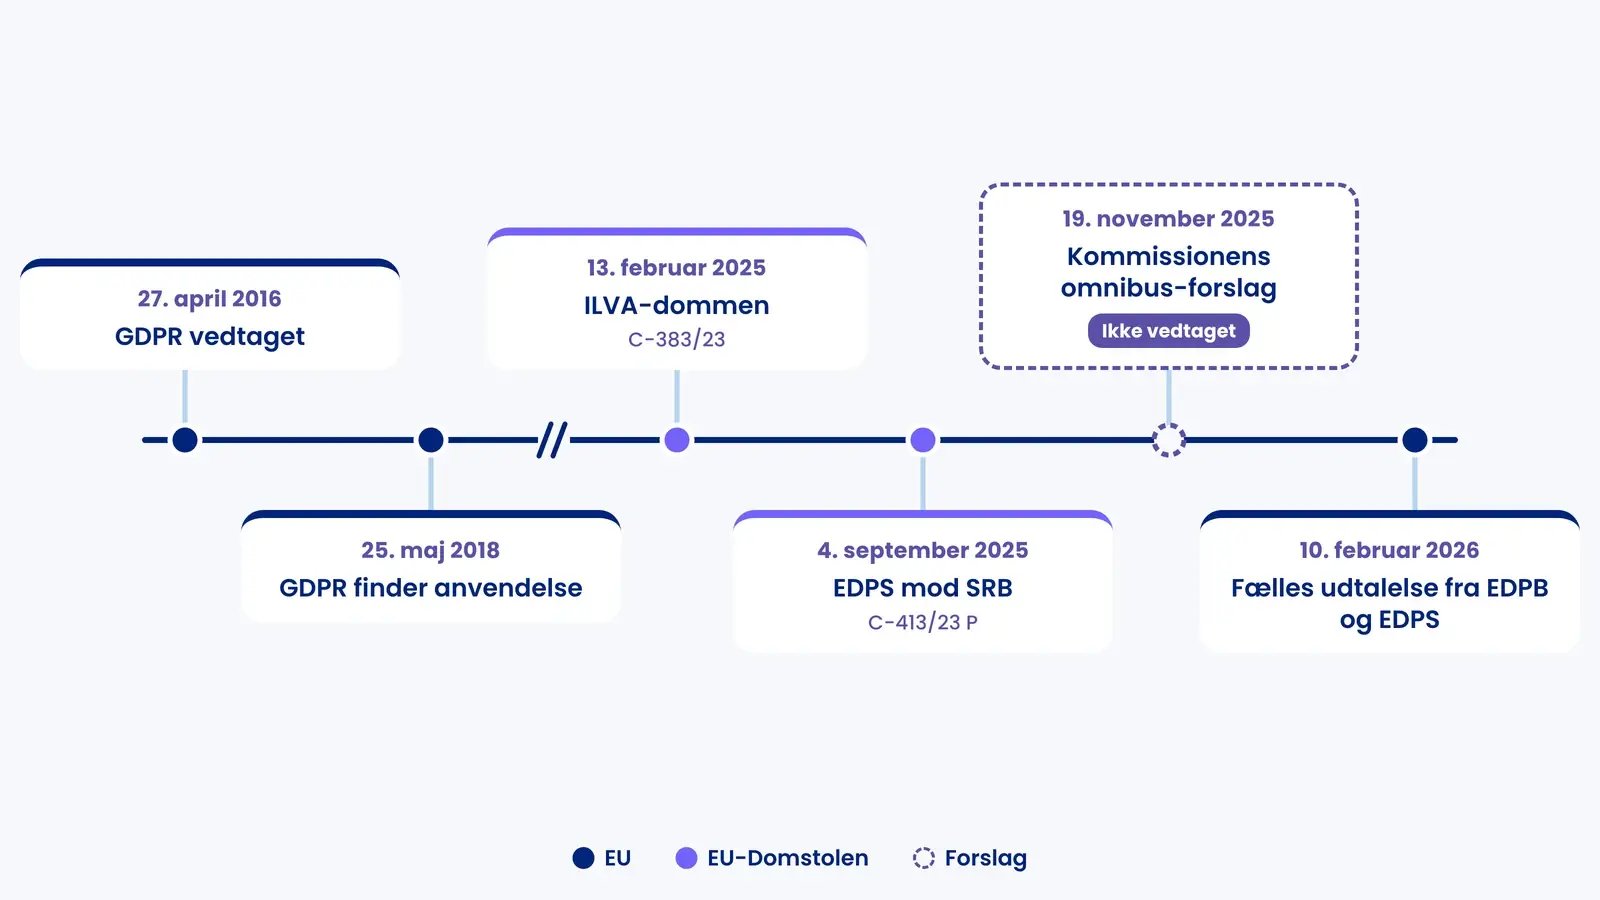
Danmark adskiller sig fra de fleste EU-lande på ét punkt. Datatilsynet kan ikke selv udstede bøder til private virksomheder. Tilsynet indstiller til politiet, og bøden fastsættes af domstolene i en straffesag eller accepteres som bødeforelæg. Den model gav anledning til EU-Domstolens dom af 13. februar 2025 i sag C-383/23 (ILVA), forelagt af Vestre Landsret. Domstolen fastslog, at "virksomhed" i artikel 83 skal forstås som i konkurrenceretten, så bødemaksimum kan beregnes af hele koncernens globale omsætning, ikke kun datterselskabets. Den konkrete bøde skal stadig være effektiv, proportional og afskrækkende efter kriterierne i artikel 83, stk. 2.
| Datatilsynets aktivitet i 2025 | Antal | Kilde |
|---|---|---|
| Anmeldte brud på persondatasikkerheden | 9.849 | Årsrapport 2025, tabel 3A |
| Klagesager | 3.128 | Årsrapport 2025, tabel 3A |
| Tilsynssager | 525 | Årsrapport 2025, tabel 3A |
| Nye sager i alt | 20.536 | Årsrapport 2025, tabel 3A |
Tallene stammer fra Datatilsynets årsrapport for 2025. Bøder er den mindst sandsynlige konsekvens af et tilsyn. Kritik, påbud og forbud efter artikel 58 er langt hyppigere, og et offentliggjort påbud koster ofte mere i kundetillid end i kroner.
Hvad har ændret sig, og hvad er kun foreslået?
Selve forordningsteksten er uændret siden 2018. Det, der bevæger sig, er fortolkningen og de nationale supplementer, og i 2025-2026 er tre ting værd at kende.
EU-Domstolens dom af 4. september 2025 i sag C-413/23 P (EDPS mod SRB) nuancerer, hvornår pseudonymiserede oplysninger er personoplysninger for en modtager, der ikke har reel mulighed for at genidentificere personerne. Dommen ændrer ikke jeres pligter som dataansvarlig, men den påvirker, hvordan I vurderer videregivelse af pseudonymiserede data. EDPB's retningslinjer 01/2025 om pseudonymisering, vedtaget i januar 2025, beskriver, hvordan teknikken kan bruges som sikkerhedsforanstaltning efter artikel 32.
Den 19. november 2025 fremsatte Kommissionen forslaget til en "digital omnibus" (COM(2025) 837), der blandt andet vil hæve grænsen for undtagelsen i artikel 30, stk. 5, fra 250 til 750 ansatte, ændre reglerne om brud og indføre en udtrykkelig regel om legitim interesse ved udvikling af AI. EDPB og EDPS afgav en kritisk fælles udtalelse den 10. februar 2026, og Rådet forhandlede stadig sin position i september 2026. Forslaget er ikke vedtaget, og indtil det er, gælder de nuværende regler uændret. Skru ikke ned for dokumentationen på baggrund af et forslag. Skulle grænsen blive hævet, er fortegnelsen stadig det værktøj, der gør de øvrige ni trin mulige.
Fem fejl, vi ser igen og igen
Når vi gennemgår, hvordan GDPR-reglerne for virksomheder er implementeret i praksis, går de samme fem fejl igen. Databehandleraftaler med alle leverandører, også dem der er selvstændigt dataansvarlige. Samtykke som behandlingsgrundlag for HR-data, hvor kontrakt og retlig forpligtelse er det rigtige. Slettefrister, der står i privatlivspolitikken, men ikke er sat op i systemerne. En fortegnelse, der blev lavet i 2018 og ikke er opdateret siden. Og en DPO-titel givet til en medarbejder, der ikke opfylder uafhængighedskravene i artikel 38, hvilket skaber en pligt, virksomheden ikke havde i forvejen. Alle fem opdages ved et almindeligt tilsyn, og alle fem er billigere at rette før end efter.
Sådan understøtter .legal GDPR-implementeringen
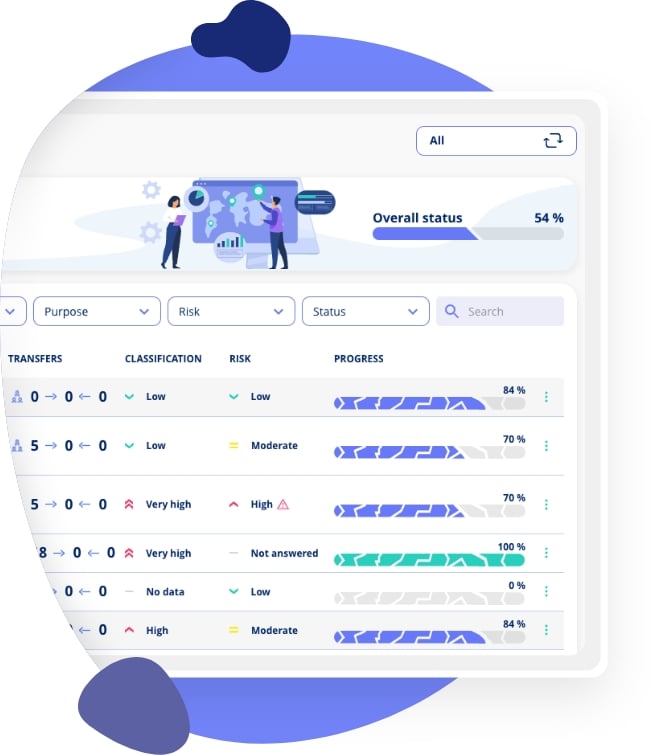
De ti trin hænger sammen gennem fortegnelsen, og det er også sådan, .legal understøtter GDPR-regler for virksomheder i praksis. I GDPR-modulet registrerer I behandlingsaktiviteter med behandlingsgrundlag, kategorier, systemer, modtagere og slettefrister, og fortegnelsen efter artikel 30 genereres derfra, så den ikke skal vedligeholdes separat. Risikovurderinger knyttes til de enkelte aktiviteter, databehandlere registreres én gang og genbruges på tværs af aktiviteterne, og tilsynet med databehandlere kan planlægges og dokumenteres samme sted.
Trin 10 er det, der oftest glipper, og det er derfor, compliance-årshjulet lægger de tilbagevendende kontroller ud som opgaver med ansvarlig og frist. Platformen erstatter ikke jeres juridiske vurderinger, og den gør jer ikke compliante af sig selv. Den sikrer, at dokumentationen findes, er opdateret og kan fremvises, den dag der bliver spurgt. Book en demo, og se hvordan de ti trin ser ud i praksis.

.legal compliance platform
Implementér GDPR trin for trin med .legal
-
Trin-for-trin guidet implementering
-
Indbyggede skabeloner til al dokumentation
-
Dashboard til fremdriftssporing
-
Gratis plan med ubegrænset adgang