Hvad er et ISMS? Ledelsessystemet for informationssikkerhed forklaret
Et ISMS er et ledelsessystem for informationssikkerhed, ikke et stykke software og ikke et certifikat. Se hvad ISO 27001:2022 kræver klausul for klausul, hvor NIS2-loven og GDPR kommer ind, og hvordan I bygger det op.

Spørg ti kolleger, hvad et ISMS er, og du får ti svar. Et it-værktøj. En mappe med politikker. ISO 27001-certifikatet i receptionen. Det projekt, it-afdelingen kørte for to år siden.
Ingen af svarene er helt forkerte, men ingen af dem er hele billedet. Det er et problem, fordi kunder, revisorer, kommunale udbud og nu også myndighederne efter NIS2-loven beder om dokumentation for, at informationssikkerheden bliver styret. Ikke bare for, at der findes et par kontroller.
I denne guide får du definitionen, kravene i ISO/IEC 27001:2022 klausul for klausul, de danske og europæiske regler, der forventer det samme arbejde, et gennemregnet eksempel og en ærlig liste over, hvad et ISMS ikke gør for jer.
Det korte svar: hvad er et ISMS?
ISMS står for information security management system, på dansk et ledelsessystem for informationssikkerhed. Det er de politikker, roller, processer, risikobeslutninger og registreringer, en organisation bruger til at beskytte fortrolighed, integritet og tilgængelighed af sin information, og til løbende at forbedre den beskyttelse.
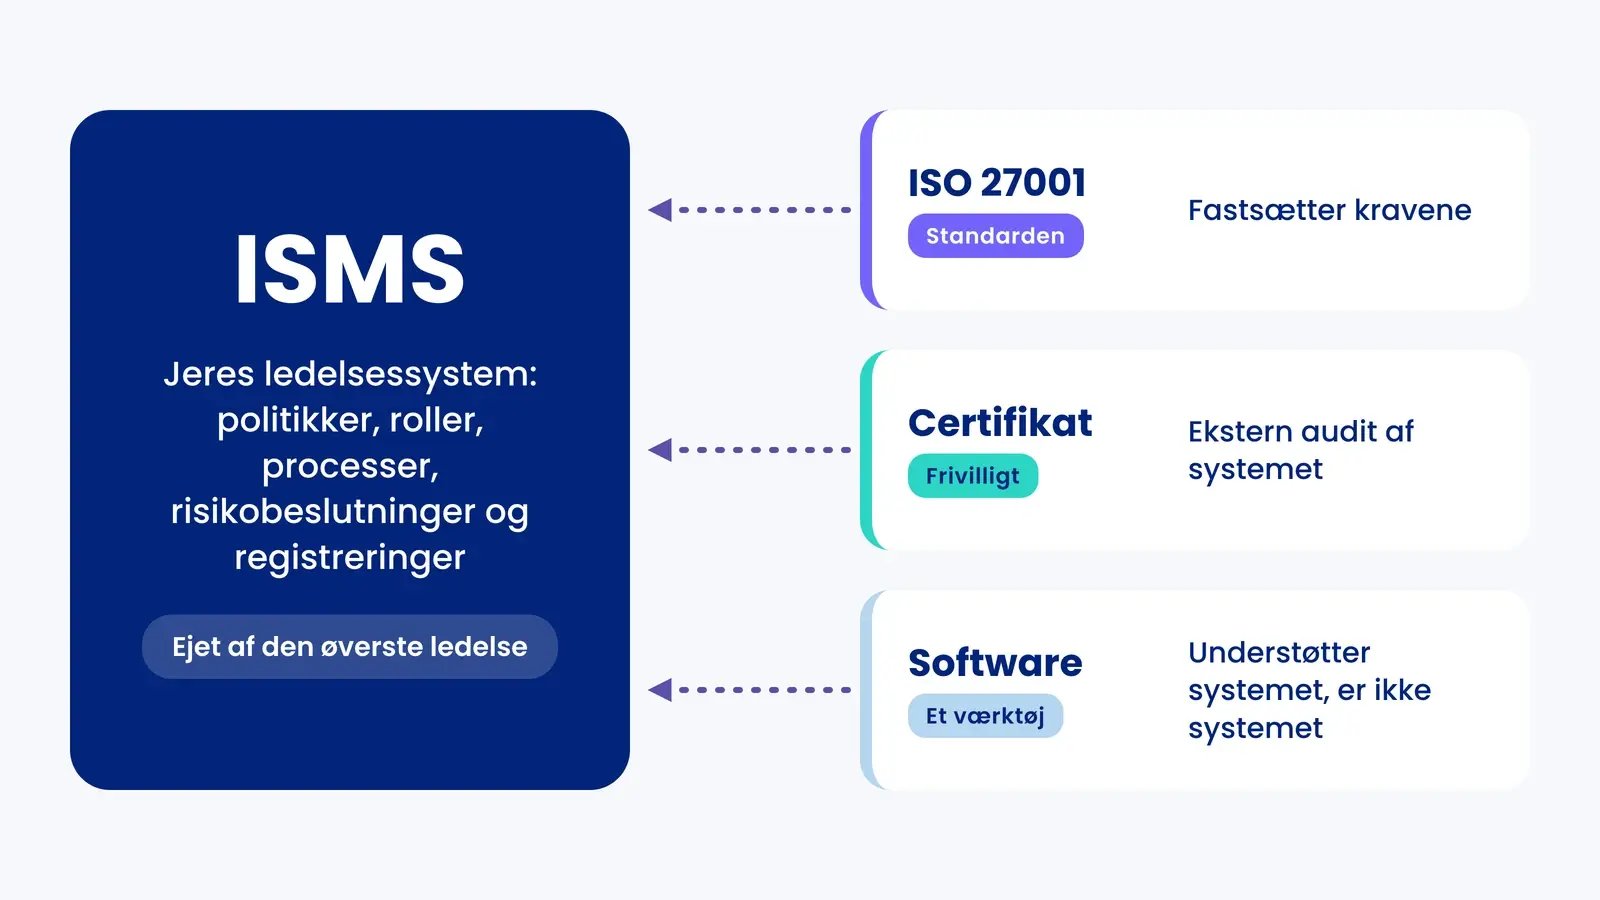
Kravene til et ISMS står i ISO/IEC 27001:2022, som i Danmark er udgivet af Dansk Standard som DS/EN ISO/IEC 27001:2023, på både dansk og engelsk. Standarden fortæller ikke, hvilken firewall I skal købe. Den fortæller, hvordan I beslutter, dokumenterer, kontrollerer og forbedrer, med den øverste ledelse som ansvarlig for resultatet.
Tre ting, et ISMS ikke er:
- Det er ikke software. Et ISMS kan køre i dokumenter og regneark eller i en platform. Værktøjet understøtter systemet, det er ikke systemet.
- Det er ikke et certifikat. Certificering er en frivillig ekstern audit af jeres ISMS mod ISO 27001.
- Det er ikke en lov. Hverken NIS2-loven eller GDPR siger "I skal have et ISMS". Men begge kræver den risikobaserede, dokumenterede og evaluerede sikkerhedsstyring, som et ISMS leverer. Statslige myndigheder er undtagelsen, dem vender vi tilbage til.
ISMS meaning: hvad betyder ISMS, og hvad er det ikke?
Mange søger på "ISMS meaning" eller "hvad er ISMS", fordi forkortelsen er engelsk. Ordet, der bærer betydningen, er "management", altså ledelse. Et ISMS er et ledelsessystem i samme familie som ISO 9001 for kvalitet og ISO 14001 for miljø, og det følger samme harmoniserede struktur med klausul 4 til 10.
En brugbar definition, bygget på ISO/IEC 27000-serien, lyder sådan: en systematisk tilgang til at etablere, implementere, drive, overvåge, evaluere, vedligeholde og forbedre organisationens informationssikkerhed ud fra en risikotilgang. Oversigtsstandarden ISO/IEC 27000 udkom i juli 2026 i en sjette udgave, der nu handler om begreber og om, hvordan 27000-familien hænger sammen.
Søgeresultaterne blander begreberne frit. Derfor giver det mening at skille dem ad, før vi går videre:
| Begreb | Hvad det er | Hvem bestemmer | Obligatorisk? |
|---|---|---|---|
| ISMS | Jeres eget ledelsessystem for informationssikkerhed | Jeres øverste ledelse | Ikke ved navn, men arbejdet bag kræves af flere love. Statslige myndigheder skal følge ISO 27001 |
| DS/EN ISO/IEC 27001:2023 | Den danske udgave af ISO/IEC 27001:2022 med kravene til et ISMS (klausul 4-10 og Annex A) | ISO og IEC, udgivet i Danmark af Dansk Standard | Frivillig, medmindre en kontrakt, et udbud eller statens regler kræver den |
| ISO 27001-certificering | En ekstern audit, der bekræfter, at et defineret scope af jeres ISMS lever op til standarden | Et certificeringsorgan, i Danmark akkrediteret af DANAK | Frivillig |
| ISO/IEC 27002:2022 | Vejledning i, hvordan de 93 kontroller implementeres | ISO og IEC | Kun vejledning, kan ikke certificeres |
| ISMS-system (software) | Et værktøj til at dokumentere risici, kontroller, opgaver og evidens | I vælger selv | Nej |
| Sikkerhedskontroller | De konkrete foranstaltninger (MFA, backup, awareness, adgangskort), som systemet udvælger og følger op på | Jeres risikovurdering | Afhænger af jeres risici og lovkrav |
Når nogen spørger efter et "ISMS-system", mener de som regel softwaren. Det er en fin genvej i daglig tale, men forveksl ikke værktøjet med ledelsessystemet. Vil du have den bredere forskel mellem de to fagområder bag det hele, så læs vores artikel om forskellen mellem informationssikkerhed og cybersikkerhed.
ISMS og ISO 27001: sådan er ledelsessystemet bygget op
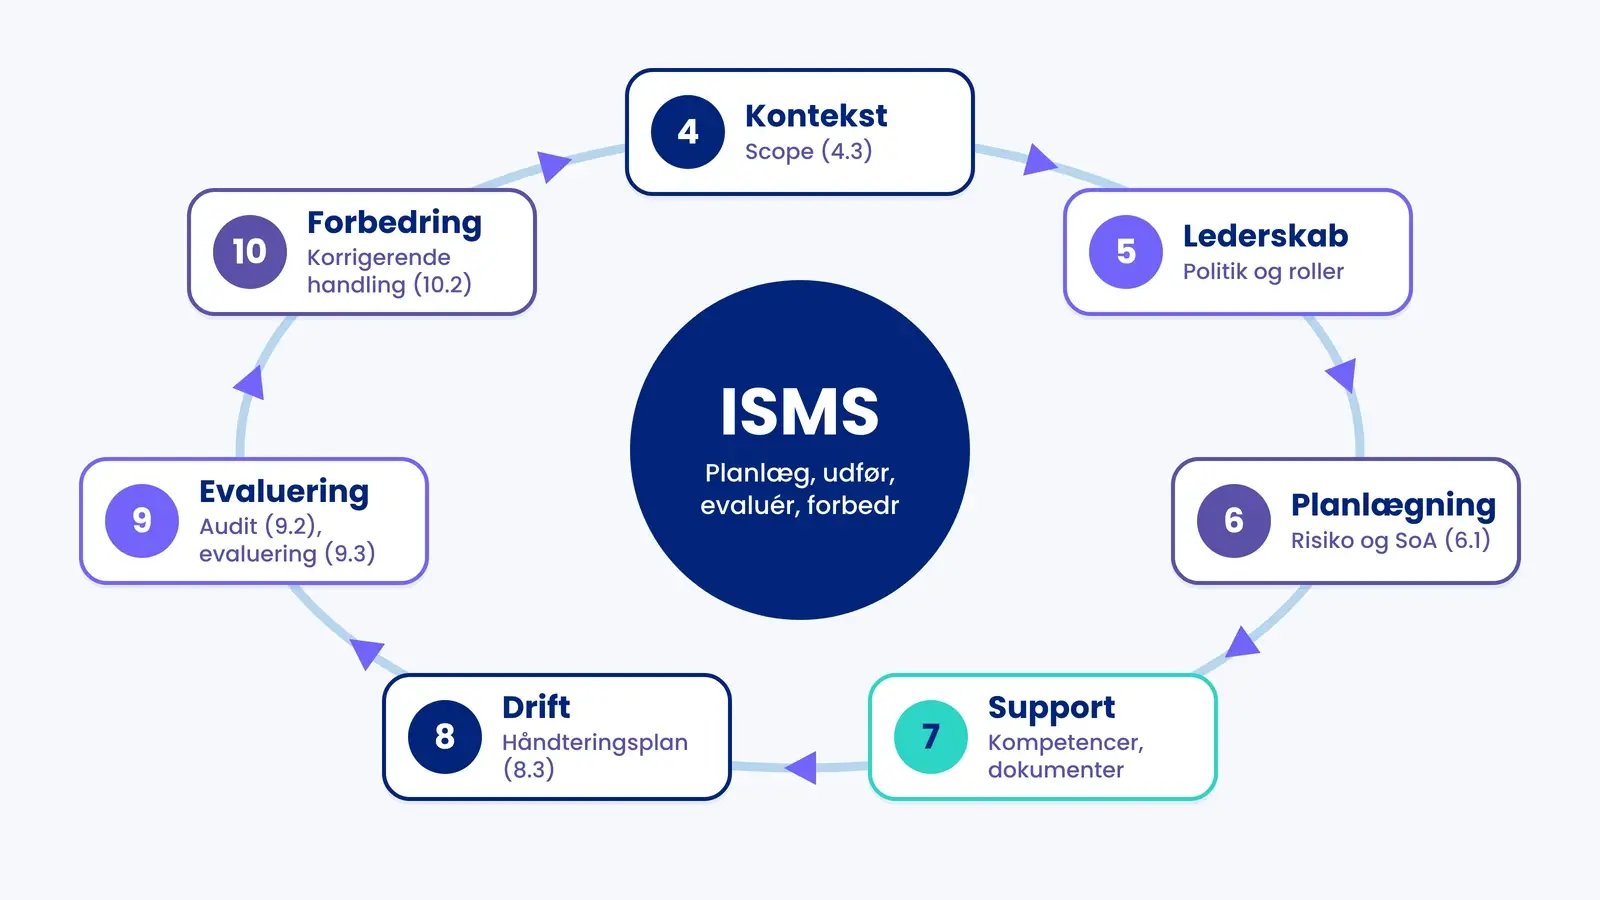
ISO/IEC 27001:2022 udkom i oktober 2022, og tillæg 1:2024 tilføjede klimaforandringer som et forhold, organisationen skal overveje, når den fastlægger sin kontekst. Kravene står i klausul 4 til 10. Klausul 0 til 3 er indledning, anvendelsesområde, referencer og termer og indeholder ingen krav.
| Klausul | Hvad den kræver | Hvad auditor vil se |
|---|---|---|
| 4 Organisationens kontekst | Interne og eksterne forhold (4.1), interessenter og deres krav (4.2), systemets scope (4.3) | En dokumenteret scopebeskrivelse med afgrænsninger og grænseflader |
| 5 Lederskab | Den øverste ledelses engagement (5.1), en informationssikkerhedspolitik (5.2), fordelte roller og beføjelser (5.3) | En godkendt politik og en tydelig ejer af systemet |
| 6 Planlægning | Risikovurderingsproces (6.1.2), risikohåndtering og Statement of Applicability (6.1.3), sikkerhedsmål (6.2), planlægning af ændringer (6.3) | Risikokriterier, risikoregister, håndteringsplan, SoA og målbare mål |
| 7 Support | Ressourcer (7.1), kompetencer (7.2), awareness (7.3), kommunikation (7.4), dokumenteret information (7.5) | Uddannelsesregistreringer og versionsstyrede dokumenter |
| 8 Drift | Driftsplanlægning og styring (8.1), risikovurderinger med planlagte intervaller (8.2), gennemførelse af håndteringsplanen (8.3) | Bevis for, at planen er gennemført og ikke bare skrevet |
| 9 Evaluering af performance | Overvågning og måling (9.1), intern audit (9.2), ledelsens evaluering (9.3) | Auditprogram, auditrapporter og referat af ledelsens evaluering |
| 10 Forbedring | Løbende forbedring (10.1), afvigelser og korrigerende handlinger (10.2) | En log over afvigelser med årsagsanalyse og opfølgning |
Risikomotoren: klausul 6.1.2, 6.1.3 og Statement of Applicability
Alt i et ISMS hænger på risikovurderingen. Klausul 6.1.2 kræver, at I fastsætter kriterier for risikoaccept, identificerer risici for fortrolighed, integritet og tilgængelighed, giver hver risiko en ejer og analyserer og vurderer dem, så resultaterne er ensartede og sammenlignelige fra gang til gang.
Klausul 6.1.3 kræver derefter en håndteringsbeslutning for hver risiko, en sammenligning af de valgte kontroller med Annex A, så intet nødvendigt bliver overset, og en Statement of Applicability (SoA). SoA'en oplister alle Annex A-kontroller, om de er valgt til, hvorfor, og om de er implementeret. Risikoejerne skal godkende håndteringsplanen og acceptere restrisikoen.
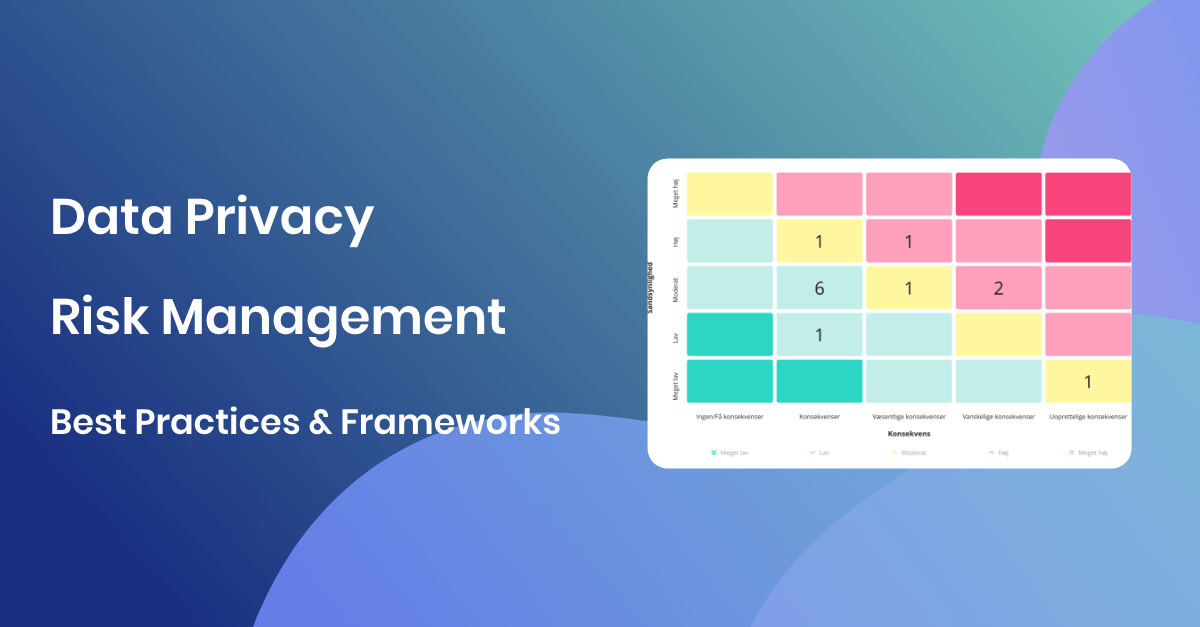
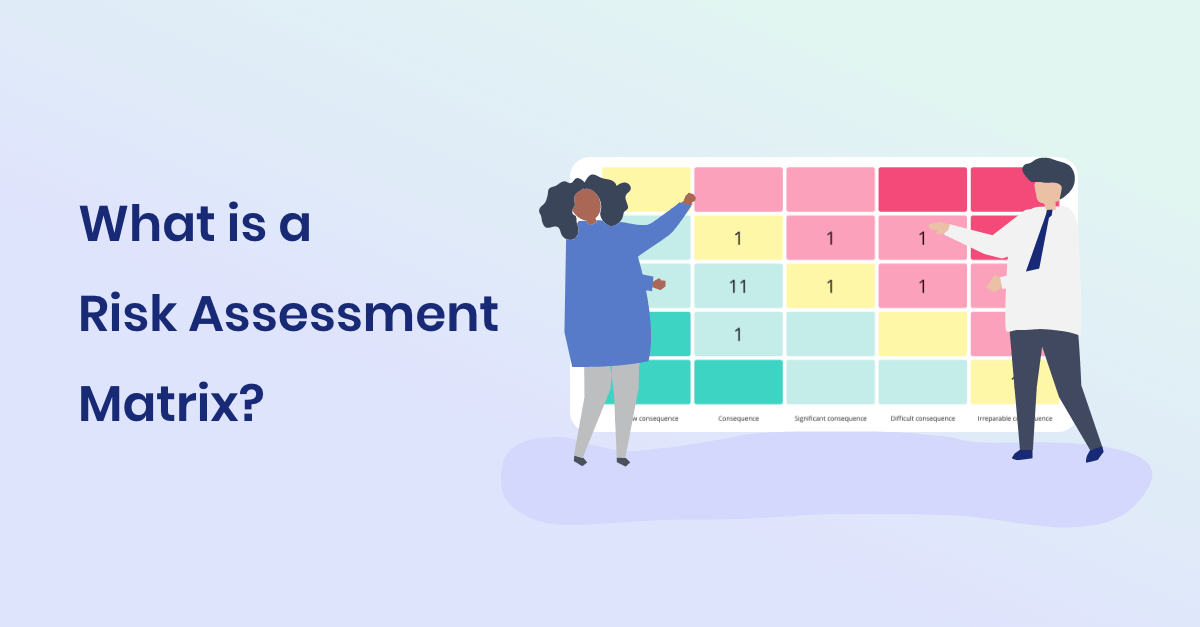
Vores guide til informationssikkerhedsrisikostyring går i dybden med metoderne, og artiklen om risikomatricen gennemgår det scoringsværktøj, de fleste starter med.
Annex A: 93 kontroller i fire temaer
2022-udgaven skar kontrolsættet ned fra 114 til 93 og samlede det i fire temaer i stedet for 14 kapitler. Elleve kontroller er nye, blandt andet trusselsefterretninger (A.5.7), informationssikkerhed ved brug af cloudtjenester (A.5.23), ikt-parathed til forretningskontinuitet (A.5.30), datamaskering (A.8.11) og sikker kodning (A.8.28).
| Tema | Kontroller | Eksempler |
|---|---|---|
| A.5 Organisatoriske | 37 | Politikker (A.5.1), fortegnelse over aktiver (A.5.9), leverandørforhold (A.5.19-A.5.22), planlægning af hændelseshåndtering (A.5.24), lovmæssige og kontraktlige krav (A.5.31) |
| A.6 Menneskelige | 8 | Screening (A.6.1), awareness, uddannelse og træning (A.6.3), fjernarbejde (A.6.7) |
| A.7 Fysiske | 14 | Fysisk adgangskontrol, for eksempel adgangskort eller biometri (A.7.2), overvågning af fysisk sikkerhed (A.7.4) |
| A.8 Teknologiske | 34 | Privilegerede adgangsrettigheder (A.8.2), sikker autentifikation (A.8.5), sårbarhedsstyring (A.8.8), backup (A.8.13), logning (A.8.15), brug af kryptografi (A.8.24) |
En udbredt fejl er at behandle Annex A som en tjekliste, der skal krydses af. Det er den ikke. I må fravælge en kontrol, hvis jeres risikovurdering og lovkrav ikke kalder på den, så længe SoA'en begrunder det. Og en biometrisk dørlæser hører under det fysiske tema, ikke det teknologiske, selv om den kører på software.
Hvor blev Plan-Do-Check-Act af?
Mange beskriver et ISMS som en PDCA-cyklus, og både danske vejledninger og konsulenter bruger modellen. 2005-udgaven af ISO 27001 var eksplicit bygget op om PDCA. 2013- og 2022-udgaven droppede det krav, og klausul 10.1 kræver nu blot løbende forbedring af systemets egnethed, tilstrækkelighed og effektivitet. PDCA er stadig en god tankemodel. Auditor tjekker den bare ikke ved navn.
Hvad loven kræver i Danmark, og hvor et ISMS passer ind
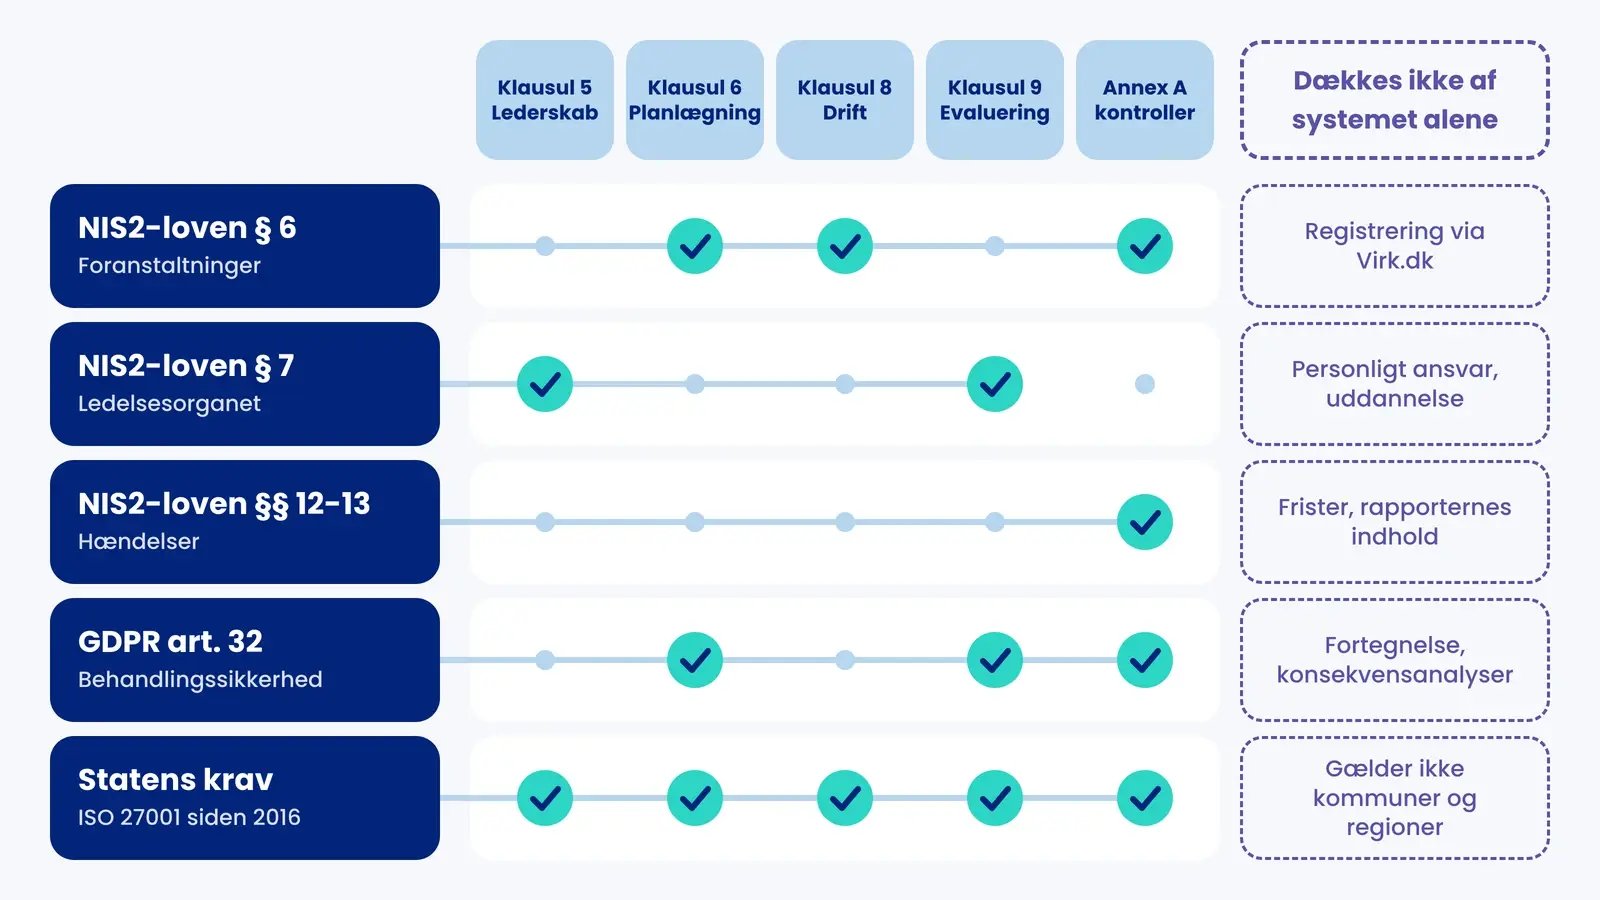
Når definitionen er på plads, kommer det næste spørgsmål som regel hurtigt: er vi forpligtet til at have et ISMS? Dansk og europæisk lovgivning er teknologineutral og nævner sjældent en standard. Til gengæld kræver den igen og igen kernen i et ISMS: vurdér risikoen, vælg forholdsmæssige foranstaltninger, dokumentér dem, test om de virker, og rapportér til ledelsen.
| Regel | Bestemmelse | Hvad den kræver | Del af ISMS, der leverer det | Hvad systemet ikke dækker alene |
|---|---|---|---|---|
| NIS2-loven (lov nr. 434 af 6. maj 2025) | § 6 (NIS2 art. 21, stk. 1-2) | Passende og forholdsmæssige tekniske, operationelle og organisatoriske foranstaltninger, som mindst dækker ti områder, fra risikoanalyse til multifaktorautentifikation | Klausul 6.1.2-6.1.3, 8 og Annex A | Registrering via Virk.dk |
| NIS2-loven | § 7 (NIS2 art. 20) | Ledelsesorganet godkender foranstaltningerne, fører tilsyn med gennemførelsen og skal deltage i relevant uddannelse | Klausul 5.1 og 9.3 | Ledelsens personlige ansvar og uddannelseskravets indhold |
| NIS2-loven | §§ 12-13 (NIS2 art. 23) | Væsentlige hændelser: tidlig varsling inden for 24 timer, underretning inden for 72 timer, endelig rapport inden for en måned | A.5.24-A.5.28 om hændelseshåndtering | De lovbestemte frister og rapporternes indhold |
| GDPR (EU) 2016/679 | Art. 32, stk. 1 | Sikkerhed, der passer til risikoen, herunder en procedure for regelmæssig afprøvning og vurdering af foranstaltningernes effektivitet (litra d) | Klausul 6.1.2, 9.1, 9.2 og A.5.34 | Fortegnelse (art. 30), konsekvensanalyser (art. 35), behandlingsgrundlag og de registreredes rettigheder |
| DORA (EU) 2022/2554 | Art. 5-6 | Finansielle enheder: ledelsesorganet har ansvaret for ikt-risiko, og rammen for ikt-risikostyring evalueres mindst en gang om året | Klausul 5, 6 og 9.3 | DORA's egne testkrav, registret over ikt-aftaler og klassificering af hændelser |
| Statens krav | Digitaliseringsstyrelsens krav til statslige myndigheder | Ledelsesstyring af informationssikkerhed efter ISO 27001 siden 2016 | Hele standarden | Gælder ikke kommuner, regioner eller private virksomheder |
Den danske NIS2-lov har været i kraft siden 1. juli 2025
Lov om foranstaltninger til sikring af et højt cybersikkerhedsniveau, kendt som NIS2-loven, trådte i kraft 1. juli 2025. Den er ikke "under implementering", som man stadig kan læse mange steder. Omfattede enheder skulle registrere sig via Virk.dk mellem 1. juli og 1. oktober 2025, og væsentlige hændelser indberettes samme sted, oplyser Styrelsen for Samfundssikkerhed.
Loven nævner ikke ISO 27001. Det gør ENISA til gengæld. I juni 2025 udgav ENISA sin tekniske implementeringsvejledning til gennemførelsesforordning (EU) 2024/2690, og den mapper hvert krav til ISO/IEC 27001:2022 og ISO/IEC 27002:2022. Tættere på en officiel bekræftelse af, at et ISO 27001-baseret ISMS er et godt fundament for NIS2, kommer man ikke. Den fulde gap-analyse finder du i NIS2 vs ISO 27001, og vores NIS2-overblik forklarer, hvem loven omfatter.
Statslige myndigheder og ISO 27001
En af de hyppigste misforståelser i danske artikler om ISMS er, at "offentlige institutioner" skal følge ISO 27001. Kravet gælder statslige myndigheder. Ifølge Digitaliseringsstyrelsen har de skullet implementere ledelsesstyring af informationssikkerhed efter ISO 27001 siden 2016. Da den danske udgave af 2022-versionen kom i september 2023, fik de halvanden år til at gå over, med frist 1. april 2025.
Kommuner og regioner er ikke omfattet af statens krav, men mange af dem bruger ISO 27001 som ramme alligevel, og de stiller ofte krav om det i udbud. Digitaliseringsstyrelsens vejledningsside sikkerdigital.dk har gratis materiale, der også er brugbart for private virksomheder.
Hvem har brug for et ISMS?
Strengt taget er kun statslige myndigheder forpligtet til noget, der ligner et ISMS efter ISO 27001. I praksis har I brug for et, hvis et af disse punkter passer på jer:
- I er en væsentlig eller vigtig enhed efter NIS2-loven eller en finansiel enhed under DORA.
- I leverer til NIS2- eller DORA-enheder. Leverandører er ikke direkte omfattet af NIS2, men jeres kunder skal styre sikkerheden i forsyningskæden efter NIS2 art. 21, stk. 2, litra d, og de sender kravene videre til jer.
- I er databehandler for kommuner, regioner eller større virksomheder. Efter GDPR art. 28, stk. 3, litra c, skal databehandleraftalen forpligte jer til at træffe alle foranstaltninger efter art. 32 om behandlingssikkerhed, og kunderne fører tilsyn med, at I gør det.
- Kunder eller udbud beder om ISO 27001-certificering eller en ISAE-erklæring.
Konsekvensen af at stå uden er ikke kun kommerciel. Efter NIS2 art. 34 kan væsentlige enheder få bøder på op til 10 mio. EUR eller 2 % af den globale årsomsætning, og vigtige enheder op til 7 mio. EUR eller 1,4 %. Et ISMS er ikke et krav i sig selv, men det er den nemmeste måde at vise, at foranstaltningerne efter § 6 er på plads.
Udbredelsen vokser. ISO Survey 2024 talte 96.709 gyldige ISO/IEC 27001-certifikater på verdensplan fordelt på 179.877 lokationer, cirka det dobbelte af 2023. Undersøgelsen bemærker selv, at 2023-tallene var ufuldstændige, så springet er overdrevet. ISO Survey udkommer hvert efterår, så tjek om 2025-tallene er kommet.
Et ISMS i praksis: et gennemregnet eksempel
Den mest præcise måde at forklare et ISMS på er at følge én risiko hele vejen igennem systemet.
Fjordlys Software A/S og Mette Kjær er fiktive. Vi har opfundet dem til denne artikel.
Fjordlys Software A/S har 140 ansatte og leverer et sagsbehandlingssystem som SaaS til 30 kommuner. Fjordlys er databehandler for kommunerne, og systemet indeholder CPR-numre og i nogle sager helbredsoplysninger. Mette Kjær er informationssikkerhedschef og ejer systemet i det daglige.
1. Scope (klausul 4.3). Mette afgrænser systemet til udvikling, drift og support af sagsbehandlingsløsningen samt den cloudplatform, den kører på. Interne HR- og økonomisystemer ligger uden for certificeringens scope, men er stadig omfattet af sikkerhedspolitikken. Hun skriver det ned, fordi scopet er det første, en kommunal kunde bør tjekke på et certifikat.
2. Risikokriterier (6.1.2). Direktionen godkender en 5x5-matrix. Alle risici med en score på 12 eller mere skal håndteres, og alle over 8 kræver, at en navngiven risikoejer underskriver accepten.
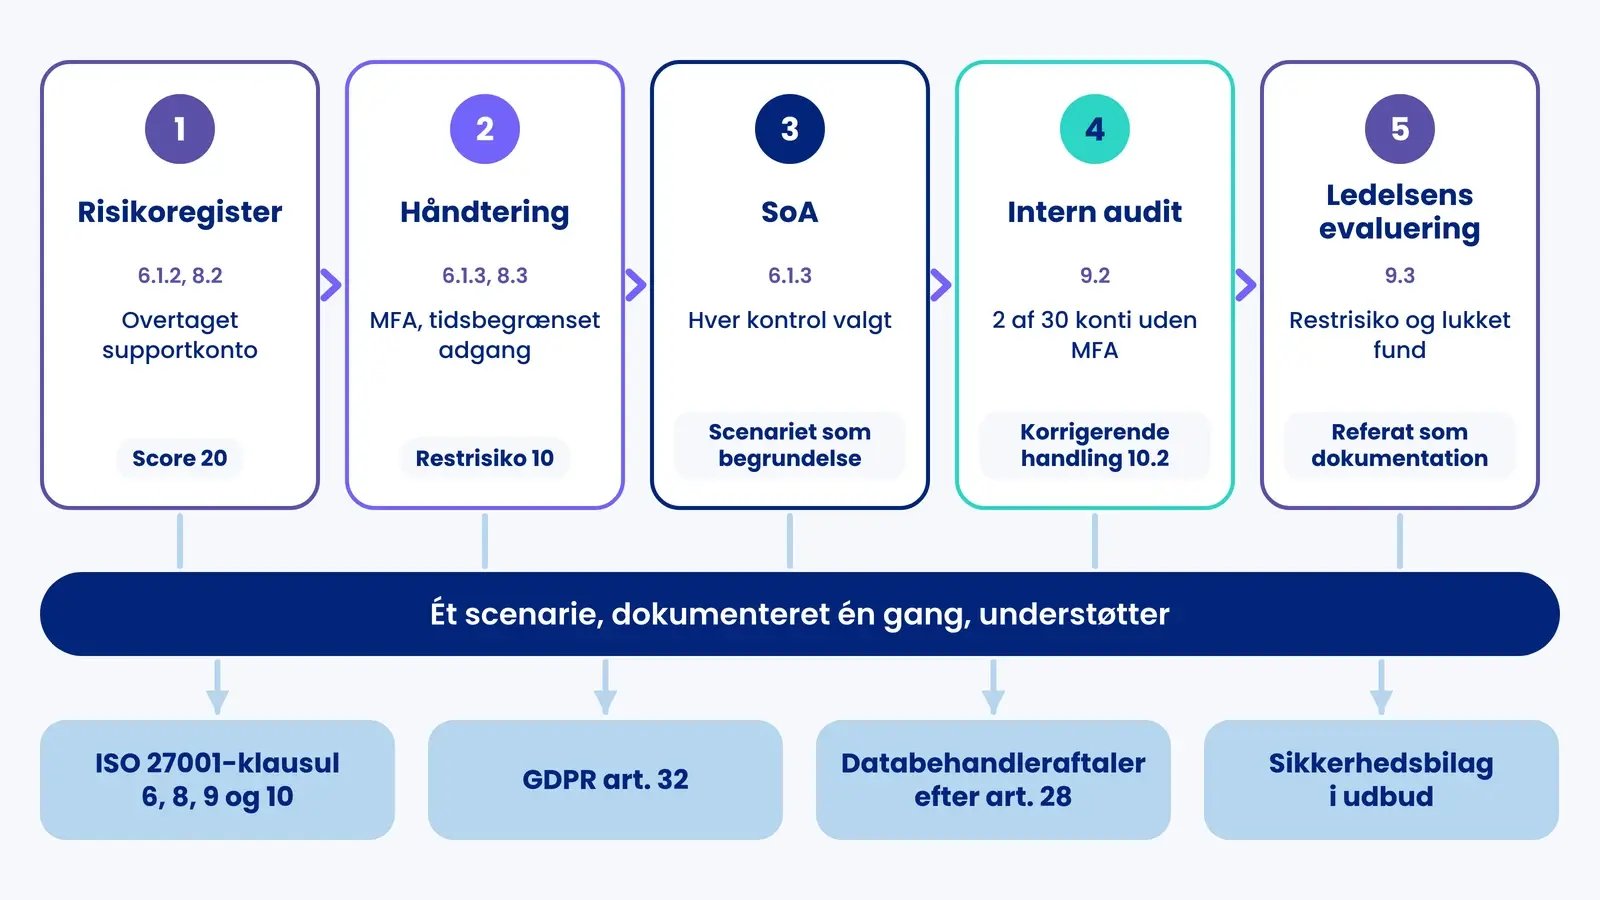
3. Risikovurdering (6.1.2, 8.2). Ét scenarie skiller sig ud: en angriber overtager en supportmedarbejders konto via phishing og eksporterer data fra kommunernes produktionsmiljø. Sandsynlighed 4, konsekvens 5, så den iboende score er 20.
4. Håndtering og SoA (6.1.3, 8.3). Håndteringsplanen indfører phishing-resistent MFA på alle supportkonti (A.8.5), tidsbegrænset privilegeret adgang, der skal godkendes pr. sag (A.8.2), begrænset adgang til produktionsdata (A.8.3) og alarmer ved usædvanligt store dataudtræk (A.8.15, A.8.16). Restrisikoen falder til sandsynlighed 2 og konsekvens 5, altså 10. Driftsdirektøren underskriver som risikoejer accepten. SoA'en registrerer hver kontrol som valgt, med dette scenarie som begrundelse.
5. Mål og måling (6.2, 9.1). Målet er, at 100 % af de privilegerede supportkonti bruger phishing-resistent MFA inden kvartalets udgang, rapporteret månedligt til direktionen.
6. Intern audit (9.2). Den interne auditor udtager 30 konti og finder to, der tilhører en ekstern underleverandørs konsulenter og kan logge på uden MFA. Det er en afvigelse (10.2). Årsagen er, at underleverandørens konti blev oprettet uden om onboardingproceduren. Den korrigerende handling lægger dem ind under proceduren og skriver MFA-kravet ind i kontrakten med underleverandøren (A.5.20).
7. Ledelsens evaluering (9.3). Direktionen ser restrisikoen, auditfundet og lukningen af det. Referatet dokumenterer samtidig, at ledelsen har godkendt og fører tilsyn med foranstaltningerne, hvis Fjordlys er eller bliver omfattet af NIS2-lovens § 7.
Ét risikoscenarie, dokumenteret én gang, understøtter nu ISO 27001-klausul 6, 8, 9 og 10, GDPR art. 32 og kommunernes databehandleraftaler efter art. 28, stk. 3, litra c, kommunernes tilsyn med Fjordlys som databehandler og svarene i næste udbuds sikkerhedsbilag. Det genbrug er den egentlige gevinst ved et ISMS.
Sådan opbygger I et ISMS i syv trin
Der findes ingen enkelt korrekt rækkefølge, men auditorer og erfarne implementeringsfolk følger typisk den, standarden lægger op til. Standarden fastsætter ingen tidsplan. Det, der tager kalendertid, er at vise, at systemet kører. Certificeringsorganer forventer i praksis dokumentation for mindst én intern audit og én ledelsesevaluering før trin 2-audit.
| Trin | ISO 27001-klausul | Resultat | Typisk ejer |
|---|---|---|---|
| 1. Få ledelsens mandat | 5.1, 5.3 | Navngiven ejer af systemet, budget og et styringsforum | Administrerende direktør eller driftsdirektør |
| 2. Fastlæg kontekst og scope | 4.1-4.3 | Scopebeskrivelse og liste over interessenter og deres lovmæssige og kontraktlige krav | Ejeren af systemet |
| 3. Skriv politikken og fastsæt risikokriterier | 5.2, 6.1.2 | Informationssikkerhedspolitik, risikometode og acceptkriterier | Ejeren sammen med ledelsen |
| 4. Vurdér og håndtér risici | 6.1.2, 6.1.3, 8.2, 8.3 | Aktivfortegnelse, risikoregister, håndteringsplan og Statement of Applicability | Risikoejere på tværs af forretningen |
| 5. Implementér kontroller og uddan medarbejderne | 7.2, 7.3, 8.1, Annex A | Procedurer, tekniske foranstaltninger og et awarenessprogram | It, HR og facility |
| 6. Mål og auditér | 9.1, 9.2 | Nøgletal, internt auditprogram og auditrapporter | Intern auditor, uafhængig af det auditerede arbejde |
| 7. Evaluér og forbedr | 9.3, 10.1, 10.2 | Referat af ledelsens evaluering, korrigerende handlinger og opdateret plan | Den øverste ledelse |
To praktiske råd. Byg aktivfortegnelsen på det, I allerede har, for eksempel jeres fortegnelse over behandlingsaktiviteter efter GDPR art. 30 og jeres leverandørliste, i stedet for at starte forfra. Fortegnelsen er et GDPR-krav, ikke et ISO-krav, men den er et godt udgangspunkt. Og giv awareness en rigtig plan med målbare resultater (A.6.3). Vores artikel om awareness-træning har idéer, der virker i praksis, og tilsyn med leverandører dækker leverandørkontrollerne i A.5.19-A.5.22.
Certificering i Danmark: DANAK og overgangen fra 2013
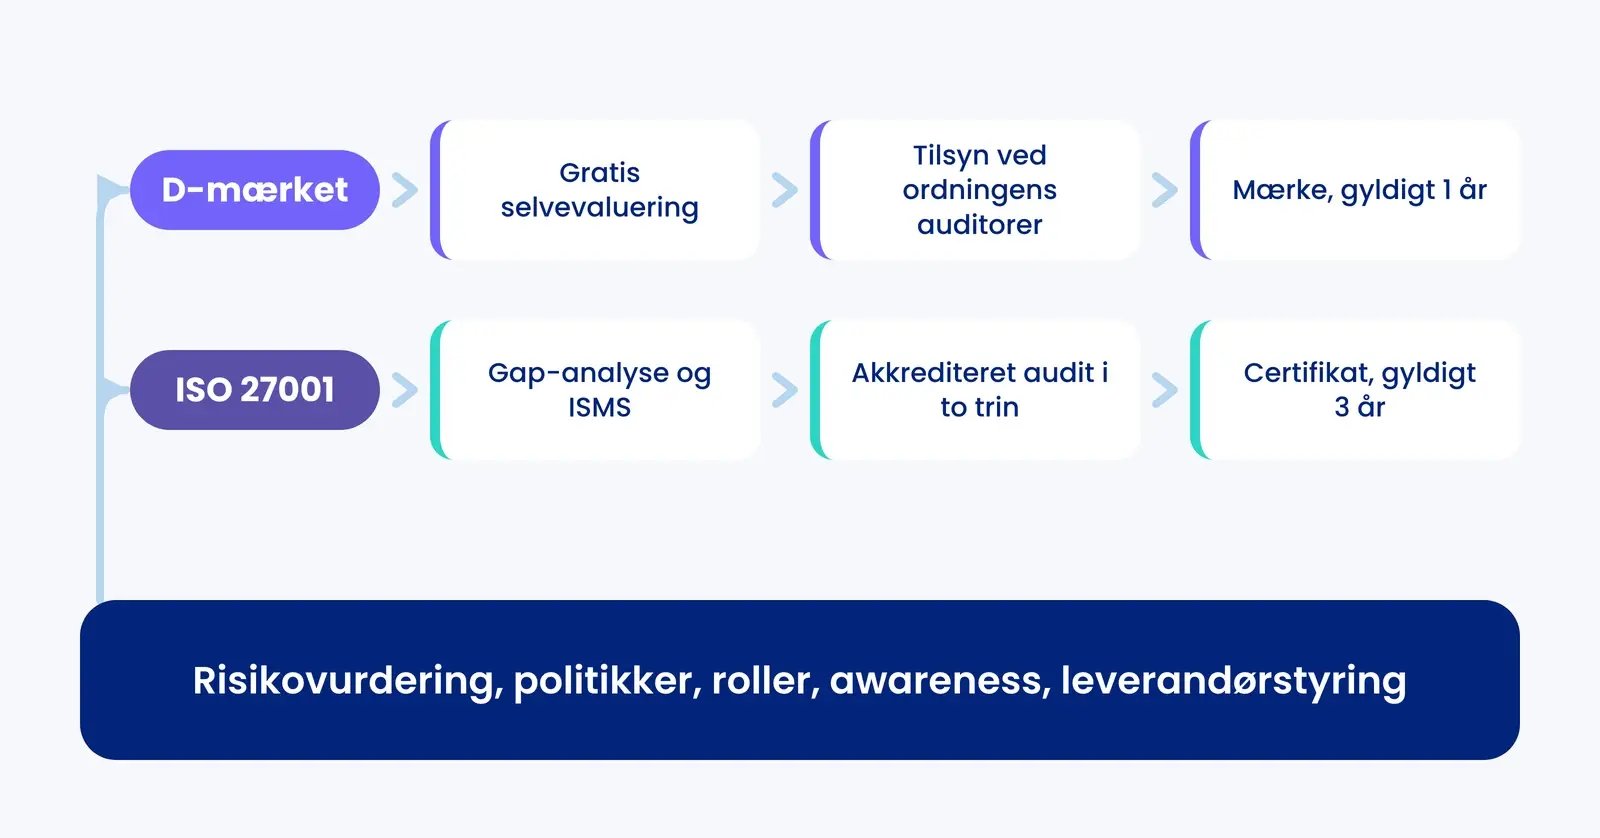
Beslutter I at certificere, skal I bruge et certificeringsorgan, der er akkrediteret til ISO 27001. I Danmark akkrediterer DANAK certificeringsorganerne efter ISO/IEC 17021-1 og ISO/IEC 27006-1:2024, og DANAK har en søgefunktion, hvor I kan tjekke, om et organ er akkrediteret. Auditten foregår i to trin og efterfølges af årlige overvågningsaudits og recertificering i en treårig cyklus. Vores guide til ISO 27001-certificering forklarer forløbet og hvad der driver prisen.
Husk også, at alle certifikater efter ISO/IEC 27001:2013 udløb eller blev trukket tilbage ved overgangsperiodens afslutning 31. oktober 2025, jf. IAF MD 26. En leverandør, der stadig viser et 2013-certifikat, har ikke en gyldig certificering.
Hvad et ISMS ikke gør
Et ærligt svar på "hvad er ISMS" skal også rumme begrænsningerne. Her er dem, vi oftest ser:
- Det gør jer ikke sikre i sig selv. Et ISMS er en måde at beslutte og kontrollere på. Et veldokumenteret system med svage kontroller er stadig svagt.
- Et certifikat siger intet uden for sit scope. Læs altid scopebeskrivelsen. Et certifikat, der dækker ét datacenter, fortæller ikke meget om den SaaS-løsning, I køber.
- Det er ikke GDPR-compliance. Fortegnelse, behandlingsgrundlag, konsekvensanalyser og de registreredes rettigheder ligger uden for ISO 27001. ISO/IEC 27701:2025, der nu er en selvstændig standard for et ledelsessystem for privatlivsinformation, er det tættere match.
- Det er heller ikke NIS2-compliance. Registrering, indberetningskæden på 24 timer, 72 timer og en måned og ledelsens uddannelse efter § 7 skal lægges oveni.
- Det er ikke en revisorerklæring. Mange kommuner og større kunder beder om en ISAE 3402- eller ISAE 3000-erklæring om, hvordan kontrollerne har fungeret over en periode. Læs vores artikel om ISAE 3402 for forskellen.
Mindre virksomheder starter nogle gange med en lettere ordning før ISO 27001. Vores sammenligning af D-mærket og ISO 27001 viser, hvordan det valg ser ud i praksis.
Datoer og tal, der er værd at kende
| Dato eller tal | Hvad det betyder | Kilde |
|---|---|---|
| 2016 | Statslige myndigheder skal styre informationssikkerhed efter ISO 27001 | Digitaliseringsstyrelsen |
| Oktober 2022 | ISO/IEC 27001:2022 udkommer (tillæg 1 om klima fulgte i 2024) | ISO |
| September 2023 | Den danske udgave DS/EN ISO/IEC 27001:2023 er tilgængelig | Digitaliseringsstyrelsen, Dansk Standard |
| 17. januar 2025 | DORA finder anvendelse for finansielle enheder | DORA art. 64 |
| 1. april 2025 | Frist for statslige myndigheders overgang til 2022-versionen | Digitaliseringsstyrelsen |
| 1. juli 2025 | Den danske NIS2-lov træder i kraft | Lov nr. 434 af 6. maj 2025 |
| 1. oktober 2025 | Frist for registrering af enheder, der var omfattet fra lovens start | Styrelsen for Samfundssikkerhed |
| 31. oktober 2025 | Alle ISO/IEC 27001:2013-certifikater udløber eller trækkes tilbage | IAF MD 26 |
| 96.709 | Gyldige ISO/IEC 27001-certifikater på verdensplan ved udgangen af 2024 | ISO Survey 2024 |
ISMS-værktøj: sådan understøtter .legal jeres ISMS
De fleste, der spørger os, hvad et ISMS er, har allerede dele af et. En politik her, et risikoregneark der, leverandørvurderinger i nogens indbakke. Opgaven er at binde det sammen, så én risiko, én kontrol og ét stykke evidens kan genbruges, hvor der er brug for det.
Informationssikkerhedsmodulet i .legal giver jer en struktur til ISO 27001:2022 med risikovurderinger, Annex A-kontroller, Statement of Applicability og evidens samlet ét sted. Med Frameworks kan I se, hvordan de samme kontroller mapper til NIS2-loven, GDPR og andre krav. Risikovurdering samler jeres risikoregister med fælles kriterier, og Compliance-årshjulet holder styr på de tilbagevendende opgaver som interne audits og ledelsens evaluering.
Platformen driver ikke jeres ISMS for jer. Risikobeslutninger, kontrolejerskab og ledelsens engagement ligger stadig hos jeres folk. Det, den fjerner, er rykkerne, de dobbelte regneark og jagten på evidens op til en audit.
Vil du se det med jeres eget scope? Book en demo.

.legal compliance platform
Byg dit ISMS med .legal
-
Definer og administrer sikkerhedspolitikker
-
Gennemfør og spor risikovurderinger
-
Overvåg kontroleffektivitet
-
Administrer interne revisioner
-
Generer compliance-dokumentation