Risikostyring: Én metode der dækker GDPR, NIS2, DORA og ISO 27001
GDPR, NIS2, DORA, AI-forordningen og ISO 27001 kræver alle dokumenteret risikoarbejde. De fleste kører dem som adskilte projekter. Her er metoden, standarderne, artikelnumrene og de praktiske trin, der samler det i ét.

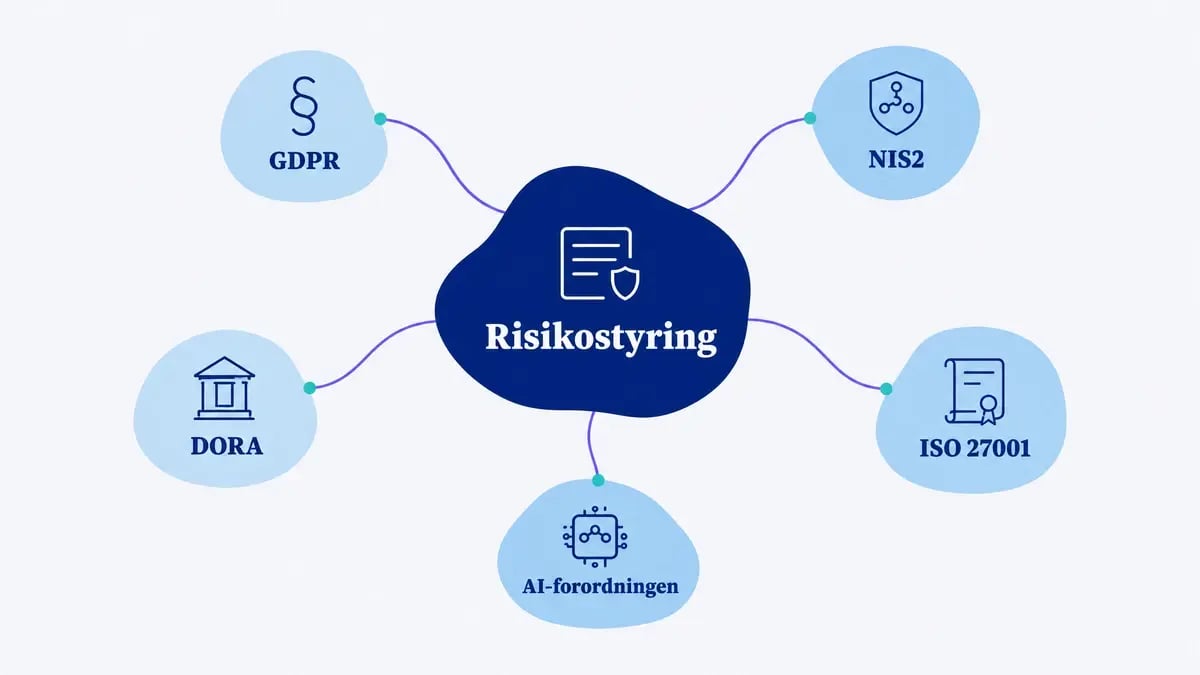
De fleste organisationer, vi møder, kører fire eller fem risikoprocesser samtidig. Én til GDPR, fordi artikel 32 kræver sikkerhed, der passer til risikoen. Én til ISO 27001, fordi klausul 6.1.2 kræver det. Én til NIS2, fordi ledelsen skal godkende den. Et separat it-risikoframework, hvis DORA gælder. Og nu en sjette, fordi AI-forordningen kræver et risikostyringssystem for højrisiko-AI.
De ligger typisk forskellige steder, ejes af forskellige mennesker og har forskellige formater. Ofte på de samme få systemer.
Det dobbeltarbejde er ikke noget, reglerne kræver. Risikostyring er én disciplin med én metode, og de europæiske regelsæt beder grundlæggende om det samme arbejde, bare præsenteret på forskellige måder. Denne guide gennemgår metoden, de standarder der definerer den, præcis hvad hvert regelsæt kræver med artikelnumre, og hvordan ét dokumenteret risikoscenarie kan dække flere forpligtelser på én gang.
Det vigtigste kort fortalt
| Én metode, mange forpligtelser. ENISA's egen mapping-tabel til NIS2's tekniske implementeringsvejledning kobler hvert krav til ISO/IEC 27001:2022, ISO/IEC 27002:2022 og NIST CSF 2.0. Overlappet mellem frameworks er officielt dokumenteret, ikke ønsketænkning. |
| Risikostyring er ikke risikovurdering. Risikostyring er den løbende disciplin. Risikovurdering (identifikation, analyse, evaluering) og risikohåndtering er trin inde i den. Forveksles de, bliver alt det efterfølgende uklart. |
| Ledelsen hæfter juridisk. NIS2 artikel 20 og DORA artikel 5 kræver begge, at ledelsesorganet godkender risikoforanstaltningerne, fører tilsyn med implementeringen og selv modtager uddannelse. Det er ikke længere god selskabsledelse. Det er lov, med personligt ansvar. |
| Fokusér på forpligtelser, ikke datoer. Fristerne i EU-regelsættet bliver løbende rykket, tydeligst omkring AI-forordningen. De underliggende pligter (dokumentér, vurdér, håndtér, accepter, revurdér, rapportér) ændrer sig ikke. |
Hvad er risikostyring?
Risikostyring er det koordinerede sæt aktiviteter, en organisation bruger til at identificere, vurdere, håndtere, overvåge og rapportere på sine risici. I en informationssikkerhedskontekst handler det om fortrolighed, integritet og tilgængelighed, og det dækker både digital og fysisk information.
Begrebet bruges konstant i flæng med to andre, som det ikke betyder det samme som. Her er den skelnen, ISO 31000 og ISO/IEC 27005 faktisk laver:
| Begreb | Hvad det betyder | Hvor det hører til |
|---|---|---|
| Risikostyring | Hele den løbende disciplin, inklusive governance, kriterier, roller og rapportering | Paraplyen |
| Risikovurdering | Identifikation, analyse og evaluering af risiko | Et trin inde i risikostyringen |
| Risikohåndtering | Valg og implementering af tiltag, der ændrer risikoen | Trinnet efter vurderingen |
Den praktiske konsekvens er, at "vi lavede en risikovurdering sidste år" ikke er det samme som "vi har risikostyring". Det ene er en aktivitet. Det andet er et system med ejere, kriterier, revurderingscyklusser og rapporteringsveje.
Vil du dybere ned i, hvordan informationssikkerhed hænger sammen med cybersikkerhed, har vi behandlet forskellen mellem informationssikkerhed og cybersikkerhed separat.
Standarderne, der definerer metoden
Du behøver ikke opfinde en risikometode. Flere modne standarder definerer allerede én, og de europæiske myndigheder peger i stigende grad på dem. Kunsten er at vide, hvad hver især er til, og hvilke du overhovedet kan blive certificeret i.
| Standard | Hvad den giver dig | Certificerbar? | Pris |
|---|---|---|---|
| ISO 31000:2018 | Det generiske framework og procesforløb for al risikostyring | Nej | Købes |
| ISO/IEC 27005:2022 | ISO 31000 anvendt på informationssikkerhed, med to identifikationstilgange | Nej | Købes |
| ISO/IEC 27001:2022 | Krav til et ISMS, inklusive risikoklausulerne og erklæringen om anvendelighed | Ja | Købes |
| ISO/IEC 27002:2022 | Implementeringsvejledning til hver af de 93 Annex A-kontroller | Nej | Købes |
| NIST CSF 2.0 | Seks funktioner, brugbart som kommunikations- og modenhedslag | Nej | Gratis |
| COSO ERM (2017) | Virksomhedsrisiko koblet til strategi og performance, henvendt til bestyrelsen | Nej | Købes |
| ISO/IEC 42001 | Ledelsessystem for AI, inklusive AI-risiko og konsekvensanalyse | Ja | Købes |
ISO-standarder købes i Danmark gennem Dansk Standard. NIST's materiale er frit tilgængeligt.
ISO 31000: processen alle andre låner fra
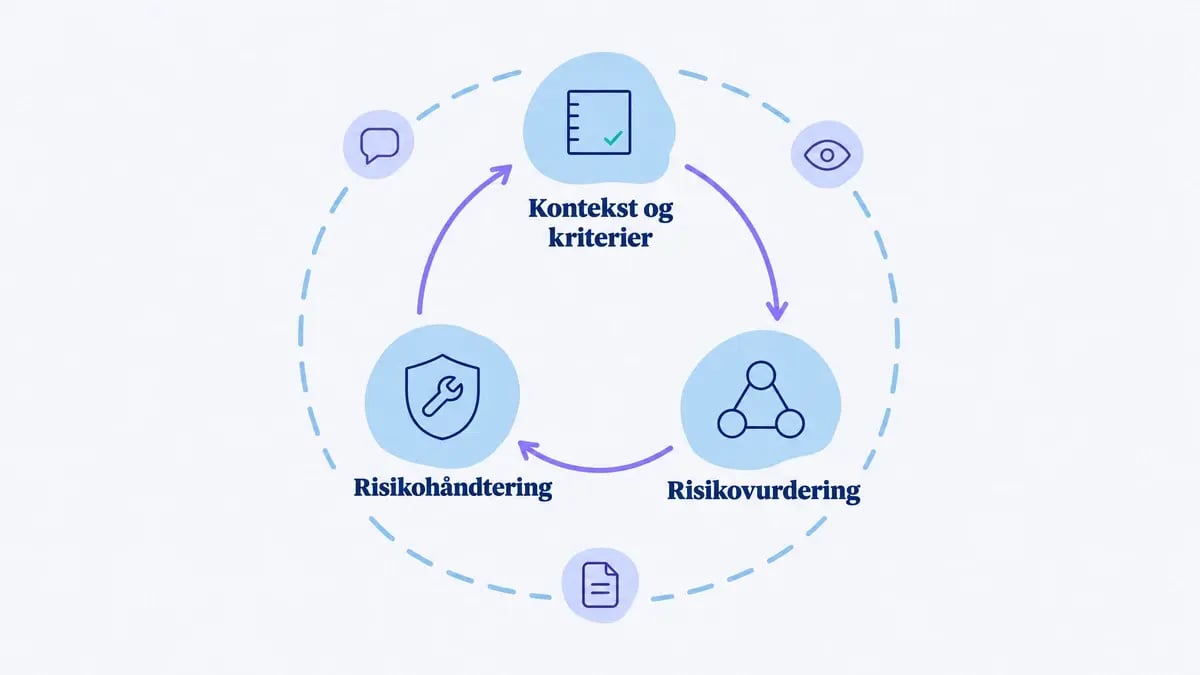
ISO 31000:2018 består af tre dele: principper, framework og proces. Processen er den del, du vil genkende i stort set alle de regelsæt, der følger efter.
- Omfang, kontekst og kriterier. Hvad vurderer du, i hvilken sammenhæng, og hvad tæller som acceptabelt?
- Risikovurdering. Først identifikation, så analyse, så evaluering mod dine kriterier.
- Risikohåndtering. Vælg og implementér tiltag, og vurdér derefter om restrisikoen kan accepteres.
Tre aktiviteter kører løbende ved siden af det hele: kommunikation og inddragelse, overvågning og revurdering, samt registrering og rapportering. Den sidste er det, der forvandler en regnearksøvelse til dokumentation, du kan lægge på bordet ved et tilsyn.
ISO 27005: to måder at finde risici på
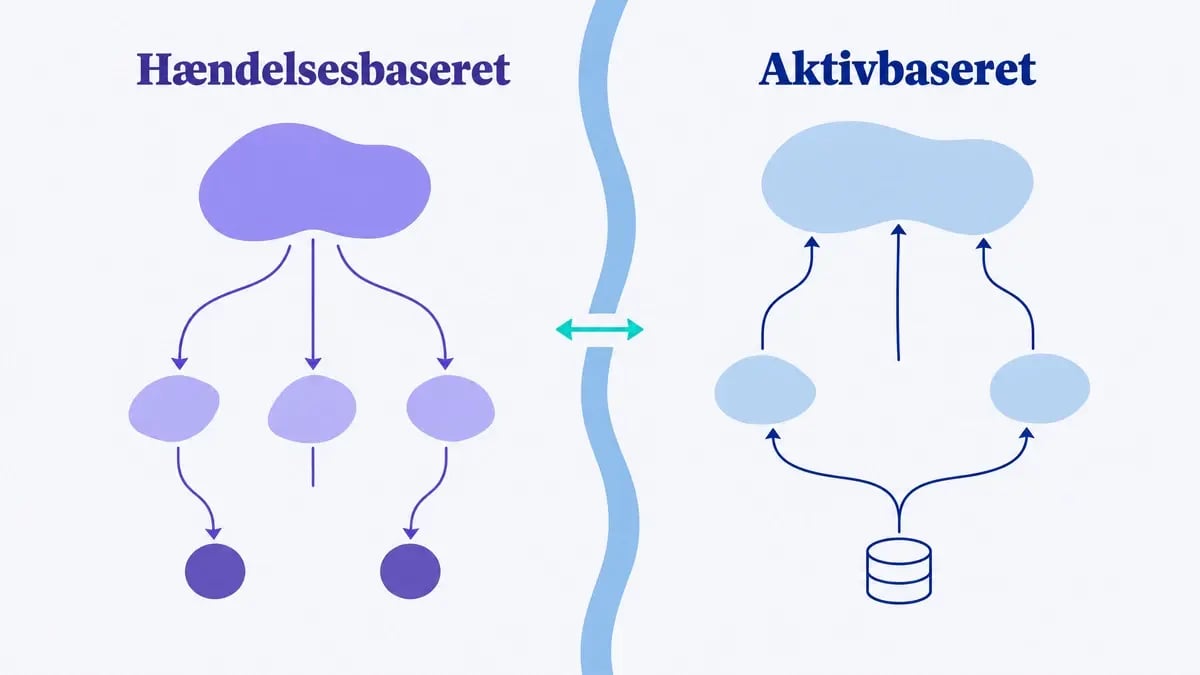
2022-udgaven af ISO/IEC 27005 indførte en ændring, der betyder mere i praksis, end den lyder til på papiret. Den beskriver to komplementære måder at identificere risici på og siger, at du kan mappe mellem dem. De to tilgange er gennemgået i detaljer i artiklen om ISO 27005.
Den aktivbaserede tilgang arbejder nedefra og op. Du starter i et aktiv, lister truslerne mod det og derefter de sårbarheder, der gør truslerne mulige. En kundedatabase er udsat for uautoriseret adgang og malware, sårbarhederne kan være svag autentifikation og manglende patching, og håndteringen bliver multifaktor-autentifikation, et patch-regime og kryptering.
Den hændelsesbaserede tilgang arbejder oppefra og ned. Du starter i risikokilderne og de strategiske scenarier: hvem vil os til livs, hvorfor, og ad hvilken vej? En statsstøttet aktør, der går efter en teleudbyder for at nå kundernes kommunikation, er et hændelsesbaseret scenarie. Det dukker sjældent op af en aktivliste, fordi det aktiv der betyder noget, er relationen og ikke serveren.
De fleste laver den aktivbaserede halvdel og stopper. Sådan ender man med et meget velordnet risikoregister, der ikke indeholder det scenarie, der faktisk indtræffer.
ISO 27001: hvor risiko bliver reviderbart
ISO/IEC 27001:2022 er den certificerbare, og den er konkret omkring risiko:
- Klausul 6.1.2 kræver en defineret proces for risikovurdering af informationssikkerhed, herunder udpegning af risikoejere
- Klausul 6.1.3 kræver risikohåndtering, sammenligning af de valgte kontroller med Annex A og udarbejdelse af en erklæring om anvendelighed (Statement of Applicability), hvor både medtagelse og fravalg begrundes
- Klausul 8.2 kræver risikovurderinger med planlagte mellemrum og ved væsentlige ændringer
- Klausul 8.3 kræver, at risikohåndteringsplanen rent faktisk gennemføres
Annex A i 2022-udgaven rummer 93 kontroller fordelt på fire temaer: organisatoriske (A.5), personorienterede (A.6), fysiske (A.7) og teknologiske (A.8). Det gamle tal på 114 kontroller i 14 domæner hører til 2013-udgaven, hvis certifikater udløb i oktober 2025. Læs vores guide til ISO 27001 compliance og vores introduktion til ISMS for det bredere billede.
Hvad lovgivningen faktisk kræver
Hvert af de følgende regelsæt skaber en dokumenteret risikoforpligtelse. Ordlyden er forskellig, substansen sjældent.
| Regelsæt | Centrale artikler | Hvad der kræves |
|---|---|---|
| GDPR | Art. 24, 25, 32, 35, 36 | Sikkerhed der passer til risikoen, altid. Konsekvensanalyse når behandlingen sandsynligvis indebærer høj risiko. Forudgående høring ved høj restrisiko. |
| NIS2 | Art. 20, 21, 23, 34 | Ti risikostyringsforanstaltninger, all-hazards og proportionale. Ledelsens godkendelse, tilsyn, ansvar og uddannelse. Tretrins hændelsesrapportering. |
| DORA | Art. 5-16, 28-30 | Et dokumenteret framework for IKT-risikostyring, ledelsens ansvar for IKT-risikoappetit, aktividentifikation og styring af tredjepartsrisiko. |
| AI-forordningen | Art. 9, 27 | Et løbende, iterativt risikostyringssystem gennem hele livscyklussen for højrisiko-AI, plus en konsekvensanalyse for grundlæggende rettigheder for visse idriftsættere. |
| Cyber Resilience Act | Art. 13(3), 31, Bilag I | En cybersikkerhedsrisikovurdering for produkter med digitale elementer, ført igennem design, produktion og vedligehold, og teknisk dokumenteret. |
GDPR: to forskellige risikopligter
De bliver konstant blandet sammen, så det er værd at skille dem ad. Artikel 32 kræver sikkerhedsforanstaltninger, der passer til risikoen. Den pligt gælder for alle dataansvarlige og databehandlere, hele tiden. Artikel 35 kræver kun en konsekvensanalyse, når behandlingen sandsynligvis indebærer en høj risiko for de registrerede, med tre udløsere nævnt i artikel 35, stk. 3: systematisk og omfattende automatisk vurdering inklusive profilering med retsvirkning eller tilsvarende betydning, behandling i stort omfang af følsomme oplysninger eller oplysninger om strafbare forhold, og systematisk overvågning af et offentligt tilgængeligt område i stort omfang.
En konsekvensanalyse er altså ikke altid påkrævet. En risikovurdering er. Vi har skrevet en fuld guide til konsekvensanalyse (DPIA) og en praktisk gennemgang af hvordan du laver en GDPR-risikovurdering. Selve forordningsteksten finder du på gdpr.dk.
NIS2: ti foranstaltninger og en ledelse der ikke kan uddelegere
Artikel 21, stk. 2, opremser ti foranstaltninger til styring af cybersikkerhedsrisici, som gælder ens for væsentlige og vigtige enheder:
- Politikker for risikoanalyse og informationssystemsikkerhed
- Håndtering af hændelser
- Forretningskontinuitet, herunder backup-styring, katastrofeberedskab og krisestyring
- Forsyningskædesikkerhed
- Sikkerhed i anskaffelse, udvikling og vedligeholdelse, inklusive håndtering og offentliggørelse af sårbarheder
- Politikker og procedurer til at vurdere foranstaltningernes effektivitet
- Grundlæggende cyberhygiejne og uddannelse i cybersikkerhed
- Kryptografi og, hvor det er relevant, kryptering
- Personalesikkerhed, adgangskontrolpolitikker og forvaltning af aktiver
- Multifaktor- eller kontinuerlig autentifikation samt sikret kommunikation
Artikel 21, stk. 1, rammesætter det hele som en all-hazards-tilgang, anvendt proportionalt i forhold til enhedens størrelse, eksponering og samfundsmæssige betydning. Artikel 20 lægger derefter ansvaret hos ledelsesorganet: det skal godkende foranstaltningerne, føre tilsyn med implementeringen, kan holdes personligt ansvarligt og skal selv gennemgå uddannelse.
To tal er værd at få rigtigt, fordi de cirkulerer forkert. Hændelsesrapportering efter artikel 23 er en tretrins tidsplan: tidlig varsling inden 24 timer, hændelsesunderretning inden 72 timer og endelig rapport inden en måned. Bøderne efter artikel 34 er gradueret: mindst 10 mio. euro eller 2 % af den globale årsomsætning for væsentlige enheder, og mindst 7 mio. euro eller 1,4 % for vigtige enheder. Tallet 20 mio. euro eller 4 %, som af og til citeres for NIS2, er GDPR-loftet og ikke dette.
I Danmark er direktivet gennemført med cyber- og informationssikkerhedsloven, der trådte i kraft 1. juli 2025 uden overgangsperiode. Tilsynet er delt, så det er værd at tjekke, hvilken myndighed der fører tilsyn med netop jeres sektor. Se vores NIS2-overblik for omfang og sektorer.
DORA: IKT-risiko med ledelsens navn på
DORA har fundet anvendelse på finansielle enheder siden januar 2025. Kapitel II fastlægger rammen for IKT-risikostyring. Artikel 5 pålægger ledelsesorganet at definere, godkende, føre tilsyn med og stå til ansvar for rammen, herunder at fastsætte IKT-risikoappetitten og have tilstrækkelig viden til at gøre det. Artikel 6 kræver, at selve rammen er dokumenteret og underlagt regelmæssig intern revision. Artikel 8 til 13 gennemgår identifikation, beskyttelse, detektion, respons og genopretning, backup og læring. Artikel 16 giver en forenklet ramme for mindre enheder.
Artikel 28 til 30 udvider samme logik til IKT-tredjepartsleverandører, med et informationsregister og obligatoriske kontraktbestemmelser. Har I allerede styr på leverandørrisiko, er meget af det her en dokumentationsøvelse snarere end et nyt program. Vores guide til tilsyn med leverandører dækker den praktiske side.
AI-forordningen: risikostyring som livscyklus, ikke som dokument
Artikel 9 kræver et risikostyringssystem for højrisiko-AI-systemer, og den er eksplicit om, at der er tale om en kontinuerlig og iterativ proces, der planlægges og køres gennem hele systemets livscyklus. Du identificerer og analyserer kendte og rimeligt forudsigelige risici for sundhed, sikkerhed og grundlæggende rettigheder, vurderer risici ved tilsigtet brug og forudsigelig misbrug, træffer foranstaltninger og bedømmer, om restrisikoen er acceptabel.
Tidsfristerne omkring AI-forordningen er i øjeblikket under revision gennem Kommissionens forenklingsarbejde. Forpligtelserne bliver ikke fjernet, så vi vil bygge til forpligtelsen og behandle datoerne som foreløbige. Vores artikel om hvem der skal efterleve AI-forordningen gennemgår rollerne.
Pointen: ét scenarie, flere forpligtelser
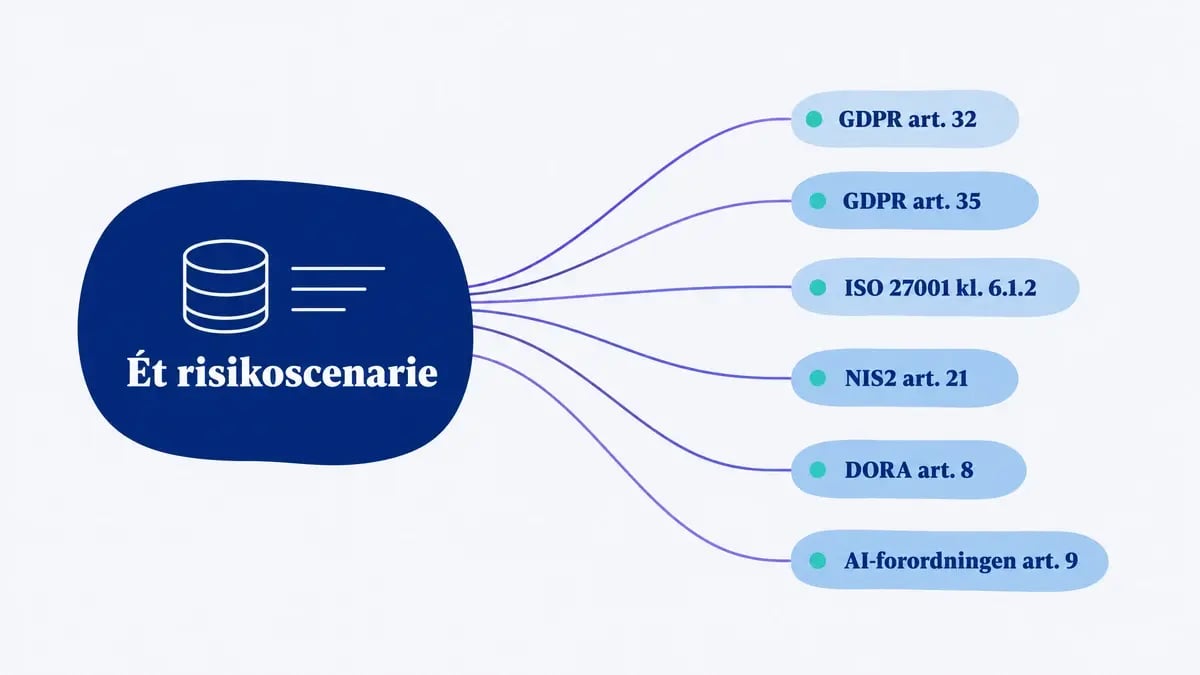
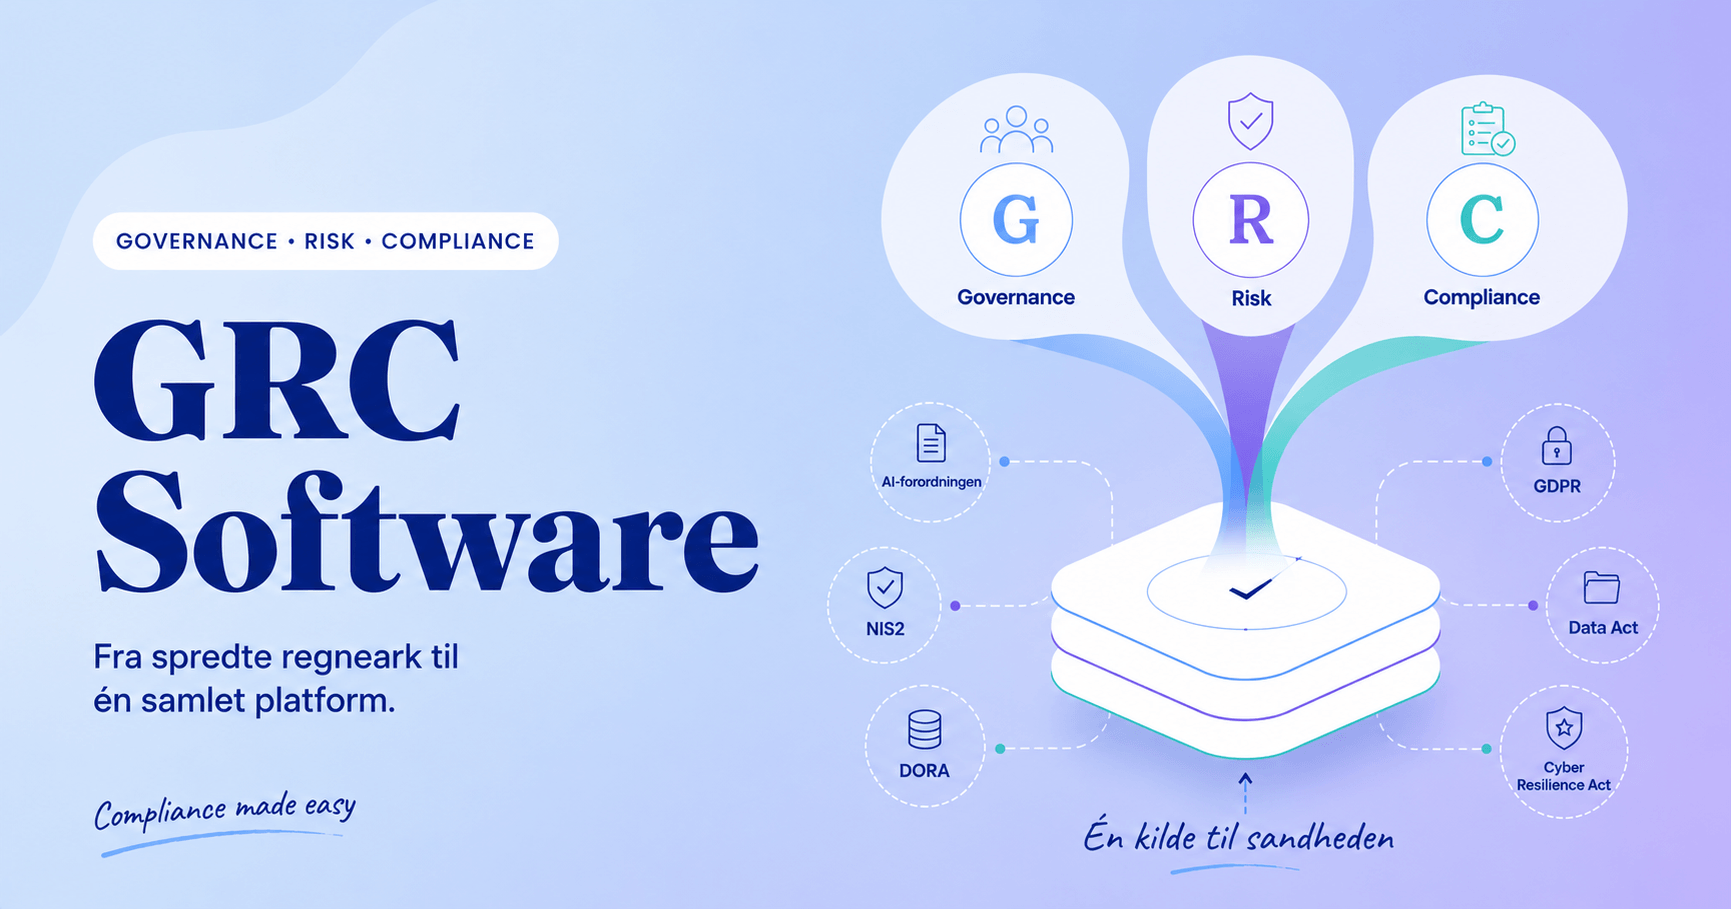
Her er det argument, hele guiden hviler på. Tag ét aktiv, en kundedatabase, og skriv ét dokumenteret risikoscenarie for det. Det stykke arbejde kan tjene fem regulatoriske formål på én gang.
| Forpligtelse | Hvad det samme scenarie leverer |
|---|---|
| GDPR art. 32 | Dokumenteret vurdering af risikoen for de registrerede og de tekniske og organisatoriske foranstaltninger, der er valgt |
| GDPR art. 35 | Er tærsklen nået, bygger konsekvensanalysen videre på samme scenarie i stedet for at starte forfra |
| ISO 27001 kl. 6.1.2 og 6.1.3 | En risiko med udpeget ejer, håndtering mappet til Annex A-kontroller, som føder erklæringen om anvendelighed |
| NIS2 art. 21(2)(a), (d), (i) | Dokumentation for risikoanalysepolitik, forsyningskædesikkerhed samt adgangskontrol og forvaltning af aktiver |
| DORA art. 8 og 9 | Identifikation af IKT-aktivet og de beskyttelsesforanstaltninger, der anvendes på det |
| AI-forordningen art. 9 | Behandler et AI-system de data, starter livscyklusarbejdet fra samme scenarie |
Det er ikke en leverandørpåstand. ENISA udgav en mapping-tabel sammen med sin tekniske implementeringsvejledning til NIS2, som kobler hvert krav i gennemførelsesforordningen til ISO/IEC 27001:2022, ISO/IEC 27002:2022, NIST CSF 2.0 og flere nationale frameworks. ENISA kalder den selv et navigationsværktøj og ikke en erklæring om ækvivalens, og det forbehold er rimeligt. Du skal stadig tjekke hullerne. Men det strukturelle overlap er officielt dokumenteret, og der er ingen grund til at bygge det samme risikoregister fem gange.
Haken er værktøjet. Ligger jeres risikovurderinger i fem regneark ejet af fem personer, er genbrug teoretisk. Det bliver først virkeligt, når én risiko kan bære flere framework-tags, og én håndteringsopgave kan lukke forpligtelser flere steder. Det er præcis det, vores frameworks-modul er bygget til.
Sådan laver du risikostyring i praksis
1. Fastlæg omfang, kontekst og kriterier
Beslut, hvad der er i scope, hvilke regelsæt der gælder for jer, og hvad jeres risikokriterier er, før I vurderer noget som helst. Kriterierne er målestokken: ved hvilken kombination af sandsynlighed og konsekvens bliver en risiko uacceptabel, og hvem afgør det? Uden det bliver alle senere trin til diskussioner.
2. Identificér risici, begge veje
Kør den aktivbaserede runde over systemer, leverandører og processer, og kør en hændelsesbaseret runde over de strategiske scenarier, der reelt ville gøre ondt. Før begge ind i det samme register. Har I allerede en fortegnelse over behandlingsaktiviteter eller en aktivliste, har I størstedelen af inputtet til den aktivbaserede halvdel.
3. Analysér sandsynlighed og konsekvens
Vælg en skala og brug den konsekvent. De gængse muligheder har hver deres afvejning:
| Skala | Styrke | Svaghed |
|---|---|---|
| 3x3 | Hurtig, nem at blive enige om | Meget grovkornet, alt klumper sig i midten |
| 4x4 | Ingen sikker midte, tvinger en stillingtagen | Stadig grovkornet, og det tvungne valg kan føles vilkårligt |
| 5x5 | Mest detaljeret, bredest anerkendt | Inviterer til falsk præcision, langsommere at nå enighed om |
Vælg den mindste skala, der stadig lader jer træffe reelt forskellige beslutninger. En 5x5, der ender med de samme tre handlinger som en 3x3, er bare flere møder.
4. Evaluér mod jeres kriterier
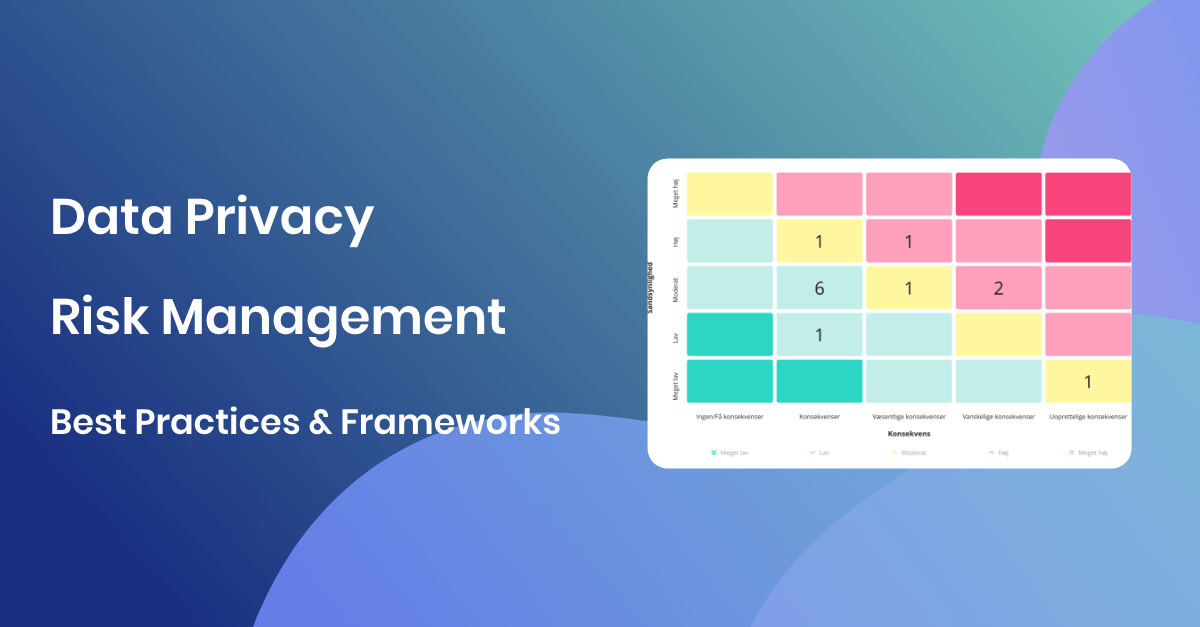
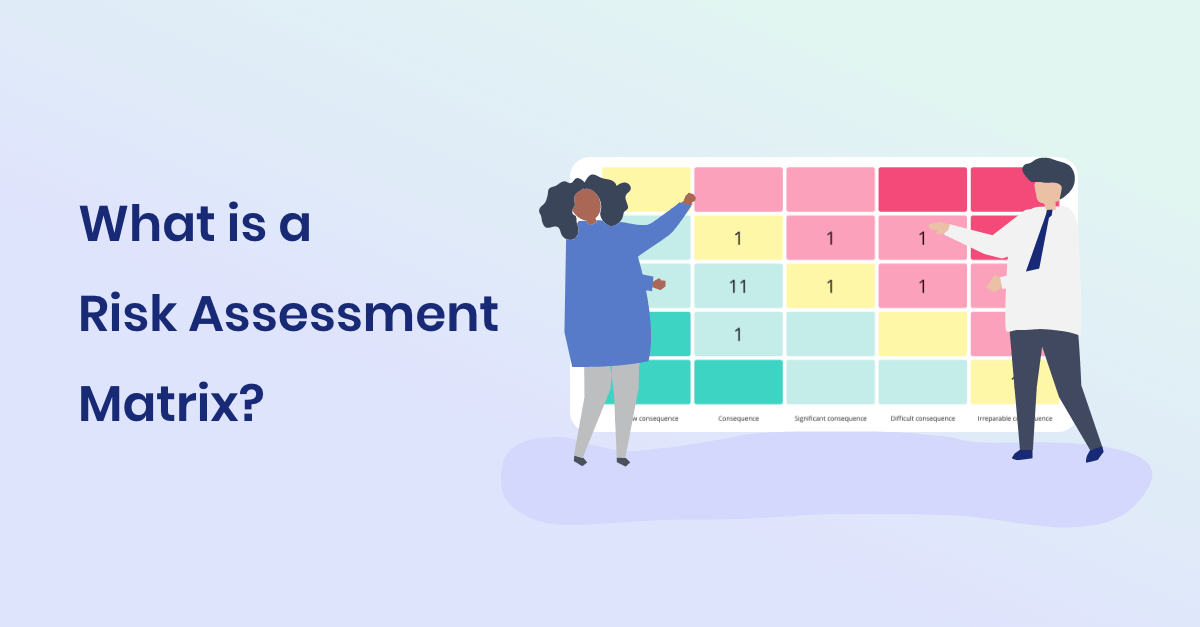
Hold hver analyseret risiko op mod de kriterier, I satte i trin ét. Det er her, en score bliver til en beslutning. Vores guide til risikomatrixen gennemgår mekanikken i detaljer.
5. Håndtér risikoen
ISO 31000 og ISO 27005 giver jer fire muligheder, og terminologien er værd at bruge præcist, fordi auditorer lægger mærke til det:
- Undgå risikoen ved ikke at starte aktiviteten eller ved at stoppe den
- Reducere eller modificere den ved at ændre sandsynlighed eller konsekvens, hvilket er det de fleste kontroller gør
- Dele den gennem forsikring, kontrakter eller outsourcing
- Acceptere den ved en informeret beslutning, hvilket betyder at nogen formelt har taget den på sig
Bemærk, at det at dele en risiko ikke fjerner jeres ansvar. Outsourcer I behandling til en leverandør, flytter I noget af den økonomiske eksponering og intet af det regulatoriske ansvar.
6. Dokumentér det ordentligt
Et risikoregister uden ejerskab eller revurderingsdatoer er et dokument, ikke en kontrol. Som minimum bør hver post indeholde et risiko-id, beskrivelsen af scenariet, det tilknyttede aktiv eller den tilknyttede proces, den udpegede risikoejer, iboende sandsynlighed og konsekvens, eksisterende kontroller, restsandsynlighed og restkonsekvens, den valgte håndteringsmulighed, mitigerende handlinger med frister og ansvarlige, aktuel status og næste revurderingsdato.
7. Overvåg, rapportér og revurdér
Revurdér med fast kadence, mindst årligt, og revurdér derudover ved en udløser. Udløsere er blandt andet en væsentlig ændring i et system eller en proces, en ny behandlingsaktivitet, en hændelse, onboarding af en leverandør eller en ændring i reguleringen. Både GDPR artikel 35, stk. 11, og ISO 27001 klausul 8.2 kræver det eksplicit.
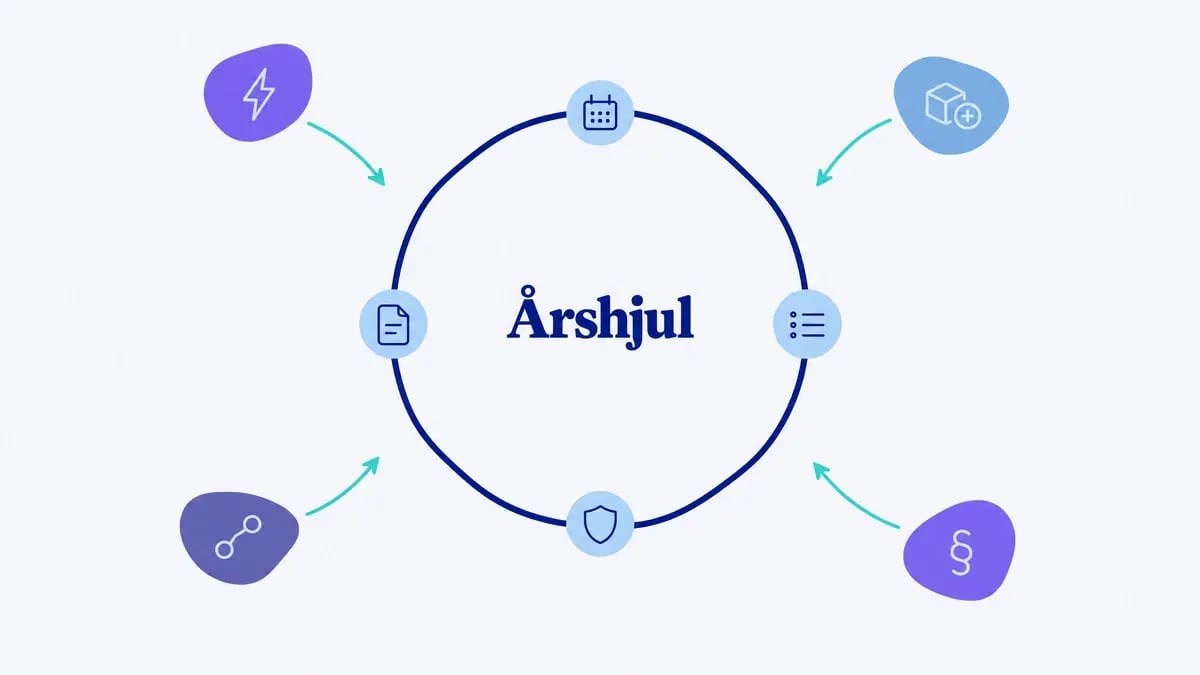
Den praktiske måde at få det til at overleve et travlt år er et årshjul, hvor revurderingen er planlagt frem for husket. Det er den tanke, vores compliance-årshjul er bygget op om.
Hvad risikomatrixen kan og ikke kan
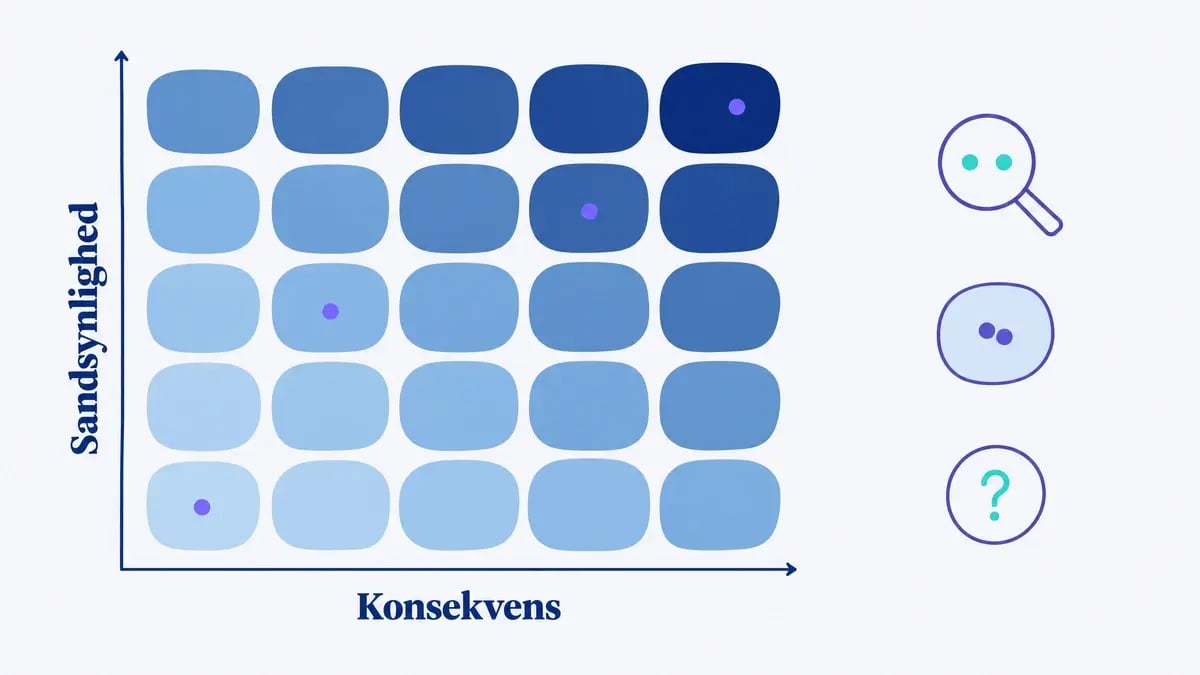
Matrixen med sandsynlighed gange konsekvens er standardværktøjet, og den fortjener en mere ærlig behandling, end den normalt får. I en meget citeret artikel i tidsskriftet Risk Analysis fra 2008 påviste Louis Anthony Cox Jr. flere dokumenterede problemer med kvalitative risikomatricer.
- Lav opløsning. En typisk matrix kan kun sammenligne en lille del af tilfældigt valgte risikopar korrekt og entydigt, og den giver samme score til risici, der kvantitativt er meget forskellige
- Fejl. En matrix kan give en kvantitativt mindre risiko en højere score. Hvor hyppighed og alvorlighed er negativt korrelerede, fandt Cox, at resultatet kan blive værre end tilfældigt
- Subjektive input. Kategorierne beror på skøn, så det er svært at opnå konsistens mellem vurderingspersoner og endnu sværere at dokumentere den
Intet af det gør matrixen ubrugelig. Den er stadig et godt værktøj til triage og kommunikation, og den er det, en bestyrelse forstår på tredive sekunder. Den ærlige position er, at en matrix er til at prioritere og kommunikere med, ikke til at bevise at én risiko objektivt er større end en anden.
Hvor tallene betyder noget, for eksempel når I skal begrunde en større investering, er kvantitative metoder vejen videre. Den mest udbredte åbne model er FAIR (Factor Analysis of Information Risk), som bryder risiko ned i hyppighed af tabshændelser og tabets størrelse og giver en fordeling af forventede tab i kroner. ISO 27005:2022 tilføjede desuden en semikvantitativ teknik som mellemvej.
Begreber der bliver forvekslet
| Begreb | Hvad det faktisk betyder |
|---|---|
| Risikoappetit | Den mængde og type risiko, organisationen er villig til at forfølge eller beholde. En fremadrettet, strategisk udmelding fastsat af ledelsen. |
| Risikotolerance | Parathed til at bære en risiko efter håndtering for at nå sine mål. Værd at vide, at ISO 31000 siger forholdsvis lidt om tolerance og i stedet fremhæver risikokriterier, og at COSO og ISO formulerer begreberne forskelligt. Der findes ingen enkelt fastlagt definition. |
| Risikokriterier | De referencepunkter, I holder en risiko op mod for at afgøre, om den er acceptabel. Den operationelle udgave af risikoappetitten. |
| Iboende risiko | Risikoen før nogen kontroller er anvendt. |
| Restrisiko | Det, der er tilbage efter håndtering, og som nogen formelt skal acceptere. Efter GDPR artikel 36 kan en høj restrisiko udløse forudgående høring hos tilsynsmyndigheden. |
Hvem ejer risikoen?
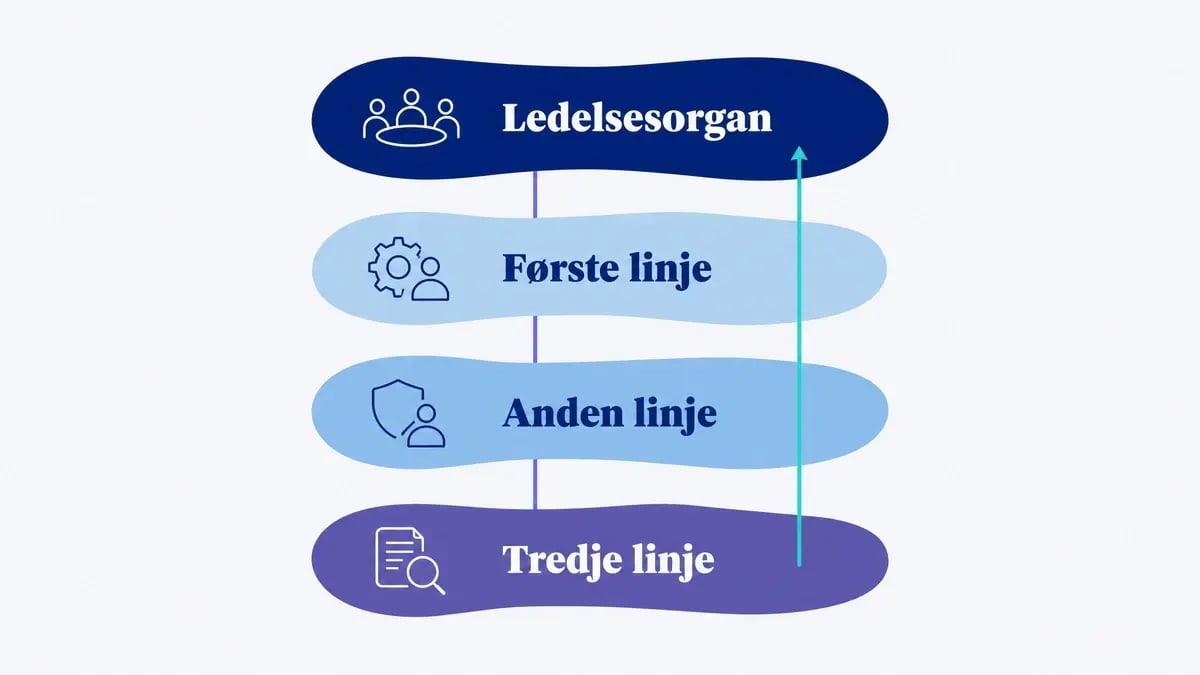
I 2020 omdøbte Institute of Internal Auditors sin mangeårige "Three Lines of Defence" til Three Lines-modellen og droppede forsvarsmetaforen for i stedet at fremhæve værdiskabelse, ledelsesorganets rolle og samarbejde frem for siloer. Strukturen holder stadig:
- Første linje: den operationelle ledelse, som ejer risiciene og de kontroller, der håndterer dem
- Anden linje: risiko-, sikkerheds- og compliancefunktionerne, som fastlægger metoden, støtter første linje og udfordrer den
- Tredje linje: intern revision, som giver uafhængig sikkerhed til ledelsesorganet
I en informationssikkerhedskontekst fordeler rollerne sig typisk sådan her. Aktiv- eller procesejeren ligger inde med viden om, hvordan et system faktisk bruges. Risikoejeren er formelt ansvarlig for, at en given risiko bliver håndteret, og ISO 27001 klausul 6.1.2 kræver, at denne person er udpeget. CISO'en eller DPO'en fastlægger metoden, trusselsscenarierne og kriterierne. Ledelsesorganet godkender og står til ansvar.
Den sidste rolle er ikke længere frivillig eller rådgivende. NIS2 artikel 20 og DORA artikel 5 gør begge ledelsens godkendelse, tilsyn og uddannelse til et lovkrav. En risikorapport, der aldrig når ledelsen, er nu et compliance-hul og ikke bare en svaghed i styringen. For den bredere struktur, se vores artikel om governance, risiko og compliance.
Otte fejl der er værd at rette
- At behandle risikovurdering og risikostyring som det samme. Vurderingen er ét trin inde i styringen.
- At påstå ISO 31000-certificering. ISO 31000 er vejledning og kan ikke certificeres. Personer kan have kurser og beviser bygget på den, organisationer kan ikke certificeres i den.
- At citere NIS2-bøder som 20 mio. euro eller 4 %. Det er GDPR-loftet. NIS2 er mindst 10 mio. euro eller 2 % for væsentlige enheder og mindst 7 mio. euro eller 1,4 % for vigtige.
- At beskrive NIS2-rapportering som én frist. Der er tre: 24 timer, 72 timer, en måned.
- At sige at en konsekvensanalyse altid er påkrævet. Kun når høj risiko er sandsynlig. En risikovurdering efter artikel 32 gælder derimod altid.
- At henvise til 114 Annex A-kontroller. Det var ISO 27001:2013. 2022-udgaven har 93 kontroller i fire temaer.
- At bruge risikoappetit og risikotolerance i flæng. Det er forskellige begreber, og ISO og COSO definerer dem ikke ens.
- At fremstille risikomatrixen som objektiv. Den er et prioriterings- og kommunikationsværktøj med dokumenterede begrænsninger, ikke et måleinstrument.
Hvorfor det haster
Trusselsbilledet er ikke abstrakt. ENISA's Threat Landscape 2025 analyserede flere tusinde hændelser på tværs af EU og udpegede ransomware som den mest konsekvensfulde trussel, med langt størstedelen af den malware der blev fundet ved indbrud, og med phishing og udnyttelse af sårbarheder som de førende adgangsveje. Overbelastningsangreb dominerede i antal, primært fra hacktivistiske kampagner, selvom relativt få af dem faktisk afbrød tjenester.
I Danmark holder den nationale vurdering Cybertruslen mod Danmark truslen fra både cyberkriminalitet og cyberspionage på det øverste trin af sin femtrinsskala. Og Datatilsynet modtager i størrelsesordenen 10.000 anmeldelser om brud på persondatasikkerheden om året.
Du finder ENISA's materiale på enisa.europa.eu og dansk vejledning på datatilsynet.dk.
Ingen af tallene fortæller jer, hvad jeres egen risiko er. Det er netop derfor, arbejdet skal laves og ikke bare læses om.
Sådan understøtter .legal jeres risikostyring
Vores platform bygger på tanken om, at ét stykke risikoarbejde skal tælle flere steder. I praksis betyder det:
- Ét risikoregister, flere frameworks. Tag en risiko til GDPR, NIS2, ISO 27001 og DORA på én gang i stedet for at vedligeholde parallelle registre
- Opgaver på tværs af frameworks. En enkelt håndteringsopgave kan lukke forpligtelser under flere regelsæt, så arbejdet laves én gang
- Udpeget ejerskab. Risikoejere, aktivejere og frister er en del af registreringen, hvilket er præcis det ISO 27001 klausul 6.1.2 beder om
- Et årshjul. Revurderinger er planlagte og ikke huskede, med udløsere for ekstraordinær revurdering
- Rapportering ledelsen kan bruge. Eksporterbare oversigter, der dækker godkendelses- og tilsynspligten i NIS2 artikel 20 og DORA artikel 5
Se hvordan det fungerer i vores Enterprise Risk Management-modul, eller book en demo, så gennemgår vi jeres eget scenarie.

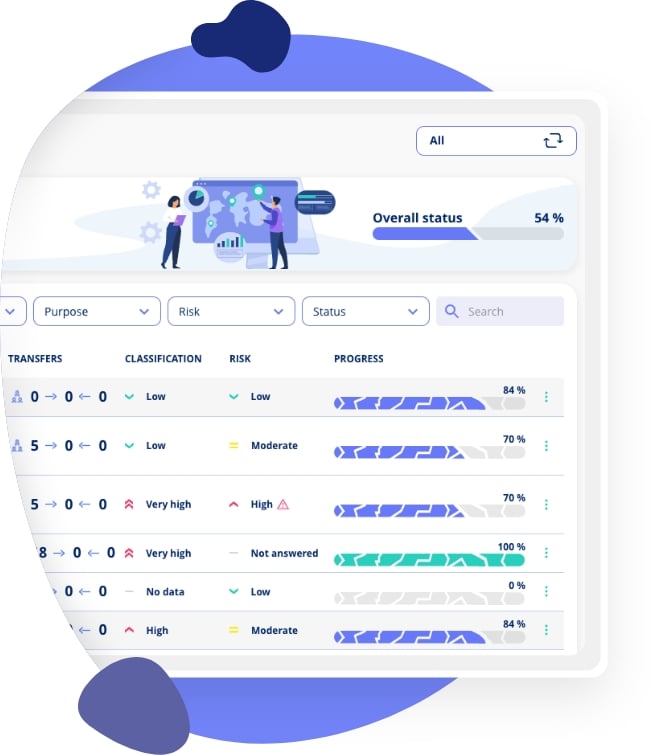
.legal compliance platform Ét risikoregister, alle regelsæt
Tag ét risikoscenarie til GDPR, NIS2, ISO 27001 og DORA på én gang, giv det en navngiven ejer og en frist, og lad én håndteringsopgave lukke forpligtelser under mere end én regulering.
-
One task mapped across every framework it supports
-
Quality risk management you can actually operate from
-
Role-based governance, policy sign-offs and awareness training
-
EU-hosted and ISAE-certified for security