
FRAMEWORK
GDPR-framework for dataansvarlige og databehandlere
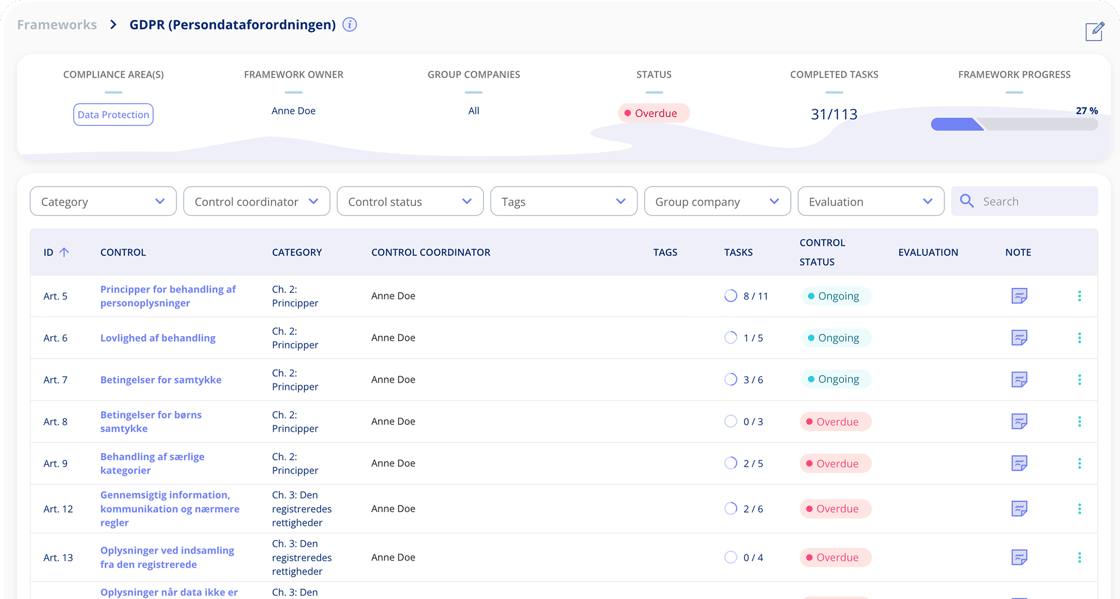
GDPR-frameworket findes i to varianter: GDPR (Persondataforordningen) med 33 kontroller til dataansvarlige og GDPR (Når du er databehandler) med 26 kontroller til databehandlere. I vælger den variant, der passer til jeres rolle.

GDPR FRAMEWORK
GDPR-kontroller i to varianter
GDPR-frameworket bruger samme motor som de øvrige frameworks i .legal: kontroller med opgaver fra det fælles opgavekatalog, frekvens, ansvarlig og fremdrift. Frameworket er en del af modulet Databeskyttelse, som I kan læse om under GDPR-software. Vil I først vide, hvad forordningen kræver, så start med GDPR-kravene.
Vælg jeres variant:
-
Når I er dataansvarlig Brug GDPR (Persondataforordningen) med 33 kontroller. De dækker principperne (art. 5–9), de registreredes rettigheder (art. 12–22), dataansvarlig og databehandler (art. 24–39) og overførsler til tredjelande (kapitel V).
-
Når I er databehandler Behandler I personoplysninger på vegne af en dataansvarlig, har I andre pligter: I behandler efter dokumenteret instruks og en databehandleraftale (art. 28), fører en fortegnelse efter art. 30, stk. 2, og sikrer behandlingen (art. 32). Brug derfor GDPR (Når du er databehandler) med 26 kontroller i stedet for at tilpasse varianten for dataansvarlige.
GDPR FRAMEWORK
Byg videre på dit eksisterende compliance arbejde
GDPR frameworket passer naturligt sammen med dine eksisterende compliance-programmer. Sikkerhedsforanstaltninger opfylder ofte både GDPR- og informationssikkerhedskrav, og dokumentation kan genbruges på tværs af frameworks.
Eksempler på overlappende frameworks:
-
ISO 27001 Informationssikkerhedsstyring understøtter direkte GDPR's krav til tekniske og organisatoriske foranstaltninger for at beskytte personoplysninger.
-
NIS2 Hændelseshåndtering og sikkerhedsforanstaltninger overlapper med GDPR's krav om brudanmeldelser og sikkerhedskrav.
-
AI Act Transparens- og dokumentationskrav har fælles træk med GDPR's principper omkring lovlig behandling og registreredes rettigheder.
-
ePrivacy Cookie-samtykke og kommunikationsprivathed bygger videre på GDPR's krav til retsgrundlag og komplementerer dine databeskyttelsesindsatser.


-
Lægeforeningen Michael Berner (Advokat).legal har været det helt rigtige valg for os. .legal er både professionelle og imødekommende med dygtige medarbejdere.
-
Min By Media Tinna Schultz (HR-chef)Det fungerer bare! Det er så nemt og brugervenligt, og oversigten over behandlingsaktiviteter, er genial.
-
Bech-Bruun Mikkel Friis Rossa (Partner).legal’s team har konsekvent udvist et engagement i innovation, samtidig med at de har været imødekommende over for vores fælles klienters behov.
-
DMJX Kaspar Rochholz (GDPR-koordinator).legal har virkelig forstået, hvad det vil sige at skabe en brugervenlig og effektiv løsning. Privacy er et attraktivt produkt i forhold til pris og funktionalitet.
-
Molecule Consultancy Nanna Rodian Christensen (HR & Operational Manager)Det gør for det første, at hele arbejdet ikke ligger et sted (hos mig), og for det andet, at forståelsen for GDPR bliver implementeret ud i organisationen.
-
Axel Kaufmann ApS Julie Lundkvist Andreasen (Jurist og kundeservicechef).legal opdaterer løbende platformen for at sikre, at deres kunder altid kan være compliant. I vores øjne ville ethvert andet valg være et skridt tilbage.
-
Fenerum Rasmus Boutrup (Financial Controller)Med .legal har vi fået en mere simpel og overskuelig løsning, der passer bedre til vores behov
-
Novicell Julie Oxenvad (Legal Consultant)Vi er glade for skiftet til .legal – det har styrket vores compliance-arbejde, gjort processerne lettere at håndtere og mere gennemsigtige, samt forbedret samarbejdet på tværs af teams,


























