
DPO (databeskyttelsesrådgiver): hvem skal have en, og hvad laver den?
En DPO er GDPR's lovpligtige rådgiver- og kontrolfunktion i offentlige myndigheder og visse private virksomheder. Se de tre kriterier i artikel 37, DPO'ens opgaver, kravene til uafhængighed, valget mellem intern og ekstern DPO, og hvad der sker, hvis I mangler en.

Spørgsmålet "skal vi have en DPO?" lander typisk hos den jurist, compliance-ansvarlige eller it-chef, der allerede har GDPR som sideopgave. Svaret afhænger ikke af, hvor mange ansatte I har, eller hvor mange personoplysninger I opbevarer, men af tre kriterier i databeskyttelsesforordningens artikel 37. De fleste private virksomheder i Danmark opfylder dem ikke. Alle offentlige myndigheder gør.
Denne artikel gennemgår, hvad en databeskyttelsesrådgiver (DPO) er, hvornår udpegelsen er obligatorisk, hvilke opgaver rollen har efter artikel 39, og hvilke opgaver den netop ikke har. I får desuden EU-Domstolens seneste praksis om interessekonflikter, Datatilsynets danske fortolkning, EDPB's tal fra den fælles tilsynsaktion om DPO'er og et fiktivt regneeksempel på valget mellem intern og ekstern DPO.
Kilderne er forordningsteksten, Justitsministeriets og Datatilsynets vejledning om databeskyttelsesrådgivere, EDPB's rapport fra januar 2024 og domme fra EU-Domstolen. Vi skriver hvilke, og hvornår tallene gælder fra.
Det korte svar: skal I have en DPO?
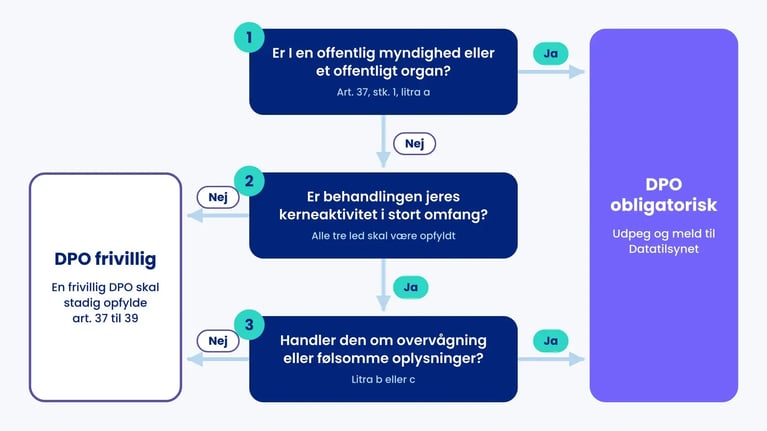
I skal udpege en DPO, hvis I er en offentlig myndighed eller et offentligt organ (artikel 37, stk. 1, litra a), eller hvis jeres kerneaktivitet består i regelmæssig og systematisk overvågning af personer i stort omfang (litra b), eller hvis jeres kerneaktivitet består i behandling i stort omfang af følsomme oplysninger eller oplysninger om straffedomme (litra c). Kriterierne gælder både dataansvarlige og databehandlere.
For private virksomheder skal alle tre led være opfyldt på én gang: kerneaktivitet, stort omfang, og enten overvågning eller følsomme oplysninger. Datatilsynet skriver direkte, at de fleste private virksomheder, der foretager gængs behandling som HR-administration, kundeoplysninger og bookingsystemer, ikke er forpligtede. Vælger I alligevel at udpege en DPO frivilligt, gælder alle kravene i artikel 37 til 39 for den person, I udpeger.
Fire roller, der ofte bliver forvekslet
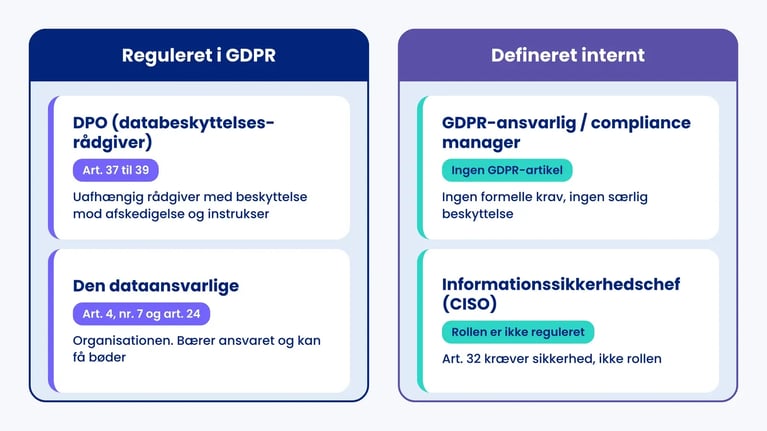
Søgningerne på DPO blandes ofte med søgninger på GDPR-ansvarlig, informationssikkerhedschef og dataansvarlig. Det er fire forskellige ting, og kun den ene er en lovreguleret funktion med egne rettigheder. Det er værd at få på plads, før I diskuterer, hvem der skal have titlen.
| Rolle | Hvad det er | Reguleret i GDPR? |
|---|---|---|
| DPO (databeskyttelsesrådgiver) | Uafhængig rådgiver- og kontrolfunktion, der overvåger overholdelsen og er kontaktpunkt for Datatilsynet og de registrerede | Ja, artikel 37 til 39. Obligatorisk i tre situationer, med beskyttelse mod afskedigelse og instrukser |
| GDPR-ansvarlig / compliance manager | Intern rolle, som organisationen selv definerer, og som typisk driver det praktiske compliance-arbejde | Nej. Ingen formelle krav, ingen særlig beskyttelse |
| Informationssikkerhedschef (CISO) | Ansvarlig for sikkerhedsforanstaltninger og ISMS, ofte forankret i ISO 27001 eller NIS2 | Nej. Behandlingssikkerhed er et krav i artikel 32, men rollen er ikke reguleret |
| Den dataansvarlige | Organisationen (ikke en person), der bestemmer formål og hjælpemidler for behandlingen og bærer ansvaret | Ja, artikel 4, nr. 7 og artikel 24. Det er den dataansvarlige, der kan få bøder, ikke DPO'en |
Den vigtigste pointe i tabellen er den sidste række. DPO'en er ikke ansvarlig for, at organisationen overholder GDPR. Det er den dataansvarlige. Datatilsynet formulerer det sådan i sin FAQ om DPO'er: DPO'en er ikke juridisk ansvarlig for organisationens overtrædelser, ansvaret ligger hos den dataansvarlige, og det er ledelsen, der træffer de endelige beslutninger.
Hvad er en DPO?
En DPO, på dansk databeskyttelsesrådgiver, er den funktion, databeskyttelsesforordningen indfører i artikel 37 til 39 for at give visse organisationer en fast, uafhængig ekspert i databeskyttelse. Forordningen blev vedtaget 27. april 2016 og har fundet anvendelse siden 25. maj 2018. Den gælder for behandling af oplysninger om personer, der befinder sig i EU og EØS, herunder Norge, Island og Liechtenstein.
Rollen har tre ben. DPO'en rådgiver organisationen og medarbejderne om deres forpligtelser, overvåger at forordningen og interne politikker bliver overholdt, og fungerer som kontaktpunkt for tilsynsmyndigheden og for de registrerede. DPO'en udpeges på grundlag af faglige kvalifikationer, navnlig ekspertise i databeskyttelsesret og databeskyttelsespraksis (artikel 37, stk. 5), og kan være ansat eller arbejde på en tjenesteydelseskontrakt (artikel 37, stk. 6).
Den mest brugte fortolkning er Artikel 29-gruppens retningslinjer om databeskyttelsesrådgivere, WP243 rev. 01 fra april 2017, som Det Europæiske Databeskyttelsesråd (EDPB) tiltrådte på sit første møde i maj 2018. I Danmark supplerer Justitsministeriets vejledning om databeskyttelsesrådgivere fra 20. december 2017 og Datatilsynets FAQ og tilsynspraksis. Datatilsynet har også udgivet en dansk oversættelse af WP243.
Hvem skal udpege en DPO? De tre kriterier i artikel 37
Artikel 37, stk. 1 opregner tre situationer, hvor den dataansvarlige og databehandleren altid skal udpege en databeskyttelsesrådgiver. Tabellen viser kriterierne og den danske fortolkning fra Justitsministeriets vejledning.
| Kriterium | Retsgrundlag | Dansk fortolkning og eksempler |
|---|---|---|
| Offentlig myndighed eller offentligt organ | Art. 37, stk. 1, litra a | Følger forvaltningslovens § 1: stat, regioner, kommuner og kommunale fællesskaber efter kommunestyrelseslovens § 60. Selvejende institutioner oprettet ved lov, fx universiteter og gymnasier, er omfattet. Selskaber organiseret som A/S er ikke omfattet, selv om de er offentligt ejede. Domstole er undtaget, når de handler som domstol |
| Kerneaktivitet med regelmæssig og systematisk overvågning i stort omfang | Art. 37, stk. 1, litra b | Adfærdsbaseret markedsføring, tracking, profilering, lokationsdata, kreditvurdering, teleselskaber. Overvågningen skal være en del af det, virksomheden lever af, ikke en støttefunktion |
| Kerneaktivitet med behandling i stort omfang af følsomme oplysninger eller strafbare forhold | Art. 37, stk. 1, litra c, jf. art. 9 og 10 | Privathospitaler, landsdækkende forsikringsselskaber med helbredsoplysninger, hosting- og cloudleverandører, der behandler følsomme data for kunder. Et regionalt forsikringsselskab er efter vejledningen ikke stort omfang, et landsdækkende er |
To begreber bærer hele vurderingen for private virksomheder. Kerneaktivitet betyder, at behandlingen af personoplysninger er virksomhedens hovedaktivitet eller uadskillelig fra den. HR, kundesupport, salg, it-support og bookingsystemer er efter vejledningen biaktiviteter, også når de fylder meget. Stort omfang vurderes på antal registrerede, mængde og variation af oplysninger, varighed og geografisk udstrækning. Der er ingen fast talgrænse.
Tre praktiske tilføjelser. En koncern kan udpege én fælles DPO, hvis alle selskaber har let adgang til vedkommende (artikel 37, stk. 2). Offentlige myndigheder kan dele en DPO efter deres struktur og størrelse (artikel 37, stk. 3), hvilket mange danske kommuner gør. Og kontaktoplysningerne på DPO'en skal offentliggøres og meddeles Datatilsynet (artikel 37, stk. 7), i Danmark via Datatilsynets formular til indmeldelse af DPO.
Bemærk, at en DPO ikke er et alternativ til det øvrige GDPR-arbejde. Uanset om I har en DPO eller ej, skal I have fortegnelsen efter artikel 30, behandlingsgrundlag for hver behandlingsaktivitet og dokumentation for de syv principper i artikel 5, herunder ansvarlighed.
DPO'ens opgaver efter artikel 39, og det, der ikke er DPO'ens opgave
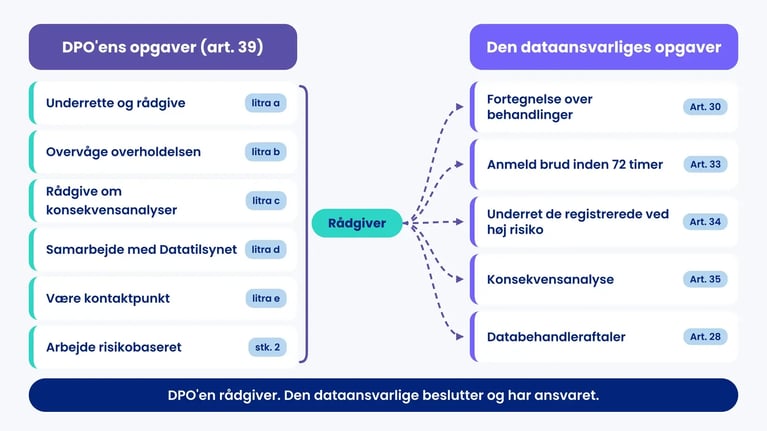
Artikel 39, stk. 1 opregner DPO'ens minimumsopgaver. Listen er kort, og det er med vilje. DPO'en skal rådgive og overvåge, ikke udføre. Tabellen viser opgaverne og den praktiske betydning.
| Opgave | Retsgrundlag | I praksis |
|---|---|---|
| Underrette og rådgive | Art. 39, stk. 1, litra a | Rådgive ledelse og medarbejdere om forpligtelser efter forordningen og databeskyttelsesloven, fx ved nye systemer, leverandører og markedsføringstiltag |
| Overvåge overholdelsen | Art. 39, stk. 1, litra b | Kontrollere at politikker følges, fordele ansvar, gennemføre stikprøver og interne kontroller, sikre awareness og træning af medarbejdere, der behandler personoplysninger |
| Rådgive om konsekvensanalyser | Art. 39, stk. 1, litra c og art. 35, stk. 2 | Vurdere om der skal laves en konsekvensanalyse, hvilken metode der skal bruges, og om konklusionerne holder. Selve analysen er den dataansvarliges |
| Samarbejde med Datatilsynet | Art. 39, stk. 1, litra d | Være Datatilsynets indgang ved tilsyn, klager og høringer |
| Være kontaktpunkt | Art. 39, stk. 1, litra e og art. 38, stk. 4 | Registrerede kan kontakte DPO'en om alle spørgsmål om behandlingen af deres oplysninger og om deres rettigheder |
| Arbejde risikobaseret | Art. 39, stk. 2 | Prioritere efter risikoen ved behandlingerne. Datatilsynet anbefaler, at nye systemer og følsomme oplysninger håndteres først |
Mindst lige så vigtigt er det, hvad artikel 39 ikke siger. Fortegnelsen over behandlingsaktiviteter er den dataansvarliges og databehandlerens pligt efter artikel 30, ikke DPO'ens. Anmeldelse af brud på persondatasikkerheden til Datatilsynet inden 72 timer er den dataansvarliges pligt efter artikel 33, og underretning af de registrerede uden unødig forsinkelse ved høj risiko er den dataansvarliges pligt efter artikel 34. Konsekvensanalysen er den dataansvarliges pligt efter artikel 35, og databehandleraftaler efter artikel 28 indgås af den dataansvarlige med sine databehandlere.
DPO'en rådgiver om alle disse opgaver, og i mange organisationer er DPO'en den, der i praksis koordinerer håndteringen af et sikkerhedsbrud eller kvalitetssikrer konsekvensanalysen. Det er lovligt, så længe det er den dataansvarlige, der beslutter. Datatilsynet skriver i sin FAQ, at det ikke er et krav, at DPO'en inddrages i hvert enkelt brud, men at der bør være en klar procedure for, hvornår DPO'en orienteres. EDPB's rapport fra 2024 fandt, at en median på 32,88 procent af organisationerne lod DPO'en udarbejde eller gennemføre konsekvensanalyser, hvilket rapporten peger på som en potentiel interessekonflikt, fordi DPO'en så skal kontrollere sit eget arbejde.
DPO'ens stilling: uafhængighed, ressourcer og interessekonflikter
Artikel 38 handler om det, der adskiller en DPO fra en almindelig medarbejder med GDPR-ansvar. Den dataansvarlige skal inddrage DPO'en tilstrækkeligt og rettidigt i alle spørgsmål om beskyttelse af personoplysninger (stk. 1), stille de nødvendige ressourcer til rådighed og give adgang til personoplysninger og behandlingsaktiviteter (stk. 2), og sikre, at DPO'en ikke modtager instrukser om udførelsen af sine opgaver, ikke afsættes eller straffes for at udføre dem og rapporterer direkte til det øverste ledelsesniveau (stk. 3). DPO'en må gerne have andre opgaver, men de må ikke medføre en interessekonflikt (stk. 6).
EU-Domstolen har afklaret to af de spørgsmål, der oftest opstår i praksis. I sagen X-FAB Dresden (C-453/21) fra 9. februar 2023 fastslog Domstolen, at en interessekonflikt kan foreligge, når DPO'en tildeles andre opgaver, der indebærer, at vedkommende fastlægger formål og hjælpemidler for behandlingen af personoplysninger. Vurderingen er konkret og skal tage højde for organisationens struktur og interne regler. Samme dag afsagde Domstolen dom i sagen KISA (C-560/21) med samme konklusion. I Leistritz-sagen (C-534/20) fra 22. juni 2022 fastslog Domstolen, at medlemsstaterne må give DPO'er en stærkere afskedigelsesbeskyttelse end forordningens, så længe det ikke undergraver forordningens mål.
Datatilsynet oversætter det til danske forhold i sin FAQ: DPO'en bør ikke samtidig være administrerende direktør, HR-chef, it-chef, juridisk chef eller have en tilsvarende ledende stilling, hvor vedkommende bestemmer, hvordan personoplysninger behandles. Justitsministeriets vejledning nævner omvendt, at ledende it-medarbejdere, compliance officers og it-sikkerhedskoordinatorer godt kan varetage rollen, hvis den konkrete vurdering falder ud til det. Vi anbefaler, at I dokumenterer vurderingen, når I udpeger.
Der findes et europæisk eksempel på, hvad manglende adskillelse koster. Berlins datatilsynsmyndighed gav i september 2022 en bøde på 525.000 euro til et datterselskab i en e-handelskoncern, fordi den udpegede DPO samtidig var direktør i to koncernselskaber, der behandlede personoplysninger som databehandler for det selskab, han skulle kontrollere. Grundlaget var artikel 38, stk. 6.
EDPB's fælles tilsynsaktion i 2023, som 25 tilsynsmyndigheder deltog i, og som er rapporteret i januar 2024 på baggrund af 17.490 svar, viser, hvor skoen trykker. En median på 13,82 procent af DPO'erne oplyste, at de modtager instrukser om udførelsen af deres opgaver. En median på 16,9 procent oplyste, at der ikke forventes rapportering til det øverste ledelsesniveau. I den offentlige sektor svarede kun 66 procent, at de havde tilstrækkelige ressourcer, mod 91 procent i den private sektor. Rapporten anbefaler blandt andet, at organisationer dokumenterer DPO'ens opgaver og vilkår skriftligt, sikrer direkte adgang til topledelsen og skriver ned, hvorfor de eventuelt afviger fra DPO'ens råd.
Intern eller ekstern DPO?
Artikel 37, stk. 6 tillader begge dele, og Datatilsynet siger i sin FAQ, at en ekstern DPO ofte er en god løsning for mindre virksomheder. Valget handler om organisationskendskab, uafhængighed, sårbarhed og pris.
| Aspekt | Intern DPO | Ekstern DPO |
|---|---|---|
| Retsgrundlag | Medarbejder, art. 37, stk. 6 | Tjenesteydelseskontrakt, art. 37, stk. 6 |
| Kendskab til organisationen | Højt, kender systemer, kultur og kolleger | Skal opbygges. Datatilsynet accepterede i Albertslund-sagen, at det sker gennem tæt samarbejde med en intern koordinator |
| Uafhængighed | Kræver bevidst placering uden for linjen, risiko for interessekonflikt ved dobbeltroller | Strukturelt lettere, men kontrakten skal sikre instruksfrihed og adgang til ledelsen |
| Sårbarhed | Ferie, sygdom og jobskifte rammer funktionen direkte | Leverandøren stiller normalt backup. EDPB anbefaler at tjekke, hvor mange kunder DPO'en betjener |
| Kompetencevedligehold | Organisationen betaler kurser og tid, art. 38, stk. 2 | Indgår typisk i prisen |
| Deling | Én fælles DPO i koncern, art. 37, stk. 2 | Fælles DPO for flere myndigheder, art. 37, stk. 3, udbredt i danske kommuner |
| Omkostning | Løn for hele eller dele af en stilling plus uddannelse | Fast måneds- eller årspris, ofte med et fast timetal og tillæg for ekstra opgaver |
Dansk praksis giver et konkret pejlemærke. Datatilsynet gennemførte i 2019 planlagte tilsyn med kommuners brug af databeskyttelsesrådgivere og afgjorde sagerne i marts 2021. I Albertslund Kommune delte én ekstern DPO fra Den Storkøbenhavnske Digitaliseringsforening rollen med tre andre kommuner, og kommunen fik ingen kritik. Tilsynet lagde vægt på, at DPO'en havde de faglige kvalifikationer, blev inddraget rettidigt via nedskrevne retningslinjer, havde tilstrækkelig tid, gennemførte tre planlagte kontroller om året og kunne kontaktes af borgere og medarbejdere. I Fredensborg Kommune, hvor to eksterne DPO'er delte syv kommuner, henstillede Datatilsynet til en klar rollefordeling med én primær ansvarlig.
EDPB's tal fra 2024 bekræfter, at deling er almindeligt. En median på 33,97 procent af DPO'erne var delt mellem flere organisationer, og kun 54,5 procent var på fuld tid. Rapporten advarer ikke mod deling, men mod at ingen har regnet på, hvor mange timer opgaven reelt kræver.
Sådan udpeger I en DPO: seks trin
Har I konkluderet, at I skal have en DPO, eller vil I udpege en frivilligt, er dette den rækkefølge, vi ser fungere.
- Dokumentér vurderingen efter artikel 37, stk. 1. Skriv ned, hvilket kriterium der udløser pligten, eller hvorfor I udpeger frivilligt. WP243 anbefaler, at organisationer, der konkluderer, at de ikke skal have en DPO, også dokumenterer den vurdering.
- Vælg model. Intern medarbejder, ekstern rådgiver eller fælles DPO i koncernen. Tjek kandidatens øvrige opgaver mod interessekonfliktkriteriet fra X-FAB-dommen og Datatilsynets liste over uforenelige stillinger.
- Fastlæg rammerne skriftligt. Opgaver efter artikel 39, timer, budget, rapporteringslinje til direktion eller bestyrelse, adgang til systemer og møder, og procedure for, hvornår DPO'en inddrages i brud, konsekvensanalyser og nye behandlinger. EDPB anbefaler et egentligt mandatbrev.
- Indmeld og offentliggør. Meddel DPO'ens kontaktoplysninger til Datatilsynet via formularen på datatilsynet.dk (artikel 37, stk. 7), og skriv dem ind i jeres privatlivspolitik og oplysningstekster (artikel 13, stk. 1, litra b og artikel 14, stk. 1, litra b), i fortegnelsen (artikel 30, stk. 1, litra a) og i jeres skabelon til anmeldelse af brud (artikel 33, stk. 3, litra b).
- Fortæl organisationen det. Medarbejderne skal vide, hvem DPO'en er, og hvornår de skal inddrage vedkommende. EDPB fandt, at en median på 85,57 procent af organisationerne havde en skriftlig opgavebeskrivelse, men kun 78,79 procent havde kommunikeret den til medarbejderne.
- Læg et årshjul. Faste kontroller, awareness-træning, gennemgang af databehandlere, statusrapport til ledelsen og genbesøg af selve DPO-vurderingen, når forretningen ændrer sig. Datatilsynet kalder årshjul og årsrapport for god praksis, ikke et krav.
Et regneeksempel: intern eller ekstern DPO i en privat klinikkæde
Kystbyen Helse ApS og Mette Kaas er fiktive. Vi har opfundet dem til denne artikel, og tallene i eksemplet er antagelser, ikke markedspriser.
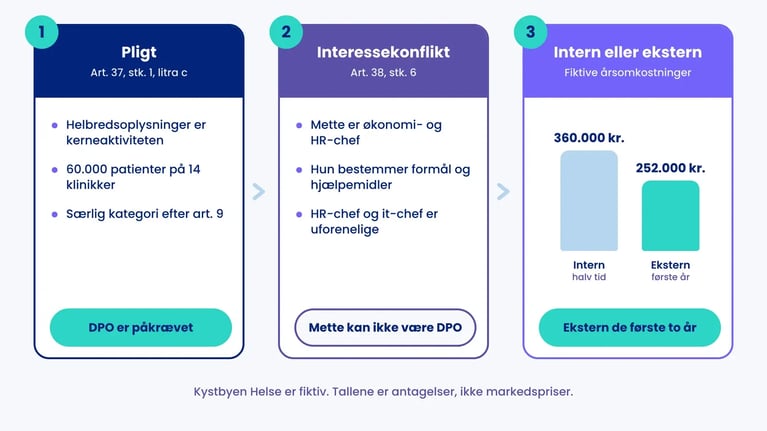
Kystbyen Helse driver 14 fysioterapi- og sundhedsklinikker i Jylland med 180 ansatte og omkring 60.000 aktive patientjournaler. Mette Kaas er økonomi- og HR-chef og har haft GDPR som sideopgave siden 2018. Bestyrelsen spørger, om virksomheden skal have en DPO, og om Mette kan være det.
Første spørgsmål afgøres af artikel 37, stk. 1, litra c. Behandling af helbredsoplysninger er klinikkernes kerneaktivitet, den kan ikke skilles fra behandlingen af patienterne. 60.000 patienter fordelt på 14 klinikker i flere kommuner er stort omfang efter kriterierne i WP243, og helbredsoplysninger er en særlig kategori efter artikel 9. Alle tre led er opfyldt. Kystbyen Helse skal have en DPO, og vurderingen skrives ned.
Andet spørgsmål afgøres af artikel 38, stk. 6 og X-FAB-dommen. Mette bestemmer som HR-chef formål og hjælpemidler for behandlingen af oplysninger om 180 medarbejdere og har som økonomichef ansvar for de it-systemer, journalerne ligger i. Hun kan ikke være DPO uden en interessekonflikt. Datatilsynets FAQ nævner netop HR-chef og it-chef som uforenelige.
Tredje spørgsmål er intern eller ekstern. Mette regner sådan her, med antagelser, der er opfundet til eksemplet. En intern DPO på halv tid antages at koste 330.000 kr. om året i løn og pension plus 30.000 kr. til kurser og medlemskaber, i alt 360.000 kr., og kræver rekruttering af en profil med både juridisk og sundhedsfaglig indsigt. En ekstern DPO antages at koste 15.000 kr. om måneden for 10 timer plus 1.200 kr. pr. ekstra time, og Mette skønner 60 ekstra timer det første år til konsekvensanalyser af et nyt journalsystem, i alt 252.000 kr. det første år og 180.000 kr. i et normalt år. Til den eksterne model lægger hun 0,2 årsværk internt til en koordinator, der kender klinikkerne, som Datatilsynet forudsatte i Albertslund-sagen.
Hun vælger den eksterne model de første to år, fordi den giver hende backup ved fravær, fordi konsekvensanalyserne af det nye journalsystem kræver erfaring, hun ikke kan rekruttere på kort tid, og fordi rapporteringen direkte til bestyrelsen er lettere at sikre kontraktuelt end organisatorisk. Hun skriver ind i kontrakten, at DPO'en højst betjener et bestemt antal kunder, som EDPB anbefaler. Hun planlægger at genbesøge valget, når kæden passerer 250 ansatte. Pointen med eksemplet er ikke prisen, men rækkefølgen: først pligten, så interessekonflikten, så modellen.
Hvad sker der, hvis I ikke udpeger en DPO?
Overtrædelse af artikel 37 til 39 kan efter artikel 83, stk. 4, litra a straffes med bøde på op til 10 mio. euro eller 2 procent af den samlede globale årsomsætning i det foregående regnskabsår, alt efter hvad der er højest. Det er forordningens lave bødeniveau. Det høje niveau på 20 mio. euro eller 4 procent i artikel 83, stk. 5 gælder blandt andet brud på principperne i artikel 5, behandlingsgrundlaget og de registreredes rettigheder, ikke DPO-reglerne. Flere guides, også udenlandske, angiver det forkert.
Det spanske datatilsyn AEPD gav i 2020 Glovo en bøde på 25.000 euro for ikke at have udpeget en DPO, selv om virksomhedens kerneaktivitet indebar regelmæssig og systematisk overvågning i stort omfang gennem geolokation af kunder og kurerer. Berlin-sagen fra 2022 med 525.000 euro handlede om en DPO, der var udpeget, men sad i interessekonflikt. I Danmark kan Datatilsynet ikke selv udstede bøder. Tilsynet udtaler kritik, giver påbud og indstiller til bøde ved politianmeldelse, hvorefter domstolene fastsætter bøden.
Den mere sandsynlige konsekvens er tilsynsmæssig. En manglende eller reelt magtesløs DPO er ofte det første, en tilsynsmyndighed bemærker, når den behandler en klage eller et brud, og den giver adgang til at kigge på alt det andet: fortegnelse, risikovurderinger, databehandleraftaler og sletning. EDPB's rapport nævner, at 12 organisationer fra syv medlemsstater i undersøgelsen indrømmede, at de ikke havde udpeget en DPO, selv om det var obligatorisk.
Hvad har ændret sig, og hvad er på vej?
DPO-reglerne har stået uændret siden 2018, men fortolkningen er skærpet. EU-Domstolens tre domme fra 2022 og 2023 har fastlagt, hvornår dobbeltroller er en interessekonflikt, og hvor langt medlemsstaterne kan gå i afskedigelsesbeskyttelse. EDPB's rapport fra januar 2024 har givet tilsynsmyndighederne en fælles liste over de svagheder, de skal se efter: manglende udpegelse, for få ressourcer, instrukser, manglende rapportering til ledelsen og DPO'er, der udfører det arbejde, de skal kontrollere.
Kommissionens forslag til en digital omnibus fra 19. november 2025 lægger op til ændringer i GDPR på blandt andet definitionen af personoplysninger, anmeldelse af brud og konsekvensanalyser. Forslaget rører ikke ved artikel 37 til 39. Det er fortsat et forslag under behandling, og indtil andet er vedtaget, er DPO-reglerne, som de har været siden 25. maj 2018.
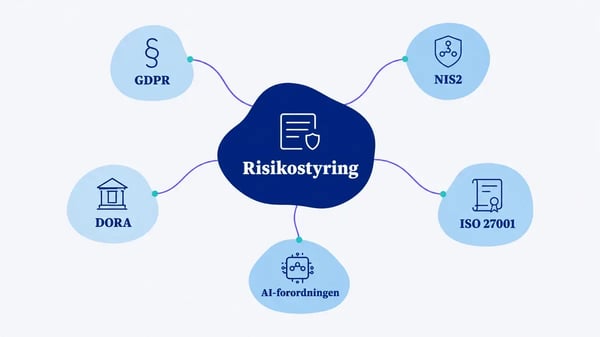
Den praktiske ændring sker i opgavelisten. NIS2-loven, der har været i kraft i Danmark siden 1. juli 2025, AI-forordningen og DORA lander ofte på DPO'ens bord, fordi vedkommende er den compliance-profil, ledelsen kender. Det er ikke i sig selv et problem, men opgaver, der indebærer beslutninger om, hvordan personoplysninger behandles, fx at være den ansvarlige for AI-systemer eller ejer af sikkerhedskontroller, skal vurderes mod artikel 38, stk. 6, før de placeres hos DPO'en. Vores artikel om informationssikkerhedsrisikostyring viser, hvordan én risikometode kan dække GDPR, NIS2 og ISO 27001, uden at rollerne blandes.
Sådan understøtter .legal DPO'ens arbejde
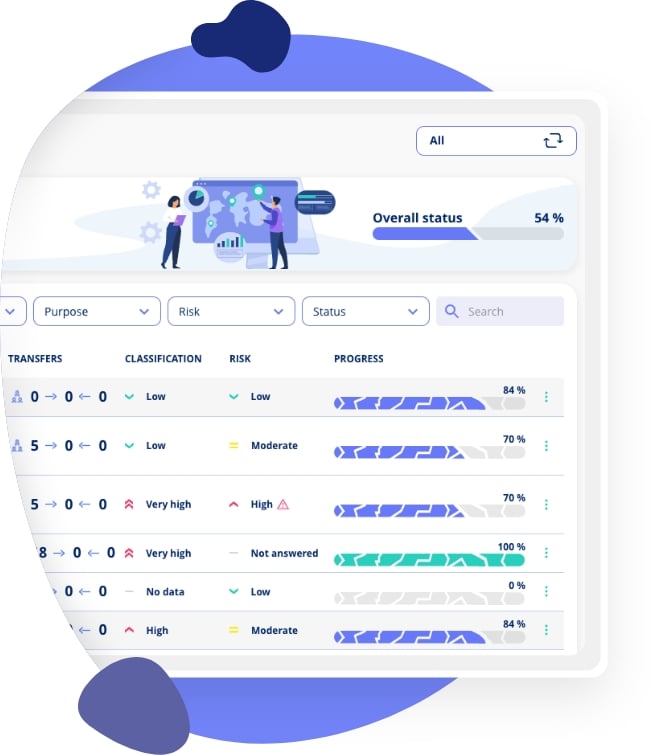
En DPO's største praktiske problem er overblik: hvilke behandlinger findes, hvor ligger dokumentationen, hvem har ansvaret, og hvad er gjort siden sidst. Vores GDPR-modul samler fortegnelsen efter artikel 30, risikovurderinger, konsekvensanalyser og databehandleraftaler ét sted, så DPO'en kan overvåge uden selv at skulle føre dokumenterne. Data mapping viser, hvor personoplysninger flyder mellem systemer og leverandører, og tilsyn med databehandlere dokumenterer de kontroller, DPO'en skal kunne se resultaterne af.
Rapporteringen til ledelsen, som artikel 38, stk. 3 kræver, og det årshjul, Datatilsynet anbefaler, ligger i compliance-årshjulet, hvor opgaver fordeles til de ansvarlige i forretningen med frister og dokumentation. Det holder adskillelsen ren: forretningen udfører, DPO'en kontrollerer og rapporterer. Platformen udpeger ikke en DPO for jer og gør jer ikke compliante i sig selv, men den gør det muligt at vise Datatilsynet, hvad DPO'en har set, rådgivet om og fulgt op på.
Book en demo, og se hvordan DPO'er i både kommuner og private virksomheder bruger platformen til at overvåge uden at drukne i dokumenter.

.legal compliance platform
Støt din DPO med de rette værktøjer
-
Centraliseret complianceoversigt
-
Automatiseret overvågning og alarmer
-
DPIA-styringsværktøjer
-
Dashboard til compliancerapportering

























