NIS2-vejledning: Sådan implementerer du kravene i 12 trin
Gratis NIS2-vejledning uden formular. Få 12 konkrete trin med leverancer, NIS2-kravene i § 6, fristerne for registrering og indberetning og en samlet tjekliste bygget på SAMSIK's vejledninger.

De fleste virksomheder og myndigheder, der er omfattet af NIS2, ved godt, at de skal handle. Det, de mangler, er en plan, der omsætter lovteksten til konkret arbejde: hvem der godkender hvad, hvilke dokumenter tilsynet beder om, og hvad der skal ske i de første 24 timer, når noget går galt.
Denne NIS2-vejledning giver jer den plan. Den deler NIS2-implementeringen op i 12 trin, kobler hvert trin til kravene i NIS 2-loven og SAMSIK's vejledninger og beskriver de leverancer, hvert trin skal ende ud i. Hvert trin slutter med en tjekliste, der skiller det, loven kræver, fra det, myndighederne anbefaler.
Vejledningen er gratis og ligger ikke bag en formular. Den samlede NIS2-tjekliste står til sidst, klar til at kopiere ind i et regneark eller jeres GRC-værktøj. Er I nye på området, så start med vores overblik over NIS2 eller ordbogsopslaget om NIS2.
Det korte svar: sådan implementerer I NIS2
NIS2 compliance betyder, at I opfylder fire sæt forpligtelser. I registrerer jer hos myndighederne. I indfører passende og forholdsmæssige foranstaltninger til styring af cybersikkerhedsrisici, bygget op om de ti minimumskrav i § 6. I indberetter væsentlige hændelser inden for 24 timer, 72 timer og én måned. Og jeres ledelsesorgan godkender og fører tilsyn med foranstaltningerne.
I praksis er det et program i tolv trin, som typisk tager 6 til 12 måneder for en mellemstor organisation uden et modent ledelsessystem for informationssikkerhed (ISMS). Rækkefølgen betyder noget. Omfattethed og registrering kommer først, fordi de har lovbestemte frister og afgør, hvem der fører tilsyn med jer. Ledelsesforankringen kommer derefter, fordi loven placerer ansvaret hos ledelsen. Så følger de ti foranstaltninger. Og arbejdet slutter ikke, fordi § 6 også kræver, at I vurderer, om foranstaltningerne virker.
Vigtigt: pligterne gælder, uanset om I har registreret jer. En manglende registrering fritager jer ikke for kravene. Den lægger bare en ekstra overtrædelse oven i.
NIS2 i Danmark: lov, frister og bøder
| Emne | Hvad gælder | Kilde |
|---|---|---|
| Lovgrundlag | Lov nr. 434 af 6. maj 2025 om foranstaltninger til sikring af et højt cybersikkerhedsniveau (NIS 2-loven), der gennemfører direktiv (EU) 2022/2555 | Retsinformation |
| Ikrafttræden | 1. juli 2025 | § 33, stk. 1 |
| Registrering | På virk.dk. Frist 1. oktober 2025 for enheder omfattet ved ikrafttræden, ellers to uger efter at I bliver omfattet | § 10 og § 33, stk. 3 |
| Hændelsesindberetning | Tidlig varsling inden 24 timer, underretning inden 72 timer, endelig rapport inden én måned | § 13 |
| Ledelse | Godkende foranstaltninger, føre tilsyn, deltage i kurser | § 7 |
| Bøder | Strafferetlige bøder, der udmåles af domstolene. Lovbemærkningerne lægger op til højst 10 mio. EUR eller 2 % af den globale omsætning for væsentlige enheder og 7 mio. EUR eller 1,4 % for vigtige enheder, alt efter hvad der er højest | L 141, bemærkninger |
| Tilsyn | Proaktivt for væsentlige enheder (audits, kontrol på stedet). Reaktivt for vigtige enheder | §§ 21 og 24 |
Danmark har ikke administrative bøder, så NIS2-sager går gennem det strafferetlige system. Beløbene ovenfor er maksimum, som de er beskrevet i lovforslagets bemærkninger, ikke beløb i selve loven, og der er endnu ingen domme. Se dem som lofter, ikke som prisskilte.
Har I aktiviteter inden for energi, tele eller finans, så tjek også særlovgivningen. Energisektoren har sin egen lov om styrket beredskab, telesektoren har en sektorlov, og finansielle virksomheder er omfattet af DORA i stedet for NIS 2-loven.
NIS2 krav: de 10 minimumskrav i § 6
§ 6, stk. 1 i NIS 2-loven (direktivets artikel 21, stk. 2) opregner ti minimumsforanstaltninger. Tabellen viser kernekravet for hver foranstaltning ifølge SAMSIK's vejledning, de ISO/IEC 27001:2022-henvisninger, vejledningen peger på, og det trin i denne guide, hvor I arbejder med det.
| Nr. | NIS2-krav | Kerne-skal | ISO 27001:2022 | Trin |
|---|---|---|---|---|
| 1 | Politikker for risikoanalyse og informationssystemsikkerhed | Godkendt sikkerhedspolitik, dokumenterede risikovurderinger, accepteret restrisiko | 6.1-6.2, 8.2-8.3, A.5.1 | 6, 7 |
| 2 | Håndtering af hændelser | Godkendte procedurer for at opdage, analysere, reagere og indberette. Beskyttede logs | A.5.24, A.8.15-8.16 | 9 |
| 3 | Driftskontinuitet, backup, katastrofeberedskab og krisestyring | Risikobaserede kontinuitetsprocedurer, backup inkl. konfiguration | A.5.29-5.30, A.8.13-8.14 | 10 |
| 4 | Forsyningskædesikkerhed | Leverandørprocedurer, risiko pr. leverandør, aftaler | A.5.19-5.21 | 8 |
| 5 | Sikkerhed ved erhvervelse, udvikling og vedligehold, inkl. sårbarhedshåndtering | Dokumenterede procedurer og sårbarhedshåndtering | A.8.8, A.8.25-8.32 | 7 |
| 6 | Vurdering af foranstaltningernes effektivitet | Politik for løbende vurdering, risikobaseret test | 9.1, 9.3, A.8.34 | 12 |
| 7 | Cyberhygiejne og uddannelse | Grundlæggende hygiejne, uddannelsespolitik | 7.2-7.3, A.6.3 | 11 |
| 8 | Kryptografi og kryptering | Politik tilpasset det teknologiske stade | A.8.24 | 7 |
| 9 | Personalesikkerhed, adgangskontrol og aktivforvaltning | Adgangskontrol inkl. privilegerede rettigheder, aktivforvaltning | A.5.9-5.18, A.6.1-6.7 | 4, 7 |
| 10 | MFA, sikret kommunikation og nødkommunikation | MFA hvor relevant med periodisk gennemgang | A.5.17, A.8.5 | 7, 10 |
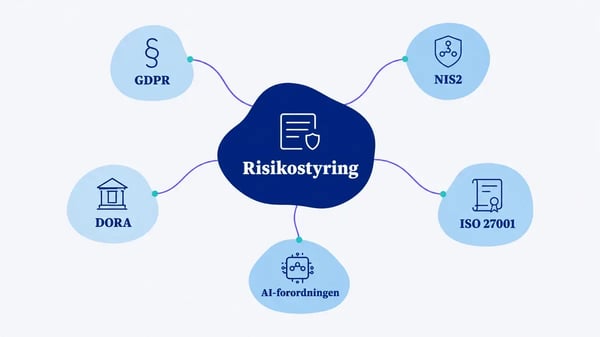
ISO-mappingen hjælper jer med at genbruge arbejde, men den er ikke det samme som overensstemmelse. ENISA skriver det eksplicit om sin egen mapping, og SAMSIK skriver, at det at følge en standard ikke i sig selv sikrer, at I opfylder kravene. Et ISO 27001-certifikat dækker ikke indberetningsfristerne, registreringen, dokumenterede ledelseskurser, underretning af kunder eller all-hazards- og samfundsperspektivet. Vores sammenligning af NIS2 og ISO 27001 gennemgår hullerne.
NIS2 vejledninger fra SAMSIK: hvad står der i dem?
Søger I efter NIS2 vejledninger, er det her, I skal starte. Styrelsen for Samfundssikkerhed (SAMSIK) har udgivet fire tværgående vejledninger og én til kommunerne. Det er de mest konkrete NIS2-vejledninger, nogen EU-myndighed har udgivet indtil videre.
| Vejledning | Udgivet | Det bruger I den til |
|---|---|---|
| Vejledning om anvendelsesområdet | 2025 | Omfattethed, størrelseskriterier, jurisdiktion og leverandørforhold |
| Vejledning om ledelsens rolle og opgaver | Maj 2025 | Godkendelse, tilsyn, kurser, uddelegering og personlige sanktioner |
| Vejledning til implementering af cybersikkerhedsforanstaltninger | Juni 2025 | De ti foranstaltninger med skal, bør og kan og henvisninger til standarder |
| Vejledning om hændelsesunderretning | Juni 2025 | Væsentlighedskriterier, eksempler, beslutningstræ og indhold i indberetningen |
| Vejledning til kommuner om NIS 2-loven | Juli 2025 | Kommunal kontekst, bl.a. hjemmepleje og private leverandører |
| ENISA's tekniske implementeringsvejledning | Juni 2025 | Implementeringsråd, eksempler på evidens og mapping til standarder |
| Gennemførelsesforordning (EU) 2024/2690 | I kraft 7. november 2024 | Bindende tekniske krav til digitale udbydere og et pejlemærke for alle andre |
SAMSIK's vejledning om foranstaltninger bruger tre niveauer. Skal er et krav, I skal kunne dokumentere. Bør er en anbefaling, og følger I den ikke, skal I kunne forklare tilsynet hvorfor, med henvisning til det teknologiske stade, omkostninger og risici. Kan er et eksempel på en mulig løsning. Tjeklisterne nedenfor bruger de samme mærker. Find også oversigten over sektoransvarlige myndigheder og de sektorspecifikke vejledninger på samsik.dk.
NIS2-implementering i 12 trin
Hvert trin følger samme mønster: hvad loven kræver, hvad vejledningerne tilføjer, hvilke leverancer I skal ende med, og en tjekliste mærket Skal eller Bør.
| Trin | Det gør I | Leverance |
|---|---|---|
| 1 | Afklar omfattethed og kategori | Notat om omfattethed |
| 2 | Registrér jer på virk.dk | Kvittering og ændringsprocedure |
| 3 | Forankr NIS2 i ledelsen | Ledelsesbeslutning, RACI, kursusbeviser |
| 4 | Kortlæg ydelser og systemer | Ydelsesliste, aktivregister, afhængigheder |
| 5 | Gap-analyse mod § 6 | Gap-rapport og godkendt handleplan |
| 6 | Vurdér og håndtér risici | Risikopolitik, risikoregister, håndteringsplan |
| 7 | Politikker og tekniske foranstaltninger | Politiksæt, MFA, logning, patching |
| 8 | Leverandører og forsyningskæde | Kritikalitet, vurderinger, kontraktklausuler |
| 9 | Hændelseshåndtering og indberetning | Procedure, tærskler, skabeloner |
| 10 | Driftskontinuitet og krisestyring | Kontinuitetsplan, testet backup, kriseplan |
| 11 | Uddannelse og cyberhygiejne | Uddannelsespolitik og dokumentation |
| 12 | Effekt og tilsynsparathed | Testprogram, ledelsesgennemgang, tilsynsmappe |
Trin 1: Afklar om I er omfattet, og som hvad
Start med at skrive ned, hvorfor I er omfattet, eller hvorfor I ikke er. NIS 2-loven gælder for offentlige og private enheder af en type, der står i lovens bilag 1 (sektorer af særlig kritisk betydning) eller bilag 2 (andre kritiske sektorer). Størrelsen afgør i de fleste tilfælde, hvilken kategori I hører til.
- Væsentlige enheder er bilag 1-enheder med mindst 250 ansatte, eller med en årsomsætning over 50 mio. EUR og en samlet balance over 43 mio. EUR.
- Vigtige enheder er bilag 1- eller 2-enheder med mindst 50 ansatte, eller med både omsætning og balance over 10 mio. EUR, som ikke er væsentlige.
- Nogle enheder er omfattet uanset størrelse, fx kvalificerede tillidstjenesteudbydere, topdomæneadministratorer, DNS-udbydere, statslige myndigheder og kritiske enheder efter CER-loven.
Ansatte og nøgletal opgøres efter EU's SMV-definition, så partner- og tilknyttede virksomheder i koncernen tæller med. Her går mange vurderinger galt. Et datterselskab med 40 ansatte i en koncern med 600 er sjældent en lille virksomhed i NIS2-forstand.
Leverance: et notat om omfattethed med sektor, delsektor, størrelse, kategori (væsentlig eller vigtig), sektoransvarlig myndighed, eventuel særlov og de ydelser og systemer, der er omfattet. Gem det. Det er det første, tilsynet beder om.
- ☐ [Skal] Match jeres aktiviteter med bilag 1 eller 2 helt ned på delsektor
- ☐ [Skal] Opgør størrelse efter SMV-definitionen, inkl. partner- og tilknyttede virksomheder
- ☐ [Skal] Tjek reglerne om omfattethed uanset størrelse (§ 4, stk. 3)
- ☐ [Skal] Find jeres sektoransvarlige myndighed i SAMSIK's oversigt
- ☐ [Bør] Afklar om en særlov går forud, fx DORA for finansielle virksomheder eller energi- og telelovgivningen
- ☐ [Bør] Brug det officielle NIS 2-tjek på sikkerdigital.dk som støtte
- ☐ [Bør] Få jura eller compliance til at godkende konklusionen
Trin 2: Registrér jer på virk.dk
Registreringen er en lovbestemt frist og kommer derfor tidligt. I registrerer jer via en digital blanket på virk.dk med MitID Erhverv, og blanketten sendes automatisk videre til jeres sektoransvarlige myndighed. Enheder, der var omfattet, da loven trådte i kraft, skulle være registreret senest 1. oktober 2025. Bliver I omfattet senere, har I to uger.
Hav oplysningerne klar, før I åbner blanketten: navn, adresse og kontaktoplysninger (e-mail, telefon og jeres offentlige IP-adresseintervaller), sektor og delsektor, de EU-lande, I leverer ydelser i, samt størrelse og omsætning. Digitale udbydere som cloud, datacentre og MSP'er skal også oplyse forretningssteder og en eventuel repræsentant i EU.
Ændringer skal meldes inden for to uger efter lovens § 10, stk. 3. Virk.dk nævner tre måneder, men det er fristen for de digitale udbydere i § 9. Hold jer til de to uger.
Leverance: kvittering for registreringen, myndighedens bekræftelse af jeres kategori og en navngiven ejer, der opdaterer registreringen, når noget ændrer sig.
- ☐ [Skal] Få MitID Erhverv på plads
- ☐ [Skal] Saml navn, adresse, kontakter, offentlige IP-intervaller, sektor, EU-lande og størrelse
- ☐ [Skal] Indsend registreringen og gem kvitteringen
- ☐ [Skal] Meld ændringer inden for to uger
- ☐ [Bør] Udpeg en ejer af registreringen og sæt et årligt tjek i compliance-kalenderen
Trin 3: Forankr NIS2 i ledelsen
Lovens § 7 (direktivets artikel 20) giver ledelsesorganet tre opgaver. Det skal godkende foranstaltningerne, føre tilsyn med gennemførelsen og deltage i kurser. Har I både bestyrelse og direktion, er ledelsesorganet bestyrelsen. I offentlige myndigheder er det den øverste administrative ledelse.
SAMSIK's vejledning om ledelsens rolle og opgaver er konkret. Bestyrelsen kan uddelegere arbejdet til fx et udvalg, men beholder det kollektive ansvar. Der er ingen krav til kursernes form eller indhold, og ikke alle medlemmer skal på kursus, men ledelsesorganet skal samlet have de nødvendige kompetencer, og uddannelsen skal kunne dokumenteres. Til tilsynet foreslår vejledningen en halvårlig ledelsesrapport med status på mål, handleplaner og KPI'er, fx antal væsentlige hændelser og måltal for håndtering af kritiske sårbarheder.
For væsentlige enheder er der også en personlig sanktion. Myndigheden kan som sidste udvej midlertidigt forbyde en person på direktørniveau at udøve ledelsesfunktioner (§ 23). Det gælder ikke offentlige myndigheder.
Leverancer: ledelsesbeslutning med referat, kommissorium, ansvarsfordeling (RACI), udpegede risikoejere, rapporteringsrytme og kursusbeviser. Læs mere om NIS2-oplæringskrav.
- ☐ [Skal] Fastlæg hvem der er jeres ledelsesorgan
- ☐ [Skal] Få ledelsesorganet til at godkende programmet og foranstaltningerne, og før referat
- ☐ [Skal] Gennemfør ledelseskurser og gem kursusbeviser eller deltagerlister
- ☐ [Bør] Indfør fast ledelsesrapportering, fx hvert halve år, med KPI'er
- ☐ [Bør] Uddelegerer I til et udvalg, så dokumentér hvordan bestyrelsen fører tilsyn med det
Trin 4: Kortlæg ydelser, systemer og afhængigheder
NIS2 beskytter de net- og informationssystemer, som understøtter de ydelser, I leverer i jeres sektor. Det omfatter også driftsteknologi (OT) og IoT, ikke kun kontor-IT. Og det er ikke nødvendigvis det samme scope som jeres ISO 27001-certifikat.
I SAMSIK's vejledning om foranstaltninger er aktivforvaltning et skal, mens selve aktivfortegnelsen står som et eksempel (et kan). I praksis kan I hverken vurdere risici eller prioritere patching uden en, så byg den.
Leverancer: liste over omfattede ydelser, aktivregister med ejere, klassifikation efter fortrolighed, integritet og tilgængelighed samt et overblik over, hvilke leverandører og systemer hver kritisk ydelse afhænger af.
- ☐ [Skal] List de ydelser, der gør jer til omfattet enhed
- ☐ [Skal] Fastlæg hvordan aktiver forvaltes gennem hele livscyklussen
- ☐ [Bør] Kortlæg systemer, data, placeringer og OT bag hver ydelse
- ☐ [Bør] Klassificér aktiver og giv hvert aktiv en ejer
- ☐ [Bør] Registrér afhængigheder af eksterne leverandører og cloudtjenester
Trin 5: Lav en gap-analyse mod § 6
Nu sammenligner I det, I har, med det, de ti minimumskrav kræver. Tag det krav for krav. SAMSIK's vejledning til implementering af cybersikkerhedsforanstaltninger er det mest brugbare udgangspunkt, fordi hvert punkt er mærket skal, bør eller kan. To andre værktøjer hjælper: ENISA's tekniske implementeringsvejledning fra juni 2025, som mapper til ISO 27001, NIST CSF 2.0 og andre rammer, og spørgerammen fra SAMSIK's tilsyn med kommunerne i 2026, som viser, hvad en myndighed faktisk spørger om.
Hver bør-anbefaling, I vælger fra, skal have en dokumenteret begrundelse med henvisning til det teknologiske stade, omkostninger og risiko. Den regel gør gap-analysen til dokumentation i stedet for en to-do-liste.
Leverance: gap-rapport pr. foranstaltning med status (opfyldt, delvist, ikke opfyldt), eksisterende evidens, ansvarlig og prioritet samt en handleplan godkendt af ledelsen.
- ☐ [Skal] Vurdér hvert skal-krav som opfyldt, delvist opfyldt eller ikke opfyldt
- ☐ [Skal] Dokumentér begrundelsen for hver bør-anbefaling, I ikke følger
- ☐ [Bør] Map eksisterende ISO 27001- eller NIST CSF-evidens til hvert krav
- ☐ [Bør] Prioritér gaps efter risiko og få handleplanen godkendt i ledelsen
Trin 6: Vurdér og håndtér risici
Hele § 6 bygger på risikovurdering. To ting adskiller NIS2-versionen fra en typisk ISO 27001-vurdering. Den har en all-hazards-tilgang, så strømsvigt, brand og menneskelige fejl tæller med ved siden af cyberangreb. Og den ser på skade på andre, altså kunder og samfund, ikke kun på jeres egen risikoappetit.
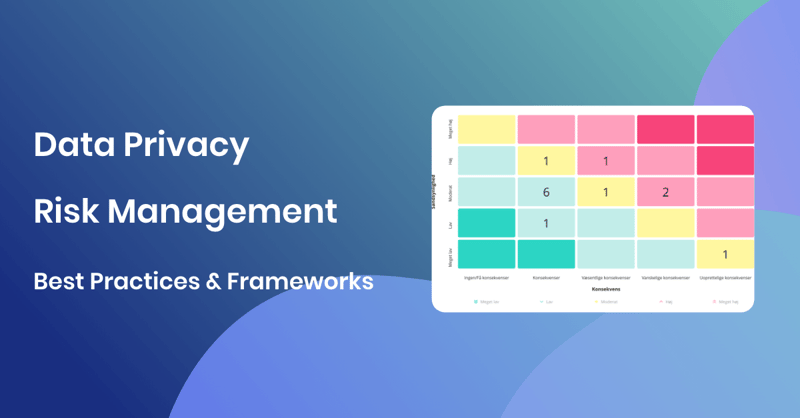
SAMSIK kræver en risikostyringspolitik godkendt af relevant ledelse, dokumenterede risikovurderinger og formel accept af restrisiko fra risikoejeren. Vores guide til NIS2-risikovurdering gennemgår metoden trin for trin, og artiklen om risikomatricen dækker scoring.
Leverancer: risikostyringspolitik, risikoregister, risikohåndteringsplan og underskrevet accept af restrisiko.
- ☐ [Skal] Vedtag en risikostyringspolitik godkendt af relevant ledelse
- ☐ [Skal] Gennemfør og dokumentér risikovurderinger
- ☐ [Skal] Få risikoejerne til at acceptere restrisikoen
- ☐ [Bør] Medtag fysiske, miljømæssige og menneskelige trusler, ikke kun cyber
- ☐ [Bør] Medtag konsekvenser for kunder og samfund i jeres skala
- ☐ [Bør] Brug SAMSIK's trusselsvurdering for jeres sektor som input
Trin 7: Indfør politikker og tekniske foranstaltninger
Det er det længste trin, og her går det meste af budgettet. Det dækker § 6, stk. 1, nr. 1, 5, 7, 8, 9 og 10. Kernedokumenterne er en informationssikkerhedspolitik godkendt af ledelsesorganet, en adgangskontrolpolitik, der også dækker privilegerede rettigheder, en kryptografipolitik tilpasset det teknologiske stade og procedurer for anskaffelse, udvikling, vedligehold og bortskaffelse af systemer.
På den tekniske side kræver SAMSIK multifaktor- eller kontinuerlig autentifikation, hvor det er relevant, med en periodisk og dokumenteret gennemgang af brugen. Logfiler skal vedligeholdes, gennemgås og beskyttes mod manipulation. Sårbarheder skal indhentes, vurderes og håndteres efter en fast procedure.
Godt at vide: flere foranstaltninger, som mange tror er obligatoriske, er kun anbefalinger eller eksempler i SAMSIK's vejledning. Det gælder test af backup, politikkens konkrete indhold og årlige opdatering, kontraktklausuler over for leverandører, aktivfortegnelsen, sårbarhedsscanninger og baggrundstjek. Spring dem ikke over. Tilsynet forventer, at I følger dem eller forklarer hvorfor ikke.
Leverancer: godkendt politiksæt, baseline for cyberhygiejne, MFA-udrulning og gennemgangslog, procedure for patching og sårbarheder, opsat logning og en proces for tildeling og fratagelse af adgang.
- ☐ [Skal] Informationssikkerhedspolitik godkendt af ledelsesorganet
- ☐ [Skal] Adgangskontrolpolitik inkl. privilegerede konti
- ☐ [Skal] Kryptografipolitik og procedurer tilpasset det teknologiske stade
- ☐ [Skal] Procedurer for sårbarhedshåndtering og sikker anskaffelse, udvikling og bortskaffelse
- ☐ [Skal] MFA eller kontinuerlig autentifikation, hvor det er relevant, med periodisk dokumenteret gennemgang
- ☐ [Skal] Logfiler vedligeholdes, gennemgås og beskyttes mod manipulation
- ☐ [Bør] Gennemgå sikkerhedspolitikken mindst én gang om året
Trin 8: Styr leverandører og forsyningskæden
§ 6, stk. 1, nr. 4 handler om forsyningskædesikkerhed, og det er her, NIS2 rammer virksomheder, der ikke selv er omfattet. I skal have procedurer for styring af direkte leverandører, vurdere risikoen ved hver enkelt og indgå aftaler, der sikrer jeres krav. SAMSIK's vejledning om anvendelsesområdet bekræfter, at leverandører uden for loven kan møde forholdsmæssige krav fra kunder, der er omfattet.
To ting bliver ofte overset. Jeres leverandører skal varsle jer hurtigt nok til, at I selv kan nå 24-timersfristen, så hændelsesklausulen i kontrakten skal have en tidsgrænse. Og hvis en leverandør driver jeres systemer og indberetter på jeres vegne, ligger ansvaret for rettidig indberetning stadig hos jer. Læs mere om tilsyn med leverandører.
Leverancer: leverandørliste med kritikalitet, risikovurdering af kritiske leverandører, standardklausuler (sikkerhedskrav, hændelsesvarsling, auditret, exit) og en opfølgningsplan.
- ☐ [Skal] Procedurer for leverandørstyring, der dækker direkte leverandører
- ☐ [Skal] Risikovurdering af hver relevant leverandør
- ☐ [Skal] Aftaler der sikrer jeres sikkerhedskrav
- ☐ [Bør] Opdel leverandører efter kritikalitet og stil forholdsmæssige krav
- ☐ [Bør] Kræv hændelsesvarsling inden for et fast antal timer
- ☐ [Bør] Aftal hvem der indberetter ved outsourcet drift, vel vidende at ansvaret bliver hos jer
Trin 9: Byg hændelseshåndtering og indberetning
Lovens §§ 12-13 (direktivets artikel 23) sætter uret i gang. En hændelse er væsentlig, hvis den har forårsaget eller kan forårsage alvorlige driftsforstyrrelser eller økonomiske tab for jer, eller betydelig fysisk eller ikke-fysisk skade på andre.
| Indberetning | Frist | Indhold |
|---|---|---|
| Tidlig varsling | Inden 24 timer efter kendskab | Om hændelsen mistænkes at skyldes ulovlige eller ondsindede handlinger, og om den kan have grænseoverskridende virkning |
| Hændelsesunderretning | Inden 72 timer efter kendskab | Indledende vurdering, alvor, indvirkning og kompromitteringsindikatorer (IoC'er), hvor de findes |
| Foreløbig rapport | På anmodning fra CSIRT eller myndighed | Relevante statusopdateringer |
| Endelig rapport | Senest én måned efter hændelsesunderretningen | Detaljeret beskrivelse, grundlæggende årsag, afbødende foranstaltninger og eventuel grænseoverskridende virkning. Pågår hændelsen stadig, sendes en statusrapport, og den endelige rapport senest én måned efter, at hændelsen er håndteret |
SAMSIK's vejledning om hændelsesunderretning gør definitionen brugbar. Den anbefaler, at I selv fastsætter objektive tærskler, fx for nedetid eller økonomisk tab. Vejledningens eksempel er et tab over 1 % af årsomsætningen, defineret i jeres egen risikovurdering. Eksfiltrering af forretningshemmeligheder er altid væsentlig. En trusselsaktør, der har placeret sig i jeres systemer for at forstyrre senere, bør også betragtes som væsentlig. Planlagt vedligehold skal ikke indberettes.
Indberetningen sker ét sted på virk.dk, og den går både til jeres sektoransvarlige myndighed og CSIRT'en. I kan samtidig krydse af, at Datatilsynet skal underrettes om et brud på persondatasikkerheden. CSIRT'en svarer inden 24 timer efter den tidlige varsling. I skal også underrette modtagerne af jeres ydelser uden unødigt ophold, hvis hændelsen sandsynligvis påvirker dem (§ 15). Læs om, hvordan NIS2- og GDPR-fristerne løber side om side, i vores artikel om sikkerhedsbrud.
Digitale udbydere har faste tærskler i gennemførelsesforordning (EU) 2024/2690. Et direkte økonomisk tab over 500.000 EUR eller 5 % af omsætningen, alt efter hvad der er lavest, er væsentligt. For MSP'er er fuld utilgængelighed i mere end 30 minutter det også.
Leverancer: godkendt hændelsesprocedure, væsentlighedskriterier med egne tærskler, beslutningstræ, roller med adgang til virk.dk døgnet rundt, skabeloner til hver indberetning, GDPR-triage og kundekommunikation.
- ☐ [Skal] Dokumenterede, godkendte procedurer for at opdage, analysere, reagere på og indberette hændelser
- ☐ [Skal] Adgang til kompetencer, der kan vurdere om en hændelse er væsentlig
- ☐ [Skal] Indberet inden 24 timer, 72 timer og én måned
- ☐ [Skal] Underret berørte modtagere af jeres ydelser uden unødigt ophold
- ☐ [Bør] Fastsæt egne tærskler for nedetid og økonomisk tab
- ☐ [Bør] Sørg for at mindst to personer kan indberette døgnet rundt
- ☐ [Bør] Hold en skrivebordsøvelse, der også omfatter GDPR-sporet
Trin 10: Sikr driftskontinuitet og krisestyring
§ 6, stk. 1, nr. 3 dækker backup, katastrofeberedskab og krisestyring. SAMSIK kræver kontinuitetsprocedurer baseret på jeres risikovurdering og backup af alle relevante data, inkl. konfiguration. I skal også vurdere, om I har brug for redundans og en krisestyringsplan.
Test af gendannelse er formelt et bør, men en backup, I aldrig har gendannet, er et håb og ikke en kontrol. Ransomware er det scenarie, I skal teste op imod, så hav mindst én kopi offline eller logisk adskilt.
Leverancer: kontinuitetsplan med RTO og RPO for kritiske ydelser, backupprocedure, redundansvurdering, krisestyringsplan og alternative kommunikationskanaler.
- ☐ [Skal] Kontinuitetsprocedurer baseret på risikovurderingen
- ☐ [Skal] Backup af alle relevante data, inkl. konfiguration
- ☐ [Skal] Vurdering af behov for redundans og en krisestyringsplan
- ☐ [Bør] Test gendannelse og dokumentér resultatet
- ☐ [Bør] Hav offline eller adskilt backup
- ☐ [Bør] Etablér nødkommunikation, der virker, når e-mail og Teams er nede
Trin 11: Uddan medarbejdere og styrk cyberhygiejnen
§ 6, stk. 1, nr. 7 kræver grundlæggende cyberhygiejne og uddannelse. Ledelsens kurser ligger i § 7 og blev dækket i trin 3. For alle andre skal I have en uddannelsespolitik og et program, der passer til rollerne. IT-medarbejdere, administratorer med privilegeret adgang og de personer, der indberetter hændelser, har brug for mere end det årlige phishing-modul.
Vores artikler om awareness-træning og NIS2-oplæringskrav gennemgår formater og dokumentation.
Leverancer: uddannelsespolitik, rollebaseret træningsplan, deltagerlister og en kort evaluering af, om træningen ændrede adfærden.
- ☐ [Skal] Grundlæggende cyberhygiejne er på plads
- ☐ [Skal] Politik for uddannelse af medarbejdere
- ☐ [Bør] Årlig træning for alle medarbejdere
- ☐ [Bør] Ekstra træning til IT, privilegerede brugere og indberetningsteamet
- ☐ [Bør] Hav dokumentationen klar til tilsynet
Trin 12: Mål effekten og vær klar til tilsyn
§ 6, stk. 1, nr. 6 kræver, at I vurderer, om foranstaltningerne virker. SAMSIK beder om en politik og procedurer for løbende vurdering, en risikobaseret stillingtagen til, hvad der skal testes og hvor ofte, og risikoejerens accept af restrisikoen. Det er det, der gør et projekt til et ledelsessystem.
Tilsynet er den anden grund. Myndighederne kan bede om dokumentation når som helst. Væsentlige enheder er under proaktivt tilsyn med audits og kontrol på stedet. Vigtige enheder er under reaktivt tilsyn, når der er tegn på overtrædelser. I 2026 begyndte SAMSIK et spørgeskemabaseret tilsyn med alle 98 kommuner, og det viser skiftet fra vejledning til kontrol.
Leverancer: politik for effektivitetsvurdering, testprogram (fx sårbarhedsscanning og pentest efter risiko), intern eller ekstern audit, årlig ledelsesgennemgang og en tilsynsmappe med politikker, referater, logs, kursusbeviser og registreringskvitteringer.
- ☐ [Skal] Politik og procedurer for vurdering af foranstaltningernes effektivitet
- ☐ [Skal] Risikobaseret beslutning om hvad der testes og hvor ofte
- ☐ [Bør] Årlig ledelsesgennemgang og audit
- ☐ [Bør] Tilsynsmappe, der kan udleveres hurtigt
- ☐ [Bør] Hold øje med nye vejledninger og EU-ændringer, og opdatér registreringen
Eksempel: Nordlys Elektronik A/S
Nordlys Elektronik A/S og virksomhedens CISO, Mette Holm, er fiktive. Vi har opfundet dem til denne artikel.
Nordlys producerer elektroniske komponenter i Jylland. Virksomheden har 180 ansatte, en årsomsætning på 40 mio. EUR og en balance på 28 mio. EUR og har intet moderselskab. Fremstilling af computere, elektroniske og optiske produkter står i bilag 2, så Nordlys er omfattet. Med mere end 50 ansatte er virksomheden en vigtig enhed. Den ligger under 250 ansatte og under omsætningsgrænsen på 50 mio. EUR, så den er ikke væsentlig.
Det giver Mette tre faste holdepunkter. SAMSIK fører tilsyn. Tilsynet er reaktivt, så en kontrol vil typisk følge efter en klage, en hændelse eller andre indikationer. Og den maksimale bøde efter lovbemærkningerne er 7 mio. EUR, fordi 1,4 % af 40 mio. EUR kun er 560.000 EUR, og det højeste beløb gælder.
I trin 9 sætter Mette Nordlys' tærskel for væsentlighed til et økonomisk tab over 1 % af omsætningen, altså 400.000 EUR. Sådan forløber det, da ransomware stopper produktionen en mandag morgen.
| Tidspunkt | Hvad sker der | Forpligtelse |
|---|---|---|
| Mandag kl. 8 | Krypterede servere opdages, produktionen stopper. Forventet tab over tre dage er 600.000 EUR | Uret starter. Hændelsen er væsentlig, fordi den ligger over tærsklen |
| Senest tirsdag kl. 8 | Tidlig varsling på virk.dk. Mistanke om ondsindet handling, ingen kendt grænseoverskridende virkning | Tidlig varsling inden 24 timer |
| Tirsdag | To kunder får besked om, at leverancer bliver forsinket | Underretning af berørte modtagere uden unødigt ophold (§ 15) |
| Senest torsdag kl. 8 | Hændelsesunderretning med indledende vurdering og IoC'er. HR-filer lå på en krypteret server, så feltet om Datatilsynet krydses af | Underretning inden 72 timer og anmeldelse til Datatilsynet inden 72 timer |
| Inden én måned efter torsdag | Endelig rapport med grundlæggende årsag, afbødende foranstaltninger og læring | Endelig rapport |
Hændelsen blev håndteret ordentligt af én grund. Tærskler, roller og skabeloner lå klar før mandag. Uden dem havde Mettes team brugt det første døgn på at diskutere, om hændelsen overhovedet var væsentlig.
Hvor lang tid tager NIS2-implementering?
Estimaterne nedenfor bygger på erfaring med mellemstore organisationer uden et modent ISMS. De stammer ikke fra en officiel kilde. Har I allerede ISO 27001, kan de midterste faser ofte halveres.
| Fase | Trin | Typisk varighed |
|---|---|---|
| Omfattethed, registrering og ledelse | 1-3 | 2-4 uger |
| Kortlægning, gap-analyse og risikovurdering | 4-6 | 1-3 måneder |
| Foranstaltninger, leverandører, hændelser og kontinuitet | 7-10 | 3-9 måneder, delvist parallelt |
| Uddannelse og effektmåling | 11-12 | Løbende i en årlig cyklus |
Otte typiske misforståelser om NIS2
- "Vi er bare leverandør, så det rammer ikke os." Omfattede kunder skal stille forholdsmæssige krav til deres direkte leverandører. MSP'er og cloududbydere kan desuden selv være omfattet.
- "Vi har ikke registreret os, så vi er ikke omfattet." Pligterne gælder alligevel, og manglende registrering er i sig selv strafbar.
- "Vores IT-leverandør tager sig af indberetningen." Leverandøren kan indberette på jeres vegne, men ansvaret for rettidig indberetning ligger hos jer.
- "Vores ISO 27001-certifikat er nok." Det er et stærkt fundament, ikke en garanti. Frister, registrering, ledelseskurser og samfundsperspektivet mangler.
- "Bøden er 10 mio. EUR uanset hvad." Det er maksimum for væsentlige enheder. I Danmark fastsætter domstolene den konkrete bøde.
- "Alle i bestyrelsen skal have et certificeret kursus." Ledelsesorganet skal samlet have kompetencerne, og kurserne skal dokumenteres. Der er ikke krav om et bestemt kursus eller certifikat.
- "Vi skal udpege to sikkerhedsansvarlige." Det står i nogle guides, men det er ikke et krav i direktivet eller i NIS 2-loven.
- "NIS2 handler kun om IT." Loven dækker systemerne bag jeres ydelser, inkl. OT, og ser på risici med en all-hazards-tilgang.
Gratis NIS2-tjekliste
Her er hele NIS2-tjeklisten samlet ét sted, uden formular og uden e-mail. Kopiér den ind i Excel eller jeres GRC-værktøj, og giv hver linje en ejer og en dato.
Omfattethed og registrering
- ☐ [Skal] Omfattethed vurderet og dokumenteret: sektor, størrelse, væsentlig eller vigtig, særlov
- ☐ [Skal] Sektoransvarlig myndighed identificeret
- ☐ [Skal] Registreret på virk.dk, kvittering gemt, ændringer meldes inden for to uger
Ledelse
- ☐ [Skal] Ledelsesorganet er defineret
- ☐ [Skal] Foranstaltningerne er godkendt af ledelsesorganet
- ☐ [Skal] Ledelsen fører tilsyn via fast rapportering
- ☐ [Skal] Ledelseskurser er gennemført og dokumenteret
De ti foranstaltninger (§ 6, stk. 1)
- ☐ [Skal] 1. Sikkerhedspolitik og risikostyringspolitik, risikoregister, accepteret restrisiko
- ☐ [Skal] 2. Hændelsesprocedure, logning og overvågning
- ☐ [Skal] 3. Kontinuitetsplan, backup, redundansvurdering, krisestyring
- ☐ [Skal] 4. Leverandørprocedure, risikovurdering af direkte leverandører, aftaler
- ☐ [Skal] 5. Sikker anskaffelse, udvikling, vedligehold og bortskaffelse, sårbarhedshåndtering
- ☐ [Skal] 6. Politik og procedurer for effektivitetsvurdering, risikobaseret test
- ☐ [Skal] 7. Baseline for cyberhygiejne og uddannelsespolitik
- ☐ [Skal] 8. Kryptografipolitik
- ☐ [Skal] 9. Personalesikkerhed, adgangskontrol inkl. privilegerede rettigheder, aktivforvaltning
- ☐ [Skal] 10. MFA hvor relevant med periodisk gennemgang, nødkommunikation vurderet
Indberetning
- ☐ [Skal] Væsentlighedskriterier og egne tærskler fastsat
- ☐ [Skal] Roller og adgang til virk.dk døgnet rundt på plads
- ☐ [Bør] Skabeloner til 24 timer, 72 timer og én måned
- ☐ [Bør] GDPR-sporet til Datatilsynet er integreret
- ☐ [Skal] Procedure for underretning af modtagere af jeres ydelser
Opfølgning
- ☐ [Bør] Tilsynsmappe klar
- ☐ [Bør] Årlig ledelsesgennemgang og audit
- ☐ [Bør] Nye vejledninger og EU-ændringer overvåges
Det er på vej: foreslåede NIS2-ændringer i 2026 og 2027
Intet af det følgende ændrer loven i dag, men det påvirker, hvordan I bør bygge jeres processer.
- Målrettede ændringer af NIS2. Kommissionen foreslog 20. januar 2026 ændringer sammen med en revideret cybersikkerhedsforordning. De omfatter bl.a. en ny kategori for små mid-cap-virksomheder, der som hovedregel skal behandles som vigtige enheder, justeringer af anvendelsesområdet og indsamling af data om ransomware. Vedtagelse ventes tidligst sidst i 2026 eller i 2027.
- Ét fælles indberetningssted. Digital Omnibus, foreslået 19. november 2025, vil skabe én EU-indgang til hændelsesindberetning efter NIS2, GDPR, DORA og CER. Forslaget forhandles stadig.
- Fælles skabeloner. NIS-samarbejdsgruppen vedtog fælles indberetningsskabeloner i maj 2026, og EDPB har haft en tilsvarende GDPR-skabelon i høring.
Det praktiske råd er at bygge én intern triage-proces for NIS2, GDPR og DORA nu. Så kan I skifte indberetningssted senere uden at bygge processen om.
Sådan understøtter .legal NIS2-implementeringen
De fleste af de tolv trin giver dokumenter, der skal hænge sammen: risici, der peger på aktiver, foranstaltninger, der peger på risici, leverandører, der peger på ydelser, og dokumentation, der peger på det hele. Det er svært at holde sammen i regneark, når programmet har kørt mere end et år.
I .legal's Frameworks-modul er NIS2-kravene allerede mappet, så I kan følge status pr. foranstaltning, fordele opgaver og genbruge ISO 27001-dokumentation, hvor den overlapper. Risikovurdering og vendor management dækker trin 6 og 8 i samme platform. Book en demo, så gennemgår vi jeres egen situation.
Har du fortsat spørgsmål?
Spørg Johannes direkte. Han giver de fleste af vores demoer personligt. Book ham her.

.legal compliance platform
Styr jeres NIS2-arbejde ét sted
Gør de tolv trin til opgaver, der kan følges. .legal mapper jeres kontroller til de ti foranstaltninger i § 6, holder risikoregister og leverandørvurderinger opdateret og giver ledelsen den dokumentation, myndigheden beder om.
-
NIS2-kravene mappet til kontroller, ejere og dokumentation
-
Risikovurdering og risikoregister med ledelsesgodkendelse
-
Leverandørvurderinger og sikkerhedskrav samlet ét sted
-
Hændelseslog klar til indberetning efter 24 timer, 72 timer og én måned
-
EU-hosted og ISAE-certificeret