GDPR compliance: hvad det kræver, og hvordan I dokumenterer det
GDPR compliance er ikke en certificering, men en løbende pligt til at overholde og kunne bevise, at I overholder databeskyttelsesforordningen. Få kravene med artikelnumre, de danske bødetal fra 2025 og en plan i otte trin.

De fleste, der søger på GDPR compliance, har allerede en fornemmelse af, hvad GDPR er. Det, de mangler, er et klart svar på, hvad det konkret kræver af deres organisation, hvor kravene står, og hvad der er nok. Otte år efter forordningen fik virkning er det stadig det spørgsmål, vi oftest får fra compliance-ansvarlige, jurister og it-chefer.
Spørgsmålet er blevet sværere, ikke lettere. Datatilsynet modtog 9.849 anmeldelser om brud på persondatasikkerheden i 2025 og indstillede 40 sager til bøde. EU-Domstolen har nuanceret, hvornår pseudonymiserede oplysninger er personoplysninger. Og EU forhandler lige nu om ændringer af selve forordningen, som endnu ikke er vedtaget.
Denne artikel giver dig kravene med artikelnumre, en tabel over de forpligtelser, der gælder for næsten alle organisationer, de danske tal for tilsyn og bøder, en plan i otte trin og et gennemregnet eksempel. Kilderne er forordningsteksten, Datatilsynet, EDPB og EU-Domstolen, og vi skriver hvilke.
Det korte svar: hvad er GDPR compliance?
GDPR compliance betyder, at jeres organisation behandler personoplysninger i overensstemmelse med databeskyttelsesforordningen og kan dokumentere det. Det sidste er ikke en tilføjelse. Ansvarlighedsprincippet i artikel 5, stk. 2, og artikel 24 gør det til den dataansvarliges pligt at kunne påvise, at reglerne overholdes. En organisation, der overholder reglerne uden at kunne bevise det, er derfor ikke GDPR compliant i forordningens egen forstand.
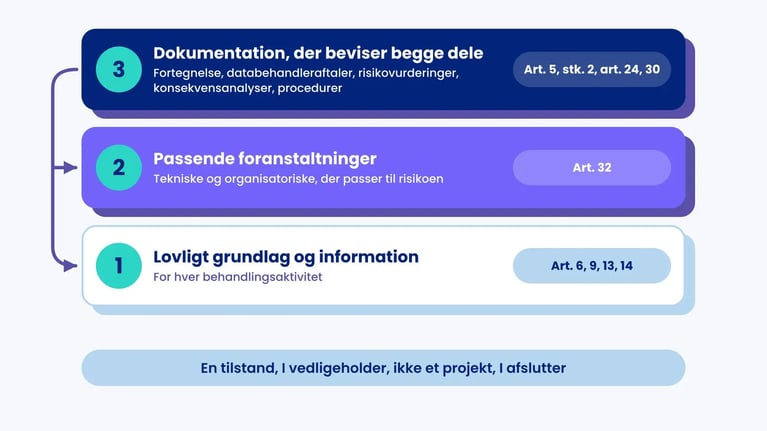
I praksis består GDPR compliance af tre lag. Et lovligt grundlag og korrekt information for hver behandling. Tekniske og organisatoriske foranstaltninger, der passer til risikoen. Og dokumentation, der viser begge dele: fortegnelse, databehandleraftaler, risikovurderinger, konsekvensanalyser og procedurer for rettigheder og brud. Der findes ingen GDPR-certificering af organisationer, og compliance er en tilstand, I vedligeholder, ikke et projekt, I afslutter.
Hvad er GDPR? En lov, ikke en standard og ikke en certificering
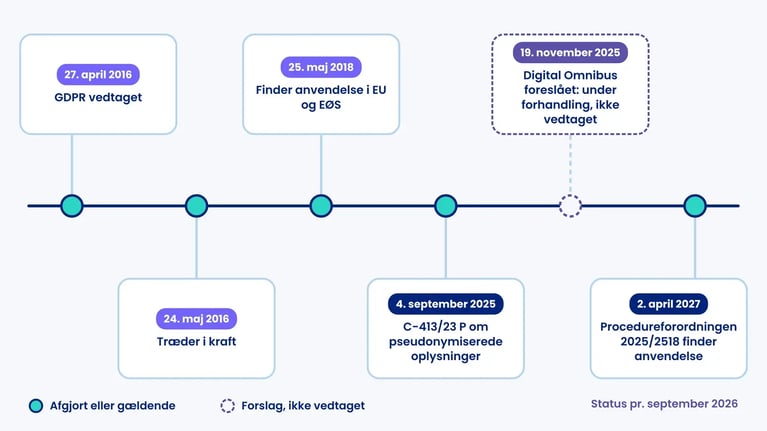
GDPR står for General Data Protection Regulation. På dansk hedder den databeskyttelsesforordningen, formelt forordning (EU) 2016/679. Den blev vedtaget 27. april 2016, trådte i kraft 24. maj 2016 og har fundet anvendelse siden 25. maj 2018. Som forordning gælder den direkte i alle EU-lande og i EØS uden national gennemførelse.
I Danmark supplerer databeskyttelsesloven forordningen på de områder, hvor medlemsstaterne har fået et nationalt råderum, blandt andet om CPR-numre, behandling i ansættelsesforhold og strafbestemmelser. Når danske rådgivere taler om GDPR-regler, mener de derfor typisk begge dele.
Søgningerne på GDPR compliance blander ofte begreber fra forskellige kategorier. Den rigtige placering er det mest nyttige, vi kan starte med.
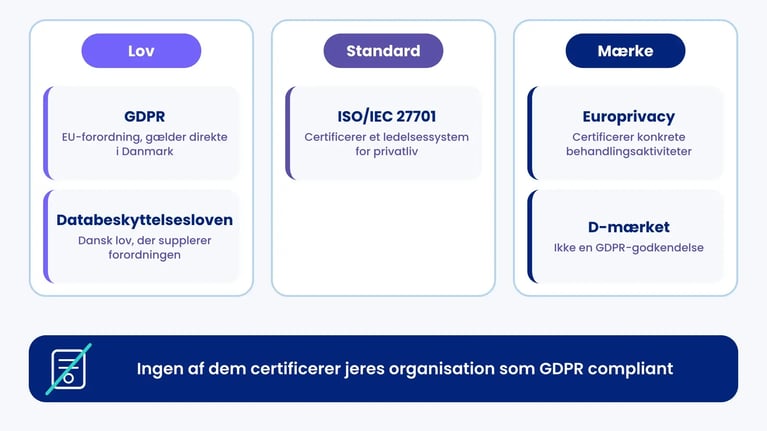
| Det, folk sammenligner | Hvad det er | Kan I blive certificeret? |
|---|---|---|
| GDPR | EU-forordning. Lov, der gælder direkte i Danmark. | Nej, ikke som organisation. Artikel 42 tillader certificering af konkrete behandlingsaktiviteter efter godkendte ordninger. Datatilsynet har ikke godkendt en dansk ordning. |
| Databeskyttelsesloven | Dansk lov, der supplerer forordningen. | Nej. |
| ISO/IEC 27701 | International standard for et ledelsessystem for privatlivsbeskyttelse, bygget på ISO 27001. | Ja, men det er en certificering af jeres ledelsessystem, ikke et bevis for GDPR compliance. |
| Europrivacy | Europæisk databeskyttelsesmærke godkendt af EDPB i 2022 efter artikel 42, stk. 5. | Ja, for konkrete behandlingsaktiviteter, ikke for organisationen som helhed. |
| D-mærket | Dansk mærkningsordning for it-sikkerhed og ansvarlig dataanvendelse. | Ja, men mærket er ikke en GDPR-godkendelse. Se vores sammenligning af D-mærket og ISO 27001. |
Konsekvensen er enkel. Ingen ekstern part kan erklære jeres organisation GDPR compliant. Det kan kun jeres egen dokumentation, og den bliver først prøvet, når Datatilsynet fører tilsyn, en registreret klager, eller en kunde beder om at se den.
Hvem skal være GDPR compliant?
Forordningens anvendelsesområde afhænger af to ting: hvad I gør, og hvor I eller de registrerede befinder sig. Statsborgerskab er ikke en af dem.
Artikel 2 fastlægger det materielle anvendelsesområde. Forordningen gælder for behandling af personoplysninger, der helt eller delvist foretages automatisk, og for manuel behandling af oplysninger, der indgår i et register. Rent private aktiviteter er undtaget. Alt andet, fra en kundedatabase til en HR-mappe, er omfattet.
Artikel 3 fastlægger det territoriale anvendelsesområde. Forordningen gælder for enhver dataansvarlig eller databehandler, der er etableret i EU, uanset hvor behandlingen foregår. Den gælder også for organisationer uden for EU, når de udbyder varer eller tjenester til personer i EU eller overvåger deres adfærd. Det er derfor, en amerikansk webshop, der sælger til danske kunder, er omfattet, mens en dansk statsborger bosat i USA, der handler hos en lokal butik, ikke er beskyttet af forordningen i den handel. Organisationer uden for EU, der er omfattet efter artikel 3, stk. 2, skal desuden udpege en repræsentant i EU efter artikel 27.
Størrelse fritager ikke. Den eneste størrelsesrelaterede lempelse af betydning er artikel 30, stk. 5, om fortegnelsen over behandlingsaktiviteter. Organisationer med under 250 ansatte er som udgangspunkt undtaget fra fortegnelsespligten, men undtagelsen bortfalder, hvis behandlingen ikke er lejlighedsvis, indebærer en risiko for de registrerede eller omfatter særlige kategorier af oplysninger. Da stort set alle virksomheder behandler medarbejderoplysninger løbende, gælder pligten i praksis for de allerfleste. Undtagelsen handler om antal ansatte, ikke om antal registrerede.
Offentlige myndigheder, foreninger og fonde er omfattet på samme vilkår som private virksomheder. Forskellen er, at offentlige myndigheder altid skal have en databeskyttelsesrådgiver efter artikel 37, stk. 1, litra a, og at bødeniveauet for myndigheder efter forudsætningerne i databeskyttelsesloven generelt er lavere.
GDPR-reglerne: de syv principper i artikel 5
Alle øvrige krav i forordningen kan føres tilbage til de syv principper i artikel 5. Mange artikler nævner seks og glemmer ansvarlighed, som står i stk. 2 og er det princip, der gør dokumentation til en pligt. Vi har en særskilt gennemgang af de syv GDPR-principper, så her er den korte version med det, hvert princip kræver af jer i praksis.
| Princip | Retskilde | Hvad det kræver i praksis |
|---|---|---|
| Lovlighed, rimelighed og gennemsigtighed | Art. 5, stk. 1, litra a | Et behandlingsgrundlag efter art. 6 (og art. 9 for særlige kategorier) og en privatlivspolitik, der opfylder art. 13 og 14. |
| Formålsbegrænsning | Art. 5, stk. 1, litra b | Et udtrykkeligt formål pr. behandlingsaktivitet. Genbrug til nye formål kræver en forenelighedsvurdering efter art. 6, stk. 4. |
| Dataminimering | Art. 5, stk. 1, litra c | Kun de oplysninger, der er nødvendige for formålet. Felter i formularer og systemer skal kunne begrundes. |
| Rigtighed | Art. 5, stk. 1, litra d | Procedurer for ajourføring og for at rette fejl, når registrerede beder om det efter art. 16. |
| Opbevaringsbegrænsning | Art. 5, stk. 1, litra e | Slettefrister pr. behandlingsaktivitet og bevis for, at de bliver håndhævet. |
| Integritet og fortrolighed | Art. 5, stk. 1, litra f | Passende sikkerhed, konkretiseret i art. 32. Kryptering og pseudonymisering er eksempler, ikke krav i sig selv. |
| Ansvarlighed | Art. 5, stk. 2 | Den dataansvarlige skal kunne påvise, at de øvrige seks principper overholdes. Det er her dokumentationen bliver lovpligtig. |
GDPR-krav i praksis: de forpligtelser, der gælder for næsten alle
Forordningen har 99 artikler, men de krav, en typisk dansk organisation med 50 eller flere ansatte skal have styr på, kan samles i tolv. Tabellen viser retskilden, hvad kravet betyder, og hvilket dokument der beviser, at I opfylder det. Det er den tredje kolonne, Datatilsynet spørger efter ved et tilsyn.
| Krav | Retskilde | Hvad det betyder | Dokumentation, der beviser det |
|---|---|---|---|
| Behandlingsgrundlag | Art. 6, art. 9, art. 10 | Ét af seks grundlag pr. behandling. Samtykke er kun ét af dem. Særlige kategorier kræver desuden en undtagelse i art. 9, stk. 2. | Fortegnelsen med hjemmel pr. aktivitet, interesseafvejninger ved legitim interesse. |
| Oplysningspligt | Art. 12, 13, 14 | Klar information ved indsamling (art. 13) og når oplysningerne kommer fra andre (art. 14). | Privatlivspolitikker til kunder, medarbejdere, ansøgere og leverandørkontakter. |
| De registreredes rettigheder | Art. 15 til 22 | Indsigt, berigtigelse, sletning, begrænsning, dataportabilitet, indsigelse og rettigheder ved automatiske afgørelser. Svar uden unødig forsinkelse og senest inden en måned (art. 12, stk. 3). | Procedure og log over modtagne anmodninger og svartider. |
| Ansvarlighed og politikker | Art. 24 | Passende foranstaltninger, herunder politikker, der gennemføres og evalueres. | Databeskyttelsespolitik, årshjul, ledelsesrapportering. |
| Databeskyttelse gennem design og standardindstillinger | Art. 25 | Begge dele er obligatoriske. Beskyttelse skal indbygges, når systemer vælges og designes, og standardindstillinger skal være de mest beskyttende. | Krav i indkøbs- og udviklingsprocessen, dokumenterede designvalg. |
| Databehandleraftaler | Art. 28, stk. 3 | Skriftlig aftale med hver databehandler med det indhold, stk. 3 kræver. Ikke med alle tredjeparter, kun med dem, der behandler på jeres vegne. | Underskrevne aftaler, liste over databehandlere og underdatabehandlere, tilsynsplan. |
| Fortegnelse over behandlingsaktiviteter | Art. 30 | Den dataansvarliges (og databehandlerens) egen fortegnelse med det indhold, stk. 1 og 2 kræver. Skal kunne udleveres til Datatilsynet på anmodning. | Selve fortegnelsen, ajourført og med versionshistorik. |
| Behandlingssikkerhed | Art. 32 | Passende tekniske og organisatoriske foranstaltninger vurderet ud fra risikoen for de registrerede. | Risikovurdering pr. behandlingsaktivitet eller system, oversigt over foranstaltninger. |
| Brud på persondatasikkerheden | Art. 33, 34 | Anmeldelse til Datatilsynet uden unødig forsinkelse og om muligt inden 72 timer (art. 33), medmindre bruddet næppe indebærer risiko. Underretning af de registrerede uden unødig forsinkelse ved høj risiko (art. 34). | Intern brudlog over alle brud, også dem der ikke anmeldes (art. 33, stk. 5), og beredskabsprocedure. |
| Konsekvensanalyse | Art. 35, 36 | Påkrævet, når behandlingen sandsynligvis indebærer høj risiko. Forudgående høring af Datatilsynet, hvis der er høj restrisiko. | Screening af alle aktiviteter, gennemførte konsekvensanalyser. |
| Databeskyttelsesrådgiver | Art. 37 til 39 | Obligatorisk for offentlige myndigheder og for organisationer, hvis kerneaktivitet er omfattende systematisk overvågning eller omfattende behandling af særlige kategorier. | Udpegning og anmeldelse til Datatilsynet, eller en dokumenteret vurdering af, hvorfor I ikke er forpligtet. |
| Tredjelandsoverførsler | Kapitel V, art. 44 til 49 | Overførsel uden for EU/EØS kræver en tilstrækkelighedsafgørelse, fornødne garantier som standardkontrakter, eller en undtagelse i art. 49. | Overførselsgrundlag pr. modtager, Transfer Impact Assessments, hvor det er relevant. |
To af rækkerne fortjener en uddybning, fordi de oftest misforstås. Databehandleraftaler efter artikel 28 skal kun indgås med databehandlere, altså leverandører, der behandler personoplysninger på jeres vegne og efter jeres instruks. En revisor, en advokat eller en bank, der behandler oplysninger til egne formål, er selvstændigt dataansvarlig, og her er en databehandleraftale forkert. Og 72-timersfristen i artikel 33 gælder anmeldelsen til Datatilsynet. De registrerede skal underrettes efter artikel 34, når bruddet sandsynligvis indebærer en høj risiko for dem, og her er kravet uden unødig forsinkelse, ikke 72 timer.
Gå i dybden med de enkelte krav i vores artikler om hjemmel til almindelige personoplysninger, oplysningspligten, artikel 30-fortegnelsen, konsekvensanalyser og tredjelandsoverførsler.
Tilsyn og bøder: hvad står der på spil i Danmark?
Bøderammen står i artikel 83. Den har to niveauer, og niveauet afhænger af, hvilken bestemmelse der er overtrådt, ikke af hvor alvorlig den enkelte sag føles.
| Niveau | Maksimum | Eksempler på overtrædelser |
|---|---|---|
| Art. 83, stk. 4 | 10 mio. EUR eller 2 % af den samlede globale årsomsætning, hvis det er højere | Manglende databehandleraftale (art. 28), manglende fortegnelse (art. 30), utilstrækkelig sikkerhed (art. 32), for sen anmeldelse af brud (art. 33), manglende konsekvensanalyse (art. 35), manglende DPO (art. 37 til 39). |
| Art. 83, stk. 5 | 20 mio. EUR eller 4 % af den samlede globale årsomsætning, hvis det er højere | Overtrædelse af principperne (art. 5), manglende behandlingsgrundlag (art. 6, 9), de registreredes rettigheder (art. 12 til 22), ulovlige tredjelandsoverførsler (art. 44 til 49). |
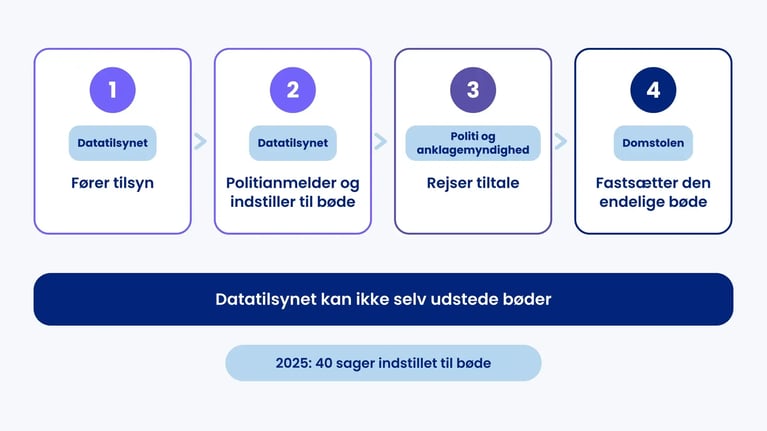
Danmark adskiller sig fra de fleste EU-lande på ét punkt. Datatilsynet kan ikke selv udstede bøder. Tilsynet politianmelder og indstiller til en bøde, hvorefter politi og anklagemyndighed rejser tiltale, og domstolene fastsætter den endelige bøde. Det gør sagerne langsommere, men ikke mindre reelle. Den største danske indstilling til dato er Netcompany med mindst 15 mio. kr. fra januar 2024 for manglende sikkerhed og manglende konsekvensanalyse i mit.dk (artikel 32 og 35). Sagen verserer fortsat pr. september 2026. Bødeindstillinger rammer også små virksomheder: Nordic Cleaning ApS fik i marts 2026 en bøde på 60.000 kr. for ikke at svare på indsigtsanmodninger efter artikel 15.
Tallene for 2025 viser omfanget. Ifølge Datatilsynets egne nøgletal modtog tilsynet 9.849 anmeldelser om brud på persondatasikkerheden, oprettede 20.536 nye sager og indstillede 40 sager til bøde. På europæisk plan har CMS' GDPR Enforcement Tracker pr. september 2026 registreret 3.275 bøder på i alt cirka 7,16 mia. EUR siden 2018, med Metas bøde på 1,2 mia. EUR fra 2023 som den største.
Datatilsynet har også offentliggjort sine fokusområder for tilsyn i 2026. For private virksomheder er de mest relevante tracking på danske hjemmesider, overvågning af medarbejdere, brug af auto-complete i mailprogrammer, tilsyn med store databehandlere og efterlevelse af oplysningspligten. Har I en af de aktiviteter, er det dem, der bør stå først i jeres årshjul.
Bøden er i øvrigt sjældent den største omkostning. Datatilsynet kan efter artikel 58, stk. 2, påbyde jer at stoppe en behandling, og et påbud om at lukke et system eller slette et datasæt rammer typisk hårdere end bøden. Læs mere om håndtering af sikkerhedsbrud.
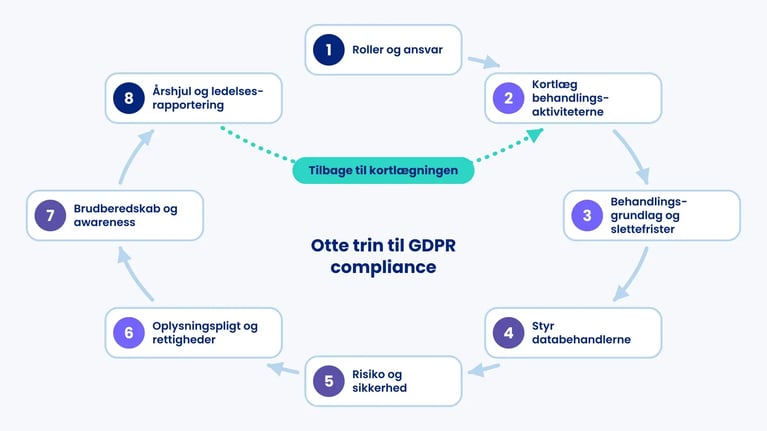
Sådan bliver I GDPR compliant: otte trin
Rækkefølgen betyder noget. De fleste organisationer, der går i stå, er begyndt med politikker eller en privatlivspolitik og opdager bagefter, at de ikke ved, hvilke behandlinger politikken dækker. Begynd med kortlægningen.
Trin 1: Fastlæg roller og ansvar
Beslut, hvem der ejer GDPR compliance i ledelsen, og hvem der driver arbejdet i hverdagen. Vurdér efter artikel 37, om I er forpligtet til at udpege en databeskyttelsesrådgiver (DPO), og dokumentér vurderingen, uanset hvad svaret er. Fortegnelsen og resten af dokumentationen er den dataansvarliges ansvar, ikke DPO'ens.
Trin 2: Kortlæg behandlingsaktiviteterne
Gå afdeling for afdeling og registrér hver behandlingsaktivitet: formål, kategorier af registrerede og oplysninger, modtagere, systemer, slettefrist og eventuelle overførsler til tredjelande. Det er artikel 30-fortegnelsens indhold, og det er samtidig grundlaget for alt det følgende. Regn med, at en organisation med 50 til 250 ansatte typisk finder 30 til 60 aktiviteter.
Trin 3: Fastlæg behandlingsgrundlag og slettefrister
Knyt et grundlag i artikel 6 til hver aktivitet, og en undtagelse i artikel 9, stk. 2, hvor der indgår særlige kategorier. Skriv interesseafvejningen ned, hvor I bruger legitim interesse. Fastsæt en slettefrist pr. aktivitet, og tjek, at systemerne faktisk kan slette.
Trin 4: Styr databehandlerne
Lav en liste over alle leverandører, der behandler personoplysninger på jeres vegne. Indgå eller opdater databehandleraftaler efter artikel 28, stk. 3, kortlæg underdatabehandlere, og fastlæg overførselsgrundlag for dem uden for EU/EØS. Planlæg et risikobaseret tilsyn med databehandlerne. Datatilsynet forventer, at I følger op, ikke bare underskriver.
Trin 5: Vurdér risiko og fastlæg sikkerhed
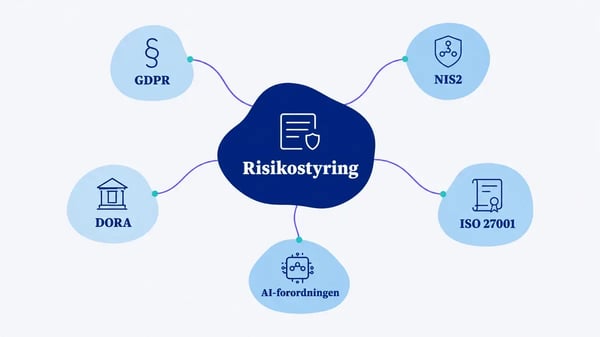
Gennemfør en risikovurdering af behandlingerne set fra de registreredes side, og beslut foranstaltninger efter artikel 32 ud fra den. Screen alle aktiviteter for, om de kræver en konsekvensanalyse efter artikel 35, og gennemfør dem, der gør. Har I allerede risikostyring for informationssikkerhed, kan metoden genbruges. Vores guide til risikostyring på tværs af GDPR, NIS2 og ISO 27001 viser hvordan.
Trin 6: Opfyld oplysningspligten og rettighederne
Skriv privatlivspolitikker til hver gruppe af registrerede ud fra fortegnelsen, så de beskriver det, I faktisk gør. Etablér en procedure for anmodninger efter artikel 15 til 22 med én indgang, en ansvarlig og en frist på en måned. Test proceduren med en fiktiv indsigtsanmodning, før den første rigtige kommer.
Trin 7: Etablér brudberedskab og awareness
Beskriv, hvem der vurderer et brud, hvem der beslutter anmeldelse inden 72 timer, og hvordan alle brud logges efter artikel 33, stk. 5. Træn medarbejderne, fordi de fleste anmeldte brud i Danmark er fejlsendte mails og andre menneskelige fejl, og fordi awareness er en organisatorisk foranstaltning efter artikel 32.
Trin 8: Læg det i et årshjul og rapportér til ledelsen
GDPR compliance forfalder løbende: tilsyn med databehandlere, gennemgang af fortegnelsen, sletning, opdatering af politikker, test af beredskab og awareness. Læg opgaverne i et årshjul med ejere og frister, og rapportér status til ledelsen mindst årligt. Vores tjekliste over løbende GDPR-opgaver giver et udgangspunkt.
Et regneeksempel: fra kortlægning til prioriteret plan
Nordhavn Logistik ApS og Mette Krogh er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
Nordhavn Logistik er en dansk transport- og lagervirksomhed med 180 ansatte og en omsætning på 210 mio. kr. Kunderne er webshops og producenter i Danmark og Tyskland. Mette Krogh er økonomichef og har fået GDPR compliance som ansvarsområde efter en kunde bad om at se virksomhedens fortegnelse og databehandleraftaler i et udbud.
Kortlægningen tager Mette og en kollega fra it tre uger. Resultatet er 42 behandlingsaktiviteter fordelt på HR (14), salg og kundeservice (11), drift og flådestyring (9), økonomi (5) og it (3). 11 leverandører er databehandlere, herunder lønsystem, HR-system, CRM, flådestyring med GPS og en cloud-platform. Tre af dem overfører oplysninger til USA. To aktiviteter, GPS-sporing af chauffører og kameraovervågning på lageret, indebærer systematisk overvågning af medarbejdere.
Kortlægningen afgør prioriteringen. Med 180 ansatte er Nordhavn under grænsen på 250 i artikel 30, stk. 5, men fordi løn- og HR-behandlingen ikke er lejlighedsvis, og fordi der behandles helbredsoplysninger om sygefravær, gælder fortegnelsespligten alligevel. Mette skal ikke udpege en DPO efter artikel 37, fordi overvågning af egne medarbejdere ikke er virksomhedens kerneaktivitet, men hun skriver vurderingen ned og udpeger sig selv som kontaktpunkt. GPS-sporingen og kameraovervågningen screener hun som aktiviteter, der sandsynligvis indebærer høj risiko, og hun gennemfører to konsekvensanalyser efter artikel 35. De tre overførsler til USA kræver et overførselsgrundlag pr. leverandør. Det viser sig, at to af leverandørerne er certificeret under EU-U.S. Data Privacy Framework, mens den tredje kræver standardkontrakter og en vurdering af overførslen.
Planen bliver derefter denne. De første tre måneder bruger hun på fortegnelsen, de 11 databehandleraftaler og de tre overførselsgrundlag, fordi det er det, kunden og Datatilsynet spørger efter først. Måned fire til seks går til de to konsekvensanalyser, risikovurderingen efter artikel 32 og en privatlivspolitik til medarbejderne, der dækker GPS og kamera. Resten af året går til brudberedskab, awareness og et årshjul med kvartalsvis tilsyn med de tre største databehandlere. Havde Nordhavn været en offentlig myndighed eller haft overvågning som kerneaktivitet, var DPO'en kommet først. Pointen med eksemplet er, at prioriteringen følger af kortlægningen, ikke omvendt.
Hvad GDPR compliance ikke er
En del af misforståelserne om GDPR-krav skyldes, at forordningen bliver blandet sammen med noget andet. Fem afgrænsninger er værd at kende.
GDPR compliance er ikke en certificering. Ingen organisation kan blive GDPR-certificeret, og et ISO 27001- eller ISO 27701-certifikat er et bevis for et ledelsessystem, ikke for at hver behandling har et grundlag. GDPR compliance er heller ikke kryptering eller et bestemt sikkerhedsprodukt. Artikel 32 kræver passende foranstaltninger ud fra risikoen og nævner kryptering og pseudonymisering som eksempler.
Cookies og tracking reguleres i Danmark af cookiebekendtgørelsen, der gennemfører ePrivacy-direktivet, og af GDPR, når der behandles personoplysninger. Et lovligt cookiebanner er ikke det samme som GDPR compliance, og omvendt. NIS2 er en anden lov med andre pligter. Den danske NIS2-lov har været i kraft siden 1. juli 2025, og er I omfattet, erstatter jeres GDPR-arbejde ikke NIS2-forpligtelserne, selvom sikkerhedsforanstaltningerne overlapper. Se vores overblik over NIS2.
Og GDPR compliance er ikke et projekt med en slutdato. Hver ny leverandør, hvert nyt system og hver ny medarbejdergruppe ændrer fortegnelsen. Det er derfor, årshjulet i trin 8 er et krav og ikke en anbefaling.
Hvad ændrer sig i 2026 og 2027?
Forordningsteksten har været uændret siden 2016, men rammerne omkring den bevæger sig. Fem udviklinger bør en compliance-ansvarlig kende pr. september 2026.
| Udvikling | Status pr. september 2026 | Betydning for jer |
|---|---|---|
| Procedureforordningen, forordning (EU) 2025/2518 | Offentliggjort i EU-Tidende 12. december 2025, finder anvendelse fra 2. april 2027. | Ensartede regler og frister for grænseoverskridende klagesager. Klager mod jer fra registrerede i andre EU-lande bliver behandlet hurtigere. |
| Digital Omnibus (Kommissionens forslag af 19. november 2025) | Under forhandling. Rådet arbejder på et kompromis, trilog med Parlamentet er ikke begyndt. Ikke vedtaget. | Foreslår blandt andet ændret frist for anmeldelse af brud, en præcisering af pseudonymiserede oplysninger og legitim interesse til AI-træning. Indtil vedtagelse gælder de nuværende regler uændret. |
| EU-Domstolen, C-413/23 P (EDPS mod SRB), 4. september 2025 | Afgjort. | Pseudonymiserede oplysninger er ikke nødvendigvis personoplysninger for en modtager, der ikke har reel mulighed for at genidentificere. Vurderingen skal ske fra modtagerens perspektiv. Sammen med EDPB's Guidelines 01/2025 om pseudonymisering ændrer det, hvordan I vurderer deling af pseudonymiserede datasæt. |
| EU-U.S. Data Privacy Framework | Retten stadfæstede rammen 3. september 2025 (Latombe mod Kommissionen). Appel til EU-Domstolen indgivet 31. oktober 2025, verserer. | Overførsler til certificerede amerikanske modtagere er fortsat lovlige. Hav en plan B med standardkontrakter, hvis Domstolen når et andet resultat. |
| Tilstrækkelighedsafgørelser for Storbritannien | Fornyet af Kommissionen 19. december 2025, gælder til 27. december 2031. | Overførsler til Storbritannien kræver fortsat ikke standardkontrakter. |
Det vigtigste at tage med fra tabellen er, at intet af det, der er under forhandling, ændrer jeres pligter i dag. Organisationer, der udskyder fortegnelse eller databehandleraftaler med henvisning til Digital Omnibus, venter på noget, der hverken er vedtaget eller sikkert bliver det i den foreslåede form.
Sådan understøtter .legal jeres GDPR compliance
Det praktiske problem i GDPR compliance er ikke at forstå kravene, men at holde dokumentationen ajour, når fortegnelsen, databehandleraftalerne, risikovurderingerne og årshjulet ligger i hver sit regneark. Vores GDPR-modul samler det. I kortlægger behandlingsaktiviteterne én gang i Data Mapping, og fortegnelsen efter artikel 30, oversigten over databehandlere og overførselsgrundlag genereres ud fra den samme registrering, så de ikke kan komme ud af trit med hinanden.
Risikovurderinger efter artikel 32 og konsekvensanalyser efter artikel 35 knyttes til de aktiviteter, de dækker. Tilsyn med databehandlere planlægges og dokumenteres samme sted som aftalerne, og de løbende opgaver fra trin 8 ligger i compliance-årshjulet med ejere, frister og en historik, I kan vise Datatilsynet eller en kunde. Platformen gør jer ikke GDPR compliante i sig selv. Den sikrer, at det arbejde, I gør, kan bevises.
Se hvordan andre organisationer bruger platformen i vores kundecases, eller book en demo og se fortegnelsen, risikovurderingen og årshjulet hænge sammen i praksis.

.legal compliance platform
Start din GDPR-compliancerejse
-
Gratis complianceplatform
-
Guidede implementeringsworkflows
-
Komplet dokumentationsstyring
-
Løbende complianceovervågning