GDPR i Excel eller software? Sådan ved I, hvornår regnearket ikke holder længere
GDPR i Excel er lovligt og fungerer fint i starten. Se hvad artikel 30 faktisk kræver, hvor regnearket knækker, hvad det koster i timer, og hvornår det kan betale sig at skifte til software.

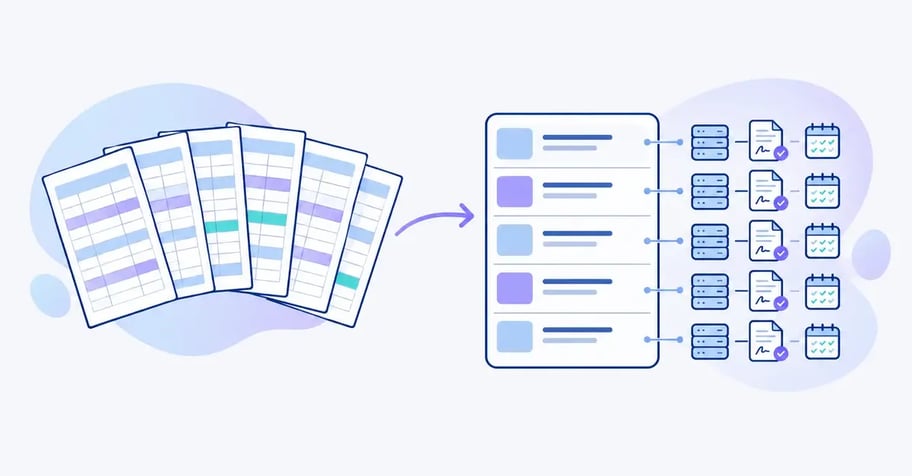
De fleste organisationer har lavet deres første GDPR-dokumentation i et regneark. Det giver mening. Excel er installeret på alle computere, alle kan bruge det, og en fortegnelse over behandlingsaktiviteter ligner umiddelbart en tabel med rækker og kolonner. I 2018 var det den hurtigste vej til at have noget at vise frem.
Spørgsmålet, vi oftest får fra DPO'er og compliance-ansvarlige, er derfor ikke, om GDPR i Excel er forbudt. Det er det ikke. Spørgsmålet er, hvornår regnearket holder op med at være en hjælp og begynder at være en risiko. Denne artikel giver et ærligt svar. Vi gennemgår, hvad forordningen faktisk kræver af jeres dokumentation, hvad Excel gør godt, hvor det knækker, og hvad regnearket reelt koster i timer. Til sidst får I et konkret regneeksempel og en plan for at flytte, hvis det er det rigtige for jer.
Det korte svar: GDPR i Excel eller i software?
GDPR i Excel er lovligt og fint, så længe dokumentationen er lille, stabil og ejet af én person. Forordningen stiller krav til indholdet af jeres dokumentation, ikke til værktøjet. Artikel 30, stk. 3 siger blot, at fortegnelsen skal foreligge skriftligt, herunder elektronisk. Et regneark opfylder det.
Regnearket holder op med at slå til, når tre ting sker på samme tid: flere personer skal opdatere dokumentationen, oplysningerne hænger sammen på tværs af fortegnelse, databehandleraftaler, risikovurderinger og tilsyn, og I skal kunne vise over for Datatilsynet eller en revisor, hvem der ændrede hvad og hvornår. Når I har over 30 til 40 behandlingsaktiviteter, flere end 15 til 20 databehandlere eller mere end én person, der skriver i filen, er det typisk billigere at skifte end at blive. Tallene er vores egen tommelfingerregel, ikke et lovkrav og ikke en måling, og regneeksemplet længere nede viser, hvordan I selv kan regne på det.
Hvad GDPR faktisk kræver af jeres dokumentation
Mange artikler om GDPR i Excel blander tre ting sammen: hvad loven kræver, hvad Datatilsynet forventer at se, og hvad et bestemt værktøj kan. Det er nyttigt at skille dem ad, fordi det er her, beslutningen reelt ligger.
Loven kræver, at I kan påvise, at I overholder principperne. Det er ansvarlighedsprincippet i artikel 5, stk. 2, det syvende af de syv GDPR-principper, og det uddybes i artikel 24, stk. 1. Det er ikke nok at gøre det rigtige. I skal kunne dokumentere det. Forordningen siger derimod intet om Excel, Word, databaser eller software. Valget af værktøj er jeres, og det skal vurderes på, om det gør jer i stand til at løfte dokumentationskravene i praksis.
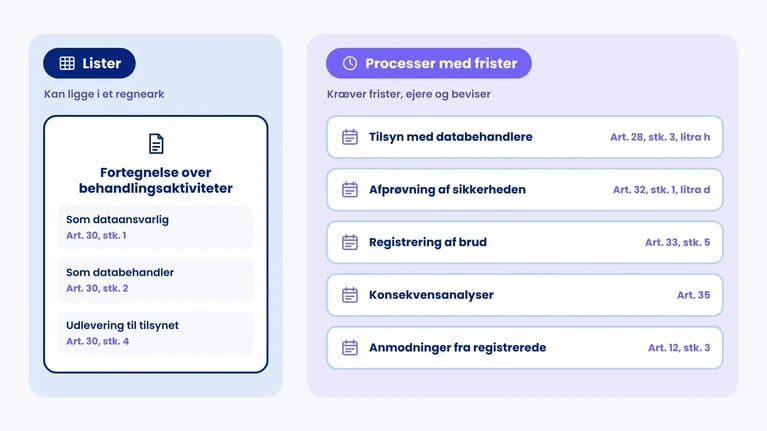
Tabellen viser de dokumentationskrav, der typisk ender i et regneark, og hvad dokumentationen konkret skal kunne.
| Dokumentationskrav | Retskilde | Hvad dokumentationen skal kunne |
|---|---|---|
| Fortegnelse som dataansvarlig | Art. 30, stk. 1, litra a-g | Beskrive formål, kategorier af registrerede og personoplysninger, modtagere, tredjelandsoverførsler, slettefrister og sikkerhedsforanstaltninger pr. behandlingsaktivitet |
| Fortegnelse som databehandler | Art. 30, stk. 2 | Beskrive de behandlinger, I udfører for andre dataansvarlige |
| Udlevering til tilsynet | Art. 30, stk. 4 | Kunne stilles til rådighed for Datatilsynet på anmodning, i en aktuel version |
| Databehandleraftaler og tilsyn | Art. 28, stk. 3, litra h | Vise hvilke databehandlere der har en aftale, og at I fører tilsyn med dem |
| Behandlingssikkerhed | Art. 32, stk. 1, litra d | Dokumentere regelmæssig afprøvning og evaluering af foranstaltningerne |
| Brud på persondatasikkerheden | Art. 33, stk. 5 | Registrere alle brud, også dem der ikke anmeldes, med fakta, virkninger og afhjælpning |
| Konsekvensanalyser | Art. 35 | Kobles til de behandlingsaktiviteter, der sandsynligvis indebærer høj risiko |
| Anmodninger fra registrerede | Art. 12, stk. 3 | Spore frister, som er en måned og kan forlænges med yderligere to måneder |
Læg mærke til, at kun de tre første rækker handler om én liste. Resten er processer med frister, ejere og beviser. Det er den skelnen, der afgør, om Excel er nok. En liste kan ligge i et regneark. En proces, der skal køre år efter år med flere involverede, har brug for noget, der kan huske for jer.
Hvad Excel faktisk gør godt
Det er let at gøre Excel til skurken, men det hjælper jer ikke med at træffe beslutningen. Et regneark har reelle styrker, når det bruges til det rigtige.
- Det er gratis og kendt. Ingen indkøb, ingen oplæring, ingen leverandørvurdering af endnu et system.
- Det er fleksibelt. I kan bygge præcis de kolonner, I har brug for, og ændre dem på fem minutter.
- Det kan mere, end rygtet siger. Gemt i SharePoint eller OneDrive kan flere redigere samtidig, og Microsoft 365 har versionshistorik, så I kan gendanne en tidligere udgave. Et regneark kan rumme 1.048.576 rækker, så størrelse er sjældent problemet.
- Det er et godt eksportformat. Revisorer, kunder og myndigheder kan åbne det. Selv dedikerede systemer eksporterer typisk fortegnelsen til Excel, når nogen beder om den.
Datatilsynet stiller selv et eksempel på en fortegnelse for HR-behandlinger til rådighed på siden med blanketter og skabeloner. Det er et Word-dokument, ikke et system. Det siger noget om, hvad der er tilstrækkeligt i lovens forstand. Har I en GDPR-skabelon og få, stabile behandlinger, kan et regneark være det rigtige valg.
Excel er altså ikke problemet. Problemet opstår, når regnearket skal gøre noget, det ikke er bygget til: holde styr på relationer, frister og ansvar på tværs af mange mennesker over mange år.
Hvor GDPR i Excel knækker i praksis
Når vi flytter organisationers dokumentation ud af regneark, ser vi de samme fem brudflader igen og igen. De skyldes ikke dårligt arbejde, men at et regneark er en flad tabel, mens GDPR-dokumentation er et netværk af ting, der hænger sammen.
1. Relationerne forsvinder
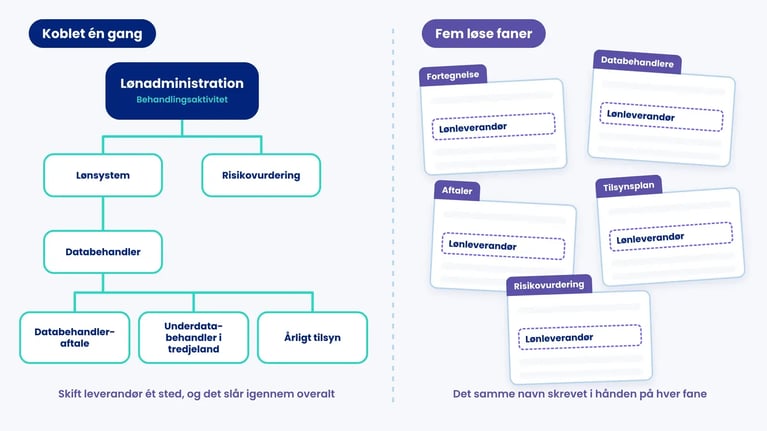
En behandlingsaktivitet som "lønadministration" bruger et lønsystem. Systemet driftes af en databehandler. Databehandleren har en databehandleraftale, en underdatabehandler i et tredjeland og et tilsyn, der skal gennemføres hvert år. Aktiviteten har en risikovurdering og måske en konsekvensanalyse. Det er seks-syv objekter, der alle refererer til hinanden.
I Excel bliver hver af dem en fane, og forbindelserne bliver tekst, der skal skrives ens alle steder. Skifter I lønleverandør, skal navnet rettes i fortegnelsen, databehandleroversigten, tilsynsplanen og risikovurderingen. Glemmer I én, er dokumentationen selvmodsigende. Et system med en egentlig datamodel retter det ét sted, og ændringen slår igennem overalt. Det er kernen i data mapping-software.
2. Ingen ejer opdateringen
Oplysningerne i en fortegnelse ligger hos systemejere, HR, marketing og it. DPO'en eller den compliance-ansvarlige ejer regnearket, men kender ikke detaljerne. Opdateringen bliver derfor en årlig mailrunde, hvor én person jager svar fra mange og taster dem ind. Regnearket kan ikke tildele en opgave, sende en påmindelse eller vise, hvem der mangler at svare.
Datatilsynet lagde i sine tilsyn med kommunale fortegnelser i 2020 vægt på, om fortegnelsen faktisk kunne bruges til de formål, der ligger bag kravet, blandt andet risikovurdering og valg af sikkerhedsforanstaltninger. Tilsynet opdaterede samtidig sin vejledning om fortegnelser. En fortegnelse, der var korrekt for to år siden, lever ikke op til det.
3. Frister kører uden alarm
En anmodning om indsigt skal besvares uden unødig forsinkelse og senest inden for en måned efter artikel 12, stk. 3. Et brud på persondatasikkerheden skal anmeldes til Datatilsynet inden for 72 timer efter artikel 33, stk. 1, og de registrerede skal underrettes uden unødig forsinkelse, hvis bruddet sandsynligvis indebærer en høj risiko (artikel 34). Tilsyn med databehandlere følger typisk en årlig plan.
Et regneark kan registrere en dato. Det kan ikke give besked, når datoen nærmer sig, eller eskalere, når den er overskredet. I praksis bliver fristerne derfor styret i Outlook-kalendere og personlige huskelister, der forsvinder, når personen går på ferie eller skifter job. Læs mere om processen for anmodninger om indsigt og om at håndtere sikkerhedsbrud.
4. Sporbarheden er svag
Versionshistorikken i Microsoft 365 viser, at filen er ændret, og hvem der gemte den. Den viser ikke let, hvorfor en slettefrist blev ændret fra fem til tre år, hvem der godkendte det, og hvilken vurdering der lå bag. Det er den type spørgsmål, ansvarlighedsprincippet lægger op til. Mange organisationer ender derfor med en separat log i en anden fane eller i mails. Så er dokumentationen igen spredt.
5. Filen selv bliver en risiko
Et GDPR-regneark indeholder typisk ikke mange personoplysninger. Men det indeholder et kort over, hvor alle personoplysningerne ligger, hvilke systemer der har svagheder, og hvilke leverandører der ikke er ført tilsyn med. Det er følsomme forretningsoplysninger, og de ligger ofte på et fællesdrev, hvor for mange har adgang. For bred adgang til data på netværksdrev er ét af de brud, Datatilsynet fremhæver i sin oversigt over de 10 hyppigste brud.
Regneark med skjulte faner er en klassisk fejlkilde. Det britiske datatilsyn ICO gav i oktober 2024 politiet i Nordirland (PSNI) en bøde på 750.000 pund, efter at et regneark med navne, rang og funktion på 9.483 ansatte blev offentliggjort ved en fejl i august 2023. Personoplysningerne lå i en skjult fane, som ingen fjernede, før filen blev lagt ud som svar på en aktindsigtsanmodning. Sagen er britisk, men mekanismen er universel.
Om selve fejlraten findes der forskning, men den skal læses med omtanke. Raymond Pankos gennemgang af feltstudier (revideret 2005) fandt fejl i 94 % af 88 reviderede regneark. De regneark var primært finansielle modeller med mange formler. En GDPR-fortegnelse er mest tekst, så den relevante risiko er ikke regnefejl, men uoverensstemmelser, forældede rækker og tabte versioner.
GDPR i Excel vs GDPR-software: sammenligningen
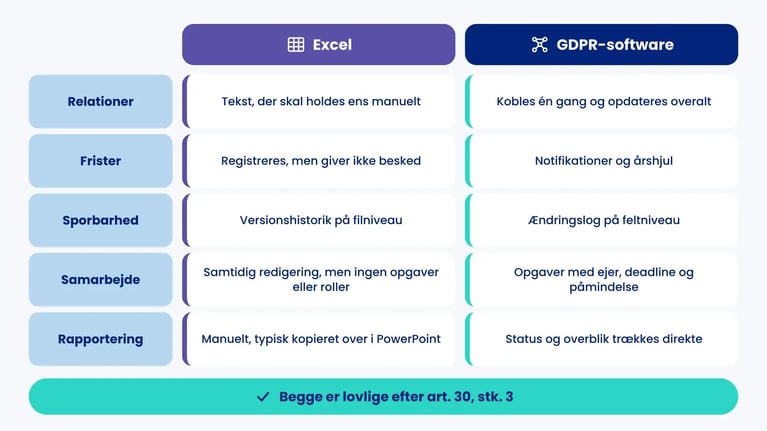
Tabellen sammenligner de to på de punkter, der betyder noget for en compliance-funktion i en organisation med 50 eller flere ansatte. "Software" dækker her et dedikeret GDPR- eller GRC-system, ikke en hjemmebygget database.
| Aspekt | Excel | GDPR-software |
|---|---|---|
| Lovligt til fortegnelsen? | Ja (art. 30, stk. 3) | Ja (art. 30, stk. 3) |
| Opstartsomkostning | Ingen licens, men I bygger strukturen selv | Licens og onboarding, men strukturen og skabelonerne findes |
| Relationer mellem objekter | Tekst, der skal holdes ens manuelt | Kobles én gang og opdateres overalt |
| Samarbejde | Samtidig redigering i Microsoft 365, men ingen opgaver eller roller | Opgaver med ejer, deadline og påmindelse |
| Frister | Registreres, men giver ikke besked | Notifikationer og årshjul |
| Sporbarhed | Versionshistorik på filniveau | Ændringslog på feltniveau |
| Adgangsstyring | På filen, sjældent på den enkelte række | Roller og rettigheder i systemet |
| Overdragelse | Afhænger af den, der byggede arket | Fælles struktur, som en ny kollega kan gå ind i |
| Rapportering til ledelsen | Manuelt, typisk kopieret over i PowerPoint | Status og overblik trækkes direkte |
| Flere regelsæt | Ét ark pr. regelsæt, dobbeltarbejde | Genbrug på tværs af GDPR, NIS2 og ISO 27001 i en GRC-platform |
| Bedst til | Få, stabile behandlinger og én ansvarlig | Mange behandlinger, flere bidragydere og krav om bevis |
Den vigtigste række er den første. Begge dele er lovlige. Vi kender ingen afgørelse, hvor kritikken skyldtes, at dokumentationen lå i Excel. Kritikken kommer, når dokumentationen er forældet, ufuldstændig eller ikke kan bruges til det, den skal. Valget af værktøj handler om, hvad der gør det lettest at undgå det.
Fortegnelsen i Excel: hvad den skal indeholde
Fortegnelsen efter artikel 30, også kaldet RoPA (record of processing activities), er det dokument, flest organisationer har i Excel. Hvis I bliver i regnearket, så sørg i det mindste for, at kolonnerne dækker kravene. Den dataansvarliges fortegnelse skal efter artikel 30, stk. 1 indeholde:
- Navn og kontaktoplysninger på den dataansvarlige og eventuelle fælles dataansvarlige, repræsentant og databeskyttelsesrådgiver (DPO) (litra a)
- Formålene med behandlingen (litra b)
- Kategorier af registrerede og kategorier af personoplysninger (litra c)
- Kategorier af modtagere, også i tredjelande og internationale organisationer (litra d)
- Tredjelandsoverførsler og, for overførsler efter artikel 49, stk. 1, andet afsnit, dokumentation for de fornødne garantier (litra e)
- Hvis muligt de forventede tidsfrister for sletning (litra f)
- Hvis muligt en generel beskrivelse af de tekniske og organisatoriske sikkerhedsforanstaltninger (litra g)
Fortegnelsen er den dataansvarliges pligt, ikke DPO'ens, selv om DPO'en ofte holder den. Datatilsynet har i sin vejledning lagt vægt på, at det tydeligt skal fremgå, hvilke kategorier af personoplysninger der behandles om hvilke kategorier af registrerede. Det er netop den kobling, der er svær at holde i en flad tabel, hvor en række skal rumme både medarbejdere, ansøgere og pårørende. Vores guide til artikel 30-fortegnelsen gennemgår felterne i detaljer.
Skal I overhovedet føre fortegnelse?
Artikel 30, stk. 5 fritager virksomheder og organisationer med under 250 ansatte. Undtagelsen bortfalder, hvis behandlingen sandsynligvis indebærer en risiko for de registreredes rettigheder, ikke er lejlighedsvis eller omfatter særlige kategorier efter artikel 9, stk. 1 eller oplysninger om straffedomme efter artikel 10. Næsten alle arbejdsgivere behandler løn- og personaleoplysninger løbende, så undtagelsen rammer i praksis de færreste.
Det kan ændre sig. Kommissionen foreslog den 21. maj 2025 i den såkaldte Omnibus IV-pakke at hæve grænsen, så organisationer med under 750 ansatte kun skal føre fortegnelse over behandlinger, der sandsynligvis indebærer en høj risiko. Rådet og Europa-Parlamentet indgik den 9. juni 2026 en foreløbig aftale om Omnibus IV-pakken, som ifølge rådgivere også omfatter lempelsen af artikel 30. Aftalen skal formelt vedtages, før den får virkning, og rådgivere forventer ikrafttræden omkring årsskiftet 2026/2027. Den præcise tærskel afhænger af den vedtagne tekst, så tjek den, før I nedlægger noget.
To forbehold gælder under alle omstændigheder. Ansvarlighedsprincippet i artikel 5, stk. 2 og artikel 24 består, så I skal stadig kunne påvise, hvad I behandler og hvorfor. Og en ajourført oversigt over behandlingerne er grundlaget for både oplysningspligt, konsekvensanalyser og svar på indsigtsanmodninger. Den forsvinder ikke som arbejdsredskab, selv om den formelle pligt bliver lempet.
Fem tegn på, at I er vokset fra regnearket
I behøver ikke skifte, fordi nogen siger det. Skift, når regnearket begynder at koste mere, end det sparer. Disse fem tegn er de mest pålidelige, vi kender.
- I er i tvivl om, hvilken fil der er den gældende. Der findes "Fortegnelse_v7_endelig" og "Fortegnelse_v7_endelig_LH". Hvis svaret kræver en mail, er det tid.
- Opdateringen kræver mere end én person. Så snart systemejere og afdelinger skal levere oplysninger, bliver regnearket en indbakke uden opgavestyring.
- I kan ikke svare hurtigt på et krydsspørgsmål. "Hvilke behandlinger bruger leverandører med underdatabehandlere i USA?" Tager det mere end ti minutter at svare, er relationerne tabt.
- Ledelsen eller revisionen beder om status. Hvis hver statusrapport betyder en dag med at tælle rækker og lave diagrammer, er den tid spildt.
- I får flere regelsæt. Er I omfattet af den danske NIS2-lov, som trådte i kraft 1. juli 2025, eller arbejder I efter ISO 27001, overlapper leverandørstyring, risikovurdering og hændelseslog med GDPR. I Excel betyder det dobbeltarbejde. Læs mere om GRC-software, der samler regelsættene.
Genkender I tre af tegnene, betaler I allerede for regnearket i timer, der bare ikke står på en faktura.
Et regneeksempel: hvad koster regnearket egentlig?
Nordvang Logistik A/S og Line Holm er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case. Timetallene er antagelser, ikke målinger.
Nordvang Logistik har 180 ansatte og en fortegnelse i Excel med 64 behandlingsaktiviteter fordelt på 41 systemer og 27 databehandlere. Line Holm er jurist og varetager DPO-funktionen på halv tid. Hun bruger fortegnelsen, databehandleroversigten og tilsynsplanen, der ligger i hver sin fane. Hun sætter en intern timepris på 650 kr. inklusive overhead. Det er hendes egen antagelse, som I bør erstatte med jeres.
Line gør årets arbejde op sådan her. Første kolonne er hendes skøn med regnearket. Anden kolonne er hendes skøn for det samme arbejde i et system, hvor systemejerne får opgaver direkte, og relationerne kun skal rettes ét sted.
| Årlig opgave | Timer i Excel | Timer i software |
|---|---|---|
| Gennemgang af 64 behandlingsaktiviteter | 96 (1,5 t pr. aktivitet inkl. rykkere) | 64 (1 t pr. aktivitet) |
| Afstemning af databehandlere mod aftaler og fortegnelse | 27 | 8 |
| Planlægning og opfølgning på tilsyn | 20 | 12 |
| Fire statusrapporter til ledelsen | 24 | 4 |
| Oprydning efter versionsrod og uoverensstemmelser | 30 | 0 |
| Timer i alt | 197 t = 128.050 kr. | 88 t = 57.200 kr. |
| Licens | 0 kr. | 18.000 kr. (1.500 kr. pr. måned) |
| Samlet årlig omkostning | 128.050 kr. | 75.200 kr. |
Licensprisen er listeprisen for databeskyttelsesmodulet på .legals prisside pr. september 2026. Andre leverandører ligger anderledes, så indsæt jeres egne tilbud.
På Lines antagelser sparer Nordvang cirka 52.850 kr. om året, og vigtigere end beløbet: de 109 timer, hun får tilbage, kan bruges på at vurdere risici frem for at afstemme faner. Beregningen er følsom. Læg mærke til, at selve gennemgangen stadig tager 64 timer i software. Et system fjerner jagten og dobbeltindtastningen, ikke den faglige vurdering.
Regn det samme igennem for en organisation med 60 ansatte, 14 behandlingsaktiviteter og 6 databehandlere, og billedet vender. Med de samme satser bruger den cirka 42 timer om året i Excel (27.300 kr.) og 20 timer i software (13.000 kr. plus 18.000 kr. i licens, i alt 31.000 kr.). Her er regnearket billigst. Det er den ærlige konklusion: størrelsen og kompleksiteten afgør regnestykket, ikke værktøjet i sig selv.
Det samme gælder kontrakter og leverandører
Diskussionen om GDPR i Excel har en tvilling: kontraktstyring i Excel vs system. Mange holder deres kontraktoversigt i et regneark med udløbsdatoer og opsigelsesvarsler. Problemerne er de samme. Datoer giver ikke besked, kontrakten ligger et andet sted end rækken, og ingen ejer forpligtelserne. For GDPR er koblingen direkte, fordi en databehandleraftale efter artikel 28 er en kontrakt, der skal findes for hver databehandler, og kun for databehandlere.
Når leverandørlisten, kontrakterne og fortegnelsen ligger hver for sig, er det svært at se, hvilke databehandlere der mangler en aftale. Læs mere om databehandleraftaler og om kontraktstyring, hvis det er den del, der fylder mest hos jer.
Sådan flytter I GDPR-dokumentationen ud af Excel
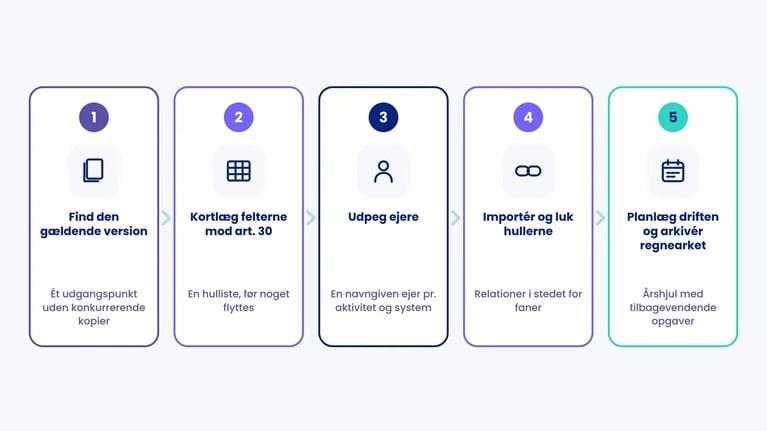
En migrering er ikke et it-projekt. Det er en oprydning, som I alligevel burde lave. De fem trin herunder virker, uanset hvilket system I vælger.
| Trin | Hvad I gør | Resultat |
|---|---|---|
| 1. Find den gældende version | Saml alle regneark, Word-filer og mailtråde, og udpeg én fil pr. område som sandheden | Et samlet udgangspunkt uden konkurrerende kopier |
| 2. Kortlæg felterne mod artikel 30 | Match jeres kolonner med stk. 1, litra a-g, og notér, hvilke felter der mangler eller er tomme | En hulliste, før noget flyttes |
| 3. Udpeg ejere | Giv hver behandlingsaktivitet og hvert system en navngiven ejer uden for compliance-funktionen | Nogen at sende opgaven til, når noget skal opdateres |
| 4. Importér og luk hullerne | Flyt data ind, kobl aktiviteter til systemer, databehandlere og aftaler, og send hullerne ud som opgaver | Én dokumentation med relationer i stedet for faner |
| 5. Planlæg driften og arkivér regnearket | Læg gennemgange, tilsyn og kontroller i et årshjul, og gem det gamle regneark skrivebeskyttet som dokumentation for historikken | Løbende vedligehold, der ikke afhænger af én persons hukommelse |
Trin 5 er det, flest springer over. Lukker I ikke regnearket, lever det videre som en skyggeversion, og så har I to sandheder i stedet for én. Et compliance-årshjul sørger for, at det tilbagevendende arbejde får en ejer og en dato.
Hvad software ikke løser
Et system er en bedre ramme, ikke et bedre indhold. Tre ting skal I vide, før I køber.
- Software gør jer ikke compliant. Ingen platform ved, hvad jeres behandlinger er, hvilket behandlingsgrundlag I bruger, eller hvor risikable de er. Det skal I stadig vurdere.
- Dårlige data forbliver dårlige. Flytter I et forældet regneark ind i et system, har I et forældet system. Migreringen gør hullerne synlige, men den lukker dem ikke.
- Adoption kræver ejere. Hvis ingen uden for compliance-funktionen logger ind, har I købt et dyrere regneark. Opgaverne skal ud til dem, der kender oplysningerne.
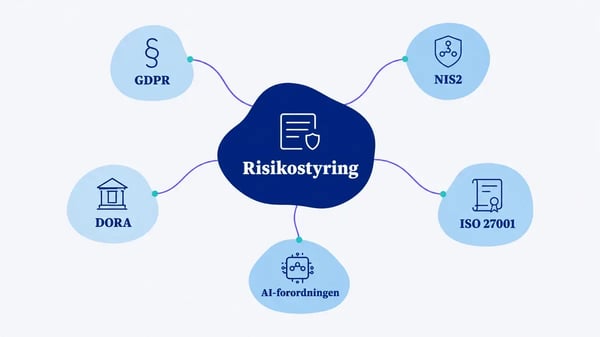
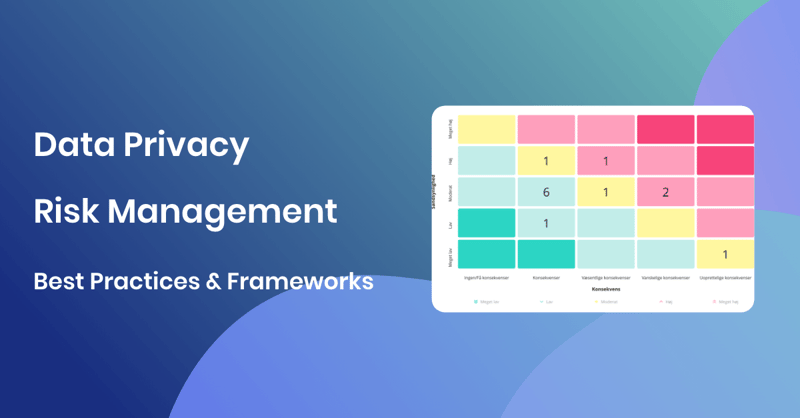
Metoden bag en god risikovurdering er beskrevet i vores artikel om risikostyring på tværs af GDPR, NIS2 og ISO 27001. Står I over for et indkøb, har vi samlet kriterierne i en guide til at købe compliance-software.
Sådan understøtter .legal skiftet fra Excel
Hos .legal ser vi oftest organisationer, der har deres GDPR-dokumentation i en håndfuld regneark, et par Word-filer og nogle mailtråde. Vores databeskyttelsesmodul er bygget til at samle det ét sted. I eksporterer det, I har, fra Excel eller Word, og vi strukturerer det i platformen for jer som en del af onboardingen. Det tager typisk under to uger. Vi fylder ikke hullerne ud for jer, men vi peger på dem.
Fortegnelsen dækker både artikel 30, stk. 1 som dataansvarlig og stk. 2 som databehandler. Behandlingsaktiviteter kobles til systemer, databehandlere og aftaler, alle ændringer registreres i en ændringslog, og procesvalidering giver besked, når en aktivitet skal gennemgås. Tilbagevendende arbejde som tilsyn med databehandlere og årlige gennemgange bliver til opgaver med en ejer i årshjulet. Brugere er ubegrænsede, så systemejerne kan svare selv. Og når revisoren eller Datatilsynet beder om fortegnelsen, eksporterer I den til Excel.
Arbejder I også med leverandører, kontrakter eller NIS2, ligger tilsyn med databehandlere og kontraktstyring i samme platform, så leverandøren kun registreres én gang. Vil I se, hvordan jeres eget regneark ville se ud i platformen, så book en demo.

.legal compliance platform
Opgrader fra Excel til dotlegals complianceplatform
-
Automatiserede workflows erstatter manuelle regnearkopdateringer
-
Realtidssamarbejde i stedet for versionskonflikter
-
Indbyggede audit trails for enhver compliancehandling
-
Nem migrering fra eksisterende Excel-baserede processer