Awareness træning: sådan bygger I et 12-måneders program, der holder til NIS2
Awareness træning er et lovkrav efter NIS2-loven, GDPR og DORA. Her er en 12-måneders plan med roller, phishing-tests, KPI'er og dokumentation, og sådan gør vi selv hos .legal.

De fleste organisationer har prøvet det. Et årligt e-læringskursus, en klikrate efter en phishing-test og en regneark-liste over hvem der har gennemført. Det føles som awareness træning, men det holder sjældent, når tilsynet, revisoren eller en reel hændelse tester det.
Siden 1. juli 2025 har awareness træning været et lovkrav for enheder omfattet af den danske NIS2-lov. Kravet står også i GDPR, i DORA for den finansielle sektor og i ISO 27001, hvis I er certificeret. Ingen af reglerne siger, hvordan I skal gøre det. De siger, at det skal være passende, løbende og dokumenteret.
Denne artikel er den praktiske del. Vil du først have begreberne på plads, så læs vores introduktion til hvad awareness træning er. Her får du lovkravene på bestemmelsesniveau, en 12-måneders plan, et sæt KPI'er der måler andet end klikraten, en dokumentationsliste og en ærlig beskrivelse af, hvordan vi selv gør hos .legal.
Det korte svar: hvordan laver man awareness træning, der virker?
Byg et program, ikke et kursus. Fordel tolv korte temaer over året, så alle, også ledelsen og nyansatte, får noget hver måned. Kør phishing-tests hvert kvartal, men mål først og fremmest hvor mange der rapporterer, og hvor hurtigt. Klikraten falder langsomt, rapporteringen kan flytte sig meget. Dokumentér plan, deltagelse, forståelse og evaluering løbende, så I kan vise tilsynet efter NIS2-lovens § 6, stk. 1, nr. 7, at programmet findes og bliver justeret. Og husk, at træningen aldrig erstatter MFA, mailfiltrering og opdateringer.
Hvad kræver loven af jeres awareness træning?
Kravet kommer fra fem kilder, der overlapper, men ikke siger det samme. Det er værd at kende forskellene, fordi de bestemmer, hvem der skal trænes, og hvad I skal kunne dokumentere.
| Regel | Bestemmelse | Hvad den kræver | Hvem |
|---|---|---|---|
| NIS2-loven (lov nr. 434 af 6. maj 2025) | § 6, stk. 1, nr. 7 (NIS2 art. 21, stk. 2, litra g) | Grundlæggende cyberhygiejnepraksisser og cybersikkerhedsuddannelse som en af ti minimumsforanstaltninger | Væsentlige og vigtige enheder |
| NIS2-loven | § 7, stk. 2 (NIS2 art. 20, stk. 2) | Ledelsesorganets medlemmer skal deltage i relevante kurser og tilskynde til, at tilsvarende kurser tilbydes de øvrige ansatte | Bestyrelse og direktion (eller øverste administrative ledelse) |
| Gennemførelsesforordning (EU) 2024/2690 | Bilag, pkt. 8.1 og 8.2 | Et awarenessprogram planlagt over tid, der gentages, dækker nyansatte og testes for effekt. Rollebaseret træning for medarbejdere med sikkerhedskritiske opgaver | Direkte for bl.a. cloud-, datacenter- og managed service-udbydere. Målestok for alle andre |
| GDPR | Art. 32, stk. 4 og art. 39, stk. 1, litra b | Medarbejdere med adgang til personoplysninger må kun behandle dem efter instruks. DPO'en overvåger bl.a. oplysningskampagner og uddannelse af personalet | Alle dataansvarlige og databehandlere |
| DORA (forordning (EU) 2022/2554) | Art. 13, stk. 6 | Awarenessprogrammer og træning i digital operationel modstandsdygtighed som obligatoriske moduler for alle ansatte og den øverste ledelse | Finansielle enheder, fra 17. januar 2025 |
| ISO/IEC 27001:2022 | Annex A.6.3 samt kl. 7.2 og 7.3 | Passende awareness, uddannelse og træning, dokumenteret bevis for kompetencer og bevidsthed om politik og konsekvenser | Organisationer med et certificeret eller planlagt ISMS |
NIS2-loven: ledelsen først, så resten af organisationen
Den danske NIS2-lov trådte i kraft 1. juli 2025. § 6, stk. 1, nr. 7 gør cyberhygiejne og cybersikkerhedsuddannelse til en af de ti foranstaltninger, alle omfattede enheder som minimum skal have. § 7, stk. 1 kræver, at ledelsesorganet godkender foranstaltningerne og fører tilsyn med dem. Og § 7, stk. 2 kræver, at ledelsens medlemmer selv deltager i relevante kurser.
Styrelsen for Samfundssikkerhed har præciseret kravet i sin vejledning om ledelsens rolle og opgaver fra maj 2025. Der er ingen formkrav til kurserne. Ikke alle medlemmer skal have gennemført et kursus, men ledelsesorganet skal som kollektiv have de fornødne kompetencer. Kurserne kan være eksterne, en certificering eller jeres egne interne seminarer, og deltagelsen skal kunne dokumenteres, fx med kursusbevis. Styrelsen kobler § 7, stk. 2 direkte til § 6, stk. 1, nr. 7: I skal have en politik for uddannelse af relevante medarbejdere. Læs mere i vores guide til NIS2's uddannelseskrav.
Overtrædelse af § 6, stk. 1 kan straffes med bøde efter lovens § 32. Direktivet sætter bødeloftet til 10 mio. EUR eller 2 % af den globale årsomsætning for væsentlige enheder og 7 mio. EUR eller 1,4 % for vigtige enheder (art. 34). Selve kursuskravet i § 7, stk. 2 står ikke i strafbestemmelsen, men det er stadig en lovpligt, som den kompetente myndighed fører tilsyn med. Er I i tvivl om, om I er omfattet, så start med vores NIS2-overblik.
Gennemførelsesforordningen er den mest konkrete målestok
Kommissionens gennemførelsesforordning (EU) 2024/2690 gælder direkte for en afgrænset gruppe digitale udbydere. Pkt. 8.1 i bilaget siger, at awarenessprogrammet skal være planlagt over tid, så aktiviteterne gentages og når nye medarbejdere. Det skal følge sikkerhedspolitikken, dække relevante trusler, kontaktpunkter og cyberhygiejne, og det skal, hvor det er relevant, testes for effekt og opdateres med planlagte mellemrum. Pkt. 8.2 kræver rollebaseret træning for medarbejdere, hvis job kræver sikkerhedskompetencer, også når de skifter rolle.
Er I ikke omfattet af forordningen, er den stadig den bedste målestok for, hvad "passende" betyder. Det er også den struktur, vi bygger 12-måneders planen på.
GDPR, DORA og ISO 27001
GDPR nævner ikke ordet awareness, men art. 32, stk. 4 kræver, at den dataansvarlige og databehandleren sikrer, at medarbejdere med adgang til personoplysninger kun behandler dem efter instruks. En instruks, ingen kender, er ikke en instruks. Art. 39, stk. 1, litra b giver databeskyttelsesrådgiveren (DPO) til opgave at overvåge oplysningskampagner og uddannelse af personalet. DPO'en overvåger, men det er den dataansvarlige, der har pligten til at gennemføre træningen.
DORA art. 13, stk. 6 er den skarpeste formulering: awareness og træning skal være obligatoriske moduler for alle ansatte og den øverste ledelse, med en sværhedsgrad, der passer til funktionen. I ISO/IEC 27001:2022 (i Danmark DS/EN ISO/IEC 27001:2023) dækker Annex A.6.3 awareness, uddannelse og træning, mens kl. 7.2 kræver dokumenteret bevis for kompetencer, og kl. 7.3 kræver, at alle kender politikken og konsekvenserne af at bryde den. Auditoren vil se begge dele.
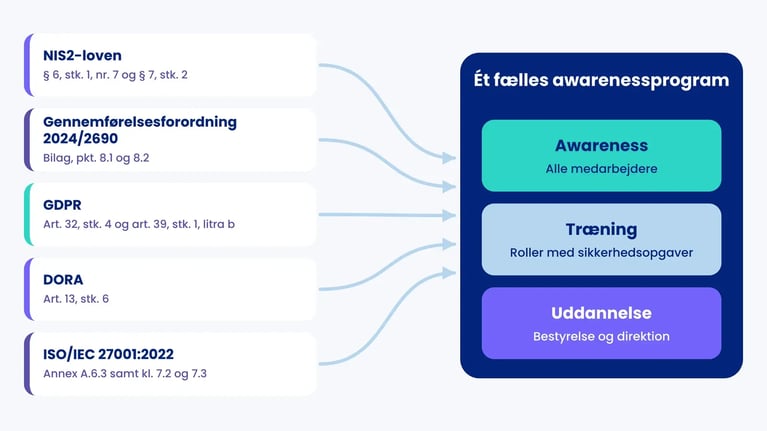
Awareness, træning og uddannelse er tre forskellige ting
Søgninger på "awareness træning", "security awareness træning" og "cyber security awareness training" blander tre niveauer, som lovgivningen faktisk skelner mellem. Hvis I behandler dem som én ting, ender alle med det samme kursus, og så rammer det ingen.
| Niveau | Formål | Målgruppe | Typisk form | Retskilde |
|---|---|---|---|---|
| Awareness | Opmærksomhed og sikker adfærd i hverdagen | Alle, inkl. ledelse og relevante leverandører | Månedlige temaer, korte videoer, quizzer, phishing-tests | 2024/2690 pkt. 8.1, ISO A.6.3 |
| Træning | Færdigheder knyttet til en bestemt rolle | It-drift, udviklere, økonomi, HR, kundeservice | Rollebaserede moduler, øvelser, instruktioner | 2024/2690 pkt. 8.2, ISO kl. 7.2 |
| Uddannelse | Evne til at vurdere risici og træffe beslutninger | Bestyrelse, direktion, CISO, DPO | Kurser, workshops, certificeringer | NIS2-loven § 7, stk. 2, DORA art. 13, stk. 6 |
Roller: hvem gør hvad i programmet?
Et program uden ejer bliver til et kursus, der kører på autopilot. Fordel ansvaret, før I planlægger indholdet. Tabellen er et udgangspunkt, som I tilpasser jeres organisation.
| Rolle | Ansvar i programmet |
|---|---|
| Ledelsesorgan | Godkender politik og plan, gennemfører selv kursus, får kvartalsvis KPI-rapport og beslutter prioriteringer |
| Informationssikkerhedsansvarlig (CISO) | Ejer programmet, vælger temaer ud fra risikovurderingen, planlægger phishing-tests og rapporterer til ledelsen |
| DPO | Leverer GDPR-temaer, overvåger efter art. 39, stk. 1, litra b og vurderer databeskyttelsen i selve phishing-testene |
| HR | Sørger for onboarding af nyansatte og træning ved rolleskift, afklarer forhold til overenskomst og personalepolitik |
| It-drift eller SOC | Driver rapporteringsknappen, håndterer indrapporterede mails og måler tid fra første rapport til blokering |
| Nærmeste ledere | Følger op på gennemførelse i egen afdeling og taler om temaet på teammøder |
| Alle medarbejdere | Gennemfører månedens tema, rapporterer mistænkelige henvendelser og giver feedback |
En 12-måneders plan for awareness træning
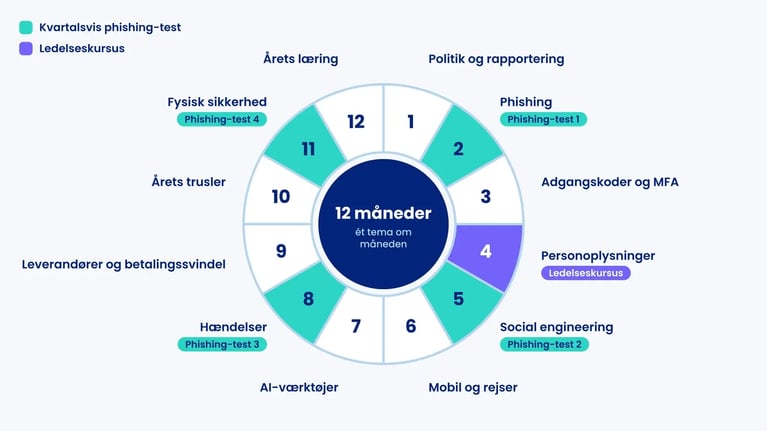
Planen herunder følger logikken i pkt. 8.1 i gennemførelsesforordningen: planlagt over tid, gentaget, dækkende for nyansatte og testet for effekt. Hvert månedligt tema tager 10 til 15 minutter for den enkelte medarbejder. Temaerne er valgt ud fra de trusler, der fylder mest i de seneste trusselsrapporter, men jeres egen risikovurdering bør styre den endelige rækkefølge.
Seks ting, der skal være på plads før måned 1
- Politik for uddannelse. Skriv, hvem der skal have hvad, hvor ofte og hvordan det dokumenteres. Det er den politik, Styrelsen for Samfundssikkerhed forventer efter § 6, stk. 1, nr. 7.
- Rollekortlægning. Udpeg de roller, der skal have træning ud over den generelle awareness (pkt. 8.2.1).
- Rapporteringskanal. Én knap eller én adresse, som alle kender. Uden den kan I ikke måle rapporteringsraten.
- Baseline. Mål udgangspunktet med en første phishing-test og en kort vidensquiz.
- GDPR-afklaring af testene. Beslut behandlingsgrundlag, information til medarbejderne og hvem der ser resultaterne (se næste afsnit).
- Ledelsens godkendelse. Få planen godkendt af ledelsesorganet efter § 7, stk. 1, og sæt datoen for ledelsens eget kursus.
| Måned | Tema for alle | Ekstra aktivitet | Dokumentation |
|---|---|---|---|
| 1 | Hvorfor vi gør det: politik, kontaktpunkter og hvordan man rapporterer | Baseline-quiz | Godkendt plan, deltagerliste, quizresultat |
| 2 | Phishing: tegnene og hvad man gør efter et klik | Phishing-test 1 (baseline) | Aggregeret testrapport |
| 3 | Adgangskoder, MFA og password manager | Rollebaseret modul for it-drift | Gennemførelse pr. afdeling |
| 4 | Personoplysninger: fejlsendelse, deling og instruks | Ledelseskursus efter § 7, stk. 2 | Kursusbeviser for ledelsen |
| 5 | Social engineering, telefonsvindel og falske leverandører | Phishing-test 2 og modul for økonomi | Testrapport, KPI-rapport til ledelsen (kvartal 2) |
| 6 | Mobil, rejser og arbejde uden for kontoret | Midtvejsevaluering af programmet | Evalueringsnotat med justeringer |
| 7 | Brug af AI-værktøjer: hvad må vi lægge ind? | Kort opfølgning på politik for AI | Quizresultat |
| 8 | Hændelser: hvad sker der, når du rapporterer? | Phishing-test 3 og tabletop-øvelse for beredskabsgruppen | Øvelsesrapport, testrapport, KPI-rapport (kvartal 3) |
| 9 | Leverandører og betalingssvindel | Information til relevante leverandører | Udsendelseslog |
| 10 | Opsamling på årets trusler (fx i European Cybersecurity Month i oktober) | Rollebaseret modul for udviklere og HR | Gennemførelse pr. rolle |
| 11 | Fysisk sikkerhed, clean desk og print | Phishing-test 4 | Testrapport, KPI-rapport (kvartal 4) |
| 12 | Årets læring og hvad vi ændrer | Årsevaluering til ledelsens evaluering (ISO kl. 9.3) | Årsrapport og ny plan godkendt af ledelsen |
To ting kører hele året uden for skemaet. Nyansatte får grundforløbet inden for deres første måned, og medarbejdere, der skifter til en rolle med sikkerhedskritiske opgaver, får det rollebaserede modul ved skiftet (pkt. 8.2.4). Begge dele skal kunne dokumenteres på samme måde som de månedlige temaer.
Temaerne er ikke tilfældige. I Verizons Data Breach Investigations Report 2026, der dækker hændelser fra oktober 2024 til november 2025, var det menneskelige element til stede i 62 % af bruddene mod 60 % året før. Pretexting, ofte via telefon, nåede 6 % af de indledende angrebsveje. Og 45 % af medarbejderne brugte AI-værktøjer på arbejdsenheder regelmæssigt mod 15 % året før. Det er derfor, måned 5 og 7 er med.
Phishing-tests: sådan gør I dem fair og brugbare
En phishing-test er et træningsværktøj, ikke en fælde. Formålet er at øve det, der sker efter mailen: at medarbejderen stopper op og rapporterer. Tre ting afgør, om testen hjælper eller skader.
Mål rapportering, ikke kun klik
Verizons DBIR 2025 viste, at medarbejdere, der havde haft træning inden for de seneste 30 dage, rapporterede simulerede phishing-mails i omkring 21 % af tilfældene mod en basisrate på 5 %. Effekten på klikraten var langt mindre. Det samme billede ses i den hidtil største undersøgelse af phishing-træning, et studie af over 19.500 ansatte på UC San Diego Health, offentliggjort på IEEE Symposium on Security and Privacy 2025. Indlejret træning efter et klik sænkede fejlraten med i gennemsnit 1,7 procentpoint, og årlig obligatorisk træning havde ingen signifikant sammenhæng med klikraten.
Sværhedsgraden bestemmer resultatet
I samme studie klikkede 1,82 % på en falsk mail om at opdatere Outlook-adgangskoden, mens 30,8 % klikkede på en falsk mail om en ny ferieregel. Klikraten siger altså lige så meget om mailen som om medarbejderne. Varier derfor emnerne, dokumentér sværhedsgraden og sammenlign kun tests med samme niveau.
Phishing-tests behandler personoplysninger
Når I registrerer, hvem der klikkede, behandler I personoplysninger om jeres medarbejdere. Det kræver et behandlingsgrundlag, typisk legitim interesse efter art. 6, stk. 1, litra f, og I skal oplyse medarbejderne om behandlingen efter art. 13. Samtykke passer dårligt i et ansættelsesforhold og ville ødelægge testen. I praksis betyder det:
- Fortæl på forhånd, at der kommer tests, hvorfor og hvad data bruges til. Ikke hvornår.
- Rapportér aggregeret til ledelsen, pr. afdeling eller rolle, aldrig med navne.
- Brug individuelle resultater til ekstra træning, ikke til sanktioner.
- Fastsæt en slettefrist for rådata.
- Tjek med HR, om overenskomst, samarbejdsaftale eller personalepolitik stiller krav om varsling af nye kontrolforanstaltninger.
Kvartalsvise tests er et rimeligt udgangspunkt for de fleste. Nogle kører månedligt. Det giver flere datapunkter, men også større risiko for træthed, og UC San Diego-studiet fandt ikke, at flere træningssessioner i sig selv gav færre klik.
Mål det rigtige: KPI'er for awareness træning
Gennemførelsesraten viser, at folk har klikket sig igennem. Den viser ikke, om de handler anderledes. Brug et lille sæt KPI'er, der tilsammen fortæller, om programmet virker, og rapportér dem kvartalsvis til ledelsen, som skal føre tilsyn efter § 7, stk. 1.
| KPI | Sådan beregnes den | Hvad den fortæller | Retning |
|---|---|---|---|
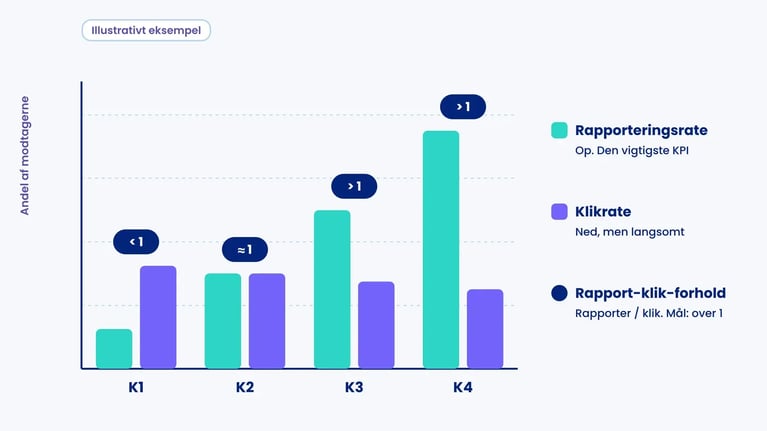
| Rapporteringsrate | Rapporterede testmails / modtagere | Om medarbejderne bliver en del af forsvaret | Op. Den vigtigste KPI |
| Tid til første rapport | Minutter fra udsendelse til første rapport | Hvor hurtigt it kan reagere på en rigtig kampagne | Ned |
| Rapport-klik-forhold | Antal rapporter / antal klik | Om der er flere, der opdager, end der falder i | Over 1 |
| Klikrate | Klik / modtagere ved samme sværhedsgrad | Eksponering. Læses sammen med sværhedsgraden | Ned, men langsomt |
| Forståelse | Gennemsnitlig quizscore pr. tema | Om budskabet er landet, og hvilke emner der skal gentages | Op |
| Dækning | Gennemført inden frist pr. afdeling og rolle | Huller i programmet, fx en afdeling der aldrig når det | Op |
| Nyansatte | Andel med grundforløb inden for første måned | Om pkt. 8.1.2, litra a er opfyldt i praksis | 100 % |
| Reelle rapporter | Hændelser, der er opdaget via medarbejderrapport | Om adfærden overføres fra test til virkelighed | Op |
Et forbehold: flere rapporter betyder også flere falske alarmer til it. Det er et godt problem, men det skal der være kapacitet til, ellers dør lysten til at rapportere hurtigt.
Dokumentation: hvad tilsynet og revisoren vil se
Hverken NIS2-loven eller ISO 27001 kræver et bestemt system, men begge kræver, at I kan vise, at programmet findes, bliver gennemført og bliver forbedret. ENISA's tekniske vejledning til gennemførelsesforordningen nævner fx registreringer, der viser, at programmet gennemgås og opdateres. Saml mindst dette ét sted:
- Politik for uddannelse og den godkendte årsplan, med dato for ledelsens godkendelse
- Kursusbeviser eller deltagelsesbekræftelser for ledelsesorganets medlemmer
- Deltagelse og gennemførelse pr. tema, afdeling og rolle
- Quizresultater, der viser forståelse, ikke kun deltagelse
- Aggregerede resultater fra phishing-tests med sværhedsgrad
- Kvartalsvise KPI-rapporter til ledelsen
- Evalueringsnotater og ændringer i planen, som dokumenterer pkt. 8.1.3
- Onboarding-log for nyansatte og rolleskift
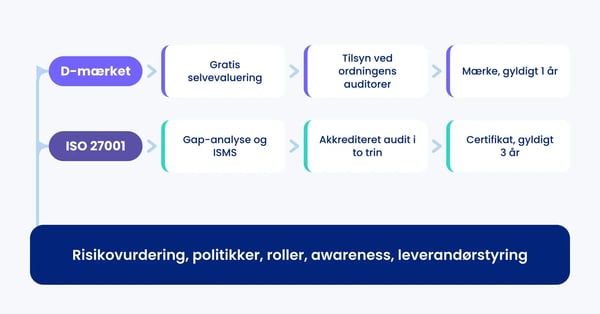
Samme dokumentation kan bruges til flere formål. Den dækker ISO 27001 kl. 7.2, understøtter en ISAE 3000-erklæring og kan vises frem i en ISO 27001-certificering. D-mærket har også awareness som et af sine obligatoriske kriterier, se vores sammenligning af D-mærket og ISO 27001.
Et regneeksempel: fra klikrate til rapporteringsrate
Nordlys Logistik A/S og Mette Holm er fiktive. Vi har opfundet dem til denne artikel.
Nordlys Logistik har 220 ansatte og er en vigtig enhed efter NIS2-loven. Mette Holm er informationssikkerhedsansvarlig og overtager et awarenessprogram, der består af ét årligt e-læringskursus. Hun indfører 12-måneders planen og måler i måned 2 og måned 11 med phishing-tests af samme sværhedsgrad.
| Måling | Måned 2 | Måned 11 |
|---|---|---|
| Modtagere | 220 | 220 |
| Klik | 29 (13 %) | 22 (10 %) |
| Rapporter | 11 (5 %) | 66 (30 %) |
| Rapport-klik-forhold | 0,4 | 3,0 |
| Tid til første rapport | 52 minutter | 6 minutter |
Klikraten faldt kun tre procentpoint. Det er i tråd med forskningen og ville se skuffende ud, hvis det var den eneste KPI. Men rapporteringen seksdobledes, og første rapport kom efter seks minutter i stedet for 52. Ved en rigtig kampagne betyder det, at it kan fjerne mailen fra de øvrige indbakker, før de fleste har åbnet den. Det er den effekt, Mette rapporterer til ledelsen.
Prisen i tid er overskuelig. Tolv temaer á 15 minutter giver tre timer pr. medarbejder om året, i alt 660 timer. Ledelsens kursus for tre direktører og fem bestyrelsesmedlemmer på én dag á syv timer giver 56 timer. Hertil kommer Mettes egen tid til planlægning og rapportering.
Sådan laver .legal selv awareness træning
Vi bruger vores egen compliance platform til vores interne træning. Det her er, hvad vi gør, og hvordan det passer ind i planen ovenfor.
Et tema om måneden
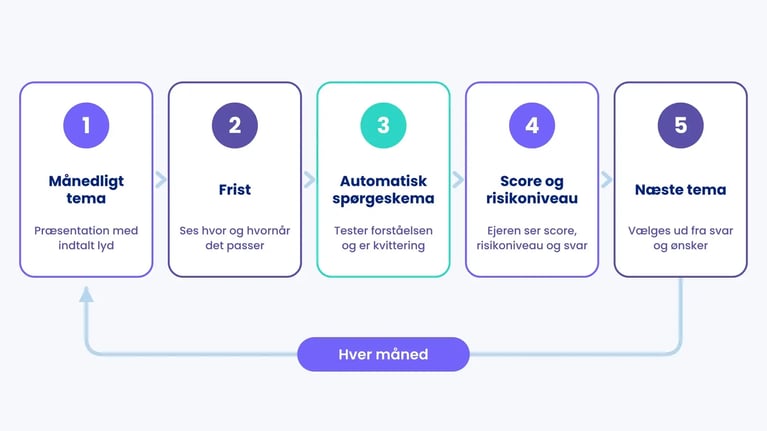
Vi laver en præsentation af månedens tema med indtalt lyd og sender den til alle medarbejdere. Emnerne tager ofte udgangspunkt i vores årshjul, i vores egne behandlingsaktiviteter eller i det, der rører sig lige nu. Præsentationen skal ses inden for en frist, men hvor og hvornår bestemmer medarbejderen selv. Vi holder indholdet kort og konkret, med eksempler fra hverdagen. Målet er ikke, at alle bliver it-eksperter.
Et spørgeskema bagefter
Når fristen er udløbet, får medarbejderne automatisk et spørgeskema via vores audit-modul. Det tester, om indholdet er forstået, og fungerer samtidig som kvittering for, at præsentationen er set. Den kvittering kan bruges som dokumentation i forbindelse med vores ISAE 3000- og ISAE 3402-erklæringer og ISO 27001-arbejdet. Spørgeskemaet har også et felt til ris, ros og ønsker til kommende temaer.
Opfølgning
Ejeren af spørgeskemaet får besked, når en medarbejder er færdig, og kan se den samlede score, risikoniveauet og de enkelte svar. Det bruger vi til at vurdere, hvordan temaet er gået, og hvad der skal med næste gang.
Forløbet dækker de tre ting, planen ovenfor lægger vægt på: fast månedlig kadence, måling af forståelse frem for deltagelse og dokumentation, der opstår som en del af arbejdet. Det, vi har beskrevet her, er vidensbaseret. Har I mange medarbejdere, hvis vigtigste arbejdsredskab er mailen, så supplér med phishing-tests og rapporteringsmåling som beskrevet ovenfor.
Hvad awareness træning ikke kan
Awareness træning er nødvendig, men den er ikke et teknisk kontrolmiddel. Tre forbehold er værd at have med, når I præsenterer programmet for ledelsen.
For det første afhænger tallene af datasættet. ENISA's Threat Landscape 2025 vurderer phishing, inklusive vishing og malspam, til omkring 60 % af de observerede indledende angreb. Verizons DBIR 2026 opgør phishing til 16 % og udnyttelse af sårbarheder til 31 %, nu den hyppigste angrebsvej. Begge dele kan være rigtige. Pointen er, at en stor del af angrebene aldrig når en medarbejder.
For det andet viser UC San Diego-studiet, at træning alene flytter klikraten lidt. Forskerne anbefaler derfor tekniske tiltag som MFA og password managers ved siden af. Læs mere om de tekniske lag i vores artikel om e-mailsikkerhed.
For det tredje fejler mennesker også uden en angriber. Datatilsynet modtog 9.849 anmeldelser af brud på persondatasikkerheden i 2025, det højeste antal siden anmeldelsespligten blev indført i maj 2018, ifølge tilsynets årsberetning. Brud kan opstå helt uden en angriber, fx når en mail med personoplysninger sendes til den forkerte modtager. Det er derfor, måned 4 handler om personoplysninger. Når det går galt, skal medarbejderne vide, at de skal sige det med det samme, så I kan håndtere sikkerhedsbruddet og nå fristen på 72 timer for anmeldelse til Datatilsynet efter GDPR art. 33.
Sådan understøtter .legal jeres awareness træning
.legal leverer ikke awareness-indhold eller phishing-simuleringer. Det, platformen kan, er at holde styr på programmet og dokumentationen omkring det, så I kan vise tilsyn og revisor, at det kører.
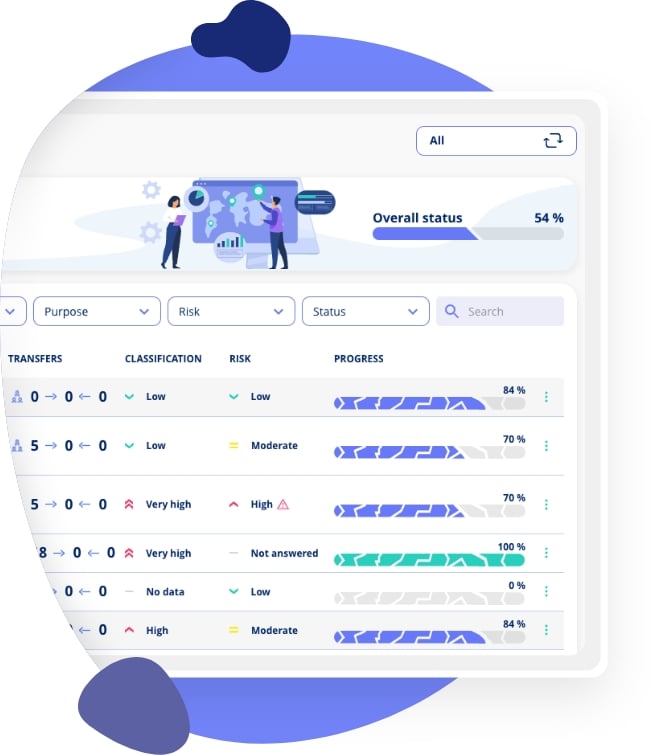
- Compliance-årshjulet holder de 12 temaer, ledelseskurset og de kvartalsvise tests som tilbagevendende opgaver med ansvarlige, frister og påmindelser. Der er skabeloner til GDPR, NIS2 og ISO.
- Audit-modulet sender spørgeskemaer ud efter hvert tema og samler score og svar, som vi selv gør.
- Informations- og cybersikkerhedsmodulet har framework-skabeloner til NIS2 og ISO/IEC 27001:2022, så awareness-kravet kobles til de øvrige foranstaltninger, og en hændelseslog, hvor rapporterede hændelser kan registreres.
Vil du se, hvordan det hænger sammen i praksis, så book en demo.

.legal compliance platform
Byg bedre awareness-træning med .legal
-
Spor og administrer medarbejdertræning
-
Kør og overvåg phishing-simuleringer
-
Dokumenter træningspolitikker
-
Generer compliance-rapporter til revisioner