
Sådan vælger du GRC-platform i 2026: købsguide til danske virksomheder
Hvilken GRC-platform skal du kigge på? Start med det, der driver købet, find den type platform, der passer, og test alle leverandører med de samme ti demo-scenarier. Sådan laver du en shortlist på en uge.

I har besluttet, at I har brug for en GRC-platform. Måske kan regnearkene ikke følge med længere, måske er NIS2 landet oven på GDPR, eller måske har en kunde bedt om ISO 27001. Så kommer spørgsmålet, alle købere stiller: Hvilken platform skal vi egentlig kigge på?
Den her guide svarer på det uden en rangliste over leverandører. Vi er selv leverandør, så vi rangerer eller anmelder ikke vores konkurrenter. I stedet får du det, en rangliste ikke kan give dig: hvordan du finder ud af, hvilken type platform der passer til jeres situation, ti demo-scenarier, der viser forskellen på platformene i praksis, de røde flag, du skal holde øje med, og en plan for at komme fra lang liste til shortlist på en uge.
Om guiden: Skrevet af Johannes Aagaard, Chief Product Officer hos .legal, en dansk GRC-platform. Fordi vi selv sælger en GRC-platform, nævner guiden ingen andre leverandører og siger intet om dem. Den beskriver typer af platforme og giver dig værktøjerne til selv at vurdere enhver leverandør, også os. Senest opdateret oktober 2026.
Det korte svar: hvilken GRC-platform skal du vælge?
Hvilken GRC-platform du skal vælge, afhænger af, hvad der driver købet. Skal I have SOC 2 eller ISO 27001 hurtigt for at sælge til internationale kunder, så kig på automatiseringsplatforme bygget op om integrationer til cloud og kode. Skal I dække GDPR, NIS2 og ISO 27001 på én gang som dansk organisation, så kig på europæiske GRC-platforme med danske skabeloner og hosting i EU. Store regulerede koncerner med behov for ERM og intern revision bør kigge på enterprise-suiter.
Resten af guiden hjælper dig med at placere jer i en af grupperne og derefter teste leverandørerne ordentligt.
Start med jeres behov, ikke med leverandørerne
De fleste købere starter med at booke demoer. Det er den forkerte rækkefølge. Alle demoer ser godt ud, når leverandøren vælger historien. Beslut først, hvilket problem I skal løse, for det afgør, hvilken type platform der fortjener jeres tid. Vores erfaring er, at købere falder i fire grupper.
1. GDPR først
Du er DPO, jurist eller administrativ medarbejder, og opgaven er fortegnelsen over behandlingsaktiviteter efter GDPR artikel 30, databehandleraftaler og tilsyn efter artikel 28, risikovurderinger og konsekvensanalyser efter artikel 35 og håndtering af brud inden for 72 timer efter artikel 33. Kig efter en platform med dyb GDPR-funktionalitet fra start, ikke et sikkerhedsværktøj med en GDPR-tjekliste sat på. Er NIS2 eller ISO 27001 sandsynligt inden for to år, så sørg for, at samme platform kan vokse med, så I ikke ender med to systemer. Vores artikel om GDPR i Excel eller software handler om, hvornår regnearket ikke længere holder.
2. NIS2 eller ISO 27001
Du har ansvaret for informationssikkerhed og skal bruge et ISMS: risikovurdering, en anvendelseserklæring (Statement of Applicability), kontroller, hændelser og leverandører. Kig efter en platform, hvor risici, kontroller og dokumentation hænger sammen, så en risiko efter ISO 27001 punkt 6.1.2 fører til en behandlingsplan og kontroller, I kan følge op på. Er I omfattet af den danske NIS2-lov, der trådte i kraft 1. juli 2025, skal I også have et forløb for hændelsesrapportering efter NIS2-direktivets artikel 23 og dokumenteret sikkerhed i forsyningskæden efter artikel 21, stk. 2, litra d. Vores NIS2-vejledning gennemgår, hvad der skal være på plads.
3. Flere frameworks og koncernselskaber
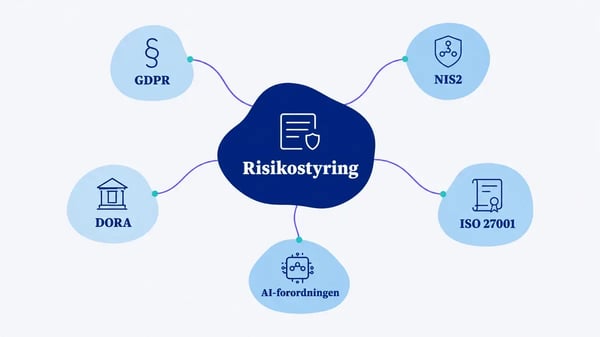
I dækker GDPR, NIS2 og ISO 27001, måske også DORA eller AI-forordningen, på tværs af flere selskaber. Faren her er tredobbelt arbejde, hvor den samme adgangskontrol dokumenteres tre gange til tre frameworks. Kig efter en platform, hvor én opgave eller ét stykke dokumentation tæller på flere frameworks på én gang, og hvor datterselskaber kan dele skabeloner, men have deres egne data og ejere.
4. Tech eller SaaS, der skal certificeres hurtigt
I sælger software, ofte til kunder uden for Europa, og en aftale afhænger af SOC 2 eller ISO 27001. Her betyder hastighed og automatisk indsamling af dokumentation mest. Kig efter en platform med integrationer til jeres cloud-miljø, kodebase og HR-system og et netværk af revisorer. Behandler I også mange personoplysninger i Europa, så tjek, at GDPR er dækket i dybden og ikke kun som en række kontroller.
Tre typer GRC-platforme, og hvor hver især kommer til kort
Når du kender jeres gruppe, kan du sortere leverandørerne i typer. Tabellen beskriver det typiske mønster for hver type. Den enkelte leverandør kan afvige, og det er netop derfor, demo-scenarierne længere nede er vigtige.
| Type | Bygget til | Typisk styrke | Typisk svaghed | Spørg altid |
|---|---|---|---|---|
| Internationale automatiseringsplatforme | Tech- og SaaS-virksomheder, der skal bruge SOC 2 eller ISO 27001 for at sælge | Integrationer til cloud, kode og HR-systemer, automatisk indsamling af dokumentation | GDPR-dokumentation og nationale NIS2-regler er ofte lettere dækket. Aftaleparten kan ligge uden for EU | Hvor hostes vores data, også hos underdatabehandlere? Vis os fortegnelsen over behandlingsaktiviteter |
| Europæiske GRC-platforme | Europæiske organisationer, der dækker GDPR, NIS2 og ISO 27001 samlet | EU-skabeloner, dansk sprog, hosting i EU, dybde i GDPR og nationale regler | Færre automatiske tekniske integrationer. Bredden varierer meget mellem leverandørerne | Hvem vedligeholder frameworks, når reglerne ændrer sig? Hvordan virker koncernselskaber? |
| Enterprise-suiter | Store regulerede koncerner med ERM, intern revision og finansiel regulering | Kan konfigureres meget, komplekse arbejdsgange, skalerer | Lang implementering, udgifter til konsulenter og behov for en intern administrator | Hvor lang tid går der, før vores første framework er i drift, og hvem konfigurerer? |
| Værktøjer til ét framework | Organisationer med ét krav, typisk GDPR | Enkle, billige og hurtige at komme i gang med | Et framework mere betyder som regel et system mere | Hvad sker der, når NIS2 eller ISO 27001 kommer i spil? |
To ting er værd at vide, før du bruger tabellen. For det første bliver grænserne mellem typerne mere udflydende, fordi automatiseringsplatforme tilføjer europæiske frameworks, og europæiske platforme tilføjer integrationer. For det andet kan "understøtter NIS2" betyde alt fra en tjekliste, man kan downloade, til et vedligeholdt framework med kontroller, opgaver og rapportering. Den eneste måde at se forskellen på er at se det virke, og det bringer os til demoen.
Ti demo-scenarier, du skal bede alle leverandører om at vise
En standarddemo viser leverandørens bedste side. En demo med scenarier viser, hvordan platformen håndterer jeres arbejde. Send de samme scenarier til alle leverandører mindst tre arbejdsdage før demoen, bed dem bruge jeres eksempler, og lad de samme to eller tre personer score alle demoer ud fra jeres vægtede scorecard. Vælg de scenarier, der passer til jeres gruppe fra afsnittet ovenfor.
GDPR
- Et nyt HR-system. "Registrér vores nye HR-system som behandlingsaktivitet, tilknyt databehandleren, og vis, hvor det står i fortegnelsen."
- Tilsyn med en databehandler. "Send et tilsyn til en databehandler, modtag et svar med en afvigelse, og vis, hvordan vi følger op på den."
- Et brud på persondatasikkerheden. "Registrér et brud, dokumentér vurderingen, og vis, hvordan vi inden for 72 timer beslutter, om Datatilsynet skal underrettes."
NIS2 og ISO 27001
- Fra risiko til kontrol. "Vurdér risikoen på et af vores kritiske systemer efter vores metode, og vis, hvordan risikoen hænger sammen med en behandlingsplan og med kontroller."
- Anvendelseserklæringen. "Vis vores Statement of Applicability, skift status på en kontrol, og vedhæft dokumentation."
- En NIS2-hændelse. "Tag en væsentlig hændelse fra den tidlige varsling inden for 24 timer over hændelsesrapporten inden for 72 timer til den endelige rapport inden for en måned. Hvem får hvilken opgave?"
På tværs af frameworks og organisationen
- Én opgave, flere frameworks. "Vis, hvordan ét stykke dokumentation, fx vores gennemgang af adgangsrettigheder, tæller på ISO 27001, NIS2 og GDPR uden at blive uploadet tre gange."
- Et nyt datterselskab eller et nyt krav. "Vi køber et selskab midt på året, som er omfattet af NIS2. Vis, hvad vi skal sætte op, og fortæl os, hvad det betyder for prisen."
- Rapportering til ledelsen. "Lav den rapport, vi ville give bestyrelsen næste kvartal." Efter NIS2-direktivets artikel 20 skal ledelsesorganet godkende og føre tilsyn med foranstaltningerne til styring af cybersikkerhedsrisici, så den rapport betyder noget.
- Exit. "Eksportér alle vores data nu, og vis os formatet." En leverandør, der ikke kan det i demoen, kan det sandsynligvis heller ikke, når I har brug for det.
Tip: Lad en kontrolejer, der aldrig har set platformen, løse scenarie 7 uden hjælp. Compliance-folk kan lære ethvert system. Den rigtige test er, om it-chefen eller HR-lederen, der skal løse opgaverne, kan gøre det selv.
Seks røde flag i købsprocessen
Ingen af dem udelukker en leverandør alene. Men ser I to eller tre af dem hos den samme leverandør, så sæt tempoet ned.
- Demoen kører kun på leverandørens egne eksempeldata. Vil de ikke bruge jeres scenarier, ved I ikke, hvordan platformen håndterer jeres arbejde.
- Prisen for år tre står ikke på skrift. Indeksering, prisstigninger ved fornyelse og prisen på nye moduler hører hjemme i kontrakten, ikke i en salgssamtale. Vores artikel om, hvad et GRC-system koster, har syv spørgsmål, der låser det fast.
- Eksport af data kun som PDF eller mod betaling. I skal kunne få jeres data ud i et format, I kan bruge igen, uden at betale for det.
- Uklare svar om hosting og underdatabehandlere. Jeres GRC-platform kommer til at rumme jeres risikovurderinger, hændelser og sårbarheder, noget af jeres mest følsomme information. Leverandøren er databehandler efter GDPR artikel 28 og leverandør efter NIS2 artikel 21, stk. 2, litra d. Bed derfor om hostingsted, listen over underdatabehandlere og en aktuel erklæring som ISAE 3402, ISAE 3000 eller et ISO 27001-certifikat.
- Onboarding uden en navngiven person. Selvbetjening er fint, hvis I har kræfterne. Har I ikke det, så spørg, hvem der hjælper jer, hvor mange timer der er inkluderet, og hvad en ekstra time koster.
- Roadmappen svarer på dagens krav. "Det kommer næste kvartal" hjælper ikke, hvis kravet gælder nu. Bed om at se det, der findes, og få løfter om roadmappen på skrift, hvis de betyder noget for jeres beslutning.
Når jeres leverandør bliver købt eller fusioneret
GRC-markedet konsoliderer. Kapitalfonde og større softwarekoncerner køber leverandører og lægger produkter sammen, også i Norden. En fusion er ikke et problem i sig selv. Den kan give flere ressourcer og et stærkere produkt. Men den ændrer de spørgsmål, I bør stille, uanset om I er kunde med en fornyelse på vej eller køber, der kigger på en nyligt fusioneret leverandør.
- Hvilket produkt lever videre, og hvornår? Lægges to platforme sammen, så spørg, hvilken af dem I står på om to år, og hvordan planen for migrering ser ud.
- Holder vores pris ved fornyelse? Mange prisændringer slår først igennem ved fornyelse, så tjek, hvad jeres kontrakt siger om varsling og indeksering.
- Hvem er vores aftalepart og databehandler? En ny juridisk enhed kan betyde en ny databehandleraftale og nye underdatabehandlere.
- Hvem betaler for migreringen? Jeres data, opsætning og historik skal flytte med. Få på skrift, hvem der laver arbejdet, og hvem der betaler.
- Er vores framework på roadmappen? Spørg konkret til de frameworks, I er afhængige af, ikke til roadmappen generelt.
De samme spørgsmål er rimelige at stille enhver leverandør, også dem, der ikke er ejet af en fond. Og vælger I at skifte, går lovgivningen jeres vej. Efter EU's dataforordning (Data Act) må udbydere af databehandlingstjenester ikke længere opkræve gebyrer for skift fra 12. januar 2027. Vores guide til migrering beskriver, hvad et skifte indebærer i praksis.
Sådan laver du en shortlist over GRC-platforme på en uge
Her er en plan, der fører jer fra lang liste til en anbefaling til ledelsen på fem arbejdsdage. Demoer afhænger af leverandørernes kalendere, så planen kan glide ind i ugen efter, men rækkefølgen holder. For at gøre det konkret følger vi en fiktiv køber gennem forløbet. Mette Holm og Nordvig Fødevarer A/S er opfundet til denne guide.
Mette er compliance-ansvarlig i Nordvig Fødevarer, en fødevareproducent med 400 ansatte og to datterselskaber. Virksomheden har GDPR i regneark, er omfattet af NIS2 som fødevarevirksomhed og er blevet bedt om ISO 27001 af en stor kunde i detailhandlen. Hun er i gruppe 3: flere frameworks og koncernselskaber.
Dag 1: Afgræns behovet, og bliv enige om scorecardet
Skriv ned, hvilke frameworks, hvilke selskaber og hvilke personer platformen skal dække. Bliv enige om et vægtet scorecard før første demo, så det ikke er den mest charmerende leverandør, der sætter kriterierne. Mette vægter mapping på tværs af frameworks, koncernselskaber og brugervenlighed for kontrolejerne højest.
Dag 2: Find tre eller fire kandidater af den rigtige type
Brug jeres gruppe til at vælge platformtype, og find kandidater gennem kolleger i branchen, jeres revisor, jeres brancheforening og anmeldelsessider, hvor du filtrerer på Europa. Send hver af dem jeres demo-scenarier. Mette vælger europæiske GRC-platforme og én enterprise-suite som kontrol.
Dag 3 og 4: Gennemfør demoerne med scenarier
Halvanden time pr. leverandør, samme scenarier, samme personer, der scorer. Scor lige efter hver demo, ikke sidst på ugen. Mette lader Nordvigs it-chef prøve scenarie 7 selv. Det alene flytter én leverandør fra første til tredje plads.
Dag 5: Pris, due diligence og en anbefaling
Få priser over tre år med de syv prisspørgsmål, og kør de to bedste igennem de 16 due diligence-tjek om data, sikkerhed, support og exit. Skriv en anbefaling på én side til ledelsen med scorer, pris over tre år og de risici, I har fundet. Mettes anbefaling er ikke den laveste listepris, men den er den billigste over tre år, når begge datterselskaber er med.
Efter beslutningen starter det egentlige arbejde. Vores guide til GRC-implementering handler om at få det første framework i drift på cirka 90 dage.
Hvornår .legal passer, og hvornår vi ikke gør
Vi har sagt, at vi ikke vurderer konkurrenterne. Så er det kun rimeligt, at vi vurderer os selv efter samme målestok.
.legal er en dansk GRC-platform, der passer, hvis I er en dansk eller europæisk organisation, der skal have GDPR, NIS2, ISO 27001, DORA eller AI-forordningen på én platform, hvor én opgave tæller på flere frameworks på én gang. Vores priser er offentlige, fra 1.500 kr. pr. grundmodul pr. måned, og der er en gratis plan at starte på. Vi er danskejede, uden en kapitalfond bag os, og vores kontroller er dækket af ISAE 3402- og ISAE 3000-erklæringer type 2, revideret af BDO.
Overvej noget andet, hvis jeres vigtigste behov er SOC 2 med automatisk indsamling af teknisk dokumentation fra cloud-miljøer og kodebaser. Så er en platform bygget til netop det et bedre valg. Det samme gælder, hvis I vil have en kraftigt tilpasset enterprise-suite og har et internt team til at administrere den.
Har du fortsat spørgsmål?
Send mig jeres shortlist, så gennemgår jeg den med jer på 20 minutter, også de leverandører, der ikke er os. Johannes Aagaard, CPO hos .legal, giver de fleste af vores demoer personligt.

.legal compliance platform
Kør jeres demo-scenarier på .legal
Send os jeres scenarier før demoen, så kører vi dem på platformen med jeres egne eksempler. Én opgave kan tælle i GDPR, NIS2, ISO 27001, DORA og AI-forordningen på én gang.
-
Én opgave koblet til flere frameworks på én gang
-
Koncernselskaber med fælles skabeloner og egne ejere
-
Offentlige priser og en gratis plan at starte med
-
Fuld dataeksport, når I vil
-
Hostet i EU og dækket af ISAE 3402- og ISAE 3000-erklæringer


























