GDPR system: hvad er GDPR compliance software, og hvilke typer findes der?
Et GDPR system er ikke ét produkt, men seks kategorier af software, der hver løser sin del af forordningen. Se hvad de gør, hvilke GDPR-artikler de understøtter, og hvad de ikke løser.

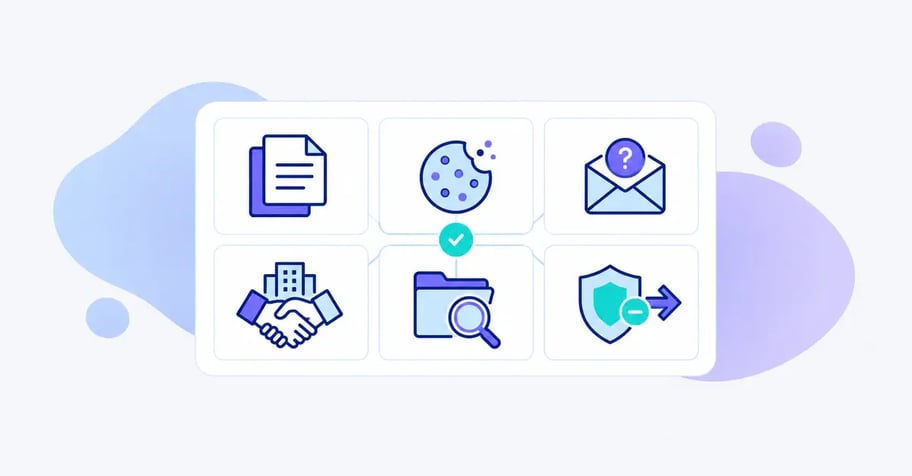
Søger du på "GDPR system", leder du sandsynligvis efter ét stykke software, der kan tage sig af GDPR for jer. Det findes ikke. Det, markedet kalder GDPR compliance software, er mindst seks forskellige kategorier af værktøjer. De løser hver sin del af forordningen, og de bliver ofte solgt under den samme overskrift.
Denne artikel sorterer kategorierne, viser hvilke GDPR-artikler hver af dem understøtter, og er ærlig om, hvad de ikke løser. Den er ikke en købsguide. Vil du vide, hvilke funktioner et system bør have, har vi skrevet om funktionerne i GDPR compliance software. Overvejer I, om I overhovedet har brug for et, så læs har du brug for GDPR compliance software.
Det korte svar: hvad er et GDPR system?
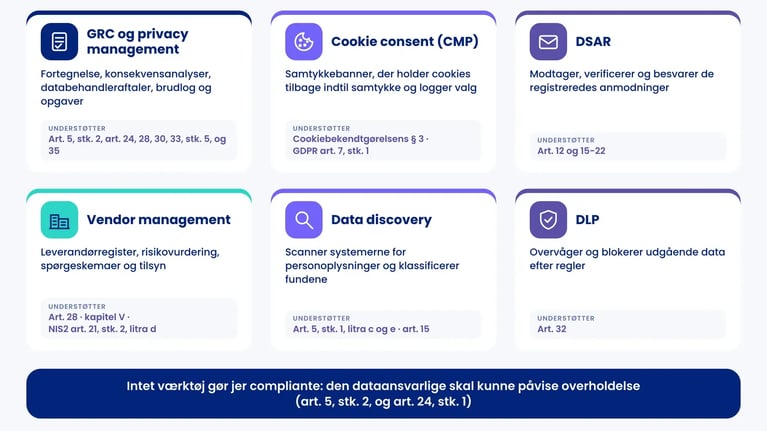
Et GDPR system er software, der hjælper den dataansvarlige med at opfylde og dokumentere sine forpligtelser efter databeskyttelsesforordningen. Betegnelsen dækker i praksis seks kategorier: GRC- og privacy management-systemer til fortegnelse, konsekvensanalyser, databehandleraftaler og brud, cookie consent-systemer til samtykke på hjemmesiden, DSAR-værktøjer til de registreredes anmodninger, vendor management til leverandører og databehandlere, data discovery, der finder personoplysninger i jeres systemer, og DLP, der forhindrer, at de forlader organisationen.
Ingen af dem gør jer compliante alene. Efter GDPR art. 5, stk. 2, og art. 24, stk. 1, er det den dataansvarlige, der skal kunne påvise, at reglerne overholdes, uanset hvilket værktøj der bruges. Softwaren er et redskab til det arbejde, ikke en erstatning for det.
Seks kategorier, der alle bliver kaldt GDPR software
Markedet for GDPR software voksede eksplosivt op til 25. maj 2018, hvor forordningen begyndte at finde anvendelse. Da den internationale brancheorganisation IAPP i 2017 begyndte at kortlægge leverandørerne, voksede listen fra 51 til 99 leverandører mellem januar og oktober samme år. Siden er kategorierne blevet mere tydelige, men leverandørerne bruger stadig de samme ord om meget forskellige produkter.
Tabellen viser de seks kategorier, du oftest møder, når du leder efter et GDPR værktøj.
| Kategori | Hvad den gør | Understøtter især | Løser ikke |
|---|---|---|---|
| 1. GRC og privacy management | Samler fortegnelse, konsekvensanalyser, databehandleraftaler, brudlog, politikker og opgaver ét sted | Art. 5, stk. 2, art. 24, 28, 30, 33, stk. 5, og 35 | Finder ikke selv data i jeres systemer og stopper ingen læk |
| 2. Cookie consent (CMP) | Viser samtykkebanner, holder ikke-nødvendige cookies tilbage indtil samtykke og logger valgene | Cookiebekendtgørelsens § 3 og GDPR art. 7, stk. 1 | Alt, hvad der sker med oplysningerne, efter de er indsamlet |
| 3. DSAR | Modtager, verificerer, fordeler og besvarer anmodninger fra registrerede inden for fristen | Art. 12 og 15-22 | Ved ikke selv, hvor oplysningerne ligger |
| 4. Vendor management | Register over leverandører, risikovurdering, spørgeskemaer, tilsyn og kontrakter | Art. 28, kapitel V og NIS2 art. 21, stk. 2, litra d | Gør ikke leverandøren sikker. Et besvaret spørgeskema er ikke et bevis |
| 5. Data discovery | Scanner databaser, filer, mail og cloud for personoplysninger og klassificerer fundene | Art. 5, stk. 1, litra c og e, art. 15 og en retvisende fortegnelse | Kender ikke formål eller behandlingsgrundlag og giver falske fund |
| 6. DLP | Overvåger og blokerer udgående data efter regler, fx CPR-numre i mails | Art. 32 | Dokumenterer ikke compliance og rejser selv spørgsmål om overvågning af medarbejdere |
Analysehuse bruger andre etiketter. Forrester kalder den første kategori "privacy management software", mens andre taler om GRC-software, når samme platform også dækker ISO 27001 og NIS2. Etiketten er mindre vigtig end spørgsmålet om, hvilken forpligtelse værktøjet faktisk hjælper jer med.
Hvad et GDPR system ikke er
Søgningen blander ofte fire ting sammen: loven, en standard, en certificering og selve softwaren. Det giver forkerte forventninger, så her er de adskilt.
| Begreb | Hvad det er | Hvad det betyder for jer |
|---|---|---|
| GDPR | Forordning (EU) 2016/679. Vedtaget 27. april 2016 og anvendt fra 25. maj 2018. Gælder behandling af oplysninger om personer i EU/EØS | Skal overholdes. Kan ikke installeres |
| Databeskyttelsesloven | Den danske lov, der supplerer forordningen | Bøder udstedes af domstolene efter politianmeldelse fra Datatilsynet, jf. art. 83, stk. 9 |
| ISO/IEC 27701:2025 | International standard for et ledelsessystem for privatlivsinformation (PIMS). Udgivet 14. oktober 2025 og nu en selvstændig standard | Frivillig ramme, der kan certificeres. Ikke det samme som at overholde GDPR |
| Certificering efter art. 42 | Certificering af konkrete behandlingsaktiviteter efter godkendte ordninger, fx Europrivacy | Dækker behandlingsaktiviteter, ikke organisationen som helhed |
| GDPR system | Software, der understøtter arbejdet med at overholde og dokumentere | Et værktøj. Ansvaret bliver hos den dataansvarlige |
To konsekvenser følger af tabellen. For det første kan ingen leverandør levere "automatisk GDPR compliance". Forordningen kræver vurderinger, som kun I kan træffe: formål, behandlingsgrundlag efter art. 6, nødvendighed og risiko. Softwaren kan strukturere vurderingerne, huske fristerne og gemme beviserne.
For det andet er leverandøren af jeres GDPR system ofte selv en databehandler. Et DSAR-værktøj indeholder oplysninger om dem, der har anmodet om indsigt, og en CMP gemmer samtykkelog med tekniske identifikatorer. Så skal der være en databehandleraftale efter art. 28, stk. 3, og leverandøren skal med i jeres fortegnelse og tilsyn.
GRC og privacy management: rygraden i et GDPR system
Den første kategori er det, de fleste mener med et GDPR system. Den samler dokumentationen for hele databeskyttelsesarbejdet og gør det muligt at vise, at I overholder reglerne. Det er ansvarlighedsprincippet i art. 5, stk. 2, omsat til praksis.
Hvad kategorien dækker
Kernen er fortegnelsen over behandlingsaktiviteter efter art. 30. Den er den dataansvarliges pligt, ikke databeskyttelsesrådgiverens. Undtagelsen i art. 30, stk. 5, for organisationer med under 250 ansatte bortfalder, når behandlingen ikke er lejlighedsvis, kan indebære en risiko eller omfatter særlige kategorier af oplysninger. I praksis betyder det, at de fleste organisationer med 50 ansatte eller flere skal føre fortegnelse.
Omkring fortegnelsen ligger resten af dokumentationen. Konsekvensanalyser efter art. 35, når en behandling sandsynligvis indebærer en høj risiko. Databehandleraftaler efter art. 28. Politikker, awareness-træning og faste kontroller i et årshjul. Og en log over alle brud på persondatasikkerheden, fordi art. 33, stk. 5, kræver, at I dokumenterer hvert brud, også dem, der ikke skal anmeldes.
Brudlogen er ikke en formalitet. Datatilsynet modtog 9.849 anmeldelser af brud på persondatasikkerheden i 2025, 225 flere end i 2024 og det højeste antal siden anmeldelsespligten blev indført i maj 2018, ifølge Datatilsynets årsberetning for 2025. Heraf kom 5.167 fra offentlige myndigheder og 4.630 fra private. Anmeldelsen skal ske inden for 72 timer efter art. 33, stk. 1. De registrerede skal underrettes uden unødig forsinkelse efter art. 34, når bruddet sandsynligvis indebærer en høj risiko for dem. Læs mere om håndteringen i vores artikel om sikkerhedsbrud.
Hvad kategorien ikke løser
Et GRC-system er kun så godt som det, der bliver skrevet ind i det. Det opdager ikke selv, at marketing har taget et nyt nyhedsbrevsværktøj i brug, eller at der ligger 12 år gamle ansøgninger på et fællesdrev. Det blokerer ingen cookies og stopper ingen mails. Styrken er struktur, genbrug og overblik. Svagheden er, at dokumentationen kan blive statisk, hvis ingen ejer opgaverne.
Mange organisationer starter denne kategori i regneark. Vi har sammenlignet de to tilgange i artiklen om GDPR i Excel eller software. Dækker jeres behov også ISO 27001 og NIS2, så se vores gennemgang af GRC-software.
Cookie consent-systemer: samtykke på hjemmesiden
En consent management platform (CMP) er det cookiebanner, du møder på de fleste hjemmesider. Den viser valgmulighederne, holder ikke-nødvendige cookies og lignende teknologier tilbage, indtil den besøgende har givet samtykke, og gemmer en log over valgene.
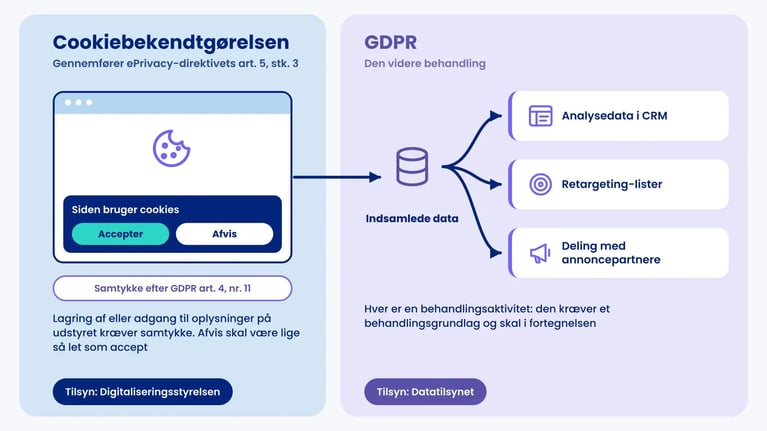
Retsgrundlaget er ikke GDPR alene. Kravet om samtykke til at lagre eller tilgå oplysninger på brugerens udstyr står i cookiebekendtgørelsen (bekendtgørelse nr. 1148 af 9. december 2011), der gennemfører ePrivacy-direktivets art. 5, stk. 3. Digitaliseringsstyrelsen fører tilsyn med cookiereglerne, mens Datatilsynet fører tilsyn med den efterfølgende behandling af personoplysninger. De to myndigheder udgav i maj 2025 en fælles vejledning om cookies og lignende teknologier. Den understreger, at reglerne er teknologineutrale og også gælder pixels, fingerprinting og indsamling i apps.
Samtykket skal leve op til GDPR's definition i art. 4, nr. 11: frivilligt, specifikt, informeret og utvetydigt. Det skal være lige så let at afvise som at acceptere. Det skal ikke være "udtrykkeligt". Det skærpede krav om udtrykkeligt samtykke gælder bl.a. særlige kategorier efter art. 9, stk. 2, litra a, og tredjelandsoverførsler efter art. 49, stk. 1, litra a. Teknisk nødvendige cookies, fx til login og indkøbskurv, kræver ikke samtykke. Og samtykke er kun ét af seks behandlingsgrundlag i art. 6.
Reglerne kan ændre sig. Europa-Kommissionen fremsatte 19. november 2025 Digital Omnibus-forslaget, COM(2025) 837, der blandt andet vil flytte cookiereglerne ind i GDPR som nye artikler 88a og 88b og give browserens samtykkesignaler retsvirkning. Forslaget er under behandling i Europa-Parlamentet og Rådet og er ikke vedtaget pr. september 2026, ifølge Europa-Parlamentets lovgivningsoversigt.
Hvad en CMP ikke løser: alt, hvad der sker med oplysningerne bagefter. Analysedata i et CRM, retargeting-lister og deling med annoncepartnere er behandlingsaktiviteter, der skal i fortegnelsen og have et behandlingsgrundlag. Et banner på hjemmesiden dækker hverken HR-data, kundeservice eller leverandører. Læs mere om samtykke og GDPR.
DSAR-værktøjer: de registreredes anmodninger
DSAR står for data subject access request, en anmodning fra en registreret. Et DSAR-værktøj håndterer anmodninger efter art. 15-22: indsigt, berigtigelse, sletning, begrænsning, dataportabilitet og indsigelse. Typisk består det af en indgangsportal, identitetskontrol, fristovervågning, indsamling fra de relevante systemer, overstregning af oplysninger om andre og et arkiv over svarene.
Fristen står i art. 12, stk. 3: uden unødig forsinkelse og senest en måned efter modtagelsen. Den kan forlænges med yderligere to måneder, hvis anmodningerne er komplekse eller mange, og den registrerede skal have besked inden for den første måned.
Retten til indsigt er et af de områder, hvor tilsynsmyndighederne har kigget nærmest. I 2024 undersøgte 30 europæiske tilsynsmyndigheder, hvordan 1.185 dataansvarlige håndterede indsigtsret. EDPB's rapport fra 20. januar 2025 fandt syv udfordringer. Blandt dem var manglende dokumenterede interne procedurer og for store krav til identifikation. Store organisationer og dem med mange anmodninger klarede sig bedst, og selvbetjeningsløsninger blev fremhævet som god praksis.
Hvad et DSAR-værktøj ikke løser: det ved ikke selv, hvor oplysningerne ligger. Uden en opdateret fortegnelse eller en scanning af systemerne kan værktøjet kun hente fra de systemer, nogen har koblet på. Den juridiske vurdering af undtagelser, fx efter art. 15, stk. 4, og databeskyttelseslovens § 22, er stadig et menneskeligt skøn. Se vores guide til indsigtsanmodninger og til de registreredes rettigheder.
Vendor management: leverandører og databehandlere
Vendor management-systemer holder styr på leverandørerne: hvem de er, hvilke data de får adgang til, hvor risikable de er, og hvornår de sidst blev vurderet. Til GDPR-brug er kernen databehandlerne.
Efter art. 28, stk. 1, må I kun bruge databehandlere, der giver tilstrækkelige garantier. Art. 28, stk. 3, litra h, giver jer ret til revision og inspektion, og Datatilsynets vejledning om tilsyn med databehandlere fra oktober 2021 forventer, at tilsynet tilrettelægges efter risiko. Kravet om databehandleraftale gælder kun databehandlere. En revisor, en bank eller et andet firma, der selv er dataansvarlig, skal ikke have en databehandleraftale. Ligger leverandøren eller dens underdatabehandlere uden for EU/EØS, gælder reglerne om tredjelandsoverførsler i kapitel V.
Kategorien overlapper med NIS2. Den danske lov om foranstaltninger til sikring af et højt cybersikkerhedsniveau trådte i kraft 1. juli 2025. Leverandører er ikke direkte omfattet, men omfattede enheder skal efter NIS2 art. 21, stk. 2, litra d, sikre forsyningskæden og stiller derfor krav videre. Samme leverandørregister kan bruges til begge dele.
Hvad vendor management ikke løser: det gør ikke en leverandør sikker. Et besvaret spørgeskema er leverandørens egen påstand. Til de vigtigste databehandlere har I brug for uafhængig dokumentation, fx en ISAE 3000-erklæring, og for en vurdering af, om den dækker jeres behandling.
Data discovery: find personoplysningerne
Data discovery-værktøjer kobler sig på databaser, fildrev, mail og cloudtjenester og leder efter personoplysninger. De bruger mønstre som CPR-numre, mailadresser og kontonumre og klassificerer fundene efter følsomhed. Resultatet er et teknisk billede af, hvor oplysningerne rent faktisk ligger.
Det understøtter flere GDPR-krav. Dataminimering og opbevaringsbegrænsning i art. 5, stk. 1, litra c og e, er svære at efterleve, hvis I ikke ved, hvad der ligger på fællesdrevet. En indsigtsanmodning efter art. 15 kræver, at I kan finde oplysningerne. Og en fortegnelse, der kun bygger på interviews, overser ofte de systemer, ingen tænker på. Læs mere om data discovery.
Data discovery forveksles ofte med data mapping. Data discovery er en teknisk scanning, der svarer på hvor. Data mapping er dokumentationen af behandlingsaktiviteter, dataflow og formål, der svarer på hvorfor og på hvilket grundlag. Et CPR-nummer i en fil fortæller ikke, om det ligger der lovligt.
Hvad data discovery ikke løser: formål, behandlingsgrundlag og opbevaringsperiode. Værktøjerne giver også falske fund, og selve scanningen er en behandling af personoplysninger, der kræver adgang til alt og bør være afgrænset og dokumenteret.
DLP: forhindr at data forlader organisationen
Data loss prevention (DLP) overvåger data i bevægelse og i hvile på computere, i mail og i cloudtjenester. Reglerne kan fx blokere en mail med CPR-numre til en ekstern modtager eller forhindre upload af en kundeliste til en privat cloudkonto. DLP er dermed et teknisk sikkerhedsværktøj, ikke et dokumentationsværktøj.
GDPR art. 32 kræver passende tekniske og organisatoriske foranstaltninger ud fra risikoen. Pseudonymisering og kryptering nævnes som eksempler, DLP gør ikke. DLP kan være en passende foranstaltning, hvis jeres risikovurdering peger på fejlsendte mails eller dataudtræk som en reel trussel. Læs mere om data loss prevention.
Hvad DLP ikke løser: det dokumenterer ingenting over for Datatilsynet, og det rejser selv GDPR-spørgsmål. Når et værktøj læser medarbejdernes mails og filer, er det en behandling af personoplysninger om medarbejderne. Den kræver et behandlingsgrundlag, oplysning efter art. 13 og ofte en konsekvensanalyse efter art. 35.
Sådan dækker kategorierne de centrale forpligtelser
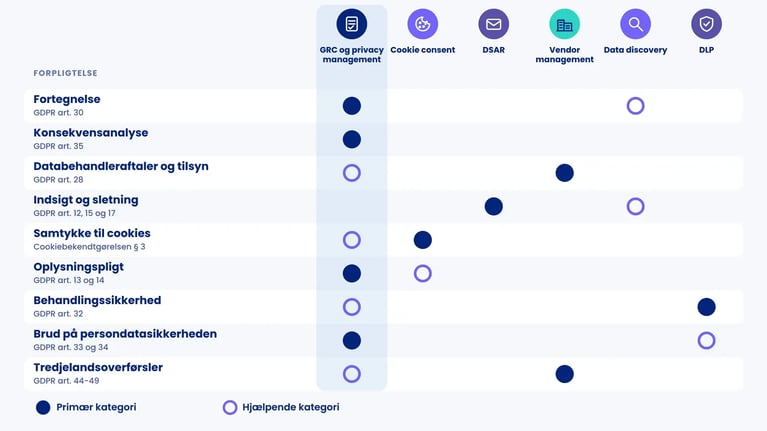
Når kategorierne lægges ved siden af forordningens forpligtelser, bliver mønstret tydeligt. Tabellen viser, hvilken kategori der bærer hvert krav, og hvilken der hjælper.
| Forpligtelse | Retsgrundlag | Primær kategori | Hjælpende kategori |
|---|---|---|---|
| Fortegnelse | GDPR art. 30 | GRC og privacy management | Data discovery |
| Konsekvensanalyse | GDPR art. 35 | GRC og privacy management | Ingen |
| Databehandleraftaler og tilsyn | GDPR art. 28 | Vendor management | GRC og privacy management |
| Indsigt og sletning | GDPR art. 12, 15 og 17 | DSAR | Data discovery |
| Samtykke til cookies | Cookiebekendtgørelsen § 3 | Cookie consent | GRC (den videre behandling) |
| Oplysningspligt | GDPR art. 13 og 14 | GRC (fortegnelsen som kilde) | Cookie consent (cookiepolitik) |
| Behandlingssikkerhed | GDPR art. 32 | DLP og øvrige tekniske værktøjer | GRC (risikovurdering og politikker) |
| Brud på persondatasikkerheden | GDPR art. 33 og 34 | GRC (brudlog og anmeldelse) | DLP (forebyggelse) |
| Tredjelandsoverførsler | GDPR art. 44-49 | Vendor management | GRC og privacy management |
GRC-laget optræder i næsten hver række. Det skyldes, at ansvarlighed i GDPR handler om at kunne påvise. De andre kategorier udfører en opgave, men det er dokumentationen, der viser tilsynet, at opgaven er løst. Derfor starter de fleste organisationer med GDPR compliance software i den første kategori og tilføjer de specialiserede værktøjer, når mængden eller risikoen gør det nødvendigt.
Et eksempel: hvilke systemer har Nordhavn Logistik brug for?
Nordhavn Logistik A/S og Mette Kjær er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
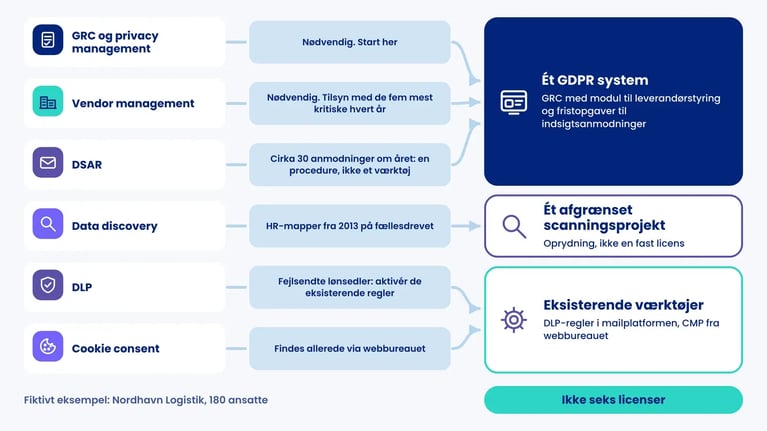
Nordhavn Logistik har 180 ansatte, en webshop og en kundeportal. Virksomheden bruger 42 leverandører, hvoraf 17 er databehandlere og tre ligger uden for EU/EØS. Den modtager omkring 30 indsigtsanmodninger om året, mest fra tidligere medarbejdere. På fællesdrevet ligger HR-mapper tilbage fra 2013. Mette Kjær er databeskyttelsesrådgiver (DPO) og har fået til opgave at finde ud af, hvilket GDPR system virksomheden mangler.
Hun gennemgår kategorierne en for en og holder dem op mod virksomhedens faktiske behov.
| Kategori | Behov hos Nordhavn | Mettes vurdering |
|---|---|---|
| GRC og privacy management | Fortegnelse (180 ansatte, ingen undtagelse), 17 databehandleraftaler, brudlog | Nødvendig. Start her |
| Cookie consent | Webshop og kundeportal | Findes allerede via webbureauet. Tjek at afvis-knappen er lige så synlig som accept |
| DSAR | Cirka 30 anmodninger om året | For få til et selvstændigt værktøj. En dokumenteret procedure med fristopgaver i GRC-systemet er nok |
| Vendor management | 17 databehandlere, tre i tredjelande, NIS2-krav fra to kunder | Nødvendig. Risikobaseret tilsyn med de fem mest kritiske hvert år |
| Data discovery | HR-mapper fra 2013 på fællesdrevet | Ét afgrænset projekt til oprydning, ikke en fast licens |
| DLP | Fejlsendte mails med lønsedler i 2025 | It-afdelingens eksisterende mailplatform har DLP-regler. Aktivér dem og opdatér konsekvensanalysen for medarbejderovervågning |
Resultatet er ét system med modul til leverandørstyring, ét afgrænset scanningsprojekt og en konfiguration af værktøjer, virksomheden allerede har. Ikke seks licenser. Havde Nordhavn modtaget 3.000 anmodninger om året i stedet for 30, eller haft en stor B2C-webshop med mange annoncepartnere, havde billedet set anderledes ud.
Pointen med eksemplet er, at kategorierne er svar på konkrete forpligtelser. Behovet bestemmes af mængden af registrerede, antallet af databehandlere og risikoen i behandlingerne, ikke af, hvad der står på en leverandørs produktside. Hvordan I derefter vælger leverandør, beskriver vi i guiden til at købe compliance software.
Hvad der rykker sig i 2026
Tre udviklinger påvirker, hvordan kategorierne bruges lige nu.
Oplysningspligten er i fokus. EDPB lancerede 19. marts 2026 sin koordinerede tilsynsindsats for året, og den handler om gennemsigtighed og oplysningspligt efter art. 12, 13 og 14. 25 tilsynsmyndigheder deltager, og Datatilsynet har omtalt indsatsen. En privatlivspolitik, der ikke stemmer med fortegnelsen, er præcis det, sådan en gennemgang finder. Her hjælper et GRC-system, hvor fortegnelsen er kilden til oplysningsteksterne.
Cookiereglerne kan flytte ind i GDPR. Bliver Digital Omnibus vedtaget, som den er foreslået, skal CMP'er kunne håndtere browserens samtykkesignaler. Indtil da gælder cookiebekendtgørelsen og vejledningen fra maj 2025.
ISO/IEC 27701:2025 er nu en selvstændig standard. Organisationer, der vil vise et struktureret databeskyttelsesarbejde uden først at have ISO 27001, kan bruge den som ramme. Det øger efterspørgslen efter platforme, der kan mappe samme kontrol til flere rammeværk.
Sådan understøtter .legal GDPR-arbejdet
.legal hører til i den første kategori: GRC og privacy management. Platformens GDPR-modul samler artikel 30-fortegnelse, risikovurderinger, konsekvensanalyser, databehandleraftaler, sikkerhedsforanstaltninger og politikker ét sted, og Data Mapping kobler behandlingsaktiviteter til systemer og leverandører, så oplysningspligt og indsigtsanmodninger har et fælles udgangspunkt.
Leverandørsiden dækkes af Vendor Management og, hvis I vil have hjælp til selve tilsynet, af vores service til tilsyn med databehandlere. Faste opgaver som årlig gennemgang af fortegnelsen, awareness og leverandørtilsyn ligger i compliance-årshjulet. Arbejder I også med ISO 27001 eller NIS2, genbruger Frameworks de samme kontroller på tværs af rammeværkerne.
Til cookiebanner, DLP og teknisk scanning af filservere bruger I specialiserede værktøjer ved siden af. Platformen er stedet, hvor de værktøjer bliver dokumenteret i fortegnelsen, risikovurderingerne og leverandørregistret. Book en demo, hvis du vil se, hvordan det hænger sammen i praksis.

.legal compliance platform
Oplev GDPR compliance software i praksis
-
Komplet automatisering af fortegnelser over behandlingsaktiviteter (ROPA)
-
Styring og dokumentation af grænseoverskridende dataoverførsler
-
Rollebaserede dashboards for DPO'er og complianceteams
-
Løbende regulatoriske opdateringer indbygget i platformen