Kritiske aktiver, markeret
Markér et aktiv som kritisk, når de ydelser, organisationen leverer, afhænger af det, og filtrér så aktivlisten på det eller på et andet felt.
Moduler
.legal AI
Alle AI-funktioner →Integrationer
Se alle integrationer →Platform og funktioner
Efter mål
Efter framework
Alle frameworks →Se, hvordan andre gør
Alle kundecases →Forstå reglerne
Se det i praksis
Alle kundecases →Planlæg skiftet
Hold dig opdateret
Kritiske aktiver efter NIS2
"Vi ved ikke, hvilke systemer der er kritiske, og risikovurderingen ligger i et regneark." Kortlæg aktiverne, markér dem, jeres ydelser afhænger af, og vurdér dem mod NIS2-scenarier i Enterprise Risk Management, så ledelsen får en rapport, den kan læse.
Kritiske aktiver
Jonas Berg er CISO i Meridian Nordic, en energikoncern med forpligtelser efter NIS2. Da bestyrelsen spurgte, hvilke systemer forretningen ikke kan køre uden, lå svaret i hovedet på tre personer og i et regneark, ingen rigtig stolede på. Nu er alle aktiver kortlagt i .legal, de systemer, ydelserne afhænger af, er markeret som kritiske, og de bliver vurderet mod NIS2-scenarier i deres eget risikoområde.
Markér det kritiske
Markér et aktiv som kritisk, når de ydelser, I leverer, afhænger af det. Det er jeres vurdering, aktiv for aktiv.
Et NIS2-risikoområde
Opret et risikoområde for NIS2 i Enterprise Risk Management, og importér scenarier, konsekvenser og sikkerhedsforanstaltninger fra kataloget.
Vurdér i bulk
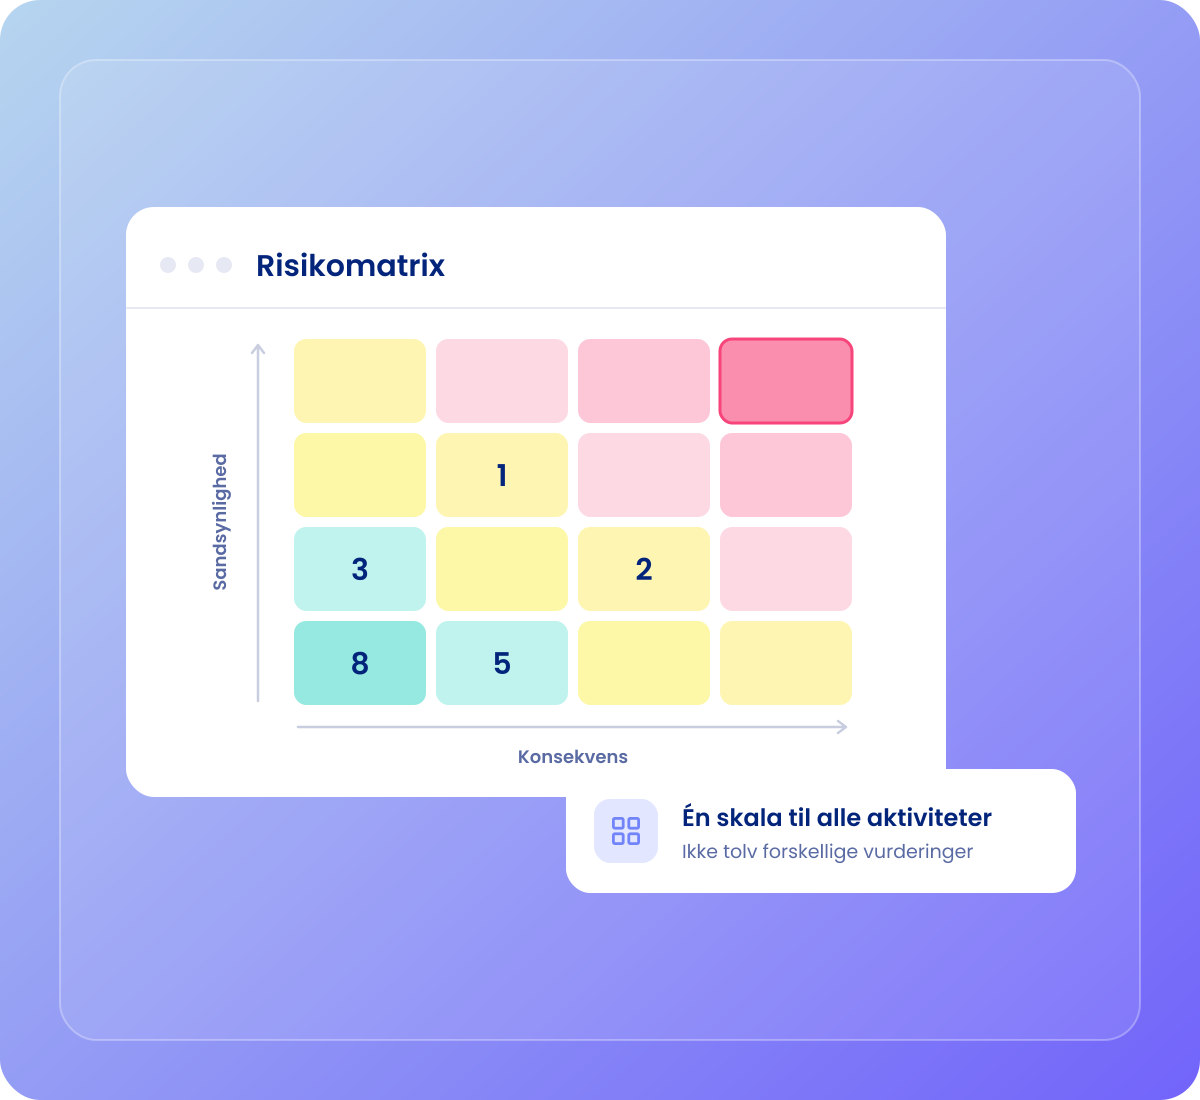
Vurdér og mitigér én ad gangen eller i bulk på tværs af mange aktiver og scenarier.
En rapport til ledelsen
Eksportér ledelsesrapporten som PDF med jeres egen kommentar.
Kritiske aktiver
De fleste organisationer har en liste over deres systemer et sted. Problemet opstår, når NIS2 kræver risikostyring af de systemer, I leverer jeres ydelser med, og listen ikke kan fortælle, hvilke det er.
Kritiske aktiver
Start med aktiverne: de IT-systemer, den OT og de andre ressourcer, I leverer jeres ydelser med. NIS2 nævner forvaltning af aktiver blandt minimumskravene, og man kan ikke vurdere det, man ikke har kortlagt. Ligger jeres aktiver allerede i et regneark, hjælper .legal jer med importen.
Kritiske aktiver
I Enterprise Risk Management opretter I et risikoområde for NIS2. Scenarierne skal ikke skrives fra et tomt ark. I importerer risikoscenarier, konsekvenser og sikkerhedsforanstaltninger fra .legals katalog, som er bygget op om GDPR, NIS2 og AI, og tilpasser dem til den måde, I arbejder på.
Kritiske aktiver
Aktiverne bliver entiteter i NIS2-risikoområdet. I vælger selv, hvilke entiteter området dækker, og intet tilknyttes automatisk. Et kritisk aktiv er altså med i vurderingen, fordi nogen har lagt det ind. Derefter vurderer I dem mod scenarierne, én ad gangen eller i bulk på tværs af mange aktiver og scenarier.
Kritiske aktiver
Efter NIS2 skal ledelsesorganet godkende foranstaltningerne og føre tilsyn med, at de bliver gennemført. Det er lettere med en rapport end med et regneark. Eksportér ledelsesrapporten fra Enterprise Risk Management som PDF, og tilføj en kommentar, så tallene kommer frem med deres sammenhæng.
Kritiske aktiver
Vi leverer strukturen, kataloget og rapporten. Nogle vurderinger bliver hos jer, og det er bedre at sige det, før nogen booker en demo. Om I er en væsentlig enhed, en vigtig enhed eller slet ikke omfattet, er en af dem.
Markér et aktiv som kritisk, når de ydelser, organisationen leverer, afhænger af det, og filtrér så aktivlisten på det eller på et andet felt.
Opret et risikoområde for NIS2 i Enterprise Risk Management, som er en del af Enterprise-tilbuddet og prissættes i tilbuddet.
Importér risikoscenarier, konsekvenser og sikkerhedsforanstaltninger fra .legals katalog, bygget op om GDPR, NIS2 og AI, og tilpas dem bagefter.
I vælger selv, hvilke aktiver risikoområdet dækker. Intet tilknyttes automatisk, så beslutningen bliver hos et menneske.
Vurdér og mitigér én ad gangen eller i bulk på tværs af mange aktiver og scenarier på én gang.
Eksportér ledelsesrapporten som PDF med en kommentar fra den, der eksporterer den.
Kritiske aktiver
Én aktivliste og de to frameworks, den bærer mest for.
NIS2
Risikoanalyse, forsyningskædesikkerhed og forvaltning af aktiver er blandt minimumskravene. Kortlæg de aktiver, jeres ydelser afhænger af, og vurdér dem i et NIS2-risikoområde.
ISO 27001
ISO 27001 forventer også, at I kender jeres aktiver og vurderer risiciene for dem, så den samme aktivliste tjener begge frameworks.
Her bor aktiverne og markeringen af de kritiske. Tilknyttede aktiver, der viser afhængigheder og værdikæder, kræver Informations- og Cybersikkerhed.
Udforsk Informations- og CybersikkerhedNIS2-risikoområdet, scenariekataloget, vurdering i bulk og ledelsesrapporten som PDF. En del af Enterprise-tilbuddet og prissat i tilbuddet.
Udforsk Enterprise Risk ManagementEn optaget videodemo af, hvordan I kortlægger jeres NIS2-aktiver i .legal og vurderer risiciene for dem.
Se demoenvirksomheder
brugere
kontrakter
behandlingsaktiviteter
Bech-Bruun
Mikkel Friis Rossa (Partner)
Fenerum
Rasmus Boutrup (Financial Controller)
Lægeforeningen
Michael Berner (Advokat)
Molecule Consultancy
Nanna Rodian Christensen (HR & Operational Manager)
Plum Safety
Ulrik Dueholm Beckmann (QC, CM og ESG Lead)
Bech-Bruun
Mikkel Friis Rossa (Partner)
Fenerum
Rasmus Boutrup (Financial Controller)
Lægeforeningen
Michael Berner (Advokat)
Molecule Consultancy
Nanna Rodian Christensen (HR & Operational Manager)
Plum Safety
Ulrik Dueholm Beckmann (QC, CM og ESG Lead)
Novicell
Julie Oxenvad (Legal Consultant)
Axel Kaufmann ApS
Julie Lundkvist Andreasen (Jurist og kundeservicechef)
DMJX
Kaspar Rocholz (GDPR-koordinator)
Min By Media
Tinna Schultz (HR-chef)
NRGi
Mette Mühlendorph (Compliance Specialist)
Novicell
Julie Oxenvad (Legal Consultant)
Axel Kaufmann ApS
Julie Lundkvist Andreasen (Jurist og kundeservicechef)
DMJX
Kaspar Rocholz (GDPR-koordinator)
Min By Media
Tinna Schultz (HR-chef)
NRGi
Mette Mühlendorph (Compliance Specialist)
Hver use case er et stykke rigtigt compliance-arbejde, beskrevet som det faktisk foregår i platformen. Filtrer efter hvem du er, hvad du arbejder med, og hvilke regelsæt du skal leve op til.
23 use cases
Ingen use cases matcher den kombination endnu. Prøv at fjerne et filter.
NIS2-reglerne giver jer ikke en færdig liste over kritiske aktiver. De kræver passende og forholdsmæssige foranstaltninger til at styre risiciene for de net- og informationssystemer, I bruger i driften eller til at levere jeres tjenester, og forvaltning af aktiver er et af minimumskravene. I praksis er et kritisk aktiv et system eller en anden ressource, jeres ydelser afhænger af. I .legal markerer I et aktiv som kritisk, når de ydelser, organisationen leverer, afhænger af det, og den vurdering er jeres.
Ikke nødvendigvis lige grundigt. NIS2 kræver foranstaltninger, der er passende og forholdsmæssige, så et fornuftigt sted at starte er de aktiver, jeres ydelser afhænger af, og så udvide derfra. I .legal vælger I selv, hvilke aktiver NIS2-risikoområdet i Enterprise Risk Management dækker, og I kan vurdere dem én ad gangen eller i bulk på tværs af mange aktiver og scenarier.
Hvad en risikovurdering indebærerNej. Når et aktiv markeres som kritisk, kommer det ikke automatisk med i NIS2-risikovurderingen. I filtrerer aktivlisten på kritisk og føjer selv aktiverne til risikoområdet. I Enterprise Risk Management vælger I, hvilke entiteter hvert risikoområde dækker, og intet tilknyttes automatisk. Det holder beslutningen hos et menneske, og det betyder også, at nogen skal træffe den.
Ja, det er det, den er til. Ledelsesrapporten i Enterprise Risk Management kan eksporteres som PDF, og den, der eksporterer, kan tilføje en kommentar. Efter NIS2 skal ledelsesorganet godkende foranstaltningerne og føre tilsyn med gennemførelsen, så en rapport, ledelsen kan læse, er en praktisk måde at vise arbejdet på. Rapporten dækker kun risiko og er ikke en samlet vurdering af, om I overholder NIS2.
Nej. Om I er omfattet, og om I er en væsentlig eller en vigtig enhed, er jeres egen vurdering, og den træffer .legal ikke for jer. Platformen dokumenterer arbejdet, når I ved det: aktiverne, de kritiske af dem, NIS2-risikoområdet og ledelsesrapporten. Enterprise Risk Management, hvor risikoområdet og rapporten ligger, er en del af Enterprise-tilbuddet og prissættes i tilbuddet.
Hvad en vigtig enhed erSpørg Johannes direkte, han giver de fleste af vores demoer personligt
Book ham her