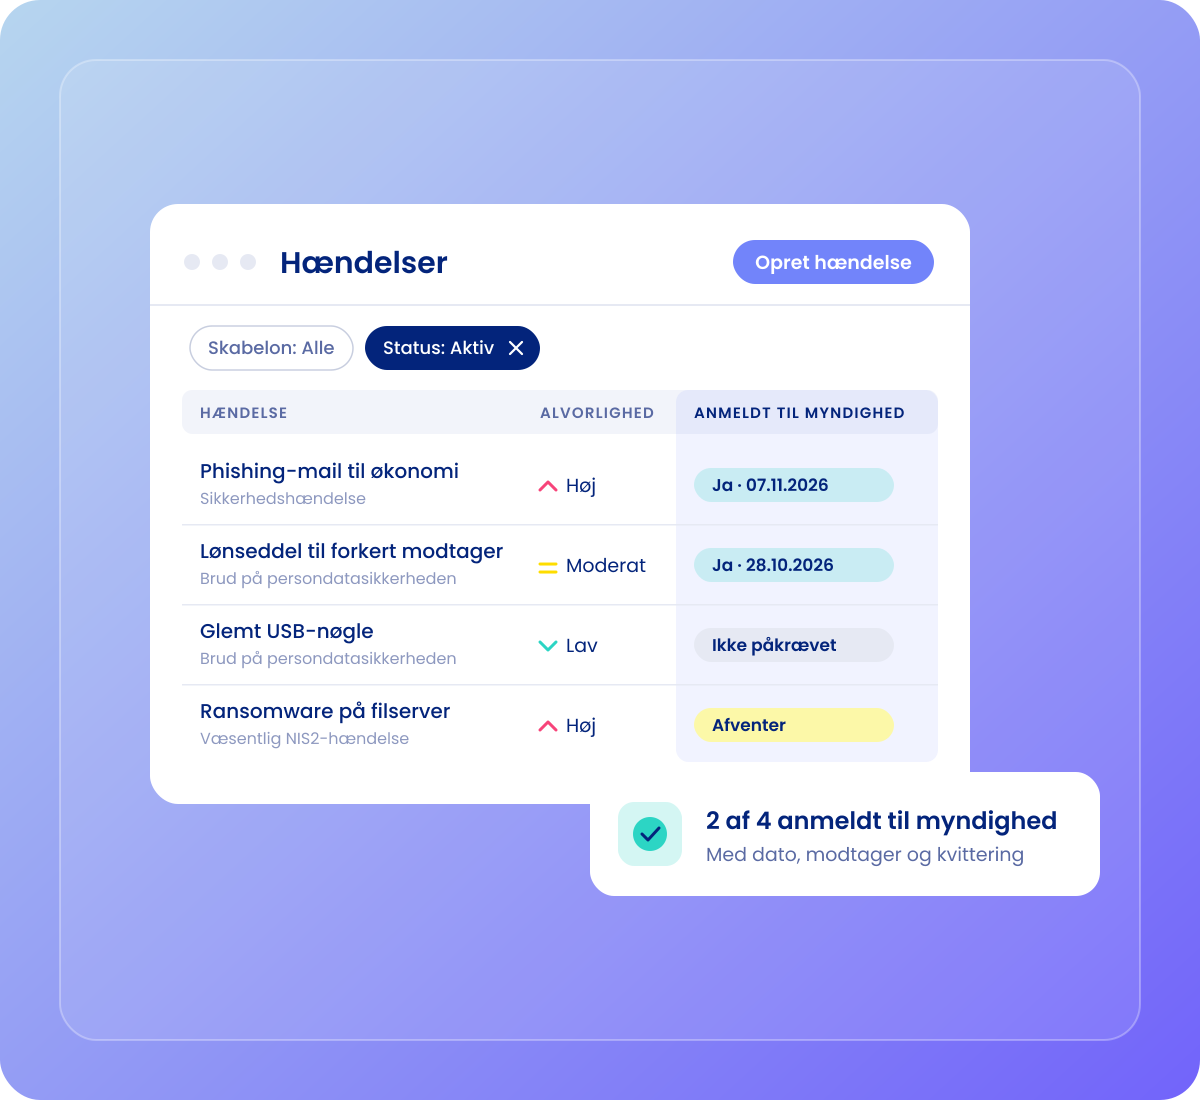
Hændelseslog
Håndtér hændelser rigtigt, og kunne vise det bagefter
Brud på persondatasikkerheden, NIS2-hændelser, indsigtsanmodninger og problemer hos leverandører registreres samme sted. Hver får sin egen skabelon, og I bliver ført igennem den trin for trin. Underretning, dokumentation og opfølgning ligger på selve sagen, så I kan vise, hvad I gjorde, når nogen spørger et halvt år senere.


















Skabeloner
Fem færdige skabeloner til de hændelser, I oftest står med
En indsigtsanmodning og et ransomware-angreb kræver ikke de samme oplysninger. Derfor starter hver hændelse med et valg af skabelon, og skabelonen bestemmer, hvilke trin og felter I bliver bedt om. Passer ingen af dem, bygger I jeres egne, fra bunden eller med en standardskabelon som udgangspunkt.
-
Brud på persondatasikkerheden, når personoplysninger er gået tabt eller set af nogen, der ikke måtte
-
NIS2-hændelse og sikkerhedshændelse, når jeres systemer er ramt
-
Leverandørhændelse, når problemet starter hos en leverandør eller databehandler
-
Indsigtsanmodning, når en person beder om at se sine oplysninger

Guidet flow
Ingen skal huske, hvad der skal med
Midt i en hændelse er der ikke tid til at slå op, hvad myndigheden vil vide. Flowet tager jer igennem det ét trin ad gangen. For en sikkerhedshændelse er trinene hændelse, adgang, tidslinje, tjenester og påvirkning, underretning, relationer og dokumentation.
-
Felter, der skal udfyldes, før hændelsen kan oprettes, så det vigtigste altid kommer med
-
Gå frem og tilbage mellem trinene, og gør hændelsen færdig, når I er klar
-
Alvorlighed, status og ansvarlig på hver hændelse

Observationer
Det, medarbejderne melder, går ikke tabt
Mange hændelser starter med en medarbejder, der siger: "Det her så mærkeligt ud." Medarbejderne melder observationer via et link, og når en observation viser sig at være en hændelse, konverterer I den direkte med den skabelon, der passer.
-
Ingen indtastning to gange
-
Den samme observation kan også blive et risikoscenarie, så I håndterer hændelsen nu og følger op på risikoen bagefter

Underretning
Anmeldt, underrettet og beviset hæftet på
Spørgsmålene, der kommer bagefter, er altid de samme: Blev det anmeldt? Hvornår? Fik de berørte besked? Og kan I vise det? Svarene står på hændelsen. Selve anmeldelsen laver I, hvor I plejer, fx hos Datatilsynet eller jeres CSIRT, og loggen holder dokumentationen for, at I gjorde det.
-
Om underretningen blev sendt, hvornår og til hvem
-
Kopi af anmeldelsen eller kvitteringen lagt på sagen, sammen med udtræk, mails og leverandørens svar

Opfølgning
Opfølgningen får et navn og en dato
Registreringen er halvdelen. Resten er det arbejde, der følger efter, og det er den del, der stille går i stå.
-
Opret opgaver direkte fra hændelsen med ansvarlig og frist
-
Den ansvarlige får en påmindelse om opgaven
-
Dokumenter, noter og adgang samlet på hændelsens eget overblik

Overblik
Se, hvor presset ligger
Når der er mange hændelser, er overblikket lige så vigtigt som den enkelte sag.
-
Hændelser efter alvorlighed på Compliance Dashboard, for hele koncernen eller ét selskab
-
Én liste over alle hændelser, som I kan filtrere på skabelon, alvorlighed og status og gemme jeres egne visninger af
-
Hent én hændelse som zip med dokumenter og PDF-opsummering, eller hele loggen som Excel
Frameworks
Regelsættene bag
Én log til de regler, der beder om den.
-

GDPR
Se GDPR-frameworketArtikel 33 og 34: Dokumentér bruddet, vurdér om det skal anmeldes, og om de registrerede skal underrettes.
-

NIS2
Se NIS2 i .legalHåndtering og rapportering af hændelser er en del af kravene. Skabelonen til NIS2-hændelser har felterne til underretningen.
-

ISO 27001
Se ISO 27001 i .legalKontrollerne 5.24–5.28 om hændelseshåndtering, fra planlægning til læring og indsamling af bevis.
Demo
Se hændelsesloggen med jeres egne eksempler
Tag en hændelse, I har haft, med til demoen. Så viser vi, hvordan den ville se ud i .legal.