GDPR audit: Sådan tester I, om jeres databeskyttelse virker i praksis
En GDPR audit er jeres egen dokumenterede test af, om GDPR-arbejdet holder i praksis. Få retsgrundlaget, en metode i seks trin, en tjekliste med evidens og et regneeksempel med stikprøver.

De fleste organisationer har papirerne i orden. Der ligger en fortegnelse, en stak databehandleraftaler, en privatlivspolitik og en sletteprocedure. Spørgsmålet, som ledelsen, revisionsudvalget eller Datatilsynet stiller, er et andet: virker det? Bliver ansøgninger faktisk slettet efter seks måneder? Svarer I på indsigtsanmodninger inden for en måned? Har jeres lønleverandør stadig den underdatabehandler, I godkendte for tre år siden?
Det er det, en GDPR audit skal svare på. Denne guide viser, hvad forordningen kræver, hvordan I tester i stedet for at tjekke af, og hvordan I rapporterer fund, med henvisning til Datatilsynets vejledning og tilsynsprioriteterne for 2026.
Det korte svar: hvad er en GDPR audit, og skal I lave den?
En GDPR audit er en planlagt, dokumenteret gennemgang, hvor I tester, om jeres politikker, procedurer og tekniske foranstaltninger faktisk bliver fulgt og virker. GDPR bruger ikke ordet "audit" om jeres interne gennemgang, og der er ingen fast frekvens. Men artikel 5, stk. 2 (ansvarlighed), artikel 24, stk. 1 (foranstaltninger skal revideres og ajourføres) og artikel 32, stk. 1, litra d (regelmæssig afprøvning af sikkerheden) betyder i praksis, at I skal kunne dokumentere, at I jævnligt efterprøver jeres compliance. Lav den risikobaseret, mindst én gang om året for de væsentligste behandlinger, og altid efter større ændringer.
Fire ting, der alle bliver kaldt en GDPR audit
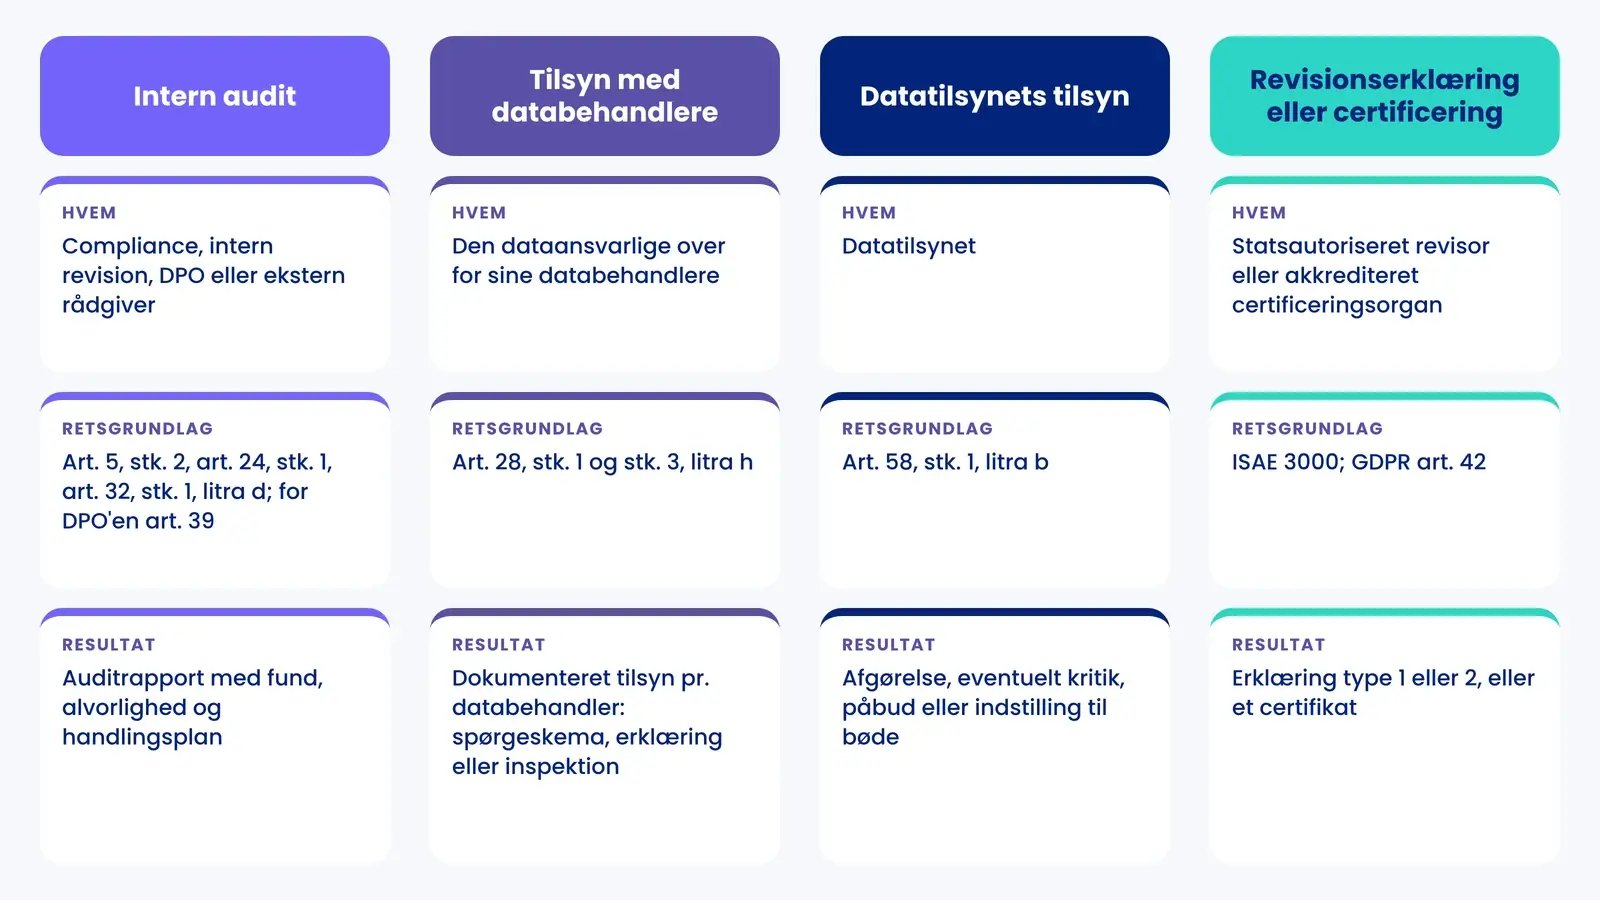
Søger du på "GDPR audit" eller "GDPR revision", får du artikler om fire forskellige ting med hver sit retsgrundlag, ansvarlige og resultat. Hold dem adskilt, før I planlægger noget.
| Type | Hvem gør det | Retsgrundlag | Resultat |
|---|---|---|---|
| Intern audit | Compliance, intern revision, DPO eller en ekstern rådgiver på jeres vegne | Art. 5, stk. 2, art. 24, stk. 1, art. 32, stk. 1, litra d, og for DPO'en art. 39, stk. 1, litra b | Auditrapport med fund, alvorlighed og handlingsplan til ledelsen |
| Tilsyn med databehandlere | Den dataansvarlige over for sine databehandlere | Art. 28, stk. 1 og stk. 3, litra h | Dokumenteret tilsyn pr. databehandler, fx spørgeskema, erklæring eller inspektion |
| Datatilsynets tilsyn | Datatilsynet | Art. 58, stk. 1, litra b (undersøgelser i form af databeskyttelsesrevision) | Afgørelse, eventuelt kritik, påbud eller indstilling til bøde |
| Revisionserklæring eller certificering | Statsautoriseret revisor eller akkrediteret certificeringsorgan | ISAE 3000 (revisionsstandard), GDPR art. 42 for certificering af behandlinger | Erklæring type 1 eller 2, eller et certifikat for konkrete behandlingsaktiviteter |
En konsekvensanalyse (DPIA) er ikke en audit. Den vurderer risikoen ved én behandling, typisk før den starter (art. 35). En audit tester bagefter, om det, I har besluttet, også sker. Artikel 35, stk. 11 binder de to sammen: den dataansvarlige skal om nødvendigt undersøge, om behandlingen sker i overensstemmelse med konsekvensanalysen, i hvert fald når risikoen ændrer sig. Det er en opgave, der hører naturligt hjemme i auditten.
Resten af artiklen handler om den første type, jeres egen interne audit, og om tilsynet med databehandlere, fordi de to i praksis bør planlægges sammen.
Hvad kræver GDPR af en audit?
Ingen artikel siger "I skal gennemføre en årlig intern audit". Forpligtelsen kommer fra flere bestemmelser, der tilsammen gør det svært at leve op til forordningen uden at teste jævnligt.
| Bestemmelse | Hvad den siger | Betydning for auditten |
|---|---|---|
| Art. 5, stk. 2 | Den dataansvarlige er ansvarlig for og skal kunne påvise overholdelse af de syv principper i stk. 1 | Auditten skal producere evidens, ikke kun holdninger |
| Art. 24, stk. 1 | Passende foranstaltninger skal gennemføres, og de skal revideres og ajourføres efter behov | Det nærmeste, GDPR kommer på et krav om periodisk gennemgang |
| Art. 32, stk. 1, litra d | En procedure for regelmæssig afprøvning, vurdering og evaluering af, hvor effektive foranstaltningerne er | Sikkerhedsdelen skal testes regelmæssigt, ikke kun beskrives |
| Art. 28, stk. 3, litra h | Databehandleren skal give adgang til oplysninger og give mulighed for og bidrage til revisioner, herunder inspektioner | Grundlaget for tilsyn med databehandlere |
| Art. 30 | Fortegnelse over behandlingsaktiviteter hos både dataansvarlig og databehandler | Auditten tester, om fortegnelsen svarer til virkeligheden |
| Art. 33, stk. 5 | Alle brud på persondatasikkerheden skal dokumenteres, også dem, der ikke anmeldes | Brudloggen er både evidens og en kilde til fund |
| Art. 35, stk. 11 | Undersøg om nødvendigt, om behandlingen følger konsekvensanalysen, i hvert fald ved ændret risiko | DPIA'ernes foranstaltninger hører med i testen |
| Art. 39, stk. 1, litra b | DPO'en overvåger overholdelsen, herunder de dertil hørende revisioner | Har I en DPO, er auditten en del af rollen, men ansvaret for compliance forbliver den dataansvarliges |
Læs selv bestemmelserne i artikel 24 og artikel 32. Bemærk, at artikel 32 kræver passende foranstaltninger vurderet ud fra risikoen. Kryptering og pseudonymisering er eksempler i bestemmelsen, ikke krav i sig selv. En audit skal derfor teste, om jeres foranstaltninger passer til jeres risiko, ikke om en bestemt teknologi er på plads.
De syv principper i artikel 5, fra lovlighed til ansvarlighed, er grundstammen i auditkriterierne. Se vores gennemgang af de syv GDPR-principper.
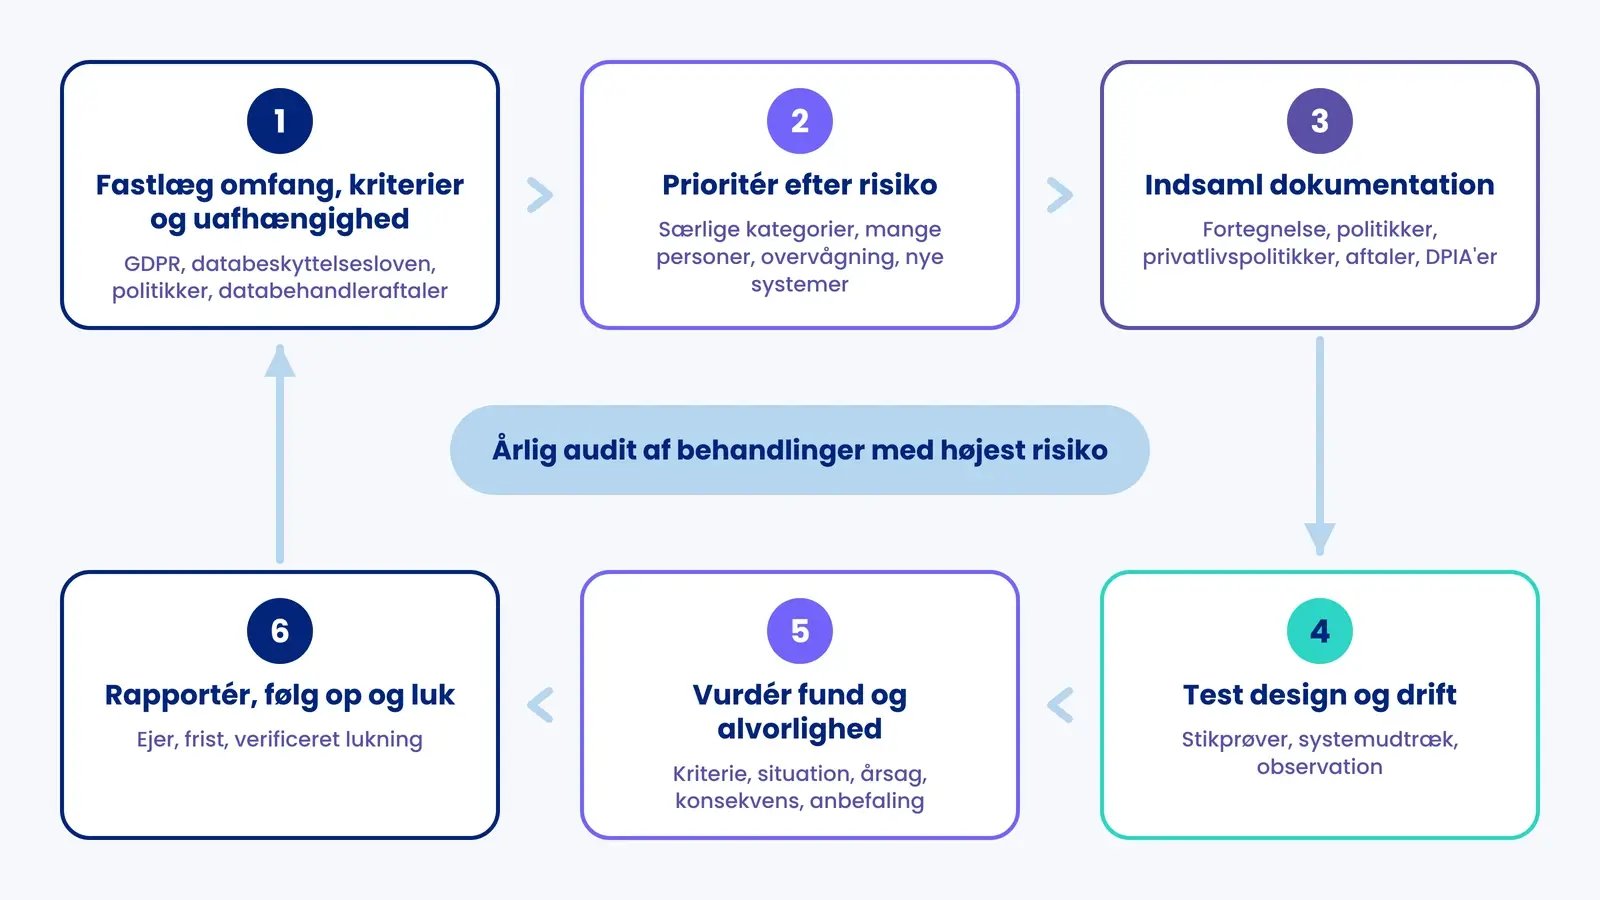
Sådan gennemfører I en GDPR audit i seks trin
Metoden herunder bygger på almindelig revisionspraksis, som den fx er beskrevet i ISO 19011:2018 om audit af ledelsessystemer, tilpasset GDPR. Den virker, uanset om auditten laves af intern revision, af jeres DPO eller af en ekstern rådgiver.
Trin 1: Fastlæg omfang, kriterier og uafhængighed
Beslut, hvad auditten dækker: hele organisationen, et forretningsområde (fx HR) eller en proces (fx rekruttering). Skriv auditkriterierne ned. Det er de konkrete krav, I tester mod, typisk forordningens artikler, databeskyttelsesloven, jeres egne politikker og kravene i databehandleraftalerne.
Tag stilling til uafhængighed. Den, der har skrevet sletteproceduren, bør ikke selv teste den. Har I en DPO, må opgaven efter artikel 38, stk. 6 ikke føre til en interessekonflikt, og det kan den gøre, hvis DPO'en samtidig ejer de processer, der auditeres.
Trin 2: Prioritér efter risiko
I kan sjældent teste alt hvert år. Brug fortegnelsen og jeres risikovurdering efter GDPR til at vælge de behandlinger, hvor en fejl rammer de registrerede hårdest: særlige kategorier efter artikel 9, store mængder personer, overvågning, nye systemer og behandlinger, hvor der har været brud eller klager. Læg dertil de områder, tilsynsmyndighederne selv prioriterer i år. Dem gennemgår vi længere nede.
Trin 3: Indsaml dokumentation
Bed om det, der beskriver, hvordan tingene skal ske: artikel 30-fortegnelsen, politikker, slettefrister, privatlivspolitikker, databehandleraftaler, konsekvensanalyser, legitim interesse-afvejninger, brudlog og awareness-materiale. Gennemgå dokumenterne for sammenhæng, før I interviewer nogen. Modsigelser mellem fortegnelse og privatlivspolitik er et af de hyppigste fund, og de kan findes ved skrivebordet.
Trin 4: Test design og drift
Her adskiller en egentlig audit sig fra en tjekliste. Test to ting for hver kontrol. Designet: er proceduren egnet til at opfylde kravet, hvis den følges? Og driften: bliver den faktisk fulgt i den periode, I auditerer? Driften testes med stikprøver, systemudtræk og observation, ikke med interviews alene. Det er det, man i praksis mener, når nogen søger efter en "GDPR test".
Trin 5: Vurdér fund og alvorlighed
Beskriv hvert fund med fem elementer: kriteriet (hvad kræver reglen), situationen (hvad fandt I), årsagen, konsekvensen for de registrerede og en anbefaling. Giv fundet en alvorlighed. Uden en fælles skala bliver alt enten "vigtigt" eller glemt.
Trin 6: Rapportér, følg op og luk
Rapporten går til ledelsen, som ejer risikoen. Hvert fund får en ejer, en frist og en plan for, hvordan lukningen verificeres. Et fund er først lukket, når nogen har testet, at rettelsen virker. Opfølgningen er også det, der viser en tilsynsmyndighed, at I tager ansvarlighedsprincippet alvorligt.
GDPR tjekliste til auditten: hvad I tester, og hvilken evidens I beder om
En god tjekliste til auditten siger ikke bare "har I en sletteprocedure?". Den siger, hvilken evidens der viser, at proceduren virker. Tabellen herunder er det udgangspunkt, vi selv ville bruge. Tilpas den til jeres omfang.
| Område | Retskilde | Evidens, der tester driften | Typisk fund |
|---|---|---|---|
| Fortegnelse | Art. 30 | Sammenlign fortegnelsen med systemoversigt, indkøbte SaaS-løsninger og interviews | Systemer i brug, som ikke står i fortegnelsen |
| Behandlingsgrundlag | Art. 6 og 9 | Stikprøve af behandlinger: er grundlaget angivet og begrundet, og findes afvejningen ved legitim interesse? | Samtykke brugt, hvor et andet grundlag passer bedre, eller manglende afvejning |
| Oplysningspligt | Art. 12-14 | Gennemgå privatlivspolitikker mod art. 13 og 14 punkt for punkt, og tjek hvor og hvornår de vises | Manglende opbevaringsperiode eller modtagerkategorier |
| Registreredes rettigheder | Art. 12, stk. 3, og art. 15-22 | Log over anmodninger: modtaget, besvaret, eventuel forlængelse og begrundelse | Svar efter mere end en måned uden forlængelse |
| Opbevaring og sletning | Art. 5, stk. 1, litra e | Systemudtræk: findes der data ældre end slettefristen? | Slettefrist i politikken, men ingen sletning i systemet |
| Behandlingssikkerhed | Art. 32 | Adgangsgennemgange, fratrædelseslister mod aktive brugere, logning, test af gendannelse | Fratrådte medarbejdere med aktive konti |
| Brud på persondatasikkerheden | Art. 33 og 34 | Brudlog, tidsstempler for opdagelse og anmeldelse, vurdering af risiko for de registrerede | Brud registreret uden begrundet vurdering af, om de skulle anmeldes |
| Databehandlere | Art. 28 | Aftaler, liste over underdatabehandlere, dokumentation for gennemført tilsyn | Ingen dokumentation for tilsyn efter aftaleindgåelse |
| Tredjelandsoverførsler | Art. 44-49 | Overførselsgrundlag pr. leverandør og overførselsvurdering, hvor der bruges standardkontraktbestemmelser | Underdatabehandler uden for EU/EØS, som ingen har vurderet |
| Konsekvensanalyser | Art. 35 | Er der lavet DPIA, hvor Datatilsynets liste eller art. 35, stk. 3 kræver det, og er foranstaltningerne gennemført? | DPIA godkendt, men de besluttede foranstaltninger er aldrig implementeret |
| Design og standardindstillinger | Art. 25 | Stikprøve af nye systemer: er databeskyttelse vurderet ved indkøb og opsætning? | Standardindstillinger, der indsamler mere end nødvendigt |
| DPO og organisering | Art. 37-39 | Udpegning, anmeldelse til Datatilsynet, ressourcer, rapporteringslinje til øverste ledelse | DPO med opgaver, der skaber interessekonflikt |
| Awareness | Art. 39, stk. 1, litra b, og art. 32, stk. 4 | Gennemførelsesprocent pr. afdeling, indhold og tidspunkt | Nye medarbejdere starter uden træning |
Skal I bruge en bredere liste til selve implementeringen, dækker vores GDPR-tjekliste de grundlæggende opgaver. Tabellen ovenfor er bevidst smallere. Den er skrevet til den, der skal teste.
Stikprøver og evidens: sådan gør I tjeklisten til en test
GDPR siger intet om stikprøvestørrelser, og der findes ingen officiel dansk standard for en intern audit. Det betyder ikke, at I kan nøjes med at spørge. Det betyder, at I selv skal fastlægge og begrunde metoden, så den kan gentages næste år.
Tre principper holder metoden ærlig. Vælg stikprøven tilfældigt eller efter en fast regel, ikke ud fra hvad procesejeren foreslår. Skriv populationen ned, så resultatet kan læses som en andel. Og gem evidensen, så en anden kan se, hvad konklusionen bygger på.
Som tommelfingerregel bruger vi selv følgende skala. Den er vores egen, ikke et lovkrav, og den skal justeres efter risiko.
- Under 10 hændelser i perioden, fx indsigtsanmodninger: test dem alle.
- 10 til 250 hændelser: test omkring 15 til 25, flere hvis behandlingen omfatter særlige kategorier.
- Over 250 hændelser eller poster: test 25 eller flere, og suppler med et systemudtræk, der kan dække hele populationen.
Fund, alvorlighed og auditrapporten
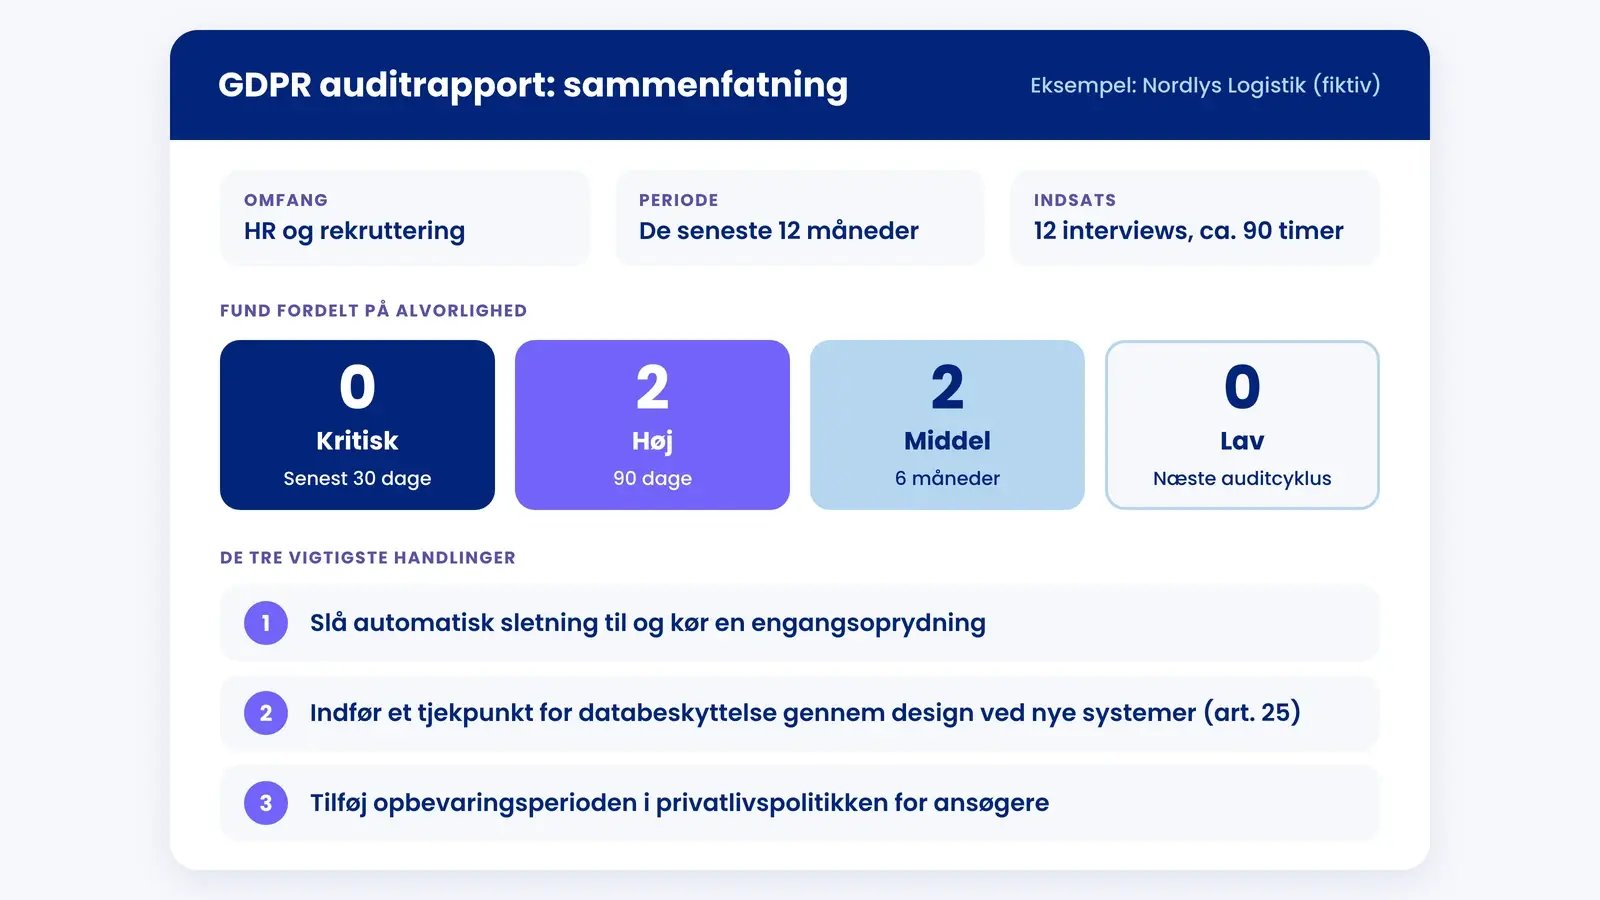
Rapporten fra en GDPR revision skal kunne læses af en direktion på fem minutter. Start med en sammenfatning på én side, derefter fundene i detaljer og til sidst metode og evidens.
Skalaen herunder er vores forslag. Det vigtige er, at I bruger den samme hvert år, så udviklingen kan måles.
| Alvorlighed | Kendetegn | Eksempel | Forslag til frist |
|---|---|---|---|
| Kritisk | Behandling uden lovligt grundlag eller aktuel risiko for de registrerede | Helbredsoplysninger delt med en leverandør uden databehandleraftale | Straks og senest 30 dage |
| Høj | Systematisk afvigelse fra et krav | Slettefrist overholdes ikke i en hel proces | 90 dage |
| Middel | Enkeltstående afvigelse eller mangel i dokumentation | Én indsigtsanmodning besvaret for sent | 6 måneder |
| Lav | Forbedringsmulighed uden aktuel overtrædelse | Uklar formulering i en intern procedure | Næste auditcyklus |
Et kritisk fund kan også være et brud på persondatasikkerheden. Så gælder fristerne i forordningen, ikke auditplanen: anmeldelse til Datatilsynet uden unødig forsinkelse og om muligt inden 72 timer efter, at I er blevet opmærksomme på bruddet (art. 33), og underretning af de registrerede uden unødig forsinkelse, hvis bruddet sandsynligvis indebærer en høj risiko for dem (art. 34). Vores artikel om sikkerhedsbrud gennemgår vurderingen.
Tilsyn med databehandlere som en del af auditten
En stor del af jeres behandlinger sker hos andre. Artikel 28, stk. 1 kræver, at I kun bruger databehandlere, der giver tilstrækkelige garantier, og artikel 28, stk. 3, litra h giver jer ret til at få de oplysninger og revisioner, der skal til for at kontrollere det. Bemærk, at kravet om databehandleraftale og tilsyn gælder databehandlere, altså dem, der behandler personoplysninger på jeres vegne. En selvstændig dataansvarlig, som I deler oplysninger med, er ikke omfattet af artikel 28.
Datatilsynet har udgivet en vejledning om tilsyn med databehandlere (oktober 2021) med en pointskala og seks tilsynskoncepter. Den er det mest konkrete, en dansk myndighed har sagt om, hvor meget tilsyn der er nok.
| Parameter i pointskalaen | Point |
|---|---|
| A. Antal personer: under 1.000 / 1.000 til 10.000 / over 10.000 | 1 / 2 / 3 |
| B. Særlige kategorier af personoplysninger | 3 |
| C. Andre beskyttelsesværdige oplysninger, fx personnummer og oplysninger om strafbare forhold | 2 |
| D. Særlige behandlinger, der går tæt på privatlivet | 2 |
Jo flere point, jo mere krævende tilsyn. De seks koncepter går fra koncept 1, hvor I først reagerer, hvis I bliver opmærksomme på problemer, over skriftlig bekræftelse (koncept 2), årlig statusrapport (koncept 3) og certificering eller adfærdskodeks (koncept 4) til uafhængigt tredjepartstilsyn som en revisionserklæring (koncept 5) og jeres egne undersøgelser, fx et spørgeskema med opfølgning eller en fysisk inspektion (koncept 6).
Revisionserklæringer efter ISAE 3000 er udbredte i Danmark. FSR og Datatilsynet lancerede i november 2020 en GDPR-erklæring med begrænset sikkerhed som et lettere alternativ. Læs erklæringen, ikke kun forsiden. En type 1-erklæring dækker design på ét tidspunkt, en type 2 dækker også, om kontrollerne har virket i en periode. Tjek perioden, hvilke af jeres behandlinger den dækker, og om revisor har taget forbehold. Vores artikel om ISAE 3000 forklarer erklæringstyperne.
Glem ikke kæden. Det Europæiske Databeskyttelsesråd slog i udtalelse 22/2024 (oktober 2024) fast, at den dataansvarlige skal kende identiteten på alle underdatabehandlere, og at kontrollen skaleres efter risikoen. Test derfor, om listen er opdateret, og om I har godkendt ændringerne.
Hvor ofte skal I lave en GDPR audit, og hvad skal I prioritere i 2026?
Der er ingen lovbestemt frekvens. En fornuftig praksis er en årlig GDPR audit af de behandlinger, der har højest risiko, og en rullende plan, hvor resten dækkes over to til tre år. Læg dertil ad hoc-audits, når noget ændrer sig: et nyt HR- eller kundesystem, et opkøb, en ny databehandler med adgang til særlige kategorier, eller et brud, der afslører en svag kontrol.
Tilsynsmyndighedernes egne prioriteter er et godt pejlemærke for, hvad I bør teste først i år:
- Oplysningspligt og gennemsigtighed. Det Europæiske Databeskyttelsesråd lancerede 19. marts 2026 en koordineret tilsynsindsats, hvor 25 tilsynsmyndigheder undersøger, om dataansvarlige overholder oplysningspligten i artikel 12, 13 og 14. Datatilsynet har selv omtalt indsatsen. Test jeres privatlivspolitikker mod artikel 13 og 14 punkt for punkt. Vores guide til oplysningspligt viser kravene.
- Datatilsynets egne fokusområder. Datatilsynets særlige fokusområder for tilsyn i 2026 omfatter blandt andet tilsyn med store databehandlere, gennemsigtighed og oplysningspligt, sikker brug af autofuldførelse i mailprogrammer, tracking på danske hjemmesider og overvågning af medarbejdere.
- Registreredes rettigheder. Den koordinerede indsats i 2025 handlede om retten til sletning (art. 17), og indsatsen i 2024 om indsigtsretten (art. 15). Test derfor både jeres håndtering af indsigtsanmodninger og jeres sletteprocesser.
Tester I tracking på hjemmesiden, så husk, at cookies reguleres af cookiebekendtgørelsen (ePrivacy) ved siden af GDPR.
Regneeksempel: en audit af HR hos en mellemstor virksomhed
Nordlys Logistik A/S og Maja Holm er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
Nordlys Logistik har 320 ansatte og 38 behandlingsaktiviteter i sin fortegnelse. Maja Holm er compliance manager og skal lave årets audit. Hun bruger risikovurderingen til at vælge HR og rekruttering, fordi de behandler oplysninger om sygefravær og fagforeningsforhold, som er særlige kategorier efter artikel 9, og fordi et nyt rekrutteringssystem blev taget i brug for et år siden. Auditperioden er de seneste 12 måneder. Hun afsætter 12 interviews og cirka 90 interne timer.
Fire tests giver fire fund.
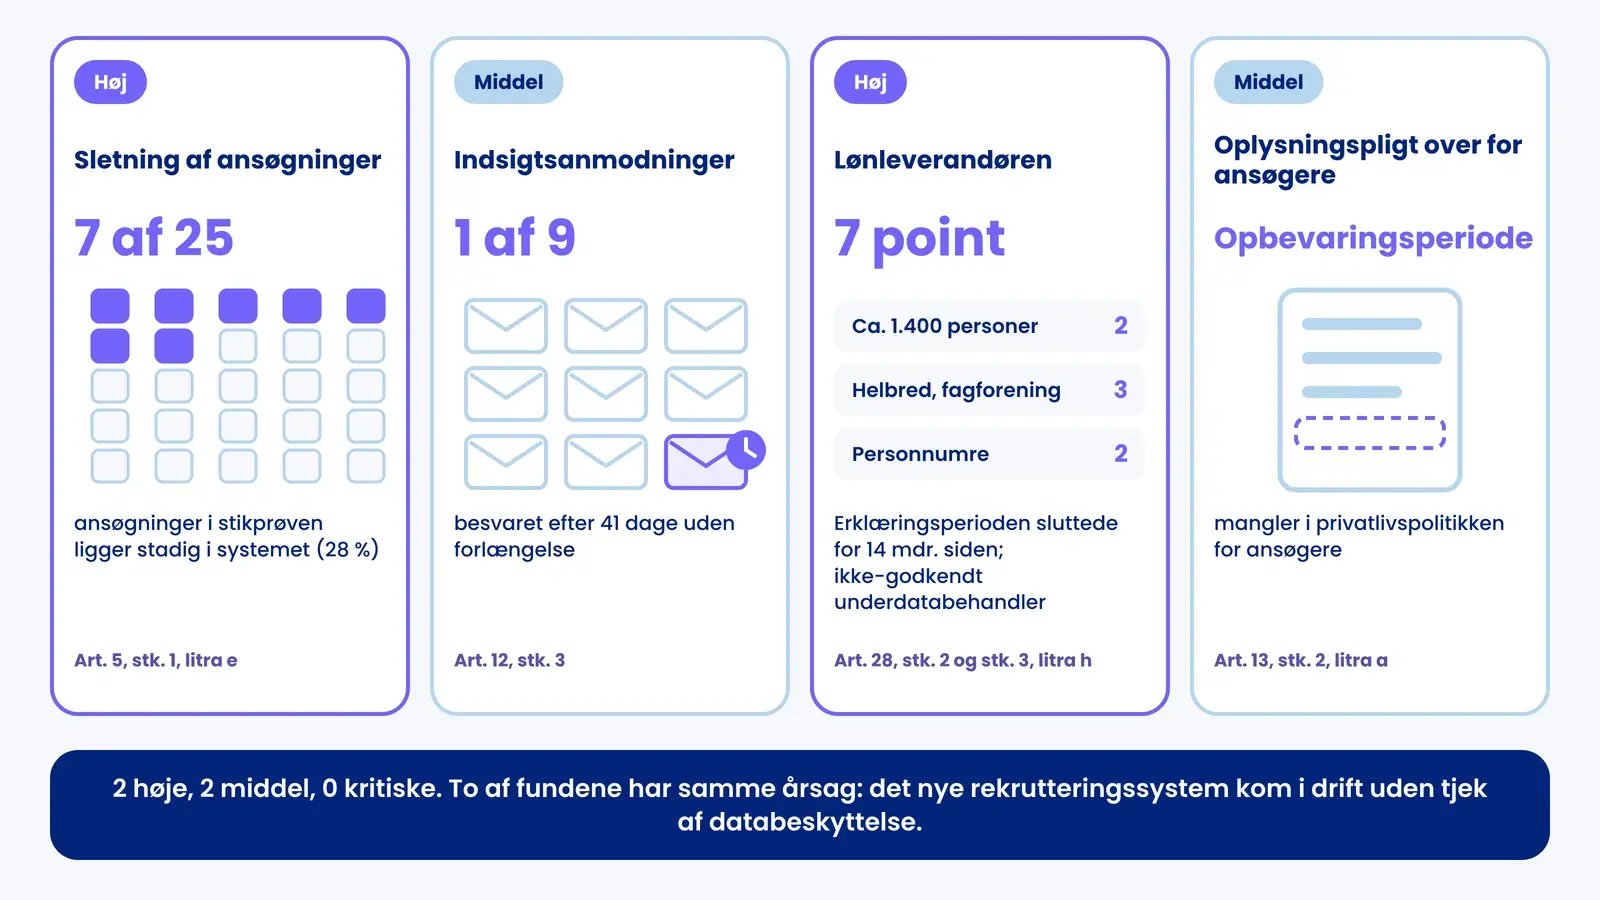
- Sletning af ansøgninger. Fortegnelsen og privatlivspolitikken siger, at uopfordrede og afviste ansøgninger slettes efter seks måneder. Et systemudtræk viser 410 ansøgninger modtaget for mere end seks måneder siden. Maja trækker 25 tilfældigt og finder 7, der stadig ligger i systemet, altså 28 %. Årsagen er, at den automatiske sletning i det nye system aldrig blev slået til. Fundet er høj alvorlighed efter artikel 5, stk. 1, litra e, og det gælder hele processen, så hun anbefaler at slå sletningen til og køre en engangsoprydning.
- Indsigtsanmodninger. Der var 9 anmodninger i perioden, så alle testes. 8 blev besvaret inden for en måned. Én blev besvaret efter 41 dage uden forlængelse og uden besked til den registrerede, hvilket strider mod artikel 12, stk. 3. Fundet er middel, fordi det er enkeltstående og skyldtes ferieafvikling uden stedfortræder.
- Lønleverandøren. Maja scorer leverandøren efter Datatilsynets pointskala. Nordlys har omkring 1.400 nuværende og tidligere medarbejdere i lønsystemet (2 point), der er helbredsoplysninger og fagforeningsforhold (3 point) og personnumre (2 point). Det giver 7 point og placerer leverandøren i den høje ende, hvor vejledningen peger på de mere krævende tilsynskoncepter. Leverandøren har en ISAE 3000 type 2-erklæring, men erklæringsperioden sluttede for 14 måneder siden, og erklæringen nævner en underdatabehandler, som Nordlys ikke har godkendt. Fundet er høj alvorlighed efter artikel 28, stk. 2 og stk. 3, litra h.
- Oplysningspligt over for ansøgere. Privatlivspolitikken for ansøgere nævner ikke opbevaringsperioden, som artikel 13, stk. 2, litra a kræver. Fundet er middel, og det er værd at rette hurtigt i et år, hvor tilsynsmyndighederne netop tester oplysningspligten.
Rapporten til direktionen har altså 2 høje og 2 middelsvære fund og ingen kritiske. Den vigtigste læring står i sammenfatningen: to af fundene skyldes, at databeskyttelse ikke var en del af idriftsættelsen af det nye rekrutteringssystem. Maja anbefaler derfor et tjekpunkt for databeskyttelse gennem design (art. 25) ved nye systemer. Det mønster finder en tjekliste aldrig, men en test gør.
Hvad en intern audit ikke kan
En intern audit er et stærkt værktøj, men den har grænser.
- Den er ikke en certificering. Der findes ingen dansk certificeringsordning for GDPR, og en intern audit er ikke et bevis over for Datatilsynet på, at I overholder reglerne. Den dokumenterer, at I arbejder systematisk.
- Den er et øjebliksbillede. Stikprøver fra de seneste 12 måneder siger ikke noget om næste måned. Derfor skal auditten suppleres af løbende kontroller i driften.
- Den er aldrig mere uafhængig end dem, der laver den. En audit, som procesejeren selv laver, finder typisk færre fund. Brug en uafhængig part til de behandlinger, der har højest risiko.
- Den erstatter ikke konsekvensanalyser, risikovurderinger eller tilsyn med databehandlere. Den tester, om de er lavet og virker.
- Den skal følge reglerne, som de er nu. EU-lovgiverne arbejder med forenklinger af GDPR, blandt andet et forslag fra maj 2025 om at udvide undtagelsen fra fortegnelsespligten i artikel 30, stk. 5, og Kommissionens bredere digitale omnibus fra november 2025. Ingen af dem var trådt i kraft pr. 24. september 2026. Indtil de er vedtaget og offentliggjort, gælder undtagelsen for virksomheder under 250 ansatte, og den bortfalder, hvis behandlingen kan indebære en risiko, ikke er lejlighedsvis eller omfatter særlige kategorier eller strafbare forhold.
Hvad står på spil, hvis I ikke tester?
Bødeniveauerne står i artikel 83. Overtrædelser af blandt andet artikel 25 til 39, herunder databehandlerreglerne, fortegnelsen, sikkerheden og DPO-reglerne, kan koste op til 10 mio. EUR eller 2 % af den globale årsomsætning (art. 83, stk. 4). Overtrædelser af principperne, behandlingsgrundlaget, de registreredes rettigheder og reglerne om tredjelandsoverførsler kan koste op til 20 mio. EUR eller 4 % (art. 83, stk. 5).
I Danmark udsteder Datatilsynet ikke selv bøder. Tilsynet indstiller til politiet, og bøden afgøres ved domstolene, jf. databeskyttelsesloven § 41. Datatilsynets oversigt over bødesager viser, at indstillinger rammer både kommuner og private virksomheder.
Når en myndighed vurderer, om der skal gives bøde, og hvor stor den skal være, indgår blandt andet graden af ansvar under hensyn til de tekniske og organisatoriske foranstaltninger, I har gennemført (art. 83, stk. 2, litra d), og de skridt, I har taget for at begrænse skaden (litra c). Det Europæiske Databeskyttelsesråd vedtog 21. september 2026 nye retningslinjer om, hvornår en bøde skal pålægges, med høring til 13. november 2026. En dokumenteret audit fjerner ikke en overtrædelse, men den indgår i vurderingen af, hvor ansvarligt I har handlet.
Sådan understøtter .legal jeres GDPR audit
Det meste af arbejdet i en audit er at finde dokumenterne, sammenholde dem og følge op på fund. I GDPR-modulet og Data Mapping ligger fortegnelsen, behandlingsgrundlag, systemer, databehandlere og tredjelandsoverførsler samlet, så auditoren kan starte med at sammenligne fortegnelsen med virkeligheden i stedet for at samle den.
Tilsynet med databehandlere kan I lægge i vores service til tilsyn med databehandlere, hvor spørgsmål til leverandørerne sendes, besvares og dokumenteres ét sted. Risikovurderingen giver jer grundlaget for at prioritere, hvad auditten skal dække. Og i compliance-årshjulet planlægger I auditten, tildeler fund til en ejer med frist og kan se, hvad der er lukket.
Platformen laver ikke auditten for jer, og den sikrer ikke i sig selv, at I overholder reglerne. Stikprøverne og vurderingen er stadig jeres arbejde. Men dokumentationen, planen og opfølgningen ligger samme sted, og næste års audit starter, hvor denne slap. Book en demo, hvis I vil se, hvordan det ser ud i praksis.

.legal compliance platform
Gennemfør smartere GDPR-dataaudits
-
Automatiserede audittjeklister og workflows
-
Realtids-complianceovervågning
-
Centraliseret fund- og handlingssporing
-
Komplet audithistorik og rapportering