Har I brug for GDPR compliance software? En ærlig beslutningsguide
GDPR compliance software er ikke et lovkrav, og skabeloner eller en GDPR konsulent kan være nok. Se beslutningsmatrixen efter størrelse, databehandlere, selskaber og NIS2, med priser og et regneeksempel.

Det korte svar: har I brug for GDPR compliance software?
GDPR kræver ikke software. Forordningen kræver, at I kan påvise, at I overholder reglerne (artikel 5, stk. 2, og artikel 24), og at fortegnelsen foreligger skriftligt, herunder elektronisk (artikel 30, stk. 3). Hvordan I gør det, bestemmer I selv. En organisation med én juridisk enhed, en håndfuld behandlingsaktiviteter, under ti databehandlere og ingen følsomme oplysninger i stort omfang klarer sig fint med Datatilsynets skabeloner og en fast plan for opfølgning.
Regnestykket vender, når flere mennesker skal bidrage til den samme dokumentation, når antallet af databehandlere kommer op over et par dusin, når I har flere selskaber, eller når NIS2 kræver, at de samme leverandører og aktiver også vurderes for cybersikkerhed. Så er det ikke længere dokumenterne, der er problemet, men at holde dem opdaterede og sammenhængende. Det er dér, GDPR compliance software betaler sig. Og uanset hvad I vælger, erstatter softwaren ikke den juridiske vurdering. Mange ender med en kombination af et værktøj og en rådgiver.
Hvad GDPR faktisk kræver, og hvad den ikke kræver
GDPR er teknologineutral. Ingen artikel siger, at dokumentationen skal ligge i et bestemt system. Til gengæld er der en række forpligtelser, der skaber løbende arbejde, og det er mængden og hyppigheden af det arbejde, der afgør, om en skabelon er nok. Tabellen viser de forpligtelser, der typisk driver beslutningen.
| Forpligtelse | Retskilde | Hvad det betyder i praksis | Hvad der gør det tungt |
|---|---|---|---|
| Ansvarlighed | Art. 5, stk. 2, og art. 24 | I skal kunne påvise overholdelse, ikke bare overholde | Dokumentation spredt på mapper, mails og personer |
| Fortegnelse | Art. 30, stk. 1-5 | Skriftlig oversigt over behandlingsaktiviteter med formål, kategorier, modtagere, overførsler og slettefrister | Mange aktiviteter, mange bidragydere, hyppige ændringer |
| Databehandleraftaler | Art. 28, stk. 3 | Skriftlig aftale med hver databehandler, ikke med alle leverandører | Underdatabehandlere, ændringer og versioner |
| Tilsyn med databehandlere | Art. 28, stk. 1, og stk. 3, litra h | Løbende, risikobaseret opfølgning på, om databehandleren lever op til aftalen | Antallet af databehandlere og behovet for at vise, hvornår tilsynet er sket |
| Brud på persondatasikkerheden | Art. 33, stk. 1 og 5, og art. 34 | Anmeldelse til Datatilsynet inden for 72 timer, intern log over alle brud, underretning af de registrerede uden unødig forsinkelse ved høj risiko | At finde de rigtige oplysninger hurtigt |
| De registreredes rettigheder | Art. 12, stk. 3, og art. 15-22 | Svar inden for en måned, som kan forlænges med to måneder | Volumen og viden om, hvor oplysningerne ligger |
| Konsekvensanalyse (DPIA) | Art. 35 | Påkrævet ved sandsynlig høj risiko | Genbrug af oplysninger fra fortegnelse og risikovurdering |
| Databeskyttelsesrådgiver (DPO) | Art. 37-39 | Obligatorisk for offentlige myndigheder og ved visse kerneaktiviteter | DPO'en skal kunne overvåge, hvilket kræver adgang til dokumentationen |
To pointer fra tabellen overser mange. Den første er, at artikel 33, stk. 5, kræver, at I dokumenterer alle brud, også dem I ikke anmelder. Datatilsynet modtog 9.849 anmeldelser af brud i 2025 mod 9.624 i 2024, ifølge Datatilsynets årsberetning 2025, og bag hver anmeldelse ligger en intern registrering. Den anden er, at forpligtelsen til at føre fortegnelsen påhviler den dataansvarlige, ikke DPO'en.
Overtrædelser af artikel 25-39, herunder fortegnelse, databehandleraftaler og DPO-reglerne, kan give bøder på op til 10 mio. EUR eller 2 % af den globale årsomsætning (artikel 83, stk. 4). I Danmark idømmes bøder af domstolene efter indstilling fra Datatilsynet. EU-Domstolen har samtidig fastslået i sag C-60/22 (4. maj 2023), at en manglende fortegnelse ikke i sig selv gør behandlingen ulovlig. Mangelen er en selvstændig overtrædelse, men den ødelægger ikke jeres behandlingsgrundlag.
Fortegnelsen er ikke et krav for alle, men for næsten alle
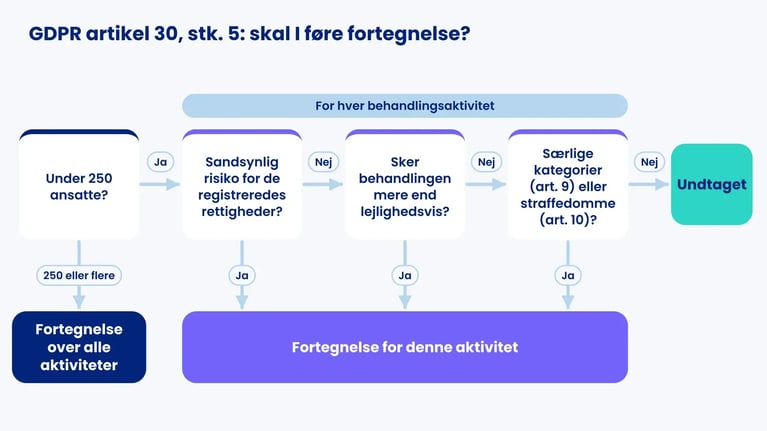
Den gamle version af denne artikel skrev, at fortegnelsen efter artikel 30 er et lovkrav for alle virksomheder. Det er ikke korrekt. Artikel 30, stk. 5, fritager foretagender og organisationer med under 250 ansatte. Undtagelsen bortfalder, hvis behandlingen sandsynligvis vil medføre en risiko for de registreredes rettigheder, hvis behandlingen ikke er lejlighedsvis, eller hvis den omfatter særlige kategorier af oplysninger efter artikel 9 eller oplysninger om straffedomme efter artikel 10.
I praksis hjælper undtagelsen sjældent. Lønadministration er ikke lejlighedsvis, og personaleoplysninger rummer ofte helbredsoplysninger. Datatilsynet skriver derfor i sit univers for små virksomheder, at har I ansatte, skal I også have en fortegnelse om personaleadministration. Artikel 29-gruppens tilkendegivelse fra 19. april 2018 nuancerer det: en organisation under 250 ansatte skal kun føre fortegnelse over de behandlingsaktiviteter, der udløser en af de tre betingelser, ikke over alt.
Omnibus IV kan flytte grænsen
Reglen er på vej til at ændre sig. Europa-Parlamentet og Rådet indgik 9. juni 2026 en foreløbig aftale om Omnibus IV-pakken. Aftalen udvider undtagelsen til virksomheder med under 1.000 ansatte og ændrer forbeholdet, så fortegnelsespligten kun genopstår for behandling, der sandsynligvis indebærer en høj risiko. Kommissionens forslag fra maj 2025 lå på 750 ansatte. Ifølge Europa-Parlamentets Legislative Train er sagen "tæt på vedtagelse": Coreper godkendte teksten 26. juni 2026, og Parlamentets ansvarlige udvalg godkendte den 2. juli 2026. Den er ikke formelt vedtaget og offentliggjort i skrivende stund (24. september 2026), og den gældende regel er stadig 250 ansatte.
Bliver ændringen vedtaget, vil flere mellemstore virksomheder kunne nøjes med at dokumentere de højrisikable behandlinger i fortegnelsen. Det fjerner ikke kravet om ansvarlighed i artikel 5, stk. 2, databehandleraftaler efter artikel 28, logningen af brud efter artikel 33, stk. 5, eller konsekvensanalyser efter artikel 35. Og for at vide, hvilke behandlinger der er højrisikable, skal I stadig have et overblik over dem alle. Omnibus IV gør papirarbejdet mindre, men ikke beslutningen om værktøj overflødig.
Læs mere om, hvad fortegnelsen skal indeholde, i vores guide til artikel 30-fortegnelsen.
Alternativerne, og hvad de reelt løser
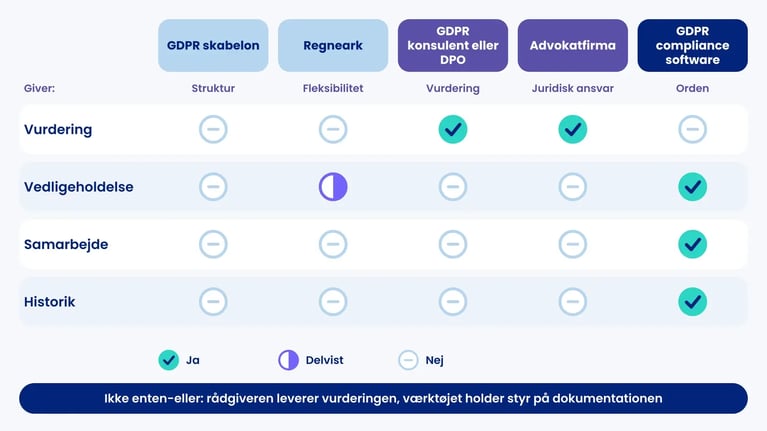
Der er fem måder at løfte GDPR-dokumentationen på. De udelukker ikke hinanden, og den mest almindelige fejl er at se dem som enten-eller. En rådgiver leverer vurderinger. Et værktøj holder styr på dokumentationen. Skabeloner giver struktur. Det er tre forskellige ting.
| Alternativ | Hvad I får | Hvad I ikke får | Pris (kilde) |
|---|---|---|---|
| GDPR skabelon | Struktur og et fagligt korrekt udgangspunkt | Opfølgning, påmindelser, sammenhæng mellem dokumenter | Gratis hos Datatilsynet og EDPB |
| Regneark | Fleksibilitet og intet indkøb | Ændringslog, rettighedsstyring, relationer mellem aktiviteter, systemer og leverandører | Licens I har i forvejen plus interne timer |
| GDPR konsulent eller ekstern DPO | Faglig vurdering, uafhængighed, kapacitet i spidsbelastning | Et sted, hvor dokumentationen lever, når konsulenten går | 5.000-30.000 kr. pr. måned ekskl. moms hos én dansk udbyder (Compliance Team, set september 2026) |
| Advokatfirma | Juridisk ansvar for rådgivningen, tvister, komplekse overførsler og tilsynssager | Løbende drift af dokumentationen | Typisk timebaseret eller fast pris pr. opgave |
| GDPR compliance software | Ét register, ansvarsfordeling, påmindelser, historik, rapporter | Juridiske vurderinger og ejerskab i organisationen | Fra 0 kr. Hos .legal koster Databeskyttelse-modulet 1.500 kr. pr. måned ekskl. moms (listepris september 2026) |
GDPR skabelon: bedre end sit rygte
De officielle skabeloner er blevet bedre. Datatilsynet har skabeloner til en standard-databehandleraftale, til en aftale om fælles dataansvar og et eksempel på en HR-fortegnelse. EDPB vedtog i april 2026 en skabelon til konsekvensanalyser og i juni 2026 en fælles skabelon til anmeldelse af brud, begge som led i Helsinki-erklæringen om at gøre det lettere at overholde GDPR. Vi har samlet de vigtigste i vores guide til GDPR skabeloner.
En skabelon løser startproblemet. Den løser ikke vedligeholdelsen. Den ved ikke, at marketing har taget et nyt nyhedsbrevssystem i brug, og den minder ingen om, at tilsynet med lønleverandøren er forfaldent.
Regneark: fint til få, skrøbeligt til mange
Et regneark er et reelt alternativ, så længe én person ejer det, og antallet af rækker er overskueligt. Problemerne opstår, når flere redigerer samtidig, når den samme leverandør skal optræde i fortegnelsen, i databehandleroversigten og i NIS2-risikovurderingen, og når nogen spørger, hvem der ændrede hvad hvornår. Vi har skrevet en hel artikel om netop det valg: GDPR i Excel eller software.
GDPR konsulent og ekstern DPO: vurdering, ikke drift
En GDPR konsulent kan gennemføre en gap-analyse, skrive jeres politikker og kvalitetssikre en konsekvensanalyse. Er I forpligtet til at have en databeskyttelsesrådgiver efter artikel 37, må hvervet udføres på grundlag af en tjenesteydelseskontrakt (artikel 37, stk. 6), og en ekstern DPO løser ofte også uafhængighedskravet i artikel 38 bedre end en intern. EU-Domstolen fastslog i sag C-453/21 (X-FAB, 9. februar 2023), at en DPO ikke må have andre opgaver, der medfører en interessekonflikt.
Men konsulenten er ikke dataansvarlig. Ansvaret for fortegnelsen, databehandleraftalerne og tilsynet ligger hos jer. Når aftalen udløber, skal dokumentationen blive tilbage i en form, jeres egne folk kan arbejde videre i. Læs mere om rollen i vores artikel om hvad en DPO er.
Advokatfirma: når det er juridisk svært
Et advokatfirma er det rigtige valg til tredjelandsoverførsler med høj risiko, fælles dataansvar i komplekse samarbejder, tilsynssager og erstatningskrav. Det er sjældent det rigtige valg til at vedligeholde fortegnelsen, fordi timeprismodellen gør løbende opdateringer dyre.
Beslutningsmatrix: hvornår er hvad nok?
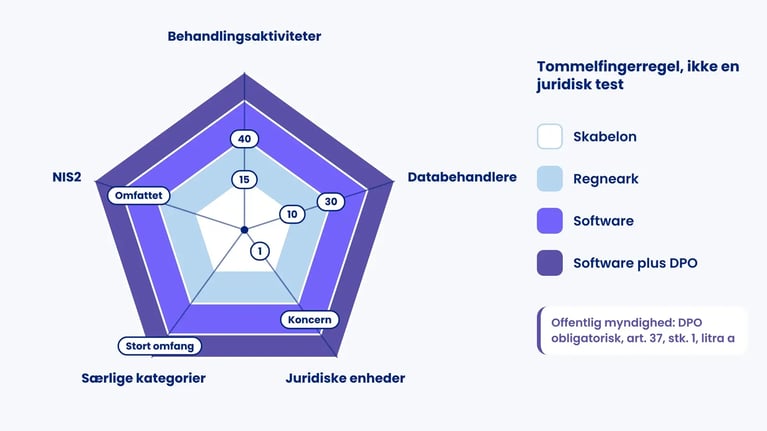
Matrixen nedenfor er vores tommelfingerregel, ikke et lovkrav. Tallene er de grænser, hvor vi i praksis ser, at manuelle løsninger begynder at glide. Placér jer i den række, der passer bedst, og læs kolonnen "Tegn på, at I er vokset ud af den".
| Profil | Typisk nok | Tegn på, at I er vokset ud af den |
|---|---|---|
| Én enhed, under 50 ansatte, under 15 behandlingsaktiviteter, under 10 databehandlere, ingen særlige kategorier i stort omfang | Datatilsynets skabeloner, en årlig gennemgang i kalenderen, evt. et par timers rådgivning | Flere end én person redigerer, kunder beder om dokumentation for tilsyn |
| Én enhed, 50-250 ansatte, 15-40 behandlingsaktiviteter, 10-30 databehandlere | Regneark med én ejer og en fast opdateringsplan, eller gratis software | Afdelinger skal selv opdatere, tilsynet med databehandlere sakker bagud, samme leverandør står tre steder |
| Én enhed, 250+ ansatte eller 40+ behandlingsaktiviteter eller 30+ databehandlere | GDPR compliance software med ansvarsfordeling og årshjul | Det er ikke et spørgsmål om at vokse ud af det, men om at vælge rigtigt |
| Koncern med flere selskaber eller lande | Software, der kan genbruge dokumentation på koncernniveau og vise den pr. selskab | Hvert selskab har sin egen kopi af regnearket |
| Offentlig myndighed | DPO er obligatorisk (art. 37, stk. 1, litra a). Software plus DPO, fordi DPO'en skal kunne overvåge | DPO'en bruger sin tid på at finde dokumenter frem for at vurdere dem |
| Særlige kategorier i stort omfang (fx sundhed) eller systematisk overvågning | DPO (art. 37, stk. 1, litra b og c), konsekvensanalyser og software | Konsekvensanalyser ligger som løse Word-filer uden kobling til fortegnelsen |
| Omfattet af NIS2 | Én platform til GDPR og cybersikkerhed, så leverandører og aktiver vurderes ét sted | IT og jura vedligeholder hver sin leverandørliste |
Læg mærke til, at antal ansatte kun er én af fem faktorer. En virksomhed med 60 ansatte, 45 databehandlere og tre selskaber har mere brug for et værktøj end en virksomhed med 400 ansatte, der kun behandler HR-data og kundekontakter i ét system.
Sådan vurderer I jeres eget behov i seks trin
Brug en time på de seks trin her, før I taler med en leverandør eller en GDPR konsulent. Svarene er også det, en god leverandør vil spørge jer om.
- Tæl behandlingsaktiviteterne. Ikke systemerne, men formålene: rekruttering, løn, kundeservice, nyhedsbrev og så videre. Under 15 er overskueligt. Over 40 er et register, ikke et dokument.
- Tæl databehandlerne. Gå leverandørlisten igennem og sortér dem, der behandler personoplysninger på jeres vegne, fra dem, der ikke gør. Det er kun de første, der kræver databehandleraftale og tilsyn.
- Kortlæg de juridiske enheder. Hvert selskab i en koncern er selvstændigt dataansvarligt og skal have sin egen fortegnelse.
- Afklar DPO-pligt og særlige kategorier. Er I en offentlig myndighed, eller består jeres kerneaktiviteter af behandling af følsomme oplysninger i stort omfang, er DPO obligatorisk.
- Afklar NIS2. Er I omfattet som væsentlig eller vigtig enhed, skal jeres leverandører også vurderes for cybersikkerhed.
- Tæl dem, der skal bidrage. Er det én person eller ti? Antallet af bidragydere er den mest undervurderede faktor, fordi det er dem, der gør et regneark forældet.
Har I svaret "under grænsen" på fire eller flere punkter, er skabeloner og en fast plan sandsynligvis nok. Har I tre eller flere over grænsen, eller er I omfattet af NIS2, bør I se på et værktøj. Vil I vide, hvad I skal kigge efter, har vi en særskilt artikel om funktioner i GDPR compliance software.
NIS2 ændrer regnestykket
Den danske NIS2-lov (lov nr. 434 af 6. maj 2025 om foranstaltninger til sikring af et højt cybersikkerhedsniveau) trådte i kraft 1. juli 2025. Den gennemfører direktivets krav om risikostyring (artikel 21), ledelsens ansvar (artikel 20) og hændelsesrapportering med tidlig varsling inden for 24 timer, underretning inden for 72 timer og endelig rapport inden for en måned (artikel 23).
For GDPR-beslutningen er artikel 21, stk. 2, litra d, den vigtigste. Den kræver sikkerhed i forsyningskæden, altså vurdering af jeres leverandører. Mange af dem er de samme, som I i forvejen fører tilsyn med som databehandlere. Et brud på persondatasikkerheden kan samtidig være en væsentlig hændelse efter NIS2 og skal så anmeldes efter begge regelsæt med hver sin frist. Leverandører bliver ikke omfattet af loven, blot fordi de leverer til jer, men de mærker den gennem jeres krav.
Holder jura og IT hver sin leverandørliste i hvert sit regneark, laver I det samme arbejde to gange og risikerer, at listerne siger noget forskelligt. Det er det stærkeste enkeltargument for software, vi kender, og det har intet med GDPR alene at gøre. Bøderne efter NIS2 går op til 10 mio. EUR eller 2 % af omsætningen for væsentlige enheder og 7 mio. EUR eller 1,4 % for vigtige enheder. Se vores NIS2-overblik for, hvem der er omfattet.
Regneeksempel: Nordhavn Pakkelogistik
Nordhavn Pakkelogistik A/S og Mette Holm er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
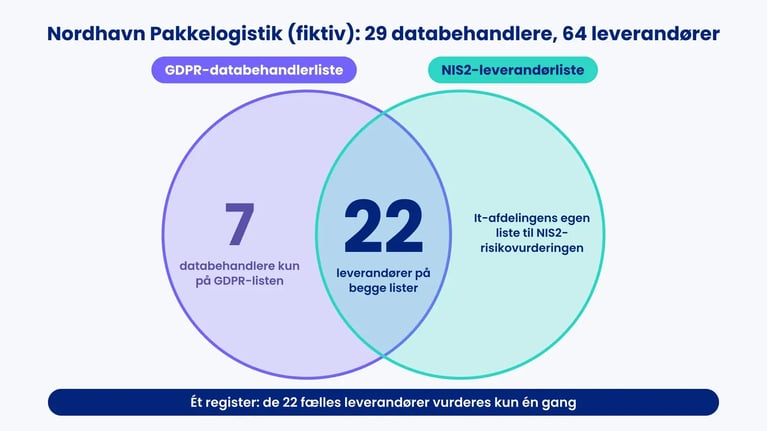
Nordhavn Pakkelogistik er en dansk pakke- og kurervirksomhed med 180 ansatte i ét selskab. Som mellemstor virksomhed inden for post- og kurertjenester er den omfattet af NIS2 som vigtig enhed. Virksomheden har 38 behandlingsaktiviteter og 64 leverandører, hvoraf 29 er databehandlere. Tre af dem overfører oplysninger til tredjelande. Mette Holm er juridisk konsulent og bruger omkring halvdelen af sin tid på compliance. It-chefen står for NIS2.
I dag ligger fortegnelsen i et regneark, der sidst blev gennemgået for 14 måneder siden. Databehandleraftalerne ligger i en fællesmappe. It-afdelingen har sin egen leverandørliste til NIS2-risikovurderingen, og 22 af de 29 databehandlere står på begge lister. Mette opstiller tre modeller for det kommende år. Priserne for rådgivning bygger på det interval, en dansk udbyder oplyser, og softwarepriserne er .legals listepriser pr. september 2026.
| Model | Indhold | Ekstern pris pr. år ekskl. moms | Hvad Mette er bekymret for |
|---|---|---|---|
| A. Regneark og rådgiver | Nuværende regneark, rådgiveraftale på 8.000 kr. pr. måned | 96.000 kr. | To leverandørlister, ingen historik, rådgiveren bruger timer på at finde data |
| B. Software alene | Tre moduler: Databeskyttelse, Leverandørstyring, Informations- og cybersikkerhed (3 x 1.500 kr. pr. måned) | 54.000 kr. | Ingen ekstern kvalitetssikring af tredjelandsoverførslerne |
| C. Software og mindre rådgiveraftale | Som B plus rådgiveraftale på 5.000 kr. pr. måned | 114.000 kr. | Den højeste eksterne pris |
Mette vælger model C, selv om den er dyrest på papiret. Hendes begrundelse er ikke, at softwaren sparer et bestemt antal timer. Den er, at de 22 leverandører, der står på begge lister, kun skal vurderes ét sted, at it-chefen og hun kan arbejde i det samme register, og at rådgiveren kan få adgang til platformen og bruge sine timer på de tre tredjelandsoverførsler i stedet for at samle oplysninger. Hun regner også med, at den mindre rådgiveraftale er mulig netop fordi dokumentationen ligger ordnet.
Havde Nordhavn haft 40 ansatte, 12 behandlingsaktiviteter og seks databehandlere og ikke været omfattet af NIS2, ville Mette have valgt Datatilsynets skabeloner, en årlig gennemgang og et par timers rådgivning om året. Pointen med eksemplet er, at det ikke er størrelsen, der afgør det, men antallet af steder, den samme oplysning skal holdes opdateret.
Hvad GDPR compliance software ikke løser
Det er her, de fleste leverandørartikler bliver stille. Her er de begrænsninger, I bør kende, før I køber.
- Software træffer ikke juridiske beslutninger. Et værktøj kan foreslå et behandlingsgrundlag ud fra en skabelon, men det er jer, der står inde for, at det er det rigtige.
- Software erstatter ikke en DPO. Er DPO obligatorisk, er den det stadig. Et værktøj kan gøre DPO'ens overvågning lettere, ikke overflødig.
- Kvaliteten afhænger af input. En fortegnelse i et system er ikke mere korrekt end det, afdelingerne har skrevet ind. Uden en ejer og en opdateringsrytme bliver software et dyrere regneark.
- Implementering tager tid. Regn med, at det første gennemløb af fortegnelse og databehandlere tager uger, ikke dage, også med skabeloner.
- Leverandøren er selv jeres databehandler. Softwaren indeholder personoplysninger om jeres medarbejdere og kontaktpersoner, så I skal have en databehandleraftale med leverandøren efter artikel 28 og vide, hvor data ligger.
- Tjek, at I kan komme ud igen. Spørg, om I kan eksportere hele dokumentationen i et brugbart format, hvis I skifter.
Er I nået til at sammenligne konkrete løsninger, har vi en guide til at købe compliance software, der går i dybden med indkøbsprocessen.
Sådan understøtter .legal beslutningen
Vi vil hellere have, at I vælger rigtigt end hurtigt. Derfor er .legal-platformen gratis at bruge i Free-planen med ubegrænsede brugere, så I kan lægge jeres egne behandlingsaktiviteter og databehandlere ind og se, om et værktøj faktisk giver jer noget, før I betaler. Modulerne koster 1.500 kr. pr. måned hver uden binding, og prisen er pr. organisation, ikke pr. bruger. Se de aktuelle priser.
Databeskyttelse-modulet dækker fortegnelsen med skabeloner til blandt andet HR, marketing og økonomi, registrering af databehandlere og underdatabehandlere, databehandleraftaler, risikovurderinger, en DPIA-skabelon og en log over brud. Med Leverandørstyring fører I tilsyn med databehandlere og vurderer de samme leverandører for NIS2 i samme register. Og via partneradgang kan jeres GDPR konsulent, advokat eller eksterne DPO arbejde direkte i jeres dokumentation, så rådgivning og værktøj ikke er et valg mellem to ting.
Vil I se, hvordan jeres egen profil i matrixen ser ud i platformen, kan I booke en demo.

.legal compliance platform
Se hvorfor organisationer vælger .legal til GDPR compliance
-
Erstat regneark med automatiserede complianceworkflows
-
Spar hundredvis af timer årligt på complianceopgaver
-
Altid revisionsklar med omfattende dokumentation
-
Overkommelige planer for organisationer i alle størrelser
-
Gratis prøve for at opleve værdien