ISO 27001-tjekliste: alle krav i klausul 4 til 10 punkt for punkt
En ISO 27001-tjekliste (checklist) til 2022-udgaven: hvert krav i klausul 4 til 10, anvendelseserklæringen, risikohåndteringsplanen, ledelsens evaluering og de dokumenter, en DANAK-akkrediteret auditor beder om. Samlet i én tabel, I kan kopiere.

De fleste ISO 27001-tjeklister på nettet er en liste med ti gode råd: få ledelsen med, lav en risikovurdering, træn medarbejderne. Det er ikke forkert, men det er ikke det, en auditor kigger efter. Auditoren åbner standarden, går klausul for klausul fra 4.1 til 10.2 og beder om dokumenteret information for hvert krav.
Denne ISO 27001-tjekliste er bygget på samme måde. Den følger ISO/IEC 27001:2022 (i Danmark udgivet som DS/EN ISO/IEC 27001:2023), dækker hvert krav i klausul 4 til 10, forklarer de tre dokumenter, der oftest mangler, når organisationer tror, de er klar, og slutter med en samlet tabel over obligatorisk dokumentation, I kan kopiere ind i jeres eget arbejdsdokument.
Artiklen handler om kravene, ikke om certificeringsforløbet. Hvad ISO 27001 er, og hvad compliance betyder i praksis, står i vores artikel om ISO 27001 compliance. Selve certificeringsprocessen med trin 1- og trin 2-audit, priser og tidsforbrug dækker vores guide til ISO 27001-certificering.
Det korte svar: hvad skal en ISO 27001-tjekliste indeholde?
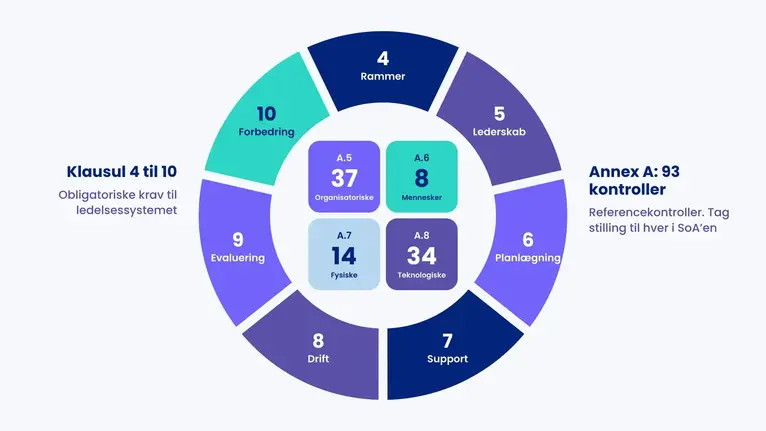
En brugbar ISO 27001-tjekliste skal dække tre lag. Første lag er ledelsessystemkravene i klausul 4 til 10, som alle er obligatoriske og ikke kan fravælges. Andet lag er de 93 referencekontroller i Annex A, som I sammenligner jeres egne kontroller med og tager stilling til én for én i anvendelseserklæringen (Statement of Applicability, SoA). Tredje lag er den dokumenterede information, standarden udtrykkeligt kræver: omfang, politik, risikoproces, SoA, risikohåndteringsplan, mål, kompetencebeviser, målinger, auditprogram, ledelsens evaluering og afvigelser.
Mangler et af de tre lag, er tjeklisten ikke komplet. De tre punkter, der oftest springes over, er anvendelseserklæringen, risikohåndteringsplanen og ledelsens evaluering. Dem har vi givet et eget afsnit længere nede.
Standard, tjekliste, SoA og certifikat: fire ting, der blandes sammen
Søgninger på "ISO 27001 checklist" blander typisk fire ting, der hører til forskellige kategorier. Det er værd at få dem adskilt, før I begynder at krydse af.
| Begreb | Hvad det er | Hvem laver det |
|---|---|---|
| ISO/IEC 27001:2022 | Selve standarden med kravene i klausul 4 til 10 og Annex A. Ophavsretligt beskyttet og købes hos ISO eller Dansk Standard. | ISO/IEC JTC 1/SC 27. Dansk udgave: Dansk Standard. |
| ISO 27001-tjekliste | Et arbejdsværktøj, der oversætter kravene til punkter, I kan krydse af. Ikke en del af standarden og ikke noget, auditoren godkender. | Jer selv, en rådgiver eller en platform. |
| Anvendelseserklæring (SoA) | Obligatorisk dokument efter klausul 6.1.3, litra d. Lister de nødvendige kontroller, begrunder til- og fravalg og angiver implementeringsstatus. | Organisationen. Auditoren bruger den som styringsdokument. |
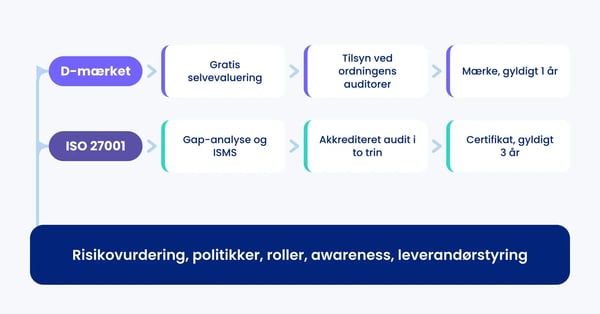
| ISO 27001-certifikat | Bevis udstedt efter en audit i to trin. Gyldigt tre år med årlig overvågningsaudit. | Et certificeringsorgan, i Danmark akkrediteret af DANAK. |
Pointen er enkel. Tjeklisten er jeres, SoA'en er obligatorisk, standarden skal I eje, og certifikatet kommer fra en tredjepart. En udfyldt tjekliste beviser ikke i sig selv noget over for en auditor. Den viser jer, hvor beviserne mangler.
Sådan er ISO 27001:2022 bygget op
Den gældende udgave er ISO/IEC 27001:2022, udgivet i oktober 2022. Overgangsperioden fra 2013-udgaven lukkede 31. oktober 2025, så alle gyldige certifikater i dag er udstedt efter 2022-udgaven. I februar 2024 kom Amendment 1, der tilføjer klimaforandringer som et forhold, organisationen skal tage stilling til under klausul 4.1, og som en mulig forventning fra interessenter under 4.2. Annex A blev ikke ændret. ISO/IEC 27000, ordlistestandarden for hele 27000-serien, kom i ny udgave 3. juli 2026, men det ændrer ikke kravene i 27001. Pr. 24. september 2026 er der ikke udgivet en ny udgave af ISO/IEC 27001.
Standarden har to dele, og tjeklisten skal dække begge:
| Klausul | Emne | Det, auditoren typisk beder om |
|---|---|---|
| 4 | Organisationens rammer og vilkår | Analyse af interne og eksterne forhold, interessentliste, dokumenteret omfang |
| 5 | Lederskab | Godkendt informationssikkerhedspolitik, rollebeskrivelser, referater der viser topledelsens involvering |
| 6 | Planlægning | Risikovurderingsproces, risikohåndteringsproces, SoA, risikohåndteringsplan, målbare mål, plan for ændringer |
| 7 | Support | Ressourcer, kompetencebeviser, awareness-aktiviteter, kommunikationsplan, dokumentstyring |
| 8 | Drift | Procesbeskrivelser, styring af leverandører, gennemførte risikovurderinger og resultater af risikohåndtering |
| 9 | Evaluering af præstation | Målinger, internt auditprogram og auditrapporter, referat af ledelsens evaluering |
| 10 | Forbedring | Afvigelseslog, korrigerende handlinger med effektvurdering |
| Annex A | 93 referencekontroller i 4 temaer | SoA med begrundelse for hver kontrol og bevis for de implementerede |
ISO 27001-tjekliste: klausul 4 til 10 punkt for punkt
Her er tjeklisten. Hvert punkt henviser til den klausul, kravet står i, så I kan slå det op i standarden og bruge samme nummerering i jeres SoA og auditforberedelse. Sæt ☐ til ✓, når I både har dokumentet og kan vise, at det bruges.
Klausul 4: Organisationens rammer og vilkår
Klausul 4 afgør, hvad ISMS'et skal beskytte, og hvem der har krav til det. Alt andet bygger på det.
☐ 4.1: Interne og eksterne forhold, der påvirker informationssikkerheden, er identificeret og dokumenteret, herunder om klimaforandringer er et relevant forhold (krav tilføjet med Amendment 1:2024).
☐ 4.2: Interessenter og deres krav er kortlagt, og det er noteret, hvilke af kravene ISMS'et skal håndtere (litra c er nyt i 2022-udgaven). Lovkrav som GDPR artikel 32 og for omfattede enheder NIS 2-loven hører til her.
☐ 4.3: Omfanget af ISMS'et er fastlagt med grænseflader og afhængigheder til andre organisationer og foreligger som dokumenteret information.
☐ 4.4: ISMS'et er etableret med de nødvendige processer og deres samspil.
Klausul 5: Lederskab
Auditoren vil tale med topledelsen, ikke kun med informationssikkerhedsansvarlig. Klausul 5 handler om, hvad ledelsen selv skal kunne vise.
☐ 5.1: Topledelsen kan dokumentere sit engagement: politik og mål er fastlagt, ressourcer er afsat, ISMS'et er integreret i forretningsprocesserne, og ledelsen følger op på resultater.
☐ 5.2: En informationssikkerhedspolitik er godkendt, kommunikeret internt, tilgængelig for relevante interessenter og foreligger som dokumenteret information.
☐ 5.3: Roller, ansvar og beføjelser er tildelt og kommunikeret, herunder hvem der rapporterer om ISMS'ets præstation til topledelsen.
Klausul 6: Planlægning
Klausul 6 er hjertet i standarden og det sted, hvor de fleste gap-analyser finder de største huller.
☐ 6.1.1: Risici og muligheder for ISMS'et som helhed er identificeret, og handlinger er planlagt.
☐ 6.1.2: En risikovurderingsproces er dokumenteret med kriterier for risikoaccept og for gennemførelse af vurderinger, og processen giver konsistente, gyldige og sammenlignelige resultater. Risici er identificeret med risikoejere, analyseret på konsekvens og sandsynlighed og prioriteret.
☐ 6.1.3: En risikohåndteringsproces er dokumenteret. Nødvendige kontroller er valgt, sammenlignet med Annex A, samlet i en anvendelseserklæring og indarbejdet i en risikohåndteringsplan, som risikoejerne har godkendt sammen med accept af restrisici.
☐ 6.2: Informationssikkerhedsmål er fastlagt for relevante funktioner og niveauer. De er i overensstemmelse med politikken, målbare hvor det er praktisk muligt, overvågede, kommunikerede og foreligger som dokumenteret information. Der er en plan for, hvad der skal gøres, med hvilke ressourcer, af hvem, hvornår og hvordan resultatet evalueres.
☐ 6.3: Ændringer af ISMS'et gennemføres planlagt (ny klausul i 2022-udgaven).
Klausul 7: Support
☐ 7.1: De nødvendige ressourcer til at etablere, drive og forbedre ISMS'et er fastlagt og stillet til rådighed.
☐ 7.2: Nødvendige kompetencer er fastlagt for personer, der påvirker informationssikkerheden, og der findes bevis for kompetencerne, fx kursusbeviser og evalueringer.
☐ 7.3: Medarbejdere kender politikken, deres eget bidrag og konsekvenserne af ikke at følge kravene. Her lander jeres awareness-træning.
☐ 7.4: Det er fastlagt, hvad der kommunikeres om informationssikkerhed, hvornår, med hvem og hvordan.
☐ 7.5: Dokumenteret information oprettes med identifikation, format og godkendelse (7.5.2) og styres med adgang, versionering, opbevaring og bortskaffelse (7.5.3). Det gælder både standardens obligatoriske dokumenter og dem, I selv har vurderet nødvendige.
Klausul 8: Drift
☐ 8.1: Processer, der skal opfylde kravene og gennemføre handlingerne fra klausul 6, er planlagt med kriterier og styres efter dem. Eksternt leverede processer, produkter og tjenester er identificeret og styret. Det er her leverandørstyring bliver et ISMS-krav og ikke kun en Annex A-kontrol.
☐ 8.2: Risikovurderinger gennemføres med planlagte mellemrum og ved væsentlige ændringer, og resultaterne foreligger som dokumenteret information.
☐ 8.3: Risikohåndteringsplanen er gennemført, og resultaterne af risikohåndteringen foreligger som dokumenteret information.
Klausul 9: Evaluering af præstation
☐ 9.1: Det er fastlagt, hvad der overvåges og måles, med hvilke metoder, hvornår, af hvem, og hvornår resultaterne analyseres. Resultaterne er dokumenteret.
☐ 9.2: Der er et internt auditprogram med hyppighed, metoder, ansvar, planlægningskrav og rapportering. Auditkriterier og omfang er fastlagt for hver audit, auditorerne er objektive og upartiske, og resultaterne rapporteres til den relevante ledelse. Program og resultater er dokumenteret.
☐ 9.3: Topledelsen evaluerer ISMS'et med planlagte mellemrum ud fra de input, klausul 9.3.2 opregner, og resultaterne med beslutninger om forbedringer og ændringer er dokumenteret.
Klausul 10: Forbedring
☐ 10.1: Egnetheden, tilstrækkeligheden og effektiviteten af ISMS'et forbedres løbende.
☐ 10.2: Ved afvigelser reageres der, årsagerne undersøges, korrigerende handlinger gennemføres, effekten vurderes, og både afvigelsen og handlingen er dokumenteret.
De tre punkter, der oftest mangler: SoA, risikohåndteringsplan og ledelsens evaluering
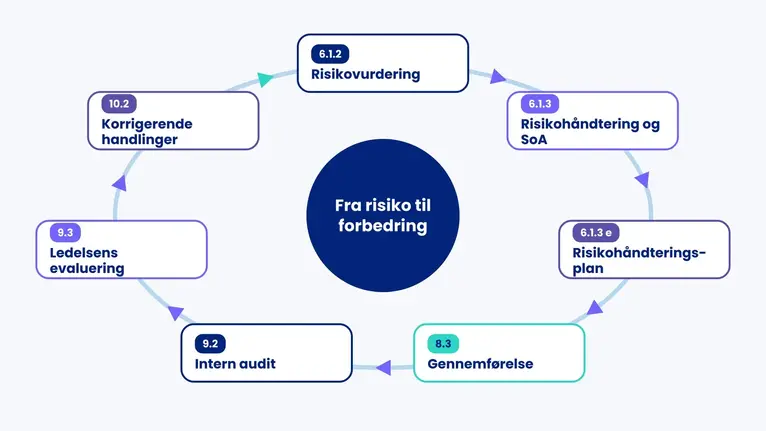
Når vi gennemgår ISO 27001-tjeklister, som organisationer har brugt før et første auditmøde, er det de samme tre punkter, der mangler eller er ufuldstændige. De er alle obligatoriske, og de hænger sammen.
Anvendelseserklæringen (SoA), klausul 6.1.3, litra d
Anvendelseserklæringen er det dokument, auditoren bruger til at styre hele audit-trin 2. Den skal indeholde fire ting for hver kontrol: de nødvendige kontroller, begrundelsen for at de er medtaget, om de er implementeret eller ej, og begrundelsen for at fravælge Annex A-kontroller, der ikke er medtaget. En SoA, der bare gentager Annex A's 93 titler med et flueben, opfylder ikke kravet. Begrundelsen skal pege tilbage på risikovurderingen, på et lovkrav eller på et kontraktkrav.
Bemærk to ting. Kontrollerne i Annex A er ikke obligatoriske i sig selv, men I skal tage stilling til hver eneste af dem. Og I må gerne have kontroller, der ikke findes i Annex A, fx fra ISO/IEC 27017 for cloud eller fra NIS 2-lovens bilag. De skal så også stå i SoA'en.
Risikohåndteringsplanen, klausul 6.1.3, litra e og 8.3
Risikohåndteringsplanen er handlingsplanen for de risici, der ligger over jeres acceptkriterier. For hver risiko skal den vise den valgte håndtering (reducer, behold, undgå eller del), hvilke kontroller der bruges, hvem der ejer handlingen, hvornår den er færdig, og at risikoejeren har godkendt planen og accepteret restrisikoen. Klausul 8.3 kræver, at planen faktisk gennemføres, og at resultatet dokumenteres. En plan uden status og datoer er et hyppigt fund ved audit.
Ledelsens evaluering, klausul 9.3
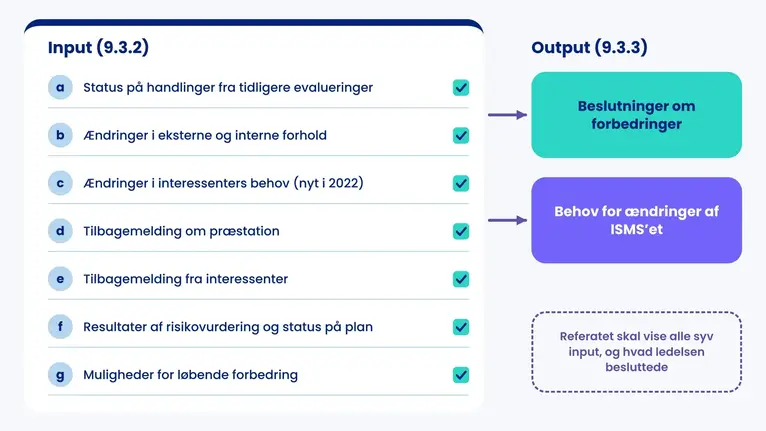
Ledelsens evaluering er topledelsens egen gennemgang af, om ISMS'et virker. Standarden siger "med planlagte mellemrum". Certificeringsorganer forventer i praksis, at den gennemføres mindst én gang om året, så hele cyklussen med intern audit og ledelsens evaluering er afsluttet inden trin 2-auditten og inden hver overvågningsaudit. Klausul 9.3.2 opregner, hvad evalueringen som minimum skal behandle:
| Input (9.3.2) | Hvad I lægger på bordet |
|---|---|
| a) Status på handlinger fra tidligere evalueringer | Opfølgningsliste fra sidste referat |
| b) Ændringer i eksterne og interne forhold | Opdateret 4.1-analyse, fx ny lovgivning, nye systemer, organisationsændringer |
| c) Ændringer i interessenters behov og forventninger (nyt i 2022) | Opdateret 4.2-liste, fx nye kundekrav eller tilsynskrav |
| d) Tilbagemelding om præstation | Afvigelser og korrigerende handlinger, målinger fra 9.1, auditresultater fra 9.2, opfyldelse af mål fra 6.2 |
| e) Tilbagemelding fra interessenter | Kundeaudits, leverandørhændelser, klager |
| f) Resultater af risikovurdering og status på risikohåndteringsplan | Risikoregister og plan med status pr. handling |
| g) Muligheder for løbende forbedring | Forslag fra audit, medarbejdere og hændelsesanalyser |
Output efter 9.3.3 er beslutninger om forbedringer og om behov for ændringer af ISMS'et. Et referat, der kun siger "ISMS gennemgået, ingen bemærkninger", er ikke nok. Referatet skal vise, at alle syv input er behandlet, og hvad ledelsen besluttede.
Annex A: 93 kontroller i fire temaer
Annex A i 2022-udgaven indeholder 93 referencekontroller mod 114 i 2013-udgaven. De er fordelt på fire temaer i stedet for 14 domæner, og 11 kontroller er nye. Kontrollernes fulde tekst og implementeringsvejledning står i ISO/IEC 27002:2022, der også giver hver kontrol fem attributter (kontroltype, sikkerhedsegenskaber, cybersikkerhedskoncepter, operationelle kapabiliteter og sikkerhedsdomæner), som gør det lettere at sortere dem i SoA'en.
| Tema | Antal | Eksempler | Nye kontroller i 2022 |
|---|---|---|---|
| A.5 Organisatoriske | 37 | Politikker (5.1), roller (5.2), leverandørforhold (5.19 til 5.23), hændelsesstyring (5.24 til 5.28), lovkrav (5.31) | 5.7 Trusselsinformation, 5.23 Sikkerhed ved brug af cloudtjenester, 5.30 IKT-beredskab for forretningskontinuitet |
| A.6 Mennesker | 8 | Screening (6.1), ansættelsesvilkår (6.2), awareness og træning (6.3), fjernarbejde (6.7) | Ingen |
| A.7 Fysiske | 14 | Fysiske perimetre (7.1), adgang (7.2), ryddeligt skrivebord og skærm (7.7), sikker bortskaffelse (7.14) | 7.4 Fysisk sikkerhedsovervågning |
| A.8 Teknologiske | 34 | Privilegerede adgangsrettigheder (8.2), malwarebeskyttelse (8.7), backup (8.13), logning (8.15), kryptografi (8.24), sikker udvikling (8.25 til 8.31) | 8.9 Konfigurationsstyring, 8.10 Sletning af information, 8.11 Datamaskering, 8.12 Forhindring af datalæk, 8.16 Overvågningsaktiviteter, 8.23 Webfiltrering, 8.28 Sikker kodning |
Tjeklistepunktet for Annex A er derfor ikke "har vi implementeret alle 93". Det er: har vi taget stilling til alle 93 i SoA'en, kan vi begrunde hvert til- og fravalg med henvisning til risikovurderingen eller et krav, og kan vi vise bevis for de kontroller, vi har markeret som implementeret.
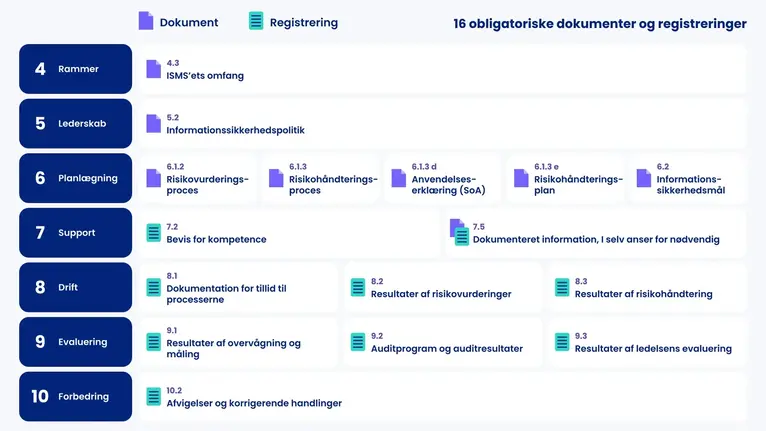
Obligatorisk dokumenteret information: hele tjeklisten i én tabel
Tabellen samler de dokumenter og registreringer, ISO 27001:2022 udtrykkeligt kræver som dokumenteret information. Kopier den ind i jeres eget arbejdsdokument, tilføj en kolonne med ejer og status, og I har en ISO 27001-tjekliste, der kan bruges direkte til trin 1-auditten. Dokumenter, der følger af valgte Annex A-kontroller, fx en aktivfortegnelse (A.5.9) eller regler for acceptabel brug (A.5.10), kommer oveni.
| Klausul | Obligatorisk dokumenteret information | Type | Typisk bevis ved audit |
|---|---|---|---|
| 4.3 | ISMS'ets omfang | Dokument | Omfangserklæring med lokationer, systemer, grænseflader og undtagelser |
| 5.2 | Informationssikkerhedspolitik | Dokument | Godkendt og dateret politik, bevis for kommunikation |
| 6.1.2 | Risikovurderingsproces | Dokument | Metode med acceptkriterier, skalaer og hyppighed |
| 6.1.3 | Risikohåndteringsproces | Dokument | Beskrivelse af håndteringsmuligheder og godkendelsesflow |
| 6.1.3 d | Anvendelseserklæring (SoA) | Dokument | Alle 93 Annex A-kontroller plus egne, med begrundelse og status |
| 6.1.3 e | Risikohåndteringsplan | Dokument | Plan med ejer, frist, status og risikoejerens godkendelse |
| 6.2 | Informationssikkerhedsmål | Dokument | Målbare mål med ansvarlig, frist og målemetode |
| 7.2 | Bevis for kompetence | Registrering | Kursusbeviser, CV'er, træningslog |
| 7.5 | Dokumenteret information, organisationen selv anser for nødvendig | Dokument/registrering | Procedurer og skabeloner under versionsstyring |
| 8.1 | Dokumentation i det omfang, der er nødvendigt for tillid til processerne | Registrering | Procesbeskrivelser, leverandøroversigt, driftslogs |
| 8.2 | Resultater af risikovurderinger | Registrering | Dateret risikoregister med risikoejere |
| 8.3 | Resultater af risikohåndtering | Registrering | Afsluttede handlinger og accepterede restrisici |
| 9.1 | Resultater af overvågning og måling | Registrering | KPI-rapporter, fx patch-tid, gennemført awareness, hændelser |
| 9.2 | Auditprogram og auditresultater | Registrering | Treårigt program, auditplaner, rapporter, bevis for auditorers uafhængighed |
| 9.3 | Resultater af ledelsens evaluering | Registrering | Referat med alle input fra 9.3.2 og beslutninger efter 9.3.3 |
| 10.2 | Afvigelser, handlinger og resultater af korrigerende handlinger | Registrering | Afvigelseslog med årsagsanalyse og effektvurdering |
Én præcisering, fordi fejlen går igen i mange guider: en fortegnelse over behandlingsaktiviteter er et krav efter GDPR artikel 30, ikke efter ISO 27001. Den hører hjemme i jeres GDPR-dokumentation og kan være et nyttigt input til aktivfortegnelsen, men den står ikke på ISO 27001-tjeklisten.
Regneeksempel: Kystdata ApS kører tjeklisten igennem
Kystdata ApS og Mette Kruse er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
Kystdata er en dansk softwareleverandør med 120 ansatte, der drifter fagsystemer for kommuner. To kunder har skrevet ISO 27001 ind i næste kontraktfornyelse, og Mette Kruse er som it-chef blevet ansvarlig for at nå trin 1-auditten inden for otte måneder. Hun starter med tjeklisten ovenfor i stedet for med Annex A.
Gennemgangen af klausul 4 til 10 giver 41 punkter. 24 er på plads, 10 er delvist på plads, og 7 mangler helt. De 7 manglende er: dokumenteret omfang (4.3), målbare mål (6.2), plan for ændringer (6.3), måleprogram (9.1), internt auditprogram (9.2), ledelsens evaluering (9.3) og afvigelseslog (10.2). Det er et typisk billede for en organisation, der har arbejdet seriøst med sikkerhed, men aldrig med et ledelsessystem. Kontrollerne findes, cyklussen gør ikke.
Risikovurderingen efter 6.1.2 identificerer 38 risici. 9 ligger over acceptkriteriet, og de ender i risikohåndteringsplanen med hver sin ejer og frist. I anvendelseserklæringen gennemgår Mette alle 93 kontroller. 89 vurderes nødvendige, 4 fravælges med begrundelse, fx A.8.30 om outsourcet udvikling, fordi al udvikling foregår internt. Af de 89 er 71 implementeret, og 18 ligger som handlinger i planen, heraf de 9 fra risikovurderingen og 9, der følger af kunde- og lovkrav under 4.2.
Rækkefølgen til trin 1 bliver derefter: omfang og politik godkendes af direktionen i måned 1, risikovurdering og SoA er færdige i måned 3, handlingerne i planen gennemføres i måned 3 til 6, den interne audit gennemføres i måned 6 af en ekstern auditor, fordi ingen internt er uafhængige af ISMS'et, og ledelsens evaluering afholdes i måned 7 med alle syv input. Trin 1 bookes til måned 8. Tallene er opfundet, men logikken er den, tjeklisten skal tvinge frem: cyklussen skal være kørt én gang, før auditoren kommer.
Hvad ISO 27001-tjeklisten ikke gør
En tjekliste kan give jer overblik. Den kan ikke give jer fire ting, og det er værd at sige højt.
Den erstatter ikke standarden. ISO/IEC 27001:2022 er ophavsretligt beskyttet og skal købes hos ISO eller hos Dansk Standard som DS/EN ISO/IEC 27001:2023. Auditoren forventer, at I kender den fulde ordlyd, ikke et resumé.
Den gør jer ikke certificerede. Certifikatet udstedes af et certificeringsorgan, der i Danmark er akkrediteret af DANAK efter ISO/IEC 17021-1 med tillægget ISO/IEC 27006. Vær opmærksom på, at "godkendt" eller "autoriseret" ikke er det samme som akkrediteret. Et certifikat fra et ikke-akkrediteret organ har begrænset værdi i udbud og leverandørvurderinger.
Den gør jer ikke GDPR- eller NIS2-compliante. ISO 27001 understøtter behandlingssikkerheden efter GDPR artikel 32, men GDPR har krav om behandlingsgrundlag, oplysningspligt, fortegnelse og rettigheder, som standarden slet ikke dækker. Den danske NIS 2-lov (lov nr. 434 af 6. maj 2025, i kraft 1. juli 2025) har krav om registrering, hændelsesrapportering inden 24 timer, 72 timer og en måned og om ledelsens ansvar, som ligger uden for ISO 27001. Se vores gennemgang af NIS2 vs ISO 27001 for den fulde mapping.
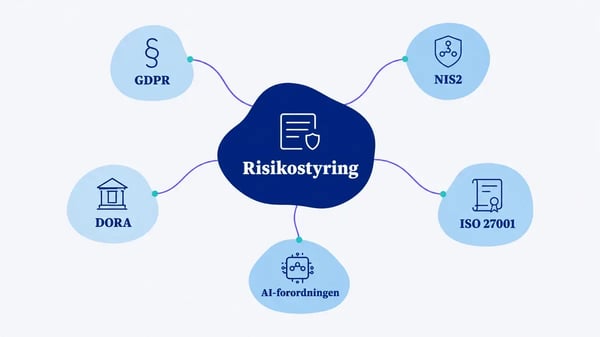
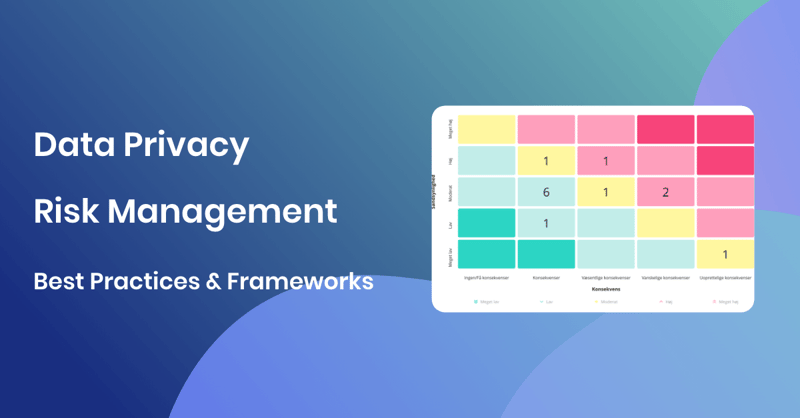
Den vælger ikke metoden for jer. Standarden kræver en risikovurderingsproces med konsistente og sammenlignelige resultater, men den siger ikke hvilken. En simpel risikomatrix har kendte svagheder, og for organisationer med krav fra flere regelsæt kan én fælles metode være bedre. Vores artikel om risikostyring på tværs af GDPR, NIS2, DORA og ISO 27001 gennemgår mulighederne.
For statslige myndigheder gælder desuden, at ISO 27001 ikke er frivillig. Ifølge Digitaliseringsstyrelsen er det et krav, at statslige myndigheder har implementeret ISO 27001, og Dansk Standard oplyser, at kravet har gældt siden 2016. Kravet gælder staten, ikke kommuner og regioner, selv om mange af dem vælger standarden alligevel.
Sådan understøtter .legal jeres ISO 27001-tjekliste
Problemet med en tjekliste i et regneark er, at den er sand den dag, den udfyldes. Tre måneder senere er risikoregistret ændret, tre handlinger er forsinkede, og SoA'en viser stadig "implementeret". Vores modul til informationssikkerhed er bygget til at holde de tre dokumenter, denne artikel handler om, sammen: risikovurderingen med risikoejere, risikohåndteringsplanen med ejere og frister, og anvendelseserklæringen med begrundelse og status pr. kontrol, så den følger med, når en handling afsluttes.
Intern audit, ledelsens evaluering og de årlige gennemgange af politikker lægges ind i compliance-årshjulet, så klausul 9 og 10 bliver tilbagevendende opgaver med ansvarlig og bevis, ikke et kapløb før overvågningsauditten. Arbejder I samtidig med NIS2 eller GDPR, lader Frameworks-modulet jer mappe én kontrol til flere regelsæt, så leverandørgennemgangen eller awareness-træningen kun dokumenteres én gang.
Platformen gør ikke arbejdet for jer, og den giver jer ikke certifikatet. Den sørger for, at tjeklisten stadig passer, når auditoren kommer. Book en demo, hvis I vil se, hvordan SoA, risikohåndteringsplan og årshjul hænger sammen i praksis.

.legal compliance platform
Opnå ISO 27001-overholdelse med .legal
-
Spor ISO 27001-krav og -kontroller
-
Administrer Statement of Applicability
-
Dokumenter politikker og procedurer
-
Forbered certificeringsrevisioner