ISO 27001 certificering og compliance: hvad standarden kræver, og hvad certifikatet beviser
ISO 27001 compliance er at leve op til standardens krav. ISO 27001 certificering er et akkrediteret organs bekræftelse af, at I gør det. Her får I forskellen, kravene i klausul 4-10 og Annex A, hvad et certifikat reelt dækker, og hvad de tre år koster.

En kunde skriver ISO 27001 ind i udbudsmaterialet. Bestyrelsen spørger, om I er "ISO 27001 compliant". En leverandør sender et certifikat, og ingen ved helt, hvad det beviser. Tre situationer, samme standard, og tre forskellige spørgsmål.
Denne artikel svarer på dem alle. Den forklarer, hvad ISO/IEC 27001:2022 kræver, hvad forskellen er på at efterleve standarden og at være certificeret efter den, hvad et certifikat reelt dækker, og hvad de tre år i en certificeringscyklus koster. Selve trin-for-trin-forløbet står i vores praktiske guide til ISO 27001 certificering, og den fulde kravliste står i vores ISO 27001 tjekliste. Her handler det om at forstå, hvad I køber ind på, før I går i gang.
Tallene stammer fra ISO, Dansk Standard, DANAK, ISO Survey 2024, NIS 2-loven og danske og europæiske rådgivere, og vi skriver hvilke.
Det korte svar: hvad er ISO 27001 compliance, og hvad er ISO 27001 certificering?
ISO 27001 compliance betyder, at jeres organisation opfylder kravene i ISO/IEC 27001:2022: I har et ledelsessystem for informationssikkerhed (ISMS), der lever op til klausul 4 til 10, og I har taget stilling til alle 93 kontroller i Annex A i en Statement of Applicability. Det kan I gøre uden nogensinde at møde en auditor.
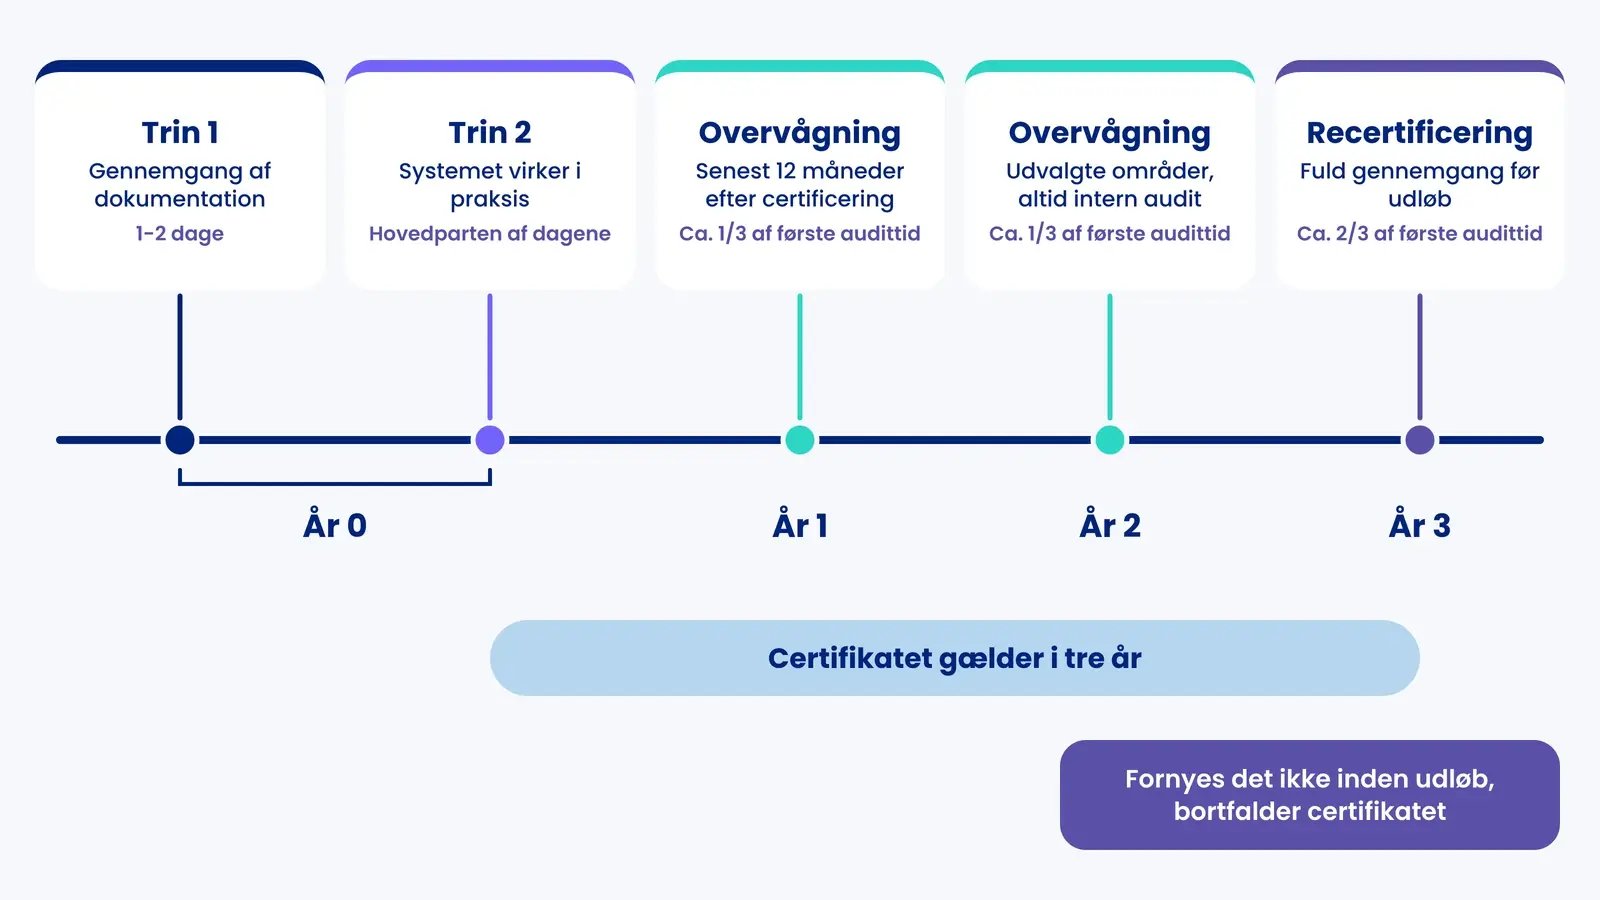
ISO 27001 certificering er, når et certificeringsorgan, der i Danmark er akkrediteret af DANAK, gennemfører en audit i to trin og udsteder et certifikat, der bekræfter, at jeres ISMS opfylder standarden inden for et defineret scope. Certifikatet gælder i tre år med en overvågningsaudit hvert år.
Forskellen er beviset. Compliance er noget, I selv påstår og kan dokumentere. Certificering er noget, en uafhængig tredjepart bekræfter. Kunder, udbud og leverandørvurderinger beder næsten altid om det sidste, fordi det er det eneste af de to, de kan tjekke uden selv at auditere jer. Ingen af delene gør jer i sig selv GDPR- eller NIS2-compliante, men begge dækker en stor del af det sikkerhedsarbejde, lovene kræver.
Tre begreber, der bliver blandet sammen
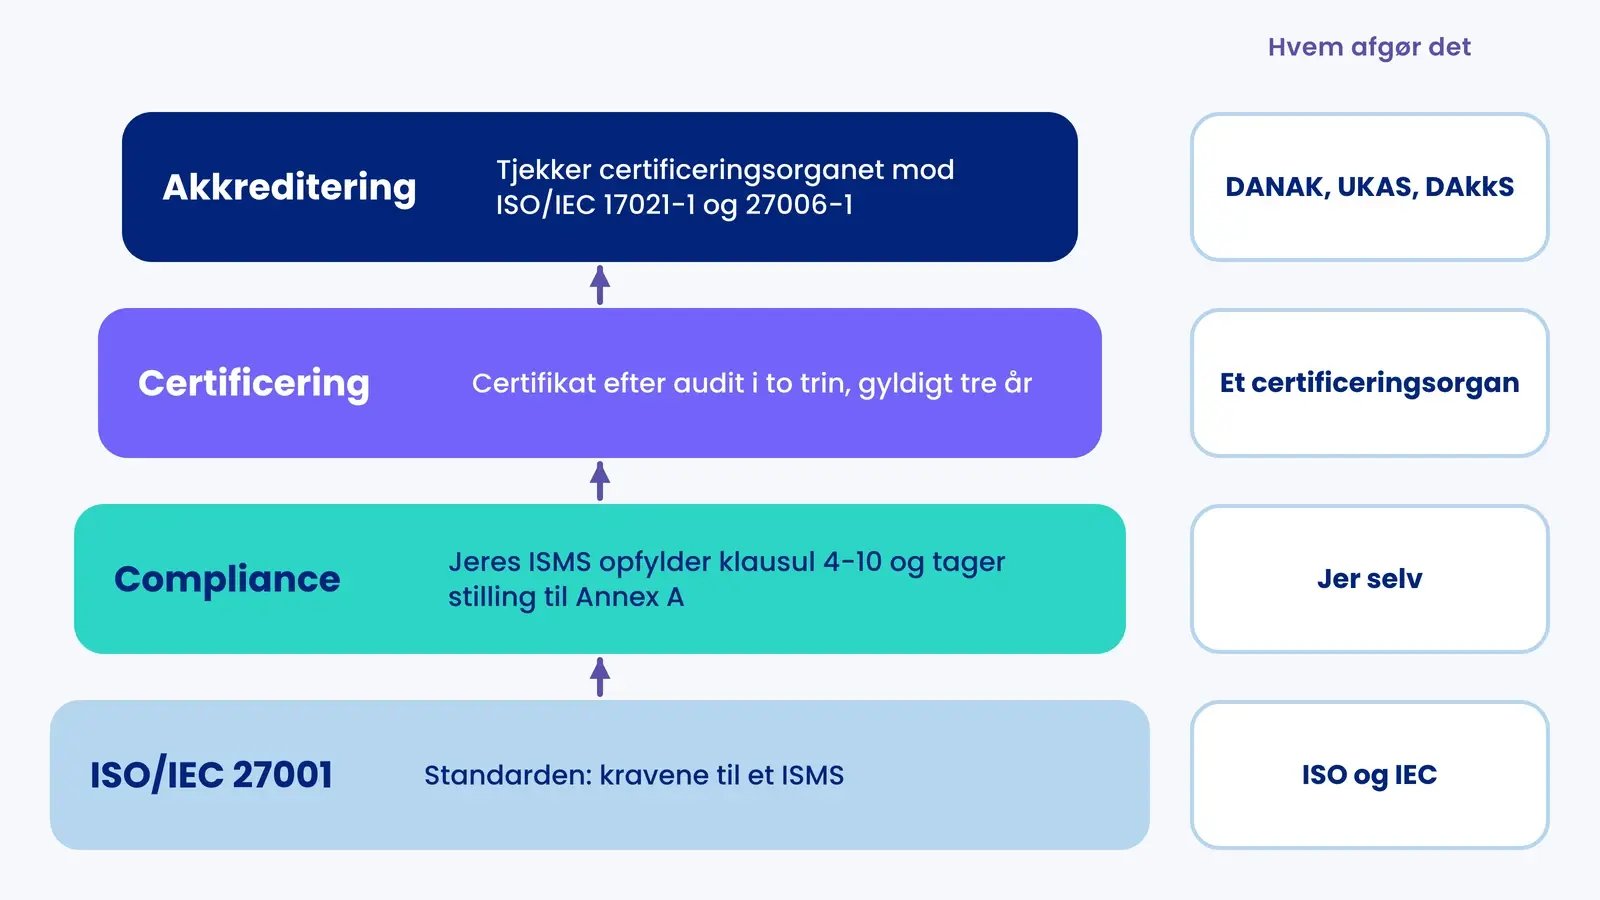
Søgningerne på ISO 27001 blander standarden, efterlevelsen og certifikatet, som om det var én ting. Det er tre ting, der bygger på hinanden, og et fjerde begreb, akkreditering, afgør om certifikatet er værd at vise frem.
| Begreb | Hvad det er | Hvem står bag | Kan det bevises over for andre? |
|---|---|---|---|
| Standarden ISO/IEC 27001 | Et dokument med krav til et ISMS. Gældende udgave er 2022, i Danmark udgivet som DS/EN ISO/IEC 27001:2023 | ISO og IEC. Købes hos Dansk Standard, den er ikke gratis | Nej, det er en tekst, ikke en status |
| ISO 27001 compliance | At jeres ISMS opfylder klausul 4-10, og at I har taget stilling til Annex A | Jer selv | Kun ved at vise dokumentation eller lade sig auditere |
| ISO 27001 certificering | Et certifikat udstedt efter audit i to trin, gyldigt tre år inden for et defineret scope | Et certificeringsorgan | Ja, certifikatet og scope-erklæringen kan sendes til kunder |
| Akkreditering | Bekræftelse af, at certificeringsorganet selv opfylder ISO/IEC 17021-1 og ISO/IEC 27006-1 | DANAK i Danmark, UKAS i Storbritannien, DAkkS i Tyskland | Ja, akkrediteringsmærket står på certifikatet, og certifikatet kan slås op i IAF CertSearch |
Den sidste række er den, mange overser. Enhver virksomhed må lovligt udstede et "ISO 27001-certifikat". Kun certifikater fra et akkrediteret organ er dækket af den internationale peer review, der gør dem anerkendte på tværs af lande. Når I vurderer en leverandørs certifikat, så kig efter akkrediteringsmærket og slå certifikatet op.
Hvad er ISO 27001?
ISO/IEC 27001 er den internationale standard for et ledelsessystem for informationssikkerhed. Standarden er udgivet af ISO og IEC i fællesskab, tredje udgave, ISO/IEC 27001:2022, kom i oktober 2022, og Dansk Standard har udgivet den som DS/EN ISO/IEC 27001:2023. Et tillæg fra 2024 (Amendment 1) tilføjede klimaforandringer som en faktor, organisationen skal overveje under klausul 4.1 og 4.2. Annex A blev ikke ændret.
Overgangen fra 2013-udgaven lukkede 31. oktober 2025. Alle 2013-certifikater er udløbet, og ethvert gyldigt certifikat i dag er udstedt efter 2022-udgaven. Terminologistandarden ISO/IEC 27000 kom i en ny udgave 3. juli 2026, men den ændrer ikke kravene i 27001 og påvirker ikke gyldigheden af eksisterende certifikater.
Standarden bygger på tre mål for information: fortrolighed, integritet og tilgængelighed. Den er ikke en liste over tekniske krav. Den er en beskrivelse af et ledelsessystem, der tvinger organisationen til at kende sine risici, beslutte hvordan de håndteres, og bevise at beslutningerne følges op. Derfor er ISO 27001 lige relevant for en produktionsvirksomhed, en kommune og en SaaS-leverandør, selv om deres kontroller ser meget forskellige ud.
Standarden er udbredt. ISO Survey 2024, den seneste offentliggjorte opgørelse, tæller 96.709 gyldige certifikater fordelt på 179.877 lokationer verden over. Storbritannien har 4.445 certifikater, Tyskland 2.444 og Nederlandene 1.568. Danmark optræder ikke blandt de 20 største lande i opgørelsen. I Danmark har statslige myndigheder skullet følge ISO 27001 siden 2016, og standarden er det, større kunder og offentlige udbud beder om ved navn.
ISO 27001 krav: hvad compliance kræver i klausul 4 til 10
Kravene til selve ledelsessystemet står i klausul 4 til 10. De er obligatoriske alle sammen. I kan ikke fravælge en klausul, som I kan fravælge en Annex A-kontrol. Tabellen viser, hvad hver klausul kræver, og hvad en auditor typisk beder om at se.
| Klausul | Hvad den kræver | Typisk bevis ved audit |
|---|---|---|
| 4 Organisationens rammer og vilkår | Forstå interne og eksterne forhold (4.1), interessenters krav inkl. lovgivning (4.2), fastlægge ISMS'ets omfang (4.3) og etablere systemet (4.4) | Scope-erklæring, interessentanalyse, oversigt over lovkrav |
| 5 Lederskab | Topledelsens forpligtelse (5.1), informationssikkerhedspolitik (5.2), roller, ansvar og beføjelser (5.3) | Underskrevet politik, referater, organisationsdiagram for sikkerhed |
| 6 Planlægning | Risikovurdering (6.1.2), risikohåndtering med Statement of Applicability (6.1.3), målbare sikkerhedsmål (6.2), planlægning af ændringer (6.3, ny i 2022) | Risikometode, risikoregister, risikohåndteringsplan, SoA, målsætninger |
| 7 Support | Ressourcer (7.1), kompetencer (7.2), awareness (7.3), kommunikation (7.4), styring af dokumenteret information (7.5) | Træningslog, kompetenceoversigt, dokumentstyring med versioner |
| 8 Drift | Gennemføre det planlagte (8.1), risikovurdering med planlagte intervaller (8.2), gennemføre risikohåndteringsplanen (8.3) | Gennemførte risikovurderinger, status på handlinger, leverandørstyring |
| 9 Evaluering af præstation | Overvågning og måling (9.1), intern audit (9.2), ledelsens evaluering (9.3) | Auditprogram, auditrapporter, referat fra ledelsens evaluering |
| 10 Forbedring | Løbende forbedring (10.1), afvigelser og korrigerende handlinger (10.2) | Afvigelseslog med årsagsanalyse og lukkede handlinger |
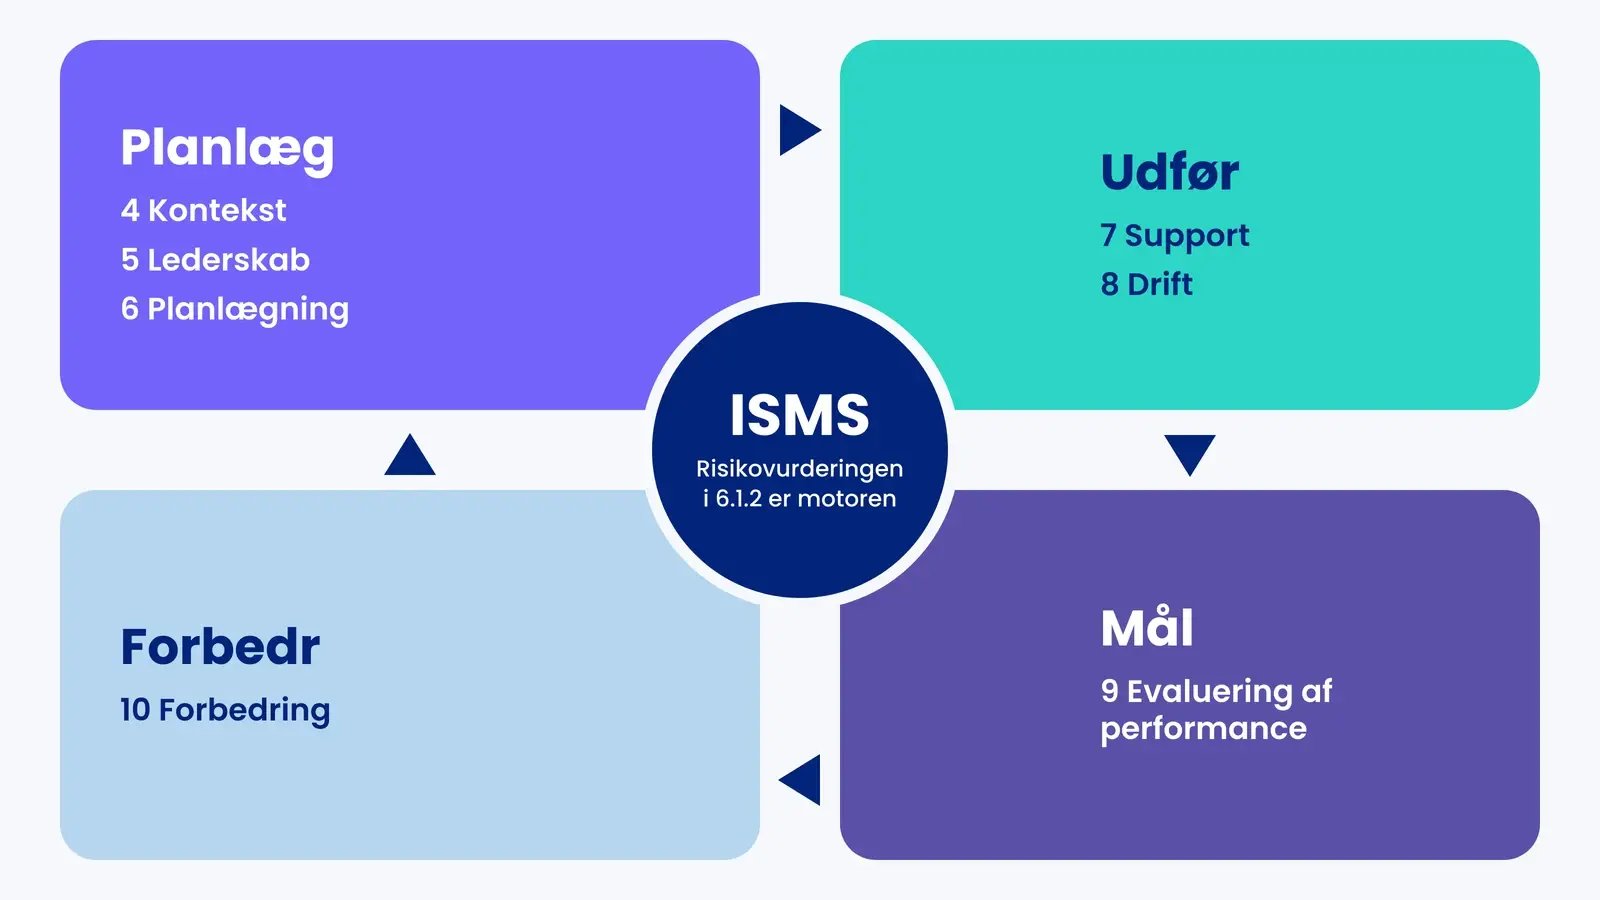
Læs tabellen som en cyklus, ikke som en liste. Klausul 4 til 6 planlægger, 7 og 8 udfører, 9 måler, og 10 retter til. Det er den cyklus, der adskiller et ledelsessystem fra en mappe med politikker, og det er den, auditoren leder efter beviser på. En organisation, der har skrevet alle dokumenterne, men aldrig har holdt en intern audit eller en ledelsesevaluering, er ikke ISO 27001 compliant, uanset hvor gode dokumenterne er.
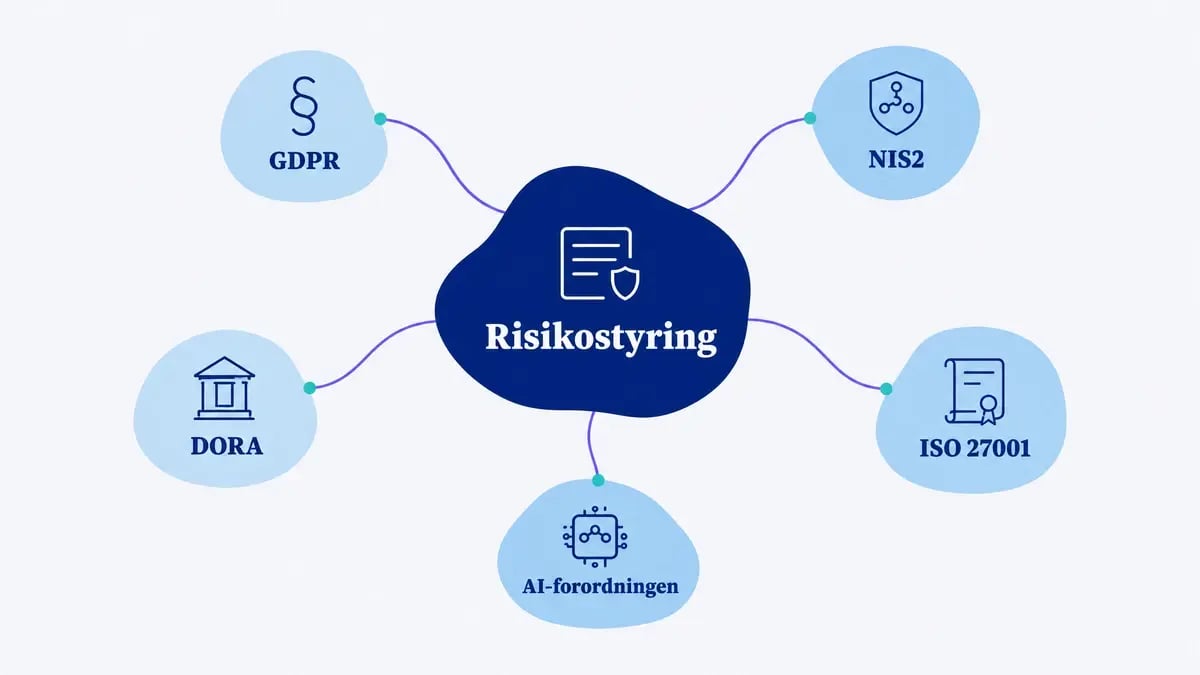
Risikovurderingen i klausul 6.1.2 er motoren. Alt andet, fra valget af kontroller til prioriteringen af budgettet, skal kunne føres tilbage til den. Vores artikel om informationssikkerhedsrisikostyring viser, hvordan én metode kan dække ISO 27001, GDPR, NIS2 og DORA på samme tid.
Annex A: 93 kontroller og Statement of Applicability
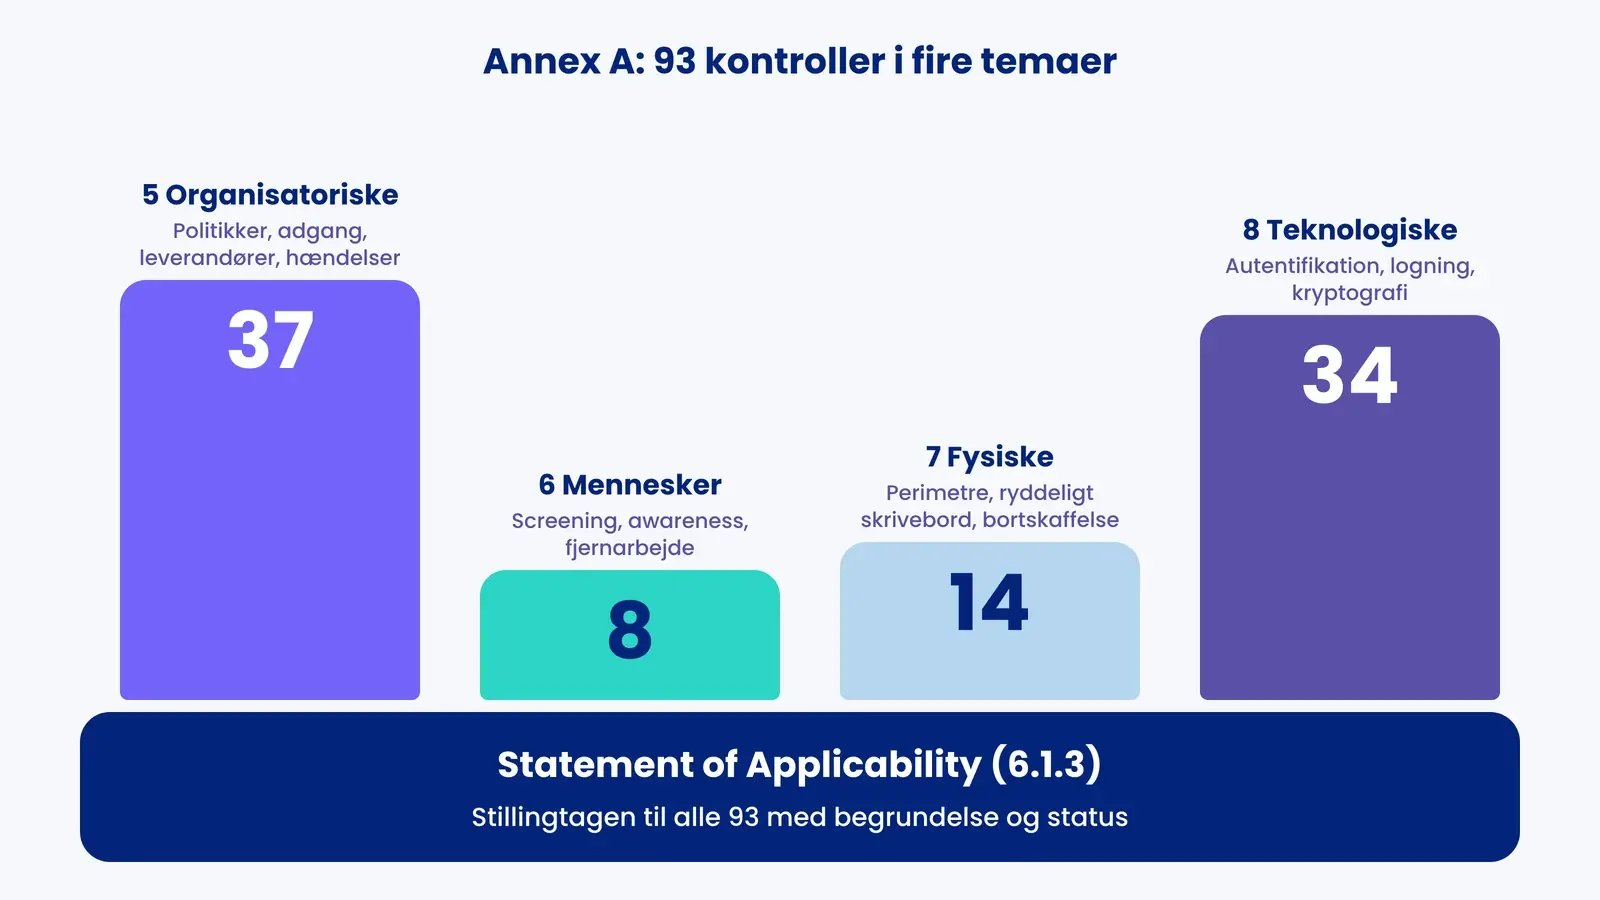
Annex A er standardens katalog over referencekontroller. 2022-udgaven samlede de tidligere 114 kontroller i 14 domæner til 93 kontroller i fire temaer. Elleve kontroller er nye, blandt andet trusselsinformation (5.7), informationssikkerhed ved brug af cloudtjenester (5.23), ikt-beredskab til driftskontinuitet (5.30), konfigurationsstyring (8.9), sletning af information (8.10), datamaskering (8.11), forebyggelse af datalæk (8.12), overvågningsaktiviteter (8.16), webfiltrering (8.23) og sikker kodning (8.28).
| Tema | Antal kontroller | Eksempler |
|---|---|---|
| 5 Organisatoriske | 37 | Politikker (5.1), adgangsstyring (5.15-5.18), leverandørforhold (5.19-5.23), hændelsesstyring (5.24-5.28), driftskontinuitet (5.29-5.30), lovkrav (5.31-5.34) |
| 6 Mennesker | 8 | Screening (6.1), ansættelsesvilkår (6.2), awareness og træning (6.3), fjernarbejde (6.7) |
| 7 Fysiske | 14 | Fysiske perimetre (7.1), fysisk overvågning (7.4), ryddeligt skrivebord og skærm (7.7), sikker bortskaffelse (7.14) |
| 8 Teknologiske | 34 | Sikker autentifikation (8.5), sårbarhedsstyring (8.8), logning (8.15), kryptografi (8.24), sikker udvikling (8.25-8.31) |
Kontrollerne er referencer, ikke krav i sig selv. Klausul 6.1.3 kræver, at I sammenligner de kontroller, jeres risikovurdering peger på, med Annex A, og at I i en Statement of Applicability (SoA) tager stilling til hver af de 93 med en begrundelse for til- og fravalg og en status for implementeringen. En kontrol kan godt fravælges. Det, der ikke kan fravælges, er begrundelsen. SoA'en er samtidig det dokument, certificeringsorganet læser først, og det, der står på certifikatet ved siden af scope-erklæringen.
Vejledningen til, hvordan kontrollerne implementeres, står i ISO/IEC 27002:2022. Den er ikke certificerbar og kan ikke købe jer fri af risikovurderingen, men den er det sted, jeres it-afdeling vil slå op.
Hvad en ISO 27001 certificering beviser, og hvad den ikke beviser
Et certifikat er et præcist dokument. Det bekræfter, at et akkrediteret organ på et bestemt tidspunkt har konstateret, at ISMS'et inden for det angivne scope opfylder ISO/IEC 27001:2022. Tre ting følger af den formulering, og de er værd at læse højt, både når I selv går efter certifikatet, og når I vurderer andres.
Scope afgør alt. Et certifikat, der dækker "driften af kundeportalen på lokationen i Aarhus", siger intet om HR-systemet, økonomiafdelingen eller datterselskabet i Malmø. Scope-erklæringen står på certifikatet, og det er det første, en indkøber med erfaring læser. Et snævert scope er ikke snyd, det er ofte fornuftigt, men det skal matche det, kunden faktisk køber.
Certifikatet beviser, at systemet virker, ikke at intet kan gå galt. En auditor stikprøver. En certificeret organisation kan blive ramt af et sikkerhedsbrud, og det gør ikke certifikatet ugyldigt, så længe hændelsen håndteres efter systemet. Standarden lover et styret niveau af risiko, ikke nul risiko.
Certifikatet er ikke en lovgodkendelse. ISO 27001 certificering opfylder ikke i sig selv GDPR, NIS 2-loven eller DORA. Det vender vi tilbage til nedenfor, fordi det er den påstand, vi oftest ser fremsat forkert i markedet.
Certificeringscyklussen: tre år, fire audits
Certificering er ikke en eksamen, man består én gang. Det er en cyklus på tre år, som reguleres af ISO/IEC 17021-1 og ISO/IEC 27006-1:2024, de standarder certificeringsorganerne selv skal følge. Trin-for-trin-forberedelsen står i vores guide til certificeringsprocessen. Her er overblikket over selve cyklussen.
| Tidspunkt | Audit | Hvad auditoren gør | Omfang |
|---|---|---|---|
| År 0 | Trin 1 (Stage 1) | Gennemgår dokumentationen: scope, politik, risikovurdering, SoA, intern audit og ledelsens evaluering. Vurderer om I er klar til trin 2 | Typisk 1-2 dage, ofte delvist remote |
| År 0 | Trin 2 (Stage 2) | Kontrollerer at systemet virker i praksis: interviews, stikprøver af kontroller, logs og beviser. Afvigelser skal lukkes før certifikat udstedes | Hovedparten af auditdagene |
| År 1 og år 2 | Overvågningsaudit | Kontrollerer udvalgte områder, altid intern audit, ledelsens evaluering, afvigelser, klager og ændringer. Første overvågning senest 12 måneder efter certificeringsbeslutningen | Cirka en tredjedel af den indledende audittid pr. år |
| År 3 | Recertificering | Fuld gennemgang af hele ISMS'et før certifikatet udløber. Nyt certifikat i tre år | Cirka to tredjedele af den indledende audittid |
Antallet af auditdage fastsættes ud fra antallet af personer inden for scope. ISO/IEC 27006-1:2024 præciserede, at det gælder alle, der arbejder for organisationen inden for scope, også freelancere og indlejede konsulenter, og at antallet af lokationer ikke længere er en selvstændig faktor. Den samme revision fjernede den tidligere grænse på 30 % for remote audit, så en større del af auditten i dag kan gennemføres på video.
Bliver certifikatet ikke fornyet inden udløb, bortfalder det. Der findes ingen forlængelse, og et udløbet certifikat er i udbudssammenhæng det samme som intet certifikat.
Hvad koster ISO 27001 certificering?
Prisen er den del, de fleste artikler springer over eller skriver i dollars. Her er de tal, vi kan stå inde for, opdelt i de fire poster, der reelt udgør regningen. Certificering har ingen fast prisliste, så tallene er danske markedsestimater, og vi skriver hvorfra.
| Post | Første certificering | Løbende (år 1-3) | Kilde og dato |
|---|---|---|---|
| Certificeringsorgan | 30.000-80.000 kr. for trin 1, trin 2 og første overvågning i en mellemstor organisation. 60.000-90.000 kr. over tre år for en lille | Overvågning cirka en tredjedel, recertificering cirka to tredjedele af det indledende auditforløb | .legal, guide til ISO 27001 certificering (2026). isoer.dk, priser opdateret juli 2026 |
| Ekstern rådgivning | 100.000-300.000 kr. for gap-analyse, implementering og auditforberedelse | Valgfrit. Mange nøjes med intern audit udført af ekstern part | .legal, guide til ISO 27001 certificering (2026) |
| Interne timer | 0,5-1 fuldtidsækvivalent i 6-18 måneder | Typisk 0,2-0,5 fuldtidsækvivalent til drift af systemet | .legal, erfaringstal 2026 |
| Standard og værktøj | Standarden købes hos Dansk Standard. Compliance-platform typisk abonnement | Abonnement pr. år | Dansk Standard webshop. isoer.dk (2026) |
| Indikativt i alt, første gang | 150.000-400.000 kr. alt inklusive for en mellemstor organisation | Markant lavere. Auditgebyr plus interne timer | .legal (2026), danske rådgivere |
Den enkelte faktor, der påvirker auditgebyret mest, er antallet af personer i scope. ISO/IEC 27006-1 indeholder en vejledende tabel, som certificeringsorganerne bruger som udgangspunkt og kan justere op eller ned efter kompleksitet. Som et britisk akkrediteret organ gengiver den i 2026: 1-10 personer giver 5 auditdage, 26-45 giver 8,5, 46-65 giver 10, 86-125 giver 12, 176-275 giver 14 og 426-625 giver 16,5. Samme organ annoncerer en dagspris på 1.250 GBP. Danske organer oplyser typisk kun prisen på forespørgsel, men logikken er den samme: halverer I antallet af personer i scope, falder auditdagene mærkbart, og det slår igennem i alle tre år.
To bemærkninger til tabellen. Certificeringsorganet er sjældent den største post, det er de interne timer og rådgivningen. Og den løbende omkostning er reel: certifikatet skal holdes ved lige med intern audit, ledelsens evaluering og risikovurdering hvert år, ellers falder det ved næste overvågning.
Et regneeksempel: scope, auditdage og tre års omkostninger
Nordkyst Logistik A/S og Mikkel Brandt er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
Nordkyst Logistik er en dansk transport- og lagervirksomhed med 120 ansatte, hovedkontor i Hirtshals og en kundeportal, hvor nordiske detailkæder følger deres forsendelser. To af de største kunder er omfattet af NIS 2-loven og har i 2026 skrevet ISO 27001 ind som leverandørkrav med frist ved kontraktfornyelsen i 2027. Mikkel Brandt er it-chef og har fået opgaven.
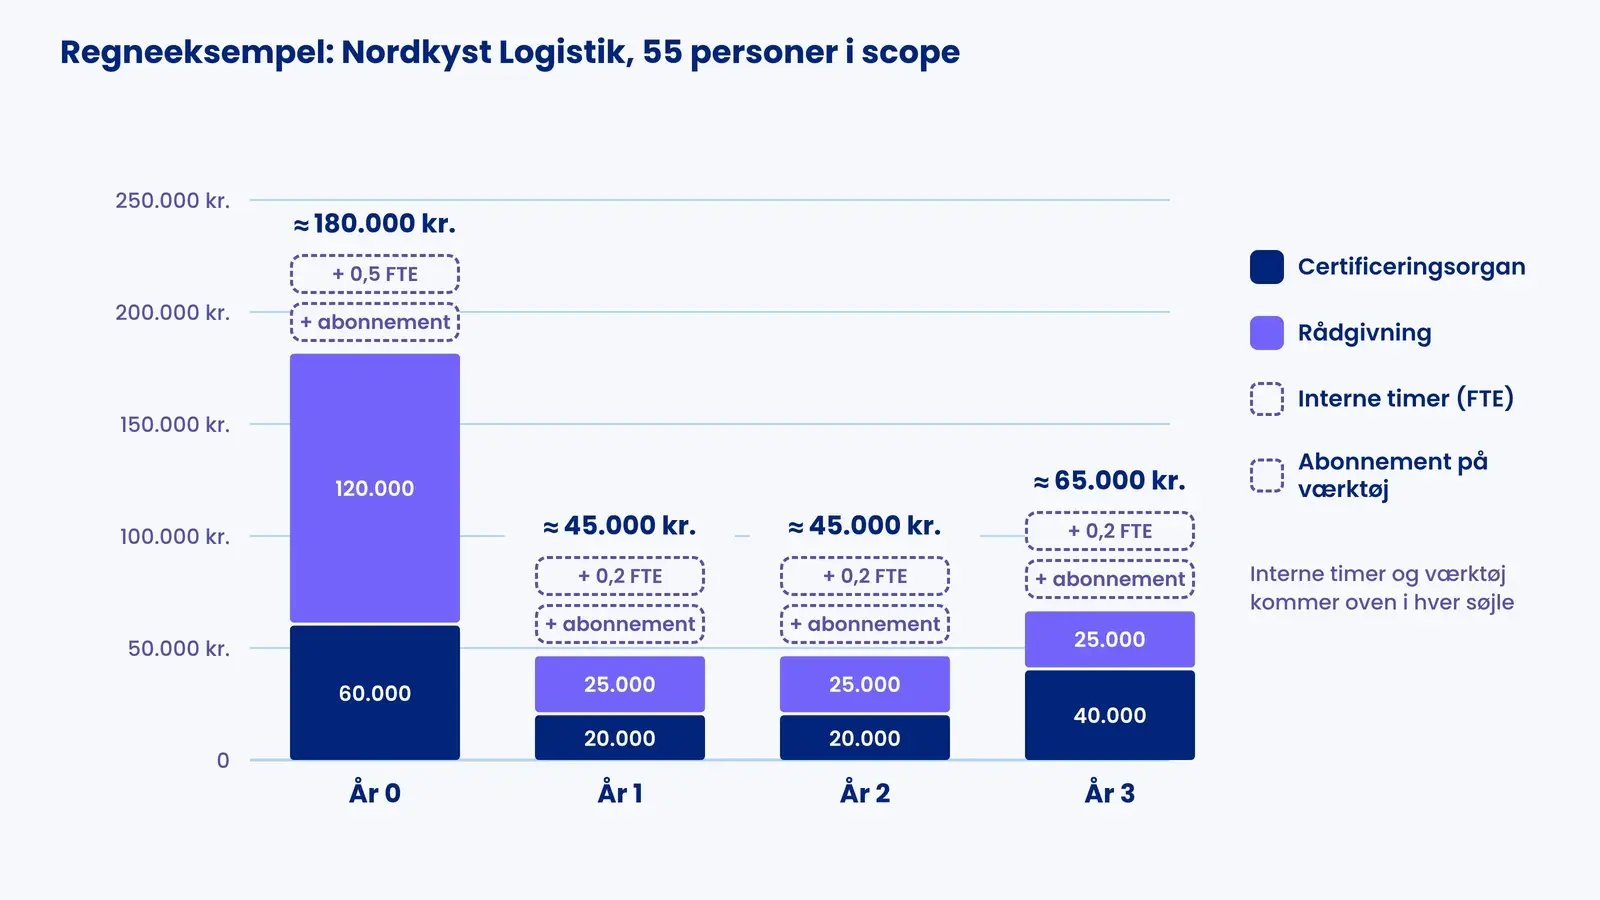
Hans første beslutning er scope. Certificerer han hele virksomheden, er alle 120 personer i scope, og den vejledende tabel giver 12 auditdage til den første certificering. Afgrænser han scope til "drift og udvikling af kundeportalen samt den it-infrastruktur, der understøtter den", er det de 55 personer i it, kundeservice og ledelse, der arbejder inden for scope, og tabellen giver 10 dage. Chaufførerne og lagerpersonalet holdes uden for, fordi de ikke behandler kundernes data i portalen.
Han vælger det snævre scope og tjekker det mod kundernes krav. Begge kunder køber portalen og transporten, ikke lønsystemet, så scope matcher det, de faktisk er bekymrede for. Det skriver han ind i scope-erklæringen, så det står på certifikatet.
Hans budget for tre år ser sådan ud. Certificeringsorgan: cirka 60.000 kr. for trin 1 og trin 2, cirka 20.000 kr. for hver af de to overvågningsaudits og cirka 40.000 kr. for recertificeringen, i alt cirka 140.000 kr. Ekstern rådgiver til gap-analyse og intern audit: 120.000 kr. det første år og 25.000 kr. om året derefter til intern audit. Interne timer: en halv fuldtidsstilling i 12 måneder, derefter en femtedel. Platform til ISMS: årligt abonnement. Første år lander på omkring 180.000 kr. plus interne timer, og de næste to år på omkring 45.000 kr. plus abonnement og interne timer pr. år.
Havde Mikkel valgt hele virksomheden som scope, var auditdagene steget med 20 %, men den større regning havde været awareness-træning, adgangsstyring og fysiske kontroller for 65 medarbejdere, der ikke bidrager til det, kunderne beder om. Pointen med eksemplet er, at scope er den vigtigste økonomiske beslutning i hele forløbet, og at den skal træffes ud fra, hvem der beder om beviset, og hvad de køber.
ISO 27001 og lovgivningen: GDPR, NIS 2-loven og DORA
Ingen dansk eller europæisk lov kræver ISO 27001 certificering af private virksomheder. Alligevel er standarden den mest brugte måde at strukturere det sikkerhedsarbejde, lovene kræver, og det er værd at være præcis om, hvor grænsen går.
| Regelsæt | Hvad det kræver | Hvad ISO 27001 dækker | Hvad certifikatet ikke gør |
|---|---|---|---|
| GDPR art. 32 | Passende tekniske og organisatoriske foranstaltninger ud fra risikoen, med pseudonymisering, kryptering, fortrolighed, integritet, tilgængelighed, robusthed, genoprettelse og regelmæssig afprøvning som eksempler | Risikobaseret metode, kontroller for adgang, kryptografi, backup, logning og test. Art. 32, stk. 3 nævner godkendte certificeringsordninger som ét element til at påvise overholdelse | Ikke en art. 42-ordning. Dækker ikke behandlingsgrundlag, de registreredes rettigheder, fortegnelsen (art. 30) eller databehandleraftaler (art. 28) |
| NIS 2-loven § 6 (lov nr. 434 af 6. maj 2025, i kraft 1. juli 2025) | Ti minimumsforanstaltninger: risikopolitikker, hændelseshåndtering, driftskontinuitet, forsyningskædesikkerhed, sikker udvikling, effektivitetsvurdering, cyberhygiejne og uddannelse, kryptografi, personalesikkerhed og adgang, MFA og sikker kommunikation | Alle ti områder har modsvarende kontroller i Annex A og krav i klausul 6, 7 og 9. NIS2-direktivets art. 25 opfordrer direkte til brug af europæiske og internationale standarder | Ikke registrering hos myndigheden, ikke underretning inden 24 timer, 72 timer og 1 måned (§§ 12-13), ikke ledelsens godkendelse og kursuspligt (§ 7) |
| DORA art. 5-16 | Ikt-risikostyringsramme for finansielle enheder, i anvendelse fra 17. januar 2025 | Ledelsessystem, risikovurdering, kontinuitet og leverandørstyring | Ikke DORA's rapportering, testkrav eller register over ikt-leverandører |
| Statslige myndigheder | Har siden 2016 skullet følge ISO 27001, og den nationale strategi for cyber- og informationssikkerhed fastholder kravet | Kravet er efterlevelse af standarden, ikke certificering | Gælder statslige myndigheder, ikke kommuner og regioner som direkte krav |
Mønstret er det samme hele vejen. Lovene stiller krav til, at I styrer risici og har kontroller på plads, og ISO 27001 er den mest gennemprøvede måde at gøre det på. Lovene stiller også krav til myndighedskontakt, frister, registre og rettigheder, og dem dækker standarden ikke. Vores sammenligning af NIS2 og ISO 27001 går gennem NIS2-kravene ét for ét, og vores guide til GDPR compliance dækker den side af sagen.
ISO 27001 eller noget andet? ISAE 3000, ISAE 3402, SOC 2, D-mærket og ISO 27701
Kunder beder ikke altid om ISO 27001. Nogle beder om en erklæring, andre om et mærke, og forskellen er ikke kosmetisk.
| Bevis | Type | Hvem udsteder | Gyldighed | Bruges typisk når |
|---|---|---|---|---|
| ISO 27001 | Certificering af et ledelsessystem | Akkrediteret certificeringsorgan | 3 år med årlig overvågning | Internationale udbud, leverandørkrav, NIS2-ramme |
| ISAE 3000 og ISAE 3402 | Revisorerklæring om kontroller i en periode (type 2) eller på et tidspunkt (type 1) | Godkendt revisor | Dækker typisk 12 måneder, fornyes årligt | Databehandlere over for dataansvarlige (3000), outsourcing af finansielle processer (3402) |
| SOC 2 | Amerikansk revisorrapport efter AICPA's Trust Services Criteria | CPA-firma | Rapportperiode, typisk 12 måneder | Amerikanske kunder og SaaS-salg i USA |
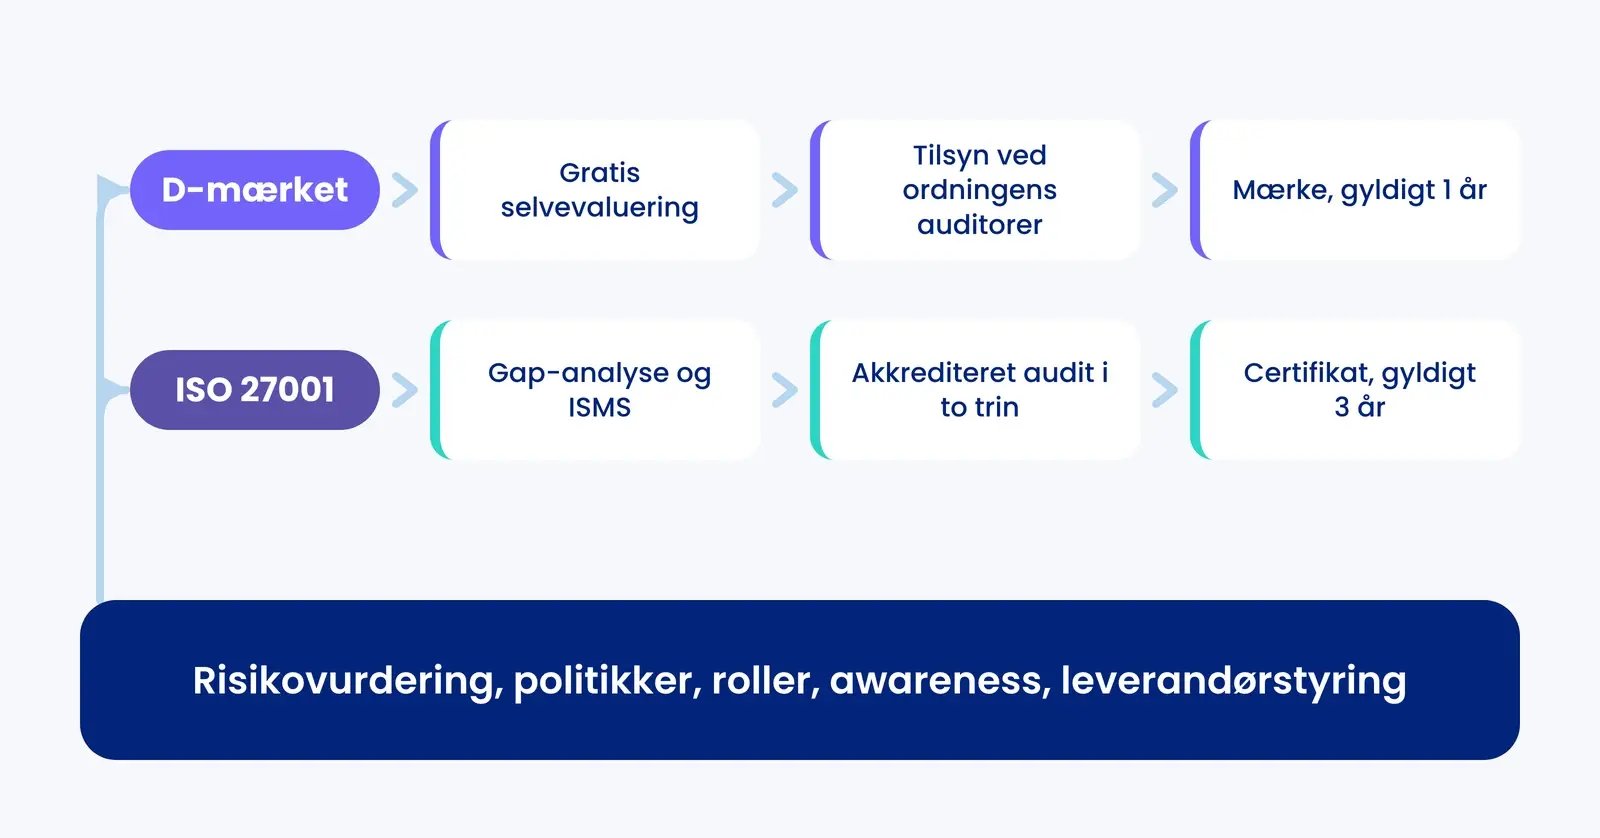
| D-mærket | Dansk mærkningsordning for it-sikkerhed og ansvarlig dataanvendelse | Ordningens egne auditorer | 1 år | Danske kunder og SMV'er, se vores sammenligning af D-mærket og ISO 27001 |
| ISO/IEC 27701:2025 | Ledelsessystem for privatlivsbeskyttelse (PIMS). Fra 14. oktober 2025 en selvstændig standard, ikke længere kun en udvidelse af 27001 | Certificeringsorgan, overgangsregler under udarbejdelse | 3 år | Organisationer, der vil dokumentere GDPR-arbejdet oven på sikkerhedsarbejdet |
Den vigtigste forskel er mellem certificering og erklæring. ISO 27001 certificerer systemet fremadrettet, en ISAE 3000-erklæring eller ISAE 3402-erklæring dokumenterer, at bestemte kontroller har virket i en bestemt periode. Mange danske databehandlere har begge, fordi kunderne beder om ISO 27001 i udbuddet og om ISAE 3000 i det årlige tilsyn. Kontrollerne kan i høj grad genbruges, hvis de er dokumenteret ét sted.
Hvem har brug for ISO 27001 certificering, og hvem kan nøjes med compliance?
Gå efter certificering, når nogen uden for organisationen skal kunne stole på jeres sikkerhed uden selv at auditere jer. Det er tilfældet, når kunder eller udbud nævner standarden, når I er leverandør til NIS2-omfattede enheder, der skal styre deres forsyningskæde efter § 6, nr. 4, når I sælger software eller drift til udlandet, eller når I vil have en ekstern disciplin til at holde ISMS'et i live år efter år.
Nøjes med compliance, altså efterlevelse uden certifikat, når beviset kun skal bruges internt, når I er en statslig myndighed, der skal følge standarden, men ikke er pålagt certificering, eller når I bygger ISMS'et som ramme for NIS 2-loven og først vil certificere, når kunderne beder om det. Arbejdet er det samme. Det, I sparer, er auditgebyret og den eksterne disciplin. Det, I mister, er beviset.
Et mellemtrin, mange bruger, er at bygge efter standarden fra dag ét og lade en ekstern part gennemføre den interne audit i klausul 9.2. Så er I klar til trin 1, den dag et udbud kræver det, uden at have betalt for certifikatet i årene før.
Sådan understøtter .legal jeres ISO 27001 compliance
Det tunge arbejde i ISO 27001 er ikke at skrive dokumenterne én gang. Det er at holde cyklussen kørende hvert år, så risikovurderingen, SoA'en, den interne audit og ledelsens evaluering er opdaterede, når auditoren kommer. Det er det, .legal er bygget til.
I vores modul til informationssikkerhed arbejder I direkte i ISO/IEC 27001:2022-strukturen: I dokumenterer scope, politikker og roller, gennemfører risikovurderinger med en fælles metode og tager stilling til alle 93 Annex A-kontroller i en Statement of Applicability med begrundelser og implementeringsstatus. Frameworks-modulet mapper de samme kontroller til NIS 2-lovens § 6, GDPR art. 32 og ISAE 3000, så én dokumenteret kontrol tæller i alle de rammeværk, den opfylder. Compliance-årshjulet holder intern audit, ledelsens evaluering og genvurdering af risici på kalenderen med ansvarlige og frister, og hele historikken ligger klar som auditspor til trin 1, trin 2 og overvågningsaudits.
Platformen udfører ikke auditten, og den gør jer ikke certificerede. Den sørger for, at det arbejde, I lægger i ISMS'et, er dokumenteret, genbrugeligt og til at finde, når det skal vises frem. Book en demo, og se ISO 27001-rammeværket i platformen.

.legal compliance platform
Opnå ISO 27001 med .legal
-
Kortlæg og spor alle Annex A-kontroller
-
Administrer risikovurderinger og behandlingsplaner
-
Dokumenter politikker og procedurer
-
Forbered certificeringsrevisioner