GDPR cloud: sådan bruger I cloudtjenester lovligt
GDPR cloud handler om tre ting: databehandleraftalen, hele kæden af underdatabehandlere og lovlige tredjelandsoverførsler. Se hvad Datatilsynet kræver, og hvad Latombe-dommen og DPF betyder for jer i 2026.

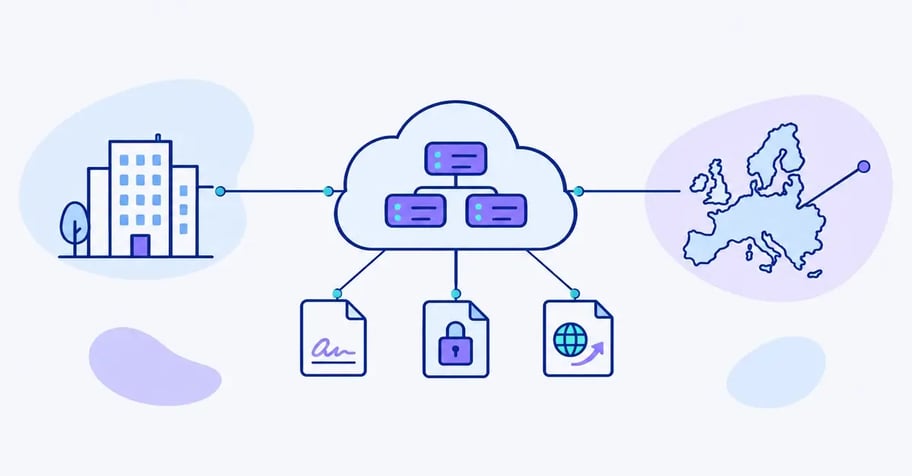
Næsten alle organisationer behandler personoplysninger i skyen. Mail, HR-system, CRM og backup ligger hos cloudleverandører, der selv bruger underleverandører. Spørgsmålet er sjældent, om I må bruge cloud. Det er, om I kan dokumentere, at I gør det lovligt.
Her bliver emnet hurtigt uoverskueligt. Datatilsynet forventer, at I kender hele leverandørkæden. EU-Rettens Latombe-dom fra 3. september 2025 opretholdt EU-US Data Privacy Framework, men dommen er anket. Og den amerikanske højesterets afgørelse i Trump v. Slaughter fra 29. juni 2026 har fået både Datatilsynet og EDPB til at bede dataansvarlige om at se deres overførselsvurderinger efter igen.
Denne guide til GDPR cloud samler det, I skal have styr på: roller, databehandleraftale, underdatabehandlere, tredjelandsoverførsler, sikkerhed og exit.
Det korte svar: må I bruge cloud under GDPR?
Ja. GDPR forbyder ikke cloud, og den kræver ikke, at data ligger i EU. Men I skal kunne vise tre ting. At der er en databehandleraftale efter artikel 28, der også dækker leverandørens underdatabehandlere. At enhver behandling uden for EU/EØS, også en ren se-adgang fra support, har et overførselsgrundlag efter kapitel V. Og at sikkerheden er passende efter artikel 32. For amerikanske leverandører kan I pr. september 2026 stadig bruge Data Privacy Framework, hvis modtageren er certificeret. Hav en plan B klar, for rammen er under pres.
Tre spørgsmål, der ofte bliver blandet sammen
Når organisationer spørger, om en cloudtjeneste er "GDPR-godkendt", blander de typisk tre forskellige juridiske spørgsmål sammen. De har hver deres retsgrundlag, og et ja til det ene er ikke et ja til de andre.
| Spørgsmål | Retsgrundlag | Hvad det afgør | Hvad det ikke afgør |
|---|---|---|---|
| Må leverandøren behandle data for os? | Art. 28 (databehandleraftale), art. 24 (den dataansvarliges ansvar) | Instruks, fortrolighed, underdatabehandlere, audit, sletning | Om data må forlade EU/EØS |
| Må data behandles uden for EU/EØS? | Kapitel V, art. 44-49 | Overførselsgrundlag: tilstrækkelighed, standardkontrakt, BCR eller undtagelse | Om sikkerheden er god nok |
| Er sikkerheden passende? | Art. 32 og art. 25 | Adgangsstyring, kryptering, logning, backup, test | Om behandlingen har et lovligt grundlag efter art. 6 |
En revisionserklæring fra leverandøren siger noget om det tredje spørgsmål, ikke om de to første. Og "vi gemmer data i EU" besvarer kun en del af det andet.
Roller i skyen: hvem er dataansvarlig, og hvem er databehandler?
I langt de fleste cloudaftaler er I den dataansvarlige, og cloudleverandøren er databehandler. I bestemmer formål og hjælpemidler, leverandøren behandler efter jeres instruks. Det betyder, at ansvaret for lovligheden bliver hos jer, også når leverandøren leverer hele den tekniske infrastruktur.
Datatilsynet betragter både den dataansvarlige og databehandleren som selvstændigt forpligtede efter artikel 32 og artikel 44. I praksis består jeres opgave i at sikre jer, og kunne vise Datatilsynet, at leverandøren har et passende sikkerhedsniveau og et effektivt overførselsgrundlag. Det fremgår af tilsynets side om cloud og begrebet dataeksportør.
Pas på med de tjenester, hvor leverandøren også bruger data til egne formål, fx produktudvikling, analyse eller annoncering. Så optræder leverandøren i den del som selvstændig dataansvarlig. Det er ikke dækket af databehandleraftalen, og I skal have et behandlingsgrundlag for at videregive oplysningerne. Datatilsynet siger det direkte: I kan ikke uden videre videregive personoplysninger til en databehandler, der behandler dem til egne formål.
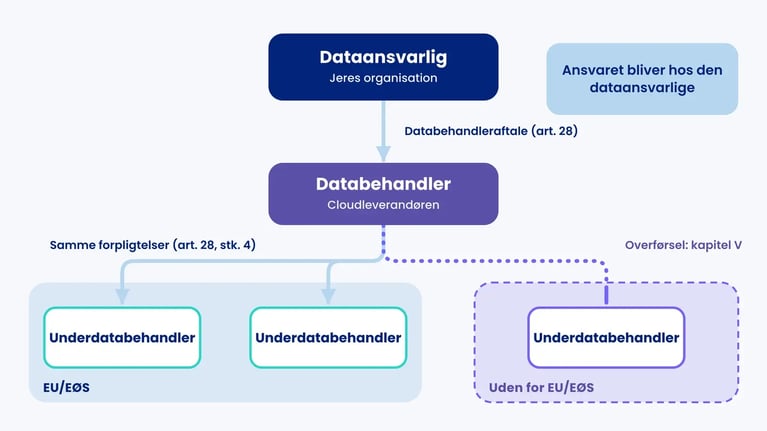
Databehandleraftalen med cloudleverandøren
Artikel 28, stk. 3, fastlægger mindstekravene til en databehandleraftale. Med store cloudleverandører accepterer I typisk en standard-DPA uden forhandling. Det er ifølge Datatilsynet ikke i sig selv et problem. Det afgørende er, om ydelsen og aftalen lever op til de krav, I som dataansvarlig bør stille. Kan de ikke det, må I fravælge tjenesten.
Brug tabellen som tjekliste, når I læser en standard-DPA igennem.
| Krav | Bestemmelse | Hvad I skal kigge efter i cloudvilkårene |
|---|---|---|
| Behandling kun efter instruks | Art. 28, stk. 3, litra a | Hvad der tæller som instruks, og om leverandøren forbeholder sig egne formål. Også hvordan leverandøren håndterer udleveringskrav fra myndigheder i tredjelande |
| Fortrolighed | Art. 28, stk. 3, litra b | Tavshedspligt for medarbejdere og supportpersonale |
| Sikkerhed | Art. 28, stk. 3, litra c, jf. art. 32 | En konkret beskrivelse af foranstaltninger, ikke bare en henvisning til "branchestandard" |
| Underdatabehandlere | Art. 28, stk. 2 og 4, stk. 3, litra d | Liste med navn og lokation, varsling af ændringer og en reel indsigelsesret |
| Bistand med rettigheder og brud | Art. 28, stk. 3, litra e og f | Frister for at underrette jer om brud, så I kan nå 72 timer over for Datatilsynet |
| Sletning eller tilbagelevering | Art. 28, stk. 3, litra g | Eksportformat, frist og bekræftelse af sletning ved ophør |
| Dokumentation og audit | Art. 28, stk. 3, litra h | Adgang til revisionserklæringer (ISAE 3000, SOC 2, ISO 27001) og om de dækker de tjenester, I faktisk bruger |
Husk at en databehandleraftale kun skal indgås med databehandlere. En samarbejdspartner, der selv er dataansvarlig for sine behandlinger, skal ikke have en databehandleraftale, men I skal have et grundlag for at videregive oplysningerne og eventuelt en aftale om fælles dataansvar efter art. 26.
Underdatabehandlere: hele kæden er jeres ansvar
Det er i leverandørkæden, GDPR cloud-arbejdet oftest går galt, for en cloudtjeneste er sjældent én leverandør. Bag en SaaS-løsning ligger der typisk en hostingudbyder, en leverandør af mail- eller SMS-udsendelse, et supportværktøj og måske en AI-tjeneste. Efter art. 28, stk. 2, må databehandleren kun bruge underdatabehandlere med jeres forudgående skriftlige godkendelse, enten specifik eller generel. Ved en generel godkendelse skal leverandøren varsle ændringer, så I kan gøre indsigelse. Efter art. 28, stk. 4, skal hver underdatabehandler pålægges de samme databeskyttelsesforpligtelser som i jeres aftale.
Hvor langt ned i kæden rækker jeres ansvar? Det spørgsmål stillede Datatilsynet selv til Det Europæiske Databeskyttelsesråd i april 2024. Svaret kom i EDPB's udtalelse 22/2024 af 9. oktober 2024:
- I skal til enhver tid have oplysninger om identiteten på alle databehandlere og underdatabehandlere, dvs. navn, adresse og kontaktperson. Det gælder uanset risikoniveau.
- I bærer det endelige ansvar for at verificere, at underdatabehandlerne giver tilstrækkelige garantier. Hvor dybt I verificerer, afhænger af risikoen.
- Overfører en underdatabehandler data til et tredjeland efter jeres instruks, gælder jeres pligt efter art. 28, stk. 1, stadig. I skal kunne dokumentere, at overførslen er lovlig.
Datatilsynet brugte udtalelsen i Chromebook-sagen, hvor 51 kommuner den 29. januar 2026 fik alvorlig kritik for brugen af Google Workspace for Education i folkeskolen. Kommunerne havde ikke håndteret underdatabehandlerkæden i overensstemmelse med art. 5, stk. 2, art. 24 og art. 28, stk. 1 og 4. Tilsynet advarede samtidig om, at det sandsynligvis er i strid med art. 28, stk. 1, at bruge en databehandler, hvis en underdatabehandler i et tredjeland ikke kan sikre et beskyttelsesniveau, der i det væsentlige svarer til EU's. Og tilsynet slog fast, at man ikke lovligt kan bruge produkter med uklare behandlingskonstruktioner.
Kan I ikke få en fuld og opdateret liste over underdatabehandlere fra en cloudleverandør, har I et dokumentationsproblem. Vores guide til tilsyn med leverandører viser, hvordan I kan bygge den løbende kontrol op.
Tredjelandsoverførsler i cloud
Kapitel V gælder, når personoplysninger overføres til et land uden for EU/EØS. Hovedreglen står i art. 44: både den dataansvarlige og databehandleren skal sikre, at beskyttelsesniveauet ikke undermineres, også ved videreoverførsler. Vi har en særskilt artikel om tredjelandsoverførsler af personoplysninger. Her fokuserer vi på det, der er særligt for cloud.
Dataplacering er ikke det samme som ingen overførsel
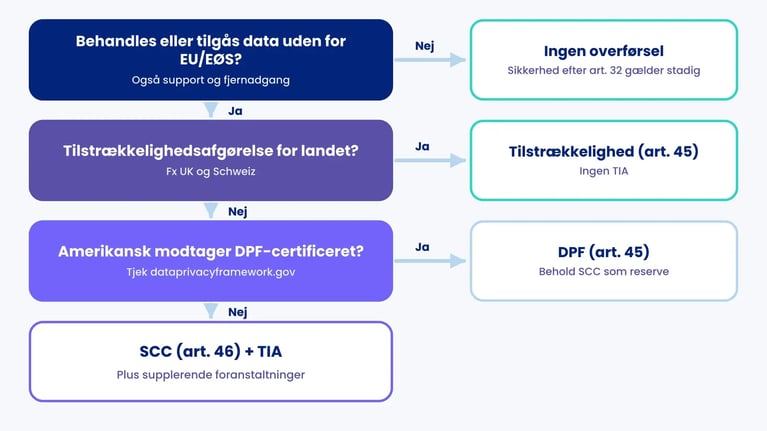
Data i EU er et godt udgangspunkt, men det løser ikke alt. Datatilsynet skriver i sine spørgsmål og svar om cloud, at enhver behandling i et tredjeland udgør en overførsel, og at en se-adgang også er en behandling. Kan leverandøren tilgå data fra et tredjeland, fx gennem support, vedligeholdelse eller tillægsydelser, skal I stadig følge reglerne om tredjelandsoverførsler. Det gælder også, selvom der er IP-filtrering.
Dertil kommer lovgivning med ekstraterritorial rækkevidde. En amerikansk leverandør kan være omfattet af den amerikanske CLOUD Act og af FISA 702, selvom data ligger i Frankfurt eller Dublin. Datatilsynet accepterer, at I bruger en amerikansk leverandør med data i EU, men kun hvis I har vurderet risikoen for de registrerede og er betrygget i, at leverandøren vil overholde EU-retten. Allerede i marts 2022 sagde tilsynet, at geografisk placering ikke er nok. Aftalegrundlaget skal også forpligte leverandøren til at følge europæisk ret.
Overførselsgrundlagene
| Grundlag | Bestemmelse | Typisk brug i cloud | Kræver TIA? |
|---|---|---|---|
| Tilstrækkelighedsafgørelse | Art. 45 | DPF-certificerede amerikanske leverandører, UK (fornyet 19. december 2025, gyldig til 27. december 2031), Schweiz | Nej |
| Standardkontrakt (SCC) | Art. 46, stk. 2, litra c, afgørelse (EU) 2021/914 | Underdatabehandlere i lande uden tilstrækkelighed, ikke-certificerede amerikanske modtagere | Ja |
| Bindende virksomhedsregler (BCR) | Art. 47 | Overførsler inden for en koncern, fx en leverandørs egne supportcentre | Ja |
| Undtagelser | Art. 49 | Kun lejlighedsvise, ikke-systematiske overførsler. Egner sig ikke til løbende drift af en cloudtjeneste | Nej, men fortolkes snævert |
En transfer impact assessment (TIA) er den vurdering, EU-Domstolen krævede i Schrems II-dommen (C-311/18) af 16. juli 2020. I vurderer, om lovgivning og praksis i modtagerlandet gør det muligt at overholde standardkontrakten, og om I har brug for supplerende foranstaltninger. EDPB's anbefalinger 01/2020 beskriver metoden i seks trin. Datatilsynets vurdering er klar: er modtageren omfattet af FISA 702, er det meget vanskeligt at overføre data i klartekst til USA uden supplerende foranstaltninger.
GDPR cloud og USA: Data Privacy Framework efter Latombe
EU-Kommissionen vedtog tilstrækkelighedsafgørelsen for EU-US Data Privacy Framework (DPF) den 10. juli 2023, gennemførelsesafgørelse (EU) 2023/1795. Overførsler til en amerikansk organisation, der er certificeret under DPF, kræver hverken standardkontrakt eller TIA.
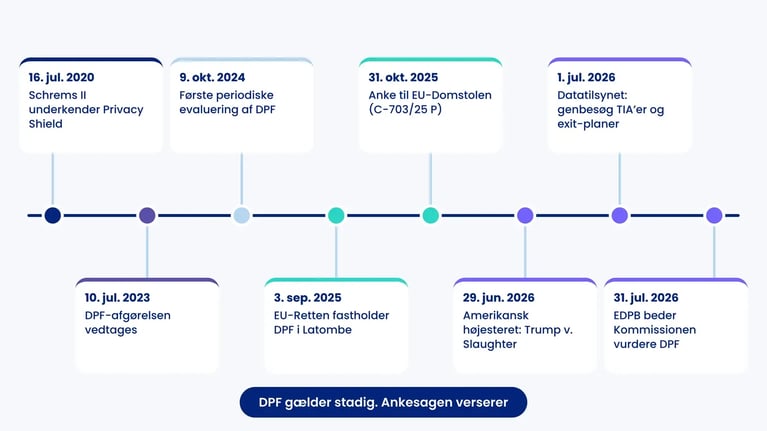
Tidslinjen, I skal kende
| Dato | Hændelse | Betydning for jer |
|---|---|---|
| 16. juli 2020 | Schrems II (C-311/18) underkender Privacy Shield | SCC kræver herefter en konkret vurdering af modtagerlandet |
| 10. juli 2023 | DPF-afgørelsen vedtages | Certificerede modtagere kan bruges uden SCC og TIA |
| 9. oktober 2024 | Kommissionens første periodiske evaluering (COM(2024) 451) | Over 2.800 certificerede organisationer i juli 2024. Næste evaluering efter tre år |
| 3. september 2025 | EU-Retten frifinder Kommissionen i Latombe (T-553/23) | DPF står ved magt i første instans |
| 31. oktober 2025 | Latombe anker til EU-Domstolen (C-703/25 P) | Endelig afklaring afventer. Ingen dom pr. september 2026 |
| 29. juni 2026 | Den amerikanske højesteret afsiger Trump v. Slaughter | Præsidenten kan afsætte FTC-kommissærer uden særlig grund. FTC's uafhængighed indgik i DPF-afgørelsen |
| 1. juli 2026 | Datatilsynet opfordrer til at genbesøge TIA'er og exit-strategier | Gælder også overførsler på SCC |
| 31. juli 2026 | EDPB beder Kommissionen vurdere konsekvenserne for DPF | Kommissionen har endnu ikke meldt ud |
Hvad Latombe-dommen afgjorde
Den franske parlamentariker Philippe Latombe angreb DPF på to hovedpunkter. For det første at den nye amerikanske klageinstans, Data Protection Review Court (DPRC), ikke er uafhængig. For det andet at amerikanske efterretningstjenester kan indsamle data i bulk uden forudgående godkendelse fra en domstol. EU-Retten afviste begge dele i dommen af 3. september 2025. DPRC's dommere kan kun afsættes af justitsministeren og kun med saglig grund. Og Schrems II kræver ikke forudgående godkendelse af bulkindsamling, men en efterfølgende domstolskontrol, som DPRC leverer.
Dommen er en afgørelse i første instans. Ankesagen C-703/25 P verserer ved EU-Domstolen, som kun prøver retsspørgsmål. Tilstrækkelighedsafgørelsen gælder, indtil Kommissionen ophæver den, eller EU-Domstolen kender den ugyldig. Det understreger Datatilsynet også.
Hvorfor Trump v. Slaughter ændrer billedet
Den 29. juni 2026 fastslog den amerikanske højesteret med stemmerne 6-3, at bestemmelsen om, at FTC-kommissærer kun kan afsættes med saglig grund, strider mod forfatningen. FTC er den myndighed, der håndhæver virksomhedernes DPF-forpligtelser, og Kommissionens afgørelse lagde vægt på netop den beskyttelse. EDPB bad derfor den 31. juli 2026 Kommissionen om nøje at vurdere, om udviklingen påvirker DPF.
Der er uenighed om rækkevidden. Nogle peger på, at DPRC hviler på Executive Order 14086 og en regel fra justitsministeriet, som dommen ikke tager stilling til. Andre, herunder Max Schrems, mener, at grundlaget for uafhængig kontrol er svækket. Datatilsynets råd fra 1. juli 2026 er pragmatisk: genbesøg landevurderingen i jeres TIA, overvej om forudsætningerne for uafhængig myndighedsprøvelse stadig er til stede, og kig på jeres exit-strategier.
Hvad I bør gøre nu
- Tjek på dataprivacyframework.gov, at hver amerikansk modtager er aktivt certificeret, og at certificeringen dækker den type data, I overfører. HR-data kræver en særskilt HR-certificering.
- Bed leverandøren bekræfte, at standardkontrakten ligger klar som reserve, hvis DPF bortfalder.
- Opdater TIA'erne for de overførsler, der kører på SCC, med Trump v. Slaughter og EDPB's brev som nye omstændigheder.
- Beskriv en realistisk exit-plan for de mest kritiske tjenester. Hvad flytter I, til hvem og hvor hurtigt?
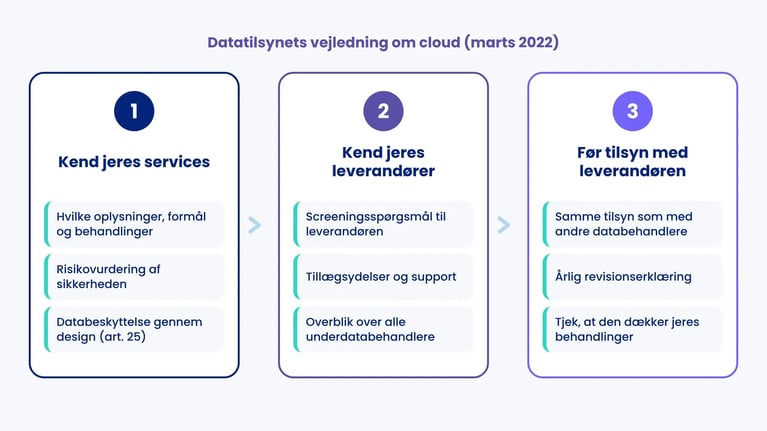
Datatilsynets cloudvejledning i praksis
Datatilsynet udgav sin vejledning om cloud i marts 2022. Den er skrevet før DPF, og tilsynet skriver selv på sin cloudside, at vejledningen vil blive opdateret i lyset af tilstrækkelighedsafgørelsen for USA. Metoden holder stadig. Den består af tre trin og er stadig det bedste danske udgangspunkt for GDPR cloud.
- Kend jeres services. Hvilke personoplysninger behandles, til hvilke formål og hvordan? Tilsynet forventer to vurderinger: en risikovurdering af behandlingssikkerheden og en vurdering af databeskyttelse gennem design og standardindstillinger efter art. 25.
- Kend jeres leverandører. Vejledningen har en række screeningsspørgsmål til leverandøren. De dækker også tillægsydelser og support, og de kræver overblik over alle underdatabehandlere.
- Før tilsyn med leverandøren. Tilsynet svarer til det, I gør med andre databehandlere. En årlig revisionserklæring kan ofte være tilstrækkelig, hvis den dækker de behandlinger, I bruger tjenesten til.
Tilsynet har siden juni 2022 ført planlagte tilsyn med brugen af cloud, først hos offentlige myndigheder og siden også hos private virksomheder. I maj 2025 blev det spørgeskema, tilsynet bruger, gjort offentligt tilgængeligt via blandt andet Dansk Erhverv. Det spørger blandt andet til leverandør, kontraktdato, de behandlingsaktiviteter tjenesten understøtter, kategorier af oplysninger og det fulde overblik over databehandlere og underdatabehandlere. En opdateret fortegnelse efter artikel 30 bærer det meste af svaret.
Sikkerhed og kryptering i skyen
Artikel 32 kræver passende tekniske og organisatoriske foranstaltninger under hensyn til risikoen. Pseudonymisering og kryptering nævnes som eksempler, ikke som ufravigelige krav. I cloud er kryptering alligevel ofte det, der gør forskellen, fordi det kan være den supplerende foranstaltning, der gør en overførsel lovlig. Det virker dog kun, hvis leverandøren ikke selv har adgang til nøglerne. Data, som tjenesten skal kunne læse i klartekst for at fungere, beskyttes ikke af kryptering i hvile over for leverandøren.
Tre spørgsmål er værd at stille til enhver cloudtjeneste:
- Hvem styrer krypteringsnøglerne, og kan I selv holde dem uden for leverandørens rækkevidde?
- Hvordan styres administratoradgang, og logges support-sessioner, så I kan se, hvem der har tilgået hvad?
- Er standardindstillingerne databeskyttelsesvenlige, som art. 25 kræver, eller skal I selv slå deling, telemetri og AI-funktioner fra?
Brud skal håndteres i samarbejde. Databehandleren skal underrette jer uden unødig forsinkelse efter art. 33, stk. 2. I skal anmelde bruddet til Datatilsynet inden 72 timer efter, at I er blevet bekendt med det, medmindre det er usandsynligt, at bruddet indebærer en risiko for de registrerede. De registrerede skal kun underrettes, hvis bruddet sandsynligvis indebærer en høj risiko, og så uden unødig forsinkelse efter art. 34. Aftal konkrete frister med leverandøren, ellers æder deres interne proces jeres 72 timer. Læs mere i vores artikel om sikkerhedsbrud.
Exit og skift af leverandør: Data Act
En exit-strategi er ikke længere kun et godt råd. EU's dataforordning, forordning (EU) 2023/2854, har siden 12. september 2025 givet kunder ret til at skifte cloudleverandør. Kontrakten skal beskrive, hvilke data og digitale aktiver der kan flyttes. Opsigelsesvarslet må højst være to måneder, og overgangsperioden er som udgangspunkt 30 dage. Frem til 12. januar 2027 må leverandøren kun opkræve de direkte omkostninger ved skiftet. Derefter er skiftegebyrer som hovedregel forbudt.
Data Act og GDPR spiller sammen her. Art. 28, stk. 3, litra g, sikrer, at personoplysningerne slettes eller tilbageleveres ved ophør. Data Act sikrer, at I praktisk kan tage dem med. Retten til dataportabilitet i GDPR art. 20 er noget andet. Den tilhører de registrerede, ikke jer som virksomhed.
Sådan vurderer I en cloudtjeneste: otte trin
Trinene er kernen i GDPR cloud-arbejdet og følger Datatilsynets vejledning og EDPB's udtalelse 22/2024. Brug dem både ved nye tjenester og ved gennemgang af eksisterende.
| Trin | Hvad I gør | Dokumentation |
|---|---|---|
| 1. Kortlæg behandlingen | Hvilke oplysninger, hvilke registrerede, hvilket formål og hvilket behandlingsgrundlag | Fortegnelse efter art. 30 |
| 2. Fastlæg rollerne | Er leverandøren databehandler, og bruger den data til egne formål? | Rollevurdering |
| 3. Gennemgå databehandleraftalen | Tjek mindstekravene i art. 28, stk. 3, og vilkår om myndighedsanmodninger | Underskrevet eller accepteret DPA |
| 4. Hent hele kæden | Navn, adresse, kontakt, lokation og opgave for hver underdatabehandler | Underdatabehandlerliste |
| 5. Afdæk overførsler | Hvor behandles data, og hvorfra kan de tilgås, også ved support? | Overførselsoversigt |
| 6. Vælg og dokumentér grundlag | Tilstrækkelighed, DPF-certificering eller SCC med TIA og supplerende foranstaltninger | DPF-opslag eller TIA |
| 7. Vurdér risikoen | Sikkerhed efter art. 32, design og standardindstillinger efter art. 25, og konsekvensanalyse efter art. 35 ved høj risiko | Risikovurdering, evt. DPIA |
| 8. Planlæg tilsyn og exit | Årlig gennemgang af revisionserklæring og underdatabehandlerliste, plus en exit-plan | Tilsynsnotat, exit-plan |
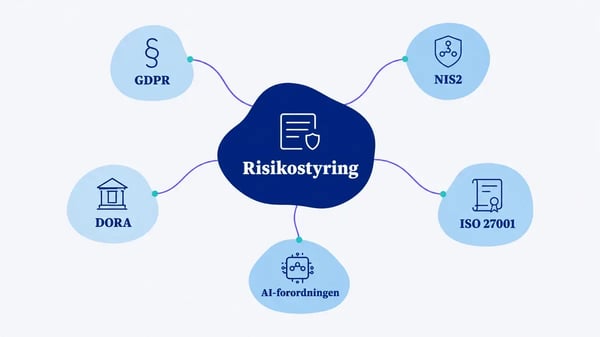
Trin 7 er ofte det, der bliver sprunget over. Datatilsynet skriver, at brugen af cloud typisk ændrer måden, behandlingen udføres på, og at det normalt kræver en fornyet risikovurdering. Vores guide til konsekvensanalyse hjælper, når risikoen er høj, og artiklen om risikostyring viser, hvordan én metode kan dække både GDPR og NIS2.
Et regneeksempel: gennemgang af syv cloudtjenester
Havbrise Logistik A/S og Jonas Krogh er fiktive. Vi har opfundet dem til denne artikel, og de er hverken kunder eller en case.
Havbrise Logistik har 220 ansatte og bruger syv cloudtjenester, der behandler personoplysninger: kontorpakke, HR-system, lønsystem, CRM, kundeservice, transportplanlægning og backup. Jonas Krogh er databeskyttelsesrådgiver (DPO) og skal i efteråret 2026 gennemgå dem alle efter Trump v. Slaughter.
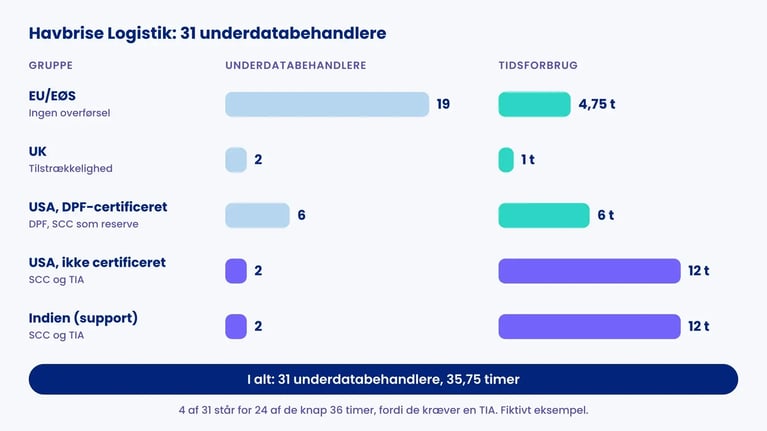
Leverandørernes databehandleraftaler oplister tilsammen 31 underdatabehandlere. Jonas sorterer dem efter, hvor data behandles eller kan tilgås fra:
| Placering | Antal | Grundlag | Estimeret tidsforbrug |
|---|---|---|---|
| EU/EØS | 19 | Ingen overførsel | 0,25 time hver til registrering = 4,75 timer |
| UK | 2 | Tilstrækkelighed (art. 45) | 0,5 time hver = 1 time |
| USA, DPF-certificeret | 6 | DPF (art. 45), SCC som reserve | 1 time hver til opslag og reservetjek = 6 timer |
| USA, ikke certificeret | 2 | SCC og TIA (art. 46) | 6 timer hver = 12 timer |
| Indien (support) | 2 | SCC og TIA (art. 46) | 6 timer hver = 12 timer |
| I alt | 31 | 12 overførsler | 35,75 timer |
Timetallene er Jonas' egne estimater til planlægning, ikke normtal. Pointen er fordelingen. Fire af de 31 underdatabehandlere står for 24 af de knap 36 timer, fordi de kræver en TIA.
Tre fund ændrer Jonas' prioritering. Først: HR-systemet bruger en amerikansk supportleverandør uden DPF-certificering, og den kan se sygefraværsoplysninger i klartekst. Det er særlige kategorier efter art. 9, og Datatilsynet anser klartekstoverførsler til modtagere omfattet af FISA 702 for meget vanskelige. Jonas beder leverandøren om at begrænse support til EU-personale og afventer svar, før han godkender fortsat brug. For det andet: én af de seks DPF-modtagere har ingen standardkontrakt som reserve i sin DPA. Den kommer på listen over tjenester, der skal have en exit-plan. For det tredje: kontorpakkens AI-assistent er slået til som standard og sender forespørgsler til en ny underdatabehandler, som Havbrise ikke er blevet varslet om. Den slår Jonas fra, indtil varslingen er modtaget og vurderet.
Hvad GDPR ikke kræver af jer i skyen
Mange påstande om GDPR cloud gør arbejdet større, end det behøver at være.
- Data skal ikke ligge i EU. Kapitel V regulerer overførsler, det forbyder dem ikke.
- Kryptering er ikke et absolut krav. Art. 32 kræver passende foranstaltninger. Kryptering er ofte det rigtige valg, men det afhænger af risikoen.
- Der findes ikke en "GDPR-certificeret cloud". Art. 42 giver mulighed for at certificere konkrete behandlingsaktiviteter efter godkendte ordninger, men en leverandør kan ikke gøre jer compliant. Ansvaret følger jer.
- En revisionserklæring er ikke nok i sig selv. ISO 27001, ISAE 3000 og SOC 2 dokumenterer sikkerhed. De svarer ikke på roller, overførselsgrundlag eller underdatabehandlerkæden.
Den ærlige begrænsning i denne artikel er, at DPF's fremtid er uafklaret. Ingen kan i september 2026 sige, hvornår EU-Domstolen afgør ankesagen, eller hvad Kommissionen gør efter EDPB's brev. Det, I kan gøre, er at dokumentere jeres grundlag i dag og have en reserve klar.
Sanktioner: hvad står på spil?
Overtrædelser af overførselsreglerne i kapitel V kan efter art. 83, stk. 5, straffes med bøder på op til 20 mio. EUR eller 4 % af den globale årsomsætning. Overtrædelser af art. 28 om databehandlere ligger i art. 83, stk. 4, med op til 10 mio. EUR eller 2 %. En af de største GDPR-bøder til dato vedrørte netop overførsler: Irlands tilsynsmyndighed gav i maj 2023 Meta en bøde på 1,2 mia. EUR for overførsler til USA på standardkontrakter.
I Danmark udsteder Datatilsynet ikke selv bøder til private virksomheder. Tilsynet indstiller til politiet, og bøden fastsættes af domstolene efter databeskyttelseslovens § 41. I praksis er kritik, advarsler og påbud efter art. 58 de hyppigste reaktioner, som Chromebook-sagen viser.
Sådan understøtter .legal GDPR cloud-arbejdet
Den tunge del af GDPR cloud er ikke jura. Det er at holde overblikket over tjenester, underdatabehandlere og overførsler opdateret, når leverandørerne ændrer noget.
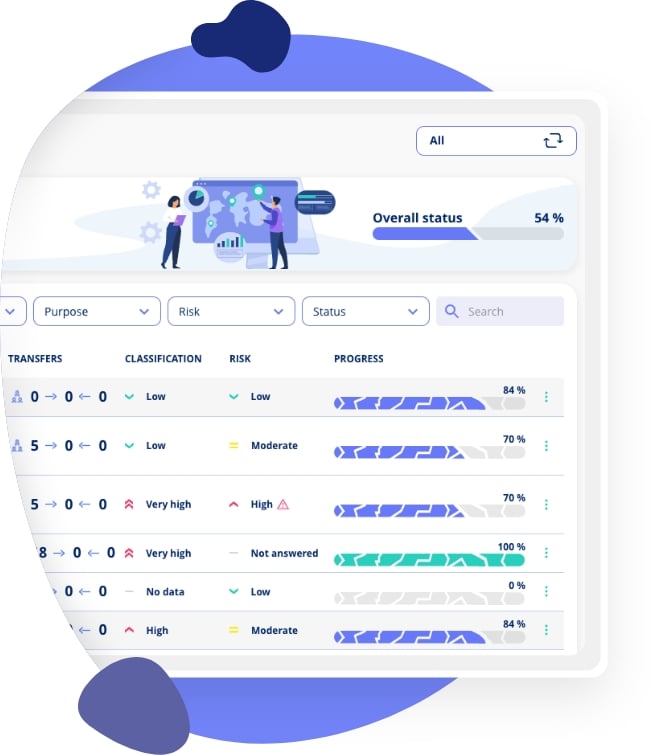
I .legal registrerer I cloudtjenesterne som it-systemer i Data Mapping og kobler dem til de behandlingsaktiviteter, databehandlere og underdatabehandlere, de indgår i. Overførselsgrundlaget, fx DPF, SCC eller tilstrækkelighed, dokumenteres på den enkelte overførsel, så I kan finde alle behandlinger, der er afhængige af DPF, hvis rammen falder. Med tilsyn med databehandlere planlægger og dokumenterer I det årlige tilsyn, og Vendor Management samler leverandørvurderingerne. Tilbagevendende opgaver som gennemgang af underdatabehandlerlister og TIA'er kan lægges i compliance-årshjulet.
Platformen træffer ikke de juridiske vurderinger for jer, men den gør dem lettere at finde, genbruge og opdatere. Book en demo, hvis I vil se, hvordan en leverandørkæde ser ud i praksis.

.legal compliance platform
Forenkl GDPR-compliance for dine cloud-tjenester
-
Kortlæg datastrømme på tværs af alle cloud-tjenester
-
Styr databehandleraftaler samlet ét sted
-
Spor grænseoverskridende overførsler og garantier
-
Automatiseret compliancedokumentation