










Spring til indhold

Giv bestyrelsen et risikooverblik de kan handle på

Én ledelsesrapport på tværs af alle risikoområder: hvor mange enheder der er vurderet, hvor mange risici der ligger over risikoappetitten, hvad eksponeringen er nu og når de åbne handlingsplaner er gennemført, og hvad planerne koster. Rapporten vises med rød, gul og grøn, og I eksporterer den som PDF med jeres egen kommentar på, så tallene når bestyrelsen med jeres tolkning af dem.

Ubegrænset antal brugere  •  Gratis onboarding og support  •  Ingen binding

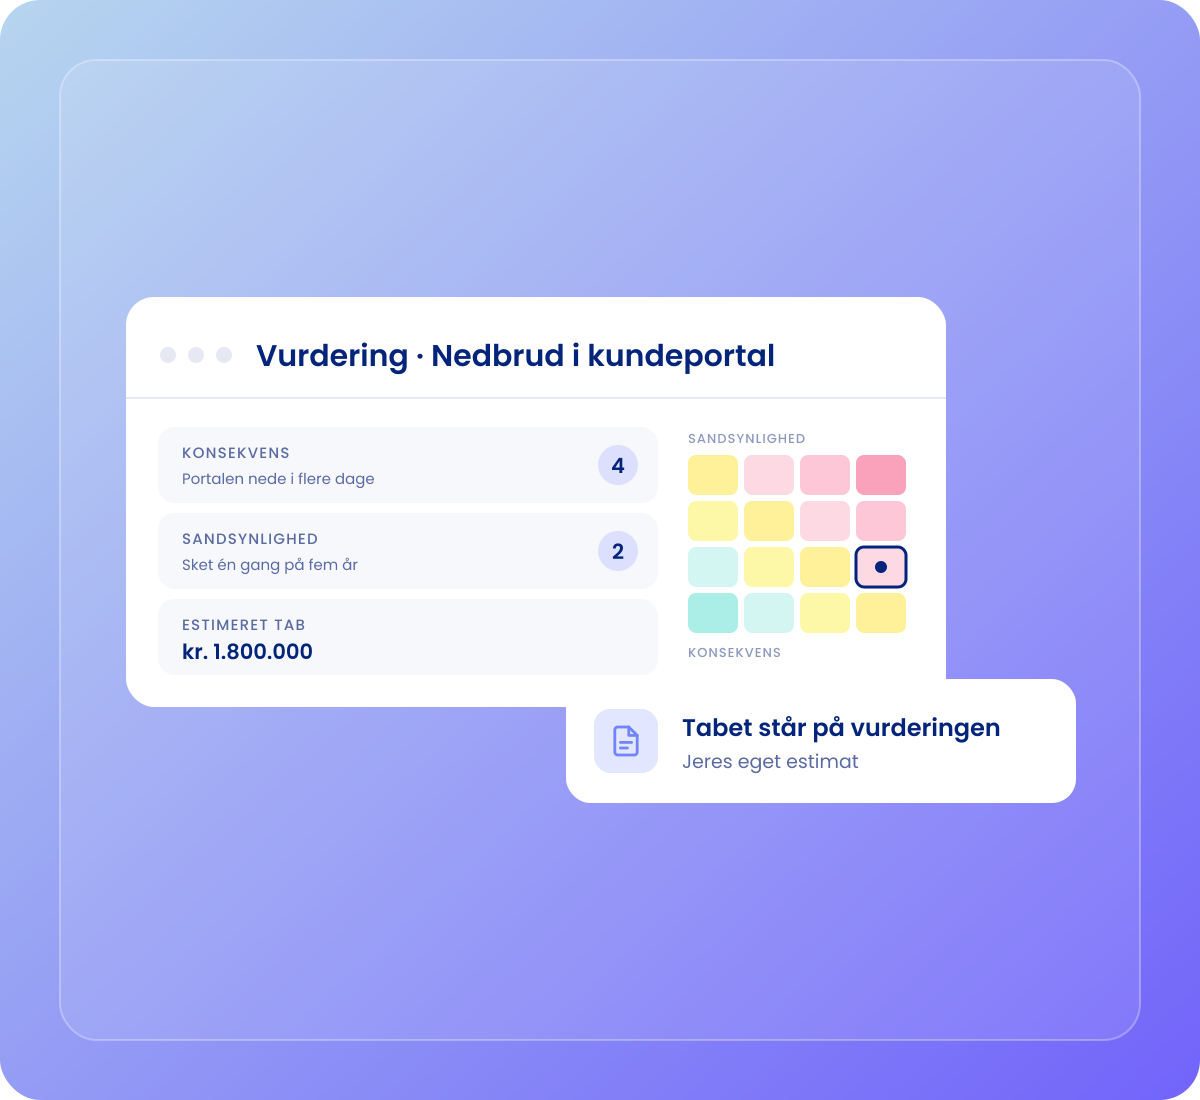
Vurderingen af nedbrud i kundeportalen i .legal med konsekvens 4, sandsynlighed 2, begrundelser, et estimeret tab på kr. 1.800.000 og placeringen i risikomatrixen
+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell
Ledelsesrapporten i .legal med eksponering nu kr. 4,2 mio., kr. 1,1 mio. efter åbne planer, planernes pris kr. 350.000, 61 af 61 entiteter vurderet og 7 risici over appetit

Risikorapportering til bestyrelsen

Meridians bestyrelsesmateriale bliver ikke længere samlet i hånden

Lars Bang er COO i Meridian Nordic og den i ledelsen, der står bag compliance-arbejdet. Maria Holm driver risikoområderne på tværs af koncernen, GDPR, NIS2 og informationssikkerhed, hver med sin egen skala og sin egen appetit. Tallene blev før hentet ud af tre forskellige regneark ugen før et bestyrelsesmøde, og den, der fremlagde dem, var sjældent den, der havde lavet dem. Nu samler én ledelsesrapport områderne mod én global risikoappetit, Maria eksporterer den med sin egen kommentar på, og Lars går ind til mødet med ét stykke materiale.

  • Én rapport på tværs af alle risikoområder, målt mod én global risikoappetit.
  • Økonomisk eksponering nu, eksponeringen når de åbne handlingsplaner er gennemført, og hvad planerne koster.
  • En fordeling på områder, så mødet går til de to områder, der er under pres, i stedet for at gennemgå dem alle.
  • PDF-eksporten bærer den risikoansvarliges egen kommentar, så tallene kommer med tolkningen på.

  • Eksponering, i penge

    Økonomisk eksponering som den er nu, eksponeringen når de åbne handlingsplaner er gennemført, og hvad planerne forventes at koste.

  • Kommentaren følger med

    Rapporten eksporteres som PDF, og I skriver en kommentar med som en del af eksporten, så ingen skal forklare tallene i en mail ved siden af.

  • Appetit mod virkelighed

    Hvor mange enheder der er vurderet, og hvor mange risici der ligger over appetitten, målt mod én global risikoappetit.

  • En retning, ikke et øjebliksbillede

    Udviklingen over tid viser, om billedet bliver bedre, og fordelingen på risikoområder viser, hvor presset kommer fra.

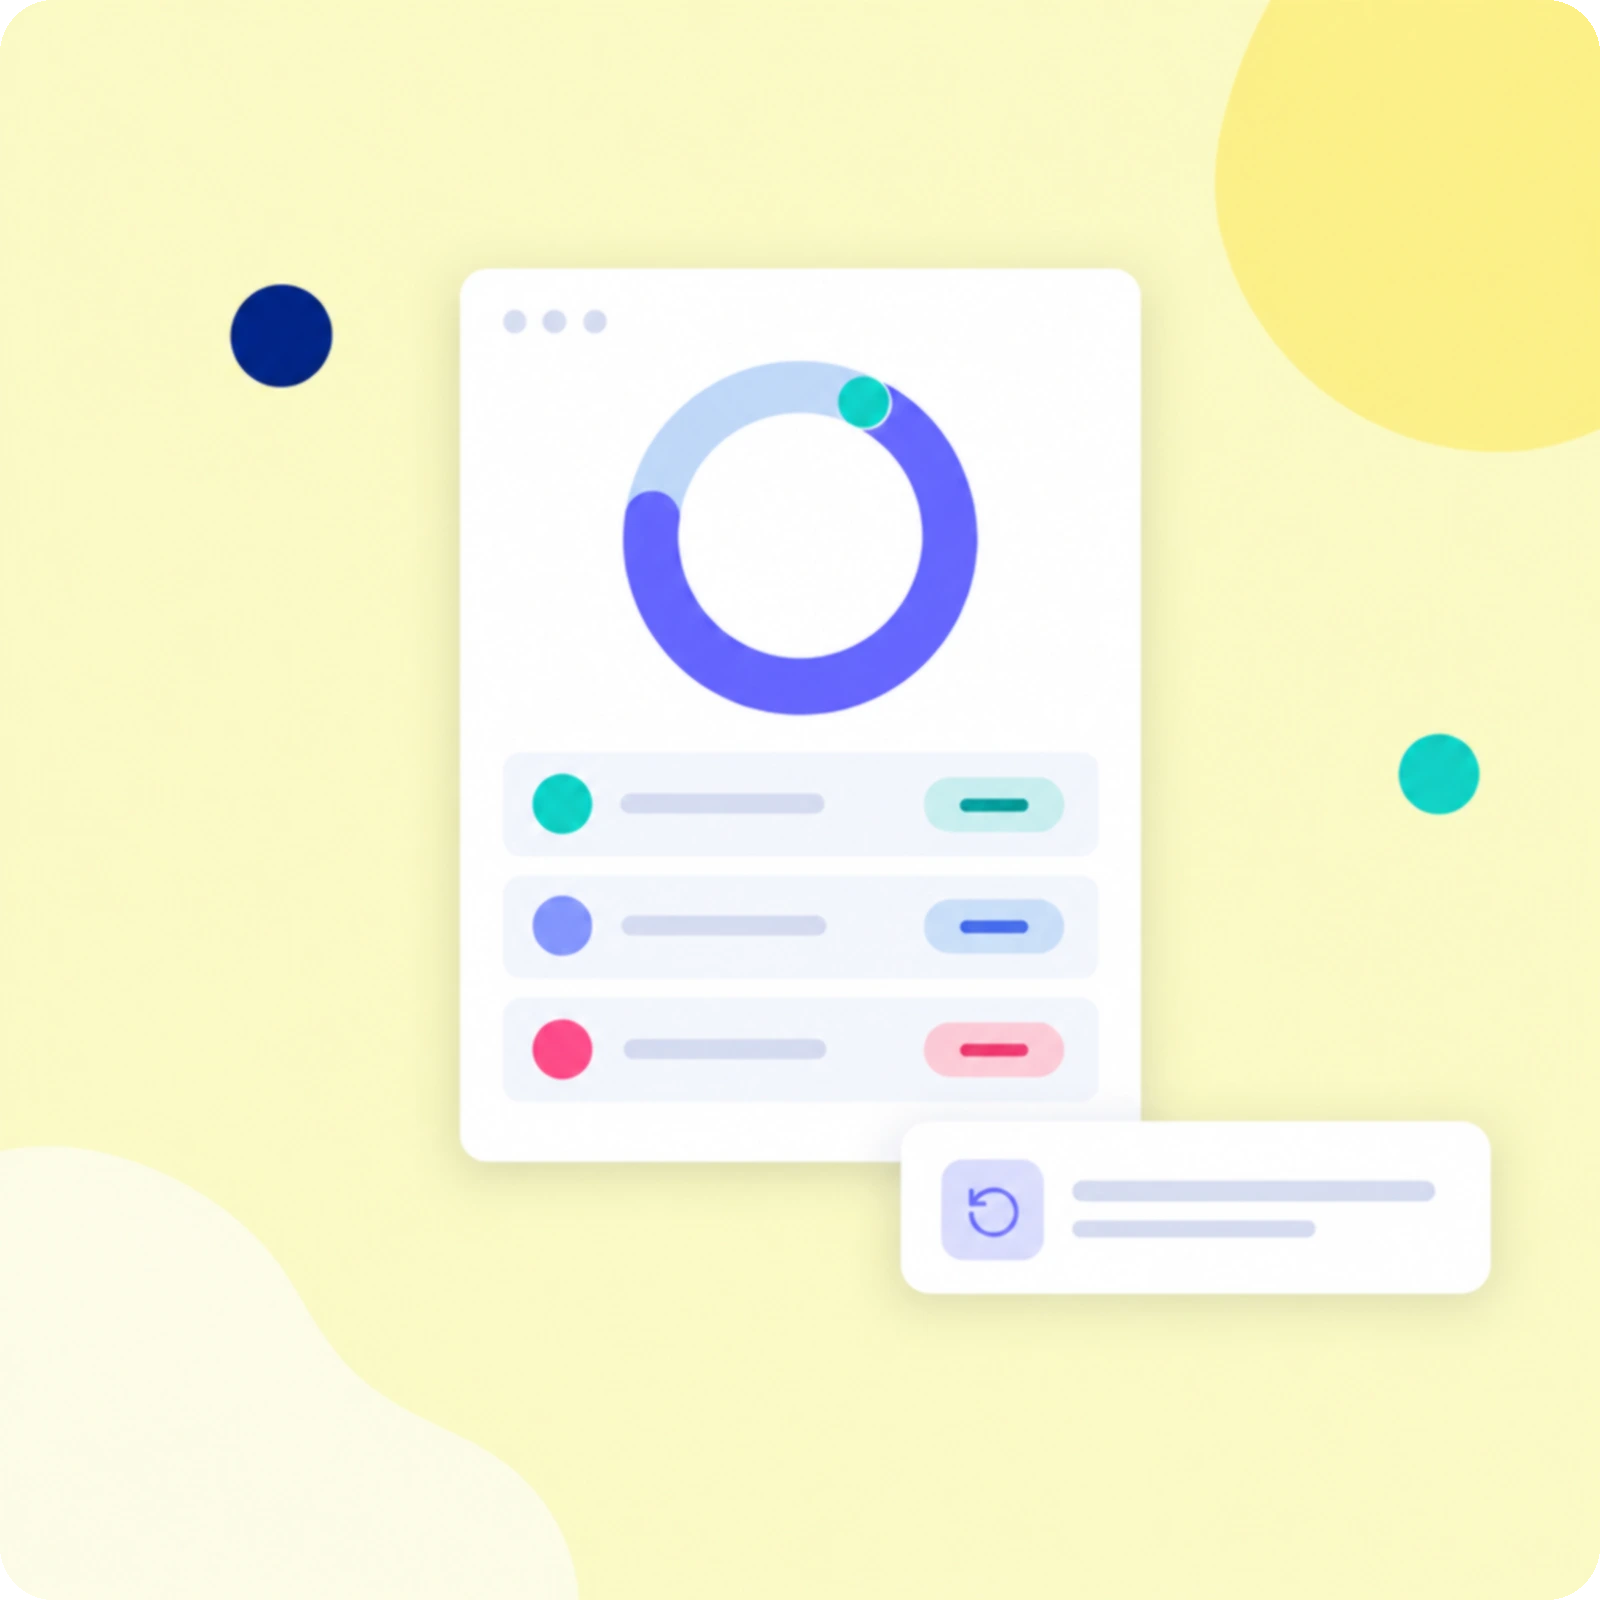
Et statuskort med en fremdriftsring og tre opsummerede rækker, klar til ledelsen

Risikorapportering til bestyrelsen

Bestyrelsen skal ikke have matricen

Risikovurdering producerer en masse arbejdsmateriale: enheder, scenarier, konsekvens og sandsynlighed, en begrundelse på hver. Næsten intet af det hører til på et bestyrelsesmøde.

  • Et regneark pr. risikoområde, der hver lever sit eget liv, og ingenting der lægger dem sammen i lokalet.
  • Matricen er det rigtige værktøj for den, der vurderer, og det forkerte for den, der skal godkende pengene.
  • Materiale samlet i hånden ugen før er bagud i det øjeblik, noget bliver vurderet igen.
Et søjlediagram i .legal over risici over appetit pr. område, med GDPR højest efterfulgt af NIS2, AI Act og enterprise risk, og en udvikling over de seneste seks måneder mod et mål

Risikorapportering til bestyrelsen

Én rapport på tværs af alle risikoområder

Når der er flere risikoområder i spil, samler ledelsesrapporten tallene og måler dem mod én global risikoappetit, altså hvor mange risici der i alt må ligge over appetitten, før ledelsen skal handle. Rapporten vises med rød, gul og grøn.

  • Hvor mange enheder der er vurderet, hvilket svarer på, om arbejdet overhovedet bliver gjort.
  • Hvor mange risici der lige nu ligger over appetitten, på tværs af områder der hver kører på sin egen skala, med risici på enheder og risici på organisationen vist hver for sig.
  • En fordeling på områder og en udvikling over tid, så billedet har en retning og ikke bare et niveau.
Et rapportkort med søjlediagram og en kommentar hæftet på, der bevæger sig langs en skinne frem til modtageren, mens en tom konvolut driver væk

Risikorapportering til bestyrelsen

Kommentaren er det, der følger med

En rapport, der forlader platformen som rene tal, bliver forklaret i en mail ved siden af, og så lever mailen og tallene hver for sig. Her skriver den, der eksporterer rapporten, en kommentar med som en del af eksporten.

  • Tolkningen sidder på tallene selv, skrevet af den, der forstår dem.
  • Bestyrelsen får eksponering, planomkostninger, fordeling og udvikling, plus en læsning af det, ét sted.
  • Rapporten eksporteres som PDF, når der er brug for den, og PDF'en viser det, I ser på skærmen, så tallene er det aktuelle billede og ikke en kopi fra sidste måned.
Mitigeringsplanen Krav om MFA hos Leverandør A/S i .legal, godkendt, der tager risikoen fra høj til meget lav og eksponeringen fra kr. 1.250.000 til kr. 150.000 for kr. 80.000

Risikorapportering til bestyrelsen

Eksponeringen, og hvad det koster at få den ned

Tre økonomiske tal løber gennem modulet, og rapporten stiller dem op ved siden af hinanden. Det er den afvejning, en bestyrelse faktisk bliver bedt om at godkende.

  • Risikoeksponering på vurderingen: det anslåede tab, hvis risikoen indtræffer.
  • Den forventede eksponering, når planen er gennemført, sat på planen selv, så I kan se, hvad planen køber.
  • Planens egen anslåede pris, så udgiften og besparelsen sammenlignes i samme enhed.
En risikomatrix i .legal med sandsynlighed og konsekvens, hvor de fleste aktiviteter ligger i det lave hjørne

Risikorapportering til bestyrelsen

Laget, rapporten står på

Under ledelsesrapporten ligger governance-overblikket, til den der er ansvarlig for et risikoområde. Det er der, tallene i rapporten bliver lavet, og der de bliver arbejdet med.

  • En matrix over hvor mange enheder der falder i hver kombination af konsekvens og sandsynlighed, med enheder over appetit, forbundne risici over appetit og forsinkede handlingsplaner som nøgletal.
  • Et skift til, hvordan billedet ville se ud, hvis alle handlingsplaner var gennemført, hvilket svarer på, om planen er nok.
  • Et skift til et vilkårligt tidspunkt i fortiden, så "hvad vidste vi i juni" er en visning og ikke et udgravningsarbejde.
Til venstre en bred tavle med mange små driftsfelter, til højre et højt rapportpanel med søjlediagram, trendlinje og kommentar

Risikorapportering til bestyrelsen

Hvad det ikke er

Platformen har også et Compliance Dashboard, som har været der siden 2024, og det er noget andet end ledelsesrapporten. Værd at sige ligeud, for de to bliver forvekslet.

  • Dashboardet er operationelt: antal aktiviteter, aktiver, leverandører og opgaver, dokumentationsgrad, en graf over opgaver pr. måned, hændelser fordelt på alvorlighed, og kun de risici, der ligger over risikoappetitten. Ingen økonomisk eksponering og ingen udvikling målt mod et mål.
  • Ledelsesrapporten handler om risiko. Den lægger ikke fremdrift på frameworks, gennemførte kontroller, kvitteringer på politikker, fortegnelsen eller leverandøraudits sammen.
  • Så et risikooverblik til bestyrelsen kommer ud af platformen. En compliance-status til bestyrelsen bliver stadig samlet uden for den, og det siger vi hellere nu end senere.
.legal i praksis

Funktioner til risikorapportering til bestyrelsen

Ledelsesrapporten (Enterprise)

Én rapport på tværs af alle risikoområder, målt mod jeres globale risikoappetit: vurderede enheder, risici over appetit, eksponering og planomkostninger. Følger med Enterprise Risk Management, som er en del af Enterprise og prissættes efter aftale.

Eksport med jeres egen kommentar

Rapporten eksporteres som PDF, og den, der eksporterer, skriver en kommentar med som en del af eksporten. Bestyrelsen får tallene og den risikoansvarliges tolkning i ét stykke materiale.

Økonomisk eksponering hele vejen

Det anslåede tab, hvis risikoen indtræffer, den forventede eksponering når planen er gennemført, og planens egen anslåede pris. Tre tal, én beslutning.

Fordeling på risikoområder

Se hvilket område eksponeringen kommer fra, så et bestyrelsesmøde går direkte til de to områder, der er under pres, i stedet for at gennemgå dem alle.

Governance-overblik til den områdeansvarlige

Laget under rapporten: en matrix over hvor mange enheder der ligger i hver kombination af konsekvens og sandsynlighed, enheder over appetit, forbundne risici over appetit og forsinkede handlingsplaner.

Simulering og et vilkårligt tidspunkt i fortiden

Skift til, hvordan billedet ville se ud, hvis alle handlingsplaner var gennemført, eller tilbage til et tidspunkt i fortiden og se præcis, hvordan det så ud dengang.

.legal compliance-platform

Rapportér risiko til bestyrelsen med...

Skal I give bestyrelsen et risikooverblik de kan handle på? Vi anbefaler følgende modul til opgaven.

Enterprise Risk Management

Opret flere risikoområder, og rapportér på dem på tværs i én ledelsesrapport. ERM er en del af Enterprise og prissættes efter aftale.

Vores kunder

+400

virksomheder

+11.000

brugere

+79.000

kontrakter

+14.000

behandlingsaktiviteter

Mikkel Friis

Bech-Bruun

Mikkel Friis Rossa (Partner)

.legal´s team har konsekvent udvist et engagement i innovation, samtidig med at de har været imødekommende over for vores fælles klienters behov.
Rasmus-boutrup-fenerum

Fenerum

Rasmus Boutrup (Financial Controller)

Se case
Med .legal har vi fået en mere simpel og overskuelig løsning, der passer bedre til vores behov
Michael Berner 1

Lægeforeningen

Michael Berner (Advokat)

.legal har været det helt rigtige valg for os. .legal er både professionelle og imødekommende med dygtige medarbejdere.
Nanna Rodian Christensen

Molecule Consultancy

Nanna Rodian Christensen (HR & Operational Manager)

Se case
Det gør for det første, at hele arbejdet ikke ligger et sted (hos mig), og for det andet, at forståelsen for GDPR bliver implementeret ud i organisationen.
ulrikdueholmbeckmann

Plum Safety

Ulrik Dueholm Beckmann (QC, CM og ESG Lead)

Se case
"Fra .legal oplever vi en utrolig stor grad af fleksibilitet og velvillighed i at tilpasse features efter vores lokale behov."
julie-oxenvad-novicell

Novicell

Julie Oxenvad (Legal Consultant)

Se case
Vi er glade for skiftet til .legal, det har styrket vores compliance-arbejde, gjort processerne lettere at håndtere og mere gennemsigtige, samt forbedret samarbejdet på tværs af teams.
Profile-picture1

Axel Kaufmann ApS

Julie Lundkvist Andreasen (Jurist og kundeservicechef)

Se case
.legal opdaterer løbende platformen for at sikre, at deres kunder altid kan være compliant. I vores øjne ville ethvert andet valg være et skridt tilbage.
ansat_Kaspar_Rochholz_005

DMJX

Kaspar Rocholz (GDPR-koordinator)

Se case
.legal har virkelig forstået, hvad det vil sige at skabe en brugervenlig og effektiv løsning. Privacy er et attraktivt produkt i forhold til pris og funktionalitet.
Tinna Schultz

Min By Media

Tinna Schultz (HR-chef)

Se case
Det fungerer bare! Det er så nemt og brugervenligt, og oversigten over behandlingsaktiviteter, er genial.

NRGi

Mette Mühlendorph (Compliance Specialist)

Se case
Implementeringen af .legal har gjort en forskel i den måde, vi håndterer compliance på. Systemet har skabt struktur og overblik, som har haft konkrete fordele.
Use cases

Find den opgave, du skal have løst

Hver use case er et stykke rigtigt compliance-arbejde, beskrevet som det faktisk foregår i platformen. Filtrer efter hvem du er, hvad du arbejder med, og hvilke regelsæt du skal leve op til.

Book en demo

22 use cases

Compliance & GRC lead

Byg ét risikoregister for hele organisationen

Ét register på tværs af GDPR, NIS2, AI og informationssikkerhed, hvor hvert risikoområde har sin egen matrix, skala og risikoappetit. Leveres af Enterprise Risk Management-tilkøbet.
Se risikoregisteret
Compliance & GRC lead

Håndtér compliance i en koncern

Kør hele koncernen fra én platform, dokumentér én gang på gruppeniveau, og rapportér stadig selskab for selskab. Leveres af Group Companies-tilkøbet.
Se koncern-compliance
Compliance & GRC lead

Kør awareness-træning der når alle kollegaer

Udsend træning og politikker, følg automatisk op på dem der mangler, og dokumentér at alle har gennemført. Du leverer materialet, vi kører skinnerne.
Se awareness-træning
Legal counsel

Lav due diligence på jeres leverandører

Klassificér en leverandør på jeres egne kriterier, få de svar og dokumenter I mangler uden login for leverandøren, og flyt de godkendte direkte over i kontrakter.
Se due diligence af leverandører
Compliance & GRC lead

Multi-framework compliance: lav arbejdet én gang

Lav en kontrol én gang, og den tæller på tværs af alle de rammeværk den er mappet til, med en simuleret score på dem I ikke er begyndt på endnu.
Se compliance på tværs af frameworks
CISO & IT security

Bliv NIS2-klar uden at starte forfra

Byg videre på det ISO 27001-arbejde I allerede har lavet, slå NIS2 til, og lad en simuleret score vise hvor langt I allerede er.
Se NIS2-parathed
DPO

Fra tolv regneark til én fortegnelse

GDPR-dokumentationen findes allerede, den ligger bare i regneark. Eksportér det, I har, og vi strukturerer det i .legal for jer, typisk inden for to uger.
Se vejen væk fra regnearkene
CISO & IT security

Driv jeres ISMS i én platform

De rammeværk, I skal leve op til, kontrollerne under dem og dokumentationen, der viser, at arbejdet er gjort, alle tre dele i ét modul, hvor status opdaterer sig selv ud fra gennemførte opgaver.
Se hvordan ISMS'et drives

Ofte stillede spørgsmål om risikorapportering til bestyrelsen

Hvad er ledelsesrapporten i .legal?

En rapport, der samler jeres risikotal på tværs af alle risikoområder og måler dem mod én global risikoappetit. Den viser, hvor mange enheder der er vurderet, hvor mange risici der lige nu ligger over appetitten, den økonomiske eksponering nu og når de åbne handlingsplaner er gennemført, hvad planerne forventes at koste, en fordeling der viser hvilket område presset kommer fra, og udviklingen over tid. Risici på enheder og risici på organisationen vises hver for sig, og rapporten vises med rød, gul og grøn. Den kom med Enterprise Risk Management (ERM) i august 2026, og risici på organisationsniveau kom til i september 2026.

Er det en compliance-status til bestyrelsen eller en risikostatus?

En risikostatus, og forskellen er vigtig. Rapporten læser risikodata: områder, enheder, appetit, eksponering og handlingsplaner. Den lægger ikke fremdrift på frameworks, gennemførte kontroller, kvitteringer på politikker, fortegnelsen eller leverandøraudits sammen, så et samlet compliance-billede til en bestyrelse bliver stadig lavet uden for platformen.

Håndtér compliance i en koncern

Kan rapporten komme med i bestyrelsesmaterialet?

Ja. Rapporten eksporteres som PDF, der viser det, I ser på skærmen, og den, der eksporterer den, kan skrive en kommentar med som en del af eksporten, så tallene kommer med den risikoansvarliges egen tolkning på i stedet for i en mail ved siden af. Specifikke vurderinger kan eksporteres til Excel.

Er det det samme som Compliance Dashboard?

Nej. Compliance Dashboard har været i platformen siden 2024 og er det operationelle lag: antal behandlingsaktiviteter, aktiver, leverandører og opgaver, dokumentationsgrad, en graf over opgaver pr. måned, hændelser fordelt på alvorlighed, de seneste audit-besvarelser og de risici, der ligger over risikoappetitten. Der er ingen økonomisk eksponering og ingen udvikling målt mod et mål, så det er ikke en ledelsesrapport, og vi sælger den ikke som en.

Hvor kommer tallene fra?

Fra jeres egne risikovurderinger. Konsekvens og sandsynlighed sættes af den, der vurderer, med en begrundelse på hver, og risikoniveauet slås op i en matrix, I selv opsætter, celle for celle hvis I vil. Eksponeringstallene er også jeres egne skøn. Platformen laver regnestykket og holder dokumentationen. Den afgør ikke, hvad jeres risici er.

Hvor aktuelle er tallene?

Rapporten viser billedet, som det ser ud, når I åbner den, og I eksporterer den, når I har brug for den, typisk før et bestyrelsesmøde. Den hentes altså, når der er behov, den kommer ikke af sig selv. Har I brug for et ældre billede, kan den områdeansvarlige skifte til et vilkårligt tidspunkt i fortiden og se præcis, hvordan det så ud.

Hvilken plan kræver det?

Enterprise. Ledelsesrapporten og governance-overblikket under den kom med Enterprise Risk Management, som er en del af Enterprise og prissættes efter aftale. Kunder, der ikke har det, kører videre på det gamle risikomodul, og det har ingen ledelsesrapport.

Skal bestyrelsen have logins for at se det?

Nej. Rapporten eksporteres og gives videre, så ingen behøver åbne platformen for at læse den. Antallet af brugere er ubegrænset, hvis I gerne vil give et bestyrelsesmedlem eller en intern revisor adgang, men rapporten er bygget til at blive modtaget, ikke til at blive logget ind på.

Hvad en intern revision omfatter

Hvem godkender en handlingsplan, før pengene bruges?

En plan går fra foreslået til godkendt til planlagt til gennemført, og den bærer en anslået pris og den forventede eksponering, når den er gennemført, hvilket er det, beslutningen faktisk kræver. Godkendelse er et statusskift, som alle med adgang kan foretage, så statussen dokumenterer beslutningen, men låser den ikke. Hvem der godkender hvad, aftaler I selv.

Hvad ledelsen er ansvarlig for under NIS2

Har du fortsat spørgsmål?

Spørg Johannes direkte, han giver de fleste af vores demoer personligt

Book ham her
+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell