Interne vurderinger på audit-motoren
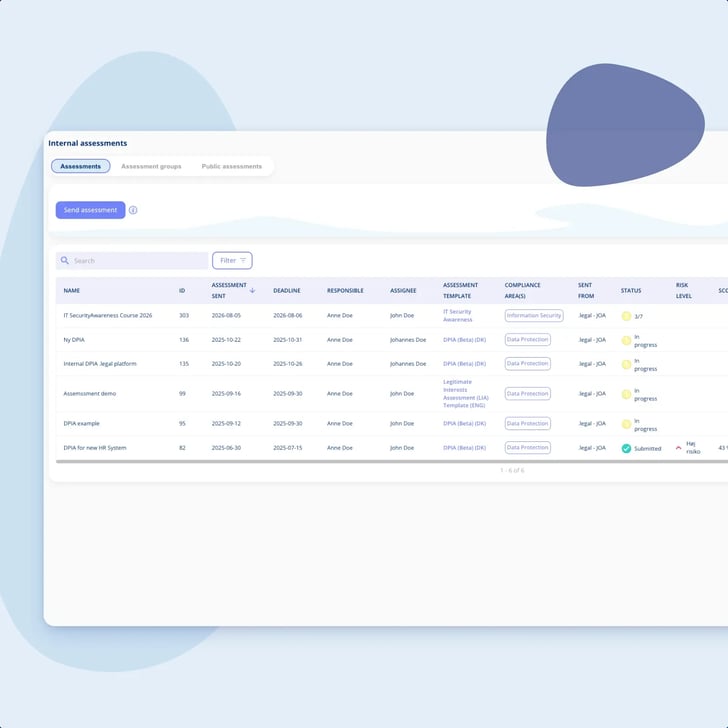
En intern vurdering er en skabelon, hvor Type er sat til intern, bygget og sendt på den samme motor som jeres leverandøraudits. Én motor, vendt indad mod en kollega i stedet for udad mod en leverandør.
Moduler
.legal AI
Alle AI-funktioner →Integrationer
Se alle integrationer →Platform og funktioner
Efter mål
Efter framework
Alle frameworks →Se, hvordan andre gør
Alle kundecases →Forstå reglerne
Se det i praksis
Alle kundecases →Planlæg skiftet
Hold dig opdateret
En intern vurdering sendes ud på den samme motor, I allerede sender spørgeskemaer med, og når den kommer tilbage, knytter I den til den behandlingsaktivitet, den handler om, med sit id på. I skriver selv spørgsmålene, så en konsekvensanalyse kan følge jeres egen metode og ikke en skabelon fra os.
Ubegrænset antal brugere • Gratis onboarding og support • Ingen binding
Konsekvensanalyser på aktiviteten
Sofie Bruhn er DPO for hele Meridian Nordic. Da koncernen besluttede, at pilotprojektet med forbrugsprognoser skulle vurderes ordentligt, før det kom i nærheden af rigtige måledata, havde hun lavet den slags før: i et dokument, på et fællesdrev, med en eftermiddag et år senere brugt på at finde ud af, hvilken aktivitet det egentlig handlede om. Denne gang skrev hun spørgsmålene én gang som en intern vurdering og sendte den til den ingeniør, der driver platformen, med en kollega sat på som ansvarlig. Da den kom tilbage, knyttede hun den til behandlingsaktiviteten fra aktivitetens egen fane, og der ligger den nu med sit id ved siden af.
Den hører til aktiviteten
I knytter en indsendt intern vurdering til den behandlingsaktivitet, den handler om, med sit id, og I finder den igen fra aktivitetens egen audit-fane.
Jeres spørgsmål, ikke vores
I bygger selv skabelonen, sektion for sektion. Der er ingen GDPR-logik i den, og det er præcis derfor, den kan følge den metode, I allerede bruger.
Besvaret af den, der ved det
Send den til en navngiven kontaktperson, eller del et link, hvor modtageren selv skriver sig på, med et notat om hvilket projekt den dækker.
Status uden at rykke
Sendt, åbnet og indsendt, den ansvarlige får en mail, når den kommer tilbage, og ældre interne vurderinger kan stadig filtreres efter år.
Konsekvensanalyser på aktiviteten
Selve konsekvensanalysen er sjældent det svære. Det svære er at finde den bagefter og vise, at den hørte til den aktivitet, der endte i drift.
Konsekvensanalyser på aktiviteten
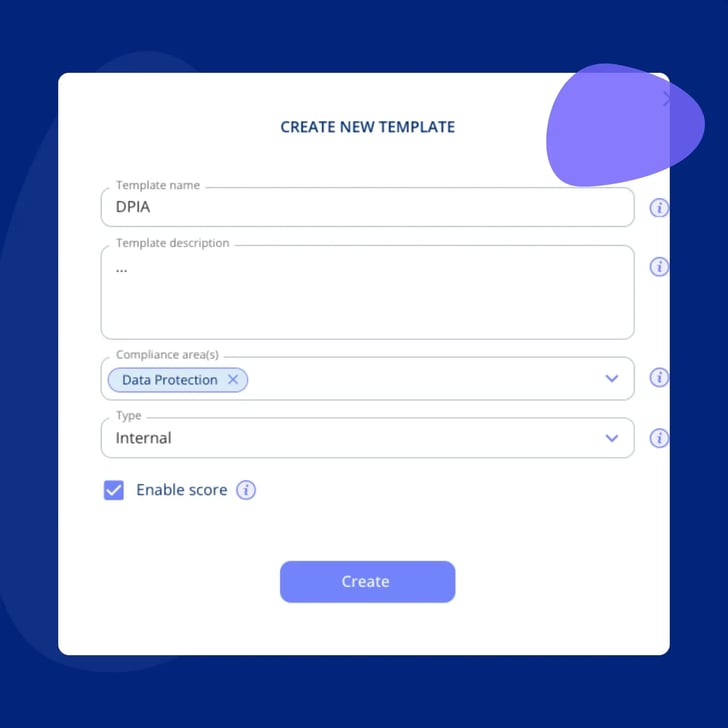
Det skriver vi hellere ned, end at det kommer frem på en demo. Det, platformen har, er en intern vurdering: en spørgeskema-skabelon, hvor Type er sat til intern, og det er præcis det, .legal byggede den del af motoren til.
Konsekvensanalyser på aktiviteten
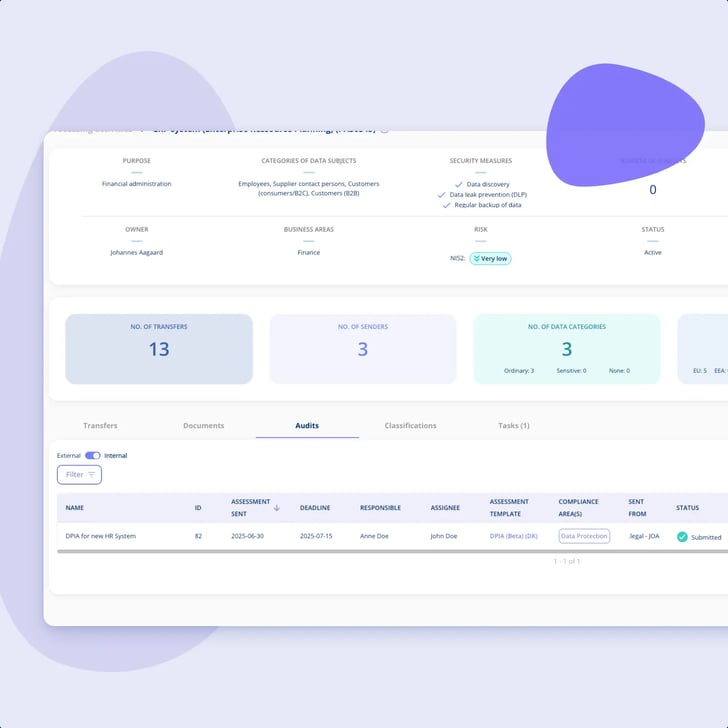
Det er den detalje, der gør forskellen. I knytter den indsendte interne vurdering til den aktivitet, den handler om, og derfra er den dokumentation på aktiviteten frem for et dokument i en mappe.
Konsekvensanalyser på aktiviteten
DPO'en sidder sjældent med fakta. Det gør ingeniøren, eller projektlederen, og ingen af dem har lyst til en bruger i en compliance-platform.
Konsekvensanalyser på aktiviteten
To ting ligger lige ved siden af hinanden her, og de er nemme at smelte sammen til et løfte, vi ikke kan holde. Så helt ligeud.
Konsekvensanalyser på aktiviteten
Vi laver planen, ikke udfyldningen. På et arbejde som dette har den sætning tre kanter, der er værd at nævne, før I ser en demo.
En intern vurdering er en skabelon, hvor Type er sat til intern, bygget og sendt på den samme motor som jeres leverandøraudits. Én motor, vendt indad mod en kollega i stedet for udad mod en leverandør.
Giv den et internt navn, en beskrivelse og de compliance-områder, den hører til, og skriv så sektionerne og spørgsmålene. Skabeloner oprettes af administratorer, og en aktiv skabelon er låst, så en ændring lægges i en ny version af netop den skabelon.
Både behandlingsaktiviteter og aktiver har en fane til interne vurderinger, og det er der, I knytter en indsendt intern vurdering på, med sit id i parentes. Den samme fane skifter over til de eksterne audits på aktiviteten.
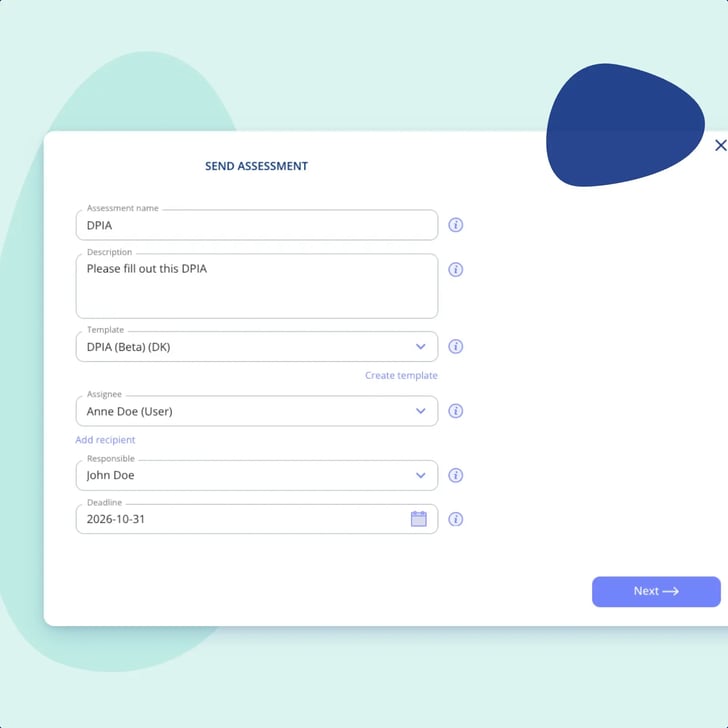
At sende er at vælge skabelon, modtager, hvem der er ansvarlig for den interne vurdering, og en dato. Modtageren får en mail, når den tildeles, og den ansvarlige får en mail i det øjeblik, den bliver indsendt.
Hvor det er besværligt at pege på en navngiven kontakt, kan et offentligt link lade modtageren skrive sig på med navn og mail. Et notat følger linket og vises som tooltip i oversigten, fx hvilket projekt den interne vurdering dækker.
Sendt, åbnet og indsendt, med en X af X-tæller på skabeloner uden forgrening. Årsfilteret holder i år fra sidste år, og widgetten med de seneste indsendelser på compliance-dashboardet skifter mellem interne vurderinger og eksterne audits.
Konsekvensanalyser på aktiviteten
Ét regelsæt, og dokumentationen gemt der, hvor arbejdet i forvejen ligger.
GDPR
Jeres konsekvensanalyser er GDPR-arbejde, og det er de behandlingsaktiviteter, I knytter dem til, også. .legal holder begge som dokumentation, I kan finde igen, frem for som dokumenter, I skal huske hvor I lagde.
Dokumentér GDPR og hold artikel 30-fortegnelsen opdateret. Det er her, behandlingsaktiviteterne ligger, og her I knytter en indsendt intern vurdering til den aktivitet, den handler om.
Udforsk GDPRDet abonnement, audit-motoren følger med, og det er den, der bærer en intern vurdering ud til en kollega og tilbage igen. Samme motor som til leverandøraudits.
Udforsk Leverandørstyringvirksomheder
brugere
kontrakter
behandlingsaktiviteter
Bech-Bruun
Mikkel Friis Rossa (Partner)
Fenerum
Rasmus Boutrup (Financial Controller)
Lægeforeningen
Michael Berner (Advokat)
Molecule Consultancy
Nanna Rodian Christensen (HR & Operational Manager)
Plum Safety
Ulrik Dueholm Beckmann (QC, CM og ESG Lead)
Bech-Bruun
Mikkel Friis Rossa (Partner)
Fenerum
Rasmus Boutrup (Financial Controller)
Lægeforeningen
Michael Berner (Advokat)
Molecule Consultancy
Nanna Rodian Christensen (HR & Operational Manager)
Plum Safety
Ulrik Dueholm Beckmann (QC, CM og ESG Lead)
Novicell
Julie Oxenvad (Legal Consultant)
Axel Kaufmann ApS
Julie Lundkvist Andreasen (Jurist og kundeservicechef)
DMJX
Kaspar Rocholz (GDPR-koordinator)
Min By Media
Tinna Schultz (HR-chef)
NRGi
Mette Mühlendorph (Compliance Specialist)
Novicell
Julie Oxenvad (Legal Consultant)
Axel Kaufmann ApS
Julie Lundkvist Andreasen (Jurist og kundeservicechef)
DMJX
Kaspar Rocholz (GDPR-koordinator)
Min By Media
Tinna Schultz (HR-chef)
NRGi
Mette Mühlendorph (Compliance Specialist)
Hver use case er et stykke rigtigt compliance-arbejde, beskrevet som det faktisk foregår i platformen. Filtrer efter hvem du er, hvad du arbejder med, og hvilke regelsæt du skal leve op til.
22 use cases
Ingen use cases matcher den kombination endnu. Prøv at fjerne et filter.
Nej. Det siger vi med det samme, så det ikke bliver en overraskelse på en demo. Det, der findes, er en intern vurdering: en spørgeskema-skabelon, hvor Type er sat til intern, bygget og sendt på den samme audit-motor som alt andet, I sender ud. Der er ikke noget konsekvensanalyse-objekt, ingen guide og ingen GDPR-logik inde i den. Det, der gør den brugbar til opgaven, er den anden halvdel: en indsendt intern vurdering kan knyttes til den behandlingsaktivitet, den handler om, og kan derefter findes derfra.
En skabelon, og den er jeres. Den har et internt navn, en beskrivelse og de compliance-områder, den hører til, og derunder de sektioner og spørgsmål, I selv beslutter. Spørgsmålene findes i fire typer: ét svar fra en liste, flere svar fra en liste, fri tekst og en dato. Hvis jeres egen metode kræver, at der hænges et dokument på, så stil spørgsmålet på en demo: vi dokumenterer de fire typer og ikke en femte til upload. Det er administratorer, der opretter skabeloner, og en aktiv skabelon er låst, så en ændring lægges i en ny version af den samme skabelon og ikke i en skabelon nummer to ved siden af.
Nej. Der er ingenting, der screener jeres behandlingsaktiviteter, og ingenting, der markerer en aktivitet som en, der skal vurderes. Det lader vi heller ikke som om, for den beslutning er juridisk arbejde, og den er jeres. .legal er en dokumentationsplatform, ikke en rådgiver. Når I har besluttet, at en aktivitet skal vurderes, er det her, den interne vurdering bliver gennemført, dokumenteret og fundet igen.
På behandlingsaktiviteten, når I knytter den dertil fra aktivitetens egen audit-fane, med vurderingens id i parentes, så der ikke er tvivl om hvilken. Aktiver har den samme fane, og på en aktivitet skifter fanen mellem de interne vurderinger og de eksterne audits, der ligger på den. Én ting skal være tydelig: en intern vurdering er knyttet til aktiviteten, den er ikke smeltet sammen med den, så ingenting, I svarer i den, skriver om i aktivitetens egne felter. Det er et bevidst valg. Den interne vurdering dokumenterer, hvad der blev svaret dengang, og aktiviteten beholder sine egne felter.
Der er to veje. Enten en navngiven kontaktperson, som vælges blandt kontaktpersonerne på jeres koncernselskaber, eller et offentligt link, hvor modtageren skriver sig på med navn og mail. Ingen af vejene kræver, at modtageren bliver bruger i platformen, og linket kan have et notat på, som vises som tooltip i oversigten, og det er typisk der, folk skriver hvilket projekt den interne vurdering hører til. En detalje i opsætningen, som overrasker mange: kontaktpersonerne på koncernselskaber er en anden liste end kontakterne på en juridisk enhed, som er der, eksterne audits henter deres modtagere.
Den samme motor, vendt mod en leverandørI kan registrere en dato, og I skal vide, hvad den gør. Den låser ingenting, og den eskalerer ingenting: modtageren kan stadig indsende, efter den er passeret, så datoen er der for formaliteten og for jeres egen planlægning. Efter 7, 14 og 21 dage går der automatisk en påmindelse til dem, der endnu ikke har svaret, og den bliver ved. Kadencen kan I ikke selv sætte op, så det klogeste er at bygge jeres egen opfølgning op om den. Vi skriver det hellere her, så det ikke er en overraskelse ved den tredje runde.
Kun hvis I slår scoring til på skabelonen, og det er værd at være præcis om, hvad det tal er. Det er en generisk spørgeskema-score, vægtet som I selv har vægtet spørgsmålene. Det er ikke en databeskyttelsesretlig risikodom, det afgør ingenting, og det hænger ikke sammen med risikomodulet. En intern vurdering uden score er en understøttet opsætning og ikke en fejlopsætning, så det er et fuldt legitimt valg at lade scoring være slået fra. Konklusionen er noget, et menneske skriver, ikke noget platformen regner ud.
Det er to forskellige objekter, og de bliver forvekslet ofte nok til, at det er værd at skille dem her. En leverandørklassificering er et spørgeskema, I selv besvarer om en leverandør, og resultatet er et risikoniveau for netop den leverandør. En intern vurdering er et spørgeskema, I sender til en anden, som besvarer det, og det, der kommer tilbage, knytter I til en behandlingsaktivitet eller et aktiv. Forskellige objekter, forskellige skabelonfamilier, forskellige opgaver. De deler maskineriet, og det er alt, de deler.
Fra aktiviteten eller fra året. Behandlingsaktiviteten beholder alle de interne vurderinger, der er knyttet til den, hver med sit eget id, så den naturlige vej er at åbne den aktivitet, den handlede om. På tværs af hele oversigten kan I filtrere interne vurderinger efter år, og det er det, der gør en anden runde på samme aktivitet læsbar ved siden af den første i stedet for en jagt gennem et fællesdrev.
To ting, og de er værd at nævne ligeud. Behandlingsaktiviteterne ligger i GDPR / Databeskyttelse, og det er der, I knytter en færdig intern vurdering på. Den audit-motor, der bærer en intern vurdering ud og tilbage, følger med Leverandørstyring-abonnementet, og det er den samme motor, I ville bruge til leverandøraudits og videnstjek. Kører I allerede tilsyn med databehandlere, har I allerede det, denne side beskriver.
Hvad en databehandler erSpørg Johannes direkte, han giver de fleste af vores demoer personligt
Book ham her