Spring til indhold

Kortlæg jeres persondata til de systemer, der rummer dem

Åbn et system og se, hvilke persondata der ligger i det, samlet fra alle de behandlingsaktiviteter, det er knyttet til, og med et overblik på leverandøren bag også. Ingenting bliver fundet for jer: hver registrering er lavet af en kollega, og derfor kan I stå inde for den.

Ubegrænset antal brugere  •  Gratis onboarding og support  •  Ingen binding
Illustration af tre dokumentpaneler med tynde linjer, der løber hen til en violet systemblok med en stak lyseblå brikker på toppen, en mindre leverandørblok bagved med den samme stak og en lille figur ved siden af systemet
+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell
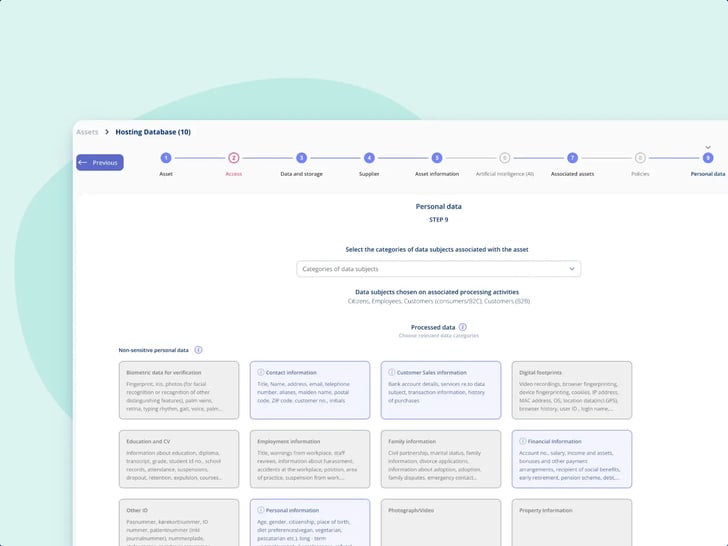
Trin 9 for et aktiv i .legal, Personal data, der viser de registrerede, der allerede er valgt på de tilknyttede behandlingsaktiviteter, og de persondatakategorier, der er valgt for aktivet

Datakortlægning

Før den gamle kundeportal bliver lukket, ved Sofie allerede, hvad der ligger i den

Da IT meldte ud, at Meridians gamle kundeportal lukker til foråret, landede det første spørgsmål hos Sofie Bruhn, som det plejer: Hvilke persondata ligger der egentlig i den, og hvad hænger på den? Før svarede hun ved at læse behandlingsaktiviteterne igennem én ad gangen og håbe, at listen var komplet. Denne gang åbnede hun selve portalen. Den viste persondataene samlet fra alle de aktiviteter, den var knyttet til, og hvilke aktiviteter det var, og leverandøren bag viste også overblikket. Anders Krogh, der ejer aktivregistret på sikkerhedssiden, kiggede på det samme system.
  • Svaret starter i systemet, så ingen skal stykke det sammen fra aktiviteterne i hånden.
  • De behandlingsaktiviteter, portalen indgår i, står på den, så langt hendes adgang rækker, hver med ansvarlig og forretningsområde.
  • Hvilke koncernselskaber der bruger portalen, står på hver aktivitet og er ikke gættet på koncernniveau.
  • At lukke den er stadig manuelt arbejde, men listen over aktiviteter, der skal rettes, ligger allerede foran hende, så længe hun har adgang til dem alle.

  • Start i systemet

    Åbn systemet og læs, hvilke persondata der ligger i det, samlet fra alle de behandlingsaktiviteter, det er knyttet til.

  • Formålet sætter grænsen

    Når I knytter et system til en aktivitet, kan I kun vælge de persondata, aktiviteten allerede dækker.

  • Per selskab, hvor det er forskelligt

    Med koncernselskaber, som er en del af Enterprise-planen, markerer I på hver aktivitet, hvilke selskaber der bruger systemet, også når aktiviteten spænder over flere.

  • Så fint som I har brug for

    Bliv på kategoriniveau, eller tilføj jeres egne persondatatyper under det. I mister ingenting ved at lade være.

Illustration af en systemblok med en tom bakke på toppen, omgivet af spredte dokumentpaneler forbundet af løse linjer, der aldrig når frem til den, et enligt konturark, der driver væk til højre, og en lille figur, der kigger på fra venstre

Datakortlægning

Spørgsmålet handler om et system, og fortegnelsen handler om aktiviteter

Revisorer, IT og kunder spørger sjældent til en behandlingsaktivitet. De spørger til et system, og når dokumentationen er bygget op om aktiviteter, tager det tid at svare.
  • Svaret ligger spredt ud over alle de aktiviteter, der tilfældigvis bruger systemet.
  • En liste ved siden af, holdt i hånden, glider væk fra fortegnelsen, første gang nogen glemmer, at den findes.
  • Ingen kan sige med sikkerhed, at listen er komplet, og det er lige netop det, den der spørger, vil vide.
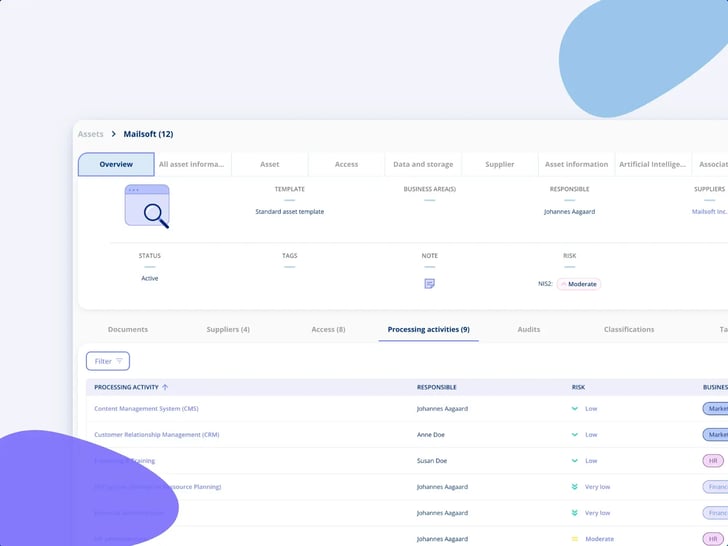
Et aktiv i .legal på fanen Processing activities med de ni behandlingsaktiviteter, det er knyttet til, hver med ansvarlig, risikoniveau og forretningsområde

Datakortlægning

Åbn systemet, og læs hvad der ligger i det

Aktiviteter, systemer og leverandører er kortlagt til hinanden, og den side af sagen står på siden om fortegnelsen. Her starter vi i den anden ende, med systemet.
  • Hver aktivitet, der bruger systemet, bidrager med sin del, og systemet viser persondataene samlet fra dem alle.
  • Leverandøren bag viser også overblikket, så spørgsmålet lige så godt kan starte der.
  • En fane på systemet viser aktiviteterne med ansvarlig, risikoscore og forretningsområde, og kun dem, I har adgang til.
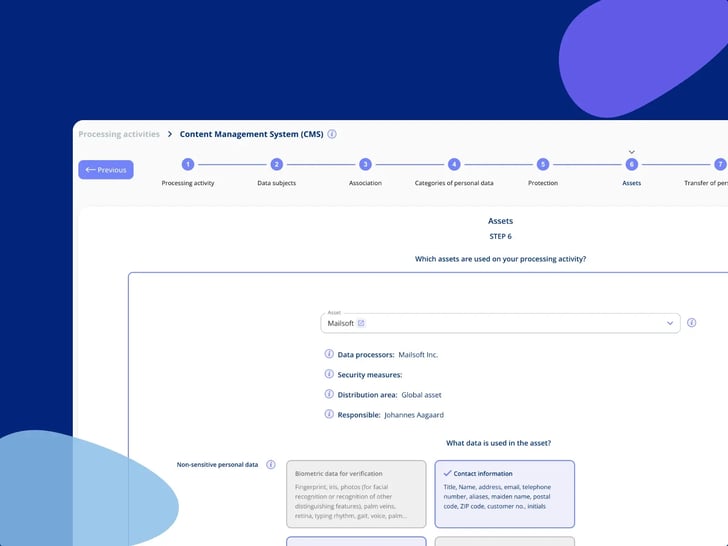
Trin 6 for en behandlingsaktivitet i .legal, Assets, med et valgt system, dets databehandler og ansvarlige, og aktivitetens egne persondatakategorier at vælge imellem for systemet

Datakortlægning

Et system kan kun rumme det, formålet dækker

Når I knytter et system til en behandlingsaktivitet, vælger I systemets persondata blandt dem, aktiviteten allerede dækker. Andet er ikke at vælge imellem.
  • Listen, I vælger fra, er aktivitetens egne kategorier, så et system kan ikke kortlægges til data, formålet ikke dækker.
  • Fra den liste tager I kun det, systemet faktisk rummer. Meridians kundesystem får de almindelige kontaktoplysninger, mens fagforeningsmedlemskab og CPR-nummer holdes ude.
  • På samme tilknytning markerer I, hvilke koncernselskaber der bruger systemet, også når aktiviteten gælder for flere af dem.
Illustration af tre stablede violette bakker med en række små lyseblå fliser hængende under den midterste alene, et indstillingspanel til højre og en lille figur til venstre

Datakortlægning

Kategoriniveau er nok, indtil nogen spørger om mere

Persondatakategorierne er det generelle niveau. Under dem kan I tilføje jeres egne persondatatyper (fx navn, e-mailadresse eller fysisk adresse), når de spørgsmål, I får, kræver den detalje.
  • Typerne er jeres. I opretter dem i jeres stamdata og knytter dem til de kategorier, I allerede bruger.
  • De kan sættes på behandlingsaktiviteten, systemet og databehandleren, så I kan registrere detaljen der, hvor den behandles og opbevares.
  • Det er frivilligt, og I mister ingenting ved at blive på kategoriniveau. Brug dem, hvor detaljen gør en forskel, og lad være andre steder.
Illustration af én lang hylde med serverblokke og industrielle former, en tank og en pumpe, side om side, hvor to af serverne bærer en stak brikker, og en figur i hver ende af hylden

Datakortlægning

Det samme register tjener både DPO'en og CISO'en

Aktiver er ikke længere kun systemer, der behandler persondata. Anders Krogh dokumenterer Meridians IT og OT i det samme register, som Sofie kortlægger op imod, og persondata er én måde at beskrive et aktiv på, ikke definitionen af det.
  • Ét register, så det samme system ikke bliver dokumenteret to gange af to teams med hver sin liste.
  • Med Enterprise Risk Management, som er en del af Enterprise-planen, kan I i en relationsgraf følge en behandlingsaktivitet ud til de systemer og leverandører, den afhænger af, og se, hvorfor en risiko kan være arvet længere ude fra.
  • Grafen bygger på de forbindelser, I har kortlagt, og det er det, der gør det værd at kortlægge ordentligt.
Illustration af en figur, der lægger en enkelt brik oven på en systemblok, en lille stak brikker, der venter ved siden af, og en konturblok sat ned ved siden af, forbundet med én kort linje

Datakortlægning

Hver registrering er lavet af et menneske, med vilje

Kortlægning er det tydeligste sted at se, hvor .legal stopper. Vi laver planen, ikke udfyldningen.

  • Intet scanner, gennemsøger eller kobler sig på jeres systemer for at finde persondata. Hver registrering i kortlægningen er lavet af et menneske.
  • At udskifte et system er manuelt i dag: opret det nye aktiv, find de aktiviteter, det gamle indgik i, fjern det på hver af dem, og tilføj det nye.
  • Der er ingen masseimport af jeres systemliste, vi kan henvise til. At få eksisterende dokumentation ind fra start er en samtale for sig.
.legal i praksis

Funktioner til kortlægning af persondata til systemer

Et overblik på hvert system

Hvert system viser de persondata, der ligger i det, samlet fra alle de behandlingsaktiviteter, det er knyttet til, så spørgsmålet kan starte i systemet frem for i hver enkelt aktivitet.

Overblikket på leverandøren også

Leverandøren bag systemet viser også overblikket, så spørgsmålet kan starte i begge ender.

Tilknytning inden for formålet

Når I knytter et system til en behandlingsaktivitet, kan I kun vælge blandt de persondatakategorier, der er registreret på aktiviteten, og I tager dem, systemet rummer.

Koncernselskaber per tilknytning

Med koncernselskaber, som er en del af Enterprise-planen, markerer I på hver behandlingsaktivitet, hvilke koncernselskaber der bruger systemet, også når aktiviteten dækker flere af dem.

Fanen med behandlingsaktiviteter

Hvert system viser de aktiviteter, det er knyttet til, med ansvarlig, risikoscore og forretningsområde, filtreret efter hvad brugeren har adgang til.

Persondatatyper, hvis I vil have dem

Jeres eget detaljerede lag under kategorierne, oprettet i stamdata og sat på aktiviteten, systemet og databehandleren. Frivilligt, og kategorierne virker fint uden.

Datakortlægning

Regelsæt siden dækker

GDPR, læst fra de systemer, der bærer det.

  • icon-framework-GDPR

    GDPR

    Jeres fortegnelse er GDPR-arbejde, og systemerne bag den er typisk der, hvor spørgsmålene starter. Det er den samme dokumentation, læst fra systemets ende.

    Læs om GDPR
.legal compliance-platform

Kortlæg jeres persondata til systemerne med...

Skal I vide, hvilke persondata der ligger i hvert af jeres systemer? Vi anbefaler følgende moduler til opgaven.

GDPR / Databeskyttelse

Dokumentér GDPR og hold artikel 30-fortegnelsen opdateret. Det er her, jeres behandlingsaktiviteter ligger, og hvert system på denne side læses gennem dem.

Udforsk GDPR

Informationssikkerhed

Driv jeres ledelsessystem for informationssikkerhed og lev op til NIS2, ISO 27001 og mere ét sted. Det er også her, Anders holder det aktivregister, siden kortlægger op imod.

Udforsk Informationssikkerhed

Vores kunder

+400

virksomheder

+11.000

brugere

+79.000

kontrakter

+14.000

behandlingsaktiviteter

Mikkel Friis

Bech-Bruun

Mikkel Friis Rossa (Partner)

.legal´s team har konsekvent udvist et engagement i innovation, samtidig med at de har været imødekommende over for vores fælles klienters behov.
Rasmus-boutrup-fenerum

Fenerum

Rasmus Boutrup (Financial Controller)

Se case
Med .legal har vi fået en mere simpel og overskuelig løsning, der passer bedre til vores behov
Michael Berner 1

Lægeforeningen

Michael Berner (Advokat)

.legal har været det helt rigtige valg for os. .legal er både professionelle og imødekommende med dygtige medarbejdere.
Nanna Rodian Christensen

Molecule Consultancy

Nanna Rodian Christensen (HR & Operational Manager)

Se case
Det gør for det første, at hele arbejdet ikke ligger et sted (hos mig), og for det andet, at forståelsen for GDPR bliver implementeret ud i organisationen.
ulrikdueholmbeckmann

Plum Safety

Ulrik Dueholm Beckmann (QC, CM og ESG Lead)

Se case
"Fra .legal oplever vi en utrolig stor grad af fleksibilitet og velvillighed i at tilpasse features efter vores lokale behov."
julie-oxenvad-novicell

Novicell

Julie Oxenvad (Legal Consultant)

Se case
Vi er glade for skiftet til .legal, det har styrket vores compliance-arbejde, gjort processerne lettere at håndtere og mere gennemsigtige, samt forbedret samarbejdet på tværs af teams.
Profile-picture1

Axel Kaufmann ApS

Julie Lundkvist Andreasen (Jurist og kundeservicechef)

Se case
.legal opdaterer løbende platformen for at sikre, at deres kunder altid kan være compliant. I vores øjne ville ethvert andet valg være et skridt tilbage.
ansat_Kaspar_Rochholz_005

DMJX

Kaspar Rocholz (GDPR-koordinator)

Se case
.legal har virkelig forstået, hvad det vil sige at skabe en brugervenlig og effektiv løsning. Privacy er et attraktivt produkt i forhold til pris og funktionalitet.
Tinna Schultz

Min By Media

Tinna Schultz (HR-chef)

Se case
Det fungerer bare! Det er så nemt og brugervenligt, og oversigten over behandlingsaktiviteter, er genial.

NRGi

Mette Mühlendorph (Compliance Specialist)

Se case
Implementeringen af .legal har gjort en forskel i den måde, vi håndterer compliance på. Systemet har skabt struktur og overblik, som har haft konkrete fordele.
Use cases

Find den opgave, du skal have løst

Hver use case er et stykke rigtigt compliance-arbejde, beskrevet som det faktisk foregår i platformen. Filtrer efter hvem du er, hvad du arbejder med, og hvilke regelsæt du skal leve op til.

Book en demo

22 use cases

DPO

Hold fortegnelsen altid revisionsklar

Artikel 30-fortegnelsen er en rapport, der trækkes ud af behandlingsaktiviteterne, ikke et dokument, I bygger om, før tilsynet banker på. Retter I en aktivitet, står det i fortegnelsen med det samme.
Se fortegnelsen blive holdt opdateret
DPO

Få styr på databehandleraftalerne, også dem der mangler

Stil hver databehandler op ved siden af sin aftale, så holder hullerne op med at gemme sig. Registrér aftalen én gang, henvis til den alle de steder der bygger på den, og ret den ét sted.
Se aftalerne og hullerne
Compliance & GRC lead

Byg ét risikoregister for hele organisationen

Ét register på tværs af GDPR, NIS2, AI og informationssikkerhed, hvor hvert risikoområde har sin egen matrix, skala og risikoappetit. Leveres af Enterprise Risk Management-tilkøbet.
Se risikoregisteret
Compliance & GRC lead

Håndtér compliance i en koncern

Kør hele koncernen fra én platform, dokumentér én gang på gruppeniveau, og rapportér stadig selskab for selskab. Leveres af Group Companies-tilkøbet.
Se koncern-compliance
DPO

Fra tolv regneark til én fortegnelse

GDPR-dokumentationen findes allerede, den ligger bare i regneark. Eksportér det, I har, og vi strukturerer det i .legal for jer, typisk inden for to uger.
Se vejen væk fra regnearkene
DPO

Kør konsekvensanalyserne, hvor behandlingsaktiviteten allerede ligger

Kør konsekvensanalysen som en intern vurdering på den samme audit-motor, I allerede sender spørgeskemaer med. I skriver selv spørgsmålene, og når svarene kommer tilbage, knytter I dem til den behandlingsaktivitet, de handler om.
Se konsekvensanalyser på aktiviteten
Compliance & GRC lead

Kør awareness-træning der når alle kollegaer

Udsend træning og politikker, følg automatisk op på dem der mangler, og dokumentér at alle har gennemført. Du leverer materialet, vi kører skinnerne.
Se awareness-træning
Legal counsel

Lav due diligence på jeres leverandører

Klassificér en leverandør på jeres egne kriterier, få de svar og dokumenter I mangler uden login for leverandøren, og flyt de godkendte direkte over i kontrakter.
Se due diligence af leverandører

Ofte stillede spørgsmål om at kortlægge persondata til systemer

Finder .legal persondataene i vores systemer for os?

Nej. Intet scanner, gennemsøger eller kobler sig på jeres systemer, og der er ingen automatisk opdagelse af nogen art. Hver registrering i kortlægningen er lavet af et menneske, der kender systemet. Det tager længere tid at bygge op, end en scanning lover, og til gengæld siger kortlægningen det, jeres organisation har besluttet er sandt, og det er det, en revisor beder jer stå inde for.

Hvor kommer overblikket på et system fra?

Fra de behandlingsaktiviteter, det er knyttet til. Hver gang I knytter et system til en aktivitet, vælger I, hvilke af aktivitetens persondata systemet rummer. Systemet viser derefter det hele samlet, på tværs af alle de aktiviteter, det er knyttet til, og leverandøren bag systemet viser også overblikket. Svaret for et system er altså aldrig mere komplet end aktiviteterne bag det.

Når spørgsmålet i stedet handler om aftalen med leverandøren

Hvorfor kan vi ikke vælge alle kategorier, når vi knytter et system på?

Fordi listen, I vælger fra, er behandlingsaktivitetens egne kategorier. Et system kan kun kortlægges til persondata, formålet allerede dækker, og det holder kortlægningen ærlig. Rummer et system faktisk noget, aktiviteten ikke nævner, er det et spørgsmål om aktiviteten, og det skal besvares der først.

Skal vi kortlægge helt ned til navn og e-mailadresse?

Nej. Kategorierne er det generelle niveau, og de besvarer mange spørgsmål alene. Har I brug for mere detalje, kan I oprette jeres egne persondatatyper i stamdata, knytte dem til de kategorier, I allerede bruger, og sætte dem på aktiviteten, systemet og databehandleren. Det er frivilligt, og intet af det, I har kortlagt på kategoriniveau, går tabt, hvis I aldrig bruger dem.

Skal vi starte fra behandlingsaktiviteten?

Nej. I kan gå ind fra det hjørne, I kender: systemet, behandlingsaktiviteten eller den juridiske enhed. IT kender som regel systemerne, og forretningen kender aktiviteterne, så kortlægningen kan bygges fra begge ender og mødes på midten.

Hvordan registrerer vi, hvilke koncernselskaber der bruger et system?

På hver tilknytning. Når I knytter systemet til en behandlingsaktivitet, markerer I, hvilke koncernselskaber der bruger det der, også når aktiviteten selv gælder for flere. Det er der, forskellen mellem selskaberne faktisk findes, så det er der, den registreres. Selve koncernselskaberne er en del af Enterprise-planen.

Vi skal udskifte et system. Kan platformen bytte det ud på alle aktiviteter?

Ikke i dag. At udskifte et system er manuelt: I opretter det nye aktiv, finder de behandlingsaktiviteter, det gamle er knyttet til, fjerner det på hver af dem og tilføjer det nye. Det gamle systems egen liste over behandlingsaktiviteter er der, I finder dem, og så længe I har adgang til dem alle, er listen over steder, der skal rettes, ikke gætværk. Vi lover ikke en dato for noget bedre.

Kan vi importere vores systemliste fra et regneark?

Der er ingen masseimport af aktiver, vi kan henvise til, så regn med at registrere systemerne i platformen. Kommer I helt fra regneark, er det at få den eksisterende dokumentation ind en samtale for sig, og den er værd at tage, før nogen begynder at taste.

Hvilke moduler kører det på?

Kortlægning af persondata til et system kræver modulet Informationssikkerhed ved siden af GDPR / Databeskyttelse, fordi persondatafelterne på aktivet følger med det. Det passer i øvrigt med, hvordan registret bliver brugt: det er det modul, Anders arbejder i, så de systemer, han dokumenterer, og dem, Sofie kortlægger, er ét register.

Hvem ser hvilke behandlingsaktiviteter på et system?

Kun dem, de har adgang til. Systemets fane med behandlingsaktiviteter viser de aktiviteter, det er knyttet til, med ansvarlig, risikoscore og forretningsområde, og listen filtreres efter brugerens adgang. To kollegaer kan altså åbne det samme system og se hver sin liste, og sådan skal det være.

Hvad adgangskontrol betyder

Har du fortsat spørgsmål?

Spørg Johannes direkte, han giver de fleste af vores demoer personligt

Book ham her
+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell