Spring til indhold

Én hændelseslog til både GDPR og NIS2

Et brud på persondatasikkerheden og en sikkerhedshændelse lander i det samme register, hver med sin egen skabelon. Registrér hvad der skete, og hvad I gjorde ved det, vedhæft dokumentationen der viser det, uddelegér opfølgningen, og eksportér det hele, når nogen spørger et halvt år senere.

Ubegrænset antal brugere  •  Gratis onboarding og support  •  Ingen binding
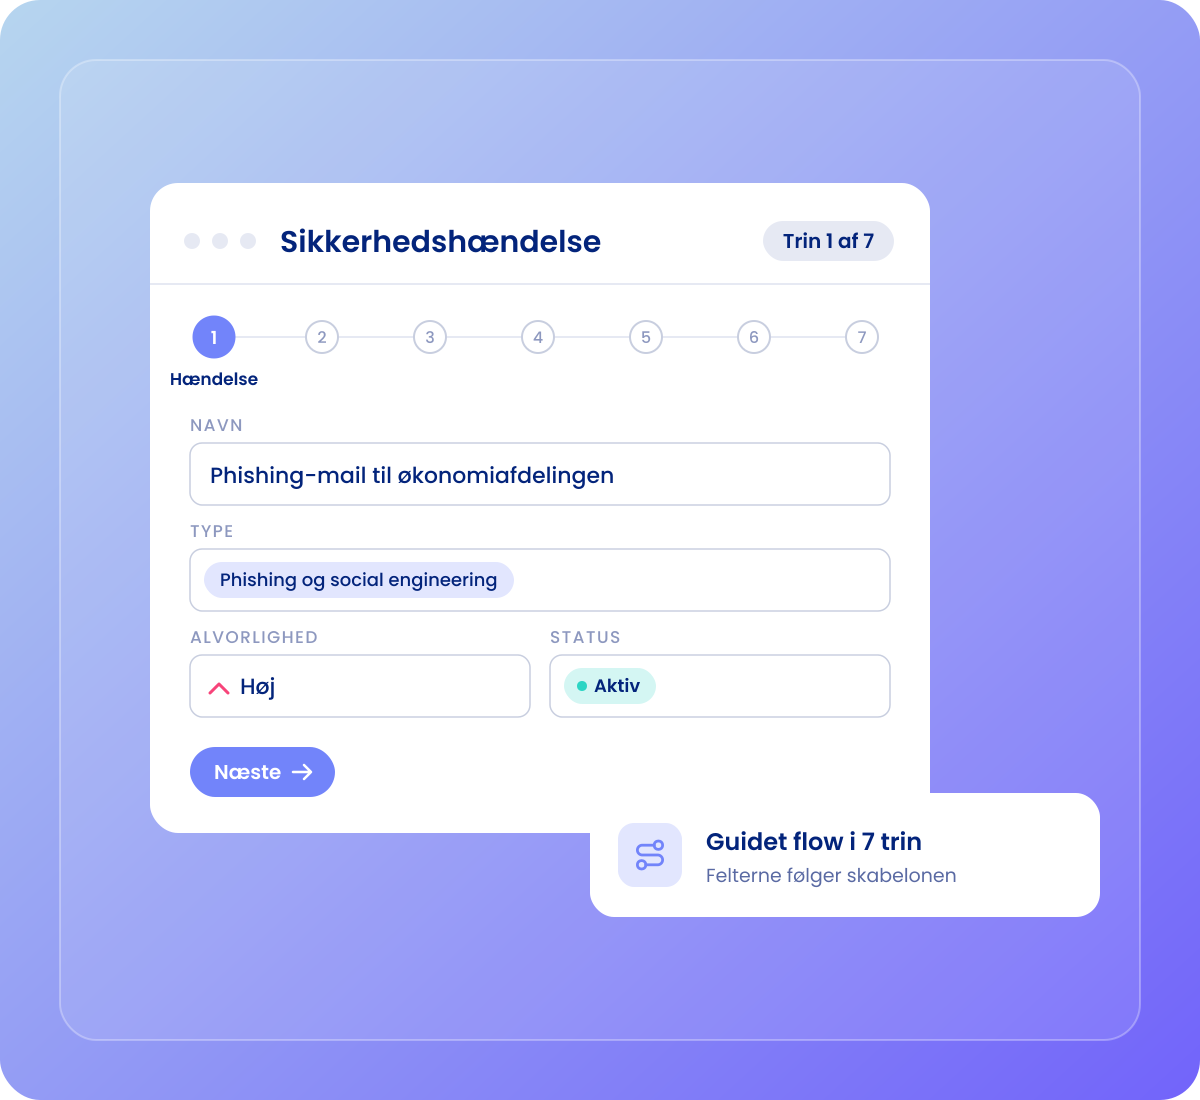
Trin 1 af 7 i det guidede flow for en sikkerhedshændelse med navn, type, alvorlighed og status
+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell
Hændelseslisten i .legal med skabelon, alvorlighed og kolonnen Anmeldt til myndighed

Én hændelseslog

Meridians hændelser holdt op med at bo i en indbakke

Anders Krogh er CISO i Meridian Nordic, en energikoncern med selskaber i Danmark, Sverige og Tyskland og NIS2, ISO 27001 og GDPR kørende på samme tid. Sofie Bruhn, koncernens DPO, sidder med sin egen halvdel af den samme opgave. Hændelser blev før håndteret i en mailtråd og skrevet sammen i et Word-dokument bagefter, hvis nogen lige nåede det. Nu registrerer de begge to i den samme log: hvad der skete, hvornår det startede, hvad der udløste det, hvad der blev gjort ved det, og hvem der fik besked. Dokumentationen ligger på selve sagen, og opfølgningen er en opgave med et navn og en dato på.

  • Ét register til begge opgaver, så et brud på persondatasikkerheden og en driftsmæssig sikkerhedshændelse går den samme vej.
  • Årsag, karakter, mulige konsekvenser og de foranstaltninger, der blev sat i værk, skrevet ned mens folk stadig husker det.
  • Om der blev anmeldt, hvornår anmeldelsen blev lavet, og om de berørte personer fik besked.
  • Én hændelse kan hentes som zip med en PDF-opsummering, og listen kan eksporteres til Excel med tilkøbet Brugerdefinerede lister.

  • Én log, to regelsæt

    Et brud på persondatasikkerheden og en driftsmæssig sikkerhedshændelse registreres det samme sted, efter den samme rutine, med den skabelon der passer til typen.

  • Beviset ligger på sagen

    Læg udtrækket, mailkvitteringen og leverandørens svar på selve hændelsen, mens I opretter den eller når som helst bagefter.

  • Opfølgning med et navn på

    Opret en opgave direkte fra hændelsen med en ansvarlig, et forretningsområde og en frist, der automatisk hænger sammen med hændelsen.

  • Den kan komme ud af platformen

    Én hændelse som en zip med dens dokumenter plus en PDF-opsummering, og listen som Excel med Brugerdefinerede lister, når nogen beder om at se den.

Fire adskilte indbakker med hver sin version af det samme, løse dokumenter imellem dem og én person i midten, der holder trådene samlet, og en advarsel

Én hændelseslog

Hændelser der bor i en indbakke

Selve hændelsen er sjældent det svære et halvt år efter. Det svære er, at beretningen om den ligger spredt i fire indbakker og i én persons hukommelse.

  • Alle, der rørte ved den, skrev den ned hvert sit sted, og ingenting fortæller, hvilken version der er den gældende.
  • Beviserne, udtrækket, kvitteringen, leverandørens svar, ligger dér, hvor de tilfældigvis landede.
  • Når nogen spørger, hvad I rent faktisk gjorde ved det, er svaret en søgning i stedet for et dokument.
Dialogen Opret hændelse, hvor skabelonen Sikkerhedshændelse er valgt blandt skabelonerne

Én hændelseslog

Én rutine, to regelsæt

Anders og Sofie har ikke brug for to systemer og to vaner. Hændelsesloggen er ét register, og hver hændelse starter fra den skabelon, der passer: brud på persondatasikkerheden for Sofie, NIS2-hændelse for Anders. Samme log, samme rutine, og de rigtige spørgsmål til hver.

  • Hvad der skete og hvornår det startede, årsagen, hændelsens karakter og de mulige konsekvenser for personer, for virksomheden og for ydelserne.
  • Hvilke typer personoplysninger der var involveret, når det er den slags hændelse.
  • De foranstaltninger, I satte i værk for at håndtere den og begrænse skaden.
Trinnet Underretning med underretning sendt til Datatilsynet, dato, kvittering og referencenummer

Én hændelseslog

Anmeldt, underrettet, og beviset hæftet på

De to spørgsmål, der kommer igen senere, er, om I fik anmeldt, og om I fik fortalt det til dem, det gik ud over. Begge dele står på sagen, og det gør dokumentationen for det også.

  • Hvornår hændelsen fandt sted, om den blev anmeldt til tilsynsmyndigheden, og hvornår anmeldelsen blev lavet.
  • Om de berørte personer fik besked.
  • Dokumentationen lagt på selve hændelsen, fx et udtræk fra et andet system eller en mailkvittering på underretningen. Filer kan lægges på, mens I opretter hændelsen, eller når som helst bagefter.
Overblikket over en hændelse med fanen Opgaver og opfølgningsopgaver med ansvarlig og frist

Én hændelseslog

Det næste, der skal ske, får et navn og en dato

Registreringen er den halve opgave. Den anden halvdel er det arbejde, der følger efter, og det er den halvdel, der stille og roligt går i stå.

  • Opret en opgave direkte fra hændelsessiden med navn, ansvarlig, forretningsområde og frist.
  • Opgaven hænger automatisk sammen med hændelsen, så opfølgningen og beretningen om, hvad der skete, bliver ved med at følges ad.
  • Nævn en kollega med @ i en opgavekommentar, så snakken bliver liggende ved sagen i stedet for i en chattråd.
Én sag lukket sammen til ét bundt ved siden af et ark trukket ud af hele registret, klar til at blive hentet

Én hændelseslog

Når nogen beder om at se det

Det er dét, loggen er til. Nogen spørger måneder efter, og I vil helst have ét dokument frem for en rekonstruktion.

  • En enkelt hændelse kan hentes som en zip med de dokumenter, der er lagt op, plus en PDF-opsummering af hændelsen.
  • Listen over hændelser kan filtreres og eksporteres til Excel til intern gennemgang, rapportering eller revision. Eksport og gemte visninger kræver tilkøbet Brugerdefinerede lister.
  • Hændelser efter alvorlighed er en af de faste visninger på Compliance Dashboard, for hele koncernen eller ned på ét selskab.
Et højt registerpanel med rækker, hvor en ny række skrives ind i hånden med en pen, og intet på panelet tæller ned eller scanner

Én hændelseslog

Vi holder dokumentationen for anmeldelsen. I laver anmeldelsen.

To grænser, sagt ligeud, for det er de to ting, alle går ud fra. Bedre at læse her end at opdage midt i den første hændelse.

  • Der er ingen nedtælling. Platformen holder ikke styr på de lovbestemte frister, hverken dem i NIS2 eller de 72 timer i GDPR, og der er ikke noget på en hændelse, der tæller ned.
  • Der bliver ikke indsendt noget for jer. Der er ingen indsendelse til en tilsynsmyndighed og ingen håndtering af kvitteringer. I anmelder, hvor I altid har anmeldt, og loggen holder dokumentationen for, at I gjorde det.
  • Platformen er dokumentationen, ikke detektionen. Den scanner ikke, og den udleder aldrig en status ud fra sikkerhedsbrud, der findes automatisk, så det er ikke et SIEM, og at spotte hændelsen er stadig jeres opgave.
.legal i praksis

Funktioner til én hændelseslog

En skabelon til hver type hændelse

Fem færdige skabeloner, fra brud på persondatasikkerheden til NIS2-hændelse, hver med sine egne trin og felter: hvad der skete og hvornår, årsagen, konsekvenserne og de foranstaltninger, I satte i værk.

Anmeldt og underrettet, dokumenteret

Hvornår hændelsen fandt sted, om og hvornår den blev anmeldt til tilsynsmyndigheden, og om de berørte personer fik besked. I holder selv øje med fristen.

Dokumentation og relationer på hændelsen

Læg filer op, mens I opretter hændelsen, eller bagefter, fx et udtræk fra et andet system eller en mailkvittering på underretningen, samlet på selve sagen. Kobl hændelsen til de aktiver, leverandører, behandlingsaktiviteter og processer, den ramte.

Opgaver direkte fra hændelsen

Opret opfølgningen fra hændelsessiden med et navn, en ansvarlig, et forretningsområde og en frist. Opgaven hænger automatisk sammen med hændelsen.

Eksportér én hændelse eller listen

En enkelt hændelse hentes som en zip med de dokumenter, der er lagt op, plus en PDF-opsummering. Listen eksporteres til Excel til intern gennemgang, rapportering eller revision med tilkøbet Brugerdefinerede lister.

Hændelser efter alvorlighed på dashboardet

En af de faste visninger på Compliance Dashboard viser, hvordan de registrerede hændelser fordeler sig efter alvorlighed, for hele koncernen eller ned på ét selskab.

Én hændelseslog

Frameworks dette dækker

Én log, og de to regelsæt der sender folk på jagt efter den.

  • icon-framework-GDPR

    GDPR

    Artikel 33 og 34 er en dokumentationsopgave: hvad skete der, skulle det anmeldes, fik de berørte personer besked, og hvad viser det. Felterne i hændelsesloggen er formet efter præcis det.

    Læs om GDPR
  • icon-framework-NIS2

    NIS2

    Håndtering af hændelser er en af de risikostyringsforanstaltninger, der ligger bag de ydelser, I leverer. .legal holder NIS2-rammeværket og kontrollerne under det, og loggen er der, hvor I dokumenterer jeres egen håndtering. Anmeldelse til en myndighed sker uden for platformen.

    Læs om NIS2
.legal compliance-platform

Hold én hændelseslog med...

Skal I have ét register til begge regelsæt? Vi anbefaler følgende moduler til opgaven.

Databeskyttelse

Der hvor hændelsesloggen ligger side om side med fortegnelsen, behandlingsaktiviteterne, aktiverne og årshjulet. Skabelonerne Brud på persondatasikkerheden og Indsigtsanmodning følger med.

Udforsk Databeskyttelse

Informations- og Cybersikkerhed

Der hvor jeres sikkerhedsdokumentation og kontroller ligger, så registrering af hændelser sidder ved siden af de kontroller, der beder om den. Skabelonerne NIS2-hændelse og Sikkerhedshændelse følger med, og det gør framework-skabelonerne til blandt andet NIS2 og ISO 27001 også. Modulet Frameworks kræves oveni, når en opgave skal give fremdrift på tværs af frameworks.

Udforsk Informations- og Cybersikkerhed

Vores kunder

+400

virksomheder

+11.000

brugere

+79.000

kontrakter

+14.000

behandlingsaktiviteter

Mikkel Friis

Bech-Bruun

Mikkel Friis Rossa (Partner)

.legal´s team har konsekvent udvist et engagement i innovation, samtidig med at de har været imødekommende over for vores fælles klienters behov.
Rasmus-boutrup-fenerum

Fenerum

Rasmus Boutrup (Financial Controller)

Se case
Med .legal har vi fået en mere simpel og overskuelig løsning, der passer bedre til vores behov
Michael Berner 1

Lægeforeningen

Michael Berner (Advokat)

.legal har været det helt rigtige valg for os. .legal er både professionelle og imødekommende med dygtige medarbejdere.
Nanna Rodian Christensen

Molecule Consultancy

Nanna Rodian Christensen (HR & Operational Manager)

Se case
Det gør for det første, at hele arbejdet ikke ligger et sted (hos mig), og for det andet, at forståelsen for GDPR bliver implementeret ud i organisationen.
ulrikdueholmbeckmann

Plum Safety

Ulrik Dueholm Beckmann (QC, CM og ESG Lead)

Se case
"Fra .legal oplever vi en utrolig stor grad af fleksibilitet og velvillighed i at tilpasse features efter vores lokale behov."
julie-oxenvad-novicell

Novicell

Julie Oxenvad (Legal Consultant)

Se case
Vi er glade for skiftet til .legal, det har styrket vores compliance-arbejde, gjort processerne lettere at håndtere og mere gennemsigtige, samt forbedret samarbejdet på tværs af teams.
Profile-picture1

Axel Kaufmann ApS

Julie Lundkvist Andreasen (Jurist og kundeservicechef)

Se case
.legal opdaterer løbende platformen for at sikre, at deres kunder altid kan være compliant. I vores øjne ville ethvert andet valg være et skridt tilbage.
ansat_Kaspar_Rochholz_005

DMJX

Kaspar Rocholz (GDPR-koordinator)

Se case
.legal har virkelig forstået, hvad det vil sige at skabe en brugervenlig og effektiv løsning. Privacy er et attraktivt produkt i forhold til pris og funktionalitet.
Tinna Schultz

Min By Media

Tinna Schultz (HR-chef)

Se case
Det fungerer bare! Det er så nemt og brugervenligt, og oversigten over behandlingsaktiviteter, er genial.

NRGi

Mette Mühlendorph (Compliance Specialist)

Se case
Implementeringen af .legal har gjort en forskel i den måde, vi håndterer compliance på. Systemet har skabt struktur og overblik, som har haft konkrete fordele.
Use cases

Find den opgave, du skal have løst

Hver use case er et stykke rigtigt compliance-arbejde, beskrevet som det faktisk foregår i platformen. Filtrer efter hvem du er, hvad du arbejder med, og hvilke regelsæt du skal leve op til.
Book en demo

24 use cases

CISO og it-sikkerhed

Bliv NIS2-klar uden at starte forfra

Byg videre på det ISO 27001-arbejde I allerede har lavet, slå NIS2 til, og lad en simuleret score vise hvor langt I allerede er.
Se NIS2-parathed
DPO

Hold fortegnelsen altid revisionsklar

Artikel 30-fortegnelsen er en rapport, der trækkes ud af behandlingsaktiviteterne, ikke et dokument, I bygger om, før tilsynet banker på. Retter I en aktivitet, står det i fortegnelsen med det samme.
Se fortegnelsen blive holdt opdateret
CISO og it-sikkerhed

Driv jeres ISMS i én platform

De rammeværk, I skal leve op til, kontrollerne under dem og dokumentationen, der viser, at arbejdet er gjort, alle tre dele i ét modul, hvor status opdaterer sig selv ud fra gennemførte opgaver.
Se hvordan ISMS'et drives
CISO og it-sikkerhed

Sikr den leverandørkæde, NIS2 gør jer ansvarlige for

Opret leverandøren, klassificér den på kriterier I selv sætter, få svarene og dokumenterne ud af den uden login, og vurdér den så som en risiko i jeres NIS2-risikoområde.
Se leverandørkæden fra ende til anden
CISO og it-sikkerhed

Opnå og fasthold jeres ISO 27001-certificering

Certificeringen bliver vundet ved auditten og holdt i live i årene imellem. Arbejd med kontrollerne under standardens egen nummerering, og læg hele cyklussen i én omgang.
Se vejen til certificeringen
Compliance- og GRC-ansvarlig

Kør awareness-træning der når alle kollegaer

Udsend træning og politikker, følg automatisk op på dem der mangler, og dokumentér at alle har gennemført. Du leverer materialet, vi kører skinnerne.
Se awareness-træning
Compliance- og GRC-ansvarlig

Håndtér compliance i en koncern

Kør hele koncernen fra én platform, dokumentér én gang på gruppeniveau, og rapportér stadig selskab for selskab. Leveres af Group Companies-tilkøbet.
Se koncern-compliance
Jurist

Lav due diligence på jeres leverandører

Klassificér en leverandør på jeres egne kriterier, få de svar og dokumenter I mangler uden login for leverandøren, og flyt de godkendte direkte over i kontrakter.
Se due diligence af leverandører

Ofte stillede spørgsmål om registrering af hændelser

Holder platformen styr på fristerne i NIS2 og GDPR?

Nej, og det siger vi hellere her, end at I opdager det midt i en hændelse. Der er ingen nedtælling på en hændelse, ingen 24- eller 72-timers timer, ingen påmindelse efter en måned, og der er ikke noget, der fortæller jer, at et ur er begyndt at løbe. Det, loggen gør, er at holde beslutningen og beviset: hvornår hændelsen fandt sted, om den skulle anmeldes, om den blev det, hvornår anmeldelsen blev lavet, og om de berørte personer fik besked. Vi holder dokumentationen for anmeldelsen. I laver selv anmeldelsen.

Kan vi anmelde til en myndighed inde fra platformen?

Nej. Der er ingen indsendelse, ingen formular til en tilsynsmyndighed og ingen håndtering af kvitteringer. I anmelder, som I gør i dag, og bagefter registrerer loggen, at det er sket, hvornår det skete, og hvad der dokumenterer det, fx en kvittering på mail. Pointen er, at forløbet og beviset bagefter ligger samme sted i stedet for i en indbakke.

Er det en GDPR-log eller en NIS2-log?

Det er én log med fem standardskabeloner: Brud på persondatasikkerheden, Indsigtsanmodning, NIS2-hændelse, Sikkerhedshændelse og Leverandørhændelse. Skabelonen til brud på persondatasikkerheden er formet efter artikel 33 og 34, med typerne af personoplysninger og underretningen af de berørte personer, og skabelonen til NIS2-hændelser dækker hændelser, der rammer jeres net- og informationssystemer. Alle ligger i det samme register, for spørgsmålene bagefter er de samme: hvad skete der, hvad gjorde I ved det, hvem fik besked, og kan I vise det.

Bliv NIS2-klar uden at starte forfra

Opdager .legal hændelser?

Nej. Platformen er dokumentationen, ikke detektionen. Den scanner ikke noget, og den udleder aldrig en status ud fra sikkerhedsbrud, der findes automatisk, og det er præcis det, et SIEM gør. At spotte hændelsen derude er stadig jeres opgave, og registreringen er et menneske, der udfylder en formular. Kolleger uden login kan melde det, de har set, som en observation, og en observation kan konverteres direkte til en hændelse med den skabelon, I vælger. Har I brug for et SIEM, skal det købes et andet sted, for det her erstatter det ikke.

Sådan drives ledelsessystemet til daglig

Hvad kan vi få ud, når en revisor spørger?

To ting. En enkelt hændelse hentes som en zip med de dokumenter, der er lagt op på den, plus en PDF-opsummering af selve hændelsen. Listen over hændelser kan filtreres og eksporteres til Excel til intern gennemgang, rapportering eller revision. Eksport til Excel og gemte visninger kræver tilkøbet Brugerdefinerede lister.

Hold fortegnelsen altid revisionsklar

Kan vi se hændelser på tværs af koncernen?

Ja, på dashboardniveau. Hændelser efter alvorlighed er en af de faste visninger på Compliance Dashboard og viser, hvordan de registrerede hændelser fordeler sig efter alvorlighed, for hele koncernen eller ned på ét enkelt selskab. Læs det som et driftsoverblik over, hvor presset ligger, ikke som en ledelsesrapport og ikke som en status på jeres compliance.

Kan vi koble en hændelse til det system eller den leverandør, den ramte?

Ja. Flowet har et trin til relationer, hvor I kobler hændelsen til de aktiver og leverandører, den ramte, og til behandlingsaktiviteter og processer, så sammenhængen er en del af sagen og ikke bare en tekstlinje.

Kan vi tilføje vores egne felter til hændelsesformularen?

Ja, med tilkøbet Skabeloner og Custom Inputfelter. Byg jeres egne hændelsesskabeloner, fra bunden eller ud fra en standardskabelon, tilføj og fjern felter, og bestem hvilke der skal være udfyldt, før hændelsen kan oprettes. Et felt kan fx være tekst, dropdown, dato, tal, checkbox eller juridiske enheder. Standardskabelonerne kan bruges uden tilkøbet.

Har du fortsat spørgsmål?

Spørg Johannes direkte, han giver de fleste af vores demoer personligt

Book ham her
+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell