Spring til indhold

Fang risikoen, når nogen ser den

Ét offentligt link uden login, så en hvilken som helst kollega kan melde det, hun har set, fra telefonen på et halvt minut. Det lander i en indbakke med en ejer, hvor et menneske vurderer, om det skal blive et risikoscenarie.

Ubegrænset antal brugere  •  Gratis onboarding og support  •  Ingen binding
Illustration af en kollega, der holder en telefon med en kort formular frem, en tynd linje der fører indberetningen ned i en åben indbakke med kort, og to kollegaer ved et blankt skilt længere tilbage
+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell
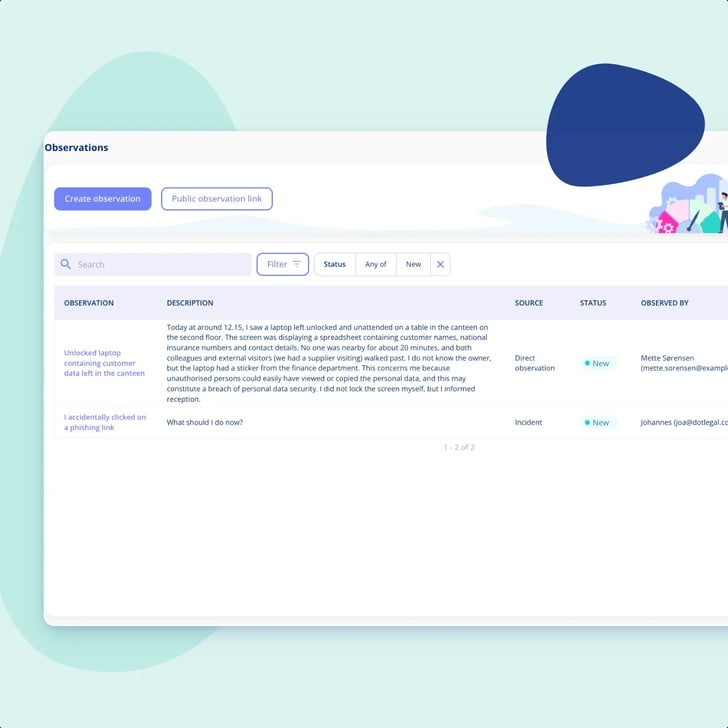
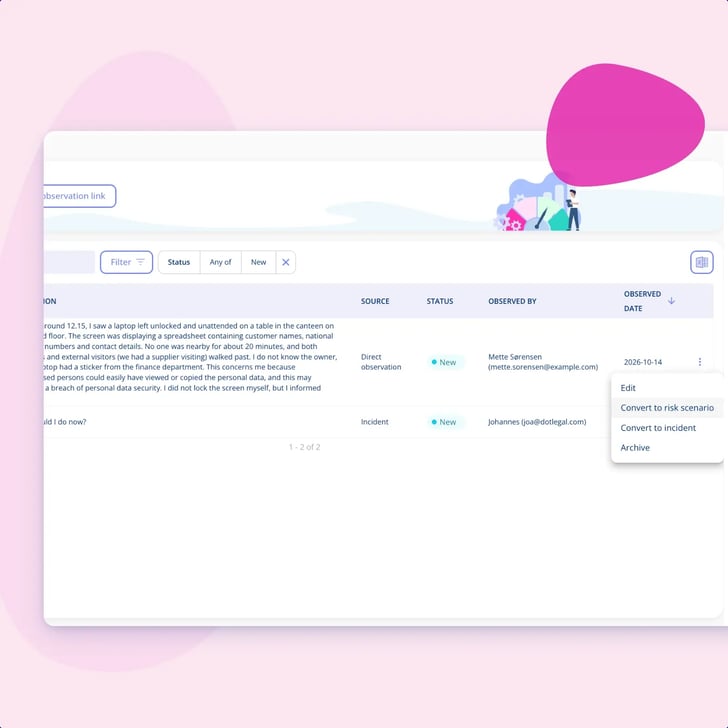
Indbakken med observationer i .legal med to nye observationer, den ene om en ulåst bærbar efterladt i kantinen, hver med kilde, status og navnet på den, der har indberettet den

Observationer

Meridians risikoregister starter nu hos folk, der aldrig logger ind

En tekniker på en servicerunde ser, at kun én af tre pumper i et teknikrum stadig kører. Hun har ikke noget login til Meridians complianceplatform og heller ingen grund til at ville have et, så hun åbner et link på telefonen, skriver ned hvad hun så, og går videre på runden. Meridian Nordic er en energi- og forsyningskoncern, 850 medarbejdere i Danmark, Sverige og Tyskland, med NIS2 at svare på og et certificeret ledelsessystem for informationssikkerhed at holde, og Anders Krogh er den CISO, der før var den eneste vej ind i koncernens risikoregister. Nu starter registret hos hende, og vurderingen starter hos ham.
  • Ét offentligt link uden login, så 850 kollegaer kan melde noget ind uden at have en plads i platformen.
  • Hver observation kommer med et navn og en e-mail på, så vurderingen kan begynde med et spørgsmål frem for et gæt.
  • Linket udløber ikke, og derfor kan det ligge på intranettet, i onboardingmaterialet og hænge på et printet skilt ude på et anlæg.
  • At lukke en observation er et gyldigt udfald, der står i dokumentationen, så registret fyldes med risici i stedet for støj.

  • Et halvt minut, uden login

    En kollega åbner et offentligt link på telefonen, skriver hvad hun har set, og er færdig. Ingen brugeroprettelse, ingenting at installere.

  • Ét link, I kan printe

    Linket udløber ikke, så det samme link kan ligge på intranettet, i onboardingmaterialet og hænge på et skilt ude på anlægget.

  • Et navn på hver indberetning

    Den, der indberetter, giver navn og e-mail, så den, der vurderer den, kan gå tilbage og spørge, hvad hun egentlig så.

  • At lukke den tæller også

    Ikke alt skal blive en risiko. Et menneske vurderer hver observation, og at lukke en er et gyldigt udfald, der står i dokumentationen.

Illustration af en figur med en tom taleboble ved siden af tre maskincylindre, hvor kun én kører, og en linje der stopper i luften før et lukket panel, med ubrugte notekort på gulvet

Observationer

Observationen sker på en tirsdag, ikke i risikotimen

Det meste af det, en organisation har brug for at vide om sin egen risiko, bliver set af nogen, der ikke har nogen grund til at åbne en complianceplatform. Det bliver nævnt ved en vagtoverlevering, og så går dagen videre.
  • De, der står tættest på udstyret, er dem, der er mindst tilbøjelige til at have et login.
  • Når risikoarbejdet kommer rundt igen, er den detalje, der betød noget, blevet blød i kanten.
  • Ingen udfylder en formular, der koster dem en brugeroprettelse, en adgangskode og et gæt på, hvilket modul det hører under.
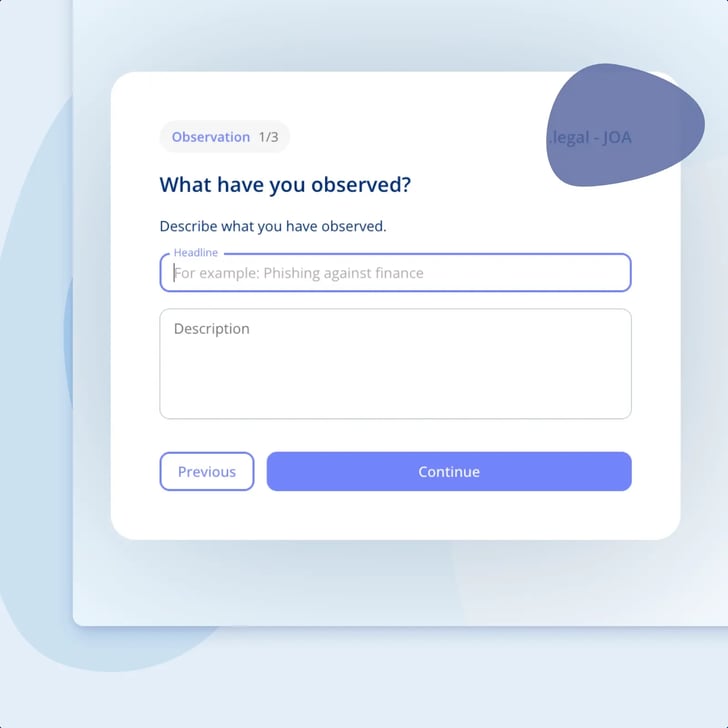
Første trin i den offentlige observationsformular, der spørger, hvad du har observeret, med felter til overskrift og beskrivelse og knapperne Previous og Continue

Observationer

Ét link, uden login, et halvt minut på telefonen

Linket er offentligt, der er ikke noget login foran det, og formularen er bevidst kort. Det er samtidig det andet sted i platformen, hvor nogen uden en plads kan lave noget brugbart.
  • Åbn linket på telefonen, skriv hvad du har set, send. Ingen brugerkonto, og ingenting at installere.
  • Man skal ikke vide, hvilket risikoområde det hører til, og konsekvens og sandsynlighed kan stå tomme.
  • Den anden vej uden login går den modsatte retning: en vurdering, I selv har sendt ud om en navngiven aktivitet. En observation er det modsatte, ingen har bedt om den.
Illustration af et blankt skilt på en stolpe med linjer ud til det samme link tre steder: et kort hængt op på en væg, en folder og en telefon i hånden på en kollega

Observationer

Et link, der ikke udløber, er et link, I kan printe

Linket er permanent. Det lyder som en lille detalje, indtil man har prøvet at holde et midlertidigt link i live på tværs af tre lande og en vagtplan.
  • Ét link ryger på intranettet, ind i onboardingmaterialet og op på et skilt i den bygning, hvor udstyret står.
  • Ingen skal udsende det igen, og ingen skal forklare, hvorfor det gamle link holdt op med at virke.
  • Fordi der ikke er noget login foran formularen, er det vurderingen i indbakken, der afgør, hvad der kommer ind i registret.
Illustration af et registreringskort med et identitetsmærke fæstnet på hjørnet, en tydeligt synlig indberetter på den ene side og en, der vurderer, ved et skrivebord på den anden, forbundet af en linje begge veje

Observationer

Hver observation har et navn på sig

Den, der indberetter, angiver navn og e-mail. Det har en åbenlys fordel, og én ting, vi hellere siger ligeud, end at I selv opdager den.
  • Fordelen: den, der vurderer den, kan gå direkte tilbage og spørge, hvad personen faktisk så.
  • Det kontante: observationer har altid en afsender og er aldrig anonyme.
  • Så det er ikke en whistleblowerkanal, og det skal ikke præsenteres for jeres kollegaer som en.
Menuen for en observation åben i indbakken, med Convert to risk scenario fremhævet ved siden af Edit, Convert to incident og Archive

Observationer

Et menneske læser den og omdanner den eller lukker den

Alt det, der bliver meldt ind, lander i en indbakke med en ejer. Derfra går det én af to veje, og begge er et resultat.
  • Omdan den til et risikoscenarie i ét skridt, og den ansvarlige for området får automatisk besked.
  • Derfra følger den det normale vurderingsforløb: konsekvens, sandsynlighed og en begrundelse på begge.
  • Eller luk den. Ikke alt skal blive en risiko, og at vurdere åbent er det, der holder folk til at melde ind.
Illustration af en kollega, der lægger et kort med hånden ned i en åben bakke med kort, mens en tom skål står for sig selv, uden forbindelse og ubrugt

Observationer

Den modtager, hvad et menneske melder ind, og ikke mere

Tre ting, der er lette at antage til vores fordel, så dem siger vi selv.

  • Vi abonnerer ikke på eksterne sikkerhedsadvarsler på jeres vegne. Den, der læser en og vurderer, at den betyder noget, melder den ind gennem samme link.
  • Platformen registrerer det, et menneske melder ind. Den scanner ikke jeres systemer, og den rejser ikke selv en sag, så det er ikke en SIEM.
  • Vi vurderer heller ikke relevansen for jer. Nogen hos jer læser hver observation og træffer den beslutning.
.legal i praksis

Funktioner til observationer

Observationer (Enterprise)

Meld det, du har set, ind derfra hvor du så det, via et offentligt link uden login og en formular bygget til en telefon. Ingenting at installere, og ingen kategori man skal ramme rigtigt, før man kan sende.

Ét permanent link

Ét link, I kan dele, og som ikke udløber, så I hænger det op én gang i stedet for at skulle udsende et nyt senere. Print det der, hvor arbejdet foregår, ikke der hvor risikoarbejdet foregår.

Med afsender, ikke anonymt

Navn og e-mail følger med hver observation, så en vurdering kan starte med et spørgsmål til den, der har sendt den. Det er ikke en anonym hotline, og det skal I vide, før linket bliver hængt op.

En indbakke med en ejer

Alt det, der bliver indberettet, lander ét sted, hvor et menneske vurderer det i stedet for en regel. Ingenting når risikoregistret, før nogen har læst det.

Ét skridt til et risikoscenarie

Omdan en relevant observation til et risikoscenarie i ét skridt, hvor den ansvarlige for området automatisk får besked. Derfra følger den det normale vurderingsforløb.

Luk den, og lad det stå

Ikke alle observationer hører til i registret. At lukke en er et gyldigt udfald, der bliver stående i dokumentationen, og det er det, der holder registret værd at læse.

.legal compliance-platform

Fang risikoen fra jeres kollegaer med...

Skal de, der ser en risiko, kunne melde den ind? Vi anbefaler følgende moduler til opgaven.

Informationssikkerhed

Driv jeres ledelsessystem for informationssikkerhed og lev op til NIS2, ISO 27001 og mere ét sted. Det risikoarbejde, en observation løber ind i, ligger ved siden af, ikke indeni.

Udforsk Informationssikkerhed

Vores kunder

+400

virksomheder

+11.000

brugere

+79.000

kontrakter

+14.000

behandlingsaktiviteter

Mikkel Friis

Bech-Bruun

Mikkel Friis Rossa (Partner)

.legal´s team har konsekvent udvist et engagement i innovation, samtidig med at de har været imødekommende over for vores fælles klienters behov.
Rasmus-boutrup-fenerum

Fenerum

Rasmus Boutrup (Financial Controller)

Se case
Med .legal har vi fået en mere simpel og overskuelig løsning, der passer bedre til vores behov
Michael Berner 1

Lægeforeningen

Michael Berner (Advokat)

.legal har været det helt rigtige valg for os. .legal er både professionelle og imødekommende med dygtige medarbejdere.
Nanna Rodian Christensen

Molecule Consultancy

Nanna Rodian Christensen (HR & Operational Manager)

Se case
Det gør for det første, at hele arbejdet ikke ligger et sted (hos mig), og for det andet, at forståelsen for GDPR bliver implementeret ud i organisationen.
ulrikdueholmbeckmann

Plum Safety

Ulrik Dueholm Beckmann (QC, CM og ESG Lead)

Se case
"Fra .legal oplever vi en utrolig stor grad af fleksibilitet og velvillighed i at tilpasse features efter vores lokale behov."
julie-oxenvad-novicell

Novicell

Julie Oxenvad (Legal Consultant)

Se case
Vi er glade for skiftet til .legal, det har styrket vores compliance-arbejde, gjort processerne lettere at håndtere og mere gennemsigtige, samt forbedret samarbejdet på tværs af teams.
Profile-picture1

Axel Kaufmann ApS

Julie Lundkvist Andreasen (Jurist og kundeservicechef)

Se case
.legal opdaterer løbende platformen for at sikre, at deres kunder altid kan være compliant. I vores øjne ville ethvert andet valg være et skridt tilbage.
ansat_Kaspar_Rochholz_005

DMJX

Kaspar Rocholz (GDPR-koordinator)

Se case
.legal har virkelig forstået, hvad det vil sige at skabe en brugervenlig og effektiv løsning. Privacy er et attraktivt produkt i forhold til pris og funktionalitet.
Tinna Schultz

Min By Media

Tinna Schultz (HR-chef)

Se case
Det fungerer bare! Det er så nemt og brugervenligt, og oversigten over behandlingsaktiviteter, er genial.

NRGi

Mette Mühlendorph (Compliance Specialist)

Se case
Implementeringen af .legal har gjort en forskel i den måde, vi håndterer compliance på. Systemet har skabt struktur og overblik, som har haft konkrete fordele.
Use cases

Find den opgave, du skal have løst

Hver use case er et stykke rigtigt compliance-arbejde, beskrevet som det faktisk foregår i platformen. Filtrer efter hvem du er, hvad du arbejder med, og hvilke regelsæt du skal leve op til.

Book en demo

22 use cases

Compliance & GRC lead

Byg ét risikoregister for hele organisationen

Ét register på tværs af GDPR, NIS2, AI og informationssikkerhed, hvor hvert risikoområde har sin egen matrix, skala og risikoappetit. Leveres af Enterprise Risk Management-tilkøbet.
Se risikoregisteret
Compliance & GRC lead

Kør awareness-træning der når alle kollegaer

Udsend træning og politikker, følg automatisk op på dem der mangler, og dokumentér at alle har gennemført. Du leverer materialet, vi kører skinnerne.
Se awareness-træning
Compliance & GRC lead

Håndtér compliance i en koncern

Kør hele koncernen fra én platform, dokumentér én gang på gruppeniveau, og rapportér stadig selskab for selskab. Leveres af Group Companies-tilkøbet.
Se koncern-compliance
Legal counsel

Lav due diligence på jeres leverandører

Klassificér en leverandør på jeres egne kriterier, få de svar og dokumenter I mangler uden login for leverandøren, og flyt de godkendte direkte over i kontrakter.
Se due diligence af leverandører
Compliance & GRC lead

Multi-framework compliance: lav arbejdet én gang

Lav en kontrol én gang, og den tæller på tværs af alle de rammeværk den er mappet til, med en simuleret score på dem I ikke er begyndt på endnu.
Se compliance på tværs af frameworks
CISO & IT security

Bliv NIS2-klar uden at starte forfra

Byg videre på det ISO 27001-arbejde I allerede har lavet, slå NIS2 til, og lad en simuleret score vise hvor langt I allerede er.
Se NIS2-parathed
DPO

Fra tolv regneark til én fortegnelse

GDPR-dokumentationen findes allerede, den ligger bare i regneark. Eksportér det, I har, og vi strukturerer det i .legal for jer, typisk inden for to uger.
Se vejen væk fra regnearkene
Executive & board

Giv bestyrelsen et risikooverblik de kan handle på

Én ledelsesrapport på tværs af alle risikoområder: vurderede enheder, risici over appetit, eksponering nu og når de åbne planer er gennemført. Eksportér den med jeres egen kommentar på.
Se risikorapportering til bestyrelsen

Ofte stillede spørgsmål om observationer

Skal vores kollegaer have en brugerkonto for at indberette en observation?

Nej. Observationer kommer ind via et offentligt link uden login, og formularen er bevidst kort og bygget til en telefon. Det betyder mest for dem, der sidder længst fra et skrivebord, for det er typisk dem, der ser noget først, og dem der er mindst tilbøjelige til at have en plads i platformen. Der skal ikke installeres noget, og der er ingen adgangskode at holde styr på.

Kør awareness-træning der når alle kollegaer

Er en observation anonym?

Nej, og det er værd at være tydelig om, før I hænger linket op på et skilt. Den, der indberetter, angiver navn og e-mail, så hver observation har en afsender. Fordelen er reel: den, der vurderer den, kan gå tilbage og spørge, hvad personen faktisk så, og det er tit forskellen på en brugbar observation og et gæt. Konsekvensen er lige så reel, så det siger vi ligeud. Det er ikke en anonym kanal, og det er ikke en whistleblowerordning, og det skal ikke introduceres for jeres kollegaer som nogen af de to.

Udløber linket, og kan vi lukke det?

Linket er permanent, så det udløber ikke. Det er netop meningen: ét link kan ligge på intranettet, i onboardingmaterialet og hænge på et printet skilt i årevis, uden at nogen skal udsende et nyt. Om et link kan lukkes igen, har vi ikke dokumenteret, så stil os spørgsmålet på en demo i stedet for at læse et svar ind i denne side. Til gengæld kan vi sige, hvor kontrollen ligger i dag. Fordi der ikke er noget login foran formularen, er det vurderingen i indbakken, der afgør, hvad der kommer ind i jeres risikoregister, og den vurdering laver et menneske.

Abonnerer .legal på eksterne sikkerhedsadvarsler for os?

Ikke i dag, og det er bedre, I hører det her, end at I går og regner med det. Der er ikke noget eksternt abonnement, og der er ikke noget feed, der henter advarsler ind i platformen. Det, der virker i stedet, er det samme link: en hos jer læser en advarsel, vurderer at den er relevant, og melder den ind som en observation på lige fod med alt andet. Derfra går den gennem samme vurdering som resten, og det betyder også, at et menneske har vurderet, at den gælder jeres anlæg og ikke branchen i almindelighed.

Hvad sker der med en observation, efter den er meldt ind?

Den lander i en indbakke med en ejer, og et menneske vurderer den. Derfra går den én af to veje. Er den værd at handle på, bliver den omdannet til et risikoscenarie i ét skridt, og den ansvarlige for det relevante område får automatisk besked, hvorefter den følger det normale vurderingsforløb med konsekvens, sandsynlighed og en begrundelse på begge. Er den ikke, lukker I den. Begge dele er udfald, og begge dele bliver stående i dokumentationen.

Skal den, der indberetter, vide hvilket risikoområde det hører til?

Nej, og det er bevidst. En observation kan meldes ind uafhængigt af risikoområde, og konsekvens og sandsynlighed kan stå tomme. En tekniker, der ser noget på en servicerunde, skal ikke først lære jeres risikomodel, og bad man hende om det, ville I miste observationen. At placere den i det rigtige område og sætte tal på er en opgave for den, der vurderer indbakken, og hun har hele modellen foran sig.

Hvad en risikovurdering indebærer

Kan vi styre, hvem der handler på en observation?

Ikke på en måde, I skal bygge en proces på i dag, og det er bedre, I hører det her end finder ud af det senere. Adgang afgør, hvad en person kan komme til i platformen, men skridtet fra en observation til et risikoscenarie er ikke styret af rolle. Hvor den grænse skal ligge, er et spørgsmål om jeres organisation snarere end om produktet, så tag det med på en demo.

Skal alle vores kollegaer og leverandører have en plads i platformen?

Nej, og de to veje er skåret på retningen frem for på mekanikken. Observationer peger indad, og ingen har bedt om dem: et offentligt link uden login, som alle hos jer kan bruge til at melde det, de har set, og det lander i en risikoindbakke. Audit-motoren peger udad: et spørgeskema, I selv har sendt om en navngiven aktivitet eller leverandør, besvaret af den, I har sendt det til, og hun bliver heller ikke bruger. Det er to forskellige funktioner, så spørg til dem hver for sig, men tilsammen dækker de de fleste af dem, der skal gøre noget i jeres compliance-arbejde uden at have en plads.

Hvad due diligence af en leverandør indebærer

Er det inkluderet, eller er det noget vi køber?

Det er noget, I køber. Observationer hører til Enterprise Risk Management, og begge dele kom til i august 2026. Enterprise Risk Management indgår i Enterprise-planen, og hvad det koster til netop jeres opsætning, aftales med jer frem for at stå som en linje på en side, så tag det med på en demo.

Finder platformen selv de her risici?

Nej, og den grænse er værd at trække hårdt. Platformen modtager det, et menneske melder ind. Den scanner ikke jeres systemer, den holder ikke øje med noget, og den rejser ikke selv en sag, så det er ikke en SIEM, og den skal ikke købes som en. Hvad I får, er et sted, hvor en menneskelig observation kan lande, en vurdering, og en dokumenteret vej fra en indberetning til en vurderet risiko.

Har du fortsat spørgsmål?

Spørg Johannes direkte, han giver de fleste af vores demoer personligt

Book ham her
+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell