Spring til indhold

Se hvem der har kvitteret for hvilken version af politikken

Med politik mener vi det ledelsesgodkendte dokument, jeres kolleger skal følge. I .legal er det to adskilte handlinger at udgive en version og at bede om kvittering, og hver version har sin egen kvitteringslog, så I kan se, hvem der kvitterede for v1.0, og hvem der stadig mangler på v2.0.

Ubegrænset antal brugere  •  Gratis onboarding og support  •  Ingen binding
Illustration af tre politikdokumenter på række, hver med sin egen bakke af kvitteringer: de to ældre versioner helt afkrydset, den forreste med to, der stadig mangler, en separat udgiv-knap for sig selv, og en streg fra den forreste version ud til tre personer
+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell
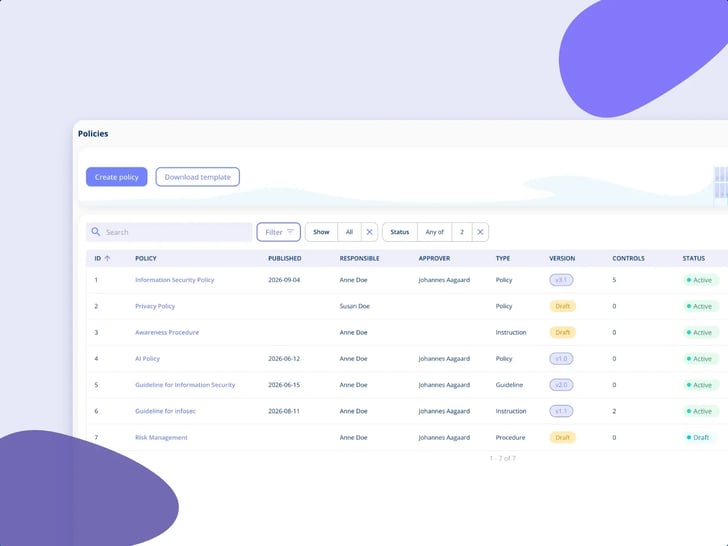
Oversigten over politikker i .legal med syv politikker, retningslinjer og procedurer med udgivelsesdato, ansvarlig, godkender, type, gældende version eller kladde, koblede kontroller og status

Kvittering for politikker

Meridians sikkerhedspolitik er på v2.0, og Anders kan se, hvem der har kvitteret

Anders Krogh udgav version 2.0 af Meridian Nordics informationssikkerhedspolitik en tirsdag morgen, og der skete ingenting. Ingen fik en mail, og det var netop meningen, for afsnittet om privilegeret adgang, som kom til i denne version, var ikke skrevet til 850 kolleger. Han åbnede fanen med modtagere og kvitteringer, valgte v2.0, valgte gruppen af kontakter på forretningsområdet IT, tilføjede de to eksterne konsulenter på netværksprojektet med navn og mail, og sendte den. Fredag viste kvitteringsfremdriften på v2.0, at det meste af kredsen var på plads, og at to stadig manglede.
  • Udgivelsen gjorde v2.0 til den gældende version og låste den, uden at give nogen besked.
  • Runden gik til IT-gruppen og to navngivne konsulenter, og v1.0 beholder sin egen log.
  • Konsulenterne kvitterede uden at have en bruger i platformen.
  • De sidste to rykkede Anders selv, med en påmindelse fra platformen til hver af dem.

  • Udgivelse er stille

    At udgive gør en version gældende og låser den. At bede om kvittering er en separat handling, I selv starter, når det giver mening.

  • Én log per version

    Hver version har sin egen kvitteringslog, så v1.0 og v2.0 aldrig flyder sammen i én liste.

  • Ingen konto nødvendig

    Eksterne modtagere kvitterer med navn og mailadresse. De behøver ikke en bruger i platformen.

  • Ingen forældet status på papir

    Afsnit kobles til kontroller i jeres aktive frameworks, og kontrollerne er bevidst udeladt af PDF'en, så en udskrift aldrig viser en status, der er forældet.

Illustration af ét politikdokument på en hylde med flere blege kopier vifted ud bag sig og en stak konvolutter ved siden af, hvis brudte streg aldrig når frem til dokumentet

Kvittering for politikker

En PDF på intranettet kan ikke fortælle, hvem der læste hvilken version

De fleste sikkerhedspolitikker lever som en fil. Filen bliver skiftet ud, navnet får et v3-endelig i enden, og overblikket over, hvem der har læst hvad, ligger i en mailtråd.
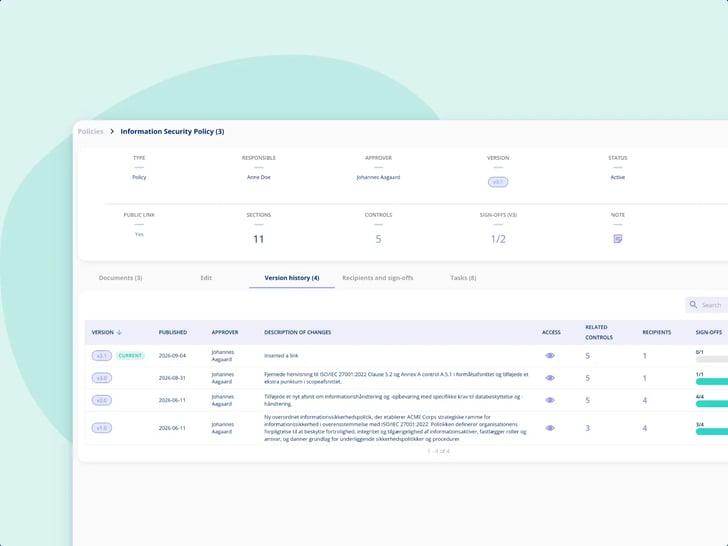
  • Kopien på intranettet er den, der sidst blev lagt op, uden spor af den, den erstattede.
  • Ingen kan sige, hvilken version netværksteamet faktisk læste sidste forår.
  • Eventuelle læsebekræftelser ligger i nogens indbakke og ikke ved den version, de hører til.
Fanen Version history for en informationssikkerhedspolitik med fire udgivne versioner, hver med dato, godkender, beskrivelse af ændringer, relaterede kontroller, modtagere og hvor mange der har kvitteret

Kvittering for politikker

At udgive og at bede om kvittering er to adskilte handlinger

Udgivelse gør et udkast til den gældende version og låser det. Udgivelse giver ikke besked til nogen, og det er med vilje.
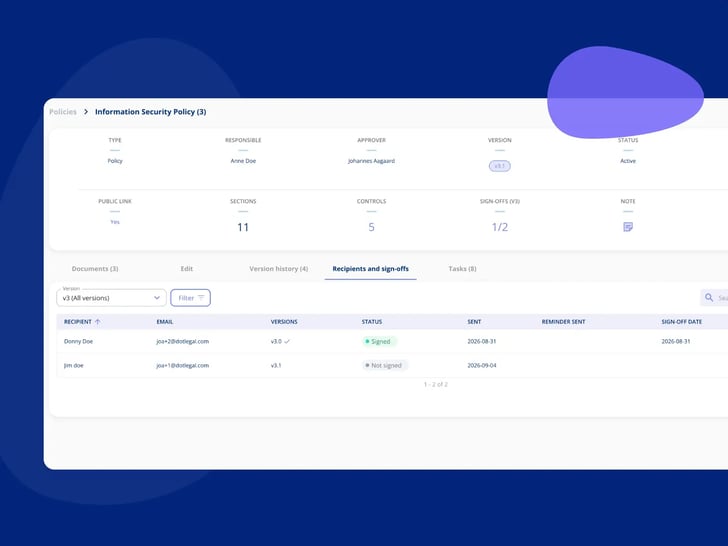
  • Kvitteringen er sin egen runde, som I starter fra fanen med modtagere og kvitteringer, for den version, I vælger.
  • Runden er valgfri for hver version, så et rettet komma ikke behøver at lande i nogens indbakke.
  • Hver version har sin egen kvitteringslog, så hvem der kvitterede for v1.0, og hvem der mangler på v2.0, er to forskellige svar.
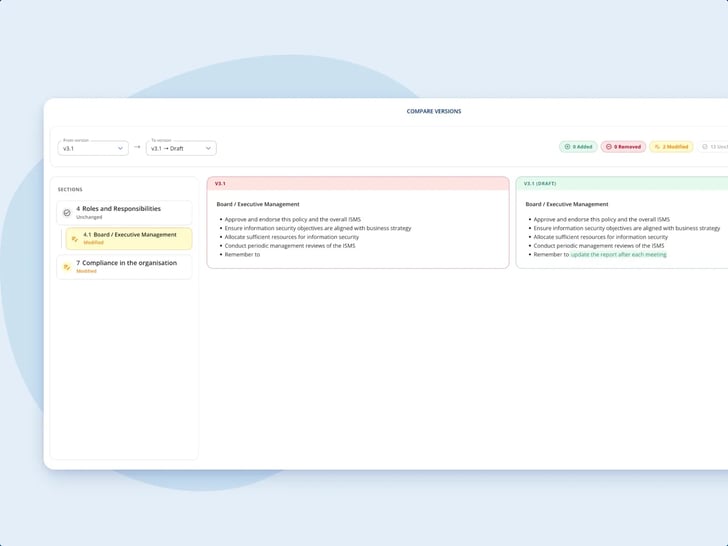
Sammenligning af versioner i .legal, hvor den gældende version og kladden står side om side, det ændrede afsnit er fremhævet, og antallet af tilføjede, fjernede, ændrede og uændrede afsnit vises

Kvittering for politikker

I vælger versionsnummeret ud fra ændringerne

Hver udgivet version har en kort beskrivelse af, hvad der er ændret, og det er et menneske, der afgør, hvor stor ændringen var.
  • En redaktionel ændring tager v1.0 til v1.1, og en væsentlig tager den til v2.0. Det er jeres beslutning, truffet ud fra forskellene.
  • Sammenlign to vilkårlige versioner side om side eller inline, uanset hvor langt der er imellem dem.
  • Godkenderen gemmes på hver version, og retten til at udgive følger den rolle.
Fanen Recipients and sign-offs på en politik, filtreret på version 3, hvor én modtager har kvitteret for version 3.0 og én endnu ikke har kvitteret for version 3.1, hver med afsendelsesdato

Kvittering for politikker

En gruppe, en kollega eller en konsulent

I vælger selv, hvem en version skal ud til kvittering hos: en gruppe, enkelte brugere eller eksterne modtagere med navn og mail. En gruppe er kontakterne på et forretningsområde, så I kan sende til alle i IT.
  • Eksterne modtagere behøver ikke en brugerkonto for at modtage politikken og kvittere.
  • Modtagerlisten bliver husket, så næste version kan gå til de samme modtagere, uden at I skal bygge den op igen.
  • Den samme gruppering bruges, når I sender awareness-materiale ud.
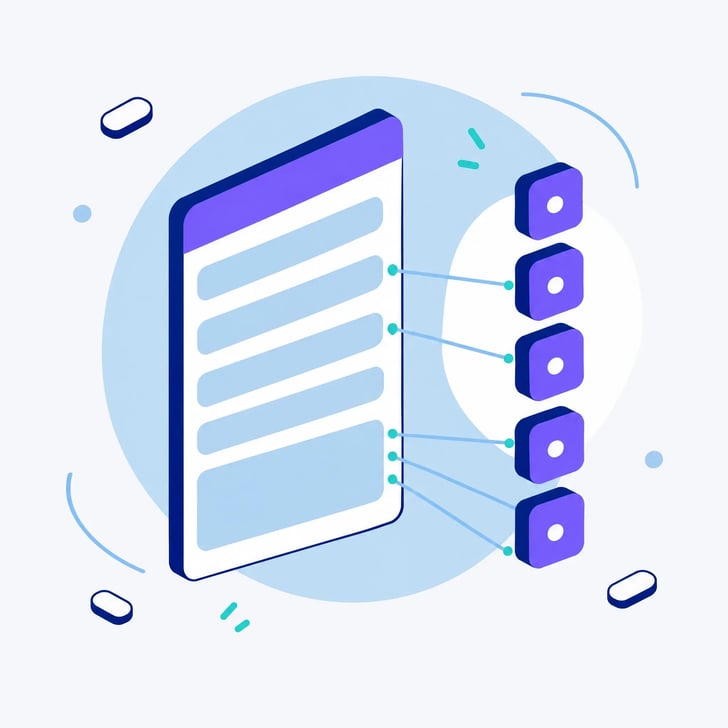
Illustration af et politikdokument delt i afsnit, med streger fra enkelte afsnit og fra det længere sidste afsnit til en kolonne af kontrolfelter

Kvittering for politikker

Forankret i kontroller, så let som det passer jer

Et afsnit eller underafsnit kan kobles til kontroller i de frameworks, I har gjort aktive, og koblingen går begge veje.
  • Kobl afsnit for afsnit, saml alle relevante kontroller i ét afsluttende afsnit, eller map fra framework-siden. Alle tre virker.
  • Kontrollen viser selv, hvilke politikker den hviler på, og i hvilken version.
  • Antallet af koblede kontroller står i oversigten og på hver version, så et hul kan ses, når politikken ændres.
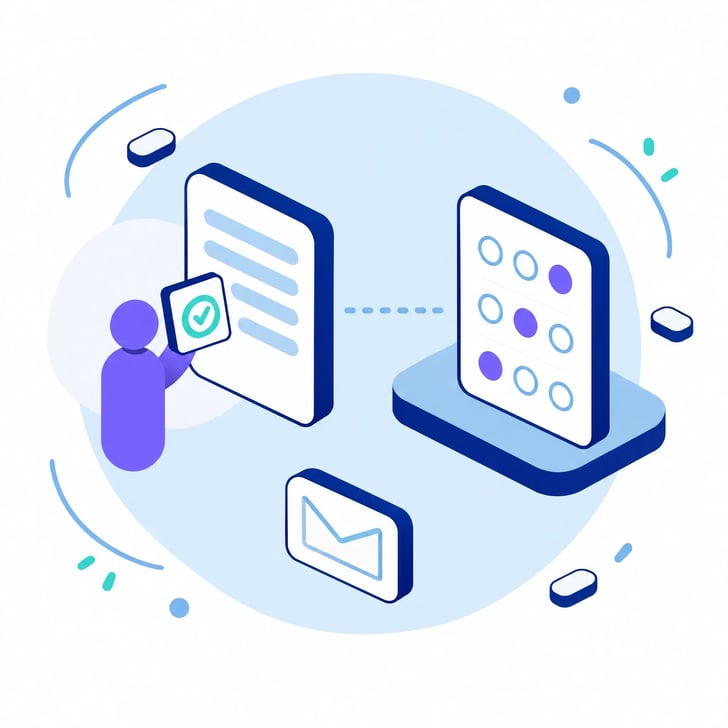
Illustration af en person, der holder et kort med et flueben op ved siden af et politikdokument, et separat quizpanel med svarcirkler på sin egen platform, og en enkelt konvolut i forgrunden

Kvittering for politikker

Et flueben er en bekræftelse, ikke en prøve

Modtageren læser politikken og skal bekræfte at have læst og forstået den. Det er det, loggen registrerer, og her er, hvad den ikke gør.

  • Modtageren ser selve politikken, uden kontroller og tilbagevendende opgaver.
  • Skal I vide, om de har forstået den, er det et videnstjek, og det kører på audit-motoren.
  • Ingen bliver rykket efter en tidsplan. En påmindelse går fra platformen til én person ad gangen, når nogen sender den.
.legal i praksis

Funktioner til kvittering for politikker

Et udkast ved siden af den gældende version

Arbejd i et udkast, mens den nuværende version stadig gælder. Skriv i editorens afsnit og underafsnit, eller importér politikken fra et dokument og ret formateringen til i hånden bagefter.

Versioner, I kan sammenligne

Hver version gemmes med sin beskrivelse af ændringerne. Vælg to vilkårlige og sammenlign dem side om side eller inline, og vælg så mellem et redaktionelt og et væsentligt versionsspring.

Én PDF per udgivet version

Udgivelsen danner en PDF og lægger den under politikkens dokumenter, én per version. Kontrollerne er bevidst udeladt, for en udskrevet kontrolstatus ville være forkert dagen efter.

Afsnit koblet til kontroller

Kobl afsnit og underafsnit til kontroller i jeres aktive frameworks. Fra kontrollen kan I se, hvilke politikker der er koblet til den.

Modtagere og kvitteringer, per version

Kvittering er en separat runde, som I sender fra fanen med modtagere og kvitteringer for den version, I vælger, og hver version har sin egen log. Send den til en gruppe (kontakterne på ét forretningsområde, fx IT), til enkelte brugere eller til eksterne modtagere med navn og mail, som ikke behøver at være brugere i platformen.

Kvitteringsfremdrift, der hvor I kigger

Kvitteringsfremdriften står som en kolonne i oversigten over politikker og per version i versionshistorikken. En påmindelse går fra platformen til én person ad gangen.

Kvittering for politikker

Regelsæt siden dækker

To frameworks, der forventer, at politikken findes, og en politik, der kan pege tilbage på deres kontroller.

  • icon-framework-ISO

    ISO 27001

    ISO 27001 forventer dokumenterede politikker. Når frameworket er aktivt, kan et afsnit i politikken kobles til dets kontroller, og fra hver kontrol kan I se, hvilke politikker der er koblet til den.

    Læs om ISO 27001
  • icon-framework-NIS2

    NIS2

    NIS2 forventer også dokumenterede sikkerhedspolitikker. Med NIS2 aktivt kobles afsnit i politikken til dets kontroller på samme måde, side om side med ISO 27001, hvis I kører begge.

    Læs om NIS2
.legal compliance-platform

Hold styr på kvitteringer med...

Skal I kunne se, hvem der har kvitteret for hvilken version af jeres politik? Vi anbefaler følgende modul til opgaven.

Informationssikkerhed

Her ligger de frameworks og kontroller, et afsnit i politikken kobles til. Det er informationssikkerhed som dokumentation, så platformen registrerer arbejdet og overvåger ikke jeres systemer.

Udforsk Informationssikkerhed

Vores kunder

+400

virksomheder

+11.000

brugere

+79.000

kontrakter

+14.000

behandlingsaktiviteter

Mikkel Friis

Bech-Bruun

Mikkel Friis Rossa (Partner)

.legal´s team har konsekvent udvist et engagement i innovation, samtidig med at de har været imødekommende over for vores fælles klienters behov.
Rasmus-boutrup-fenerum

Fenerum

Rasmus Boutrup (Financial Controller)

Se case
Med .legal har vi fået en mere simpel og overskuelig løsning, der passer bedre til vores behov
Michael Berner 1

Lægeforeningen

Michael Berner (Advokat)

.legal har været det helt rigtige valg for os. .legal er både professionelle og imødekommende med dygtige medarbejdere.
Nanna Rodian Christensen

Molecule Consultancy

Nanna Rodian Christensen (HR & Operational Manager)

Se case
Det gør for det første, at hele arbejdet ikke ligger et sted (hos mig), og for det andet, at forståelsen for GDPR bliver implementeret ud i organisationen.
ulrikdueholmbeckmann

Plum Safety

Ulrik Dueholm Beckmann (QC, CM og ESG Lead)

Se case
"Fra .legal oplever vi en utrolig stor grad af fleksibilitet og velvillighed i at tilpasse features efter vores lokale behov."
julie-oxenvad-novicell

Novicell

Julie Oxenvad (Legal Consultant)

Se case
Vi er glade for skiftet til .legal, det har styrket vores compliance-arbejde, gjort processerne lettere at håndtere og mere gennemsigtige, samt forbedret samarbejdet på tværs af teams.
Profile-picture1

Axel Kaufmann ApS

Julie Lundkvist Andreasen (Jurist og kundeservicechef)

Se case
.legal opdaterer løbende platformen for at sikre, at deres kunder altid kan være compliant. I vores øjne ville ethvert andet valg være et skridt tilbage.
ansat_Kaspar_Rochholz_005

DMJX

Kaspar Rocholz (GDPR-koordinator)

Se case
.legal har virkelig forstået, hvad det vil sige at skabe en brugervenlig og effektiv løsning. Privacy er et attraktivt produkt i forhold til pris og funktionalitet.
Tinna Schultz

Min By Media

Tinna Schultz (HR-chef)

Se case
Det fungerer bare! Det er så nemt og brugervenligt, og oversigten over behandlingsaktiviteter, er genial.

NRGi

Mette Mühlendorph (Compliance Specialist)

Se case
Implementeringen af .legal har gjort en forskel i den måde, vi håndterer compliance på. Systemet har skabt struktur og overblik, som har haft konkrete fordele.
Use cases

Find den opgave, du skal have løst

Hver use case er et stykke rigtigt compliance-arbejde, beskrevet som det faktisk foregår i platformen. Filtrer efter hvem du er, hvad du arbejder med, og hvilke regelsæt du skal leve op til.

Book en demo

22 use cases

Compliance & GRC lead

Kør awareness-træning der når alle kollegaer

Udsend træning og politikker, følg automatisk op på dem der mangler, og dokumentér at alle har gennemført. Du leverer materialet, vi kører skinnerne.
Se awareness-træning
CISO & IT security

Driv jeres ISMS i én platform

De rammeværk, I skal leve op til, kontrollerne under dem og dokumentationen, der viser, at arbejdet er gjort, alle tre dele i ét modul, hvor status opdaterer sig selv ud fra gennemførte opgaver.
Se hvordan ISMS'et drives
CISO & IT security

Opnå og fasthold jeres ISO 27001-certificering

Certificeringen bliver vundet ved auditten og holdt i live i årene imellem. Arbejd med kontrollerne under standardens egen nummerering, og læg hele cyklussen i én omgang.
Se vejen til certificeringen
Compliance & GRC lead

Overdrag alt det, en kollega var ansvarlig for

En kollega stopper, og navnet står stadig på kontrakter, behandlingsaktiviteter, aktiver og de opgaver, der dokumenterer jeres kontroller. Én tabel viser hvert sted, personen står som ansvarlig, og I overdrager hver rolle til den rette kollega.
Se overdragelsen
Compliance & GRC lead

Håndtér compliance i en koncern

Kør hele koncernen fra én platform, dokumentér én gang på gruppeniveau, og rapportér stadig selskab for selskab. Leveres af Group Companies-tilkøbet.
Se koncern-compliance
Legal counsel

Lav due diligence på jeres leverandører

Klassificér en leverandør på jeres egne kriterier, få de svar og dokumenter I mangler uden login for leverandøren, og flyt de godkendte direkte over i kontrakter.
Se due diligence af leverandører
Compliance & GRC lead

Multi-framework compliance: lav arbejdet én gang

Lav en kontrol én gang, og den tæller på tværs af alle de rammeværk den er mappet til, med en simuleret score på dem I ikke er begyndt på endnu.
Se compliance på tværs af frameworks
CISO & IT security

Bliv NIS2-klar uden at starte forfra

Byg videre på det ISO 27001-arbejde I allerede har lavet, slå NIS2 til, og lad en simuleret score vise hvor langt I allerede er.
Se NIS2-parathed

Ofte stillede spørgsmål om politikversioner og kvittering

Bliver en ny version sendt ud, når vi udgiver den?

Nej. Udgivelse giver ikke besked til nogen. Den gør udkastet til den gældende version, låser det og danner en PDF af det. At bede om kvittering er en separat handling, som I starter fra fanen med modtagere og kvitteringer, for den version, der skal bekræftes, og den er valgfri for hver version. Hver version har sin egen kvitteringslog, så I kan se, hvem der kvitterede for v1.0, og hvem der stadig mangler på v2.0.

Kan vi sende en politik til en gruppe?

Ja. I kan sende en version af politikken til kvittering til en gruppe og også til enkelte brugere og til eksterne modtagere med navn og mail. En gruppe er en række kontakter, der er samlet på et forretningsområde, fx alle i IT, så I kan sende versionen til hele IT på én gang. Den samme gruppering bruges, når I sender awareness-materiale ud. Modtagerlisten bliver gemt, så næste version kan gå til de samme modtagere. Alle andre kan læse politikken via et skrivebeskyttet link, der ikke kan gættes, fx på intranettet, og I vælger selv, om linket er offentligt.

Kan eksterne konsulenter kvittere?

Ja. Eksterne modtagere tilføjes med navn og mail og behøver ikke være brugere i platformen for at modtage politikken og kvittere for den. Det, de ser, er selve politikken, uden kontroller og tilbagevendende opgaver, for læseren skal have indholdet og ikke jeres kontrolstatus. For at kvittere bekræfter de, at de har læst og forstået den.

Beviser en kvittering, at folk har forstået politikken?

Den beviser, at de har bekræftet den. Modtageren skal erklære at have læst og forstået politikken, og loggen gemmer den bekræftelse på versionen. Vil I vide, om indholdet faktisk er gået ind, er det et videnstjek med spørgsmål og svar, og det kører på audit-motoren i stedet. De to passer godt sammen, og use casen om awareness-træning viser den anden halvdel.

Hvordan rykker vi dem, der ikke har kvitteret?

Fra platformen, én person ad gangen. Har nogen ikke kvitteret, kan I sende dem en påmindelse direkte, og fanen med modtagere og kvitteringer viser, hvem der endnu ikke har kvitteret. Der går ikke noget ud af sig selv efter en tidsplan, så det er en beslutning, nogen træffer, og ikke en kadence, der kører i baggrunden.

Skal vi have en ny kvitteringsrunde, når vi udgiver v2.0?

Det bestemmer I, version for version. I kan sende v2.0 til kvittering, og så får den sin egen log ved siden af den for v1.0, eller I kan udgive en lille redaktionel rettelse helt uden en runde. Platformen træffer ikke den beslutning, og en udgivelse starter ikke en runde.

Når revisor spørger, hvilken version der gjaldt

Skal hvert afsnit kobles til en kontrol?

Nej. I kan koble afsnit for afsnit, samle alle relevante kontroller i ét afsluttende afsnit eller starte fra frameworket og mappe dets kontroller til politikken. Uanset hvilken vej I vælger, viser en kontrol, hvilke politikker der er koblet til den. Vælg det niveau af vedligehold, I faktisk kan holde til.

Hvad Annex A-kontroller er

Hvorfor står kontrollerne ikke i PDF'en?

Fordi en udskrevet kontrolstatus er forkert dagen efter, den blev udskrevet. Udgivelsen danner en PDF af versionen og lægger den under politikkens dokumenter, én per version, og kontrollerne er bevidst udeladt. Inde i platformen viser politikken sine koblede kontroller med deres aktuelle status, så det er der, I skal kigge.

Skriver .legal politikken for os?

Nej. Vi laver planen, ikke udfyldningen. Editoren er tom med vilje, så strukturen og formuleringerne er jeres. Findes politikken allerede, kan I importere den fra et dokument, så den fordeles i afsnit, og som regel skal formateringen rettes til i hånden bagefter. Vil I have et udgangspunkt, findes standardtekster til politikker som Word-filer, som I redigerer uden for platformen.

Er Policy Management en del af platformen fra start?

Nej. Policy Management er et tilkøbsmodul, og det er den del af platformen, denne side handler om. De kontroller, et afsnit i politikken kobles til, ligger i de frameworks, I har gjort aktive.

Policy Management

Har du fortsat spørgsmål?

Spørg Johannes direkte, han giver de fleste af vores demoer personligt

Book ham her
+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell