Spring til indhold

Release: Nyt i Enterprise Risk Management – vurdér risici på organisationsniveau – september 2026

Da vi lancerede Enterprise Risk Management i august, startede hver risikovurdering med en entitet: en behandlingsaktivitet, et aktiv eller en leverandør. Det fungerer godt, når en risiko hører til noget bestemt, men det gør ikke alle risici. Nogle hører til organisationen som helhed. Med denne opdatering kan du nu også vurdere dem, i det samme modul og med de samme værktøjer, som du allerede bruger. Organisatorisk risiko er en del af tillægsmodulet Enterprise Risk Management.

Hvad er nyt i denne release?

  • Vurdér risici for hele organisationen ved siden af vurderinger på enhedsniveau.
  • Vælg, om hvert risikoområde dækker enheder, organisationen eller begge dele.
  • Medtag organisatoriske risici i afværgeplaner, governance-overblikket og ledelsesrapporten.

Ikke alle risici har en entitet

Tænk på at miste en nøgleperson, ny regulering, der ændrer den måde, I arbejder på, skade på jeres omdømme eller et cyberangreb, der lammer hele forretningen. Det er ofte nogle af de mest alvorlige risici, en organisation står over for, men de hører ikke til én bestemt behandlingsaktivitet, ét aktiv eller én leverandør. Indtil nu har du enten skullet knytte dem til en entitet, hvor de ikke rigtig passede ind, eller håndtere dem et helt andet sted. Nu har de deres eget sted.

Vælg vurderingsniveau for hvert risikoområde

Når du opretter et risikoområde, vælger du nu et vurderingsniveau sammen med navn, ansvarlig, skala og appetit. Vælg "Per entitet" for at arbejde som hidtil, "Organisationen som helhed" for at vurdere risici, der gælder på tværs af organisationen, eller "Per entitet og organisationen", hvis området dækker begge dele. Et risikoområde for informationssikkerhed kan for eksempel rumme risici på bestemte systemer side om side med risici, der rammer hele organisationen.
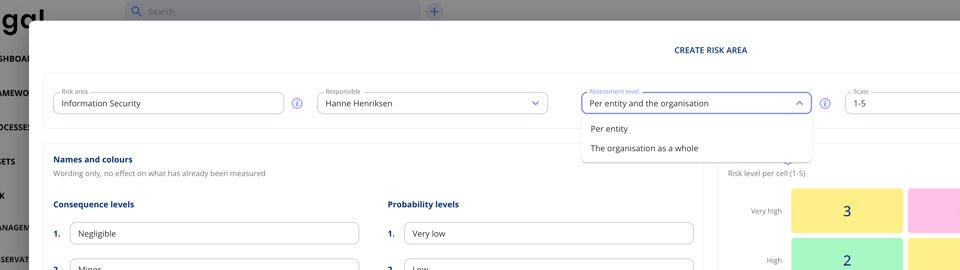
Dialogen Opret risikoområde med feltet Vurderingsniveau åbent og valgmulighederne Per entitet, Organisationen som helhed og Per entitet og organisationen

Sådan fungerer det

På organisationsniveau skal du ikke først vælge entiteter. Du tilføjer risikoscenarier direkte til risikoområdet og vurderer dem derfra.
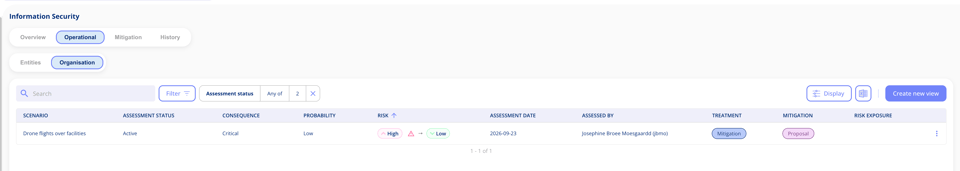
Risikoområdet Informationssikkerhed med fanen Organisation valgt og scenariet Droneflyvning over anlæg vurderet til høj risiko, der falder til lav efter mitigering

Alt andet fungerer præcis, som du kender det. Du angiver konsekvens og sandsynlighed, begrunder din vurdering, tilføjer risikoeksponering, hvis det er relevant, og beslutter, om risikoen skal accepteres, undgås eller mitigeres. Handlingsplaner, revisionsspor og hvert scenaries tidslinje fungerer på samme måde.
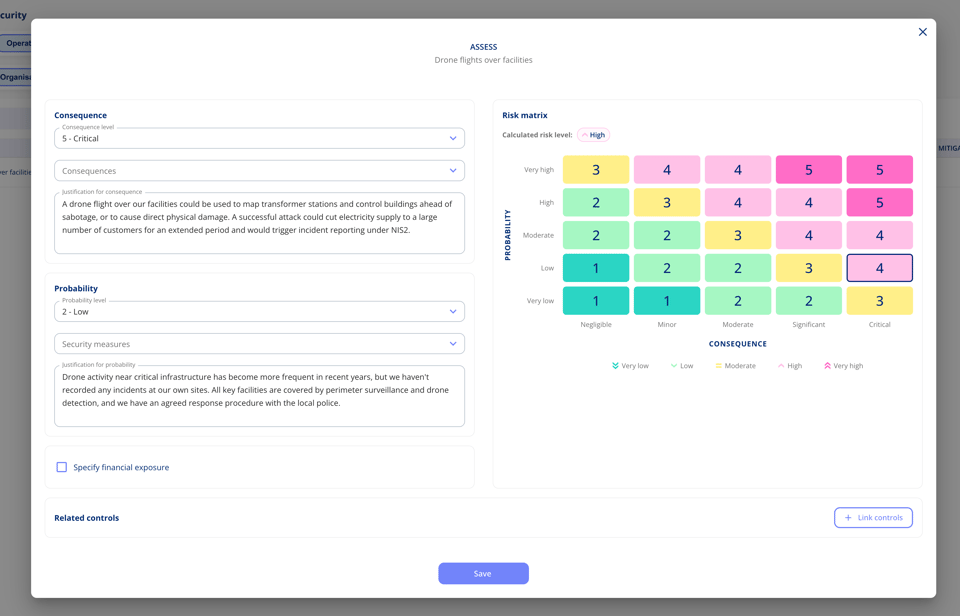
Vurdering af scenariet Droneflyvning over anlæg med kritisk konsekvens, lav sandsynlighed, skriftlige begrundelser og risikomatrixen, der beregner risikoniveauet til højt

Nemt at skelne fra hinanden

Hver vurdering har en type, der viser, hvad den handler om: en behandlingsaktivitet, et aktiv, en juridisk enhed eller organisationen. I oversigten over handlingsplaner viser kolonnen Type for eksempel, om en plan hører til en entitet eller til organisationen, og kolonnen Entitet står tom for organisatoriske risici. Du kan også filtrere på type, så det er nemt at trække netop dine organisatoriske risici ud. Det betyder mest i risikoområder, der dækker begge dele, hvor du med det samme kan se, om en vurdering handler om en bestemt entitet eller om organisationen selv.
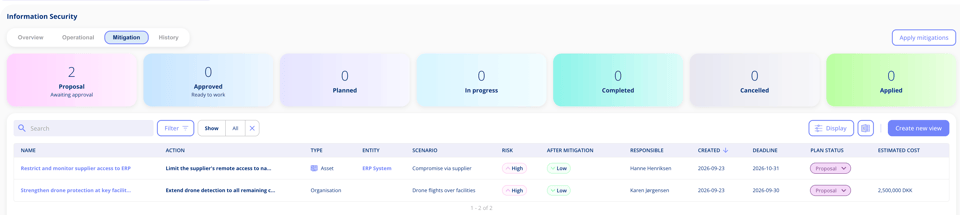
Oversigten over handlingsplaner med to forslag: et med typen Aktiv på entiteten ERP System og et med typen Organisation, hvor kolonnen Entitet står tom

Hele billedet i overblikket og ledelsesrapporten

Overblikket viser dine fremskridt på organisatoriske risici på samme måde som for entiteter, for eksempel hvor mange scenarier der er vurderet, og hvor mange der ligger over appetit. I risikoområder, der dækker begge dele, vises entiteter og organisatoriske scenarier hver for sig. Ledelsesrapporten følger samme tilgang, så ledelsen får det fulde billede med en klar opdeling mellem risici, der hører til entiteter, og risici, der gælder organisationen som helhed.


Ofte stillede spørgsmål

Hvad er organisatorisk risiko i Enterprise Risk Management?

Organisatorisk risiko er en risiko, der hører til organisationen som helhed frem for én bestemt behandlingsaktivitet, ét aktiv eller én leverandør. Typiske eksempler er at miste en nøgleperson, ny regulering, der ændrer den måde, I arbejder på, skade på jeres omdømme eller et cyberangreb, der lammer hele forretningen. Du vurderer disse risici i det samme modul og med de samme værktøjer som risici, der hører til en entitet. Organisatorisk risiko er en del af tillægsmodulet Enterprise Risk Management.

Se Enterprise Risk Management

Hvordan vælger jeg, om et risikoområde vurderes per entitet eller for organisationen?

Når du opretter et risikoområde, vælger du et vurderingsniveau sammen med navn, ansvarlig, skala og appetit. "Per entitet" fungerer som hidtil, "Organisationen som helhed" er til risici, der gælder på tværs af organisationen, og "Per entitet og organisationen" dækker begge dele. Et risikoområde for informationssikkerhed kan for eksempel rumme risici på bestemte systemer side om side med risici, der rammer hele organisationen.

Se hvordan et risikoområde sættes op

Hvordan vurderer jeg en risiko på organisationsniveau?

På organisationsniveau er der ingen entiteter, du først skal vælge. Du tilføjer risikoscenarier direkte til risikoområdet og vurderer dem derfra. Selve vurderingen fungerer som for entiteter: du angiver konsekvens og sandsynlighed, begrunder begge dele, tilføjer risikoeksponering, hvis det er relevant, og beslutter, om risikoen skal accepteres, undgås eller mitigeres. Handlingsplaner, revisionsspor og hvert scenaries tidslinje fungerer på samme måde.

Hvordan skelner jeg organisatoriske risici fra risici på en entitet?

Hver vurdering har en type, der viser, hvad den handler om: en behandlingsaktivitet, et aktiv, en juridisk enhed eller organisationen. I oversigten over handlingsplaner viser kolonnen Type, om en plan hører til en entitet eller til organisationen, og kolonnen Entitet står tom for organisatoriske risici. Du kan også filtrere på type for at trække netop dine organisatoriske risici ud.

Se risikobehandling og handlingsplaner

Kommer organisatoriske risici med i overblikket og ledelsesrapporten?

Ja. Overblikket viser dine fremskridt på organisatoriske risici på samme måde som for entiteter, for eksempel hvor mange scenarier der er vurderet, og hvor mange der ligger over appetit. I risikoområder, der dækker begge dele, vises entiteter og organisatoriske scenarier hver for sig. Ledelsesrapporten følger samme opdeling, så ledelsen ser risici, der hører til entiteter, og risici, der gælder organisationen som helhed, side om side.

Se ledelsesrapporten

Har du fortsat spørgsmål?

Spørg Johannes direkte, han giver de fleste af vores demoer personligt

Book ham her


Har du feedback?

Vi vil meget gerne høre fra dig! Din feedback hjælper os med hele tiden at forbedre platformen. Tøv ikke med at kontakte vores supportteam med dine tanker, spørgsmål eller forslag. 🚀

+400 virksomheder bruger .legal
Region Sjælland
Aarhus Universitet
aj_vaccines_logo
Realdania
Right People
IO Gates
PLO
Finans Danmark
geia-food
Evida
Klasselotteriet
NRGI1
BLUE WATER SHIPPING
Karnov
VP Securities
AH Industries
Ingvard Christensen
Lægeforeningen
InMobile
AK Nygart
DEIF
DMJX
KAUFMANN (1)
qUINT Logo
Axel logo
SMILfonden-logo
skodsborg_logo-1
nemlig.com
Molecule Consultancy
Novicell